Подходы к управлению с экологическим риском
определения минимального числа комбинаций событий, которые могут привести к главному событию;
качественного определения основных причин нежелательного события;
количественной оценки частоты вероятности нежелательного события;
идентификации общего характера отказов или их общих причин, трудно выявляемых при рассмотрении изолированных подсистем;
анализа чувствительности отдельных событий к отклонениям параметров системы.
Целями применения метода FTA в химической промышленности являются:
оценка частоты возникновения инцидентов (или надежность оборудования);
определение комбинаций отказов оборудования, рабочих условий, условий окружающей среды и человеческих ошибок, которые повлияли на инцидент;
идентификация корректирующих воздействий для улучшения надежности и безопасности и определения их влияния.
Дерево отказов – это графическое представление связей между отказами оборудования и аварийными ситуациями.
Можно выделить четыре класса причин возникновения аварийных ситуаций:
отказы оборудования
отклонения от технологического регламента
ошибки производственного персонала
внешние причины (стихийные бедствия, диверсии и т.д.)
Одним из достоинств метода является систематическое логически обоснованное построение множества отказов элементов системы, которые могут приводить к аварии.
Метод деревьев отказов используется, в основном, в случаях, когда при отказе системы в целом может быть установлена связь между комбинациями отказов отдельных компонентов системы. Метод применяется при идентификации требований к дублированию компонентов, к защитным устройствам и контрольным системам.
Основные этапы процесса проведения исследования методом дерева отказов
Проведение исследования методом дерева отказов можно также представить в виде следующих шагов:
Определение границ системы
Изучение и понимание системы
Определение конечного события
Конструирование дерева отказов
Качественный анализ
Количественный анализ
Поиск недостающих данных
Шаг 1 – Выбор и описание системы
Определение способа функционирования системы
Информация о процессе, технических средствах и ошибках операторов
Необходима информация о свойствах:
опасностей, связанных с материалами, которые используются в процессе и вне его
опасностей, связанных с аппаратурой и определенных структурой процесса и его компонентами (например, выброс токсичного вещества через ошибочно открытый клапан)
Определение физических границ системы
Выбранные
границы системы
должны отражать
наличие недостаточных
данных.
Должна
быть указана
начальная
конфигурация
оборудования
(необходимо
указать, например,
какие клапаны
открыты, какие
закрыты).
Шаг 2 – Исследование системы
Необходимо учесть все события, включая:
невозможные события
возможные события
Каждый технологический процесс характеризуется некоторым набором переменных процесса, отклонения которых от своих рекомендованных значений могут приводить к непредвиденным химическим реакциям, превышению рабочего давления и/или температуры и, как следствие, к повреждению (разрушениям) технологического оборудования.
Находятся контролирующие переменные, изменение которых может привести к отказу блока.
Шаг 3 - Определение главного события
Требует точности и определенности
Плохо и неточно определенное конечное событие часто является причиной некорректного анализа
Часто включает предварительный анализ (например, методы HAZOP или FMEA)
Необходимо четко и ясно определить, что, где и когда случилось
Шаг 4 - Конструирование дерева отказов
Рассматриваемое главное событие изображается на вершине
При построении дерева логическая схема отталкивается от главного события. Исходная точка – это не причины, приведшие к событию, а оно само. И только задав событие, можно начинать исследование возможных причин его появления.
Ветви дерева представляют собой все пути, по которым событие может реализовываться, а связь между исходными событиями и главным событием осуществляется через логическое условие
Обычно не существует исходных причин, а существуют первоначальные ошибки или отказы, приводящие к развитию во времени нежелательного события. Отказы, входящие в структуру дерева отказов, могут быть поделены на три группы [2]: первичные отказы; вторичные отказы; отказы управления. К первичным отказам относятся отказы оборудования, которые произошли в обычных условиях функционирования оборудования. Вторичные отказы происходят вследствие изменений условий работы оборудования. Отказы управления имеют место в случаях, когда нормально функционирующее оборудование не получает по каким-либо причинам управляющих сигналов. Вторичные отказы и отказы управления являются промежуточными событиями и требуют дополнительного анализа.
В случае, если исходные причины возникновения нежелательного события находятся в прямой связи от конечного события, такая проблемная ситуация слишком проста для ее анализа с помощью метода дерева отказов.
Шаг 5 - Качественный анализ
Анализ набора минимальных сечений
Необходимо найти способ определения возможных комбинаций отказов в работе оборудования, которые приводят к возникновению нежелательного события
Минимальная комбинация ошибок персонала и повреждений оборудования, достаточная для возникновения нежелательного события, - это краткий вариант дерева отказов. Алгоритм вычисления минимального краткого пути состоит из двух этапов: составление таблицы возможных путей и составление серии матриц. Для составления таблицы сначала выбирается условие, далее исследуется число входов, а затем число ветвей дерева. Если при этом соответствующий вход также является «калиткой», то в таблицу вписывается его номер, а для конечных ветвей дерева вписывается буква, обозначающая исходный процесс. Затем составляются матрицы, где условия заменяются ее входами и этот процесс продолжается пока мы не получим главного события через буквенное выражение.
Такие комбинации могут использоваться для классификации путей развития нежелательного события и для количественной оценки дерева отказов, если доступна необходимая информация
Для анализа небольших деревьев могут применяться простые методы (без использования ЭВМ)
Ранжирование базовых событий может быть определено по минимальному набору событий
Шаг 6 - Количественный анализ
Имея конечную схему дерева отказов и оценочную частоту (вероятность) для каждого базового или неразвивающегося события, можно вычислить частоту главного события или его вероятность. Расчет чувствителен к цифровым ошибкам в прогнозируемой частоте главного события, если дерево имеет повторяющиеся события в различных ветвях, которые разделены условием «и». Метод расчета начинается с базовых событий на дереве отказов и продвигается вверх к главному событию. Математическая связь для расчетов приведена в таблице
Таблица
Математическая связь для расчетов по методу FTA
| Условие |
Входная
пара |
Вычисление
выхода |
Время |
|
|
PB* «или»
PC |
PA = PB+PC-PBPC
@
PB+PC |
|
|
|
PB «и»
PC |
PA =PBЧPA не разрешено; преобразуйте
к FB «и» PC |
|
*P – вероятность; F – частота (время-1)
Важно помнить, что для условия «и» на входе может быть несколько термов вероятности, на только одна частота.
Одними из двух важнейших логических значков в деревьях отказов являются значки «И». При использовании таких значков необходимо учитывать:
(а) выходные данные даются из входных данных в виде отказов в превентивных (защитных) действиях;
(б) выходные данные даются из входных данных в виде отказов защитных приборов (устройств);
(в) выходные данные даются из отказов двух приборов (устройств), действующих параллельно;
(г) выходные данные даются из отказов двух приборов, из которых один работает, а другой выключен.
При конструировании деревьев отказов различия между этими системами не вызывает проблем, но могут возникнуть трудности на стадии оценки.
Как уже было описано, вероятность р0 , которая является выходным данным значка «И» с двумя входными данными существует, если вероятности входных событий р1 и р2, в виде:
р0= р1 р2
Происходит событие или нет, можно описать в терминах частоты или вероятности. Отказ оборудования обычно выражается через частоту и отказ в превентивных действиях или предохранительных приборах – через вероятность.
В защитных приборах, как правило, периодически происходят отказы и поэтому их нужно проверять. Данные по отказам таких приборов могут быть даны как в виде вероятности отказа, так и частоты. Их взаимосвязь можно показать, как:
р0= ftр/2 (1)
где р – вероятность отказа, f - уровень отказа, а tр - интервал тестирования.
Тогда для ситуации (a) частота отказа f 0:
f 0= f р (2)
где р – вероятность отказа или превентивных действий, f - частота входного события, а f 0 – частота выходного события.
Для ситуации типа (б) уравнение 2 можно также применять, причем вероятность отказа в защитных мерах в данном случае находится по уравнению 1.
Оценка ситуации (в) менее определенна. Для этого, можно применять приближенные модели параллельных систем, получаемых или по Маркову или из методов функций добавочной (присоединенной) плотности. Они дают вероятность выходных данных, где события даются в виде частоты входных данных. Когда возможно, применяется приближение для редких событий для перевода вероятности в частоту:
f =р/t
Подобным образом, для ситуаций (г) можно применять подходящие модели.
Дерево отказов может быть использовано для анализа чувствительности отдельных событий к отклонениям параметров системы. Анализ значимости ранжирует различные наборы минимальных сечений в порядке вклада в частоту общих системных отказов.
Шаг 7 - Поиск недостающих данных
Необходимы данные о частоте отказов компонентов, отсутствии защитных систем, частоты ошибок операторов
Используемая информация должна быть достоверной
При наличии лишь недостаточных данных или их отсутствии требуется инженерное изучение оборудования
Требуется информация о внешних событиях
Хотя некоторые данные могут быть использованы непосредственно, другие могут быть модифицированы на основе экспертной оценки. Первичный результат количественной оценки – это частота (или вероятность) верхнего события и более низких промежуточных событий.
Обычно для исследования используются данные по коэффициентам отказов, взятые из открытой литературы, с учетом корректирующих факторов [3].
Для повышения достоверности оценки вероятностей исходных событий необходимо учитывать прошлый опыт работы соответствующей установки или какой-либо подобной ей на данном предприятии (статистика отказов отдельных элементов). Методы получения обработки подобной информации хорошо развиты.
Учебные примеры и упражнения по FTA
Учебный пример 1
Целью данного упражнения является закрепление навыков по проведению процедуры исследования опасности методом дерева отказов (FTA). Применение метода FTA будет продемонстрировано на примере исследования опасности при хранении воспламеняющейся жидкости. Рассмотрение одного из нежелательных событий может привести к главному событию – выбросу воспламеняющейся жидкости из бака хранения. На примере течи бака (Ozog, 1985) проведем исследования ручным методом в виде поэтапной процедуры исследования методом отказов.
ШАГ 1. Описание системы
Система хранения воспламеняющейся жидкости в виде диаграммы распределения ресурсов и оборудования (P&ID Process and Instrumentation Diagrams) дана на рисунке G.1 – бак для хранения воспламеняющейся жидкости (Ozog, 1985) [4].
Бак спроектирован так, чтобы удерживать воспламеняющуюся жидкость под слабым давлением азота. Система управления (PICA-1) контролирует давление. Кроме этого, бак защищен с помощью клапана, который перекрывается в аварийных ситуациях. Жидкость питает бак через автоцистерну. Насос (Р-1) перекачивает воспламеняющуюся жидкость для дальнейшей переработки.
Рисунок 13.2 Бак для хранения воспламеняющейся жидкости P&ID (Ozog, 1985)
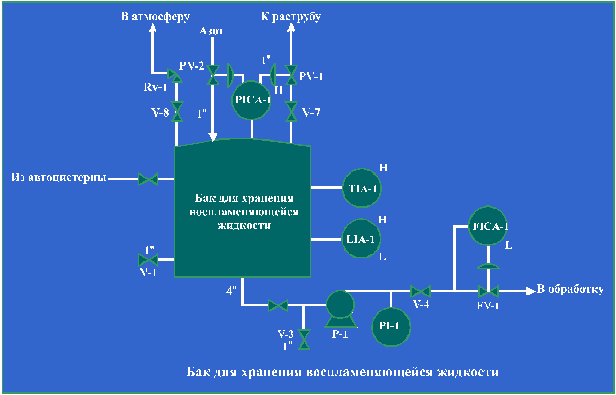
Обозначения:
FV – управляющий клапан потока;
P-1 – насос;
PV – управляющий клапан давления;
V – клапан;
RV – предохранительный клапан;
P – давление;
T – температура;
L – уровень;
F – поток;
I – индикатор;
C – контроллер;
A – сигнализатор;
H – высокий;
L – низкий.
ШАГ 2. Идентификация риска
Метод может быть использован для идентификации главной опасности, такой, как выброс воспламеняющихся веществ из бака. Для нашего случая воспользуемся данными, полученными методом HAZOP (Ozog, 1985) [4].
ШАГ 3. Построение дерева отказов
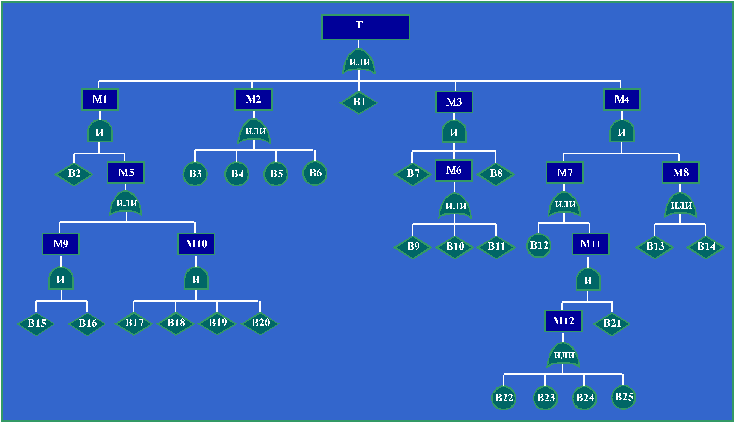
Каждое событие помечено соответственно В для базовых или неразвитых событий, М – для промежуточных событий и Т – главное событие. Процедура начинается с верхнего события (основной выброс воспламеняющегося вещества) и определяет возможные события, которые могли привести к этому инциденту.
Главное событие может индуцироваться несколькими исходными, например:
М1: Утечка во время разгрузки автоцистерны.
М2: Разрушение бака из-за внешних событий.
В1: Повреждение сливного отверстия бака.
М3: Повреждение бака из-за взрыва.
М4: Повреждение бака из-за избыточного давления.
Причем мы видим, что каждое из этих событий может привести к главному событию.
События М1, М2, М3 и М4 требуют дальнейшего развития. Для события В1 существует адекватная историческая информация, что позволяет считать его базовым событием. Анализ продвигается вниз на один уровень, пока все механизмы отказов не будут исследованы до соответствующей глубины. Базовые события и неразвитые события обозначены кругами и ромбами соответственно. Дальнейшее развитие неразвитых событий не считается необходимым или возможным. В таблице приведены характерные инициирующие события.
Таблица
Инициирующие события
| Обозначение | Характеристика события | Вероятность (частота) события |
| В2 | Частота разгрузки цистерны | 300/год |
| В3 | Воздействие от средства передвижения | 1Ч10-5 /год |
| В4 | Авиа катастрофа | 1Ч10-6 /год |
| В5 | Землетрясение | 1Ч10-5 /год |
| В6 | Торнадо | 1Ч10-5 /год |
| М5 | Пролив из бака | 1Ч10-4 |
| М9 | Переполнение бака и истечение через RV-1 | 1Ч10-4 |
| М10 | Разрыв бака вследствие реакции | 1Ч10-7 |
| В15 | Достаточный объем в баке для разгружаемой цистерны | 1Ч10-2 |
| В16 | Отказ или игнорирование LIA-1 | 1Ч10-2 |
| В17 | Недопустимое вещество в цистерне | 1Ч10-3 |
| В18 | Из цистерны перед разгрузкой не взята проба | 1Ч10-2 |
| В19 | Реагент реагирует с разгружаемыми веществами | 1Ч10-1 |
| В20 |
Рост
давления
превосходит
пропускную
скорость |
1Ч10-1 |
| В7 | Разгружаемый бак требует очистки азотом | 10/год |
| М6 | Индуцируется вакуум | 2Ч10-2 |
| В8 | Кипение недостаточно, чтобы предотвратить вакуум | 1Ч10-2 |
| В9 | РV-2 ошибочно закрыт | 1Ч10-2 |
| В10 | Отказ PICA-1 при закрытии РV-2 | 1Ч10-2 |
| В11 | Сбой в подаче азота | 1Ч10-4 |
| М7 | Давление в баке превышено | 1Ч10-2 |
| М8 | Отказ предохранительной системы при повышенном давлении | 2Ч10-3 |
| В12 | Отказ PICA-1 при закрытии РV-1 | 1Ч10-2/год |
| М11 | Превышено давление в баке | 4Ч10-5/год |
| В13 | Повышенная пропускная способность RV-1 | 1Ч10-3 |
| В14 | V-8 закрыт | 1Ч10-3 |
| М12 | Высокое давление в баке | 4Ч10-3/год |
| В21 | Отказ или игнорирование PICA-1 | 1Ч10-2 |
| В22 | РV-1 ошибочно закрыт | 1Ч10-3 /год |
| В23 | V-7 закрыт | 1Ч10-3/год |
| В24 | Температура во входном отверстии выше нормальной | 1Ч10-3/год |
| В25 | Высокое давление в оголовке факела | 1Ч10-3/год |
Теперь построим схематичное дерево отказов, оно строится согласно правилам, о которых мы говорили раньше. Логические условия выбираются исходя из «здравого смысла» работы системы. Таким образом мы строим полное дерево отказов.
Конечное схематичное дерево отказов выполненное для наглядности через буквенные обозначения в соответствии с таблицей G.1 в основном идентично представленному (Ozog, 1985) [4]. Однако, некоторые наборы промежуточных событий были добавлены для большей ясности анализа (рисунок G.1).
ШАГ 4. Качественное исследование структуры
Качественная оценка производится наилучшим образом с помощью анализа минимальных сечений. Однако, уже при первом просмотре выявляются 5 основных путей, ведущих к вершине. Например, В1, В3–В6.
На этом шаге исследователь должен просмотреть минимальные сечения, чтобы гарантировать, что все они представляют реальные, возможные происшествия. Минимальное сечение, которое не ведет к вершине – показатель ошибки построения дерева или ошибки в определении минимального сечения.
ШАГ 5. Количественная оценка
Для этого предлагается метод анализа «вход – выход». Дерево отказов должно быть в внимательно просмотрено на предмет обнаружения повторяющихся событий, которые могут привести к численной ошибке. Повторяющиеся события отсутствуют. Исследователь должен ввести численные значения частоты (в год) или вероятность (безразмерную) для каждого базового события.
Расчет начинается с подножия дерева отказов и продолжается в направлении вершины. Ниже представлен расчет для самой левой ветви дерева отказов, поднимающейся к событию М1. Событие М9 «Переполнение танка и истечение через RV–1» наступает при одновременном наступлении В15 и В16, значит перемножим вероятности.
Р(М9) = Р(В15) Ч Р(В16) = 1·10-2 Ч 1·10-2 = 1·10-4 год-1
К М10 ведут через «И» 4 события, заданные их вероятностями:
Р(М10) = Р(В17) Ч Р(В18) Ч Р(В19) Ч Р(В20) = 1·10-3 Ч 1·10-2 Ч 1·10-1 Ч 1·10-1 = 1·10-7 год-1
М10 и М9 ведут к М5 через логический блок «ИЛИ»:
Р(М5) = Р(М9) + Р(М10) = 1·10-4 + 1·10-7 ≈ 1·10-4 год-1
События М1 – промежуточное, наступающее при одновременном появлении В2, заданного частотой и М5, заданного вероятностью:
F(М1) = F(В2) Ч Р(М5) = 300·год-1 Ч 1·10-4 = 3·10-2 год-1
Аналогично рассчитываются все другие частоты и вероятности, и рассчитывается частота главного события Т. Для самопроверки приведем рассчитанные частоты пяти основных промежуточных событий, ведущих к вершинному:
М1 3·10-2 год-1
М2 3·10-5 год-1
В1 1·10-4 год-1
М3 2·10-3 год-1
М4 2·10-5 год-1
Дерево отказов может быть использовано для анализа чувствительности отдельных событий к отклонениям параметров системы.
Проведите анализ дерева отказов с целью выдачи рекомендаций, в каких направлениях должны быть приняты меры для снижения риска главного события. Важно понимать, что решения по изменениям процесса и замене оборудования требуют нового исследования, и только после этого могут стать предположениями.
Рисунок 13.2 Схематичное дерево отказов
FN кривые. Количественная оценка
Построение всего множества сценариев возникновения и развития аварии
отказы оборудования FTA
отклонения от технологического регламента HAZOP
ошибки производственного персонала HRA, ASEP
влияние причины (стихийные бедствия, диверсии и т.д.)
Оценка частот реализации каждого из сценариев возникновения и развития аварии
Построение полей поражающих факторов, возникающих при различных сценариях развития аварии.
Таблица1
Характерные
поражающие
факторы и их
характеристики
|
Поражающий фактор |
Вычисляемые параметры поражающего фактора |
| Воздушная ударная волна (УВ), взрывов облаков топливовоздушных смесей (ТВС) и конденсированных взрывчатых веществ (ВВ). |
Избыточное давление УВ DР Импульс УВ i |
| Тепловое излучение огневых шаров и горящих разлитий | Тепловой поток (интенсивность теплового излучения q) |
| Токсические нагрузки |
Смертельная токсидоза D |
| Фрагменты, образующиеся при разрушении зданий, сооружений, технологического оборудования, осколки остекления. | Импульс осколка |
Методики оценки риска Метод обследования типов отказов и анализ их последствий (FMEA)
Метод FMEA используется, когда требуется анализ небольшого участка крупного процесса или единицы оборудования, например, реактора.
Тип отказов и анализ их последствий (FMEA) – это обследование всех типов отказов и повреждений для каждой составной части системы и анализ последствий для функционирования изучаемой системы.
В задачу метода обследования типа отказов и анализа их последствий (FMEA) входит обнаружение факторов, влияющих на надежность процесса, путем рассмотрения каждого потенциального источника нежелательного выброса энергии, материала и идентификация типов отказов/повреждений, при которых может произойти авария, и их влияние на систему.
В рамках рассматриваемого метода задается типовой вопрос «что произойдет, если откажет агрегат «А»? При более детальном анализе ставится вопрос «что произойдет, если откажет агрегат «А» при определенных обстоятельствах?» Эти вопросы повторяются для всех агрегатов.
Метод обследования типа отказов и анализа их последствий (FMEA) подходит к системам, которые являются определенно неустойчивыми, и безопасная работа которых зависит от правильной работы ряда систем безопасности (ядерный реактор, самолет), его можно использовать также для непрерывных процессов с пусками и остановками. Данный метод менее применим к идентификации рисков химических процессов, где опасность возникает от самих опасных материалов, с которыми работают.
Отказы агрегатов анализируются на отказ механического или электрического характера. Причем, каждый отказ рассматривается как независимый случай, без какого-либо отношения к другим отказам, за исключением тех, которые оказывают непосредственное прямое воздействие.
Метод обследования типа отказов и анализа их последствий может быть применен в качестве альтернативного методу «дерева отказов». Также он может применяться вместо метода HAZOP. Хотя метод FMEA требует больших усилий и им нельзя оценить недостатки принятой технологии или вклад ошибок оператора, данный метод позволяет осуществить оценку воздействия аварии на технологический процесс.
Обследование типов отказов и анализ их последствий (FMEA)
Технический подход
Метод выявления режимов отказов и анализа их последствий (FMEA) оценивает условия, в которых оборудование может выйти из строя (или неправильно эксплуатироваться), а также последствия этих отказов для технологического процесса [1-7]. Описание режимов отказов представляет аналитикам базовую информацию для определения, где могут быть сделаны изменения для улучшения проектного решения системы.
Каждый отказ рассматривается как независимый случай, без какого-либо отношения к другим отказам, за исключением тех, которые оказывают непосредственное прямое воздействие. Однако для особых обстоятельств могут быть рассмотрены общие причины отказов более чем для одной системы. В очень небольшом числе установок для процессов могут иметь место более трех одновременных критичных отказов, не приводящих к выпуску. Имеется незначительное число задокументированных случаев катастрофических инцидентов, произошедших на установке для процесса, которые были вызваны одновременным отказом двух или трех абсолютно независимых систем. Во многих ситуациях формулировка всех комбинаций из одного и двух событий, способствующих инциденту, определяет все, что может быть обосновано опытом анализа предыдущих инцидентов. Эти комбинации могут быть идентифицированы за приемлемое время, если руководствоваться следующим [14,15]:
Разделите установку на группы дискретных подсистем, каждая из которых должна быть достаточно небольшой для того, чтобы аналитик мог быстро определить, имеет ли данная комбинация отказов потенциал для возникновения инцидента или процесс разрешится внутри подсистемы. Типичная подсистема могла бы состоять из ректификационной колонны, ее конденсатора, испарителя и регуляторов.
Перечислите и просмотрите все комбинации случаев отказов внутри каждой подсистемы. Рассматривайте только принципиальные функциональные режимы отказов для каждого устройства. Например, управляющий клапан может давать отказ при открывании или закрывании. Контролер может дать отказ при выполнении своей функции управления или сработать преждевременно. Далее, для дальнейшего анализа составьте список всех комбинаций отказов, результатом которых может быть следующее:
выпуск из оборудования внутри подсистемы (трещина в резервуаре или в канале, вентиляция, переполнение и т.п.);
нарушение хода процесса (высокое/низкое давление, температура, скорость потока, потеря энергии и т.п.) внутри подсистемы, которое может быть передано на одну или несколько других подсистем протекания процесса или на линии управления, которые связывают подсистемы между собой. При формулировании комбинаций из двух или трех событий отказов, которые должны быть перечислены для рассмотрения, аналитик не должен спаривать те события, которые не могут способствовать возникновению одной и той же физической проблемы. Например, одновременные отказы системы отключения из-за высокого и низкого давления или датчиков тревоги на одном и том же сосуде не могут вместе способствовать образованию высокого давления в этом сосуде. Это соображение сокращает число комбинаций событий отказов, требующих рассмотрения числа возможных комбинаций.
Когда будут обнаруживаться комбинации отказов, которые передаются на другие подсистемы, эти комбинации должны быть учтены и при анализе других подсистем.
Результаты анализа по методу обследования типов отказов и анализа их последствий (FMEA) обычно представляются в табличной форме в разбивке по составляющим оборудования. Обычно, аналитики рисков используют результаты анализа по методу обследования типов отказов и анализа их последствий для качественного анализа, хотя результаты могут быть распространены на ранжирование, в зависимости от серьезности неполадки [8,9].
Процедура анализа
Проведение анализа по методу обследования типов отказов и анализа их последствий (FMEA) включает три этапа: 1) определение проблемы; 2) представление обзора; 3) документирование результатов [10-13].
Определение изучаемой проблемы
На этом этапе определяются конкретные объекты, которые должны быть включены в анализ по методу обследования типов отказов и анализа их последствий (FMEA) и условия, при которых они анализируются. В общем случае определение изучаемой проблемы включает в себя:
определение соответствующей степени точности анализа;
определение приграничных условий для анализа.
Степень точности анализа определяет диапазон компонентов для включения в анализ по методу обследования типов отказов и анализа их последствий. Если анализ рисков проводится на уровне предприятия, то анализ должен быть сфокусирован на типах отказа отдельных систем и их соответствующего воздействия с учетом рисков на уровне предприятия. Например, анализ может сконцентрироваться на системе подачи исходных материалов на предприятие, подготовке порционных замесов, системе окисления, системе сепарации и других вспомогательных систем. Когда обращаются за анализом на системном уровне, то проводимый анализ должен быть сосредоточен на выявлении типов отказа и их воздействия на отдельные компоненты оборудования, входящего в технологический процесс, в то же время, подразумевается воздействие и на всю систему в целом.
При определении проблемы необходимо познакомиться с предысторией предприятия, собрать имеющуюся информацию. В эту информацию входят: маршрутные технологические карты, диаграммы приборного управления технологическими операциями, порядок эксплуатации, журналы регистрации, журналы по проведению обслуживания, истории об авариях, предыдущие исследования оценки рисков на предприятии.
Следующим шагом является определение приграничных условий для анализа выбранных систем или всего предприятия. Сюда входят взаимодействия с другими процессами и коммунальными сооружениями/системами поддержки. Одним из способов для определения приграничных условий является их маркировка на системном чертеже, на котором обозначено все оборудование в масштабе проведения анализа по выбранному методу. Такие приграничные условия должны также отражать эксплуатационные условия взаимодействующих процессов.
Следующий шаг – установление граничных условий для аналитической системы, включая
а) типы отказов, эксплуатационные обстоятельства, а также причины или существующие защитные средства, которые не будут рассмотрены;
б) размещение оборудования. Примером изначального условия может быть условие нормального состояния вентиля в открытом или закрытом положении.
Представление обзора
Обзор результатов анализа по методу обследования типов отказов и анализа их последствий (FMEA) должен быть выполнен в обусловленной системной форме, чтобы избежать каких-либо пропусков и повысить полноту анализа. Одним из способов повышения тщательности и эффективности обзора является разработка постоянного формата для фиксирования результатов анализа. Это помогает систематизировать имеющуюся информацию и определить уровень детализации исследования. Образец таблицы стандартного формата для обработки данных анализа по рассматриваемому методу приведен в таблице А1.
Заполнение таблицы можно начинать с граничной системы, обозначенной на справочном чертеже и затем продолжать производить оценку компонентов по порядку их взаимодействия в технологическом процессе. Каждая единица оборудования может быть отмечена на справочном чертеже или в перечне оборудования, когда их оценка воздействия произведена. Все возможные отказы должны быть оценены для каждого компонента или системы, внесенной в анализ по методу FMEA, перед тем как перейти к оценке следующего компонента.
Типовая форма для анализа по методу обследования типов отказов и анализа их последствий (FMEA)
|
Дата: _____________________________ Предприятие: ______________________ Ссылки: ___________________________ |
№ страницы ….... из ….……. Система: ___________________________ Аналитик(и): ________________________ |
||||||
|
Позиция |
Наименование |
Описание |
Вид отказа |
Последствия |
Меры защиты |
Действия |
|
В типовой таблице должны быть отражены следующие позиции:
Маркировка оборудования. Маркировка оборудования должна соответствовать маркировке, что и на системном чертеже, в эксплуатационной линии, или для размещения. Маркировка должна помогать различать однотипное оборудование (например, двухмоторные вентили), функционально задействованное в рамках одной и той же системы. Номера оборудования или идентификационные номера из системы чертежей, а также на маршрутной технологической карте обычно уже имеются и их применяют для подготовки информации. Можно применять и свою систему обозначения, если она будет понятна участникам анализа и совместима с маркировкой на чертежах или в перечне оборудования.
Описание оборудования. В описание оборудования должно быть включено: тип оборудования, эксплуатационная конфигурация, и другие характеристики для обслуживания (такие как, высокая температура, высокое давление, защита от коррозии), которые могут повлиять на тип отказа и их последствия. Например, вентиль может быть описан как «вентиль с моторным приводом, нормальное положение «открыто», в три-четыре дюйма линии серной кислоты». Эти описания не должны быть индивидуальными для каждого компонента оборудования.
Типы отказов. Аналитик должен перечислить все типы отказов для каждого компонента, который согласуется с описанием оборудования. Рассматривая нормальное эксплутационное состояние оборудования, аналитик должен рассмотреть многофункциональность, которая может изменить обычный эксплутационный статус оборудования. Например, в перечень типов отказа нормально закрытого вентиля могут быть включены:
заклинивание вентиля в закрытом положении (если не удается открыть, когда это требуется);
вентиль ошибочно приходит в открытое положение;
внешнее подтекание вентиля;
внутренняя протечка вентиля;
трещины на корпусе вентиля.
Последствия. Для каждого обозначенного отказа аналитик должен описать как немедленные последствия отказа на месте, так и последующее воздействие отказа на другое оборудование, в том числе на всю систему или технологический процесс. Например, немедленное последствие от протечки прокладки у насоса проявляется в утечке жидкости в зоне установки насоса. Если же жидкость воспламеняемая, то она может загореться, так как насос является источником искрообразования. Пламя в свою очередь может повредить рядом установленное оборудование, а также угрожать безопасности обслуживающему персоналу в этой зоне. Ключ к выполнению взаимосвязанного анализа по данному методу лежит в обеспечении единообразного базового подхода к оценке отказов.
Меры защиты. Для каждого обозначенного отказа аналитик должен описать любые меры защиты или мероприятия, которые связаны с системой и могут снизить вероятность определенных отказов или смягчить последствия отказа. Например, установка блокировки реактора в случае повышенного давления может снизить вероятность событий, обусловленных повышенным давлением, ведущим к повреждению реактора, в то же время, правильно подобранный по размеру выпускной вентиль может смягчить последствия от любого избыточного давления в реакторе.
Действия. Для каждого обозначенного отказа аналитик должен перечислить любые предложенные корректирующие действия для снижения возможных последствий, связанных с отказом. Например, установка аварийной сигнализации об избыточном давлении может быть предложена для реактора. Корректирующие действия для конкретного компонента оборудования могут быть сконцентрированы на причинах или последствиях конкретных отказов или могут быть использованы эти меры ко всем отказам вместе.
Документирование результатов
Документирование обзора анализа по методу обследования типов отказов и анализа их последствий (FMEA) представляет собой систематизированный и взаимосвязанный процесс оформления в табличной форме результатов анализа последствий от отказов оборудования в технологическом процессе или отдельной системе (пример см. таблицу А.2).
В отчете перечисляются все члены рабочей группы и информация, использованная при подготовке отчета, а также в отчете приводятся сделанные группой рекомендации и обоснование по каждой рекомендации. Могут быть рекомендации по дополнительным исследованиям для решения возникших соображений (например, применение метода «дерева событий» для оценки величины рисков), тогда эти исследования идут как приложения к отчету.
Учебный пример и упражнение по FMEA
В этом примере рассмотрим реактор, где происходит непрерывный процесс получения целевого продукта с выделением тепла. Рассмотрим оборудование для этой системы, которое может выйти из строя (или неправильно эксплуатироваться), а также последствия отказов для технологического процесса.
В анализ будут включены только такие компоненты как сам реактор, температурные каналы, логический блок, клапаны и приводы клапанов. Последствия в этой задаче заключаются в нарушении условий, приводящие к выходу из-под контроля экзотермической реакции в