Научно-практические рекомендации по совершенствованию безопасности банковской системы
Окатьев Константин Викторович
Москва 2009
1.1. Методические основы совершенствования безопасности банковской системы
Необходимость совершенствования безопасности банковской системы обусловлена дальнейшим успешным развитием как банковской системы в целом, так и повышением эффективности деятельности и устойчивости функционирования отдельных банков.
Такие факторы, как улучшение качества корпоративного управления, включая достижение большей прозрачности деятельности банков, эффективности риск-менеджмента, совершенствование отношений органов управления банков, акционеров и заинтересованных лиц, в значительной степени могут способствовать достижению цели повышения эффективности совершенствования безопасности банковской системы.
Формирование и дальнейшее улучшение банками систем управлениями рисками, приближение их к соответствующим международным стандартам позволяет уменьшить подверженность банковского сектора рискам, принимаемым на себя. Наряду с этим положительное влияние на риски банковской деятельности может оказывать проведение мер по согласованности динамики роста активов банковского сектора с темпами экономического роста.
Основным ориентиром совершенствования принципов и инструментов безопасности банковской системы следует считать приближение деятельности КБ в данной сфере к международным стандартам, включая международные стандарты по соглашениям относительно капитала (Базель II), а также использование подходов к банковскому регулированию и надзору, проверенных мировой практикой. Также, позитивное влияние на безопасность и результативность работы КБ может оказывать и последовательное уменьшение масштабов переноса рисков нефинансового сектора экономики на финансовый.
Структурно, система безопасности сейчас находится на пороге перехода к качественно иному состоянию. И в связи с этим, следует обратить особое внимание на популярный в последнее время принцип экономической целесообразности: нельзя допустить, чтобы он оказался ограничителем объективного развития банковской безопасности.
Активизация организованной преступности, рост ее финансовой мощи и технической оснащенности дает основание полагать, что тенденция осложнений в криминогенной обстановке вокруг банков в обозримое время сохранится. Поэтому определение и прогнозирование возможных угроз, оценка степени их опасности для банковской системы принципиально важны и необходимы при выборе и реализации соответствующих защитных мероприятий.
Весьма актуальным является совершенствование комплекса задач обеспечения информационной безопасности, внедрения и комплексного применения современных технических средств охраны, обнаружения, наблюдения, сбора и обработки информации. При этом, естественно, сохраняются задачи обеспечения сохранности материальных ценностей, физической охраны банков, соответствующего режима внутриобъектового и пропускного режима.
В доктрине информационной безопасности Российской Федерации (Доктрина информационной безопасности Российской Федерации, одобренная Советом Безопасности Российской Федерации на заседании 23 июня 2000 года)защита информационных ресурсов от несанкционированного доступа, обеспечение безопасности информационных систем рассматриваются как «четвертая составляющая национальных интересов Российской Федерации в информационной сфере».
Банк России особое внимание уделяет обеспечению безопасности электронных расчетов, так как основная масса расчетов между банками осуществляется через его расчетную систему.
Наряду с безусловными положительными моментами ускоренного развития инфраструктуры, платежных банковских технологий, перехода к централизованным формам обработки платежной информации, эти процессы сопровождаются возникновением дополнительных рисков. Это требует принятия целого ряда мер, направленных на исключение угроз информационной безопасности. Принципиально важно если не исключить полностью, то, по крайней мере, свести к минимуму ущерб от возможного хищения денежных средств из платежных систем. Решить эту задачу можно только на основе четко проводимой политики безопасности, а также реализации единого комплексного подхода при построении систем безопасности и внедрения их в платежные и информационные банковские технологии.
Банком России определены цели политики безопасности: обеспечение надежного бесперебойного функционирования платежной системы в условиях возникающих угроз и воздействий, которые могут привести к нарушению и дестабилизации работы платежной системы, к разрушению ее безопасности и хищению денежных средств.
В диссертационной работе мы опираемся на принципы управления рисками в электронных банковских операциях. К ним в частности относятся:
идентификация клиентов, участвующих в электронных расчетах;
совершение электронных расчетов на основе установленной ответственности сторон;
четкое разграничение полномочий по доступу сотрудников к электронной банковской системе;
регламентация функциональных обязанностей;
организация надлежащего контроля за доступом в электронную банковскую систему и базу данных;
обеспечение целостности информации и программного обеспечения;
обеспечение конфиденциальности информации, циркулирующей в системе электронных расчетов.
Банки России реализуют эти принципы на основе единого комплексного подхода к обеспечению безопасности системы электронных расчетов, который предусматривает применение определенных технических, организационных и программных мер, обеспечивающих защиту на всех этапах подготовки, обработки, передачи и хранения платежных документов. Причем в непрерывном режиме.
В платежной системе в первую очередь обеспечивается идентификация пользователей, контроль целостности и подтверждение подлинности платежных документов, разграничение прав доступа, защита от несанкционированного доступа к ресурсам и, естественно, контроль за правильностью расчетов. Широко применяется криптографическая защита платежной информации. Чтобы не допустить сбоев в работе, делается резервирование программно-технических комплексов и информационных ресурсов. В целом, система построена таким образом, что выход из строя какого-то отдельного комплекса — из-за прекращения подачи электроэнергии, технологических нарушений или террористического акта — не может привести к остановке расчетов. В крайнем случае, он будет проходить через другие регионы.
В Банке России большая группа специалистов занята совершенствованием и развитием платежной системы. При этом работа идет параллельно в четырех основных направлениях: законодательное поле, информационное обеспечение, нормативная база и собственно защита.
Корпоративная сеть платежной системы отделена от других сетей и входит в единую транспортную банковскую сеть. Она обеспечивает взаимодействие между региональными платежными системами и информационной системой Банка России. Ее безопасность достигается благодаря применению средств межсетевой защиты — сертифицированных межсетевых экранов. Предпочтение при создании системы безопасности единой транспортной банковской сети было отдано программно-аппаратным средствам отечественной разработки. Фактически они позволяют отделить ее от глобальных телекоммуникационных систем, включая Интернет.
Среди современных средств защиты информации, применяемых в коммерческих банках, немаловажное значение имеет криптографическая защита информации, которая основывается на симметричных и несимметричных (ассиметричных) шифрах, на шифрах и алгоритмах Диффи-Хелмана, на стеганографии, на инфраструктуре открытых ключей (PKI) и на электронных цифровых подписях (ЭЦП).
Количество регистрируемых вирусных атак, особенно в сети Интернет, ежегодно растет. В соответствии с нормативными документами Банка России внедрена и постоянно поддерживается жесткая система обеспечения антивирусной защиты. Она позволяет не допустить проникновения вирусов в платежную систему. Однако, постоянно возникают новые виды угроз(Рис 1). Помимо вирусов, среди наиболее динамично развивающихся систем нарушения банковской безопасности можно выделить следующие:
СПАМ и Фишинг;
Фарминг;
Вишинг.
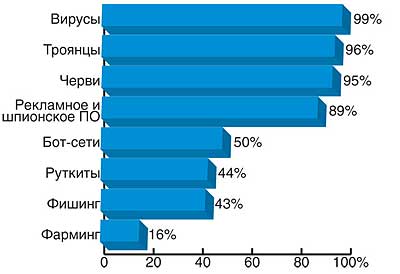
Рис. 1. Виды вредоносного ПО, с которым сталкивались участники опроса, проведенного компаниями Softline и Symantec в октябре 2007 года
Причины такого положения дел, как считает старший вирусный аналитик из «Лаборатории Касперского» Виталий Камлюк, заключаются в следующем:
прибыльность;
простота исполнения (как с технической, так и с моральной точки зрения);
низкий уровень риска, связанный прежде всего с экстерриториальностью сети;
появление новых сервисов, которые выгодно атаковать.
В результате по оценке Виталия Камлюка 96% вредоносного кода является инструментом криминального бизнеса, направленного на кражу информации, рассылку спама, шантаж, атаки на ресурсы конкурентов.
Еще одна важная проблема, которую предстоит решить, связана с критериями, на основании которых можно оценивать реальную защищенность банковских автоматизированных систем. Сегодня действуют нормативные документы Гостехкомиссии РФ, которые основываются на сложившихся в стране подходах к обеспечению информационной безопасности и оценке ее фактического уровня. В то же время мировое финансовое сообщество, частью которого является и Банк России, рекомендует использовать международные стандарты. Между этими двумя системами существуют определенные противоречия, и их, очевидно, в ближайшее время нужно будет снять.
Важное место в системе безопасности Банка России занимает создание инженерно-технических средств охраны объектов и обеспечения сохранности материальных ценностей. Не секрет, что в Центральном банке есть что охранять. В связи с этим на объектах Банка России находят широкое применение самая современная охранная, пожарная и тревожная сигнализация, телевизионная система охраны и наблюдения, лучевые системы, системы контроля и управления доступом. Их применение обеспечивает должный уровень защиты персонала, сохранность средств и материальных ценностей.
Создание подвижной системы управления перевозками, в том числе с использованием спутниковой связи, позволяет обеспечивать контроль за движением ценностей на любое расстояние в любой точке страны. Поэтому на данный вопрос безопасности Банк России также обращает очень серьезное внимание.
Одной из методологических основ совершенствования безопасности банковской системы является планирование бесперебойной деятельности КБ в случае потенциальной угрозы, которая трактуется как, выявление и защита критически важных бизнес-процессов и ресурсов, необходимых для поддержания деятельности организации на нужном уровне, а также разработка процедур, которые обеспечат выживание организации при нарушении её нормальной деятельности.
План обеспечения бесперебойной деятельности банка в случае бедствий (осуществления потенциальных и чрезвычайных угроз) не является только техническим планом — он главным образом предусматривает проведение организационных мероприятий. Поэтому в основу плана должны быть положены сведения о структуре и функциях организации, средствах, необходимых для поддержания её деятельности, величине ущерба от невозможности нормального функционирования, лицах, которые примут на себя управление в кризисной ситуации, и процедурах, которые они будут использовать. Для структуризации процесса разработки плана необходимо использовать соответствующую методологию, что обеспечит учёт всех факторов непрерывности.
Методология состоит из стадий и этапов, в совокупности составляющих жизненный цикл проекта по разработке плана обеспечения непрерывности деятельности банка.
Планирование деятельности банка базируется на следующих основных факторах:
качестве услуг;
эффективности работы;
возможности развития организации.
Во многом оно обеспечивается технологией, принятой в банке. Поэтому важно, чтобы при выявлении критических областей деятельности учитывалась их зависимость от технологических составляющих.
Ранее планы на случай непредвиденных обстоятельств учитывали только бедствия, связанные с компьютерной техникой. Это очень узкий подход. Для обеспечения бесперебойной деятельности необходимо учитывать все взаимосвязанные внешние и внутренние функции, в том числе ручные методы учета и обработки информации.
Наиболее важными факторами, обеспечивающими успех планирования, являются учёт всех мелочей и поэтапная разработка каждого небольшого элемента плана. Должно быть определено, на события какого масштаба рассчитан план. Если организация располагается в районе, где могут возникнуть региональные бедствия, план должен предусматривать возможность прекращения подачи электроэнергии, воды и других коммунальных услуг. В противном случае достаточно учитывать возможность бедствий лишь в масштабе здания и рассчитывать на помощь властей и городских структур.
Необходимо также установить "широту охвата" плана. Она зависит от многих факторов, в частности, от структуры банка, допустимых затрат, количества имеющихся зданий и т.п.
В основу методологии "Планирование бесперебойной деятельности" положен прагматический подход, предусматривающий поддержание критически важных процессов. Защита всех аспектов деятельности организации от пагубных последствий в случае бедствий либо нереальна, либо связана с чрезмерными затратами.
Целями проекта по составлению плана, обеспечивающего бесперебойность и восстановление деятельности банка в случае бедствий, являются:
Создание методики оценки бизнес-процессов, которая обеспечит разработку плана с помощью хорошо структурированной и всеобъемлющей методологии.
Разработка прагматичного, экономичного и работоспособного плана, который обеспечит бесперебойность критически важных процессов в случае серьёзного нарушения деятельности организации.
Минимизация последствий любого бедствия.
Эффективный план обеспечения бесперебойной деятельности является относительно недорогой формой страхования банка от последствий возможных бедствий, и затраты на него должны рассматриваться как составляющая необходимых издержек на поддержание нормальной деятельности.
Непременным условием быстрого и успешного восстановления деятельности банка после бедствия является предварительная разработка и регулярное обновление постоянно действующего плана обеспечения бесперебойной деятельности.
План включает следующие основные разделы:
1. Основные положения плана;
2. Оценка чрезвычайных ситуаций:
выявление уязвимых мест;
классификация возможных опасных событий и оценка вероятности их возникновения;
сценарии чрезвычайных ситуаций;
потенциальные источники отрицательных последствий каждой чрезвычайной ситуации и оценка величины ущерба;
набор критериев, на основании которых объявляется чрезвычайная ситуация.
3. Деятельность банка в чрезвычайной ситуации:
первоначальное реагирование на чрезвычайную ситуацию (оценка опасного события, объявление чрезвычайной ситуации, оповещение необходимого круга лиц, ввод в действие чрезвычайного плана);
мероприятия, обеспечивающие бесперебойность деятельности банка в чрезвычайной ситуации и восстановление ее нормального функционирования.
4. Поддержание готовности к возникновению чрезвычайной ситуации:
контроль правильности и корректировка содержания плана;
составление списка адресов и процедуры рассылки плана;
разработка программы повышения квалификации и ознакомления персонала с действиями, необходимыми для восстановления деятельности банка после бедствия;
подготовка к опасным событиям, обеспечение безопасности и предотвращение бедствий;
регулярное проведение частичных и комплексных проверок (типа пожарных учений) готовности банка к действиям в чрезвычайной ситуации и способности восстановить нормальную деятельность;
регулярное создание резервных копий данных, документации, бланков входных и выходных документов и основного программного обеспечения, их хранение в безопасном месте.
5. Информационное обеспечение:
приоритетные функции, выполняемые банком;
списки внутренних и внешних ресурсов — технических средств, программного обеспечения, средств связи, документов, офисного оборудования и персонала;
учётная информация о техническом, программном и другом обеспечении, необходимом для восстановления деятельности банка в случае чрезвычайной ситуации;
список лиц, которых необходимо оповестить о чрезвычайной ситуации с указанием адресов и телефонов;
вспомогательная информация — планы и схемы, маршруты перевозок, адреса и т.п.;
описание детальных пошаговых процедур, обеспечивающих чёткое выполнение всех предусмотренных мер;
функции и обязанности сотрудников в случае возникновения непредвиденных обстоятельств;
сроки восстановления деятельности в зависимости от типа возникшей чрезвычайной ситуации;
смета расходов, источники финансирования.
6. Техническое обеспечение:
создание и поддержание базы технических средств, обеспечивающей бесперебойную деятельность банка в чрезвычайной ситуации;
создание и поддержание в надлежащем состоянии резервных помещений.
7. Организационное обеспечение, состав и функции следующих групп, обеспечивающих бесперебойную деятельность в случае бедствия:
группы оценки чрезвычайной ситуации;
группы управления в кризисной ситуации;
группы для работ в чрезвычайной ситуации;
группы восстановления;
группы обеспечения работы в резервном производственном помещении;
группы административной поддержки.
Совершенствование информационной безопасности организации банковских систем следует проводить с учетом рекомендаций в области стандартизации процедур безопасности, установленных Банком России. В этом случае должны быть сформированы следующие требования:
назначения и распределения ролей и обеспечения доверия к персоналу;
обеспечения информационной безопасности на стадиях жизненного цикла автоматизированной банковской системы;
защиты от несанкционированного доступа и нерегламентированных действий в рамках предоставленных полномочий, управления доступом и регистрацией всех действий в автоматизированной банковской системе, в телекоммуникационном оборудовании, автоматических телефонных станциях и т.д.;
антивирусной защиты;
использования ресурсов Интернета;
использования средств криптографической защиты информации;
защиты банковских платежных и информационных технологических процессов.
Для обеспечения информационной безопасности и контроля за качеством ее обеспечения в КБ должны быть определены роли, связанные с деятельностью по ее обеспечению. Руководство банка должно осуществлять координацию своевременности и качества выполнения ролей, связанных с обеспечением информационной безопасности.
При принятии руководством банка решений об использовании сети Интернет, при формировании документов, регламентирующих порядок использования сети Интернет, а также иных документов, связанных с обеспечением информационной безопасности при использовании сети Интернет, необходимо учитывать следующие положения:
сеть Интернет не имеет единого органа управления (за исключением службы управления пространством имен и адресов) и не является юридическим лицом, с которым можно было бы заключить договор (соглашение). Провайдеры (посредники) сети Интернет могут обеспечить только те услуги, которые реализуются непосредственно ими;
существует вероятность несанкционированного доступа, потери и искажения информации, передаваемой посредством сети Интернет;
существует вероятность атаки злоумышленников на оборудование, программное обеспечение и информационные ресурсы, подключенные/доступные из сети Интернет;
гарантии по обеспечению безопасности при использовании сети Интернет никаким органом/учреждением/организацией не предоставляются.
В рамках банковских платежных технологических процессов в качестве активов, защищаемых в первую очередь, следует рассматривать:
банковский платежный технологический процесс;
платежную информацию.
В организации системы безопасности должны быть выделены и документально определены роли ее работников. Роли следует персонифицировать с установлением ответственности за их выполнение. Ответственность должна быть документально зафиксирована в должностных инструкциях.
С целью снижения рисков нарушения информационной безопасности не рекомендуется, чтобы в рамках одной роли совмещались следующие функции: разработки и сопровождения системы/ПО, их разработки и эксплуатации, сопровождения и эксплуатации, администратора системы и администратора информационной безопасности, выполнения операций в системе и контроля их выполнения.
Также, должны быть документально определены и выполняться процедуры контроля деятельности работников, обладающих совокупностью полномочий (ролями), позволяющих получить контроль над защищаемым информационным активом организации.
Процедуры приема на работу, влияющую на обеспечение информационной безопасности, включают:
проверку подлинности предоставленных документов, заявляемой квалификации, точности и полноты биографических фактов;
проверку в части профессиональных навыков и оценку профессиональной пригодности.
Указанные процедуры должны предусматривать документальную фиксацию результатов проводимых проверок.
Рекомендуется документально определить процедуры регулярной проверки (с документальной фиксацией результатов) в части профессиональных навыков и оценки профессиональной пригодности работников, а также внеплановой проверки (с документальной фиксацией результатов) — при выявлении фактов их нештатного поведения, участия в инцидентах или подозрений в таком поведении или участии.
Все работники организации должны давать письменное обязательство о соблюдении конфиденциальности, приверженности правилам корпоративной этики,