Исторические основы криптологии
Вместо того чтобы (пользуясь служебным положением) внедрить свое замечательное изобретение в практику, Джефферсон, по-видимому, отложил его в архив и предал забвению. Шифр был обнаружен в его бумагах в библиотеке конгресса лишь в 1922 г., по иронии судьбы именно в том году, когда в армии США начали применять почти аналогичную систему, изобретенную независимо от Джефферсона.
В 1817 г. другой американец Десиус Уодсворт сконструировал шифровальное устройство, которое также внесло но вый принцип в криптографию. Его нововведение состояло в том, что он сделал алфавиты открытого и шифрованного текстов различных длин. Устройство, с помощью которого он это осуществил, представляло собой диск, на котором были расположены два подвижных кольца с алфавитами. Внешний алфавит состоял из 26 букв и 7 цифр (от 2 до 8). Внутренний алфавит состоял лишь из 26 букв. Диск имел подобие неподвижной часовой стрелки, в двух прорезях которой появлялись расположенные друг под другом буквы алфавитов. На внутреннем кольце указывалась буква открытого текста, на внешнем кольце — соответствующая буква шифртекста. Оба кольца могли вращаться и были связаны друг с другом с помощью двух шестерен, одна из которых имела 33 зубца, а другая — 26. Буквы и цифры внешнего кольца были съемными и могли быть собраны в любом порядке. Перед зашифрованием корреспонденты договаривались относительно взаимного начального положения обоих колец. Для установки дисков в такое положение шестерни можно было разъединить. Проследим на примере слова "введение" процесс зашифрования.
Сначала
внутреннее
кольцо поворачивалось
до тех пор, пока
в прорези стрелки
не показывалась
буква "в". Стоящая
в другой
прорези буква
внешнего кольца
записывалась
в качестве
первой буквы
шифртекста.
Затем внутреннее
кольцо вращалось
до тех пор, пока
буква "в" вновь
не показывалась
в прорези.
Это вращение
посредством
шестерен передавалось
на внешнее
кольцо, но из-за
различия в
числе букв
алфавитов оно
совершало лишь
 полного оборота,
в то время как
внутреннее кольцо совершало полный оборот. Значит, второй знак шифртекста располагался во внешнем алфавите на расстоянии семи мест вперед от первого знака, несмотря на то, что оба знака представляли одну и ту же букву открытого текста. Если этот процесс зашифрования осуществлять дальше, то эквиваленты шифртекста для буквы "в" начнут повторяться лишь после того, как будут использованы все 33 буквы и цифры внешнего алфавита. Это объясняется тем, что числа 26 и 33 не имеют общих делителей, благодаря которым такое повторение могло бы произойти раньше. Следующие буквы открытого текста шифровались аналогично.
Такая шифрсистема реализует периодическую многоалфавитную замену. Различие чисел букв алфавитов открытого и шифрованного текстов приводит к существенным отличиям этой системы от предыдущих многоалфавитных систем. Так, в устройстве Уодсворда используется 33 шифралфавита, а не 24 или 26, как в системах Тритемия или Виженера. Важнее то, что эти алфавиты используются не непосредственно один за другим, а в произвольном порядке, который зависит от букв открытого текста. Этот произвольный порядок служит гораздо более надежной защитой шифра, чем правильная последовательность использования алфавитов, как в системе Тритемия.
Идея Уодсворда была незаслуженно забыта. Славу открытия приписывают английскому ученому Чарлзу Уитстону, который значительно позже и независимо изобрел свое устройство на том же принципе (см. рис. 5). Основное отличие заключалось в том, что в устройстве Уитстона алфавиты были неподвижными, но зато имелась пара подвижных стрелок, соединенных шестеренками.
Уитстон более известен как ученый, предложивший идею электрического телеграфа, изобретатель концертино, автор первых стереоскопических рисунков. Он высказал гипотезу о создании говорящих машин, разработал метод точного измерения электрического сопротивления, который называется "мостик Уитстона".
Впервые свое устройство Уитстон продемонстрировал на Всемирной выставке в Париже в 1876 г. На внешнем кольце находился алфавит открытого текста, состоящий из 27 элементов: 26 букв, расположенных в обычном порядке, и знака пробела между словами. Внутренний алфавит состоял из 26 букв, расположенных в произвольном порядке.
Уитстон изобрел шифр, который позже стали называть шифром Плейфера. Дело в том, что Лион Плейфер, заместитель председателя Палаты общин, министр почт, председатель Британской ассоциации развития науки, был другом Уитстона, был похож на него, так что их часто путали. В 1854 г. Плейфер продемонстрировал систему шифрования, которую он назвал "недавно открытый симметричный шифр Уитстона". Это был первый из известных биграммных буквенных шифров (напомним, что биграммный шифр Порта был значковым). То обстоятельство, что Плейфер популяризировал изобретение Уитстона, сохранило его имя в названии шифра. Этот шифр использовался англичанами в период первой мировой войны.
Во второй половине XIX в. появился весьма устойчивый способ усложнения числовых кодов — гаммирование. Он заключался в перешифровании закодированного сообщения с помощью некоторого ключевого числа, которое и называлось гаммой. Шифрование с помощью гаммы состояло в сложении всех кодированных групп сообщения с одним и тем же ключевым числом. Эту операцию стали называть "наложением гаммы". Например, результатом наложения гаммы 6413 на кодированный текст 3425 7102 8139 являлась числовая последовательность 9838 3515 4552:
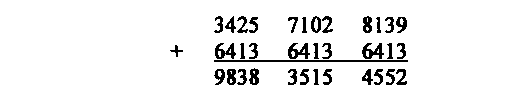
Единицы переноса, появляющиеся при сложении между кодовыми группами, опускались. "Снятие гаммы" являлось обратной операцией:
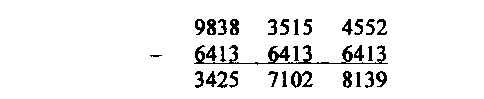
В 1888 г. француз маркиз де Виари в одной из своих научных статей, посвященных криптографии, обозначил греческой буквой X любую букву шифрованного текста, греческой буквой Г любую букву гаммы и строчной буквой С любую букву открытого текста. Он, по сути, доказал, что алгебраическая формула
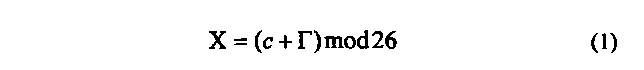
воспроизводит зашифрование по Виженеру при замене букв алфавита числами согласно следующей таблице:
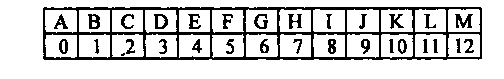
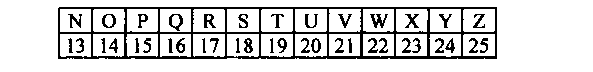
Тем самым была заложена алгебраическая основа для исследования шифров замены типа шифра Виженера. Используя уравнение шифрования, можно было отказаться от громоздкой таблицы Виженера.
Позже лозунговая гамма стала произвольной последовательностью, а шифр с уравнением шифрования (1) стал называться шифром гаммирования.
Еще одним известным криптографом того времени был голландец Керкгоффс. Его полным именем было Жан-Вильгельм-Губерт-Виктор-Франсуа-Александр-Огюст Керкгоффс Ван Ньювенгоф. Разносторонний ученый, преподававший 6 иностранных языков, историю и математику, он в возрасте 47 лет написал книгу "Военная криптография". В ней сформулированы 6 конкретных требований к шифрам, два из которых относятся к стойкости шифрования, а остальные — к эксплуатационным качествам. Одно из них ("компрометация системы не должна причинять неудобств корреспондентам") стало называться "правилом Керкгоффса". Суть этого правила состоит в том, что стойкость (или надежность) шифра определяется лишь секретностью ключа. Другими словами, оценка качества шифра (на основе некоторого шифрованного текста) должна проводиться при условии, что о данном шифре известно все, кроме использованного ключа.
XX в. "прославился" двумя мировыми войнами. Эти войны оставили свой отпечаток на всех процессах, происходивших в человеческом обществе. Они не могли не сказаться и на развитии криптографии.
В период первой мировой войны в качестве полевых шифров широко использовались ручные шифры, в первую очередь шифры перестановки с различными усложнениями. Это были вертикальные перестановки, усложненные перекодировкой исходного алфавита, а также двойные вертикальные перестановки.
Первая мировая война явилась поворотным пунктом в истории криптографии: если до войны криптография представляла собой достаточно узкую область, то после войны она стала широким полем деятельности. Причина этого состояла в необычайном росте объема шифрпереписки, передаваемой по различным каналам связи. Криптоанализ стал важнейшим элементом разведки.
Прогресс этой области криптографии характеризовался и изменениями в самом криптоанализе. Эта наука переросла методы индивидуальной работы криптоаналитика над криптограммой. Системы секретной связи перестали быть настолько малочисленными и однородными, что один специалист мог овладеть всеми специализациями. Характер используемых шифров потребовал для их вскрытия скрупулезного анализа переписки, поиска ситуаций, благоприятствующих успешному криптоанализу, знания соответствующей обстановки. Кроме того, криптоанализ обогатился большим опытом использования в годы войны ошибок неопытных или ленивых шифровальщиков. Еще Ф. Бэкон писал, что "в результате неловкости и неискусности тех рук, через которые проходят величайшие секреты, эти секреты во многих случаях оказывались обеспеченными слабейшими шифрами". Этот печальный опыт привел к необходимости введения строгой дисциплины среди шифровальщиков.
Несмотря на указанные последствия, первая мировая война не породила никаких новых научных идей в криптографии. Наоборот, полностью исчерпали свои возможности ручное шифрование, с одной стороны, и техническая сторона криптоанализа, состоявшая в подсчете частот встречаемости знаков, с другой.
В тот период проявились таланты целого ряда ставших впоследствии известными криптографов. В их числе был Г. О. Ярдли, который вскоре после вступления США в войну в 1917 г. убедил военное министерство в необходимости создания криптографической службы. В 27 лет он был назначен начальником криптографического отдела (MI-8) разведки военного министерства. При отделе было создано учебное отделение по подготовке криптоаналитиков для американской армии. Отдел MI-8 добился больших успехов в дешифровании дипломатической переписки многих развитых стран. В 1919 г. отдел был преобразован в "черный кабинет" с совместным финансированием от военного министерства и госдепартамента в объеме 100 тыс. долларов в год. Одной из главных задач "черного кабинета" было раскрытие японских кодов, некоторые из которых содержали до 25 тысяч кодовых величин. В период с 1917 по 1929 г. специалистам "черного кабинета" удалось дешифровать более 45 тысяч криптограмм различных стран, в том числе и Японии.
Ярдли, желая
упрочить успехи,
подготовил
докладную
записку Президенту
США о мерах по
укреплению
своей службы.
Однако ставший
в то время
Государственным
секретарем
Г. Стимсон был
шокирован,
узнав о существовании
"черного кабинета",
и полностью
осудил его
деятельность.
Ему принадлежит
знаменитая
фраза: "Джентльмены
не читают писем
друг друга".
Финансирование
"черного кабинета"
было прекращено,
и Ярдли лишился
работы. Он написал
книгу "Американский
черный кабинет",
в которой рассказал
о многих успехах
по дешифрованию.
Книга была
издана большими
тиражами в ряде
стран и произвела
эффект разорвавшейся
бомбы. Позже
он написал
книгу "Японские
дипломатические
секреты", в
которой приводились
многие японские
телеграммы.
Рукопись этой
книги была
конфискована
по решению
суда. Последние
годы жизни
Ярдли не занимался
криптографией.
Он умер в 1958 г. и
был похоронен
с воинскими
почестями на
Арлингтонском
национальном
кладбище. В
некрологе он
был назван
"отцом американской
криптографии".
Значительный
успех в криптографии
связан с еще
одним
американцем
— Г. Вернамом.
В 1917 г. он, будучи
сотрудником
телеграфной
компании, предложил
идею автоматического
шифрования
телеграфных
сообщений. Речь
шла о своеобразном
наложении гаммы
на знаки алфавита,
представленные
в
соответствии
с телетайпным
кодом Бодо
пятизначными
"импульсными
комбинациями".
Например, буква
а представлялась
комбинацией
( + + – –), а комбинация
( + + – + + ) представляла
символ перехода
от букв к цифрам.
На бумажной
ленте, используемой
при работе
телетайпа,
знаку " + " отвечало
наличие отверстия,
а знаку "-" — его
отсутствие.
При считывании
с ленты металлические
щупы проходили
через отверстия,
замыкали
электрическую
цепь и тем самым
посылали в
линию импульс
тока.
Вернам предложил электромеханически покоординатно складывать "импульсы" знаков открытого текста с "импульсами" гаммы, предварительно нанесенными на ленту. Сложение проводилось "по модулю 2". Имеется в виду, что если "+" отождествить с 1, а "-" с 0, то сложение определяется двоичной арифметикой:
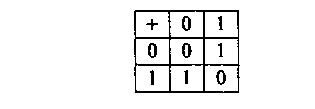
Например,
наложение на
знак открытого
текста (11001) знака
гаммы (01111) давало
знак шифртекста
(10110). При расшифровании
нужно было
произвести
ту же операцию
со знаком шифртекста:
(10110) (01111)
= (11001).
Вернам сконструировал и устройство для такого сложения. Замечательно то, что процесс шифрования оказывался полностью автоматизированным, в предложенной схеме исключался шифровальщик. Кроме того, оказывались слитыми воедино процессы шифрования-расшифрования и передачи по каналу связи. Тем самым наряду с традиционной схемой предварительного шифрования, когда по каналу передается предварительно зашифрованное сообщение, положено начало линейному шифрованию.
В 1918 г. два комплекта соответствующей аппаратуры были изготовлены и испытаны. Испытания дали положительные результаты. Единственное неудовлетворение специалистов-криптографов было связано с гаммой. Дело в том, что первоначально гамма была нанесена на ленту, склеенную в кольцо. Несмотря на то, что знаки гаммы на ленте выбирались случайно, при зашифровании длинных сообщений гамма регулярно повторялась. Этот недостаток так же отчетливо осознавался, как и для шифра Виженера. Уже тогда хорошо понимали, что повторное использование гаммы недопустимо даже в пределах одного сообщения. Хотя сам Вернам не был математиком, он, может и неосознанно, предлагал однократное использование гаммы. Попытки удлинить гамму приводили к неудобствам в работе с длинным кольцом. Тогда был предложен вариант с двумя лентами, одна из которых шифровала другую, в результате чего получалась гамма, имеющая длину периода, равную произведению длин исходных периодов.
Несмотря на то, что шифр Вернама обладал целым рядом достоинств, он не получил широкого распространения. Трудности, связанные с изготовлением, рассылкой и учетом использованной гаммы, особенно в условиях военной связи, при передаче больших объемов сообщений, стали непреодолимыми. Вспомнили о шифре Вернама лишь накануне второй мировой войны.
Почти половина XX в. была связана с использованием колесных шифраторов. Различные их конструкции были запатентованы примерно в одно и то же время (в период 1917 — 1919 гг.) в разных странах: американцем Э. X. Хеберном, голландцем Х.Ф.Кохом, немцем А. Шербиусом и шведом А. Г. Даммом.
Чертежи своей схемы на основе шифрующего диска Хеберн представил в 1917 г., и уже в следующем году был по строен первый дисковый аппарат, получивший одобрение ВМС США. В 1921 г. Хеберн основал первую в США компанию по производству шифрмашин, которую через десять лет ждал бесславный конец, связанный с финансовыми трудностями.
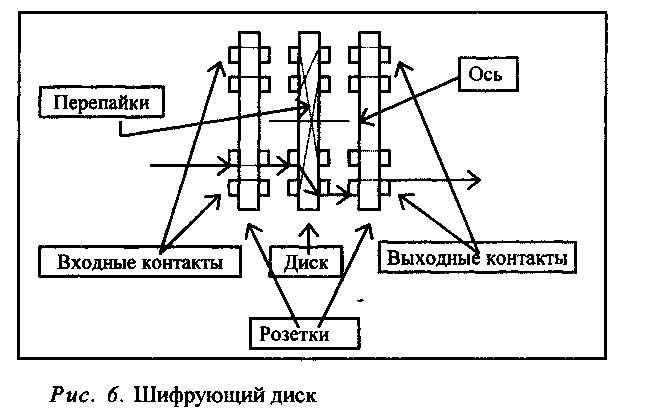
Что представлял собой шифрующий диск? Корпус диска (имевшего размеры хоккейной шайбы) состоял из изоляционного материала, например твердой резины. По окружностям каждой из его сторон были вмонтированы на равном расстоянии друг от друга 26 электрических контактов (см. рис. 6). Каждый контакт был соединен внутри корпуса с некоторым контактом на другой стороне. Контакты на входной стороне представляли буквы открытого текста, контакты на выходной стороне — буквы шифртекста.
Диск устанавливался
на оси между
двумя неподвижными
пластинами
(розетками),
каждая из которых
также была
изготовлена
из изолятора
и имела 26 контактов,
соответствующих
расположению
контактов на
диске. Контакты
входной розетки
соединялись
с клавиатурой
пишущей машинки,
печатающей
буквы открытого
текста. Контакты
выходной розетки
соединялись
с выходным
устройством,
указывающим
буквы шифр-текста,
например, с
помощью лампочек.
При фиксированном
угловом
положении диска
электрические
цепи, соединяющие
входные и выходные
контакты,
реализовывали
одноалфавит-ную
замену. При
повороте же
диска (на углы
 )
схема реализовывала
многоалфавитную
замену (с 26 простыми
заменами).
Рядом с одним диском можно было установить и другие диски. Тем самым схема токопрохождения удлинялась и число возможных простых замен, реализуемых многодисковой схемой значительно возрастало. При движении к дисков по
простейшей
схеме одометра
получался
период, равный
26 , который
можно было
сделать астрономическим
числом. Подобные
шифрмашины
обслуживали
значительную
часть линий
связи высшего
командования
ВМС США, начиная
с 20-х годов.
X. Ф. Кох предлагал конструкцию шифрующего диска, в котором роль электричества выполняла пневматика. Речь идет о каналах, соединяющих входные и выходные контакты, по которым может проходить поток воздуха, водная или масляная струя и т. п. Любопытно, что подобные дисковые системы на основе пневматики были реально изготовлены и использовались на практике.
Принцип шифрующего диска использовали и шифрмашины, разработанные А. Шербиусом. Самой знаменитой из них была "Энигма", которая в двух отношениях отличалась от других дисковых машин. Во-первых, после блока дисков была расположена неподвижная обратимая розетка, контакты которой были попарно соединены друг с другом. Импульс тока, приходивший на этот контакт, заворачивался и вновь проходил через блок дисков в противоположном направлении. Это давало двойное шифрование каждой буквы. Другая особенность "Энигмы" заключалась в неравномерном движении дисков, которое управлялось зубчатыми колесами.
В 1923 г. "Энигма" выставлялась на конгрессе международного почтового союза, однако это не способствовало ее коммерческому успеху: она не раскупалась. За десять лет фирма Шербиуса, производившая "Энигму", не получила прибыли и в 1934 г. была ликвидирована и передала свои активы другой фирме. После прихода к власти в Германии Гитлера началось серьезное перевооружение армии, и немецкие специалисты сочли "Энигму" достаточно удобной и надежной шифрмашиной. В довоенный период и во время второй мировой войны "Энигма" широко использовалась в германской армии, ВМС и ВВС. Она была портативной (размером с пишущую машинку), работала от батареи, имела деревянный футляр. Ее серьезный недостаток состоял в том, что она не печатала шифртекст (а имела лишь загорающиеся лампочки, отвечающие буквам), и для быстрой работы требовались три или даже четыре человека — для чтения и набора на клавиатуре текста сообщения, диктовки высвечивающихся букв шифртекста и их записи.
С "Энигмой" теснейшим образом связан ход многих событий периода второй мировой войны. Дело в том, что она являлась источником ценнейших сведений для английских спецслужб, читавших переписку "Энигмы" (в рамках операции "Ультра"). Эта информация стоила так дорого, что У. Черчилль пожертвовал городом Ковентри, когда ему стал известен план германской бомбардировки этого английского города. С "Энигмой" связано также появление первой в истории вычислительной машины, сконструированной в 1942 г. для перебора ключевых элементов группой специалистов-криптографов под руководством известного математика А. Тьюринга.
Еще один патент на дисковую машину был выдан А. Г. Дамму в 1919 г. Устройство этой машины было настоль ко сложным, что никогда не было реализовано. Но его автор основал компанию по производству шифрмашин, которая впоследствии стала прибыльной. Среди вкладчиков капитала были Э. Нобель, племянник знаменитого А. Нобеля, и Ц. Хагелин, управляющий нефтедобывающей компанией братьев Нобелей в России и некоторое время бывший генеральным консулом Швеции в Санкт-Петербурге. До 1927 г. эта компания не имела больших успехов. Их появление было связано с именем сына Ц. Хагелина — Б. Хагелина, родившегося на Кавказе, проучившегося несколько лет в Петербургском университете и получившего позже диплом инженера-механика в Швеции.
В 1925 г. Б. Хагелину удалось модернизировать одну из машин Дамма, снабдив ее клавиатурой и индикаторными лампочками, как у "Энигмы". Это была также колесная машина, работающая, однако, по иному, чем дисковые машины, принципу. Она получила название В-21. Ее работа была основана на матричном коммутаторе, в котором электрически изменялось соединение строк и столбцов для преобразования буквы открытого текста в букву шифртекста. Эти изменения определялись группой ключевых колес, каждое из которых имело по ободу выдвинутые или вдвинутые штифты. Колеса имели различные числа штифтов, так что период многоалфавитного шифра, реализуемого машиной, был равен произведению чисел штифтов на всех колесах. В 1926 г. Б. Хагелин предложил В 21 шведской армии, которая сделала на нее большой заказ.
В 1927 г. Б. Хагелин возглавил фирму, выкупленную семьей Хагелин. Свою следующую машину В-211 он снабдил печатающим устройством, работавшим со скоростью около 200 знаков в минуту. Она была самой портативной печатающей шифрмашиной в 1934 г.
В том же году французский генштаб заказал Б. Хагелину карманную печатающую машину, которая могла бы обслуживаться одним человеком. Через некоторое время такая машина была изготовлена. Она реализовывала шифр гаммирования, причем для выработки гаммы была использована идея суммирующего устройства, состоящего из комбинационных линеек, расположенных в цилиндрическом барабане. На линейках рядами были расположены так называемые рейтеры. При повороте барабана на 360° рейтеры, вступая во взаимодействие с другими элементами схемы, могли выдвигать некоторые линейки влево, причем число выдвинутых линеек и определяло значение знака гаммы (от 0 до 25) в данный такт шифрования. Во взаимодействие с рейтерами вступали штифты, расположенные на колесах блока дисков, составляющего вторую основную часть машины. Размеры и схема движения дисков
обеспечивали
период, приблизительно
равный .
Как расположение
рейтеров, так
и расположение
штифтов могло
легко меняться,
они являлись
ключевыми
элементами.
Это была машина
С-36, ставшая
впоследствии
знаменитой.
По размерам
она была меньше
телефонного
аппарата, весила
вместе с футляром
около двух с
половиной
килограммов.
Французы сразу
же сделали
заказ на 5000 машин.
Позднее машина
была существенно
усовершенствована,
ею заинтересовались
в США. В 1939 г. она
была взята на
вооружение
армии США. Под
военным наименованием
М-209 она использовалась
в качестве
полевого шифра
на протяжении
всей второй
мировой войны.
Всего было
произведено
около 140 000 таких
машин. Позже
фирма Хагелин
стала производить
широко известные
машины С-48, С-52,
Т-55 и многие другие.
Среди заметных фигур в криптографии первой половины XX в. выделяется У. Фридман, получивший серьезные теоретические результаты в криптоанализе и ставший известным благодаря своим заслугам по вскрытию военных шифров Японии и Германии.
У.Фридман родился в 1891 г. в Кишиневе, в семье переводчика, работавшего в русском почтовом ведомстве. В 1892 г. его семья эмигрировала в США, где отец стал заниматься швейными машинами. У.Фридман в 1914 г. Окончил Корнельский университет по специальности генетика. В городе Итака, где проживала семья Фридмана, крупный бизнесмен Д. Фабиан имел собственные лаборатории по акустике, генетике и криптографии. Любопытно, что криптографией Д. Фабиан увлекся, пытаясь доказать, что автором пьес У. Шекспира являлся Ф. Бэкон.
В 1915 г. Д. Фабиан нанял на работу в свое поместье Ривербэнк специалиста по генетике. Им стал У. Фридман. Вскоре он увлекся криптографией и проявил себя в этом деле. Через некоторое время У. Фридман уже возглавлял в Ривербэнкских лабораториях два отдела — генетики и шифров.
Помимо криптоаналитической работы У.Фридман занимался преподаванием в классе, состоявшем из армейских офицеров, присланных в Ривербэнк для изучения криптографии. До 1918 г. им был подготовлен цикл из семи лекций, восьмую он написал после возвращения со службы в качестве дешифровалыцика в американских экспедиционных силах (шла первая мировая война). Известные все вместе как Ривербэнкские публикации, эти работы являются серьезным вкладом в теоретическую криптографию.
Наибольший интерес с точки зрения современной криптографии представляют лекции "Методы раскрытия шифров с длинной связной гаммой" и "Индекс совпадения и его применения в криптографии". В первой из них предлагается бесключевой метод чтения при использовании неравновероятной гаммы. Во второй излагается так называемый к-тест, позволяющий выяснить, можно ли подписать друг под другом две (или более) криптограммы (или отрезки криптограмм) так, чтобы буквы в каждой колонке оказались бы зашифрованы одинаковыми знаками гаммы.
Поступив в 1921 г. на службу в войска связи, У. Фридман успешно применял свои методы для вскрытия машинных шифров. Когда была создана служба радиоразведки, У.Фридман стал ее главой и продолжил свои разработки, самой значимой из которых было вскрытие японской пурпурной шифрмашины. В 1929 г. он стал широко известен как один из ведущих криптографов мира, когда "Британская энциклопедия" поместила его статью "О кодах и шифрах". С основными результатами У. Фридмана можно познакомиться в четырехтомнике "Военная криптография".
Выдающиеся результаты в применении математических методов в криптографии принадлежат Клоду Шеннону. К. Шеннон получил образование по электронике и математике в Мичиганском университете, где и начал проявлять интерес к теории связи и теории шифров. В 1940 г. он получил степень доктора по математике, в течение года обучался в Принстонском институте усовершенствования, после чего был принят на службу в лабораторию компании "Bell Telephone".
К 1944 г. К. Шеннон завершил разработку теории секретной связи. В 1945 г. им был подготовлен секретный доклад "Математическая теория криптографии", который был рассекречен в 1949 г. и издан.
В данной работе излагается теория так называемых секретных систем, служащих фактически математической моделью шифров. Помимо основных алгебраических (или функциональных) свойств шифров, постулируемых в модели, множества сообщений и ключей наделяются соответствующими априорными вероятностными свойствами, что позволяет формализовать многие постановки задач синтеза и анализа шифров. Так, и сегодня при разработке новых классов шифров широко используется принцип Шеннона рассеивания и перемешивания, состоящий в использовании при шифровании многих итераций "рассеивающих" и "перемешивающих" преобразований.
Разработанные К. Шенноном концепции теоретической и практической секретности (или стойкости) позволяют количественно оценивать криптографические качества шифров и пытаться строить в некотором смысле идеальные или совершенные шифры. Моделируется также и язык открытых сообщений. А именно, предлагается рассматривать язык как вероятностный процесс, который создает дискретную последовательность символов в соответствии с некоторой вероятностной схемой.
Центральной в работах К. Шеннона является концепция избыточной информации, содержащейся в текстовых сообщениях. Избыточность означает, что в сообщении содержится больше символов, чем в действительности требуется для передачи содержащейся в нем информации. Например, всего лишь десять английских слов — the, of, and, to, a, in, that, it, is, i — составляют более 25% любого (английского) текста. Легко понять, что их можно изъять из текста без потери информации, так как их легко восстановить по смыслу (или по контексту). Фактически К.Шеннон показал, что успех криптоанализа определяется тем, насколько избыточность, имеющаяся в сообщении, "переносится" в шифрованный текст. Если шифрование "стирает" избыточность, то восстановить текст сообщения по криптограмме становится принципиально невозможно.
Задачу дешифрования К. Шеннон рассматривает как задачу вычисления апостериорных знаний противника о шифре после перехвата криптограммы. Дело в том, что вероятности сообщений и ключей составляют априорные знания противника, которыми он располагает в соответствии с правилом Керкгоффса. После перехвата криптограммы он может (по крайней мере, в принципе, поскольку множества сообщений и ключей конечны) вычислить апостериорные вероятности возможных ключей и сообщений, которые могли быть использованы при составлении данной криптограммы. Вот эти вероятности и составляют апостериорные знания противника. С этой точки зрения показателен следующий пример.
Пусть для зашифрования нормативного английского языка применяется шифр простой замены, в котором каждый из 26! ключей может быть выбран с равной вероятностью. Пусть противник знает об источнике сообщений