Проектирование системы информационной безопасности
применение системы защиты не должно быть сложной для пользователя, не вызывать психологического противодействия и желания обойтись без нее.
2.2.3 Основные аспекты, решаемые при разработке ИБ
Уязвимость данных в информационной системе бухгалтерии компании обусловлена долговременным хранением большого объема данных на магнитных носителях, одновременным доступом к ресурсам нескольких пользователей. Можно выделить следующие трудности при разработке системы информационной безопасности:
на сегодняшний день нет единой теории защищенных систем;
производители средств защиты в основном предлагают отдельные компоненты для решения частных задач, оставляя вопросы формирования системы защиты и совместимости этих средств на усмотрение потребителей;
для обеспечения надежной защиты необходимо разрешить целый комплекс технических и организационных проблем и разработать соответствующую документацию.
Для преодоления вышеперечисленных трудностей необходима координация действий всех участников информационного процесса. Обеспечение информационной безопасности - достаточно серьезная задача, поэтому необходимо, прежде всего, разработать концепцию безопасности информации, где определить интересы компании, принципы обеспечения и пути поддержания безопасности информации, а также сформулировать задачи по их реализации.
В основе комплекса мероприятий по информационной безопасности должна быть стратегия защиты информации. В ней определяются цели, критерии, принципы и процедуры, необходимые для построения надежной системы защиты. В разрабатываемой стратегии должны найти отражение не только степень защиты, поиск брешей, места установки брандмауэров или proxy-серверов и т. п. В ней необходимо еще четко определить процедуры и способы их применения для того, чтобы гарантировать надежную защиту.
Важнейшей особенностью общей стратегии информационной защиты является исследование системы безопасности. Можно выделить два основных направления:
анализ средств защиты;
определение факта вторжения.
На основе концепции безопасности информации разрабатываются стратегия безопасности информации и архитектура системы защиты информации. Следующий этап обобщенного подхода к обеспечению безопасности состоит в определении политики, содержание которой - наиболее рациональные средства и ресурсы, подходы и цели рассматриваемой задачи.
2.3 Анализ рисков
2.3.1 Оценка и анализ рисков ИБ
На этапе анализа рисков определяется возможность понести убытки из-за нарушения режима информационной безопасности организации, детализируются характеристики (или составляющие) рисков для информационных ресурсов и технологий. Под управлением рисками понимается процесс идентификации и уменьшения рисков, которые могут воздействовать на информационную систему.
В простейшем случае используется оценка двух факторов: вероятность происшествия и тяжесть возможных последствий. Обычно считается, что риск тем больше, чем больше вероятность происшествия и тяжесть последствий.
Общая идея выражена формулой:
РИСК = P происшествия * ЦЕНА ПОТЕРИ.
Определим субъективную шкалу вероятностей событий:
A − событие практически никогда не происходит;
B − событие случается редко;
C− вероятность события за рассматриваемый промежуток времени около 0,5;
D − скорее всего, событие произойдет;
E − событие почти обязательно произойдет.
Кроме того, используем субъективную шкалу серьезности происшествий.
1. N (Negligible) – Воздействием можно пренебречь.
2. Mi (Minor) – Незначительное происшествие: последствия легко устранимы, затраты на ликвидацию последствий невелики, воздействие на информационную технологию – незначительно.
3. Mo (Moderate) – Происшествие с умеренными результатами: ликвидация последствий не связана с крупными затратами, воздействие на информационную технологию не велико и не затрагивает критически важные задачи.
4. S (Serious) – Происшествие с серьезными последствиями: ликвидация последствий связана со значительными затратами, воздействие на информационные технологии ощутимо.
5. C (Critical) – Происшествие приводит к невозможности решения критически важных задач.
Для оценки рисков определяется шкала из трех значений: 1. Низкий риск.
2. Средний риск.
3. Высокий риск.
Риск, связанный с определенным событием, зависит от двух факторов и может быть определен следующим образом (табл. 8).
Таблица 8
Определение риска в зависимости от двух факторов
| Negligible | Minor | Moderate | Serious | Critical | |
| A | Низкий риск | Низкий риск | Низкий риск | Средний риск | Средний риск |
| B | Низкий риск | Низкий риск | Средний риск | Средний риск | Высокий риск |
| C | Низкий риск | Средний риск | Средний риск | Средний риск | Высокий риск |
| D | Средний риск | Средний риск | Средний риск | Средний риск | Высокий риск |
| E | Средний риск | Высокий риск | Высокий риск | Высокий риск | Высокий риск |
Показатель риска измеряется в шкале от 0 до 8 со следующими определениями уровней риска:
1 − риск практически отсутствует; теоретически возможны ситуации, при которых событие наступает, но на практике это случается редко, а потенциальный ущерб сравнительно невелик;
2 − риск очень мал; события подобного рода случались достаточно редко, кроме того, негативные последствия сравнительно невелики.
8 − риск очень велик; событие скорее всего наступит, и последствия будут чрезвычайно тяжелыми и т.д.
Следующей по важности группой информации является информация по организационно – правовым вопросам (группа 2),информация по вопросам торгово-экономических отношений (группа 3) и информация по вопросам управления имуществом предприятия (группа 2). Разглашение такого рода информации конкурентам приведет к нарушению планов компании и, соответственно, повлечет за собой большие убытки. Вся остальная информация также нуждается в определенной защите, но нарушение ее безопасности приведет к устранимым последствиям.
Оценка рисков нарушения безопасности
Расходы на систему защиты информации необходимо сопоставить и привести в соответствие с ценностью защищаемой информации и других информационных ресурсов, подвергающихся риску, а также с ущербом, который может быть нанесен организации из-за сбоев в системе защиты.
Для оценки рисков необходимо систематически рассматривать следующие аспекты:
а) ущерб, который может нанести деятельности организации серьезное нарушение информационной безопасности, с учетом возможных последствий нарушения конфиденциальности, целостности и доступности информации;
б) реальная вероятность такого нарушения защиты в свете превалирующих угроз и средств контроля.
Данные бухгалтерского учета имеют первостепенное значение для деятельности любой организации, так как они формируют целостную картину финансово-хозяйственного состояния предприятия. На основании бухгалтерской отчетности осуществляются такие важнейшие функции, как планирование, оперативное управление деятельностью компании, прогнозирование, оценка состояния предприятия. Ежедневно в бухгалтерию поступает огромный поток первичных документов, которые обрабатываются бухгалтерами, вводятся в информационную систему, затем на основании первичной документации и отчетной информации предыдущего периода формируется бухгалтерская отчетность о деятельности компании в текущем периоде.
Ущерб и затраты на восстановление от повреждения, модификации и уничтожения информации напрямую зависит от временного периода, за который были уничтожены, повреждены или модифицированы данные. Чем больше временной период, тем больше ущерб и затраты на восстановление данных. Для минимизации ущерба и затрат на восстановление необходимо осуществлять резервное копирование базы данных.
2.3.2 Изучение и систематизация угроз ИБ
Под угрозой понимается событие (воздействие), которое в случае своей реализации становится причиной нарушения целостности информации, ее потери или замены. Угрозы могут быть как случайными, так и умышленными (преднамеренно создаваемыми).
Необходимо отметить, что зачастую ущерб наносится не из-за чьего-то злого умысла, а просто по причине элементарных ошибок пользователей, которые случайно портят или удаляют данные, жизненно важные для системы. В связи с этим, помимо контроля доступа, необходимым элементом защиты информации в компьютерных сетях является разграничение полномочий пользователей. Кроме того, вероятность ошибок обслуживающего персонала и пользователей сети может быть значительно уменьшена, если их правильно обучать и, кроме того, периодически контролировать их действия со стороны, например, администратора безопасности сети.
Трудно предсказуемыми источниками угроз информации являются аварии и стихийные бедствия. Но и в этих случаях для сохранения информации могут использоваться различные средства.
Наиболее надежное средство предотвращения потерь информации при кратковременном отключении электроэнергии - установка источников бесперебойного питания (UPS). Различные по своим техническим и потребительским характеристикам, подобные устройства могут обеспечить питание всей локальной сети или отдельного компьютера в течение времени, достаточного для восстановления подачи напряжения или для сохранения информации на магнитных носителях. Большинство UPS выполняют функции еще и стабилизатора напряжения, что является дополнительной защитой от скачков напряжения в сети. Многие современные сетевые устройства (серверы, концентраторы, мосты и др.) оснащены собственными дублированными системами электропитания.
Основной, наиболее распространенный метод защиты информации и оборудования от стихийных бедствий (пожаров, землетрясений, наводнений и т. п.) состоит в создании и хранении архивных копий данных, в том числе, в размещении некоторых сетевых устройств, например, серверов баз данных, в специальных защищенных помещениях, расположенных, как правило, в других зданиях, либо, реже, в другом районе города или в даже другом городе.
Особенностью компьютерной неосторожности является то, что безошибочных программ в принципе не бывает. Если проект практически в любой области техники можно выполнить с огромным запасом надежности, то в области программирования такая надежность весьма условна, а иногда почти не достижима. И это касается не только отдельных программ, но и целого ряда программных продуктов фирм, известных во всем мире.
Как считают эксперты по безопасности, из-за недостатков в программных продуктах Microsoft, связанных с обеспечением безопасности данных в сети Internet, хакеры могут захватывать личные ключи шифров пользователей и действовать от их лица. Поскольку существуют дефекты в некоторых программах Microsoft, включая браузер Internet Explorer и пакет Internet Information Server, ключи шифров можно легко скопировать с жестких дисков компьютеров, подключенных к WWW.
Проблема состоит в том, что форматы файлов, применяемые для защиты личных ключей шифров, до конца не проработаны. Используя лазейки в системе защиты, можно с помощью вирусного программного кода, скрытого на Web-страницах, читать содержимое жестких дисков пользователей во время посещения ими данной страницы. А из-за дефекта в программных интерфейсах криптографии, используемых многими средствами Microsoft, множество ключей могут быть считаны с жесткого диска пользователя по простому запросу. Легкость, с которой это можно выполнить, ставит под угрозу все остальные средства шифрования, применяемые на Web-страницах и в браузерах.
Уровень указанных угроз в значительной мере снижается за счет повышения квалификации обслуживающего персонала и пользователей, а также надежности аппаратно-программных и технических средств.
Однако наиболее опасным источником угроз информации являются преднамеренные действия злоумышленников. Спектр их противоправных действий достаточно широк, а итогом их вмешательства в процесс взаимодействия пользователей сети является разглашение, фальсификация, незаконное тиражирование или уничтожение конфиденциальной информации.
Стандартность архитектурных принципов построения оборудования и программ обеспечивает сравнительно легкий доступ профессионала к информации, находящейся в персональном компьютере. Ограничение доступа к ПК путем введения кодов не гарантирует стопроцентную защиту информации.
Угрозы, преднамеренно создаваемые злоумышленником или группой лиц (умышленные угрозы), заслуживают более детального анализа, так как часто носят изощренный характер и приводят к тяжелым последствиям
Обычно выделяют три основных вида угроз безопасности: угрозы раскрытия, целостности и отказа в обслуживании. Угроза раскрытия заключается в том, что информация становится известной тому, кому не следует ее знать. В терминах компьютерной безопасности угроза раскрытия имеет место всегда, когда получен доступ к некоторой конфиденциальной информации, хранящейся в вычислительной системе или передаваемой от одной системы к другой.
Нарушение конфиденциальности (раскрытие) информации - это не только несанкционированное чтение документов или электронной почты. Прежде всего, это перехват и расшифровка сетевых пакетов (как известно, информация в сети передается пакетами), другими словами, анализ трафика.
2.3.3 Определение каналов несанкционированного доступа
Способ несанкционированного доступа (способ НСД) - также совокупность приемов и порядок действий, но с целью получения охраняемых сведений незаконным противоправным путем и обеспечения возможности воздействовать на эту информацию (например, подменить, уничтожить и т. п.).
Существующие в настоящее время способы НСД к информации многообразны: применение специальных технических устройств, использование недостатков вычислительных систем и получение секретных сведений о защищаемых данных.
Утечка информации через технические средства может происходить, за счет:
микрофонного эффекта элементов электронных схем;
магнитной составляющей поля электронных схем и устройств различного назначения и исполнения;
электромагнитного излучения низкой и высокой частоты;
возникновения паразитной генерации усилителей различного назначения;
наводок по цепям питания электронных систем;
наводок по цепям заземления электронных систем;
взаимного влияния проводов и линий связи;
высокочастотного навязывания мощных радиоэлектронных средств и систем;
Каждый из этих каналов будет иметь структуру в зависимости от условий расположения и исполнения.
Каналы утечки информации и способы несанкционированного доступа к источникам конфиденциальной информации объективно взаимосвязаны. Каждому каналу соответствует определенный способ НСД.
Вариант взаимосвязи способов несанкционированного доступа к объектам и источникам охраняемой информации и каналов утечки конфиденциальной информации приведен в табл. 10.
Таблица 10
|
Способ несанкционированного доступа |
Тип канала утечки информации | |||
| Визуальный | Акустический |
Электромагнитный (магнитный, электрический) |
Материально-вещественные | |
| Подслушивание | + | + | ||
| Визуальное наблюдение | + | |||
| Хищение | + | + | ||
| Копирование | + | + | ||
| Подделка | + | + | ||
| Незаконное подключение | + | + | ||
| Перехват | + | + | ||
| Фотографирование | + | |||
| Итого по виду канала | 2 | 3 | 6 | 3 |
Способы НСД к проводным линиям связи.
Наиболее часто для передачи информации применяются телефонные линии в качестве проводных линий связи. Это связано с тем, что большинство компьютеров используют для передачи данных модемы, подключенные к телефонной линии.
Общепринятые способы подслушивания линии, связывающей компьютеры:
непосредственное подключение к телефонной линии:
контактное - последовательное или параллельное (прямо на АТС или где-нибудь на линии между телефонным аппаратом и АТС);
бесконтактное (индукционное) подключение к телефонной линии;
помещение радиоретранслятора («жучка») на телефонной линии:
последовательное включение;
2.3.4 Оценка состояния информационной безопасности в ООО магазин «Стиль»
Завершающим этапом предпроектного обследования является оценка состояния информационной безопасности в организации.
Решение данной задачи основывается на анализе сведений, полученных на этапе информационного обследования ИС.
Целью этапа является анализ соответствия уровня нормативного и организационно-технического обеспечения информационной безопасности объекта аудита установленным требованиям руководящих документов Гостехкомиссии при Президенте РФ, типовым требованиям международных стандартов ISO и соответствующим требованиям компании-заказчика. К первой области также относятся работы, проводимые на основе анализа рисков, инструментальные исследования (исследование элементов инфраструктуры компьютерной сети и корпоративной информационной системы на наличие уязвимостей, исследование защищенности точек доступа в Internet). Данный комплекс работ также включает в себя анализ документооборота, который, в свою очередь, можно выделить и как самостоятельное направление.
Рассмотрим инструментальный анализ защищённости АС, направленный на выявление и устранение уязвимостей программно-аппаратного обеспечения системы.
Инструментальный анализ представляет собой чаще всего сбор информации о состоянии системы сетевой защиты с помощью специального программного обеспечения и специальных методов. Под состоянием системы сетевой защиты понимаются лишь те параметры и настройки, использование которых помогает злоумышленнику проникнуть в сети и нанести урон предприятию. В процессе проведения инструментального анализа защищенности моделируется как можно большее количество таких сетевых атак, которые может выполнить злоумышленник.
Результатом является информация обо всех уязвимостях, степени их критичности и методах устранения, сведения о широкодоступной информации (информации, доступной любому потенциальному нарушителю) сети заказчика.
По завершении инструментального анализа выдаются рекомендации по модернизации системы сетевой защиты, которые позволяют устранить опасные уязвимости и тем самым повысить уровень защищенности ИС от действий злоумышленника при минимальных затратах на ИБ.
Результаты тестирования на соответствие ГОСТ Р ИСО/МЭК 17799–2005 представлены на рис. 6.
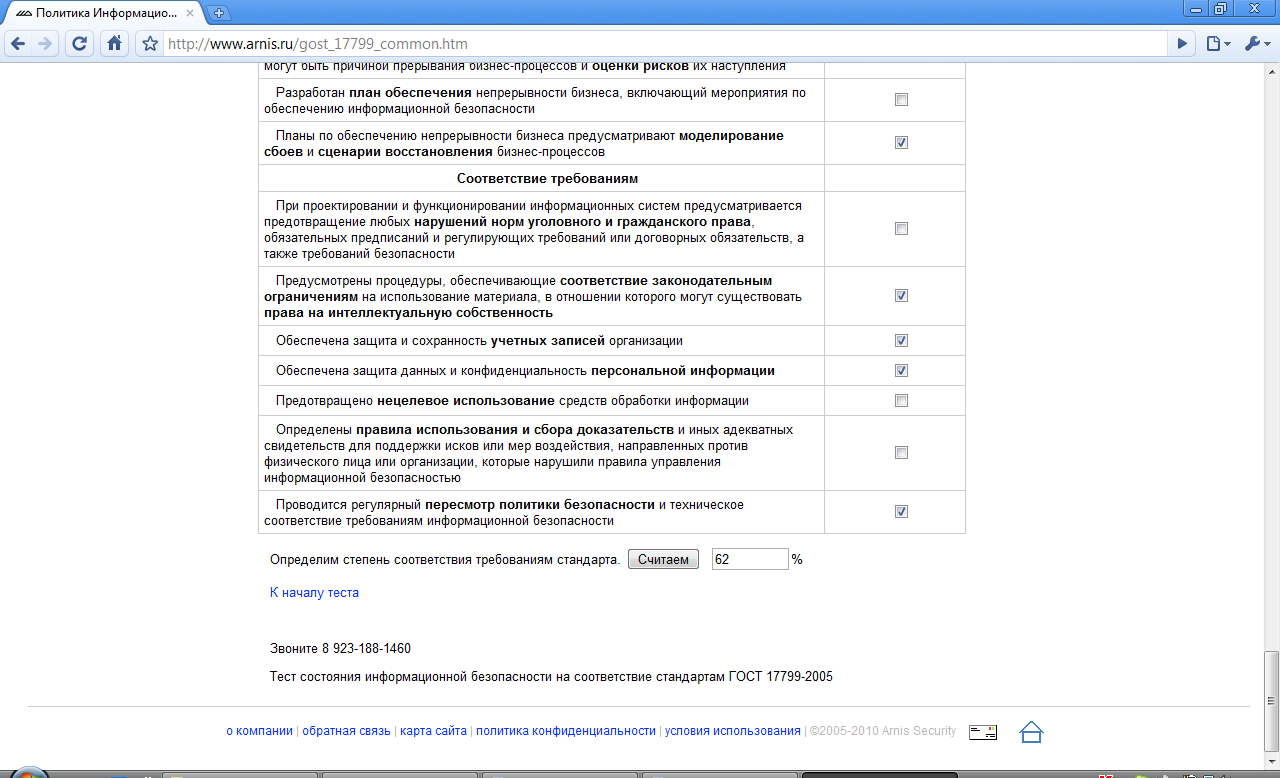
Рис. 6. Определение степени соответствия требованиям стандарта
Информация, полученная по результатам комплексной оценки, является отправной точкой для принятия руководителями управленческих решений, способствующих повышению защищенности информационных ресурсов.
2.4 Определение класса защищенности системы и показателей защищенности от несанкционированного доступа
Коммерческая тайна — режим конфиденциальности информации, позволяющий её обладателю при существующих или возможных обстоятельствах увеличить доходы, избежать неоправданных расходов, сохранить положение на рынке товаров, работ, услуг или получить иную коммерческую выгоду. Защищаемая информация на предприятии не может быть отнесена к разряду коммерческой тайны. Исходя из этого, можно определить четвертый класс защищенности системы.
2.4.1 Определение требований к информационной безопасности
Данные бухгалтерского учета в виде всевозможных отчетов сохраняются длительное время, причем как в электронном, так и бумажном виде. Информация о состоянии финансово-хозяйственной деятельности предприятия в текущем периоде может быть получена только при наличии аналогичной информации за предшествующий период, поэтому потеря, порча и модификация этой информации может причинить немалый вред компании. В рамках информационной безопасности для нормального функционирования механизмов бухгалтерского учета необходимо обеспечить целостность и полноту базы данных, предотвращение потери и некорректного изменения информации в базе данных.
Каждый сбой работы базы данных − это не только моральный ущерб для работников предприятия и сетевых администраторов. По мере развития технологий электронных платежей, «безбумажного» документооборота и серьезный сбой локальных сетей может парализовать работу компании, что приведет к ощутимым убыткам. При этом защита данных в компьютерных сетях становится одной из самых острых проблем.
Для данной информации необходимо обеспечить выполнение всех трех критериев обеспечения безопасности:
конфиденциальность — доступность информации только определённому кругу лиц;
целостность — гарантия существования информации в исходном виде;
доступность — возможность получение информации авторизованным пользователем в нужное для него время.
Это обусловлено тем, что потеря, несанкционированная модификация или разглашение информации из данных баз может повлечь за собой тяжелые последствия в виде убытков, временных остановок деятельности предприятия и др.
Также необходимо обеспечить целостность и доступность поступающих данных от поставщиков комплектующих: цен и перечня доступных товаров для закупки. Недоступность данной информации может привести к остановке выполнения оптовых заказов клиентов, что негативно скажется на работе предприятия.
Целостность данных необходимо гарантировать для отчетности и платежных поручений, отправляемых посредством сети Интернет.
Требования к показателям четвертого класса защищенности:
1. Дискреционный принцип контроля доступа.
Комплекс средств защиты (КСЗ) должен контролировать доступ наименованных субъектов (пользователей) к наименованным объектам (файлам, программам, томам и т.д.). Для каждой пары (субъект – объект) в средствах вычислительной техники (СВТ) должно быть задано явное и недвусмысленное перечисление допустимых типов доступа (читать, писать и т.д.), т.е. тех типов доступа, которые являются санкционированными для данного субъекта (индивида или группы индивидов) к данному ресурсу СВТ (объекту). Должны быть предусмотрены средства управления, ограничивающие распространение прав на доступ. Контроль доступа должен быть применим к каждому объекту и каждому субъекту (индивиду или группе равноправных индивидов). Механизм, реализующий дискреционный принцип контроля доступа, должен предусматривать возможности санкционированного изменения правил разграничения доступа (ПРД), в том числе возможность санкционированного изменения списка пользователей СВТ и списка защищаемых объектов. Права изменять ПРД должны предоставляться выделенным субъектам (администрации, службе безопасности и т.д.).
Дополнительно КСЗ должен содержать механизм, претворяющий в жизнь дискреционные ПРД, как для явных действий пользователя, так и для скрытых, обеспечивая тем самым защиту объектов от НСД (т.е. от доступа, не допустимого с точки зрения заданного ПРД). Под "явными" здесь подразумеваются действия, осуществляемые с использованием системных средств - системных макрокоманд, инструкций языков высокого уровня и т.д., а под "скрытыми" - иные действия, в том числе с использованием собственных программ работы с устройствами.
Дискреционные ПРД для систем данного класса являются дополнением мандатных ПРД.
2. Мандатный принцип контроля доступа.
Для реализации этого принципа должны сопоставляться классификационные метки каждого субъекта и каждого объекта, отражающие их место в соответствующей иерархии. Посредством этих меток субъектам и объектам должны назначаться классификационные уровни (уровни уязвимости, категории секретности и т.п.), являющиеся комбинациями иерархических и не иерархических категорий. Данные метки должны служить основой мандатного принципа разграничения доступа.
КСЗ при вводе новых данных в систему должен запрашивать и получать от санкционированного пользователя классификационные метки этих данных. При санкционированном занесении в список пользователей нового субъекта должно осуществляться сопоставление ему классификационных меток. Внешние классификационные метки (субъектов, объектов) должны точно соответствовать внутренним меткам (внутри КСЗ).
КСЗ должен реализовывать мандатный принцип контроля доступа применительно ко всем объектам при явном и скрытом доступе со стороны любого из субъектов:
субъект может читать объект, только если иерархическая классификация в классификационном уровне субъекта не меньше, чем иерархическая классификация в классификационном уровне объекта, и не иерархические категории в классификационном уровне субъекта включают в себя все иерархические категории в классификационном уровне объекта;
субъект осуществляет запись в объект, только если классификационный уровень субъекта в иерархической классификации не больше, чем классификационный уровень объекта в иерархической классификации, и все иерархические категории в классификационном уровне субъекта включаются в неиерархические категории в классификационном уровне объекта.
Реализация мандатных ПРД должна предусматривать возможности сопровождения: изменения классификационных уровней субъектов и объектов специально выделенными субъектами.
В СВТ должен быть реализован диспетчер доступа, т.е. средство, осуществляющее перехват всех обращений субъектов к объектам, а также разграничение доступа в соответствии с заданным принципом разграничения доступа. При этом решение о санкционированности запроса на доступ должно приниматься только при одновременном разрешении его и дискреционными, и мандатными ПРД. Таким образом, должен контролироваться не только единичный акт доступа, но и потоки информации.
3. Очистка памяти.
При первоначальном назначении или при перераспределении внешней памяти КСЗ должен затруднять субъекту доступ к остаточной информации. При перераспределении оперативной памяти КСЗ должен осуществлять ее очистку.
4. Изоляция модулей.
При наличии в СВТ мультипрограммирования в КСЗ должен существовать программно-технический механизм, изолирующий программные модули одного процесса (одного субъекта), от программных модулей других процессов (других субъектов) - т.е. в оперативной памяти ЭВМ программы разных пользователей должны быть защищены друг от друга.
5. Маркировка документов.
При выводе защищаемой информации на документ в начале и конце проставляют штамп № 1 и заполняют его реквизиты в соответствии с Инструкцией № 0126-87.
6. Защита ввода и вывода на отчуждаемый физический носитель информации.
КСЗ должен различать каждое устройство ввода-вывода и каждый канал связи как произвольно используемые или идентифицированные ("помеченные"). При вводе с "помеченного" устройства (вывода на "помеченное" устройство) КСЗ должен обеспечивать соответствие между меткой вводимого (выводимого) объекта (классификационным уровнем) и меткой устройства. Такое же соответствие должно обеспечиваться при работе с "помеченным" каналом связи.
Изменения в назначении и разметке устройств и каналов должны осуществляться только под контролем КСЗ.
7. Сопоставление пользователя с устройством.
КСЗ должен обеспечивать вывод информации на запрошенное пользователем устройство как для произвольно используемых устройств, так и для идентифицированных (при совпадении маркировки).
Идентифицированный КСЗ должен включать в себя механизм, посредством которого санкционированный пользователь надежно сопоставляется выделенному устройству.
8. Идентификация и аутентификация.
КСЗ должен требовать от пользователей идентифицировать себя при запросах на доступ, должен проверять подлинность идентификатора субъекта — осуществлять аутентификацию. КСЗ должен располагать необходимыми данными для идентификации и аутентификации и препятствовать входу в СВТ неидентифицированного пользователя или пользователя, чья подлинность при аутентификации не подтвердилась.
КСЗ должен обладать способностью надежно связывать полученную идентификацию со всеми действиями данного пользователя.
9. Регистрация.
КСЗ должен быть в состоянии осуществлять регистрацию следующих событий:
использование идентификационного и аутентификационного механизма;
запрос на доступ к защищаемому ресурсу (открытие файла, запуск программы и т.д.);
создание и уничтожение объекта;
действия по изменению ПРД.
Для каждого из этих событий должна регистрироваться следующая информация:
дата и время;
субъект, осуществляющий регистрируемое действие;
тип события (если регистрируется запрос на доступ, то следует отмечать объект и тип доступа);
успешно ли осуществилось событие (обслужен запрос на доступ или нет).
КСЗ должен содержать средства выборочного ознакомления с регистрационной информацией.
Дополнительно должна быть предусмотрена регистрация всех попыток доступа, всех действий оператора и выделенных пользователей (администраторов защиты и т.п.).
10. Целостность КСЗ.
В СВТ четвертого класса защищенности должен осуществляться периодический контроль за целостностью КСЗ.
Программы КСЗ должны выполняться в отдельной части оперативной памяти.
11. Тестирование.
В четвертом классе защищенности должны тестироваться:
реализация ПРД (перехват запросов на доступ, правильное распознавание санкционированных и несанкционированных запросов в соответствии с дискреционными и мандатными правилами, верное сопоставление меток субъектов и объектов, запрос меток вновь вводимой информации, средства защиты механизма разграничения доступа, санкционированное изменение ПРД);
невозможность присвоения субъектом себе новых прав;
очистка оперативной и внешней памяти;
работа механизма изоляции процессов в оперативной памяти;
маркировка документов;
защита вода и вывода информации на отчуждаемый физический носитель и сопоставление пользователя с устройством;
идентификация и аутентификация, а также их средства защиты;
запрет на доступ несанкционированного пользователя;
работа механизма, осуществляющего контроль за целостностью СВТ;
регистрация событий, средства защиты регистрационной информации и возможность санкционированного ознакомления с этой информацией.
12. Руководство для пользователя.
Документация на СВТ должна включать в себя краткое руководство для пользователя с описанием способов использования КСЗ и его интерфейса с пользователем.
13. Руководство по КСЗ.
Данный документ адресован администратору защиты и должен содержать:
описание контролируемых функций;
руководство по генерации КСЗ;
описания старта СВТ, процедур проверки правильности старта, процедур работы со средствами регистрации.
14. Тестовая документация.
Должно быть представлено описание тестов и испытаний, которым подвергалось СВТ и результатов тестирования.
2.4.2 Модель потенциального нарушителя
Потенциальных нарушителей системы безопасности 2:
неквалифицированный (или враждебно настроенный) работник;
внешний по отношению к организации злоумышленник.
Оба типа нарушителей столкнутся с меньшим уровнем защиты в дневное время суток, т.к. для сотрудника вход на рабочее место является свободным, а для внешнего злоумышленника существует потенциальная возможность войти в систему через Интернет.
Наиболее вероятным нарушителем выступает сотрудник компании, т.к. ему не придется преодолевать уровни защиты от внешних злоумышленников. Даже неумышленные (возможно, ошибочные) действия сотрудника с высоким уровнем доступа к информации может серьезно повредить систему и затормозить, а иногда даже полностью остановить работу компании.
Маловероятно, что квалификация сотрудника как умышленного нарушителя информационной безопасности будет очень высокой. Скорее всего, это будет уровень начинающего взломщика или просто продвинутого пользователя ПК.
Хоть и маловероятен, но теоретически возможны попытки взлома из внешней среды через подключение к Интернет. В данном случае также не предполагается высокая квалификация потенциального нарушителя, т. к. информация, хранящаяся на сервере не составляет коммерческой тайны.
Основным мотивом действий того и другого типа нарушителей может быть попытка вредительства компании в качестве мести (в случае сотрудника), ради развлечения или по заказу конкурентов (в случае внешнего злоумышленника). Заказ конкурентов мало вероятен, но даже в случае реализации данной угрозы конкуренты не будут нанимать высококвалифицированного специалиста, т.к. преодолеть физическую защиту будет намного дешевле.
3. Проектирование системы информационной безопасности отдела бухгалтерии ООО магазин «Стиль»
3.1 Рекомендации по разработке концепции информационной безопасности ООО магазин «Стиль»
Концепция информационной безопасности организации − это:
– во-первых, это нормативный документ, на основании которого будет строиться ИБ организации;
– во-вторых, это решение проблемы информационной безопасности в организации;
– в-третьих, этот документ опирается на нормативную базу Российского законодательства, моральные нормы, научно-технические принципы и организационные возможности.
Концепция информационной безопасности для организации должна состоять из следующих разделов:
1. Введение
Настоящая Концепция определяет систему взглядов на проблему обеспечения безопасности информации в организации и представляет собой систематизированное изложение целей и задач защиты, а также принципов и способов достижения требуемого уровня безопасности информации.
При построении системы безопасности информационных ресурсов организация основывается на комплексном подходе, доказавшем свою эффективность и надежность. Комплексный подход ориентирован на создание защищенной среды обработки информации, сводящей воедино разнородные меры противодействия угрозам. Сюда относятся правовые, морально-этические, организационные, программные и технические способы обеспечения информационной безопасности.
Правовой базой для разработки настоящей концепции служат требования действующих в России законодательных и нормативных документов.
Концепция является методологической основой для формирования и проведения в организации единой политики в области обеспечения безопасности информации (политики безопасности), для принятия управленческих решений и разработки практических мер по ее воплощению.
2. Общие положения
В данном разделе концепции дано название и правовая основа данного документа, т.е. необходимо дать понять, что подразумевается под словом «концепция» в данном документе, какова система взглядов на проблему безопасности.
В концепции должно быть учтено современное состояние, и ближайшие перспективы развития системы информационной безопасности. Также описывается, на какие объекты информационной системы она распространяется, и для чего будет являться методологической основой. В завершении данного раздела необходимо указать, какие принципы были положены в основу построения системы информационной безопасности.
3. Объекты защиты
В данном разделе концепции необходимо указать основные объекты, на которые направлена информационная безопасность в организации:
- информационные ресурсы с ограниченным доступом, составляющие коммерческую, банковскую тайну, иные чувствительные по отношению к случайным и несанкционированным воздействиям и нарушению их безопасности информационные ресурсы, в том числе открытая (общедоступная) информация, представленные в виде документов и массивов информации, независимо от формы и вида их представления;
- процессы обработки информации, информационные технологии, регламенты и процедуры сбора, обработки, хранения и передачи информации, научно-технический персонал разработчиков и пользователей системы и ее обслуживающий персонал;
- информационная инфраструктура, включающая системы обработки и анализа информации, технические и программные средства ее обработки, передачи и отображения, в том числе каналы информационного обмена и телекоммуникации, системы и средства защиты информации, объекты и помещения, в которых размещены чувствительные компоненты АС.
4. Основные угрозы
В этом разделе необходимо описать модель возможного нарушителя, рассмотреть различные возможности утечки информации по техническим каналам, дать определение умышленным действиям различными лицами, указать, какие пути могут быть для реализации неправомерных действий и какие вообще могут быть угрозы безопасности информации и ее источники.
5. Основные положения технической политики в обеспечении безопасности информации
Реализация технической политики по обеспечению информационной безопасности в организации должна исходить из того, что нельзя обеспечить требуемый уровень безопасности только одним мероприятием или средством, а необходим комплексный подход с системным согласованием различных элементов, а каждый разработанный элемент должен рассматриваться как часть единой системы при оптимальном соотношении как технических средств, так и организационных мероприятий.
Должны быть перечислены основные направления технической политики и то, как она будет осуществляться.
Также необходимо формирование режима безопасности информации, т.е. согласно выявленным угрозам режим защиты формируется как совокупность способов и мер защиты информации. Комплекс мер по формированию режима безопасности информации должен включать в себя: организационно-правовой режим (нормативные документы), организационно-технические мероприятия (аттестация рабочих мест), программно-технические мероприятия, комплекс мероприятий по контролю за функционированием АС и систем ее защиты, комплекс оперативных мероприятий по предотвращению несанкционированного доступа, а также комплекс действий по выявлению таких попыток.
6. Принципы построения комплексной системы защиты
Построение системы безопасности информации АС и ее функционирование должны осуществляться в соответствии со следующими принципами:
законность: предполагает осуществление защитных мероприятий и разработку системы безопасности информации АС организации в соответствии с действующим законодательством;
системность: системный подход к построению системы защиты информации предполагает учет всех взаимосвязанных, взаимодействующих и изменяющихся во времени элементов, условий и факторов, существенных для понимания и решения проблемы обеспечения безопасности информации;
комплексность: комплексное использование методов и средств защиты компьютерных систем предполагает согласованное применение разнородных средств при построении целостной системы защиты, перекрывающей все существенные (значимые) каналы реализации угроз и не содержащей слабых мест на стыках отдельных ее компонентов;
непрерывность защиты: непрерывный, целенаправленный процесс, предполагающий принятие соответствующих мер на всех этапах жизненного цикла АС;
своевременность: предполагает упреждающий характер мер для обеспечения безопасности информации;
преемственность и совершенствование: предполагают постоянное совершенствование мер и средств защиты информации;
разумная достаточность (экономическая целесообразность): предполагает соответствие уровня затрат на обеспечение безопасности информации ценности информационных ресурсов и величине возможного ущерба;
персональная ответственность: предполагает возложение ответственности за обеспечение безопасности информации и системы ее обработки на каждого сотрудника в пределах его полномочий;
принцип минимизации полномочий: означает предоставление пользователям минимальных прав доступа в соответствии с производственной необходимостью;
взаимодействие и сотрудничество: предполагает создание благоприятной атмосферы в коллективах подразделений;
гибкость системы защиты: для обеспечения возможности варьирования уровня защищенности средства защиты должны обладать определенной гибкостью;
открытость алгоритмов и механизмов защиты: суть данного принципа состоит в том, что защита не должна обеспечиваться только за счет секретности структурной организации и алгоритмов функционирования ее подсистем. Знание алгоритмов работы системы защиты не должно давать возможности ее преодоления (даже авторам), однако это не означает, что информация о конкретной системе защиты должна быть общедоступна;
простота применения средств защиты: механизм защиты должен быть интуитивно понятен и прост в использовании, без значительных дополнительных трудозатрат;
научная обоснованность и техническая реализуемость: информационные технологии, технические и программные средства, средства и меры защиты информации должны быть реализованы на современном уровне развития науки и техники, научно обоснованы с точки зрения достижения заданного уровня безопасности информации и должны соответствовать установленным нормам и требованиям по безопасности информации;
специализация и профессионализм: предполагает привлечение к разработке средств и реализаций мер защиты информации специализированных организаций, имеющих опыт практической работы и государственную лицензию на право оказания услуг в этой области, реализация административных мер и эксплуатация средств защиты должна осуществляться профессионально подготовленными специалистами;
обязательность контроля: предполагает обязательность и своевременность выявления и пресечения попыток нарушения установленных правил безопасности.
7. Первоочередные мероприятия
В данном разделе необходимо описать первоочередные действия, которые предстоит исполнить в ближайшее время, описать аппаратно-программный комплекс, который обеспечит информационную безопасность организации.
3.2 Разработка политики