Разработка симулятора работы администратора по обеспечению сетевой безопасности ОС UNIX
Оглавление
ВВЕДЕНИЕ
1 Анализ объекта
1.1 Типовые задачи, выполняемые администраторами ИС ФНС РФ по обеспечению сетевой безопасности ОС UNIX
1.2 ОС UNIX
1.3 Обзор существующих решений
1.4 Роль ОС UNIX в ФНС РФ
1.5 Частые ошибки
1.6 Выводы
2 Выбор среды разработки
2.1 Требования к симулятору
2.2 Требования к системе разработки симулятора:
2.3 Сравнение выбранных решений
2.3.1 Adobe Flash
2.3.2Adobe Captivate
2.3.3 Язык программирования JavaScript
2.3.4 Таблица сравнения
2.4 Вывод
3 Реализация
3.1 Общие сведения
3.2 Алгоритм работы разрабатываемого симулятора
3.3 Блок-схема
3.3.1 Режим работы
3.3.2 Блок ввода-вывода
3.3.3 Проверки правильности ввода
В данном блоке переменная Pri является тестовой и представляет собой правильную команду для задания под номером i,
3.3.4 Блок распознавания введенной переменной
3.3.6 Запись ошибки в лог-файл
3.3.7 Исполнение команды
3.4 Работа симулятора в режиме контроля знаний
3.5 Работа симулятора в режиме обучения
3.6 Тестовый стенд
3.7 Примеры реализации задач для лабораторных работ
3.8 Реализация симулятора при помощи Adobe Captivate
3.9 Внешний вид симулятора
3.10 Результат разработки
4 ЭКОЛОГИЯ И БЕЗОПАСНОСТЬ
4.1 Эргономический анализ рабочего места сотрудника Федеральной Налоговой Службы
4.2 Взаимное расположение рабочих мест
4.3 Разработка требований к рабочему мсту
4.4 Требования к рабочему креслу
4.5 Требования к монитору
4.6 Анализ вредных и опасных факторов, возникающих в процессе разработки симулятора
4.6.1 Анализ микроклимата
4.6.2 Анализ освещения рабочего места
4.7 Результаты анализа соответствия рабочих мест сотрудников Федеральной Налоговой Службы нормативным требованиям
5 Экономическая часть
5.1 Рынок электронного обучения
5.2 Нормативы для расчетов
5.3 Расчет затрат на разработку проекта
5.3.1 Смета затрат включает следующие статьи затрат
5.3.2 Затраты на материалы
5.3.3 Затраты на оборудование
5.3.4 Расчет затрат на основную зарплату исполнителей
5.3.5 Отчисления на социальные нужды
5.3.6 Накладные расходы
5.3.7 Прибыль
5.3.8 Общая смета затрат
5.4 Выводы
Заключение
Список литературы
Приложение А “Интерфейс симулятора при выполнении типичного задания пользователем”
ВВЕДЕНИЕ
В мире существует множество систем, которые относятся к различным сферам деятельности и выполняют свои определённые функции. Для многих таких систем были разработаны симуляторы, при помощи которых можно получить практические навыки, и затем грамотно применять их на реальных системах. Симуляторы достаточно распространены во всём мире и входят в состав различных учебных курсов, в том числе посвященные информационным технологиям. Так как практиковаться на реальных системах является достаточно рискованно и дорого, симуляторы получили столь масштабное распространение [1].
На сегодняшний день большое количество крупных организаций проводят обучение, переподготовку и занимаются повышением квалификации своих сотрудников, поскольку именно квалификация сотрудников организации определяет ее успешное развитие.
Обучение администраторов – направление, позволяющее оптимизировать их работу, повысить эффективность использования ресурсов. Процесс управления ИТ-инфраструктурой складывается из множества подзадач. Одной из важнейших подзадач является обеспечение безопасности информационной системы. Однако обеспечение безопасности - сложный процесс, требующий высокой квалификации персонала, и поэтому особо остро встает проблема обучения администраторов. При ее решении приходится сталкиваться со значительными трудностями – такими, как невозможность замены специалиста на время обучения, сложности с командировкой специалиста на обучение, контроль полученных знаний. Эти проблемы в совокупности приводят к возможному решению - использования дистанционного обучения, которое в данном случае имеет очевидные преимущества - такие, как отсутствие необходимости личного присутствия обучаемого, обучение может происходить на рабочем месте, в свободное время. Не следует также забывать и об экономической выгоде такого подхода – снижение расходов на командировки специалиста, отсутствие простоя на время обучения.
Одним из важнейших моментов для специалиста является умение практического применения навыков, полученных в результате обучения. Однако не всегда имеется возможность практических тренировок – зачастую это связано с отсутствием возможности использовать оборудование, использующееся на данный момент в рабочей сети, невозможность внесения изменений в работающую информационную систему, вероятность сбоя при неверной конфигурации и т.д. В данном случае существует несколько решений - в частности, использование стендов, виртуализация ОС и оборудования. Но у этих решений есть существенные недостатки - в частности, требования к дополнительному аппаратному обеспечению, зачастую сложность развертывания данного решения.
Решением, обладающим плюсами дистанционного обучения и простотой развертывания и использование является использование эмулятора, позволяющего отработать основные практические навыки работы. Обладая также возможностью оценки практических знаний обучаемого, данное решение является более удобным инструментом с точки зрения дистанционного обучения, чем использование стендов.
Проблема обучения администраторов сетевой безопасности ФНС кроме уже рассмотренных выше сложностей имеет свои особенности - такие, как особая конфигурация сети, оборудования, используемых ОС. Особые требования по безопасности также накладывают ограничения на возможность использования неспециализированных решений. Основной задачей дипломной работы стала разработка симулятора работы администратора сетевой безопасности OC Unix для ФНС РФ. На сегодняшний день обеспечение сетевой безопасности является важной задачей администраторов сетей в различных областях.
1 Анализ объекта
Объектом анализа являются типовые задачи, выполняемые администраторами ИС ФНС РФ при работах по обеспечению сетевой безопасности ОС UNIX, а так же ОС UNIX.
1.1 Типовые задачи, выполняемые администраторами ИС ФНС РФ по обеспечению сетевой безопасности ОС UNIX
Обеспечение сетевой безопасности ФНС РФ – процесс, имеющий свои особенности из-за действующих регламентов, особой конфигурации сети, оборудования и программ, использующихся в информационной системе. Несмотря на то, что в целом обеспечение сетевой безопасности ОС UNIX – достаточно широко освещенная тема, обучение по ней в контексте ФНС имеет ряд особенностей, т.к. работа администратора сетевой безопасности имеет ряд отличий в связи с действующими регламентами.
Список задач, решаемых администратором:
Настройка firewall
Настройка обновления ОС
Управление параметрами запуска служб и компонентов
Настройка и конфигурация маршрутизации и удаленного доступа
Настройка прав доступа к файловой системе
Настройка шифрования данных
Настройка авторизации пользователей
Управление учетными данными пользователей
Проверка целостности данных
Безвозвратное удаление данных
Настройка контроля событий безопасности внутри системы
Просмотр журналов системных событий
Анализ журналов контроля событий безопасности
Работа с программой net monitor
Резервное копирование
Командные скрипты
Проанализировав задачи, выполняемые администратором ФНС для обеспечения сетевой безопасности, были выявлены следующие направления:
Предотвращение несанкционированного доступа
Устранение внутренних угроз
Контроль событий в системе
Восстановление работоспособности системы
В частности, для предотвращения несанкционированного доступа к системе извне администратором ФНС выполняются следующие задачи:
Настройка firewall
Настройка обновления ОС
Управление параметрами запуска служб и компонентов
Настройка и конфигурация маршрутизации и удаленного доступа
Наиболее часто выполняемыми задачами по устранению внутренних угроз являются:
Настройка прав доступа к файловой системе
Шифрование данных
Настройка авторизации пользователей
Управление учетными данными пользователей
Проверка целостности данных
Безвозвратное удаление данных
Для выполнения настройки аудита событий, происходящих в системе, перед администратором ставятся следующие задачи:
Настройка контроля событий безопасности внутри системы
Просмотр журналов системных событий
Анализ журналов контроля событий безопасности
Работа с программой net monitor
Для восстановления работоспособности системы администратором выполняются следующие задачи:
Резервное копирование
Командные скрипты
Каждая отдельная задача, по сути, является совокупностью операций, направленных на какой-либо конечный результат. Совокупность данных операций позволяет организовывать сетевую безопасность ОС UNIX на уровне, соответствующем распорядку, установленному в ФНС.
Рассмотрим каждую задачу детально. В органах ФНС РФ используется ОС FreeBSD версии 8. Данная операционная система относится к ветке BSD, версии UNIX, разработанной в Университете Калифорнии, Беркли. Является одной из наиболее распространенных UNIX-систем. Соответственно, набор операций симулятора копирует поведение данной операционной системы.
Одной из наиболее часто выполняемых задач по предотвращению несанкционированного доступа является настройка межсетевого экрана. Поскольку для обучения используется ОС FreeBSD 8.0, то используемым межсетевым экраном является ipfw — межсетевой экран, который встроен во FreeBSD начиная с версии 2.0. Кроме ipfw в данной ОС есть возможность использования других межсетевых экранов, в частности packet filter и ipfilter. Однако, они не являются приложениями, изначально созданными для данной ОС, т.к. были перенесены в FreeBSD: пакетный фильтр PF из OpenBSD, а ipfilter из NetBSD. В симуляторе рассматриваются операции по запрету и разрешению сетевого обмена на определенных портах, по определенным протоколам и адресам. При работах по предотвращению несанкционированного доступа администратор выполняет следующие операции:
Добавление правил обработки пакетов межсетевым экраном при помощи командной строки а также при помощи конфигурационных файлов
Редактирование уже имеющихся правил обработки пакетов
Блокировка сетевого обмена на определенных портах
Блокировка сетевого обмена с определенными IP-адресами и сетями
Разрешение сетевого обмена только с определенными IP-адресами и сетями
Задача по настройке обновления ОС – важное действие, позволяющее устранять уязвимости в программном обеспечении. Эта задача выполняется при помощи встроенного средства freebsd-update. Также в симуляторе рассматривается возможность автоматического обновления при помощи планировщика задач cron. Обновление ОС производится через интернет с серверов группы разработчиков FreeBSD. Администратором при настройке обновления выполняются следующие операции:
Проверка наличия обновлений на серверах обновлений вручную
Установка обновлений вручную при их наличии
Конфигурирование планировщика cron для автоматической проверки на наличие обновлений
Редактирование расписания проверки обновлений
Для того чтобы минимизировать возможность несанкционированного доступа, необходимо тщательно следить за сервисами, запускающимися вместе с операционной системой, а также уделять внимание правам, которыми обладают данные службы. В данном примере рассматривается запуск требуемых служб с определенным набором прав доступа, для исключения возможности несанкционированного доступа при возможной уязвимости службы. Администратором при настройке сервисов выполняются следующие операции:
Редактирование конфигурационных файлов для добавления служб, автоматически запускаемых при старте системы
Редактирование конфигурационных системных файлов для запуска служб с определенными параметрами
Использование планировщика cron для автоматического запуска служб в различных случаях
Конфигурация служб для запуска их от имени ограниченных учетных записей
Понятие сетевой безопасности тесно связано с маршрутизацией в сети. На данном примере в симуляторе рассматривается возможность работы системы как маршрутизатора между различными сетями, настройка сетевых интерфейсов при помощи ifconfig - присвоение ip-адреса, маски подсети, шлюза, DNS-сервера. Данные операции являются базовыми для администраторов, и поэтому важны для рассмотрения. Администратор для обеспечения работы маршрутизации выполняет следующие операции:
Включение и выключение режима работы системы как маршрутизатора при помощи командной строки
Включение и выключение режима работы системы как маршрутизатора при помощи редактирования конфигурационных файлов
Инициализация сетевых интерфейсов- присвоение ip-адреса, маски подсети, шлюза, DNS-сервера.
Настройка протоколов маршрутизации припомощи конфигурационных файлов
Однако кроме угроз, исходящих из-за пределов информационной системы следует также отметить возможность внутренних угроз – несанкционированный доступ или изменение данных легитимными пользователями информационной системы. Для минимизации подобных угроз также определен круг задач, решаемых администратором.
Одной из типовых задач по устранению внутренних угроз является настройка прав доступа к файловой системе пользователям и группам пользователей. Благодаря этому уменьшается возможность удаления или изменения данных пользователем, не имеющего на то права. Распределение прав - одно из ключевых моментов по устранению внутренних угроз. Для настройки прав доступа к файловой системе администратором выполняются следующие операции:
Вывод и анализ прав доступа, установленных на файлы и директории
Установка прав доступа на файлы и директории
Изменение прав доступа на файлы и директории
Т.к. ФНС РФ часто имеет дело с информацией, являющейся конфиденциальной или секретной, то администратору приходится сталкиваться с ситуацией, когда данные требуют шифрования. В данном примере на симуляторе рассмотрена настройка шифрования и дешифрования данных при помощи симметричного алгоритма блочного шифрования AES с длиной ключа 256 бит, что обеспечивает нужную криптостойкость. При работе с шифрованием данных администратор выполняет следующие операции:
Настройка шифрования данных при помощи open ssl из командной строки
Настройка дешифрования данных при помощи open ssl из командной строки
Т.к. риск внутренних угроз исходит от легитимных пользователей, то одной из наиболее часто встречающихся задач является создание новых профилей пользователей с требуемыми параметрами. На симуляторе полностью смоделирован процесс создания профиля пользователя. Администратор при создании пользователей выполняет следующие операции:
Создание нового профиля пользователя
Создание нового профиля пользователя с определенными параметрами - группа, рабочая директория и т.д.
В процессе работы иногда перед администратором поднимается задача изменения параметров учетной записи пользователя, переноса профиля в другую группу, изменение пароля и т.д. Подобные задачи также были смоделированы на симуляторе. Администратор при изменении параметров учетных записей выполняет следующие операции:
Перенос пользователя в другую группу
Изменение пароля
Изменение пути домашнего каталога пользователя
Отключение и включение учетной записи
Смена личных данных пользователя
Одной из важных задач для администратора является проверка данных на целостность. Для подобных случаев был рассмотрен пример проверки данных на изменение при помощи алгоритма md5. MD5 является 128-битным алгоритмом хэширования. Он используется для проверки подлинности данных путём сравнения дайджеста. Эту операцию называют «проверка хеша» Администратор при проверке данных на целостность выполняет следующие операции:
Создание MD5 дайджеста требуемого файла
Сравнение полученных дайджестов
Сталкиваясь с конфиденциальными и секретными данными, администратору приходится выполнять задачи по обеспечению их защиты от изменения и чтения. Важным шагом по обеспечению безопасности является безвозвратное удаление данных такого типа. На данном примере при помощи симулятора рассматривается удаление при помощи многократной перезаписи содержимого файла: сначала последовательностью 0xFF, затем 0x00 и снова 0xFF. Лишь после трехкратной перезаписи файл удаляется. Подобная практика исключает возможность восстановления исходного содержания файла, что крайне важно для секретных и конфиденциальных данных, обрабатываемых ФНС. Для удаления конфиденциальных данных администратор выполняет следующие операции:
Выполнениие удаления данных из командной строки с импользованием дополнительных параметров.
Для анализа событий безопасности, происходящих в системе, администратор использует службы аудита. Благодаря ним он может идентифицировать источник и природу происхождения проблем.
Задача настройки внутреннего контроля событий безопасности сводится к включению службы аудита, а также определение типов событий, которые следует заносить в журнал, учетных записей пользователей, для которых включены отдельные параметры контроля событий безопасности. Благодаря этим действиям администратор может настроить систему в соответствии с требованиями. При этом администратор выполняет следующие типовые операции:
Включение службы аудита при помощи редактирования системных конфигурационных файлов
Настройка параметров службы аудита путем редактирования конфигурационных файлов
Отключение контроля событий безопасности
Кроме журналов контроля событий безопасности также администратору следует обращать внимание на системные лог-файлы - в них заносится информация, относящаяся к работе системы и ПО. Благодаря этой информации есть возможность выявить аномальное поведение системы. Для анализа системных логов администратор выполняет следующие операции:
Вывод содержания системных лог-файлов на экран
Вывод содержания системных лог-файлов обновляющихся в реальном времени
Вывод содержания системных лог-файлов в по заданному критерию
Т.к. журналы контроля событий безопасности могут огромного объема, часто администратору приходится использовать только ту информацию, которая требуется. Для этого существуют средства, позволяющие извлекать из журналов контроля событий безопасности информацию в соответствии с заданными параметрами - например, по конкретному имени пользователя, времени и т.д. Для этих целей служат программы auditreduce и praudit. Для анализа журналов контроля событий безопасности администратор выполняет следующие операции:
Вывод содержимого журналов контроля событий безопасности
Вывод содержимого, отвечающего определенным параметрам
Вывод содержимого, отвечающего заданным временным рамкам
Так как задача обеспечения сетевой безопасности иногда требует анализа процессов, происходящих в сети, то администратору сетевой безопасности приходится выполнять работы по захвату и анализу сетевого трафика. Подобная операция может эффективно выполнятся при помощи программы tcpdump. Среди захваченных пакетов можно отследить пакеты с нужными параметрами - например, адресом, портом или протоколом, что может дать полезную информацию администратору о процессах, происходящих в сети. Для захвата и анализа трафика администратор выполняет следующие операции:
Захват трафика с определенными параметрами на сетевом интерфейсе при помощи tcpdump
Вывод сведений о захваченных пакетах
Выборка пакетов с определенными параметрами из захваченных
Несмотря на работу, направленную на защиту информации, иногда случаются ситуации, при которых информационная система отказывает. Природа подобных ситуаций может быть различная – как несанкционированное вторжение, так и отказ аппаратного обеспечения. В любом случае, задача администратора - восстановить работоспособность в кратчайшие сроки. Для этого существует ряд операций, благодаря которым данную задачу можно упростить и ускорить.
Основной инструмент администратора для восстановления – резервные копии данных, причем как системных, так и пользовательских. Для резервного копирования предусмотрена утилита Tape Archiver (tar). Данная программа позволяет создавать резервные копии например, на ленту стримера, раздел жесткого диска и т.д. Также плюсом данного средства является встроенная возможность сжатия создаваемой резервной копии для экономии пространства. В симуляторе рассмотрен процесс создания резервной копии а также её развертывание в случае необходимости. Типичные операции, выполняемые администратором при восстановлении из резервных копий это:
Создание резервной копии данных при помощи утилиты tar
Восстановление утраченных данных из резервной копии
Неоценимой помощью администратору для ускорения работы, а также автоматизации некоторых действий служат командные скрипты. Благодаря им у администратора имеется возможность создать сценарий, не требующий вмешательства человека. Примером использования может служить, например, схема с ротацией резервных копий – командный скрипт в автоматическом режиме создает их в заданное время, перемещает в хранилище и при необходимости удаляет ставшие неактуальными старые резервные копии. Основные требования к синтаксису данных скриптов рассмотрены в симуляторе. Администратор выполняет следующие операции при использовании скриптов:
Создание командного скрипта при помощи редактора vi
Редактирование командного скрипта
Запуска на выполнение скрипта из командной строки
Запуск скрипта по расписанию планировщика cron
Данные операции охватывают основные задачи, которые возникают перед администратором сетевой безопасности ОС UNIX ФНС РФ, благодаря использованию симулятора у администраторов ФНС появляется возможность отработки практических навыков, встречающихся в их ежедневной работе без риска для состояния информационной системы, а также проверки собственных знаний и практических навыков.
1.2 ОС UNIX
FreeBSD — бесплатная UNIX-подобная операционная система, потомок AT&T UNIX по линии BSD, созданной в университете Беркли. FreeBSD работает на PC-совместимых системах семейства Intel x86, а также на DEC Alpha, Sun UltraSPARC, IA-64, AMD64, PowerPC и NEC PC-98.
FreeBSD разрабатывается как целостная операционная система. Исходный код ядра, драйверов устройств и базовых пользовательских программ, таких как командные оболочки и т. п., содержится в одном дереве системы управления версиями. Это отличает FreeBSD от Linux — похожей, но более известной операционной системы, в которой ядро разрабатывается одной группой разработчиков, а набор пользовательских программ — другими (например, проект GNU), а многочисленные группы собирают это все в единое целое и выпускают в виде различных дистрибутивов Linux[2].
FreeBSD хорошо зарекомендовала себя как система для построения интернет- и интранет-серверов. Она предоставляет достаточно надёжные сетевые службы и эффективное управление памятью. FreeBSD широко представлена в списке веб-серверов с наименьшим количеством отказов в обслуживании (согласно исследованию компании Netcraft)[3].
Подобная ориентированность на надежность, безопасность и эффективность позволяет применять данную ОС в ИС ФНС РФ.
1.3 Обзор существующих решений
Для реализации возможности практических занятий с ОС UNIX на данный момент существует несколько решений, такие как:
Использование тестового стенда
Учебные стенды с использованием незадействованного оборудования
Установка ОС UNIX на рабочий компьютер
Установка ОС UNIX на виртуальную машину
Однако при рассмотрении данных вариантов были выявлены недостатки этих решений.
Использование тестового стенда не всегда возможно организовать, так как это связано с дополнительными техническими и организационными сложностями — требуется дополнительное оборудование для его организации, что не всегда приемлемо в экономическом плане.
Учебные стенды с использование незадействованного оборудования так же не всегда являются подходящим решением, т.к. в любой момент данное оборудование может понадобиться в работе и стенд придется демонтировать, а также не всегда есть возможность использования незанятого оборудования для стенда вообще, что делает создание подобного стенда невозможным в принципе.
Установка ОС UNIX на рабочий компьютер хотя и является довольно логичным выходом, но также имеет существенные недостатки, такие как возможность потери данных с рабочего компьютера вследствие неправильной установки ОС, не всегда квалификация администратора позволяет установить ОС без посторонней помощи. Кроме того существует вероятность, что установленная ОС может повлиять на существующую сетевую инфраструктуру, что может привести к серьезным последствиям
Установка ОС UNIX на виртуальную машину лишена некоторых недостатков, присущих установке на рабочий компьютер, но также обладает некоторыми недостатками - такими, как довольно большая ресурсоемкость (занимаемое место на жестком диске, потребление оперативной памяти), а также сложность настройки программ виртуализации, т.к. требуется дополнительная квалификация администратора. Кроме того, не всегда обучаемый администратор обладает достаточными знаниями для установки операционной системы.
1.4 Роль ОС UNIX в ФНС РФ
При анализе информационной системы Федеральной Налоговой службы были выявлены основные роли, для которых применяется операционная система UNIX:
Обеспечение защиты сети (брандмауэр)
Обеспечение работы электронной почты
Файловый сервер
Маршрутизация
Рассмотрим каждую из них более детально. Схематичное изображение информационной системы представлено на рисунке 1.1.


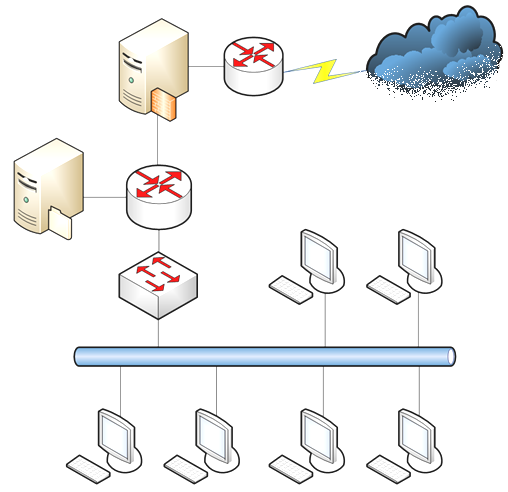
Рисунок 1.1 Схематичное изображение информационной системы
Из данного рисунка можно заметить, что роли маршрутизации и обеспечения защиты сети выполняются сервером №1, в то время как обеспечение работы электронной почты и файлового сервера - сервером №2.
Задачи, выполняемые администраторами для обеспечения бесперебойной работы данных сервисов были проанализированы ранее в пункте 1.1.
1.5 Частые ошибки
При работе администраторов зачастую случаются ошибки, которые могут привести к серьезным последствиям с точки зрения безопасности информационной системы. Проанализировав работу администраторов информационной системы, с точки зрения безопасности были выявлены следующие наиболее часто встречающиеся ошибки:
Отключено автоматическое обновление ОС
Отсутствие резервных копий
Запуск серверов с привилегиями администратора
Отсутствие документирования изменений конфигураций сервера
Отсутствие аудита событий, происходящих на сервере
Подобные ошибки являются довольно опасными с точки зрения безопасности. Рассмотрим каждую из них.
Отключенное автоматическое обновление операционной системы может привести к тому, что на сервере возможно наличие уязвимости, которой может воспользоваться злоумышленник. Несмотря на то, что обновление ОС является довольно рискованной задачей, в связи с изменением системных файлов, однако в отличие от действий злоумышленника риск привести систему в неработоспособное состояние крайне мал, вместе с тем возможные последствия вторжения злоумышленника могут быть катастрофичными.
Отсутствие резервных копий является проявлением халатности с точки зрения администратора. В случае сбоя программной или аппаратной составляющей системы либо действий злоумышленника резервная копия является зачастую единственным способом восстановить работоспособность информационной системы. Следует отметить, что существует несколько стратегий при создании резервных копий- так, например, может создаваться резервная копия, содержащая все требуемые данные- так называемое полное резервное копирование. В то же время в организации возможна другая стратегия использования резервных копий- с использованием лишь измененных версий файлов- так называемое дифференциальное резервное копирование. В случае с ФНС РФ данные стратегии четко регламентируются, что упрощает создание симулятора. В то же время, структура симулятора позволяет реализовать все основные стратегии резервного копирования.
Запуск серверов с привилегиями администратора - частая ошибка, которая в случае уязвимости приложения, запущенного с высокими привилегиями может привести к тому, что злоумышленник, воспользовавшись уязвимостью, получит доступ к системе с администраторскими полномочиями.
Отсутствие документирования изменений конфигурации сервера зачастую приводит к тому, что в системе могут образоваться уязвимые места- например, неучтенное программное обеспечение может не обновляться администратором, что приводит к возможности обнаружения в нем уязвимостей злоумышленником.
Отсутствие аудита событий, происходящих на сервере- это ошибка, приводящая к тому, что в случае сбоя или вторжения администратор не сможет контролировать причину возникновения проблемы, и соответственно решить ее в кратчайшие сроки, что критично в случае работы ФНС в связи с важностью ее работы.
1.6 Выводы
Проанализировав объект, можно сделать следующие выводы:
Необходимо разработать задачи для лабораторных работ, исходя из выявленных задач, выполняемых администраторами ИС ФНС РФ при работе по обеспечению сетевой безопасности ОС UNIX. Так как ОС UNIX достаточно сложна, а попрактиковаться для закрепления знаний на реальном оборудовании зачастую невозможно, следовательно, необходимо создать симулятор работы администратора сетевой безопасности ОС UNIX для ИС ФНС РФ. При разработке следует учесть роли, которые выполняет ОС UNIX в ФНС РФ, выявленные при анализе информационной системы, т.к. это может повлиять на задания, реализуемые симулятором. Также следует учесть в разрабатываемом симуляторе сетевую конфигурацию серверов в зависимости от выполняемых ими назначений, что позволит приблизить использование симулятора к использованию реально операционной системы в данной информационной системе. Выявленные особенности следует учесть при разработке тестового стенда для разработки симулятора.
2 Выбор среды разработки
2.1 Требования к симулятору
Исходя из анализа объекта, можно выявить следующие общие требования к симулятору:
Симулятор должен реализовывать задачи, выполняемые администратором;
Простота в освоении обучаемым;
Содержать достаточную для понимания теоретическую часть по выполняемым операциям.
2.2 Требования к системе разработки симулятора
Симулятор не должен вносить изменений в программную конфигурацию рабочей станции;
Минимизация объёма загружаемых данных;
Минимизация нагрузки на вычислительные ресурсы;
Симулятор должен легко интегрироваться в мультимедийное учебное пособие;
Поддержка дистанционной работы через Интернет;
Возможность использования симулятора как инструмента контроля знаний.
На основании выделенных требований необходимо выбрать инструментарий разработки симулятора работы администратора.
Исходя из выявленных требований к эмулятору, в частности – минимизации объёма, минимизации нагрузки на вычислительные ресурсы, интеграции в мультимедийное учебное пособие, поддержки удалённой работы через Интернет, можно выявить три подходящих продукта для разработки:
Adobe Flash
Adobe Captivate
Язык программирования JavaScript
2.3 Сравнение выбранных решений
2.3.1 Adobe Flash
Пакет Adobe Flash - это среда разработки приложений и средства отладки.
Достоинства:
программа, разработанная на языке flash, занимает мало места на жёстком диске;
не требует большого количества системных ресурсов;
разработанные во flash приложения легко интегрируются на web-сайт;
Недостатки:
код уже скомпилированной какой-либо программы является закрытым;
пакет приложений Adobe Flash достаточно дорогой продукт;
высокая сложность разработки.
2.3.2Adobe Captivate
Специализированный продукт Adobe Captivate предназначен для создания профессиональных учебных материалов и курсов.
Достоинства:
позволяет создавать симуляторы;
разработанные c помощью Adobe Captivate приложения легко интегрируются на web-сайт;
не требует большого количества системных ресурсов;
занимает мало места на жестком диске
Недостатки:
продукт Adobe Captivate достаточно дорогой;
2.3.3 Язык программирования JavaScript
Достоинства:
приложения, разработанные на JavaScript занимают очень мало места на жёстком диске, так как они находятся в виде файла с кодом. Сам код уже интерпретируется браузером;
код приложения является открытым, что позволяет вносить изменения и расширять возможности;
код программы на JavaScript легко развернуть и при этом не требуется никаких специальных библиотек;
Недостатки:
сложность разработки кода;
возможная несовместимость с браузерами, установленными в ФНС;
возможность напрямую внести правки в код симулятора обучаемым.
2.3.4 Таблица сравнения
Рассмотрим таблицу сравнения сред разработки. Для оценки используется бальная система, диапазон значений 1-3 (по числу решений), также каждому критерию присвоен вес от одного до трех, большая оценка- лучше. Результаты сравнения представлены в таблице 2.1.
Таблица 2.1 Сравнение сред разработки
| Технология разработки | Adobe Flash | Adobe Captivate | JavaScript |
| Обьем передаваемых данных | 1 | 1 | 2 |
| Нагрузка на вычислительные ресурсы | 1 | 1 | 2 |
| Интеграция в мультимедийное пособие | 2 | 2 | 1 |
| Возможность использования для контроля знаний | 2 | 2 | 0 |
| Легкость разработки | 1 | 2 | 0 |
| Итого | 7 | 8 | 5 |
2.4 Вывод
Исходя из сравнения выбранных решений, самым подходящим решением, в соответствии с требованиями к симулятору, является разработка симулятора работы администратора при помощи пакета Adobe Captivate 4. Реализованный в данном программном продукте симулятор будет соответствовать всем требованиям, выявленным в ходе анализа объекта.
3 Реализация
3.1 Общие сведения
Для разработки встраиваемого симулятора была выбрана среда разработки Adobe Captivate 4. Выбор данной среды был связан с тем, что программа, написанная на нём, легко интегрируется на web страницу, потребляет минимальное количество ресурсов, а также соответствует выдвинутым к симулятору требованиям. Разработанный симулятор для удобства работы имеет интерфейс в виде командной строки, полностью повторяющий ОС UNIX. В симуляторе предусмотрен режим тестирования со счетчиком ошибок, позволяющий фиксировать их количество, а так же суть ошибки.
3.2 Алгоритм работы разрабатываемого симулятора
Cимулятор будет представлять собой программный код, выполненный по технологии Adobe Flash. Рассмотрим алгоритм, по которому будет работать симулятор. При запуске симулятора пользователю предлагается выбрать режим использования симулятора - обучение или контроль знаний. При выборе режима обучения пользователю в пошаговом режиме предлагается ввод данных с клавиатуры, в случае ошибки пользователя симулятор выводит сообщение об ошибке и просит повторить ввод. По окончании задания симулятор выводит сообщение об успешном прохождении обучения. В случае выбора пользователем режима контроля знаний симулятор не выдает сообщений об ошибках, а также подсказок. При этом в случае неправильного ввода пользователем команд, его ошибки фиксируются в лог-файл. По окончании задания пользователю выводится результат, а также его ошибочные действия при их наличии. Приведем общую блок-схему алгоритма в режиме контроля знаний, а также в режиме обучения.
3.3 Блок-схема
Приведем блок-схему симулятора: