Автоматизация технологических процессов и производств
В соответствии с двумя способами задания потока отказов для восстанавливаемых систем модно применять различные показатели надежности и безотказности.
При задании потока отказов как дискретного случайного процесса – числа отказов на интервале времени (0,t) показателем безотказности является параметр потока отказов, определяемый соотношением (3.3).
При задании потока отказов как последовательности случайных величин (наработок) между отказами задаются показателями безотказности, ремонтопригодности, долговечности и комплексными показателями надежности. Показателем безотказности является средняя наработка на отказ.
Наработка на отказ (среднее время между соседними отказами) определяется по статистическим данным об отказах для одного устройства по формуле:
 ; (3.4)
где п — число отказов устройства за время наблюдения; ti — время исправной работы устройства между (i—1)-м и i-м отказами. При простейшем потоке отказов параметр потока отказов является обратной величиной наработке до отказа.
Термин наработка определяет продолжительность или объем работы устройства. Выбор тех или иных показателей надежности зависит от того, насколько точно требуется определить надежность разрабатываемых технических средств автоматизации.
К показателям ремонтопригодности относятся вероятность восстановления работоспособного состояния за заданное время и среднее время восстановления.
Вероятность восстановления работоспособного состояния определяется как вероятность того, что время восстановления окажется меньше некоторого заданного времени t1.
QВ(t1)= Вер{TВ<t1}; (3.5)
среднее время восстановления (ремонта) после отказа (определяется по статистическим данным):
 ;
(3.6)
Показателем долговечности системы является срок службы системы. Срок службы системы – это случайная величина, характеризующая календарную продолжительность от начала эксплуатации системы до перехода ее в предельное состояние. Для некоторых систем показателем долговечности является установленный срок службы, который должна достигнуть данная система. В качестве случайной величины при рассмотрении долговечности может быть принят не только календарный срок службы системы, но и ее ресурс – наработка от начала эксплуатации до перехода в предельное состояние.
Комплексные показатели надежности отражают совместно безотказность и ремонтопригодность системы. К комплексным показателям относятся: коэффициент готовности, коэффициент оперативной готовности и коэффициент технического использования.
Коэффициент готовности kГ - вероятность того, что система окажется работоспособной в произвольно выбранный момент времени в установившемся процессе эксплуатации. При отсутствии ограничений в обслуживании:
kг=tср*/( tср*+ tВ*) (3.7)
Коэффициент готовности численно равен средней доле времени, в течение которого система пребывает в работоспособном состоянии.
Коэффициент оперативной готовности kОГ - вероятность того, что система окажется работоспособной в произвольно выбранный момент времени в установившемся режиме эксплуатации и что, начиная с этого момента, система будет работать безотказно в течение заданного интервала времени t.
kОГ*=kГ P(t) (3.8)
При определении коэффициента готовности и коэффициента оперативной готовности из рассмотрения исключены планируемые периоды времени, в течение которых применение систем по назначению не предусматривается (например, интервалы планового технического обслуживания). Эти периоды времени учитываются коэффициентом технического использования:
kти =tср*/( tср*+ tВ* + tпроф*) (3.9)
где tпроф*— среднее время профилактики, приходящееся на один отказ за рассматриваемый промежуток времени.
Рекомендуемая литература для дополнительного чтения:
1. Балакирев В.С., Бадеников В.Я. Надежность технических и программных средств автоматизации. Учеб. пособие для ВУЗов. – Ангарск.: Ангарский технологический институт, 1994, - 64 с.
2. Ястребенецкий М.А., Иванова Г.М. Надежность АСУТП. Учеб. пособие для ВУЗов. – М.: Энергоатомиздат, 1989. – 264 с.
3. Олссон Г. Цифровые системы автоматизации и управления. – М.:
4. Курсовое и дипломное проектирование по автоматизации производственных процессов. Учеб. пособие для ВУЗов. / под ред. И.К. Петрова. – М.: Высшая школа, 1986. – 350 с.
Лекция 4
ПРИНЦИПЫ ОПИСАНИЯ НАДЕЖНОСТИ АСУ ТП.
ОТКАЗЫ АВТОМАТИЧЕСКИХ СИСТЕМ
Автоматизированную систему управления, как и любую сложную систему, целесообразно рассматривать как совокупность элементов с определенной взаимосвязью между собой. Выбор элементов в зависимости от способа декомпозиции АСУ ТП может быть различен. При декомпозиции по составу в качестве элементов могут быть приняты комплекс технических средств, информационное обеспечение (включающее в себя нормативно-справочную информацию, системы классификации и кодирования информации и др.) и организационное обеспечение (документы, регламентирующие действия персонала). Свойства информационного и организационного обеспечения влияют на надежности АСУ ТП косвенно, через функционирование технических средств, программного обеспечения и действия персонала, поэтому отдельно не учитываются. При функциональной декомпозиции АСУ ТП как многофункциональной системы в качестве элементов системы рассматриваются ее функции, в этом случае говорят об функциональной эффективности АСУ ТП. В общем случае АСУ ТП принято рассматривать как совокупность ТСА (технические средства автоматизации), ПО (программное обеспечение) и ОП (оперативный персонал).
Надежность комплекса технических средств оказывает наиболее существенное влияние на надежность АСУ ТП, поэтому приближенно надежность АСУ ТП зачастую оценивают с учетом только комплекса технических средств.
Критерии отказов технических средств (ТСА) устанавливаются в соответствии с требованиями, указанными в стандартах, технических условиях или другой технической документации на эти ТСА. Поскольку большинство ТСА имеют общепромышленное назначение, то требования задаются безотносительно к тем системам, в которых эти ТСА функционируют. Критерии отказов ТСА при этом не зависят от характеристик управляемого объекта и требований к качеству управления.
Рассмотрим классификацию отказов комплекса технических средств системы.
Отказ – случайное событие, заключающееся в нарушении работоспособности системы. Кроме того, отказ автоматической системы определяется как выход параметра за границы установленного допуска.
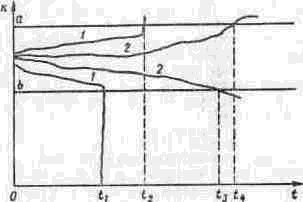
Рис. 4.1. К случайному процессу изменения параметра.
В эксплуатационных условиях изменение выходного параметра системы представляет случайную функцию. Если выход параметра k за границу допуска является опасным, то графически переход из исправного состояния прибора в неисправное, можно изобразить как пересечение случайной функцией одной из границ допуска а и или b (рис. 4.1).
При этом выход параметра за границу допуска может происходить либо скачком (график 1), либо в результате постепенного непрерывного изменения параметра прибора (график 2).
Поэтому, если исходить из характера изменения параметра, целесообразно разделить отказы приборов и элементов на внезапные и постепенные. Такое деление удобно при расчете безотказности системы (приборов), поскольку внезапный отказ ее вызывается как отказом элементов принципиальной схемы, так и отказом конструктивных и вспомогательных элементов. Для большинства систем и приборов постепенный отказ определяется лишь изменением параметров принципиальной и кинематической схем.
При появлении внезапных отказов не резервированная система не может выполнять предназначаемые функции, в то время как при постепенных отказах небольшие отклонения параметра за границу допусков обычно приводят не к отказу системы, а лишь к изменению ее эффективности (в зависимости от величины отклонения параметра прибора за границу допуска).
При оценке безотказности системы, в случае постепенных отказов, влияние величины отклонения параметра системы за границу допуска можно характеризовать эффективностью параметра системы.
При таком делении отказов элементов на внезапные и постепенные можно считать, что:
отсутствие внезапного отказа свидетельствует о прочности элемента,
постепенное изменение параметра свидетельствует о его точности.
Следовательно, отсутствие обоих отказов может быть интерпретировано как условная прочность.
Для фиксированного интервала времени работы системы безотказность представляет вероятность совместного осуществления двух событий, у которых отсутствуют внезапные и постепенные отказы.
Если внезапные и постепенные отказы независимы, то в соответствии с правилом умножения вероятностей безотказность определяется формулой:
Р = Рвн * Р пост ( 4.1 )
где Рвн - безотказность системы при возникновении внезапных отказах;
Pпост - безотказность системы, при возникновении постепенных отказах.
Характер внезапных отказов определяется в свою очередь типом элемента или прибора, его схемой и конструкцией. Для простейших элементов (детали и несложные узлы) внезапные отказы делятся на два вида:
-обрыв,
-короткое замыкание.
Так как все возможные состояния элементов должны составлять полную группу событий, запишем основное уравнение безотказности для этой группы элементов
Р + q0 +qЗ =1 (4.2 )
где qо и qЗ — вероятности отказа элемента вследствие обрыва и короткого замыкания соответственно.
Приборы, содержащие источники энергии, а также элементы, коммутирующие энергию, характеризуются такими видами внезапных отказов, как обрыв и ложный сигнал на выходе устройства. Т.е., для приборов этой группы вид отказа определяется наличием или отсутствием сигнала на входе прибора.
Кроме внезапных и постепенных отказов, весьма полезно выделить при исследовании надежности автоматических систем прерывистые отказы, часто называемые сбоями (самовосстанавливающимися отказами). Прерывистые отказы в основном определяются помехами, воздействующими на систему, а для контактных элементов также и окружающими условиями, например вибрациями для контактов электромеханических реле. Характерную особенность прерывистых отказов составляют определенные трудности обнаружения и их устранения. Эффективным средством предупреждения последствий прерывистых отказов может служить применение коды в дискретных системах.
Показатели надежности ТСА с учетом влияния отказа задаются из числа рассмотренных в лекциях 2, 3. Как правило, эти показатели устанавливаются при следующих условиях: температура окружающего воздуха (20±10) 0С; относительная влажность30-80%; давление 630-680 мм. рт. столба; отклонение напряжения питания сети +10-15%. Время на котором задается вероятность безотказной работы, обычно принимается равным 2000 ч. Задание показателей безотказности и долговечности для ТСА, входящих в состав ГСП, является обязательным.
Все рассмотренные выше виды отказов относятся к отказам комплекса технических средств АСУ ТП. Для описания надежности АСУ ТП в целом необходимо учитывать взаимосвязь системы и технологического объекта управления. Надежность АСУ ТП, прежде всего, связана со способностью системы выполнять требуемые функции. Тем самым становится естественным использование декомпозиции АСУ ТП как многофункциональной системы по выполняемым функциям. При таком подходе следует ввести понятие отказа функции. В общем случае отказом функции является событие, заключающееся в нарушении хотя бы одного из основных установленных требований к качеству ее выполнения, возникающее при заданных условиях эксплуатации АСУ ТП и функционирующем при заданных режимах технологическом объекте управления.
Установление критериев отказов функций проводится с учетом классификации функций в зависимости от требования к качеству их выполнения. Функции АСУ ТП условно подразделяются на простые и составные; непрерывные и дискретные. Рассмотрим требования к выполнению функций АСУ ТП в соответствии с приведенной классификацией.
требования своевременного и безошибочного выполнения функций, отсутствия задержек при их реализации задаются для дискретных функций;
требования отсутствия вынужденных перерывов в выполнении функции и поддержания значений показателей качества их выполнения в заданных пределах задаются для непрерывных функций;
отказ составной функции формулируется как нарушение требований к выполнению некоторого сочетания простых функций, при этом если последствия отказов каждой из простых функций одинаковы, может быть задано требование по ограничению числа одновременно не выполняемых простых функций.
Отказы функций можно классифицировать по следующим признакам:
по влиянию на работу объекта управления (вызвавшие аварию с повреждением оборудования, останов технологического процесса, ухудшение качества протекания технологического процесса);
по причинам возникновения (из-за отказов технических средств, ошибок программного обеспечения, неправильных действий персонала);
по степени нарушения работоспособности (например, полные и частичные);
по наличию внешних проявлений (например, явные и неявные);
по виду нарушения для дискретных функций (несрабатывание, заключающееся в отсутствии сигналов или команд на управление исполнительными механизмами при наличии условий, требующих их функционирования, и ложное срабатывание, заключающееся в выработке сигналов или команд при отсутствии условий, требующих их функционирования).
Показатели надежности функции АСУ ТП выбираются в соответствии с классификацией функции по временному режиму выполнения с учетом классификации и критериев отказов. Основным показателем безотказности различных непрерывных функции является средняя наработка на отказ. Вместо нее допускается использовать параметр потока отказов, если поток отказов функции является стационарным. При рассмотрении поведения функции до первого отказа показателем безотказности является средняя наработка до отказа.
В тех случаях, когда в работе АСУ ТП можно выделить характерные временные интервалы t1 (например, периодичность капитальных ремонтов технологического оборудования, периодичность остановов из-за изменений производственной программы), в качестве показателя безотказности может быть принята вероятность безотказного выполнения функции P(t1).
Основным показателем безотказности и ремонтопригодности дискретных функций по отказам типа «несрабатывание» является вероятность R успешного выполнения заданной процедуры при возникновении запроса.
Рекомендуемая литература для дополнительного чтения:
1. Балакирев В.С., Бадеников В.Я. Надежность технических и программных средств автоматизации. Учеб. пособие для ВУЗов. – Ангарск.: Ангарский технологический институт, 1994, - 64 с.
2. Ястребенецкий М.А., Иванова Г.М. Надежность АСУТП. Учеб. пособие для ВУЗов. – М.: Энергоатомиздат, 1989. – 264 с.
3. Надежность АСУ: Учеб. пособие для ВУЗов/ Под ред. Я.А. Хетагурова. – М.: Высшая школа, 1979. – 287 с.
4. Курочкин Ю.А. Надежность и диагностирование цифровых устройств и систем. – М.: Энергоатомиздат, 1993. – 240 с.
Лекция 5
НАДЕЖНОСТЬ ПРОГРАММНОГО ОБЕСПЕЧЕНИЯ АСУТП
Одной из основных частей АСУ ТП является программное обеспечение (ПО), представляющее собой совокупность взаимосвязанных и автономных программ, описаний, инструкций программиста и пользователя, тестов и т.п.
Основным ядром ПО являются его программы, которые обеспечивают: нормальное функционирование УВМ и значительной части ТСА, переработку информации о состоянии ТОУ, определение регулирующих и управляющих воздействий, взаимодействие АСУ и управленческого персонала и другие функции. Качество работы всей АСУ ТП существенно зависит от качества ПО, под которым условно понимают совокупность таких разнородных свойств как корректность, быстродействие, стоимость, и, особенно, надежность.
Надежность ПО - есть свойство программного обеспечения своевременно выполнять в заранее указанных условиях эксплуатации вперед установленные функции.
В самом общем случае основную функцию ПО АСУТП можно рассматривать как своевременное получение некоторого результата или решения у при переработке входной информации х из множества Х.
Под х понимается контрольная информация от ТОУ, сигналы о состоянии технологического оборудования и ТСА, команды управленческого персонала и вышестоящих АСУ и т.п. Результат у зависит как от случайного х О Х, так и от свойств ПО, носящих во многом стохастический характер. Поэтому установление каких-либо диапазонов изменения у и тем более границ допустимых или разумных результатов У оказывается в этом случае невозможным. Вследствие этого становится затруднительной строгая качественная оценка принадлежности данного у множеству «разумных» результатов У.
Решение о выполнении или невыполнении функций ПО вынужден принимать пользователь и, в меньшей степени разработчик программы или программист. Таким образом, надежность - это свойство программ обеспечивать «разумные» по мнению пользователя и программиста решения при переработке входной информации х из условного множества Х и нормальном функционировании УВМ.
Надежность устанавливается по результатам работы ПО, т.е. при динамической проверке всех программ на множестве входной информации. Некорректное ПО заведомо ненадежно, однако и корректное ПО может быть ненадежным.
Рассмотренное определение надежности ПО базируется на понятии отказ программы, под которым понимается событие, заключающееся в появлении «неразумного» результата у О Y при х О Х и нормальной работе УВМ и ТСА.
Отказы ПО делятся на случайные и неслучайные.
Неслучайные отказы ПО обусловлены действием так называемых компьютерных вирусов.
Случайные отказы ПО наблюдаются в случайные моменты времени работы УВМ или процессора. По своим последствиям эти отказы классифицируются на случайные сбои программ и устойчивые отказы ПО.
Под сбоем ПО понимают случайное событие, заключающееся в появлении «неразумного» результата у О Y и исчезающее при последующих прогонах (запусках) программ.
Сбой ПО - это самоустраняющийся (перемежающийся) отказ программы, возникающий при некоторых, возможно случайных, состояниях УВМ и информации х О Х, наблюдаемый пользователем в случайные моменты времени и исчезающий без вмешательства программиста.
Устойчивый отказ ПО наблюдается в случайный момент процессорного времени в форме «неразумного» результата у О Y при х О Х в нормальном функционировании УВМ.
Причиной отказа ПО служит некоторая систематическая ошибка программы, после устранения которой программистом данный отказ исчезает, т.е. имеет место восстановление ПО.
Различают ошибки первичного и вторичного типа.
Ошибки первичного типа связаны с неточностями в текстах программ и возникают при подготовке носителей и документации ПО, при записях кодов на алгоритмических языках и трансляции программ на машинный язык. А также из-за неточностей алгоритмов и при неверных или некорректных постановках решаемых на УВМ вычислительных задач.
Ошибки вторичного типа во многом являются следствием первичных ошибок программ. К ним относят ошибки:
вычислительные (неверная индексация и подсчет временных параметров, расхождение результата ручного и машинного счета, появление неустойчивых операций и т.п.);
логические (пропуск логических условий, неверные краевые условия и др.)
сопряжения интерфейсов (межмодульных, программно-технических, информационных).
Ошибки первичного и вторичного типов порождаются на этапах разработки спецификаций на ПО; проектирования ПО; реализации программ.
Устранение ошибок или восстановление программ осуществляется программистом на этапе отладки ПО, который заканчивается сдачей готовых программ в эксплуатацию. Однако, как показывает опыт исследования надежности сложных ПО, около половины ошибок программ не выявляется на стадии отладки и сдачи ПО в эксплуатацию. Эти ошибки (преимущественно вторичные) проявляют себя в процессе эксплуатации ПО в случайные моменты времени t и приводят к отказам программ.
Отказы ПО при его эксплуатации имеют ряд отличий от отказов технических элементов:
Отказ ПО не приводит к разрушению или поломке программного элемента. Отказы ПО не связаны с физическим износом элемента (в частности носителя программ) .
Отказ ПО не коррелирован с процессорным и, тем более, астрономическим временем (с процессорным временем или числом прогонов ПО программ пользователем).
При длительной эксплуатации ПО все его ошибки могут быть устранены и программы становятся абсолютно надежными. Если обозначить через N(t) число не выявленных ошибок ПО в произвольный момент процессорного времени t, то формально имеет место соотношение lim N(t) = 0, справедливое при условии, что в процессе восстановления программ в них не вносятся новые ошибки.
Опыт создания и эксплуатации ПО реального времени показывает, что при устранении одних ошибок вносятся другие. Поэтому, при длительной эксплуатации ПО, общее число ошибок может оставаться постоянным или даже возрастать.
Для описания надежности ПО используют такие же функциональные и числовые характеристики, как и при исследовании надежности технических элементов.
Основные показатели надежности ПО:
функция ненадежности или отказа ПО Q(t) = Вер {того, что отказ ПО появится до момента времени t};
функция надежности ПО P(t) = Вер {того, что отказ ПО появится после момента времени t);
интенсивность отказов ПО l(t) = dQ/dt:
средняя наработка на отказ ПО: t = т t f(t)dt = т P(t)dt
Программное обеспечение АСУТП состоит из большого числа программ, подпрограмм и модулей, находящихся под управлением операционной системы реального времени или программы-диспетчера. Выполнение каждой из этих программ осуществляется последовательно во времени на одном и том же процессоре. Если эти программы имеют взаимные информационные связи или предназначены для получения одного результата y (вычисление одной функции), то в надежностном отношении такой программный комплекс представляет собой простую систему без избыточности и вероятность его безотказной работы равна произведению вероятностей безотказной работы каждой i-ой программы:
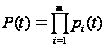
где m – общее число программ.
Надежность такого ПО определяется надежностью отказов самой «ненадежной» программы, имеющей наибольшее значение l , i=1,m.
Для повышения надежности нерезервиированного ПО следует в первую очередь улучшить характеристики самых «ненадежных» программ (более жесткое динамическое тестирование «ненадежных» программ, расширяя при этом набор тестовых задач). Если тестирование не уменьшает интенсивность проявления ошибок, то переписывают «ненадежную» программу, стремясь усилить ее структурированность путем увеличения числа готовых и хорошо изученных программных модулей и стандартных подпрограмм и применения апробированных межмодульных интерфейсов. Понижению интенсивности l способствует и переход на другой более высокий язык программирования.
Другой путь повышения надежности ПО связано с резервированием и введением в программную систему некоторой избыточности.
Применительно к ПО АСУТП различают три вида резервирования:
временное;
информационное;
программное.
Временное резервирование ПО заключается в многократном прогоне одних и тех же «ненадежных» программ и сравнении результатов расчета. Такое нагруженное резервирование позволяет устранять влияние случайных сбоев и выявлять случайные ошибки, требующие восстановления программ.
Информационное резервирование ПО основано на дублированных исходных и промежуточных данных. Эти данные могут проходить дополни тельную обработку, например, усреднение, до ввода в ПО, где они обрабатываются один раз; или обрабатываться одной и той же программой дважды, т.е. информационное резервирование подкрепляется временным.
Программное резервирование предусматривает наличие в ПО двух или больше разных программ для получения одного и того же результата у или реализации одной функции. Здесь возможно нагруженное и ненагруженное резервирование.
Резервирование программного обеспечения распределенных АСУТП часто сопровождается аппаратурным резервированием. При отказе ПО какой-либо локальной технологической станции или при выходе из строя технических средств этой станции, операционная система РАСУ передает выполнение ответственных функций отказавшей ЛТС другой станции.
Рекомендуемая литература для дополнительного чтения:
1. Балакирев В.С., Бадеников В.Я. Надежность технических и программных средств автоматизации. Учеб. пособие для ВУЗов. – Ангарск.: Ангарский технологический институт, 1994, - 64 с.
2. Ястребенецкий М.А., Иванова Г.М. Надежность АСУТП. Учеб. пособие для ВУЗов. – М.: Энергоатомиздат, 1989. – 264 с.
3. Надежность АСУ: Учеб. пособие для ВУЗов/ Под ред. Я.А. Хетагурова. – М.: Высшая школа, 1979. – 287 с.
4. Курочкин Ю.А. Надежность и диагностирование цифровых устройств и систем. – М.: Энергоатомиздат, 1993. – 240 с.
5. Шураков В.В. Надежность программного обеспечения систем обработки данных. Учебник для ВУЗов. – М.: Финансы и статистика, 1987. – 272 с.
Лекция 6
ОБЩАЯ ХАРАКТЕРИСТИКА УСЛОВИЙ РАБОТЫ
АВТОМАТИЧЕСКИХ СИСТЕМ
Автоматические системы, а также их отдельные элементы при эксплуатации находятся под воздействием различных факторов, которые будем называть нагрузками. Характерной особенностью электронных автоматических систем по сравнению с механическими системами является большое разнообразие нагрузок, воздействующих на систему.
По физической природе нагрузки можно разделить на следующие основные классы:
1) механические нагрузки — вибрации, удар, постоянно действующие ускорения;
2) климатические нагрузки — температура, влажность и влага, атмосферное давление, солнечная радиация, пыль, песок;
3) электрические нагрузки — ток, напряжение, рассеиваемая мощность;
4) радиоактивные нагрузки — поток нейтронов, гамма-лучей
Механические нагрузки воздействуют на автоматические системы, работающие на подвижных объектах: летательных аппаратах, электровозах, кораблях и др. Кроме того, механические нагрузки возникают при транспортировке, а также при эксплуатации оборудования.
В результате воздействия механических нагрузок отказы автоматических систем имеют следующий характер:
1) смещение скользящих и вращающихся деталей и узлов;
2) обрыв элементов;
3) разрушение паек;
4) разрушение нитей накала ламп;
5) стук контактов;
6) короткое замыкание близко расположенных проводников и деталей;
7) размыкание нормально-замкнутых контактов;
8) замыкание нормально-разомкнутых контактов;
9) повреждение обмоток трансформаторов;
10) разрушение элементов конструкции.
Климатические нагрузки, воздействующие на автоматические системы, зависят от географического места, в котором работает система, а также от условий работы системы (стационарные, полевые и т. д.).
В результате воздействия климатических нагрузок отказы автоматических систем имеют следующий характер
1) изменение значений электрических констант (R, L, С и т. д.);
2) размягчение изоляции;
3) снижение эластичности изоляции;
4) уменьшение поверхностного и объемного сопротивлений изоляции вплоть до коротких замыканий вследствие образования льда;
5) замерзание движущихся частей;
6) размыкание и замыкание контактов вследствие коробления;
7) изменение прочности конструкционных элементов;
8) потеря смазочных свойств, а следовательно, чрезмерный механический износ подвижных частей вследствие попадания пыли и песка;
9) короткие замыкания вследствие ухудшения изоляционных характеристик воздуха с изменением высоты.
Так же, как и в случае механических нагрузок, климатические нагрузки в отдельных местах системы могут в значительной степени отличаться от их значений в окружающей атмосфере.
Электрические нагрузки обычно определяются для элементов и реже для узлов. Величина электрической нагрузки зависит от принципиальной электрической схемы и конструкции системы. Электрическая нагрузка определяет режим работы элемента. Для большинства электрических элементов устанавливается номинальное значение электрической нагрузки.
Характерными отказами автоматических систем вследствие воздействия электрических нагрузок являются:
1) обрыв элементов в результате перегорания;
2) короткое замыкание элементов в результате пробоя.
Величина электрических нагрузок в значительной степени зависит от режима работы системы. В установившемся режиме работы действительное значение нагрузки близко к ее расчетному значению, всегда меньшему, чем номинальное значение, поэтому обычно коэффициент нагрузки меньше единицы. В переходных режимах величина нагрузки может в несколько раз превышать расчетное значение, тогда коэффициент нагрузки становится большим единицы. Это обстоятельство характерно для моментов времени включения и выключения автоматической системы. В этом случае обычно появляется большее число отказов, чем при работе в установившемся режиме.
Радиоактивное излучение имеет место в случае применения автоматических систем в установках, использующих термоядерные двигатели. Наибольшее влияние на электронные системы оказывают нейтроны и гамма-лучи. При оценке влияния термоядерного излучения на элементы автоматических систем в первую очередь определяется характер влияния радиации, а затем уже допустимая доза радиации.
Краткое рассмотрение условий работы автоматических систем показывает, что они работают под воздействием сложного комплекса нагрузок. Кроме того, задача аналитического описания нагрузок усложняется также и тем, что некоторые из них характеризуются несколькими параметрами. Например, вибрации характеризуются частотой и амплитудой вибраций. Задачу можно упростить при предположении, что для каждого из элементов можно выделить одну или несколько главных нагрузок. С этой точки зрения целесообразно классифицировать нагрузки не по их физической природе, а по их влиянию на систему или ее отдельные элементы.
Выделим три класса нагрузок:
1) нагрузки-напряжения;
2) нагрузки-катализаторы;
3) пассивные нагрузки.
Нагрузки-напряжения связаны с созданием в элементах или системе напряжений. К ним отнесем механические нагрузки — вибрации, удар, ускорения и электрические нагрузки — ток, напряжение, рассеиваемую мощность. Таким образом, нагрузки-напряжения вызывают разрушение элементов системы в том случае, если они превышают допустимые значения.
Нагрузки-катализаторы сами по себе практически не вызывают напряжений в элементе или системе и, следовательно, без нагрузок-напряжений они не приводят к отказам. Однако нагрузки-катализаторы изменяют прочность материалов или ухудшают физические, химические и электрические параметры. К этой группе нагрузок отнесем климатические нагрузки: температуру, влажность, атмосферное давление, солнечную радиацию. Действительно, повышенные температуры изменяют, например, прочность материалов на разрыв; влажность изменяет электрическую прочность изоляционных материалов и т. д. В дополнение к климатическим нагрузкам можно иногда отнести и накопленное время работы системы или число циклов работы системы. Очевидно, что это может быть сделано в тех случаях, когда время работы изменяет прочностные характеристики элементов или системы в целом.
К, пассивным нагрузкам следует отнести такие условия работы системы и элементов, которые сами по себе не вызывают напряжений в элементах системы и не изменяют ее способности противостоять нагрузке, например воздействие пыли, песка, а также биологических факторов. Эти нагрузки в основном определяют выбор соответствующих материалов и конструктивных форм элементов и систем.
В большинстве случаев нагрузки являются случайными функциями времени, т. е. представляют случайный процесс.
В наиболее простейших случаях можно не учитывать корреляционных связей между различными типами нагрузок, т. е. считать нагрузки статистически независимыми. Кроме того, если изменение нагрузок во времени является стационарным случайным процессом, можно в качестве количественных характеристик нагрузок использовать распределения нагрузок как случайных величин.
Представляет интерес оценка, как возможных значений нагрузок, так и их максимальных значений. Для определения плотности вероятности нагрузок по известным реализациям случайного процесса (в случае стационарного процесса достаточно знать одну реализацию в течение длительного времени) необходимо разделить общее время наблюдения на достаточно малые интервалы и определить нагрузку в каждом интервале.
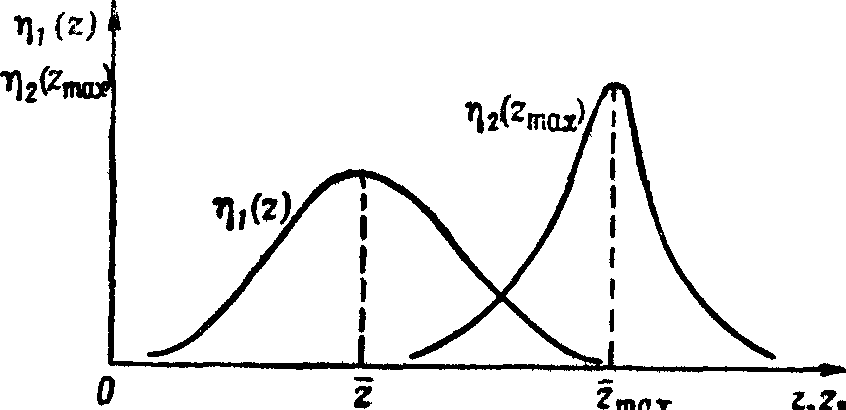
Рис. 6.1. Плотности вероятности нагрузки и плотности ее максимальных значений.
Таким образом может быть построена функция плотности вероятности нагрузки и плотность вероятности максимальных значений нагрузки в результате фиксирования в течение продолжительного отрезка времени максимальных нагрузок. Взаимное расположение указанных плотностей вероятностей показано на рис. 6.1.
Использование для расчетов надежности автоматических систем, плотностей вероятности нагрузок ni(Z) и (Zmax), соответствует условию приложения к системе статических нагрузок.
Рекомендуемая литература для дополнительного чтения:
1. Надежность АСУ. Учеб. пособие для ВУЗов. / под ред. Я.А. Хетагурова. – М.: Высшая школа, 1979. – 287 с.
2. Курочкин Ю.А. Надежность и диагностирование цифровых устройств и систем. – М.: Энергоатомиздат, 1993. – 240 с.
3. Северцев Н.А. Надежность систем в эксплуатации и отработке. Учебник для ВУЗов. – М.: Энергоатомиздат, 1989. – 140 с.
Лекция 7
МЕТОДЫ ПОВЫШЕНИЯ НАДЕЖНОСТИ
АВТОМАТИЧЕСКИХ СИСТЕМ.
ПОВЫШЕНИЕ НАДЕЖНОСТИ ПРИ ПРОЕКТИРОВАНИИ
При создании и эксплуатации автоматических систем необходимо стремиться обеспечить заданную, а иногда и максимальную надежность системы при эксплуатации. Однако в практике создания сложных автоматических систем в большинстве случаев не удается, не только получить максимальную надежность, но и обеспечить даже при