Защита информации виртуальных частных сетей
В основном режиме оба участника обмена устанавливают SA-соглашения для безопасного общения друг с другом по протоколу Oakley. В быстром режиме SA-соглашения устанавливаются уже "от лица" протокола IPSec или любой другой службы, которой необходимы данные для генерации ключей или согласования параметров.
Протокол ISAKMP/Oakley не был специально разработан для совместного использования с протоколом IPSec, поэтому возникает необходимость в так называемой области интерпретации (Domain Of Interpretation - DOI), которая обеспечила бы совместную работу протоколов IPSec и ISAKMP/Oakley. Чтобы другие протоколы также могли использовать ISAKMP/Oakley, они должны иметь собственные DOI-области. В настоящий момент таких областей для других протоколов не существует, но ситуация может измениться на очередной конференции группы IETF или в том случае, если частный разработчик, например фирма Netscape, решит использовать этот механизм.
В основном режиме между сторонами согласуются методы шифрования, хэширования, аутентификации и так называемая группа D-H (их всего четыре), которая определяет криптографическую стойкость алгоритма открытого распределения ключей. Первая группа D-H характеризуется высокой стойкостью и позволяет использовать стандарт DES, в то время как для второй и третьей групп следует применять Triple DES. Поскольку в основном режиме иногда требуется передавать до шести пакетов, то, например, при использовании космического сегмента с большой временной задержкой, DES лучше применять с более сильной группой D-H. Тогда перед выполнением очередного основного режима, сопряженного с интенсивными вычислениями и обменом пакетами, удастся выполнить больше обменов в быстром режиме.
Когда SA-соглашение для обмена по протоколу Oakley устанавливается в основном режиме, создается цепочка случайных битов, которую используют для генерации ключей. Также определяется продолжительность (по времени или количеству переданных данных) "жизни" SA-соглашения Oakley и данные для генерации ключей до того, как потребуется следующий обмен в основном режиме.
Быстрый режим проще основного, и согласование SA для IPSec осуществляется с помощью трех пакетов. IPSec-ключи создаются посредством простых операций возведения в степень переданных в основном режиме данных. В быстром режиме согласуются также алгоритмы шифрования и сроки существования SA для IPSec-сеансов.
Согласно этим срокам определяется, как скоро, в зависимости от времени или объема переданных данных, потребуется новое согласование в быстром режиме. Есть два разных срока существования SA-соглашения. Основной режим задает его для протокола Oakley, а быстрый - для обмена по протоколу IPSec.
При генерации ключей в основном режиме сеанс можно принудительно прервать на основании отзыва сертификата. Сертификаты оконечных узлов используются только во время основного режима. Таким образом, при аннулировании одного из сертификатов обмен прервется только в основном режиме. Временные ограничения, согласованные в основном и быстром режимах, значительно отличаются друг от друга и зависят от типа данных и транзакций, использующих IPSec-соединение. Для правильного определения этих ограничений с учетом, с одной стороны, объема вычислений и нагрузки на сеть, а с другой - вероятности нарушения защиты данных, требуется некоторый анализ.
5.2 Туннелирование с применением IPSec
Протокол IPSec (IP Security) создавался Целевой группой технической поддержки Интернета в качестве средства шифрования данных на всем протяжении IP-канала связи. В разработке этого протокола, продолжавшейся несколько лет, принимали участие лучшие специалисты в области сетевой безопасности. Плодом их труда стала схема аутентификации и шифрования IP-пакетов на индивидуальной основе, которая, как считается, обеспечивает высочайший уровень защиты информации. Правда, первоначально IPSec рассматривался исключительно в качестве средства защиты связи между отдельными сетевыми элементами (в частности, трафика между маршрутизаторами Интернета), но сегодня он находит более широкое применение в сетях, где каждому хост-компьютеру выделен собственный статический IP-адрес.
Главное внимание при разработке IPSec уделялось обеспечению безопасности в IP-сетях на сетевом уровне. Этот протокол хорошо интегрируется с функциями безопасности Windows NT Server, благодаря чему может служить идеальной платформой для защиты потоков информации, проходящих по интрасетям и Интернету.
IPSec предназначен не для клиент-серверного туннелирования, а для защиты туннелей между серверами и маршрутизаторами. Таким образом, он не заменяет протоколы PPTP и L2TP, а дополняет их. Совместное применение позволяет сочетать гибкость протоколов ВЧС канального уровня (PPTP и L2TP) с высочайшим уровнем безопасности, который обеспечивает IPSec.
IPSec описывает не только механизмы шифрования IP-трафика, но и формат IP-пакетов, передаваемых по IP-туннелям. Режим такой передачи обычно называют туннельным режимом IPSec (IPSec Tunnel Mode). Туннель IPSec состоит из туннельного клиента и туннельного сервера, которые настроены на применение протокола IPSec, и механизма шифрования по согласованию (negotiated encryption mechanism).
Безопасная передача IP-пакетов по частным и общедоступным IP-сетям в туннельном режиме IPSec достигается за счет инкапсулирования и шифрования всего IP-пакета с использованием механизма шифрования по согласованию (если он необходим). После этого зашифрованная информация инкапсулируется еще раз, снабжается нешифрованным заголовком и направляется через промежуточные сети на туннельный сервер. Получив такую дейтаграмму, туннельный сервер обрабатывает ее открытый IP-заголовок, удаляет его, а затем дешифрует содержимое и извлекает исходный IP-пакет с полезной информацией. Далее пакет обрабатывается, как обычно, и направляется получателю.
В туннельном режиме IPSec поддерживается только IP-трафик, а все операции производятся на нижнем уровне IP-стека. Благодаря этому все выполняемые здесь функции становятся доступны для приложений и протоколов высшего уровня. Управление режимом производится в соответствии с политикой безопасности – набором правил фильтрации пакетов, определяющих очередность применения механизмов шифрования и туннелирования, а также доступные методы аутентификации, распределенные по приоритетам. Как только появляется трафик, который нужно передать на другой конец туннеля, обе машины производят взаимную аутентификацию, после чего согласуют метод шифрования. Когда такие операции завершены, весь трафик шифруется посредством выбранного механизма, а к каждому пакету прикрепляется заголовок туннелирования.
Аутентификация IPSec
Для аутентификации источника и проверки целостности нешифрованной информации протокол IPSec использует заголовок аутентификации и порядковый номер пакета. В случае шифрования трафика IPSec обращается к помощи протокола шифрования дейтаграмм ESP (Encapsulating Security Payload - безопасное закрытие содержания). Применение IPSec предполагает, что секретный ключ известен только отправителю и получателю сообщения. Таким образом, если данные аутентификации оказываются истинными, получатель делает вывод, что они поступили от отправителя и не подверглись изменению в процессе пересылки.
5.3 Пример передачи данных по протоколу IPSec
Пример иллюстрирует передачу данных от пользователя хост-компьютера A к пользователю компьютера B. В обоих компьютерах реализована безопасность Windows IP Security.
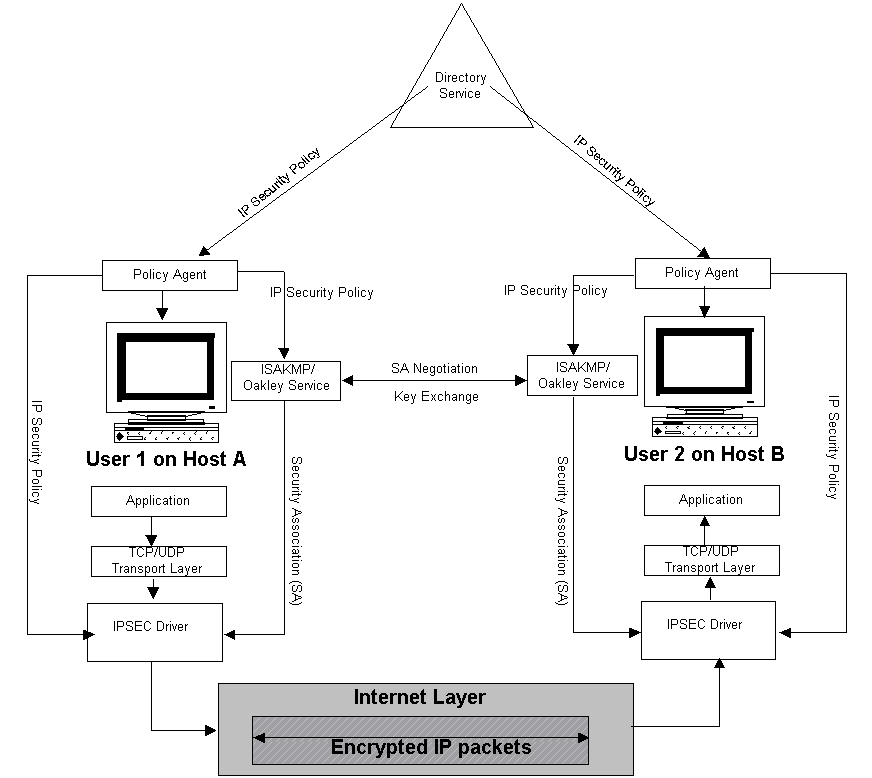
Рисунок 7 – передача данных по IPSec
Directory Service – Служба каталога
IP Security Policy – Политика безопасности IP
Policy Agent – Агент безопасности
ISAKMP/Oakley Service – Служба ISAKMP/Oakley
SA Negotiation Key Exchange – Обмен ключами при безопасных переговорах
Application – Приложение
Transport Layer TCP/UDP – Транспортный уровень TCP/UDP
Internet Layer – Уровень Интернета
Encrypted IP packets – Зашифрованные IP-пакеты
На пользовательском уровне процесс «засекречивания» IP-пакетов совершенно прозрачен. Пользователь 1 запускает приложение, использующее протокол TCP/IP, например, FTP, и пересылает данные пользователю 2.
Политика безопасности, назначенная администратором для компьютеров А и В, определяет уровень безопасности передачи информации между ними. Эти уровни воспринимаются агентом политики и передаются службе ISAKMP/Oakley и драйверу IPSEC. Для установления ключа и общего метода переговоров (безопасное соединение) служба ISAKMP/Oakley каждого компьютера использует политику переговоров, связанную с приписанной политикой безопасности. Результаты политики переговоров ISAKMP между двумя компьютерами передаются драйверу IPSEC, использующему ключ для шифрования данных. Наконец, драйвер IPSEC посылает зашифрованные данные в компьютер B. Драйвер IPSEC компьютера B расшифровывает переданные данные и направляет их принимающей программе.
5.4 Преимущества и недостатки протокола L2TP/IPSec.
Преимущество решений на базе L2TP over IPSec заключается в том, что она соединяет развитые средства инкапсуляции трафика, предусмотренные в L2TP, с надежными функциями защиты данных протокола IPSec. К тому же оба протокола уже успели на практике проявить свои сильные стороны и продемонстрировать способность к взаимодействию, а все сложности их реализации ложатся на плечи производителей, а не заказчиков. Протокол L2TP допускает сжатие заголовков пакетов, так что это не существенно влияет на загруженность трафика, так как суммарный размер передаваемых пакетов возрастает всего на один байт.
К недостаткам можно отнести то, что схема L2TP over IPSec создает проблемы для пользователей, так как два протокола поддерживать сложнее, чем один. Кроме того, алгоритмам, заложенным в предварительном варианте спецификаций, недостает эффективности, поскольку идентификация пользователя на другом конце соединения производится уже после того, как соединение установлено. А если пользователь не прошел авторизацию на доступ к предоставляемым услугам, соединение будет разорвано. Применение протоколов Internet Key Exchange (IKE) с заранее согласованными ключами требует статических IP-адресов, а это не позволяет работать по коммутируемым телефонным линиям. Определенные в рамках IPSec процедуры IKE предназначены для согласования параметров защищенной передачи, включая используемый в ходе сеанса алгоритм шифрования данных, между участниками сеанса связи. Очевидно, применение статических адресов и заранее согласованных ключей устроит далеко не всех пользователей. Тем из них, кто работает через обычные аналоговые модемы, присваиваются динамические IP-адреса, а партнеры и клиенты компании, получающие доступ в корпоративную экстрасеть, не могут заранее знать, какие ключи будут применяться для обеспечения информационной безопасности.
6 Сравнение протоколов PPTP и IPSec.
Point-to-Point Tunneling Protocol (PPTP) и протокол IP Security (IPSec) допускают организацию частных сеансов связи поверх Internet и связывают удаленных пользователей и корпоративные сети защищенными каналами. Каждый протокол имеет свои достоинства и недостатки, касающиеся безопасности данных и удобства развертывания.
Безопасность PPTP против безопасности IPSec
PPTP, разработанный и популяризируемый компаниями Microsoft и U.S. Robotics, в первую очередь предназначен для виртуальных частных сетей, основанных на коммутируемых соединениях. Протокол призван активизировать использование удаленного доступа, давая возможность пользователям устанавливать коммутируемые соединения с Internet-провайдерами и создавать защищенный туннель к своим корпоративным сетям. В отличие от IPSec протокол PPTP изначально не предназначался для организации туннелей между локальными сетями. PPTP расширяет возможности PPP — протокола, который специфицирует соединения типа точка-точка в IP-сетях. PPP широко используется для организации доступа пользователей в общедоступную сеть Internet и частные корпоративные сети по коммутируемым или широкополосным соединениям. Поскольку PPP функционирует на уровне 2, соединение PPTP, которое инкапсулирует пакеты PPP, позволяет передавать не только IP-пакеты, но и IPX или NetBEUI. Со своей стороны, IPSec функционирует на уровне 3 и способен обеспечивать туннелированную транспортировку IP-пакетов.
Метод шифрования, стандартным образом применяемый в PPTP, специфицируется на уровне PPP. Обычно в качестве клиента PPP выступает настольный компьютер с операционной системой Microsoft, а в качестве протокола шифрования используется Microsoft Point-to-Point Encryption (MРPE). Данный протокол основывается на стандарте RSA RC4 и поддерживает 40- или 128-разрядное шифрование. Для многих приложений такого уровня шифрования вполне достаточно, хотя он и считается менее надежным, нежели ряд других алгоритмов шифрования, предлагаемых IPSec, в частности, 168-разрядный Triple-Data Encryption Standard (DES).
Вместе с тем, IPSec создавался в расчете на организацию безопасных туннелей через Internet между защищенными локальными сетями. Он предназначался для связи с удаленным офисом, другой локальной сетью или бизнес-партнером.
IPSec также поддерживает соединения между удаленными пользователями и корпоративными сетями. Аналогичным образом, Microsoft добавляет поддержку туннелирования между локальными сетями для протокола PPTP в своем Routing and Remote Access Server для операционной системы Windows NT Server 4.0.
Что касается надежности шифрования и обеспечения целостности данных, то IPSec — вне конкуренции. Протокол сочетает в себе управление ключами с поддержкой сертификатов стандарта X.509, целостности и защиты информации.
Более того, 168-разрядный алгоритм Triple-DES — самый надежный вид шифрования, предлагаемый в IPSec, — обеспечивает более высокий уровень защиты, нежели 128-разрядный алгоритм RC4. Кроме того, IPSec позволяет выполнять шифрование и аутентификацию отдельных пакетов, а также предупредить так называемую «атаку посредника», при которой данные перехватываются третьей стороной, модифицируются и передаются получателю.
PPTP уязвим для подобных вторжений, в первую очередь потому, что он выполняет аутентификацию сеансов, а не отдельных пакетов. Однако осуществление подобной «атаки посредника» при PPTP-соединении требует значительных усилий и незаурядного мастерства.
Многим предприятиям доступность PPTP на платформе Windows (протокол поддерживает Windows NT, 95 и 98) помогает без особых проблем развертывать и поддерживать виртуальные частные сети. Другие же полагают, что PPTP обеспечивает менее надежную защиту, чем IPSec.
Важно иметь в виду, что при развертывании виртуальной частной сети для удаленных пользователей IPSec требует, чтобы в предприятие на каждую настольную систему было установлено специализированное клиентское программное обеспечение. Установка и поддержка этого ПО требует намного больше усилий, чем развертывание PPTP.
7 Протокол EAP
Протокол EAP (Extensible Authentication Protocol – расширяемый протокол аутентификации) представляет собой расширение для протокола РРР. Он содержит стандартный механизм поддержки ряда методов аутентификации, включая жетоны, протокол Kerberos, открытые ключи и секретные ключи S/Key. Этот механизм полностью поддерживается как серверами удаленного доступа Windows NT Dial-Up Server, так и сетевыми клиентами удаленного доступа Dial-Up Networking Client. Протокол EAP является крайне важным компонентом безопасных ВЧС, обеспечивающим защиту от силовых атак, подбора пароля по словарю и попыток угадать его.
Применение EAP расширяет возможности ВЧС на базе сервера удаленного доступа Windows NT Remote Access Service, позволяя производить аутентификацию с помощью модулей независимых производителей. Реализация этого протокола в среде Windows NT стала ответом Microsoft на многочисленные просьбы пользователей, которые не хотят отказываться от привычных аппаратных средств безопасности.
Протокол EAP был предложен Целевой группой технической поддержки Интернета в качестве расширения для протокола РРР. Он содержит дополнительные механизмы аутентификации, необходимые для проверки РРР-соединений. Главная задача EAP состоит в динамическом подключении модулей аутентификации на обеих – клиентской и серверной – сторонах такого соединения. Этот протокол отличается очень высокой гибкостью, обеспечивая уникальность и вариативность аутентификации. Практическая реализация EAP включена в Microsoft Windows 2000.
7.1 Обеспечение безопасности на уровне транзакций
Очень высокий уровень безопасности ВЧС обеспечивается за счет применения микропроцессорных карточек и жетонов аутентификации. Микропроцессорные карточки представляют собой миниатюрные устройства размером с кредитную карточку со встроенными в них ЦПУ и небольшим объемом оперативной памяти. Сюда обычно заносятся данные, удостоверяющие личность пользователя (например, сертификаты открытого ключа), ключи шифрования и параметры учетной записи. Некоторые из микропроцессорных карточек содержат также алгоритм шифрования, благодаря которому криптоключи никогда не передаются вовне. В системах обеспечения безопасности удаленного доступа микропроцессорные карточки сегодня используются довольно редко, так как их поддерживают лишь немногие пакеты такого типа. Ситуация должна измениться с появлением Windows 2000. Эта операционная система позволит применять такие карточки при самых различных видах аутентификации, включая RAS, L2TP и PPTP.
Жетоны аутентификации выпускаются различными производителями, каждый из которых закладывает в них собственный алгоритм работы. Но все они представляют собой ни что иное, как аппаратный генератор паролей. Некоторые жетоны оснащаются миниатюрным жидкокристаллическим дисплеем и клавиатурой, напоминая внешним видом калькуляторы. После того, как пользователь введет свой цифровой идентификационный номер, на экране дисплея появляется секретный цифровой код, который выполняет функции пароля. Обычно секретный код носит уникальный характер и никогда не повторяется даже на данном устройстве. Жетоны аутентификации очень удобны для организации доступа по коммутируемым каналам (например, при работе со службой удаленного доступа), а также для аутентификации хост-компьютеров. Сетевое применение таких жетонов, как правило, основано на клиент-серверных технологиях (либо построено по другим схемам с применением паролей), поэтому не исключает перехвата передаваемой секретной информации.
Поддержку жетонов аутентификации, как и пользовательских сертификатов с открытым ключом, обеспечит синтетический протокол EAP-TLS (Extended Authentication Protocol-Transaction Layer Security – расширяемый протокол аутентификации и обеспечение безопасности на уровне транзакций). Он уже представлен на рассмотрение Целевой группы технической поддержки Интернета в качестве проекта спецификации на метод аутентификации повышенной надежности с применением сертификатов открытого ключа. При работе по схеме EAP-TLS клиент посылает на сервер удаленного доступа пользовательский сертификат, а в ответ получает с него серверный сертификат. Первый из них обеспечивает надежную аутентификацию пользователя на сервере, а второй гарантирует, что клиент вступил в контакт именно с тем сервером, который ему нужен. При проверке достоверности полученных данных оба участника такого обмена полагаются на цепочку доверенных органов сертификации.
Сертификат пользователя может храниться непосредственно на клиентском ПК, с которого производится удаленный доступ, либо на внешней микропроцессорной карточке. В обоих случаях воспользоваться сертификатом можно только после идентификации пользователя, которая производится путем обмена той или иной информацией (идентификационного номера, комбинации имени пользователя и пароля и т.д.) между пользователем и клиентским ПК. Такой подход в полной мере отвечает принципу программно-аппаратной защиты, рекомендуемому большинством экспертов в области безопасности связи.
EAP-TLS представляет собой, по сути, разновидность протокола EAP, реализованную в Windows 2000. Как и MS-CHAP, он служит для получения криптоключа, который используется протоколом MPPE для шифрования всех последующих данных.
7.2 Аутентификация с помощью службы RADIUS
RADIUS (Remote Authentication Dial-in User Service – служба дистанционной аутентификации пользователей по коммутируемым линиям) представляет собой центральный сервер с базой данных аутентификации и служит дополнением к другим протоколам аутентификации запросов. В основу этой службы положены протокол UDP, обслуживающий протоколы РРР, РАР и CHAP, а также функция входа в системы Unix и ряд других механизмов аутентификации. Кроме своего непосредственного предназначения служба RADIUS позволяет также производить учет бюджета ВЧС.
Получив от сетевой службы аутентификации NAS запрос на подключение пользователя, сервер RADIUS сравнивает полученные данные с информацией из своей базы данных. Здесь же находится и центральное хранилище параметров подключений для всех зарегистрированных пользователей. При необходимости сервер не ограничивается простым ответом на запрос (ДА/НЕТ), а сообщает в NAS ряд сведений относительно конкретного пользователя. В частности, он может указать наибольшее время сеанса, выделенный статический IP-адрес и информацию, позволяющую произвести обратный вызов пользователя.
Служба RADIUS может не только сама обращаться в свою базу данных для самостоятельной обработки запросов аутентификации, но и предоставлять ее другим серверам баз данных. В частности, ею может воспользоваться общий открытый сервер подключений сети или главный контроллер домена. Последний часто размещается на том же компьютере, что и сервер RADIUS, хотя это и не обязательно. Кроме всего прочего, сервер RADIUS может выполнять функции клиента-представителя удаленного сервера RADIUS.
7.3 Учет бюджета ВЧС с помощью службы RADIUS
Служба RADIUS позволяет осуществлять централизованное администрирование и учет бюджета нескольких туннельных серверов. Большинство серверов RADIUS можно настроить таким образом, чтобы они регистрировали запросы на аутентификацию в специальном учетном файле. Спецификациями предусмотрен набор стандартных сообщений, которыми служба NAS уведомляет сервер RADIUS о необходимости передавать учетную запись пользователя в начале каждого вызова, в его конце, либо повторять ее в процессе сеанса связи через заданные промежутки времени. А независимые разработчики предлагают ряд пакетов биллинга и аудита, которые на основе учетных записей RADIUS генерируют различные аналитические документы.
7.4 Протокол EAP и RADIUS
Чтобы совместно использовать протокол EAP с сервером RADIUS, необходимо внести коррективы как в службу NAS, так и в службу RADIUS. При традиционной схеме аутентификации эти службы производят одну-единственную транзакцию, состоящую из запроса и ответа на него. Однако при аутентификации по протоколу EAP служба NAS не может самостоятельно собрать информацию о клиенте, необходимую для аутентификации на сервере RADIUS. Для решения этой проблемы системный администратор может настроить службу NAS таким образом, что она будет направлять клиенту идентификатор, включив его в сообщение EAP. Тот в ответ сообщит службе сетевой аутентификации данные об имени пользователя и домене. Служба NAS включает их в запрос EAP-start и в таком виде направляет на сервер RADIUS. Дальнейший процесс аутентификации производится, как обычно: служба RADIUS передает клиенту через службу NAS сообщения EAP и отвечает на них до тех пор, пока аутентификация не даст положительного (или отрицательного) результата.
8 Шифрование
Безопасность ВЧС значительно повышается, когда шифруются не только пакеты данных, но и пароли. Криптоключи данных, как уже отмечалось, генерируются на основе регистрационных данных пользователя и по каналам связи не передаются. Когда аутентификация завершена и личность пользователя удостоверена, шифрование производится с помощью ключа аутентификации.
Протоколы PPTP и L2TP, как и лежащий в их основе РРР, допускают применение дополнительных протоколов шифрования и сжатия. В частности, для повышения защищенности данных здесь может использоваться протокол IPSec, который поддерживается в реализации L2TP, выполненной Microsoft. При необходимости безопасность информации в ВЧС можно обеспечить и с помощью других криптотехнологий.
8.1 Симметричное шифрование (с личным ключом)
В основу симметричного шифрования (его также называют шифрованием с личным ключом или обычным шифрованием) положен секретный ключ, известный только участникам сеанса связи. Отправитель обрабатывает свое сообщение по специальному математическому алгоритму с использованием секретного ключа, преобразуя тем самым его открытый текст в шифрованный. Получатель сообщения с помощью того же самого секретного ключа проводит обратную операцию, после чего получает исходный открытый текст. Примером схемы симметричного шифрования могут служить алгоритмы RSA RC4 (применяемый в протоколе MPPE), DES (Data Encryption Standard – стандарт шифрования данных), IDEA (International Data Encryption Algorithm – международный алгоритм шифрования данных), а также технология шифрования Skipjack, предложенная правительством США для микросхемы Clipper.
8.2 Асимметричное шифрование (с открытым ключом)
Для асимметричного шифрования (или шифрования с открытым ключом) каждый пользователь должен иметь два различных ключа. Один из них – секретный (личный) и известен только владельцу, а второй – открытый, который доступен всем. Секретный и открытый ключи составляют пару, взаимосвязь между ними определяется специальным математическим алгоритмом шифрования. При такой схеме один ключ используется для шифрования сообщения, а другой – для его дешифровки. Применение ключей определяется особенностями службы связи. Технологии шифрования с открытым ключом позволяют включать в сообщения цифровые подписи – блоки информации, закрытые с помощью секретного ключа автора сообщения.
При симметричном шифровании отправитель и получатель должны знать общий секретный ключ, поэтому приходится искать пути его предварительной доставки (с соблюдением мер предосторожности) обоим корреспондентам. Избежать такой проблемы помогает асимметричное шифрование. Здесь отправитель шифрует свое сообщение или снабжает его цифровой подписью посредством собственного секретного ключа, а дешифровка производится с помощью открытого ключа, который отправитель может свободно переслать любому своему корреспонденту. Таким образом, при асимметричном шифрование приходится тщательно оберегать только один ключ – секретный.
8.3 Структурное и бесструктурное шифрование
Для правильного выбора схемы шифрования очень важно понять различия между структурным (stateful) и бесструктурным (stateless) шифрованием.
При бесструктурном шифровании каждый одиночный пакет является самодостаточным и содержит всю информацию, необходимую для его дешифрования. Структурное шифрование, напротив, основано на том, что каждый последующий пакет связан с предыдущим (или предыдущими), и успешное дешифрование сообщения возможно лишь в том случае, если у получателя имеется вся последовательность пакетов.
Чтобы правильно выбрать тип шифрования, необходимо найти компромиссное решение, сбалансировав стойкость шифрования и производительности криптосистемы в средах с высоким уровнем потерь (или в сетях, где нарушается последовательность доставки пакетов). Бесструктурное шифрование позволяет дешифровать каждый пакет автономно, без какой-либо связи с предыдущими. По стойкости такой подход уступает структурному шифрованию, где не получив предыдущего пакета, невозможно расшифровать последующий. Однако в последнем случае достаточно одному-единственному пакету затеряться в сети – и дешифрование всех пакетов, следующих за ним, станет невозможным. Это может привести к серьезному снижению производительности в сетях, где велика вероятность потери пакетов или нарушения порядка их доставки.
Механизмы шифрования IPSec обычно опираются на методы бесструктурного шифрования, и тому есть веская причина: в IP-сетях просто невозможно гарантировать надежную пересылку всех пакетов. Их доставку без потерь, и к тому же без нарушения последовательности, обеспечивает только прямое подключение между узлами сети. Именно поэтому в основу протокола РРР, разработанного специально для таких сред, положен метод структурного шифрования.
8.4 IPSec и бесструктурное шифрование
В протоколе IPSec предусмотрено шифрование каждого пакета индивидуально и независимо от его предшественников. Благодаря такой схеме потеря отдельного пакета приведет к утрате только той части информации, которая была заключена в нем, но нисколько не скажется на возможности дешифрования других пакетов. В тех случаях, когда протоколы туннелирования канального уровня (такие, как PPTP и L2TP) передаются поверх IPSec, появляется возможность вместо механизмов структурного шифрования РРР использовать механизмы бесструктурного шифрования IPSec.
Протокол IPSec создан на основе модели Целевой группы технической поддержки Интернета, предусматривающей смешение криптографии открытых и секретных ключей. Автоматизирован здесь и процесс управления ключами, за счет чего удается добиться максимально возможного уровня безопасности при очень высокой производительности криптосистемы. Такая схема позволяет производить аутентификацию, проверять целостность информации, предотвращать повторное использование паролей, а также – при применении дополнительных средств – сохранять конфиденциальность данных, обеспечивая тем самым очень высокую защищенность канала связи. К тому же, протокол IPSec, реализованный корпорацией Microsoft, работает ниже сетевого уровня и поэтому прозрачен для пользователей и приложений. Принимая его на вооружение, организации автоматически выходят на качественно новый уровень сетевой безопасности.
Практические реализации IPSec обычно поддерживают более широкий спектр алгоритмов шифрования, чем протоколы туннелирования канального уровня, где используется шифрование РРР. Однако такие протоколы можно передавать поверх IPSec, что позволяет шифровать туннельный трафик канального уровня посредством всех алгоритмов протокола IPSec.
9 Фильтрация
Фильтрация служит еще одним мощным средством обеспечения сетевой безопасности. Опираясь на нее, администратор может разрешить доступ к корпоративной сети из Интернета только тем пользователям, которые прошли аутентификацию в ВЧС. К тому же, отсеивание пакетов, не относящихся к протоколам PPTP и L2TP, снижает риск атаки на корпоративную сеть через сервер шлюза ВЧС. Пропуская поступающий трафик через фильтр, можно удалить из него все пакеты, не отвечающие заданным критериям (протоколам). В комбинации с шифрованием по протоколу РРР эта функция гарантирует, что поступить в частную ЛВС и покинуть ее смогут только санкционированные шифрованные данные.
9.1 Фильтрация на сервере маршрутизации и удаленного доступа ВЧС
Сервер R/RAS (Routing and Remote Access Server – сервер маршрутизации и удаленного доступа) не только производит маршрутизацию сообщений, но и выполняет целый ряд других функций. Так, он способен обслуживать удаленный доступ по коммутируемым каналам, поддерживает ВЧС, обеспечивает фильтрацию пакетов на отдельных портах. А в среде Windows 2000 этот сервер сможет работать с протоколом L2TP.
Разработчики сервера ВЧС R/RAS предусмотрели возможность установки фильтров PPTP и L2TP на входных портах туннельного сервера. Такая схема позволяет блокировать все пакеты, не соответствующие критериям протоколов, которые установлены на сервере. В частности, в сеть могут пропускаться лишь пакеты, адресованные конкретному серверу, или те, исходные адреса которых указаны в список разрешенных IP-адресов отправителей. Может также проводиться проверка подлинности адресов в частной сети отправителя и получателя, назначаемых туннельным сервером.
Допускается и фильтрация трафика на выходных портах туннельного сервера, которая отсеивает данные, исходящие из частной сети. Здесь, например, можно наладить проверку адресов получателей и их сопоставление со списком разрешенных, который ведется на сервере R/RAS. Точно так же можно производить проверку адресов отправителей пакетов.
9.2 Фильтрация IPSec
Протокол IPSec можно представить как еще один уровень, лежащий ниже стека TCP/IP. Управление этим уровнем производится в соответствии с политикой безопасности на каждом компьютере, учитываются и правила обеспечения безопасности, согласованные отправителем и получателем сообщения. Политика безопасности определяет как используемый набор фильтров, так и ассоциированные функции безопасности (associated security behaviors). Если IP-адрес, протокол и номер порта, указанные в пакете, соответствуют критериям фильтрации, следующим этапом становится проверка ассоциированных функций безопасности.
9.3 ВЧС и брандмауэры
Брандмауэр представляет собой еще одно средство защиты корпоративной сети. Этот компонент общей системы безопасности строго следит за тем, какие данные могут быть пропущены из Интернета в частную сеть. Известны три способа размещения брандмауэров в виртуальных частных сетях.
Туннельный сервер ВЧС может быть установлен перед брандмауэром, позади него или на одном компьютере с ним. Наиболее высокий уровень защиты достигается при установке сервера перед брандмауэром. В среде Windows NT туннель ВЧС настраивается таким образом, что в сеть проходят только пакеты PPTP. Пройдя фильтрацию, они разуплотняются, дешифруются и в таком виде поступают на брандмауэр, где их содержимое вновь подвергается фильтрации и анализу. Именно такая схема – установка сервера ВЧС перед брандмауэром – рекомендуется для применения в расширенных интрасетях, используемых многочисленными доверенными партнерами, и для защиты финансовых ресурсов. Впрочем, такой совет не универсален, окончательное решение следует принимать в каждом конкретном случае отдельно.
Как уже отмечалось, брандмауэр может устанавливаться и перед сервером ВЧС. При такой схеме серверу приходится анализировать гораздо больше пакетов, чем в описанной выше схеме. Кроме того, возникает опасность прохождения через брандмауэр несанкционированных пакетов PPTP: информация в них зашифрована и сжата,