Технология WiMax
 – номер исходного
 -го
бита после
первой и второй
стадии перемежения,
соответственно;
 – число кодированных
бит в ODFM-символе
(при заданном
числе субканалов),
 – 1/2 числа бит
на несущую
(1/2/4/6 бит для
BPSK/QPSK/16-QAM/64-QAM,
соответственно,
для BPSK
 ).
Функция
 – это наибольшее
целое число,
не превосходящее
 .
После
перемежения
начинается
стадия модуляции.
Исходя из выбранной
схемы модуляции
(BPSK / QPSK /
16-QAM / 64-QAM),
блок представляется
в виде последовательности
групп бит,
соответствующих
модуляционным
символам (по
1 / 2 / 4 / 6 бит). Каждой
группе ставится
в соответствие
значения
 и
 из векторных
диаграмм Грея
(рис. 3.12), которые
затем используются
при непосредственной
модуляции
несущей.
Векторные диаграммы Грея (представление модуляционных символов) для BPSK, QPSK, 16-QAM, 64-QAM.
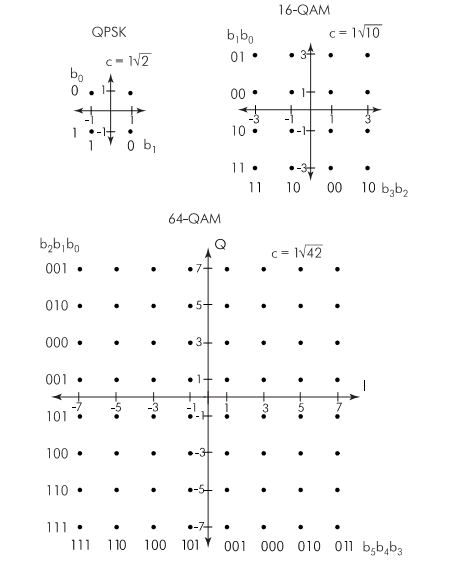
Рис. 3.12.
Для
усреднения
амплитуд квадратурных
символов используются
нормализованные
значения
и
,
т.е. умноженные
на коэффициенты
 (для
QPSK

 ,
для 16-QAM
 ,
для 64-QAM
 ).
Пилотные
несущие модулируются
посредством
BPSK. Значения
сигналов на
этих несущих
определяются
на основании
двоичной ЛРП
 с характеристическим
многочленом
 ,
причем в нисходящем
субкадре
– номер символа
относительно
начала кадра,
в восходящем
– номер символа
относительно
начала пакета
(см. рис. 3.13). Начальные
состояния
регистра сдвига,
реализующего
ЛРП, для нисходящего
и восходящего
потоков различны
(
 и
 ,
соответственно).
Собственно
значения
BPSK-символов
вычисляются
как
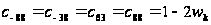 ;
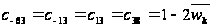 в нисходящем
канале и
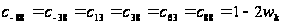 ;
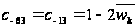 – в восходящем.
После определения модуляционных символов посредством ОБПФ вычисляется сам радиосигнал и передается в передатчик. При приеме все процедуры производят в обратном порядке.
В режиме ODFM на физическом уровне для сетей с архитектурой «точка-многоточка» кадровая структура передачи принципиально мало чем отличается от режима SC. Так же как и в высокочастотной области, информационный обмен происходит посредством последовательности кадров (фреймов). Каждый фрейм (рис. 3.14) делится на два субкадра – нисходящий (DL – от БС к АС) и восходящий (UL – от АС
Генерация модулирующей последовательности для пилотных несущих
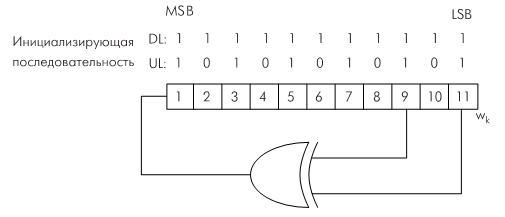
Рис. 3.13
к БС). Разделение на восходящий и нисходящий каналы – как временное (TDD), так и частотное (FDD). В последнем случае DL и UL транслируются одновременно, в разных частотных диапазонах.
Нисходящий субкадр включает преамбулу, управляющий заголовок кадра (FCH35) и последовательность пакетов данных. Преамбула в нисходящем канале – посылка из двух OFDM-символов (длинная преамбула), предназначенная для синхронизации.
Структура OFDM-кадров при временном дуплексировании
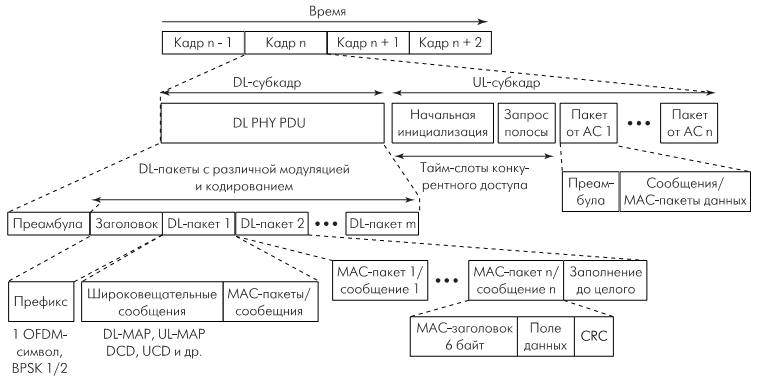
Рис. 3.14
Первый OFDM-символ использует несущие с индексами, кратными 4, второй – только честные несущие (модуляция QPSK).
За преамбулой следует управляющий заголовок кадра – один OFDM-символ с модуляцией BPSK и стандартной схемой кодирования (скорость кодирования – 1/2). Он содержит так называемый префикс кадра нисходящего канала (DLFP36), который описывает профиль и дину первого (или нескольких начальных) пакета в DL-субкадре.
В первый пакет входят широковещательные сообщения (предназначенные всем АС) – карты расположения пакетов DL-MAP, UL-MAP, дескрипторы нисходящего/восходящего каналов DCU/UCD, другая служебная информация. Каждый пакет обладает своим профилем (схема кодирования, модуляция и т.д.) и передается посредством целого числа OFDM-символов. Точки начала и профили всех пакетов, помимо первого, содержатся в DL-MAP.
Нисходящий субкадр содержит интервал конкурентного доступа, включающий периоды для начальной инициализации АС (вхождение в сеть) и для запроса полосы передачи. Далее следуют временные интервалы, назначенные БС определенным АС для передачи. Распределение этих интервалов (точки начала) содержится в сообщении UL-MAP. АС в своем временном интервале начинает трансляцию с передачи короткой преамбулы (один OFDM-символ, использует только четные несущие). За ним следует собственно информационный пакет, сформированный на канальном уровне.
Длительность OFDM-кадров может составлять 2,5; 4; 5; 8; 10; 12,5; и 20 мс. Заданный базовой станцией, период построения кадров не может изменяться, поскольку в этом случае потребуется ресинхронизация всех АС.
Запрос на установление соединения не отличается от принятого в стандарте IEEE 802.16, за исключением дополнительного режима «концентрированного» запроса37. Он предназначен только для станций, способных работать с отдельными субканалами. В этом режиме в интервалах конкурентного доступа (заданных в UL-MAP) АС может передать короткий 4-разрядный код на одном из 48 субканалов, каждый из которых включает четыре несущих. Всего предусмотрено восемь кодов. Таблица кодов и подканалов приведена в тексте стандарта IEEE 802.16. Код и номера канала АС выбирает случайным образом.
Получив кодовое сообщение, БС предоставляет АС интервал для передачи «обычного» запроса на предоставление доступа (заголовки запроса канального уровня) – если это возможно. Однако в отличие от других механизмов, БС в UL-MAP не указывает идентификатор запросившей ее станции, а приводит номера кода запроса, подканала, а также порядковый номер интервала доступа, в течение которого был передан запрос. По этим параметрам АС и определяет, что интервал для запроса полосы передачи предназначен ей. Выбор момента для передачи 4-разрядного кода запроса доступа происходит случайным образом, по описанному выше алгоритму обращения к каналу конкурентного доступа.
Отметим, что в режиме OFDM канальный ресурс может предоставляться не только во временной области, но в отдельных подканалах (группах подканалов), если БС и абонентские станции поддерживают такую возможность. Одно из наиболее важных применений такой опции – Mesh-сеть.
3.4Mesh-сеть
Формально Mesh-сеть – это вид топологии сети IEEE 802.16 в режиме OFDM, и ее физический уровень – это OFDM. Поэтому различия Mesh-сети с уже рассмотренными режимами проявляются не только, да и не столько на физическом уровне. Основное отличие Mesh-сети от рассматриваемой до сих пор архитектуры «точка-многоточка» – в том, что если в последнем случае АС может общаться только с БС, то в Mesh-сети возможно взаимодействие непосредственно между АС. Поскольку сети стандарта IEEE 802.16 ориентированы на работу с широкими частотными каналами, Mesh-сети вошли в стандарт вовсе не с целью создания одноранговых локальных сетей – для этого есть стандарты группы IEEE 802.11. Причина в ином – необходим инструмент построения широкополосной сети, в которой трафик может передаваться по цепочке из нескольких станций, ликвидируя тем самым проблемы передачи при отсутствии прямой видимости. Соответственно и все механизмы управления, в принципе позволяющие построить децентрализованную распределенную сеть, ориентированы все же на древовидную архитектуру, с выделенной базовой станцией (корневой узел) и доминирующими потоками БС-АС.
В Mesh-сети все станции (узлы) формально равноправны. Однако практически всегда обмен трафика Mesh-сети с внешним окружением происходит через один определенный узел (см. рис. 3.15). Такой узел называют базовой станцией Mesh-сети, именно на него возлагается часть необходимых для управления Mesh-сетью функций. При этом управление доступом может происходить либо на основе механизма распределенного управления, либо централизованным способом, под управлением БС. Возможна и комбинация этих методов.
Базовое понятие в Mesh-сети – соседи. Под соседями определенного узла понимают все узлы, которые могут устанавливать с ним непосредственное соединение. Все они образуют соседское окружение. Узлы, связанные с заданным узлом через соседские узлы, называют соседями второго порядка. Могут быть соседи третьего порядка и т.д.
В Mesh-сети нет понятия восходящих/нисходящих каналов. Весь обмен происходит посредством кадров. Станции передают сообщения либо в отведенные им временные интервалы (в соответствии с предшествующим значением каналов), либо получают доступ к каналам произвольным (случайным) образом. Каждый узел имеет уникальный 48-разрядный MAC-адрес. Кроме того, для идентификации внутри Mesh-сети станциям присваивается 16-разрядный сетевой идентификатор. Каждый узел постоянно хранит список данных обо всех своих соседях (с указанием удаленности, сектора для направленной антенны, примерной необходимой мощности передатчика для связи, задержки распространения сигнала и т.п.) и транслирует его в сеть с заданной периодичностью. На основании этих списков от каждого из узлов происходит управление сетью.
Кадр Mesh-сети делится на управляющий субкадр и субкадр данных (рис. 3.16). Длина управляющего субкадра – переменная величина, задаваемая БС. Управляющий
Пример Mesh-сети Структура кадра Mesh-сети
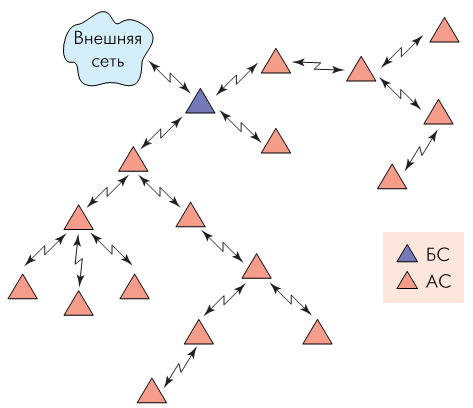
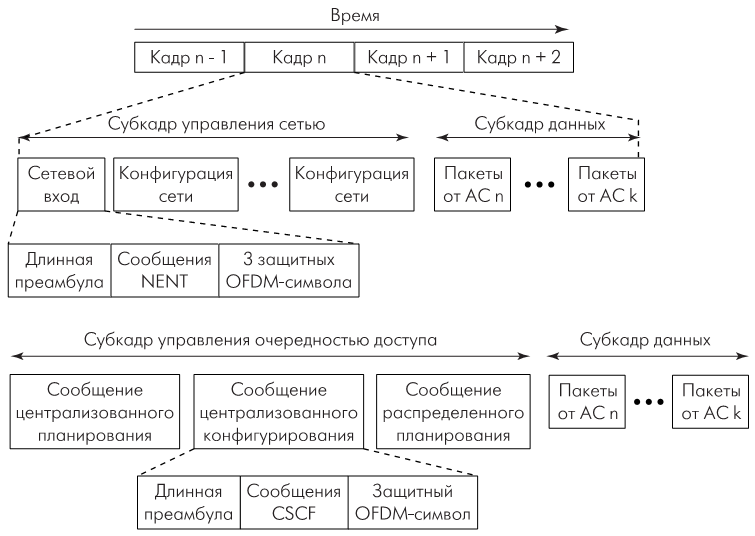
Рис. 3.15 Рис. 3.16
субкадр представляет собой набор пакетов МАС-уровня с тем отличием, что сразу после общего заголовка МАС-пакета следует подзаголовок Mesh-сети. Управляющий субкадр, в зависимости от реализуемых функций, может быть двух типов – управления сетью38 и управления очередностью доступа к каналам связи39. В субкадрах всегда используется модуляция QPSK со скоростью кодирования 1/2.
Субкадры управления включают интервалы для подключения к сети новых устройств40 и следующие за ними сообщения «конфигурация сети». Сообщения типа «конфигурация сети» содержат всю необходимую информацию о составе сети. Они же реализуют процедуры управления. Эти сообщения генерирует каждый узел и транслирует по сети через свое соседское окружение. Среди передаваемой информации – списки соседей каждого узла, идентификационный номер БС и число ее соседей, номер логического канала для передачи графика доступа к каналам, удаленность узла (ранг соседства) от БС и т.д. Посредством таких сообщений с заданной периодичностью транслируется дескриптор сети – таблица, полностью описывающая текущие параметры сети. Среди них – длительность кадров, длина управляющего субкадра, число интервалов для сообщений децентрализованного распределения ресурсов, периодичность следования субпакетов распределения ресурсов, профили пакетов, тип кодирования, соответствие логических каналов физическим и т.п. Дескриптор сети передается от БС ее соседскому окружению, от него узлам со следующим рангом соседства и т.д. Периодичность передачи дескриптора сети нормирована.
«Сетевой вход» -- это интервал, в течение которого новый узел может послать сообщение (NENT) о своем намерении подключиться к сети41. Перед этим он должен принять сообщение о конфигурации сети, выбрать узел для подключения, синхронизироваться с ним и лишь затем отправлять запрос. В ответ узел либо откажет в доступе, либо назначит новому узлу сетевой идентификатор, канал и временной интервал для проведения процедур аутентификации.
Распределение канальных ресурсов в Mesh-сети может быть централизованным и децентрализованным (распределенным). В свою очередь децентрализованное распределение бывает координированным с БС и не координированным.
Децентрализованное распределение ресурсов подразумевает, что распределение происходит в пределах одной группы соседей (т.е. между станциями, способными непосредственно связываться друг с другом). При координированном децентрализованном распределении узлы обмениваются между собой специальными сообщениями управления распределением (DSCH42). Координированность заключается в том, что период выдачи таких сообщений каждой станцией определен и известен ее соседям. Координированные DSCH-сообщения передаются в субкадрах управления очередностью доступа в оговоренных в сетевом дескрипторе интервалах. Некоординированные DSCH-сообщения передаются в субкадре данных.
DSCH-сообщения – это запросы на получение канального ресурса и ответные сообщения с предоставлением (подтверждением) свободного ресурса (временного интервала в субкадре данных). Ресурс предоставляется соседом под конкретное соединение.
Централизованное распределение ресурсов подразумевает древовидную топологию сети с БС в вершине. Оно реализовано посредством двух типов сообщений – централизованного конфигурирования CSCF и централизованного планирования CSCH. Эти управляющие сообщения размещаются в начале субкадра управления графиком доступа. Используя сообщения централизованного планирования CSCH, каждый узел определяет потребность в трафике своих дочерних узлов (т.е. трафик от (к) БС проходит через данный узел) и сообщает свою потребность вышестоящему узлу – вплоть до БС. Проанализировав потребность, БС рассылает сообщение CSCH, информируя каждый узел о выделенной ему полосе пропускания (в бит/с) в восходящем и нисходящем направлениях. Исходя из этих данных, каждый узел уже сам запрашивает (или назначает) расположение пакетов в субкадре данных у (для) своих соседских узлов посредством сообщений децентрализованного планирования DSCH.
Сообщения централизованного конфигурирования CSCF формируются БС и транслируются по сети для информирования всех ее узлов о текущем состоянии. CSCF включает такую информацию, как число доступных логических каналов и их перечень, перечень узлов в сети с указанием числа дочерних узлов для каждого из них, а также профили восходящих/нисходящих пакетов для каждого дочернего узла.
3.5Стандарт IEEE 802.16e-2005
Стандарт IEEE 802.16e был утвержден в конце 2005 года и, по сути, является набором исправлений существующего стандарта 802.16-2004 с дополнением «Физический и канальный уровни для совместной мобильной и фиксированной работы в лицензируемых диапазонах». Именно эти дополнения (из-за которых стандарт IEEE 802.16e называют «мобильный WiMAX») и открывают путь стандарту 802.16 в мир мобильных приложений. В результате этого он становится конкурентом технологий сотовой связи третьего и последующих поколений, равно как и других перспективных технологий беспроводного доступа.
Понятие «мобильность» относят к двум категориям абонентов – к так называемым номадическим («кочующим») и к собственно подвижным. Номадические абоненты могут перемещаться в пределах действия сети, но в момент сеансов связи они локализованы (находятся в зоне одного и того же сегмента базовой станции) – например, пользователи ноутбуков, которые могут включить их дома, в офисе, на скамейке в парке и т.п. Подвижные абоненты должны иметь доступ к сети непосредственно в процессе движения (тот же пользователь с ноутбуком в движущемся автомобиле). Если для номадических абонентов важна быстрая регистрация в любой точке сети (в идеале – сети любого провайдера), то обеспечить подлинную подвижность гораздо сложнее. Прежде всего, необходимы процедуры передачи абонента от одной БС к другой (или между различными сегментами одной БС) так, чтобы сам абонент этого не ощущал. Это – функции так называемой эстафетной передачи (хэндовер).
Кроме того, мобильность абонентов диктует совершенно иные требования к управлению ресурсами сети и к возможности их оперативного перераспределения. Ужесточаются и требования к вторичному использованию частотного ресурса сети. Именно поэтому в новой редакции стандарта значительное внимание уделено возможности пропорционального уменьшения частотной полосы канала, а также технологиям многоканальных антенных систем (MIMO). Для мобильных устройств очень важно снизить энергопотребление, чему способствуют специальные режимы и процедуры нового стандарта.
Помимо собственно мобильности, особое внимание IEEE 802.16e уделяет проблемам качества предоставляемых услуг (QoS). Ведь IEEE 802.16 рассматривается как стандарт предоставления услуг операторского класса, в том числе – и для мобильных абонентов. Поэтому вопрос QoS для этой технологии играет первостепенную роль.
Кроме того, мобильность автоматически подразумевает усложнение сетевой архитектуры. Если при фиксированном доступе АС общается с единственной назначенной ей БС, то мобильная станция (МС) должна знать свое окружение, общаться одновременно с несколькими БС, переключаться с одной на другую и т.п. Эти требования обусловили появление в стандарте IEEE 802.16e понятий «сервисной БС» и «соседней БС». Сервисная БС для определенной МС – это базовая станция, на которой МС последний раз выполнила процедуру регистрации, при начальном вхождении в сеть и при хэндовере. С сервисной БС абонентская станция работает в обычном режиме. Соседняя БС – это базовая станция, отличная от сервисной, трансляцию с которой (нисходящий поток) способна принять МС.
На канальном уровне нововведения и изменения связаны с QoS. Понятие «соединение»43 заменено на «транспортное соединение». Сервисный поток44 (со всеми его свойствами) определяется не для всей сети, а только для обмена между конкретной парой БС-АС. Особо отмечено, что каждому сервисному потоку с идентификатором SFID ставится в соответствие единственное транспортное соединение с уникальным идентификатором CID.
Поскольку мобильность предполагает миграцию абонента между различными сетями, вводится понятие «глобальный сервисный класс». От существовавшего понятия сервисного класса45 его отличает то, что имя глобального сервисного остается единым и постоянным для всех БС, и никакая отдельная БС не может его изменить. Таким образом, глобальный сервисный класс – это инструмент управления QoS в рамках глобальной сети и/или объединения нескольких сетей. Имя глобального сервисного класса представляет собой набор из восьми параметров (плюс один резервный) длиной 32 бита (см. таблицу 4).
Помимо сервисных классов новый стандарт вводит понятие типов служб доставки данных. В отличие от сервисных классов, тип службы доставки не подразумевает присвоения параметрам соединения каких-либо значений, а лишь обозначает список нормируемых для каждой службы параметров. Названия служб ассоциируются с типом планирования запросов на предоставление ресурсов, более того, у восходящих соединений их названия совпадают. Всего предусмотрено пять типов служб доставки:
- доставка без требования (UGS46);
- доставка в реальном времени с переменной скоростью (RT-VR);
-доставка вне реального времени с переменной скоростью и расширенными возможностями (ERT-VR);
- доставка вне реального времени с переменной скоростью (NRT-VR);
- доставка по мере возможности (BE47).
Служба доставки без требования UGS предполагает, что оговоренные ресурсы предоставляются на периодической основе. Она предназначена для приложений реального времени, транслирующих данные с известной фиксированной скоростью. Причем размеры МАС-пакетов могут быть различными. Для UGS нормируются такие параметры, как толерантность к джиттеру, размер блоков данных (если они
Таблица 4
Формат имени глобального сервисного класса
| Позиция | Название | Размер, бит |
| I | Признак восходящего/нисходящего потока | 1 |
| S | Максимальная скорость непрерывного трафика (1200-1921000 бит/с) | 6 |
| T | Признак привилегированного трафика | 1 |
| B | Максимальный размер пакета (1200-1921000 бит/с) | 6 |
| R | Минимальная резервированная скорость | 6 |
| L | Максимальная задержка (1 мс – 10 с) | 6 |
| S | Признак фиксированной/переменной длины пакетов | 1 |
| P | Признак возможности передать МС пейджинговое сообщение в режиме ожидания | 1 |
| R | Резерв | 4 |
фиксированы), минимальная гарантированная скорость передачи, максимальная задержка и интервал между сеансами передачи.
Служба RT-VR рассчитана на приложения реального времени, которые требуют передачи данных с гарантированными скоростью и временем задержки. Эта служба предоставляется по запросу, для чего вводится параметр – период запросов. БС регулярно (в соответствии с периодом запросов) выделяет в восходящем канале специальный интервал для запроса дополнительного канального ресурса от конкретной МС. То есть приложению гарантируется не сам требуемый ресурс, а возможность его запросить.
Служба NRT-VR, как и следует из ее названия, необходима для передачи данных с заданной скоростью, но с произвольной задержкой. Для этой службы нормируется минимальная гарантированная скорость передачи данных. Вероятность предоставления запрошенного ресурса зависит от приоритета трафика – от 0 (низший) до 7 (высший). Причем, в отличие от службы реального времени, запрос производится на конкурентной основе.
Служба BE подразумевает остаточный принцип предоставления ресурса. В ней определяется только приоритет трафика.
Служба реального времени с расширенными возможностями ERT-VR – это комбинация служб UGS и RT-VR. Типичные ее задачи – высокоприоритетные приложения, требующие гарантированных значений скорости передачи и времени задержки, но характеризующиеся переменной скоростью – например, IP-телефония. Служба ERT-VR, как и UGS, предоставляется без запроса (по расписанию, через заданный интервал), но использует параметр «приоритет трафика».[3].
4 РЕЖИМЫ РАБОТЫ WiMAX
Стандарт 802.16e-2005 вобрал в себя все ранее выходившие версии и на данный момент предоставляет следующие режимы:
- Fixed WiMAX - фиксированный доступ;
- Nomadic WiMAX - сеансовый доступ;
- Portable WiMAX - доступ в режиме перемещения;
- Mobile WiMAX - мобильный доступ.
Fixed WiMAX. Фиксированный доступ представляет собой альтернативу широкополосным проводным технологиям. Стандарт использует диапазон частот 10-66 ГГц. Этот частотный диапазон из-за сильного затухания коротких волн требует прямой видимости между передатчиком и приёмником сигнала. С другой стороны, данный частотный диапазон позволяет избежать одной из главных проблем радиосвязи - многолучевого распространения сигнала. При этом ширина каналов связи в этом частотном диапазоне довольно велика (типичное значение - 25 или 28 МГц), что позволяет достигать скоростей передачи до 120 Мбит/с.
Fixed WiMAX
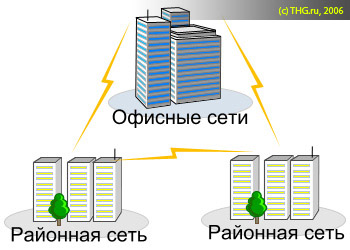
Рис. 4.1
Nomadic WiMAX. Сеансовый (кочующий) доступ добавил понятие сессий к уже существующему Fixed WiMAX. Наличие сессий позволяет свободно перемещать клиентское оборудование между сессиями и восстанавливать соединение уже с помощью других вышек WiMAX, нежели тех, что были использованы во время предыдущей сессии. Такой режим разработан в основном для портативных устройств, таких, как ноутбуки, КПК. Введение сессий позволяет также уменьшить расход энергии клиентского устройства, что тоже немаловажно для портативных устройств.
Portable WiMAX. Для режима Portable WiMAX добавлена возможность автоматического переключения клиента от одной базовой станции WiMAX к другой без потери соединения. Однако для данного режима всё ещё ограничена скорость передвижения клиентского оборудования - 40 км/ч. Впрочем, уже в таком виде можно использовать клиентские устройства в дороге (в автомобиле при движении по жилым районам города, где скорость ограничена, на велосипеде, двигаясь пешком, т.д.). Введение данного режима сделало целесообразным использование технологии WiMAX для смартфонов и КПК.
Mobile WiMAX был разработан в стандарте 802.16e-2005 и позволил увеличить скорость перемещения клиентского оборудования до более 120 км/ч.
Mobile WiMAX
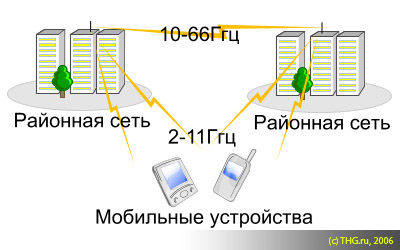
Рис. 4.2
Основными достижениями мобильного режима можно считать нижеприведённые факторы:
Устойчивость к многолучевому распространению сигнала и собственным помехам;
Масштабируемая пропускная способность канала;
Технология Time Division Duplex (TDD), которая позволяет эффективно обрабатывать ассиметричный трафик и упрощает управление сложными системами антенн за счёт эстафетной передачи сессии между каналами;
Технология Hybrid-Automatic Repeat Request (H-ARQ), которая позволяет сохранять устойчивое соединение при резкой смене направления движения клиентского оборудования;
Распределение выделяемых частот и использование субканалов при высокой загрузке позволяет оптимизировать передачу данных с учётом силы сигнала клиентского оборудования;
Управление энергосбережением позволяет оптимизировать затраты энергии на поддержание связи портативных устройств в режиме ожидания или простоя;
Технология Network-Optimized Hard Handoff (HHO), которая позволяет до 50 миллисекунд и менее сократить время на переключение клиента между каналами;
Технология Multicast and Broadcast Service (MBS), которая объединяет функции DVB-H, MediaFLO и 3GPP E-UTRA для:
достижения высокой скорости передачи данных с использованием одночастотной сети;
гибкого распределения радиочастот;
низкого потребления энергии портативными устройствами:
быстрого переключения между каналами.
Технология Smart Antenna, поддерживающая субканалы и эстафетную передачу сессии между каналами, что позволяет использовать сложные системы антенн, включая формирование диаграммы направленности, простанственно-временное маркирование, пространственное мультиплексирование (уплотнение);
Технология Fractional Frequency Reuse, которая позволяет контролировать наложение/пересечение каналов для повторного задействования частот с минимальными потерями;
Размер фрейма в 5 миллисекунд создает оптимальный компромисс между надёжностью передачи данных за счёт использования малых пакетов и накладными расходами за счёт увеличения числа пакетов (и как следствие, заголовков). [4].
5 ЗАЩИТА СВЯЗИ
Защищенная связь (Security Association, SA) — одностороннее соединение для обеспечения защищенной передачи данных между устройствами сети. SA бывают двух типов:
Data Security Association, защищенная связь для данных;
Authorization Security Association, защищенная связь для авторизации.
Защищенная связь для данных
Защищенная связь для данных бывает трех типов:
Первичная(основная) (Primary SA);
Статическая (Static SA);
Динамическая (Dynamic SA).
Первичная защищенная связь устанавливаются абонентской станцией на время процесса инициализации. Базовая станция затем предоставляет статическую защищенную связь. Что касается динамических защищенных связей, то они устанавливаются и ликвидируются по мере необходимости для сервисных потоков. Как статическая, так и динамическая защищенные связи могут быть одной для нескольких абонентских станций.
Защищенная связь для данных определяется:
16-битным идентификатором связи;
Методом шифрования, применяемым для защиты данных в соединении;
Двумя Traffic Encryption Key (TEK, ключ шифрования трафика), текущий и тот, который будет использоваться, когда у текущего TEK закончится срок жизни;
Двумя двухбитными идентификаторами, по одному на каждый TEK;
Временем жизни TEK. Может иметь значение от 30 минут до 7 дней. Значение по умолчанию 12 часов;
Двумя 64-битными векторами инициализации, по одному на TEK (требуется для алгоритма шифрования DES);
Индикатором типа связи (первичная, статическая или динамическая).
Абонентские станции обычно имеют одну защищенную связь для данных для вторичного частотного канала управления (secondary management channel); и либо одну защищенную связь
для данных для соединения в обе стороны (uplink и downlink), либо одну защищенную связь для данных для соединения от базовой станции до абонентской и одну — для обратного.
Защищенная связь для авторизации
Абонентская станция и базовая станция разделяют одну защищенную связь для авторизации. Базовая станция использует защищенную связь для авторизации для конфигурирования защищенной связи для данных.
Защищенная связь для авторизации определяется:
сертификатом X.509, идентифицирующим абонентскую станцию, а также сертификатом X.509, идентифицирующим производителя абонентской станции.
160-битовым ключом авторизации (authorization key, AK). Используется для аутентификации во время обмена ключами TEK.
4-битовым идентификатором ключа авторизации.
Временем жизни ключа авторизации. Может принимать значение от 1 дня до 70 дней. Значение по умолчанию 7 дней.
128-битовым ключом шифрования ключа (Key encryption key, KEK). Используется для шифрования и распределения ключей TEK.
Ключом HMAC для нисходящих сообщений (downlink) при обмене ключами TEK.
Ключом HMAC для восходящих сообщений (uplink) при обмене ключами TEK.
Списком data SA, для которых данная абонентская станция авторизована.
Процедура аутентификации
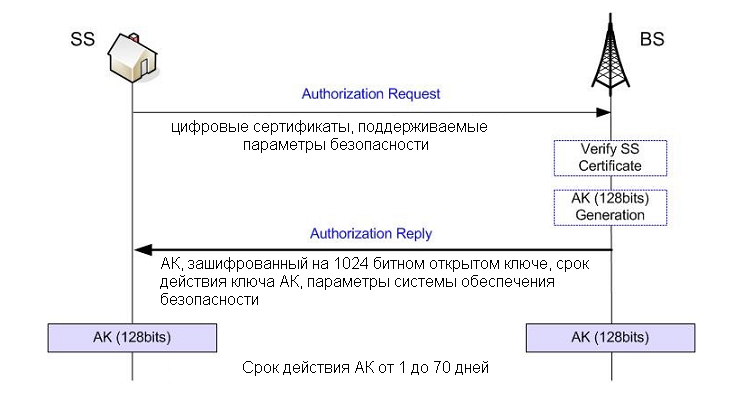
Рис. 6.1
KEK вычисляется следующим образом:
Проводится конкатенация шестнадцатеричного числа 0x53 с самим собой 64 раза. Получаются 512 бит.
Справа приписывается ключ авторизации.
Вычисляется хэш-функция SHA-1 от этого числа. Получаются 160 бит на выходе.
Первые 128 бит берутся в качестве KEK, остальные отбрасываются.
Ключи HMAC вычисляются следующим образом:
Проводится конкатенация шестнадцатеричного числа 0x3A (uplink) или 0x5C (downlink) с самим собой 64 раза.
Справа приписывается ключ авторизации.
Вычисляется хэш-функция SHA-1 от этого числа. Получаются 160 бит на выходе. Это и есть ключ HMAC.
Для шифрования передаваемых данных необходим специальный ключ, который носит название TEK48. Этот ключ выбирается базовой стацией случайно, однако при его передаче на абонентскую станцию используется ключ AK, а также два дополнительно вырабатываемых ключа: ключ шифрования ключей – КЕК49 и ключ аутентификации сообщений – HMAC key50. Ключ TEK шифруется одним из следующих способов:
с помощью алгоритма