Корпоративные сети
Все более широкое использование Internet в качестве общемировой широковещательной сети, заменяющей сети радио и телевидения, приводит к изменению характера передаваемого трафика. Наряду с традиционными компьютерными данными все большую долю трафика составляют мультимедийные данные. Синхронный характер мультимедийного трафика предъявляет нетрадиционные для Internet требования по качеству обслуживания - предоставления гарантированной полосы пропускания с заданным уровнем задержки передаваемых пакетов.
Промышленное использование Internet предполагает определенный уровень защиты данных - аутентификацию абонентов, обеспечение конфиденциальности и целостности данных. Особенно это важно при ведении в Internet электронной торговли, а также при построении частных виртуальных сетей.
Рост популярности Internet привел к появлению новых категорий пользователей. Во-первых, в сеть пришло много непрофессиональных пользователей - сотрудников предприятий, работающих на дому, людей, использующих Internet как средство развлечения или как неисчерпаемый источник информации. Многие из них желали бы работать как мобильные пользователи, не расставаясь со своим компьютером в поездках, вдали от своей "родной" сети. В этих случаях очень важной оказывается возможность автоконфигурирования стека TCP/IP, когда все параметры стека (в основном это касается IP-адресов компьютера, DNS-сервера и маршрутизаторов) автоматически сообщаются компьютеру при его подключении к сети.
Для того, чтобы в новых условиях протокол IP смог также успешно работать, как и в предыдущие годы, сообщество Internet после достаточно долгого обсуждения решило подвергнуть IP серьезной переработке.
7.1.1. Защита данных
Защита информации - ключевая проблема, которую нужно решить для превращения Internet в публичную всемирную сеть с интеграцией услуг. Без обеспечения гарантий конфиденциальности передаваемой информации бум вокруг Internet быстро утихнет, оставив ей роль поставщика интересной информации.
Сегодня защиту информации в Internet обеспечивают различные нестандартные средства и протоколы - firewall'ы корпоративных сетей и специальные прикладные протоколы, типа S/MIME, которые обеспечивают аутентификацию сторон и шифрацию передаваемых данных для какого-либо определенного прикладного протокола, в данном случае - электронной почты.
Существуют также протоколы, которые располагаются между прикладным и транспортным уровнями стека TCP/IP. Наиболее популярным протоколом такого типа является протокол SSL (SecureSocketLayer), предложенный компанией NetscapeCommunications, и широко используемый в серверах и браузерах службы WWW. Протоколы типа SSL могут обеспечить защиту данных для любых протоколов прикладного уровня, но недостаток их заключается в том, что приложения нужно переписывать заново, если они хотят воспользоваться средствами защиты, так как в приложения должны быть явно встроены вызовы функций протокола защиты, расположенного непосредственно под прикладным уровнем.
Проект IPv6 предлагает встроить средства защиты данных в протокол IP. Размещение средств защиты на сетевом уровне сделает их прозрачными для приложений, так как между уровнем IP и приложением всегда будет работать протокол транспортного уровня. Приложения переписывать при этом не придется.
В протоколе IPv6 предлагается реализовать два средства защиты данных. Первое средство использует дополнительный заголовок "AuthenticationHeader" и позволяет выполнять аутентификацию конечных узлов и обеспечивать целостность передаваемых данных. Второе средство использует дополнительный заголовок "EncapsulatingSecurityPayload" и обеспечивает целостность и конфиденциальность данных.
Разделение функций защиты на две группы вызвано практикой, применяемой во многих странах на ограничение экспорта и/или импорта средств, обеспечивающих конфиденциальность данных путем шифрации. Каждое из имеющихся двух средств защиты данных может использоваться как самостоятельно, так и одновременно с другим.
В проектах протоколов защиты данных для IPv6 нет привязки к определенным алгоритмам аутентификации или шифрации данных. Методы аутентификации, типы ключей (симметричные или несимметричные, то есть пара "закрытый-открытый"), алгоритмы распределения ключей и алгоритмы шифрации могут использоваться любые. Параметры, которые определяют используемые алгоритмы защиты данных, описываются специальным полем SecurityParametersIndex, которое имеется как в заголовке "AuthenticationHeader", так и в заголовке "EncapsulatingSecurityPayload".
Тем не менее, для обеспечения совместимой работы оборудования и программного обеспечения на начальной стадии реализации протокола IPv6 предложено использовать для аутентификации и целостности широко распространенный алгоритм хеш-функции MD5 с секретным ключом, а для шифрации сообщений - алгоритм DES.
Ниже приведен формат заголовка AuthenticationHeader.
| Следующий заголовок | Длина аутентификационных данных | Зарезервированное поле |
| Индекс параметров безопасности (SPI) | ||
| Аутентификационные данные | ||
Протокол обеспечения конфиденциальности, основанный на заголовке "EncapsulatingSecurityPayload", может использоваться в трех различных схемах.
В первой схеме шифрацию и дешифрацию выполняют конечные узлы. Поэтому заголовок пакета IPv6 остается незашифрованным, так как он нужен маршрутизаторам для транспортировки пакетов по сети.
Во второй схеме шифрацию и дешифрацию выполняют пограничные маршрутизаторы, которые отделяют частные сети предприятия от публичной сети Internet. Эти маршрутизаторы полностью зашифровывают пакеты IPv6, получаемые от конечных узлов в исходном виде, а затем инкапсулируют (эта операция и дала название заголовку - Encapsulating) зашифрованный пакет в новый пакет, который они посылают от своего имени. Информация, находящаяся в заголовке "EncapsulatingSecurityPayload", помогает другому пограничному маршрутизатору-получателю извлечь зашифрованный пакет, расшифровать его и направить узлу-получателю.
В третьей схеме один из узлов самостоятельно выполняет операции шифрации-дешифрации, а второй узел полагается на услуги маршрутизатора-посредника.
7.1.2. Гарантированная пропускная способность
Многие аналитики считают, что сеть Internet сможет приспособиться к требованиям времени только в том случае, если она сможет предложить своим абонентам такие же гарантии по предоставляемой пропускной способности, которые сегодня являются обычными для пользователей сетей framerelay и ATM. Это значит, что сети IP должны достаточно тонко различать классы трафика и, в зависимости от класса, гарантировать либо определенную постоянную пропускную способность (например, для голосового трафика), либо среднюю интенсивность и максимальную пульсацию трафика (например, для передачи компрессированного видеоизображения), либо предоставлять полосу пропускания не ниже определенного уровня (для пульсирующего компьютерного трафика).
Для обеспечения заданного качества обслуживания в протокол IPv6 введено такое понятие как "метка потока" (flowlabel). Метка потока - это признак, размещаемый в основном заголовке IP-пакета и указывающий принадлежность данного пакета к последовательности пакетов - потоку, для которого требуется обеспечить определенные параметры обслуживания, отличные от принятых по умолчанию.
Для того, чтобы конечные узлы могли сообщить маршрутизаторам сети требования к качеству обслуживания своих потоков, необходим дополнительный протокол. Именно для этой цели разработан протокол резервирования ресурсов RSVP (ResourcereSerVationProtocol). Этот протокол имеет пока статус проекта стандарта (draft) и состоит в следующем.
Узел-источник, который собирается передавать данные, требующие определенного нестандартного качества обслуживания, например постоянной полосы пропускания для передачи видеоинформации, посылает по сети по протоколу RSVP специальное сообщение. Это сообщение, называемое сообщением о пути, содержит данные о том, какую информацию собирается пересылать по образуемому потоку узел-отправитель, и какая пропускная способность нужна для получения ее с хорошим качеством. Это сообщение передается от маршрутизатора к маршрутизатору, при этом определяется последовательность маршрутизаторов, в которых нужно зарезервировать определенную пропускную способность.
Когда узел назначения получает сообщение о пути, то он извлекает из него данные о том, какую пропускную способность он должен зарезервировать и в каких маршрутизаторах. Узлов назначения может быть и несколько, если узел-отправитель хочет начать мультивещательную сессию. На основании полученной информации каждый узел назначения отправляет по протоколу RSVP сообщение, с помощью которого он запрашивает у сети определенную пропускную способность для определенного потока. Это сообщение передается каждому маршрутизатору на пути от узла-отправителя до узла назначения.
Маршрутизатор, который получает такое сообщение, проверяет свои ресурсы для того, чтобы выяснить, может ли он выделить требуемую пропускную способность. Если нет, то маршрутизатор запрос отвергает. Если же да, то маршрутизатор настраивает алгоритм обработки пакетов таким образом, чтобы указанному потоку всегда предоставлялась требуемая пропускная способность, а затем передает запрос конечного узла следующему маршрутизатору вдоль пути.
По мере передачи запроса о резервировании пропускной способности по направлению к узлу-источнику он может слиться с аналогичным запросом от другого узла назначения (если сессия мультивещательная). Слияние запросов исключает ненужное дублирование потоков. При слиянии запросов удовлетворяются потребности в максимальной пропускной способности, найденной в нескольких запросах. При этом ни один из узлов-приемников не получит обслуживания с качеством ниже того, что он запросил.
Кроме протокола RSVP, существует также проект протокола RTP (Real-TimeProtocol), который должен использоваться на транспортном уровне вместо протоколов TCP и UDP в том случае, когда необходимо передавать по Internet трафик реального времени. Протокол RTP будет переносить в своем заголовке временные отметки, необходимые для успешного восстановления голоса или видеоизображения в приемном узле, а также данные о типе кодирования информации (JPEG, MPEG и т.п.).
7.2. Internet-провайдинг. Типовые услуги
В конце прошлого года число фирм, предоставляющих услуги доступа к информационным ресурсам Internet в нашей стране едва превышало десяток. При этом спектр услуг был достаточно однотипным (электронная почта, терминал и, как исключение, IP). Объявление компанией SovamTeleport своего проекта Россия-OnLine вызвало широкий резонанс, т.к. по сути впервые было заявлено о появлении настоящей информационной службы: построенной на основе технологии IP.
Прошло всего полгода и ситуация в корне изменилась. По всей стране созданы информационные центры, которые в настоящее время предлагают практически полный спектр услуг по информационному обслуживанию пользователей и подключению в различных режимах к сети Internet.
Прежде чем приступить к обзору этих фирм, рассмотрим предлагаемые технологии подключения и обслуживания. Это необходимо для отчетливого представления о том, что реально стоит за каждой строкой прайс-листа и на что пользователи могут рассчитывать.
Виды сервиса и схемы подключения
Для начала попробуем отклассифицировать схемы подключения и типы сервиса с точки зрения различных типов пользователей, протоколов взаимодействия (программного обеспечения) и технических средств подключения. Представить такую классификацию можно в виде таблицы:
|
индивидуальные пользователи |
коллективные пользователи |
|
|
Тех. пом. |
установка и настройка оборудования | установка и настройка оборудования |
|
Обуч. |
консультации | учебные курсы для пользователей и администраторов |
|
UUCP |
почта (инд. почт.ящик), доступ к информационным ресурсам по почте | почта (группа почт. ящиков), подписка на ресурсы по почте для каждого пользователя |
|
Режим терминала |
почтовый ящик, telnet, FTP, news, WWW и др. ресурсы, но только в алфавитно-цифровом режиме | |
|
IP |
почта telnet WWW News(Usenet) FTP | IP-сети, маршрутизация, DNS, рассылка почты. |
|
WWW |
домашняя страница пользователя | Домашняя страница организации, виртуальный www-сервер, реклама, регистрация www-серверов организаций, помощь в подготовке страниц. |
Конечно, никакая классификация не дает полного представления обо всем спектре услуг, но перед ней и не ставится такой задачи. Главное - получить некоторую структуру интересующей предметной области и потом заполнять клеточки этой структуры. Отчасти данная схема дает объяснение тому, что речь идет об Internet-провайдерах, а не об IP-провайдерах, так как круг предоставляемых услуг гораздо шире простого подключения и маршрутизации по протоколу IP.
Теперь рассмотрим основные схемы подключения пользователей к Internet-провайдерам. Начнем с индивидуальных пользователей.
Подключение индивидуальных пользователей
В общем виде схема подключения индивидуального пользователя показана на рисунке 7.1.
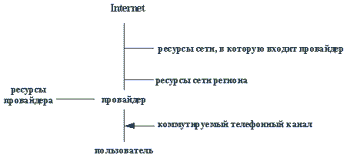
Рис. 7.1. Схема подключения индивидуального пользователя
На обоих концах коммутируемого канала ставятся модемы. Скорость обмена данными определяется качеством канала и модемом. Вообще говоря, можно использовать и другие линии связи, но реально индивидуальные пользователи в 99 случаях из ста используют обычный телефон. Аренда телефонных номеров модемного пула осуществляется в этом случае провайдером.
Индивидуальный пользователь обычно дозванивается на модемный пул провайдера, который в зависимости от числа пользователей и ресурсов последнего управляется либо персональным компьютером, либо маршрутизатором. Типовое решение для узла провайдера можно найти на домашней странице Relcom-Alpha (dtk.kiae.su).
Пользователь же имеет на своем конце персональный компьютер с модемом и больше ничего. В зависимости от типа протокола устанавливается либо программное обеспечение UUCP, либо стек TCP/IPc прикладными программами, либо, если доступ осуществляется в режиме удаленного терминала, не ставится вообще ничего. В последнем случае можно дозвониться на модемный пул провайдера при помощи любой коммуникационной программы, например, TERM95 из коллекции NortonCommander. Единственная проблема, которую приходится при этом решать - проблема кодировки. До последнего времени основной транспортной кодировкой оставалась кодировка KOI8, но мне уже приходилось получать почту и в кодировках Windows и ISO. И если в WorldWideWeb практически все провайдеры перешли к дублированию или перекодировке "на лету", то с почтой все еще приходится бороться самостоятельно. Тем не менее лучше работать в KOI8 и использовать пакеты провайдера.
Считается, что UUCP лучше подходит для работы по плохим линиям связи и для режимов обмена электронной почтой. При этом многие провайдеры не учитывают времени соединения по протоколу UUCP, полагая, что это время мало и практически полностью используется для передачи данных без простоя. Однако, при современных средствах связи и программном обеспечении такое суждение кажется несколько архаичным. Современные стеки TCP/IP можно настроить таким образом, что дозвон будет осуществляться только по требованию прикладной программы на момент передачи информации. Тем самым можно существенно сократить время простоев, а для режима электронной почты это время будет просто равно времени взаимодействия по UUCP. Кроме того, все большую популярность у наших зарубежных коллег получают attachments, т.е. закодированные в Latin 1 (USASCII) двоичные файлы. Это довольно большие послания, которые для своей пересылки требуют много времени, а платить, как правило, приходится и за приходящий трафик тоже.
Следует признать, что режим удаленного терминала - это полноценный доступ к ресурсам Internet. Единственным его недостатком является то, что вся информация получается пользователем в алфавитно-цифровом режиме. Ряд возможностей этого метода не используется нашими провайдерами вообще, например специальное программное обеспечение доступа с компьютера пользователя к ресурсам WorldWideWeb.
Но конечно самым полным из всех способов подключения является доступ по TCP/IP. Здесь возможно подключение либо по SLIP, либо по PPP. Провайдеры больше любят PPP, т.к. он дает возможность контроля за процессом установки соединения, раздаче IP-адресов по DHCP и аутентификации. Управлять этими параметрами на порте CISCO довольно легко, чего не скажешь о пользовательском конце соединения. Скажем, TCP/IP стек TrumpetWinsock позволяет использовать PPP, но параметров, которыми можно управлять там явно не хватает. Кроме этого довольно трудно протрассировать процесс соединения, что важно на медленных линиях. Гораздо проще это получается во FreeBSD при использовании демона pppd. Тем не менее в большинстве случаев PPP работает очень надежно.
Как правило, существует три типа ресурсов, которые доступны индивидуальному пользователю. Это локальные ресурсы провайдера, ресурсы сети или региона, например, региональный провайдер сети Релком предоставляет доступ к ресурсам московских узлов, и ресурсы всего Internet. Все сказанное относится к любому из протоколов доступа (UUCP, IP, ASCII (Терминал)). Разница заключается только в способах контроля и ограничения прав доступа, которые носят чисто административный характер, т.е., например, для подключения по протоколам TCP/IP маршрутизация пакетов присутствует всегда, но тариф на пересылку почты в рамках ответственности провайдера, сети или Internet - различный.
Коллективные пользователи
В качестве коллективных пользователей выступают обычно бюджетные организации и коммерческие фирмы. Общая схема подключения здесь выглядит несколько иначе (рисунок 7.2).
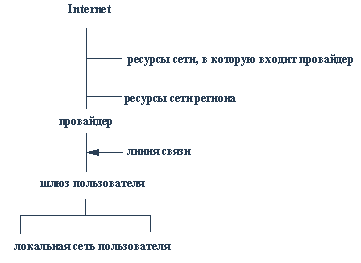
Рис. 7.2. Схема подключения коллективных пользователей
В качестве линии связи могут использоваться обычные телефонные каналы, выделенные телефонные линии, каналы системы Искра-2, наземные оптические линии связи и, в последнее время, спутниковые каналы связи (см. рекламу Demos и компании Контакт (Дубна)). При этом аренда канала связи, как и оплата оконечного оборудования связи, обычно осуществляется пользователем. Кроме того пользователь еще арендует и порт на маршрутизаторе провайдера. Стоимость этой аренды зависит от скорости обмена и типа порта.
Вообще говоря, наличие локальной IP-сети необязательно. Так в самом начале развития сети Relcom, когда ни о каком TCP/IP еще и речи не было, поддержка групповых пользователей уже осуществлялась. Программные средства UUPC и BML для персональных компьютеров позволяли (собственно прошедшее время применять для них еще рано) организовать иерархию почтовых ящиков для многих пользователей и специальный ящик администратора.
Конечно, рассматривать 286-ю машину с MS-DOS в качестве системы коллективного пользования несколько странно, но так было и во многих случаях есть до сих пор.
Существуют еще более интересные организационные реликты времен коллективного использования вычислительных ресурсов и пакетной обработки заданий. Обычно, когда речь идет о доступе к ресурсам Internet, то предполагается, что пользователь непосредственно работает с этими ресурсами со своего компьютера. В ряде случаев коллективные пользователи создают специальные компьютерные классы, из которых сотрудники этих организаций получают доступ к ресурсам сети, но организация такого сорта услуги самим провайдером - явление достаточно редкое. Тем не менее в Симбирске такого сорта услуга компанией MVC оказывается. Это следует из специального раздела прейскуранта: тарифы на базовые услуги пункта коллективного пользования ТТС. В этом прейскуранте предусмотрен набор текста в файл, распечатка текста письма, копирование письма на дискету пользователя. Вообще создается впечатление, что существует специальная служба, при которой пользователь реально не имеет доступа к компьютеру и общается только с оператором. Следует признать, что такая форма обслуживания в ряде случаев имеет право на существование и может быть выходом для пользователей, которые никогда не пользовались компьютером, но нуждаются в оперативном почтовом обслуживании.
Но все же самое интересное при обслуживании коллективных пользователей - это взаимодействие локальной сети пользователя и сети провайдера. В данном обзоре мы намеренно опускаем взаимодействие пользователей и провайдеров по протоколам, отличным от семейства TCP/IP, хотя такие формы доступа к ресурсам Internet и практикуются, например, РоСпринт или SovamTeleport и даже закладываются в качестве одного из базовых способов подключения в проект "Деловая сеть России" (ФАПСИ, ИНФОТЕЛ и AORelcom). Но при IP-подклю- чении возможны различные варианты.
Самый органичный вариант, когда локальная сеть пользователя и провайдера - это IP-сети. В этом случае пользователь должен иметь адрес в сети провайдера для своего шлюза и свою IP-сеть. Обычно это сеть класса C. Пример такого подключения показан на рисунке 7.3.
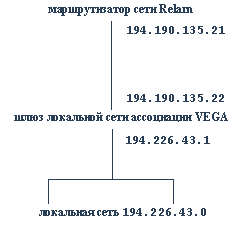
Рис. 7.3. Схема подключения локальной сети к провайдеру
Обычно, номер локальной сети следует получать у своего провайдера. При смене провайдера иногда номер остается у пользователя, но чаще возвращается провайдеру, как это делается, например, в Demos или в GlasNet. При этом одни провайдеры выдают эти номера бесплатно (Demos, AORelcom), а некоторые за дополнительную плату (Узел Sable в Красноярске).
После получения номера сети и подключения к провайдеру следует позаботится о маршрутизации. Так например, в компании МАРК-ИТТ (Ижевск) существует понятие "доступности". Существует доступность в пределах сети МАРК-ИТТ и подключение без ограничения доступности. В принципе, существуют технические возможности ограничить маршрутизацию сообщений из/в локальную сеть пользователя путем соответствующих настроек маршрутизаторов, чем некоторые провайдеры и пользуются.
Кроме маршрутизации необходимо позаботиться и о доменной адресации. В принципе можно переложить заботы о назначении доменных имен на плечи провайдера, но можно получить и свою зону. В последнем случае надо зарегистрировать у провайдера "прямую" и "обратную" зоны для своей сети. Провайдеры предлагают также поддерживать и вторичные серверы для зон пользователей. Какие могут быть причины, которые реально должны подвигнуть пользователя на регистрацию и размещение вторичных серверов DNS. Во-первых, неполадки со своим собственным сервером, а во-вторых, время разрешения запроса на IP-адрес по доменному имени. Регистрация обратных зон нужна хотя бы для того, чтобы нормально работать со всеми серверами FTP, например, для установки программного обеспечения FreeBSD с сервера АО Relcom.
7.2.1. Режим электронной почты, подписка на телеконференции, файл-серверы и удаленный терминал
Доступ по протоколу UUCP - это в первую очередь электронная почта. Вообще говоря, UUCP - это главным образом электронная почта, хотя есть возможность и доступа к Usenet. Однако, надо сказать, что электронная почта - это не мало. Современная электронная почта Internet позволяет работать не только с текстовой информацией, но и с графикой, и со звуком, и с изображением. Через электронную почту доступны все телеконференции Usenet (в данном случае конференции Relcom, Demos и т.п.). Через электронную почту можно передавать двоичные файлы, например, файлы программ или документы, подготовленные в форматах MS-Word или Postscript. По электронной почте доступны ftp-архивы, ресурсы WorldWideWeb и многое другое. Даже поисковые запросы к Wais можно отправлять по электронной почте. Таким образом, пользователю, подключенному по UUCP к Internet, доступен практически весь мир информационных ресурсов последней, но есть маленькое "но": все эти ресурсы доступны в режиме отложенного просмотра.
Фактически, пользователь получает их через промежутки времени равные времени заполнения его почтового ящика на почтовом сервере провайдера, если, конечно, связь с провайдером устойчивая. А эти промежутки равны, например, периодам просмотра очередей программой sendmail, которые обычно устанавливаются в пределах 30-60 минут. Конечно, при доступе к Usenet или файловым архивам это не имеет большого значения. В Usenet сообщения хранятся обычно в течении 5 дней, а в файловых архивах практически вечно. Но если пользователь предпринял путешествие по гипертекстовым ссылкам WorldWideWeb, то использование электронной почты для этой цели занятие довольно утомительное, порождающее при этом совершенно бесполезный трафик, за который еще надо платить.
Но следует также принять во внимание тот факт, что при качестве нашей телефонной сети многие отечественные пользователи не могут добиться устойчивой связи с сервером провайдера. В этом случае полный IP-сервис - это просто недоступная роскошь. Можно иметь даже собственный IP-адрес, но что в этом толку, если каждые 15-20 минут коммуникационная программа будет снова дозваниваться до сервера, а, например, ftp-соединение за это время будет оборвано из-за превышения лимита на неактивность пользователя.
При использовании протокола UUCP соединение устанавливается только на время передачи данных, и хотя другие способы подключения тоже дают эту возможность, например, и при IP-соединении можно добиться автоматического восстановления связи, с точки зрения передачи электронной почты реализовано оно в UUCP достаточно эффективно.
Очень часто можно встретить рекомендации по ограничению размера почтового сообщения. Цифры при этом называют разные, но все они обычно не превышают 1Мб. Здесь собственно следует руководствоваться следующими соображениями: во-первых, надежностью соединения, а во-вторых, ограничениями провайдера. Второй фактор важнее первого. Если провайдер ограничил размер сообщения до 1Мб, то как не старайся, больше передать просто не удастся. А на второе место поставили его по той причине, что во многих случаях ограничения установленные провайдером на много превосходят реальные возможности пользователей. За тот промежуток времени, пока держится связь, пользователь не успевает принять или отправить длинное сообщение, которое тем не менее не достигает установленного лимита. В свою очередь это вызывает новую попытку соединения, и отправка почты повторяется. Так будет происходить до тех пор пока, либо сообщение будет полностью передано, либо удалено.
На самом деле описанная процедура, с точки зрения бюджета, отведенного на оплату услуг электронной почты, не безобидна. Как только начинается прием/передача сообщений, сразу включается счетчик, как в такси. В результате платить за одну и ту же информацию придется многократно, а это просто расточительство.
Заговорив о затратах, мы вплотную подошли к вопросу о стоимости услуг по доступу к ресурсам Internet по электронной почте, к ее структуре и политике различных провайдеров в этой области.
8. Системы хранения и поиска данных
В основе всех современных информационных приложений находятся системы хранения данных во внешней памяти и их эффективного поиска. В зависимости от специфики приложений используются разные технологии хранения и поиска данных. Если проводить грубую классификацию таких технологий, то можно выделить два основных направления - системы управления базами данных (СУБД) и информационно-поисковые системы (ИПС). Эти направления взаимно дополняют друг друга и в совокупности обеспечивают возможность построения приложений в разных архитектурах, с разной функциональной ориентированностью, с разными требованиями к доступу к данным и т.д.
Основными характеристиками среды хранения данных, управляемой СУБД, являются:
структурированная природа хранимых данных, причем описание структуры является частью самой базы данных, т.е. известна СУБД (соответствующую часть базы данных иногда называют метабазой данных);
существенно частое обновление данных, эффективно поддерживаемое СУБД и производимое многими пользователями, одновременно подключенными к базе данных;
автоматическое поддержание целостного состояния базы данных на основе механизма управления транзакциями и хранимого в метабазе данных набора ограничений целостности и/или триггеров;
поддержка структурированных языков доступа к базе данных, в которых условие поиска представляет собой логическую связку разнообразных простых условий, накладываемых на содержимое требуемых записей.
Среду хранения данных, управляемую ИПС, характеризует в основном следующее:
отсутствие структуризации данных, известной ИПС; как правило, в таких системах хранятся полнотекстовые документы, структура которых (если речь идет о структурированных документах) известна соответствующим приложениям;
редкое обновление данных, уже включенных в среду хранения; в частности, во многих ИПС обновление среды хранения данных (изменение, удаление, добавление документов) производится только в специальном режиме, не допускающем одновременную выборку информации;
отсутствие встроенного в систему механизма поддержания целостности данных; необходимые механизмы контроля вводимой информации должны являться частью приложения;
наличие развитых механизмов выборки информации, основанных на логических связках простых условий, накладываемых на содержание искомых документов; примерами простых условий является указание ключевых слов, характеризующих документ, или контекста, относящегося к содержимому документа.
ИПС по естественным причинам никогда не претендовали на роль СУБД. Однако обратное неверно, и многие производители СУБД пытаются ввести в состав своих продуктов возможности, позволяющие использовать их в качестве систем информационного поиска. Нужно заметить, что особых успехов в этой деятельности не видно. Главным образом, это связано с реляционной спецификой современных серверов баз данных, с их ориентацией на обеспечение эффективного доступа к структурированной информации. С другой стороны, многие возможности серверов баз данных в действительности не требуются для поддержки полнотекстовой информации. К таким возможностям можно отнести развитые средства управления транзакциями, организацию развитых средств динамического обновления данных, реализацию структурированных языков запросов и т.д.
В дальнейшем в этом разделе курса мы не будем затрагивать специфические свойства ИПС. Это связано не с тем, что мы считаем это направление недостаточно существенным для организации информационных систем. Все дело в том, что в настоящее время основной областью применения ИПС являются распределенные информационные системы, базирующиеся на Web-технологии. Естественно, имеются смежные вопросы, касающиеся, например, возможностей доступа к традиционным базам данных в среде Internet. Тем не менее, однако, обе эти области достаточно широки по отдельности, чтобы можно было рассматривать их независимо.
8.1. Новые веяния в области серверов реляционных баз данных
Начнем с того, что текущее поколение программных продуктов, предназначенных для управления базами данных, практически полностью базируется на классической реляционной модели данных, которая в той или иной степени развивается и модифицируется в разных системах. Реляционная модель данных обладает большим числом достоинств и, конечно, многими недостатками. К числу достоинств можно отнести простую и вместе с тем мощную математическую основу модели, базирующейся на наиболее прочных аппаратах теории множеств и формальной логике первого порядка. Пожалуй, реляционная модель является исключительным примером соразмерности используемых математических средств и получаемых от этого преимуществ. Достоинством реляционного подхода является и его интуитивная ясность. Для того, чтобы начать грамотно использовать реляционную СУБД, совсем не требуется глубокое погружение в формальную математику. Достаточно понять житейский смысл объектов реляционных баз данных и научиться ими пользоваться. Проводятся интуитивные аналогии, не нарушающие смысл понятий, между отношениями-таблицами-файлами, атрибутами-столбцами-полями записей, кортежами-строками-записями файла и т.д.
Как всегда бывает в жизни, отрицательные качества реляционного подхода представляют обратную сторону его достоинств. Очень просто представлять информацию в виде регулярных плоских таблиц, в которых каждая строка имеет одну и ту же структуру, а в столбцах могут храниться только простые данные атомарной структуры. Но одновременно, при использовании реляционных баз данных для хранения сложной информации возникают сложности. Известный консультант и аналитик Эстер Дайсон сравнивает использование реляционных баз данных для хранения сложных объектов (объектов, для представления которых недостаточно использовать плоские таблицы) с необычным использованием гаража, когда каждый раз, устанавливая автомобиль в