Расширение локальных сетей
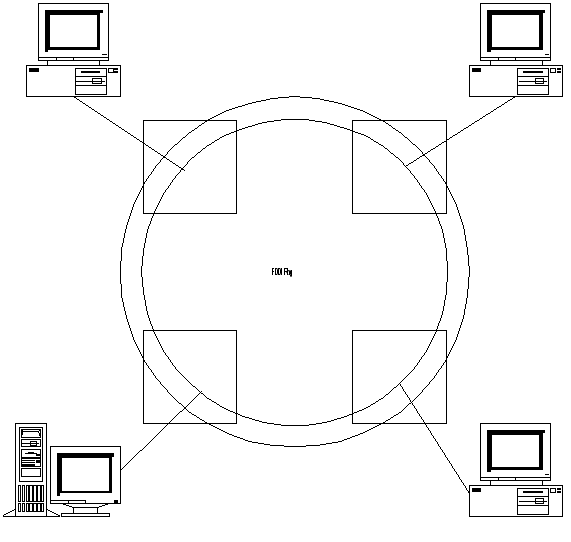
Рис. 4 Сеть FDDI на двойном кабеле
Такие концентраторы весьма привлекательны для системных интеграторов, потому что позволяют подключать к сети от 4 до 16 станций с гораздо меньшими затратами, чем при использовании двукратно подключенных интерфейсов. Кроме того, подключенные к концентраторам устройства можно отключать без какого-либо ущерба для сети в целом. Двукратно подключенное устройство в случае прекращения работы может оказать отрицательное влияние на сеть FDDI, потому что сеть посчитает его неисправным и попытается решить эту проблему путем "заворачивания" (на этом явлении мы остановимся ниже). Многие промышленные эксперты полагают, что в структурах сетей FDDI концентраторы будут использоваться для компьютеров PC и других рабочих станций, а более дорогие, но устойчивые к системным отказам интерфейсы двукратного подключения - для мини-компьютеров и мэйнфреймов.
Для подсоединения двукратно подключенных станций в сети FDDI используется двойной кабель. Интерфейс двукратного подключения обеспечивает отказоустойчивость системы благодаря своей избыточности. В случае разрыва кабеля сеть выполняет "заворачивание" - включает второе кольцо для обхода отказавшей станции. Сеть продолжает работать, но ее производительность падает. Некоторые поставщики предлагают интерфейсы двукратного подключения с оптическим обводным кабелем, чтобы соединение левой части с ее правой частью не пропадало даже при разрыве кабеля.
Интегрирование сетей FDDI с существующими ЛВС
Основными средствами объединения сетей FDDI с существующими ЛВС являются мосты с инкапсуляцией данных, транслирующие мосты, мосты с маршрутизацией от источника.
Метод инкапсуляции данных, используемый такими фирмами, как Fibronics Inc., позволяет упаковывать данные в формат FDDI по особым алгоритмам. Пакет берется из ЛВС и для прохода по кольцу FDDI инкапсулируется (упаковывается) в FDDI-пакет. Инкапсулирующий мост на стороне приема деинкапсулирует пакет и отправляет его по назначению. В процессах инкапсуляции и деинкапсуляции применяются собственные алгоритмы, вследствие чего инкапсулирующие мосты различных фирм-поставщиков являются несовместимыми с мостами других фирм.
Транслирующие мосты, предлагаемые такими фирмами, как, например, Fiber-Corn Inc., выполняют переадресацию данных методом, не зависящим от протоколов. Транслирующий мост берет пакет из ЛВС (Ethernet, к примеру) и Преобразует его в протокол FDDI. В пункте назначения второй мост преобразует протокол FDDI обратно в протокол исходной ЛВС (или другой протокол).
Основные компоненты расширения ЛВС
Современные компьютерные сети состоят из нескольких базовых компонентов: концентраторов (hubs), объединяющих компьютеры (ПК, рабочие станции, серверы) в локальные сети; мостов (bridges), расширяющих возможности локальных сетей по подключению большего числа компьютеров; маршрутизаторов (routers), объединяющих локальные сети, управляющих потоком данных и повышающих безопасность сетей. Вместе эти компоненты, каждый из которых разработан для эффективного решения определенной сетевой проблемы, создают полный ансамбль устройств для построения сетей любого масштаба.
Концентраторы
Изначально локальная сеть предполагала применение кабеля, соединяющего между собой компьютеры. Кабель в этом случае выполняет роль своеобразного «эфира», который компьютеры используют для передачи сообщений. МДС-адреса (media access addresses) в пакетах - порциях информации, передаваемых компьютерами, - определяют источник и приемник этой информации. Сообщения, переданные «в эфир», слышат все компьютеры, а МАС-адреса позволяют им разобраться, кому эти сообщения предназначались. Никаких специальных процедур по резервированию или подготовке канала к передаче не требуется - только «говори и слушай». Простота сетей, построенных на таком «широковещательном» принципе, определила их повсеместное распространение. Однако с ростом сети обслуживание ее усложняется (при необходимости подключить новый компьютер приходится проводить довольно сложные кабельно-монтажные работы), а надежность такой сети стремительно падает (локализация вышедшего из строя сегмента кабеля часто оказывается сложной, а порой и невыполнимой задачей).
Концентраторы, пришедшие на смену «общему» кабелю, создали гораздо более гибкую и удобную основу для построения локальных сетей. Концентратор работает как «повторитель» (первый уровень OSI-модели), передавая сигнал, поступивший на один из портов, без изменения на остальные порты. Следовательно, каждый компьютер «слышит» весь трафик в сети, как если бы это была «широковещательная» сеть с общим кабелем. Все разъемные соединения оказываются сосредоточенными в одном месте, упрощая тем самым подключение дополнительных рабочих мест в сеть.
Но концентраторы не решают проблему увеличения полосы пропускания сети - с ростом количества компьютеров увеличивается и количество пакетов в «эфире», что ведет к росту коллизий (наложений пакетов один на другой) и соответственно к замедлению работы сети в целом. Многосегментные концентраторы помогают устранить «узкие места», расщепляя сеть на сегменты. Рабочие станции в рамках одного сегмента конкурируют между собой за общую среду передачи данных, не мешая станциям в другом сегменте. Таким образом, общая пропускная способность сети увеличивается практически кратно числу сегментов. Поскольку каждый сегмент в многосегментном концентраторе является независимым, то для их совместной работы требуется мост, коммутатор или маршрутизатор для передачи пакетов из одного сегмента в другой, что, в свою очередь, приводит к росту накладных расходов - увеличивается стоимость подключения и время передачи пакета между сегментами. Кроме того, возникает проблема конфигурирования таких систем. Как наиболее оптимальным образом разбить станции по сегментам? Какие приложения предполагают подключение клиента и сервера в рамках одного сегмента? Кому задержка передачи данных через коммутатор или мост не повредит? Но к тому моменту, когда ответы на эти и подобные вопросы получены, в сети происходит еще что-нибудь, что требует дополнительной переконфигурации сетевого оборудования. И поскольку все порты жестко привязаны к кабельной системе, работа администратора сводится к бесконечным путешествиям к месту установки концентратора для проведения необходимой перекоммутации сети.
Конфигурируемые концентраторы
В этом смысле конфигурируемые концентраторы значительно облегчают работу администратора. Порты таких концентраторов назначаются различным сегментам программным путем. Благодаря этому администратор получает возможность перемещать порты между сегментами с системной консоли с помощью «мыши»; «захватил» порт мышкой, перенес его в другой сегмент - вот и вся работа.
Модульные концентраторы
Модульные концентраторы - это отдельные сетевые устройства (Ethernet- и Token Ring-концентраторы или серверы дистанционного доступа) в корпусах небольшого размера, которые можно устанавливать друг на друга на столе или в стойку. Каждый модульный блок может работать независимо или соединяться с другими общим кабелем - образуя при этом единый комплекс, которым можно управлять с одного рабочего места. В одной такой системе могут совмещаться устройства различных типов, например коммутаторы, маршрутизаторы и ATM-модули.
Модульные блоки по сравнению с выполненными на шасси имеют умеренную цену. Модульный концентратор с SNMP-управлением на 12 портов обойдется от 60 до 75 долл. за порт. Поскольку все изготовители предоставляют возможность использовать только один управляемый повторитель для каждой модульной системы, цена одного порта с ростом числа клиентов уменьшается. (Дл сравнения: шасси с конфигурацией на 300 портов стоит около 175 долл. за порт; автономный Ethernet-концентратор на 8 портов фирмы Kingston Technologies стоит примерно 30 долл. за порт и не содержит средств управления.)
Но почему бы просто не покупать для создания сети лучшие в своем классе устройства? Ответ: такой гетерогенный подход лишает вас централизованной платформы управления. Поскольку каждый изготовитель поставляет собственный пакет для управления, вам придется, чтобы извлечь максимум возможностей из каждого устройства, работать со всеми такими пакетами. В то же время модульные концентраторы представляют платформу, с которой вся система выглядит как единое целое. Каждый порт рассматривается и управляется как ее часть.
Устройства, выполненные на шасси, обеспечивают соединение концентраторных плат и управление ими с помощью общей соединительной панели. Некоторые изготовители шасси, например Bay Networks (Synoptics), используют для управления установленными на шасси концентраторами специальную шину управления. В модульных системах используется похожий, но не идентичный подход. Поскольку каждый концентратор может работать как автономное устройство, способ их соединения между собой зависит от предпочтений конструкторов.
Наращиваемые модульные системы - прекрасный вариант для небольших, средних и крупных сетей, особенно тех, которые работают с удаленными офисами или пользователями. Их низкая цена, универсальность и простота установки обеспечивают легкий путь модернизации и перехода к более крупным и быстродействующим сетям. Даже администраторы сетей с большими центрами, работающими с концентраторами на шасси, могут счесть модульные системы отличным способом заполнения "пробелов".
Мосты
Все сети, за исключением самых крошечных, состоят из более чем одного сегмента. Делается это либо для достижения большей удаленности между конечными станциями, либо для увеличения пропускной способности сети. Чтобы компьютеры могли обмениваться сообщениями так, как если бы они были соединены одним кабелем, сегменты, в которых находятся компьютеры, соединяются друг с другом через мосты или маршрутизаторы.
Мост состоит из аппаратных и программных средств, необходимых для связывания в одну интерсеть двух отдельных ЛВС, или подсетей, расположенных в одным месте. Мост самого простого типа анализирует 48-битовое поле адреса пункта назначения пакета и сравнивает этот адрес с таблицей, в которой указаны адреса всех рабочих станций данного сегмента сети. Если адрес не соответствует ни одному из указанных в таблице, мост передает пакет в следующий сегмент. Эти простые мосты продолжают передавать пакеты, переход за переходом, до тех пор, пока они не достигнут сегмента сети, содержащей компьютер с указанным адресом пункта назначения. Мосты, участвующие в таком процессе анализа таблиц адресов и передачи пакетов, называются прозрачными мостами. Этот метод используется во всех Ethernet-мостах и в некоторых мостах в сетях Token Ring. Принцип работы моста такого типа показан на рис.5.
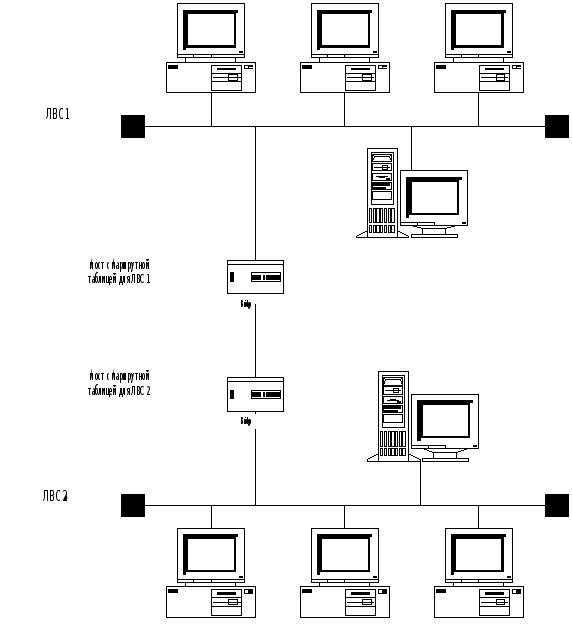
Рис. 5 Простой прозрачный мост
Некоторые мосты создают собственные таблицы сетевых адресов. Такие мосты проверяют адрес отправителя и адрес получателя каждого пакета, передаваемого в те ЛВС, к которым они подключены. Затем они строят таблицы адресов, в которых перечисляются адреса отправителей пакетов их сети, Имеющих соответствующий этой сети номер. После этого мосты сверяют адреса получателей пакетов с адресами отправителей. Обнаружив совпадение, мост фильтрует пакет и посылает его По сети дальше; станция-адресат распознает свой адрес и копирует этот пакета свою память. Если совпадения нет, пакет продвигается, т.е. ему позволяется перемещаться через мост в следующий сегмент сети. Широковещательные и групповые пакеты продвигаются всегда, поскольку их поля адресов получателей никогда не используются как адреса отправителей.
Мосты "не понимают" протоколов более высокого уровня и не связаны с ними. Они функционируют на подуровне управления доступом к среде передачи (MAC) канального уровня модели OSI и отстоят далеко от протоколов верхних уровней типа XNS и TCP/IP. Если обе сети соответствуют стандартам управления логическим каналом IEEE 802.2, то мост может их связать независимо от различий в средах передачи и методах доступа. Как станет ясно из дальнейшего рассмотрения, это значит, что фирмы могут соединять мостами свои сети Ethernet, сети Token Ring и ЛВС стандарта 802.3, используя 100BaseX Ethernet на витых парах класса передачи данных, 10BaseT Ethernet на неэкранированных витых парах или тонкий коаксиальный кабель cheapernet.
Назначение мостов
При проектировании сетей мосты являются необходимыми элементами, потому что с их помощью обеспечивается повышение эффективности, безопасности и дальности. Чаще всего мосты устанавливают в целях повышения эффективности. Мосты могут фильтровать пакеты согласно предварительно заданным критериям оптимизации, поэтому администратор сети может воспользоваться мостом для уменьшения перегрузки и повышения быстродействия: большая сеть делится на несколько подсетей, которые соединяются мостами. Две небольшие сети будут работать быстрее, чем одна большая, так как трафик локализуется в пределах подсети.
Поскольку работу больших сетей Ethernet замедляют конфликты, есть смысл строить более мелкие подсети Ethernet и реализовать такие службы, как электронная почта, с помощью мостов. Как известно, максимальная длина сети Ethernet равна 2,5 км. Кроме того, количество соседних сегментов сети не должно быть больще трех, чтобы не превысить задержку распространения 9,6 мкс. Администраторы сетей и системные интеграторы обходят эти ограничения именно с помощью мостов.
В сети Token Ring со скоростью передачи 4 Мбит/с количество рабочих станций ограничено 72-мя (если она построена на неэкранированных витых парах) или 270-ю (если используется экранированный кабель IBM тип 1). Администраторы сетей могут обойти эти ограничения, сформировав небольшие подсети и соединив их мостами. Подсети меньших размеров работают более эффективно, они более просты в управлении и обслуживании.
Использование мостов приводит к повышению эффективности работы сети еще и потому, что разработчик может использовать разные топологии и среды передачи, а затем соединить эти сети посредством мостов. Например, если кабинеты в отделе соединены витыми парами, то мостом можно соединить эту сеть с корпоративной волоконно-оптической базовой магистралью. Поскольку витые пары гораздо дешевле волоконно-оптического кабеля, такая структура сети позволит сэкономить средства и повысить эффективность, так как в базовой магистрали, на которую приходится большая часть трафика, будет использоваться среда передачи с высокой пропускной способностью.
Мосты могут соединять две аналогичные сети с разными скоростями передачи. Например, для одного отдела, возможно, вполне хватит сети StarLAN со скоростью передачи 1 Мбит/с стандарта 802.3 на неэкранированных витых парах, тогда как для опытного производства явно понадобится сеть 10Base5 на толстом коаксиальном кабеле со скоростью передачи 10 Мбит/с. Мост буферизует пакеты, поэтому передка с его помощью пакетов между ЛВС с различными скоростями передачи не представляет трудностей.
Поскольку комитет IEEE 802 разработал для различных сетевых архитектур общий уровень управления логическим каналом, то существует возможность объединения, например, двух сетей Token Ring, разделенных ЛВС Ethernet ЛВС Ethernet может пересылать пакеты так же, как почтальон может доставлять письма, написанные на иностранном языке, если конверты (пакеты) оформлены в соответствии с нормами и правилами, установленными стандартом.
Мосты прежде всего предназначены для повышения эффективности, однако их часто используют и в целях повышения безопасности. Мосты можно программировать на передачу только тех пакетов, которые содержат определенные адреса отправителя и получателя, чтобы ограничить круг рабочих станций, которые могут посылать и принимать информацию из другой подсети. В сети, обслуживающей бухгалтерский учет, например, можно поставить мост, который позволит принимать информацию лишь некоторым внешним станциям. Мосты можно использовать не только для создания защитного барьера, фильтрующего пакеты и предотвращающего несанкционированныйдоступ, но и в целях повышения отказоустойчивости системы. Когда выходит из строя единственный файловый сервер сети, прекращает работу вся сеть. Если же с помощью внутренних мостов связать два файловых сервера, которые будут постоянно подстраховывать друг друга, то, во-первых, возрастет безопасность, во-вторых, снизится уровень трафика.
Наконец, мосты позволяют увеличить дальность охвата сети. Поскольку мост ретранслирует пакет в широковещательном режиме на рабочие станции принимающей сети, то он функционирует как повторитель. Тем самым расстояние, которое пакет может пройти без затухания сигнала, увеличивается. Часто мосты каскадируют, соединяя ЛВС последовательно (рис. 3.2).
Способы соединения ЛВС Ethernet и ЛВС Token Ring
Сеть предприятия по своему определению связывает воедино все вычислительные ресурсы фирмы, в том числе ЛВС Ethernet и ЛВС Token Ring. Например, в бухгалтерии сеть Ethernet соединяет персональные компьютеры, на которых работают программы типа WordPerfect и Lotus 1-2-3, с центральной машиной VAX, на которой работают специальные бухгалтерские программные средства разработки документов DEC. В других отделах используются сети Token Ring. Что же в такой ситуации должны делать администратор сети и системный интегратор? Вы уже знаете о различиях в структуре кадра между двумя этими сетями и о существенных расхождениях между методами остовного дерева и маршрутизации от источника.
Совершенно необходимо помнить, что существует значительное расхождение между понятиями связность (connectivity) и интероперабильность (interoperability). Связность означает возможность соединения двух сетей различной архитектуры и передачи данных по ним, тогда как интероперабильность обозначает способность каждой из сетей обрабатывать переданные в нее данные.
Иногда ничего, кроме связности, не требуется. Скажем, в сети предприятия есть несколько сетей Ethernet и сеть Token Ring со скоростью передачи 16 Мбит/с, служащая главным образом базовой магистралью, гигантским коммутатором. Несмотря на различия кадров 802.3 и 802.5, уровень MAC у них общий. Сеть Token Ring может передавать кадры Ethernet по кольцу на мост, соединенный с другой сетью Ethernet. Кольцевая сеть не может "открыть" кадр и "прочесть" заключенные в нем данные, но она способна прочесть поля адреса источника и адресата. Мост Token Ring-Ethernet обеспечивает в кольцевой сети маршрутизацию от источника, а в Ethernet - прозрачное мостовое соединение.
Сейчас есть мосты, которые могут вносить в кадр изменения, необходимые для преобразования формата Ethernet-кадра в формат кадра сети Token Ring. Рабочие станции сети Token Ring "видят" этот мост в сети как обычный. Рабочие станции в Ethernet, однако, рассматривают его как еще одну Ethernet-станцию. Кадры, генерируемые в сети Token Ring и адресованные одной из Ethernet-станций, посылаются на мост, где от них отделяется протокол управления логическим каналом (LLC). Затем они конвертируются в Ethernet-кадры и передаются по сети Ethernet.
Кадры, посылаемые станцией Ethernet на станцию Token Ring, должны пройти дополнительный этап. Мост производит поиск в своей таблице адресов и анализирует дополнительную информацию о маршрутизации, необходимую для передачи пакета в сеть Token Ring.
Одними из первых мостов, в которых были реализованы описанные выше функции, стали мосты Token-Ring - Ethernet фирмы CrossComm. Это семейство поддерживает протоколы верхних уровней, включая NetWare, TCP/IP и LLC-уровень стандарта 802.3. Что касается сред передачи, то здесь используются толстые и тонкие коаксиальные кабели, Ethernet на витых парах, StarLAN на витых парах, волоконно-оптическая Ethernet и волоконно-оптическая Token Ring. Задача такого моста - выявлять Ethernet-пакеты, в которых нет поля данных о маршрутизации от источника, и вставлять это поле, чтобы пакеты могли двигаться по маркерно-кольцевой стороне моста. Реальное преобразование протоколов осуществляется по собственной технологии фирмы CrossComm, которая называется "режимом динамического конвертирования" (dynamic conversion mode technology).
Сетевой мост 8209 фирмы IBM также может выполнять преобразование протоколов Ethernet в протоколы ЛВС Token Ring. Поскольку максимальные размеры кадра в Ethernet и Token Ring существенно различаются (соответственно 1500 и около 5000 байтов), то мост 8209, пользуясь частью маркерно-кольцевого протокола, "показывает" станции-источнику, что максимальный размер кадра для нее - 1500 байтов. Меньший размер кадра означает дополнительные накладные расходы на пересылку файлов, поскольку требуется больше кадров.
Для рабочих станций Token Ring мост 8209 выглядит как мост с маршрутизацией от источника, поскольку Ethernet-станции рассматривают все маркерно-кольцевые станции как станции этого же Ethernet-сегмента. Поскольку при маршрутизации от источника используются избыточные параллельные мостовые соединения, а остовное дерево допускает наличие только одного пути, то мост 8209 создает несколько соединений, однако ^ каждый данный момент времени только один путь может быть активным. Мост 8209 работает в трех режимах: Token Ring - Ethernet версии 2; Token Ring - ЛВС стандарта 802.3; режим с определением типа ЛВС и последующим переключением в режим 1 или режим 2.
Маршрутизаторы
Маршрутизаторы во многом снимают многие проблемы, связанные с использованием мостов, создавая иерархическое объединение сетей. Все сетевое пространство делится на подсети (subnetworks), охватывающие, в свою очередь, сегменты или группы сегментов, построенных на основе мостов. Маршрутизаторы передают трафик между подсетями, обеспечивают трансляцию форматов пакетов, фильтрацию пакетов и усиливают защиту подсетей. Маршрутизаторы передают пакеты, используя информацию сетевого уровня, а не МАС-адреса. Сетевой адрес имеет два раздела: адрес подсети и адрес конечной станции. Каждому сегменту сети или группе сегментов, объединенных мостами, приписан уникальный адрес подсети, а каждому устройству (компьютеру, маршрутизатору и т.д.) в составе подсети - уникальный адрес устройства.
Основываясь на иерархических адресах, маршрутизаторы обмениваются информацией о топологии сети, так что каждый маршрутизатор может вычислить путь до любой подсети. Причем администраторы сетей могут задавать различные критерии оптимальности при выборе пути маршрутизатором, скажем, минимизировать стоимость или время прохождения пакета.
Благодаря тому, что маршрутизаторы работают на сетевом уровне, они могут выполнять и защитные функции (firewall), предупреждая «широковещание» МАС-адресов за пределы подсети. Кроме того, маршрутизаторы используют сетевую информацию для
- обеспечения безопасности (маршрутизаторы могут работать, выполняя правила типа: «не допускать пакеты сети №3 в сеть №6»);
- управления каналами удаленного доступа («не передавать файлы по каналам в рабочее время»);
- повышения качества обслуживания («считать транзакции более приоритетными, чем обмен файлами»). Большинство сетей представляют собой смесь различных технологий - Ethernet, Token Ring или FDDI, кроме того, могут использоваться Х.25, Frame Relay или выделенные линии. Поэтому маршрутизаторы не только передают пакеты между сетями, но и выполняют роль конверторов, осуществляя трансляцию различных форматов пакетов. Более того, большинством сетей применяются маршрутизируемые (routable) и немаршрутизируемые (nonroutable) протоколы. Такие протоколы, как IP, IPX, DECnet, являются маршрутизируемыми, поскольку они используют иерархическую систему адресации, тогда как, например, протокол LAT - только МАС-адреса. Таким образом, большинство современных маршрутизаторов поддерживают многопротокольную маршрутизацию и одновременно обеспечивают функции прозрачного моста.
Благодаря структуризации и возможностям управления «широковещательным» трафиком многопротокольные маршрутизаторы позволяют расширять сети далеко за пределы возможностей, предоставляемых мостами. Однако любое преимущество имеет свою цену - каждый порт маршрутизатора и каждая станция в сети должны быть тщательно сконфигурированы с корректными сетевыми адресами. Некорректные адреса могут привести к потере пакетов, циклическим путям и другим проблемам. Но справедливо и то, что в динамично развивающейся организации поддерживать конфигурацию сети так, чтобы все было абсолютно корректно, практически невозможно. Поэтому в растущих сетях администрирование адресов становится одним из самых труднопреодолимых барьеров.
Есть и еще одна проблема, связанная с использованием маршрутизаторов: при передаче пакетов между сетями возникает временная задержка, а стоимость порта у маршрутизаторов значительно превосходит стоимость портов концентраторов.
Традиционные архитектурные решения
В настоящее время на сетевом рынке доминирует несколько архитектурных решений расширения локальных сетей. Архитектура Collapsed backbone, выполняемая на основе центрального высокопроизводительного маршрутизатора, предпочтительна для организации локальной сети зданий. LAN-based distributed backbone применяется для объединения локальных сетей зданий. Hybrid mesh и star distributed сети широко используются для организации болоших локальных сетей.
Все современные архитектуры строятся вокруг традиционной модели локальной вычислительной сети. Они обеспечивают недорогой и эффективный транспорт для приложений «клиент/сервер» и совместной работы с существующими сетевыми операционными системами. Но популярность сетей привела к росту числа пользователей и более интенсивному их использованию, одновременно появились и новые приложения, все это в целом породило необходимость в нечто большем, что традиционные архитектуры обеспечить не могут.
Распределенная сетевая магистраль (Distributed backbone)
Самой ранней формой построения межсетевых соединений была архитектура Distributed backbone (распределенная сетевая магистраль). При таком построении сети концентраторы собирают все кабельные соединения по этажам, организуя там широковещательные сети, а соединения между этажами строятся или по технологии локальной вычислительной сети, или на базе маршрутизаторов. Межэтажное соединение может быть выполнено либо по той же технологии, что и локальные сети этажей (скажем, 10Base-T), либо по технологии FDDI, обеспечивающей скорость 100 Мбит/с.
Каждый сегмент сети представляет собой отдельную самостоятельную подсеть. При прохождении пакетов между сегментами они должны преодолеть как минимум один маршрутизатор. Следовательно, серверы могут быть разбросаны по зданию и подключены к соответствующим сетевым сегментам так, что их основным пользователям не грозят задержки, вносимые маршрутизаторами.
Основное преимущество такой архитектуры - надежность межсетевого обмена. Наличие большого числа маршрутизаторов обеспечивает при выходе из строя одного из них бесперебойную работу всех сегментов, за исключением непосредственно подключенного к отказавшему маршрутизатору. Однако архитектура распределенной сетевой магистрали ведет к снижению общей производительности сети. Так, при работе с данными, расположенными на сервере, подключенном к другому сегменту, клиент встретит на пути уже два маршрутизатора, что приведет к соответствующим потерям в скорости. Разброс маршрутизаторов по зданию порождает сложности в обслуживании кабельной системы и переконфигурации сети.
Сосредоточенная сетевая магистраль (Collapsed backbone)
Сети с этой архитектурой устраняют некоторые недостатки сетей с распределенной магистралью. Как и в предыдущем случае, локальные сети этажей (сегменты) образованы концентраторами, обеспечивающими их центральный мониторинг и управление. Все концентраторы подключены к единственному центральному маршрутизатору. «Сосредоточение» магистрали в одной точке создает удобную архитектуру для управления всей сетью и упрощает ее обслуживание. Задержки (латентность) при доступе к серверам уменьшаются, так как между клиентом и сервером никогда не стоит больше одного маршрутизатора. Кроме того, такое решение является более дешевым.
Максимум гибкости и управляемости достигается включением конфигурируемого концентратора (switching hub). Это позволяет объединять сегменты на разных этажах в общие подсети, вообще исключая задержки маршрутизации для некоторых приложений, Серверы можно устанавливать в одном специально приспособленном для этого месте без какой-либо потери производительности сети в целом. Благодаря применению конфигурируемого концентратора любой сервер может быть назначен любому сегменту, исключая задержку маршрутизации для определенных рабочих групп и/или приложений. Надежность сети достигается с помощью hot-swap-функций (возможности «горячей замены») в центральных устройствах — концентраторе и маршрутизаторе.
Гибридные межсетевые соединения (Hybrid backbones)
Архитектура Collapsed backbone (сосредоточенная сетевая магистраль) хороша для организации сети в рамках одного здания, но не подходит для организации сети между зданиями. Даже если здания находятся совсем рядом, заводить все сегменты сети на один центральный узел представляется совершенно непрактичным, усложняются и кабельные работы и ужесточаются требования к центральным устройствам. Поэтому для организации компьютерной сети в рамках нескольких зданий предпочтительна гибридная архитектура. Межсетевые соединения в рамках гибридной архитектуры чаще используют технологии локальных сетей, чем коммутацию ячеек, так как такие сети проще проектировать и обслуживать. В принципе межсетевое соединение может быть реализовано по той же технологии, что и сами сегменты (скажем, 10Base-T), но с ростом сети трафик в межсетевом канале будет увеличиваться и может превысить пропускную способность этого канала. Именно поэтому для построения межсетевых соединений стал применяться 100 Мбит/с FDDI. Таким образом, гибридная архитектура представляет собой сосредоточенную сетевую магистраль (collapsed backbone) на уровне здания и распределенную сетевую магистраль (distributed backbone) на уровне соединения между зданиями .
Выделенные линии типа «точка-точка» — наиболее часто применяемое соединение при расширении ЛВС. Финансовые соображения нередко обусловливают низкие скорости передачи для таких соединений — от 56-64 Кбит/с до 1,5-2,0 Мбит/с. Не менее распространена цифровая коммутируемая телефонная сеть ISDN или сервис Х.25. Линии связи этих сетей используются либо как резервные (на случай выхода из строя выделенной линии), либо как основные соединения (там, где позволяют соображения стоимости).
Недавно в качестве межсетевых соединений стали использоваться линии Frame Relay общего пользования. Спроектированные под современное цифровое оборудование, они обеспечивают большую пропускную способность, чем Х.25, и могут быть дешевле выделенных линий.
Неважно, какой тип физических соединений лежит в основе построения расширенной локальной сети, маршрутизаторы всегда выполняют две ключевые роли: транслируют форматы пакетов между сегментами или подсетями в локальных и предотвращают ненужное «широковещание» пакетов.
Ограничение роста
Растущее количество пользователей, более мощные настольные вычислительные системы и новое поколение приложений подвели возможности существующих сетей к их пределу.
По всем направлениям - от локальных сетей рабочих групп до глобальных сетей - теперь требуется еще большая производительность и масштабируемость. Задержки при прохождении сети теперь тоже становятся критичными при исполнении, например, приложений мультимедиа. Однако существующие сети не были спроектированы для обеспечения требуемой производительности (пропускной способности) и качества сервиса.
Сегментирование локальных сетей - основная техника расширения сети с точки зрения увеличения пропускной способности сети. Сегментирование приводит к сокращению числа рабочих станций в сегменте и соответственно к снижению конкуренции между ними за использование общего канала. Крайним случаем может являться пример использования одной рабочей станции в каждом сегменте, называемом микросегментацией, или «собственной» локальной сетью. При этом полоса пропускания в сегменте целиком и полностью принадлежит этой рабочей станции.
В рамках традиционных строительных блоков сетей сегментация выглядит сложным и дорогим мероприятием. Каждый сегмент сети является изолированной подсетью со своим уникальным адресом и занятым портом маршрутизатора. Однако в этом случае практически каждое перемещение, изменение или добавление компьютера в сеть влечет за собой утомительную и длительную процедуру реконфигурации. Более того, порты маршрутизаторов проектируются для обслуживания большого числа конечных рабочих мест, и соответственно велика и стоимость этих портов. Поэтому сегментация больших масштабов ведет к недопустимому увеличению стоимости на одно рабочее место.
Кроме того, сетевые магистрали (backbone) также нуждаются в большей пропускной способности, например, 10Base-T может быть заменена на 100 Мбит/с FDDI, однако принципиально ситуацию это не меняет - остается все та же разделяемая среда, в которой фрагменты сетей конкурируют за полосу пропускания. Рано или поздно, но пропускная способность этой магистрали достигнет предела.
И наконец, качество информационного обслуживания (Quality of Service). Современные приложения «клиент/сервер» испытывают всевозможные задержки. Это учитывается при проектировании сетей - клиентов и серверы стараются поставить как можно ближе друг к другу, идеально на один и тот же сегмент сети, однако кроме местоположения сервера нет других способов контролировать задержки.
А ведь существует ряд приложений (видео является блестящей иллюстрацией тому), для которых допуски на задержку ограничиваются очень жесткими рамками и, что еще хуже, многие из них требуют соединения типа peer-to-peer, на пути которого могут находиться несколько маршрутизаторов. Каждый маршрутизатор вносит свою (как правило, непредсказуемую) задержку, современные сети плохо приспособлены для выполнения приложений мультимедиа, в то время как вполне сносно могут работать с традиционными приложениями.
Для решения новых задач и дальнейшего роста сетей требуются новые строительные блоки. И как будет показано далее, именно коммутация является ключевым фактором для обеспечения масштабируемости сети и требуемого качества обслуживания (Quality of Service).
Коммутируемая Ethernet.
Просто заменив концентратор Ethernet на устройство, называемое коммутатором Ethernet, вы получите выделенный канал с пропускной способностью 10 Мбит/с на каждом порту коммутатора, сохранив при этом уже имеющиеся адаптеры ЛВС и разводку кабелей. Можно также приобрести коммутаторы со скоростными портами, которые будут обслуживать связи с сервером.
Первой концепцию коммутируемой Ethernet-технологии внедрила фирма Kalpana. За ней последовали другие фирмы, в частности Alantec и Artel. Эта технология предусматривает разбиение большой сети на меньшие сегменты с соответственно меньшим числом пользователей в каждом сегменте, Каждый коммутационный порт отвечает за фильтрацию трафика, передаваемого в подключенный к нему сегмент. Если узел в одном сегменте передает сообщение узлу в другом сегменте, то порт пересылает сообщение в коммутационную систему и далее в соответствующий порт назначения. Коммутатор обеспечивает одновременные соединения между