Проектирование локальной вычислительной сети
Дополнительная информация 6 настраиваемых пользователем портов Gigabit Ethernet
LAN
Количество портов 5 x Ethernet 10/100/1000
коммутатора Мбит/сек
Маршрутизатор
Межсетевой экран (Firewall) есть
NAT есть
DHCP-сервер есть
Протоколы динамической
маршрутизации IGMP v1, IGMP v2, IGMP v3, OSPF
Поддержка VPN-туннелей есть (1200 туннелей)
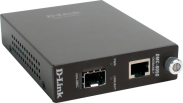
Рисунок 2.4 - Конвертер 1000 Mbit/s D-Link DMC-805G
Общие характеристики
Один канал преобразования среды передачи между 1000BASE-T и 1000BASE-SX/LX (SFP mini GBIC трансивер);
Совместимость со стандартами IEEE 802.3ab 1000BASE-T, IEEE802.3z 1000BASE-SX/LX Gigabit Ethernet;
Индикаторы состояния на передней панели;
Поддержка LLCF (Link Loss Carry Forward, Link Pass Through);
Поддержка режима дуплекса и автосогласования для оптического порта;
DIP переключатель для настройки Fiber (auto/manual), LLR (Enable/Disable);
Поддержка LLR (Link Loss Return) для порта FX;
Использование как отдельного устройства или установка в шасси DMC-1000;
Мониторинг состояния дуплекс/канал для обоих типов сред через управляющий модуль DMC-1002 при установке в шасси DMC-1000;
Принудительная установка режима дуплекса, LLR on/off для FX, порты on/off через управляющий модуль DMC-1002 шасси DMC-1000;
Передача данных на скорости канала;
Горячая замена при установке в шасси;
Размеры 120 x 88 x 25 мм
Вес 305 г.
Рабочая температура От 0° до 40° C
Температура хранения От -25° до 75° C
Влажность От 10% до 95 без образования конденсата
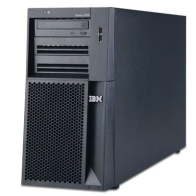
Рисунок 2.5 - Сервер IBM System x3400 M2 7837PBQ
Характеристики сервера
Процессор Intel Xeon Quad-Core
Серия E5520
Частота процессора 2260 MHz
Количество процессоров 1 (+1 опционально)
Частота системной шины 1066 МГц
Кэш второго уровня (L2C) 8 Mb
Чипсет Intel 5500
Объем оперативной памяти 12 Gb
Макисмальная оперативная память 96 Gb
Слоты под оперативную память 12
Тип оперативной памяти DDR3
Чипсет видео Встроенный
Размер видеопамяти 146 Mb
Количество жестких дисков 3
Размер жесткого диска 0 Gb
Максимальное количество дисков 8
Контроллер жестких дисков M5015
Оптические приводы DVD±RW
Сетевой интерфейс 2x Gigabit Ethernet
Внешние порты ввода-вывода 8хUSB ports (six external, two internal), dual-port
Тип монтажа Tower
Тип блока питания 920 (х2) Вт
Максимальное количество
блоков питания 2
Размеры 100 х 580 х 380 мм
Вес 33 кг
Гарантия 3 года
Дополнительная информация Клавиатура + Мышь
Дополнительные комплектующие (заказываются отдельно) Сервера IBM System x3400 M2 7837PBQ
Пассивное оборудование
Пассивное оборудование составляет физическую инфраструктуру сетей (коммутационные панели, розетки, стойки, монтажные шкафы, кабели, кабель-каналы, лотки и т.п.). От качества исполнения кабельной системы во многом зависит пропускная способность и качество каналов связи, поэтому для тестирования физических носителей данных должно применяться сложное и дорогостоящее оборудования под управлением квалифицированного персонала в этой области.
Расчет кабельной системы
Расчет длины оптоволоконного кабеля основной магистрали
В курсовом проекте необходимо соединить 4 дома. Т.к. заданные этажи 5й, 12й и 14й, то целесообразнее вести главный оптоволоконный кабель по воздушным коммуникациям.
Для подвески основной магистрали между столбами и зданиями используется специальный самонесущий оптоволоконный кабель, который имеет центральный силовой элемент (ЦСЭ) и стальной трос. Оптимальное расстояние между опорами крепления кабеля от 70 до 150 метров.



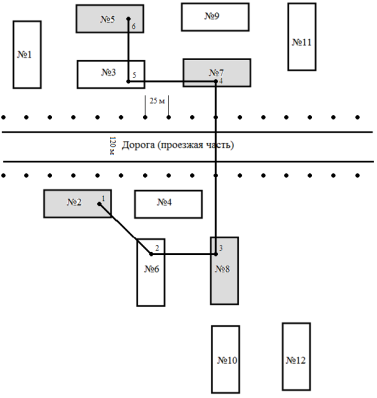
Рисунок 2.5 – Расположение домов
Таблица 2.1 – Расчет длины оптоволоконного кабеля основной магистрали
| Участок кабеля | Длина, м | Количество сегментов | Длина с запасом, м |
| 1-2 | 105 | 1 | 136,5 |
| 2-3 | 75 | 1 | 97,5 |
| 3-4 | 190 | 1 | 247 |
| 4-5 | 100 | 1 | 130 |
| 5-6 | 75 | 1 | 97,5 |
| Всего | 708,5 | ||
Расчет длины витой пары
Для прокладки кабеля по этажам используются кабельные стояки. В подъездах. В подъездах кабель можно не упаковывать, т.к. в подъездах не так грязно и угрозы резкого перепада температуры и загрязнения минимальны.
Витая пара от коммутатора на крыше до нужного этажа идет по стояку без всякой защиты, от электрического щитка до квартиры, как в кабельных каналах, так и без них, просто прикрепленная к стене скобами.
Сервер и маршрутизатор располагается в доме № 2 на 5-м этаже 3-го подъезда в герметичной комнате с постоянным поддержанием температуры не более 30о С.
Таблица 2.2 – Расчет длины витой пары в домах
|
Но-мер до-ма |
Расстояние от коммутатора до отверстия в |
Кол-во кабе-ля на квар-тиру, м |
Чис-ло подъ- ездов |
Число квар- тир |
Об-щая дли-на, м |
Дли-на с запас-ом, м | ||||||
|
кв №1 |
кв №2 |
кв №3 |
кв №4 |
кв №5 |
кв №6 |
кв №7 |
||||||
| 2 | 52 | 55 | 58 | 63 | 56 | 51 | 48 | 15 | 4 | 7 | 1952 | 2537,6 |
| 5 | 34 | 30 | 38 | 28 | 26 | - | - | 15 | 4 | 5 | 924 | 1201,2 |
| 7 | 42 | 45 | 48 | 53 | 46 | 41 | 38 | 15 | 4 | 7 | 1672 | 2173,6 |
| 8 | 34 | 30 | 38 | 28 | 26 | - | - | 15 | 5 | 5 | 1155 | 1501,5 |
|
Все- го |
5703 | 7413,9 | ||||||||||
Логическая структуризация сети
При работе коммутатора среда передачи данных каждого логического сегмента остается общей только для тех компьютеров, которые подключены к этому сегменту непосредственно. Коммутатор осуществляет связь сред передачи данных различных логических сегментов. Он передает кадры между логическими сегментами только при необходимости, то есть только тогда, когда взаимодействующие компьютеры находятся в разных сегментах.
Деление сети на логические сегменты улучшает производительность сети, если в сети имеются группы компьютеров, преимущественно обменивающиеся информацией между собой. Если же таких групп нет, то введение в сеть коммутаторов может только ухудшить общую производительность сети, так как принятие решения о том, нужно ли передавать пакет из одного сегмента в другой, требует дополнительного времени.
Однако даже в сети средних размеров такие группы, как правило, имеются. Поэтому разделение ее на логические сегменты дает выигрыш в производительности - трафик локализуется в пределах групп, и нагрузка на их разделяемые кабельные системы существенно уменьшается.
Коммутаторы принимают решение о том, на какой порт нужно передать кадр, анализируя адрес назначения, помещенный в кадре, а также на основании информации о принадлежности того или иного компьютера определенному сегменту, подключенному к одному из портов коммутатора, то есть на основании информации о конфигурации сети. Для того, чтобы собрать и обработать информацию о конфигурации подключенных к нему сегментов, коммутатор должен пройти стадию "обучения", то есть самостоятельно проделать некоторую предварительную работу по изучению проходящего через него трафика. Определение принадлежности компьютеров сегментам возможно за счет наличия в кадре не только адреса назначения, но и адреса источника, сгенерировавшего пакет. Используя информацию об адресе источника, коммутатор устанавливает соответствие между номерами портов и адресами компьютеров. В процессе изучения сети мост/коммутатор просто передает появляющиеся на входах его портов кадры на все остальные порты, работая некоторое время повторителем. После того, как мост/коммутатор узнает о принадлежности адресов сегментам, он начинает передавать кадры между портами только в случае межсегментной передачи. Если, уже после завершения обучения, на входе коммутатора вдруг появится кадр с неизвестным адресом назначения, то этот кадр будет повторен на всех портах.
Мосты/коммутаторы, работающие описанным способом, обычно называются прозрачными (transparent), поскольку появление таких мостов/коммутаторов в сети совершенно не заметно для ее конечных узлов. Это позволяет не изменять их программное обеспечение при переходе от простых конфигураций, использующих только концентраторы, к более сложным, сегментированным.
Существует и другой класс мостов/коммутаторов, передающих кадры между сегментами на основе полной информации о межсегментном маршруте. Эту информацию записывает в кадр станция-источник кадра, поэтому говорят, что такие устройства реализуют алгоритм маршрутизации от источника (source routing). При использовании мостов/коммутаторов с маршрутизацией от источника конечные узлы должны быть в курсе деления сети на сегменты и сетевые адаптеры, в этом случае должны в своем программном обеспечении иметь компонент, занимающийся выбором маршрута кадров.
За простоту принципа работы прозрачного моста/коммутатора приходится расплачиваться ограничениями на топологию сети, построенной с использованием устройств данного типа - такие сети не могут иметь замкнутых маршрутов - петель. Мост/коммутатор не может правильно работать в сети с петлями, при этом сеть засоряется зацикливающимися пакетами и ее производительность снижается.
Для автоматического распознавания петель в конфигурации сети разработан алгоритм покрывающего дерева (Spanning Tree Algorithm, STA). Этот алгоритм позволяет мостам/коммутаторам адаптивно строить дерево связей, когда они изучают топологию связей сегментов с помощью специальных тестовых кадров. При обнаружении замкнутых контуров некоторые связи объявляются резервными. Мост/коммутатор может использовать резервную связь только при отказе какой-либо основной. В результате сети, построенные на основе мостов/коммутаторов, поддерживающих алгоритм покрывающего дерева, обладают некоторым запасом надежности, но повысить производительность за счет использования нескольких параллельных связей в таких сетях нельзя.
IP-адресация в сети
Существует 5 классов IP-адресов – A, B, C, D, E. Принадлежность IP-адреса к тому или иному классу определяется значением первого октета (W). Ниже показано соответствие значений первого октета и классов адресов.
Таблица 2.3 – Диапазон октетов классов IP – адресов
| Класс IP-адреса | A | B | C | D | E |
| Диапазон первого октета | 1-126 | 128-191 | 192-223 | 224-239 | 240-247 |
IP-адреса первых трех классов предназначены для адресации отдельных узлов и отдельных сетей. Такие адреса состоят из двух частей – номера сети и номера узла. Такая схема аналогична схеме почтовых индексов – первые три цифры кодируют регион, а остальные – почтовое отделение внутри региона.
Преимущества двухуровневой схемы очевидны: она позволяет, во-первых, адресовать целиком отдельные сети внутри составной сети, что необходимо для обеспечения маршрутизации, а во-вторых – присваивать узлам номера внутри одной сети независимо от других сетей. Естественно, что компьютеры, входящие в одну и ту же сеть должны иметь IP-адреса с одинаковым номером сети.
IP-адреса разных классов отличаются разрядностью номеров сети и узла, что определяет их возможный диапазон значений. Следующая таблица отображает основные характеристики IP-адресов классов A,B и C.
Таблица 2.4 – Характеристики IP – адресов классов А, В и С
| Характеристика | Класс | ||
| A | B | C | |
| Номер сети | W | W.X | W.X.Y |
| Номер узла | X.Y.Z | Y.Z | Z |
| Возможное количество сетей | 126 | 16 384 | 2 097 151 |
| Возможное количество узлов | 16 777 214 | 65 534 | 254 |
Например, IP-адрес 213.128.193.154 является адресом класса C, и принадлежит узлу с номером 154, расположенному в сети 213.128.193.0.
Схема адресации, определяемая классами A, B, и C, позволяет пересылать данные либо отдельному узлу, либо всем компьютерам отдельной сети (широковещательная рассылка). Однако существует сетевое программное обеспечение, которому требуется рассылать данные определенной группе узлов, необязательно входящих в одну сеть. Для того чтобы программы такого рода могли успешно функционировать, система адресации должна предусматривать так называемые групповые адреса. Для этих целей используются IP-адреса класса D. Диапазон адресов класса E зарезервирован и в настоящее время не используется.
Наряду с традиционной десятичной формой записи IP-адресов, может использоваться и двоичная форма, отражающая непосредственно способ представления адреса в памяти компьютера. Поскольку IP-адрес имеет длину 4 байта, то в двоичной форме он представляется как 32-разрядное двоичное число (т.е. последовательность из 32 нулей и единиц). Например, адрес 213.128.193.154 в двоичной форме имеет вид 11010101 1000000 11000001 10011010.
Протокол IP предполагает наличие адресов, которые трактуются особым образом. К ним относятся следующие:
Адреса, значение первого октета которых равно 127. Пакеты, направленные по такому адресу, реально не передаются в сеть, а обрабатываются программным обеспечением узла-отправителя. Таким образом, узел может направить данные самому себе. Этот подход очень удобен для тестирования сетевого программного обеспечения в условиях, когда нет возможности подключиться к сети.
Адрес 255.255.255.255. Пакет, в назначении которого стоит адрес 255.255.255.255, должен рассылаться всем узлам сети, в которой находится источник. Такой вид рассылки называется ограниченным широковещанием. В двоичной форме этот адрес имеет вид 11111111 11111111 11111111 11111111.
Адрес 0.0.0.0. Он используется в служебных целях и трактуется как адрес того узла, который сгенерировал пакет. Двоичное представление этого адреса 00000000 00000000 00000000 00000000
Дополнительно особым образом интерпретируются адреса:
содержащие 0 во всех двоичных разрядах поля номера узла; такие IP-адреса используются для записи адресов сетей в целом;
содержащие 1 во всех двоичных разрядах поля номера узла; такие IP-адреса являются широковещательными адресами для сетей, номера которых определяются этими адресами.
Схема разделения IP-адреса на номер сети и номер узла, основанная на понятии класса адреса, является достаточно грубой, поскольку предполагает всего 3 варианта (классы A, B и C) распределения разрядов адреса под соответствующие номера. Рассмотрим для примера следующую ситуацию. Допустим, что некоторая компания, подключающаяся к Интернет, располагает всего 10-ю компьютерами. Поскольку минимальными по возможному числу узлов являются сети класса C, то эта компания должна была бы получить от организации, занимающейся распределением IP-адресов, диапазон в 254 адреса (одну сеть класса C). Неудобство такого подхода очевидно: 244 адреса останутся неиспользованными, поскольку не могут быть распределены компьютерам других организаций, расположенных в других физических сетях. В случае же, если рассматриваемая организация имела бы 20 компьютеров, распределенных по двум физическим сетям, то ей должен был бы выделяться диапазон двух сетей класса C (по одному для каждой физической сети). При этом число "мертвых" адресов удвоится.
Для более гибкого определения границ между разрядами номеров сети и узла внутри IP-адреса используются так называемые маски подсети. Маска подсети – это 4-байтовое число специального вида, которое используется совместно с IP-адресом. "Специальный вид" маски подсети заключается в следующем: двоичные разряды маски, соответствующие разрядам IP-адреса, отведенным под номер сети, содержат единицы, а в разрядах, соответствующих разрядам номера узла – нули.
Использование в паре с IP -адресом маски подсети позволяет отказаться от применения классов адресов и сделать более гибкой всю систему IP-адресации.
Так, например, маска 255.255.255.240 (11111111 11111111 11111111 11110000) позволяет разбить диапазон в 254 IP-адреса, относящихся к одной сети класса C, на 14 диапазонов, которые могут выделяться разным сетям.
Для стандартного деления IP-адресов на номер сети и номер узла, определенного классами A, B и C маски подсети имеют вид:
Таблица 2.5 – Маски подсети классов А, В и С
| Класс | Двоичная форма | Десятичная форма |
| A | 11111111 00000000 00000000 00000000 | 255.0.0.0 |
| В | 11111111 11111111 00000000 00000000 | 255.255.0.0 |
| С | 11111111 11111111 11111111 00000000 | 255.255.255.0 |
Поскольку каждый узел сети Интернет должен обладать уникальным IP-адресом, то, безусловно, важной является задача координации распределения адресов отдельным сетям и узлам. Такую координирующую роль выполняет Интернет Корпорация по распределению адресов и имен (The Internet Corporation for Assigned Names and Numbers, ICANN).
Естественно, что ICANN не решает задач выделения IP-адресов конечным пользователям и организациям, а занимается распределением диапазонов адресов между крупными организациями-поставщиками услуг по доступу к Интернету (Internet Service Provider), которые, в свою очередь, могут взаимодействовать как с более мелкими поставщиками, так и с конечными пользователями. Так, например функции по распределению IP-адресов в Европе ICANN делегировал Координационному Центру RIPE (RIPE NCC, The RIPE Network Coordination Centre, RIPE - Reseaux IP Europeens). В свою очередь, этот центр делегирует часть своих функций региональным организациям. В частности, российских пользователей обслуживает Региональный сетевой информационный центр "RU-CENTER".
В данной сети распределение IP-адресов производится с помощью протокола DHCP.
Протокол DHCP предоставляет три способа распределения IP-адресов:
Ручное распределение. При этом способе сетевой администратор сопоставляет аппаратному адресу (обычно MAC-адресу) каждого клиентского компьютера определенный IP-адрес. Фактически, данный способ распределения адресов отличается от ручной настройки каждого компьютера лишь тем, что сведения об адресах хранятся централизованно (на сервере DHCP), и поэтому их проще изменять при необходимости.
Автоматическое распределение. При данном способе каждому компьютеру на постоянное использование выделяется произвольный свободный IP-адрес из определенного администратором диапазона.
Динамическое распределение. Этот способ аналогичен автоматическому распределению, за исключением того, что адрес выдается компьютеру не на постоянное пользование, а на определенный срок. Это называется арендой адреса. По истечении срока аренды IP-адрес вновь считается свободным, и клиент обязан запросить новый (он, впрочем, может оказаться тем же самым).
IP-адреса в курсовом проекте взяты класса B и имеют маску 225.225.0.0. Выдаются протоколом DHCP с привязкой к МАС-адресу во избежание нелегальных подключений.
Таблица 2.6 – Назначение подсетей
| Номер дома | Число подъездов | Номер этажа | Адрес подсети |
| 2 | 4 | 5 |
172.168.1.1/ 172.168.1.62 |
| 5 | 4 | 4 |
172.168.1.65/ 172.168.1.126 |
| 7 | 4 | 10 |
172.168.1.129/ 172.168.1.190 |
| 8 | 5 | 11 |
172.168.1.193/ 172.168.1.254 |
Организация выхода в Интернет через спутник
Виды спутникового Интернета
Двухсторонний спутниковый Интернет подразумевает приём данных со спутника и отправку их обратно также через спутник. Этот способ является очень качественным, так как позволяет достигать больших скоростей при передаче и отправке, но он является достаточно дорогим и требует получения разрешения на радиопередающее оборудование (впрочем, последнее провайдер часто берет на себя).
Односторонний спутниковый Интернет подразумевает наличие у пользователя какого-то существующего способа подключения к Интернету. Как правило, это медленный и/или дорогой канал (GPRS/EDGE, ADSL-подключение там, где услуги доступа в Интернет развиты плохо и ограничены по скорости и т. п.). Через этот канал передаются только запросы в Интернет. Эти запросы поступают на узел оператора одностороннего спутникового доступа (используются различные технологии VPN-подключения или проксирования трафика), а данные, полученные в ответ на эти запросы, передают пользователю через широкополосный спутниковый канал. Поскольку большинство пользователей в основном получает данные из Интернета, то такая технология позволяет получить более скоростной и более дешевый трафик, чем медленные и дорогие наземные подключения. Объем же исходящего трафика по наземному каналу (а значит и затраты на него) становится достаточно скромным (соотношение исходящий/входящий — примерно от 1/10 при веб-серфинге, от 1/100 и лучше при загрузке файлов).
Естественно, использовать односторонний спутниковый Интернет имеет смысл тогда, когда доступные наземные каналы слишком дорогие и/или медленные. При наличии недорого и быстрого «наземного» Интернета — спутниковый Интернет имеет смысл как резервный вариант подключения, на случай пропадания или плохой работы «наземного».
Оборудование
Ядро спутникового Интернета. Осуществляет обработку данных, полученных со спутника, и выделение полезной информации. Существует множество различных видов карт, но наиболее известны карты семейства SkyStar. Основными отличиями DVB-карт на сегодняшний день является максимальная скорость потока данных. Также к характеристикам можно отнести возможность аппаратного декодирования сигнала, программную поддержку продукта.
Существуют два типа спутниковых антенн:
офсетные;
прямофокусные.
Прямофокусные антенны представляют собой «блюдце» с сечением в виде окружности; приемник расположен прямо напротив его центра. Они сложнее офсетных в настройке и требуют подъёма на угол спутника, из-за чего могут «собирать» атмосферные осадки. Офсетные антенны за счёт смещения фокуса «тарелки» (точки максимального сигнала), устанавливаются практически вертикально, и потому проще в обслуживании. Диаметр антенны выбирается в соответствии с метеоусловиями и уровнем сигнала необходимого спутника.
Конвертер выполняет роль первичного преобразователя, который преобразовывает СВЧ-сигнал со спутника в сигнал промежуточной частоты. В настоящее время большинство конвертеров адаптировано к длительным воздействиям влаги и УФ-лучей. При выборе конвертера, в основном, следует обратить внимание на шумовой коэффициент. Для нормальной работы стоит выбирать конвертеры со значением этого параметра в промежутке 0,25 — 0,30 dB.
Для реализации двухстороннего способа к искомому оборудованию добавляется передающая карта и передающий конвертер.
Программное обеспечение
Существует два взаимодополняющих подхода к реализации ПО для спутникового интернета.
В первом случае DVB-карта используется как стандартное сетевое устройство (но работающие только на приём), а для передачи используется VPN-туннель (многие провайдеры используют PPTP («Windows VPN»), либо OpenVPN на выбор клиента, в некоторых случаях используется IPIP-туннель), есть и другие варианты. При этом в системе отключается контроль заголовков пакетов. Запросный пакет уходит на туннельный интерфейс, а ответ приходит со спутника (если не отключить контроль заголовков, система посчитает пакет ошибочным (в случае Windows — не так)). Данный подход позволяет использовать любые приложения, но имеет большую задержку. Большинство доступных в СНГ спутниковых провайдеров (SpaceGate (Ителсат), PlanetSky, Raduga-Internet, SpectrumSat) поддерживают данный метод.
Второй вариант (иногда используется совместно с первым): использование специального клиентского ПО, которое за счёт знания структуры протокола позволяет ускорять получение данных (например, запрашивается веб-страница, сервер у провайдера просматривает её и сразу, не дожидаясь запроса, посылает и картинки с этой страницы, считая, что клиент их все равно запросит; клиентская часть кеширует такие ответы и возвращает их сразу). Такое программное обеспечение со стороны клиента обычно работает как HTTP и Socks-прокси. Примеры: Globax (SpaceGate + другие по запросу), TelliNet (PlanetSky), Sprint (Raduga), Slonax (SatGate).
В обоих случаях возможно «расшаривание» трафика по сети (в первом случае иногда даже можно иметь несколько разных подписок спутникового провайдера и разделять тарелку за счёт особой настройки машины с тарелкой (требуется Linux или FreeBSD, под Windows требуется программное обеспечение сторонних производителей)).
Некоторые провайдеры (SkyDSL) в обязательном порядке используют своё программное обеспечение (выполняющее роль и туннеля, и прокси), часто также выполняющие клиентский шейпинг и не дающее расшаривать спутниковый интернет между пользователями (также не дающие возможности использовать в качестве ОС что либо отличное от Windows).
Преимущества и недостатки
Можно выделить следующие плюсы спутникового Интернета:
стоимость трафика в часы наименьшей загрузки емкости
независимость от наземных линий связи (при использовании GPRS или WiFi в качестве запросного канала)
большая конечная скорость (приём)
возможность просмотра спутникового ТВ и «рыбалки со спутника»
возможность свободного выбора провайдера
Недостатки:
необходимость покупки специального оборудования
сложность установки и настройки
в общем случае более низкая надежность по сравнению с наземным подключением (большее количество компонентов, необходимых для бесперебойной работы)
наличие ограничений (прямая видимость спутника) по установке антенны
высокий ping (задержка между отсылкой запроса и приходом ответа). В некоторых ситуациях это критично. Например при работе в интерактивном режиме Secure Shell и X11 а также во многих многопользовательских онлайновых системах (та же SecondLife не может вообще работать через спутник, шутер Counter Strike,Call of Duty — работает с проблемами и т. п.)
при наличии хотя бы псевдоанлимитных тарифных планов (вроде «2000 рублей за 40 Gb на 512 кбит/с дальше — анлим но 32 кбит/c» — ТП Актив-Мега, ЭрТелеком, Омск) наземный интернет уже становится дешевле. При дальнейшем развитии кабельной инфраструктуры стоимость наземного трафика будет стремиться к нулю, при этом стоимость спутникового трафика жестко ограничена себестоимостью запуска спутника и её снижения не планируется.
при работе через некоторых операторов у вас будет не российский IP-адрес (SpaceGate — украинский, PlanetSky — кипрский, SkyDSL — Германский) в результате чего сервисы, которые используют для каких-то целей (например, пускаем только из РФ) определение страны пользователя, будут работать некорректно.
программная часть — не всегда 'Plug and Play', в некоторых (редких) ситуациях могут быть сложности и тут все зависит от качества техподдержки оператора.
В курсовом проекте будет использоваться двусторонний спутниковый интернет. Это позволит достигать высоких скоростей передачи данных и качественную передачу пакетов, но повысит расходы на реализацию проекта.
3. Безопасность при работе на высоте
Работами на высоте считаются все работы, которые выполняются на высоте от 1,5 до 5 м от поверхности грунта, перекрытия или рабочего настила, над которым производятся работы с монтажных приспособлений или непосредственно с элементов конструкций, оборудования, машин и механизмов, при их эксплуатации, монтаже и ремонте.
К работам на высоте допускаются лица, достигшие 18 лет, имеющие медицинское заключение о допуске к работам на высоте, прошедшие обучение и инструктаж по технике безопасности и получившие допуск к самостоятельной работе.
Работы на высоте должны выполняться со средств подмащивания (лесов, подмостей, настилов, площадок, телескопических вышек, подвесных люлек с лебедками, лестниц и других аналогичных вспомогательных устройств и приспособлений), обеспечивающих безопасные условия работы.
Все средства подмащивания, применяемые для организации рабочих мест на высоте, должны находиться на учете, иметь инвентарные номера и таблички с указанием даты проведенных и очередных испытаний.
Устройство настилов и работа на случайных подставках (ящиках, бочках и т.п.) запрещается.
Контроль за состоянием средств подмащивания должен осуществляться лицами из числа ИТР, которые назначаются распоряжением по предприятию (нефтебазе).
Работники всех специальностей для выполнения даже кратковременных работ на высоте с лестниц должны обеспечиваться предохранительными поясами и, при необходимости, защитными касками.
Предохранительные пояса, выдаваемые рабочим, должны иметь бирки с отметкой об испытании.
Пользоваться неисправным предохранительным поясом или с просроченным сроком испытания запрещается.
Работа на высоте производится в дневное время.
В аварийных случаях (при устранении неполадок), на основании приказа администрации, работы на высоте в ночное время производить разрешается с соблюдением всех правил безопасности под контролем ИТР. В ночное время место работы должно быть хорошо освещено.
В зимнее время, при выполнении работ на открытом воздухе, средства подмащивания должны систематически очищаться от снега и льда и посыпаться песком.
При силе ветра 6 баллов (10-12 м/сек) и более, при грозе, сильном снегопаде, гололедице работы на высоте на открытом воздухе не разрешаются.
Нельзя самовольно перестраивать настилы, подмости и ограждения.
Электропровода, расположенные ближе 5 м от лестниц (подмостей), требуется оградить или обесточить на время выполнения работ.
Рабочие обязаны выполнять порученную работу, соблюдая требования охраны труда, изложенные в настоящей инструкции.
За нарушение требований инструкции, относящихся к выполняемой ими работе, рабочие несут ответственность в порядке, установленном Правилами внутреннего распорядка.
Одновременное производство работ в 2-х и более ярусов по вертикали запрещается.
Запрещается складывать инструмент у края площадки, бросать его и материалы на пол или на землю. Инструмент должен храниться в специальной сумке или ящике.
Запрещается подбрасывание каких-либо предметов для подачи работающему наверху. Подача должна производиться при помощи верёвок, к середине которых привязываются необходимые предметы. Второй конец верёвки должен находиться в руках у стоящего внизу работника, который удерживает поднимаемые предметы от раскачивания.
Работающий на высоте должен вести наблюдение за тем, чтобы внизу под его рабочим местом, не находились люди.
При использовании приставных лестниц и стремянок запрещается:
работать на неукреплённых конструкциях и ходить по ним, а также перелезать через ограждения;
работать на двух верхних ступенях лестницы;
находиться двум рабочим на лестнице или на одной стороне лестницы-стремянки;
перемещаться по лестнице с грузом или с инструментом в руках;
применять лестницы со ступеньками нашитыми гвоздями;
работать на неисправной лестнице или на ступеньках облитых скользкими нефтепродуктами;
наращивать лестницы по длине, независимо от материала, из которого они изготовлены;
стоять или работать под лестницей;
устанавливать лестницы около вращающихся валов, шкивов и т.п.;
производить работы пневматическим инструментом;
производить электросварочные работы.
4. Экономические затраты на построение локальной сети
Данный курсовой проект подразумевает следующие экономические затраты.
Таблица 4.1 – Перечень экономических затрат*
| Наименование | Единицы измерения | Кол-во |
Цена за ед. (руб.) |
Сумма (руб) |
| Оптоволоконный кабель ЭКБ-ДПО 12 | м | 708,5 | 36 | 25506 |
| Кабель FTP 4 пары кат.5e <бухта 305м> Exalan+ - | бухта | 25 | 5890 | 147250 |
| Коммутатор D-Link DGS-3200-16 | шт | 2 | 13676 | 27352 |
| Коммутатор D-Link DGS-3100-24 | шт | 5 | 18842 | 94210 |
| Маршрутизатор D-link DFL-1600 | шт | 1 | 71511 | 71511 |
| Сервер IBM System x3400 M2 7837PBQ | шт | 1 | 101972 | 101972 |
| ИБП APC SUA2200I Smart-UPS 2200 230V | шт | 2 | 29025 | 58050 |
| Коннекторы RJ-45 | Пачка(100шт) | 3 | 170 | 510 |
| Коннекторы MT-RJ | шт | 16 | 280 | 4480 |
| Шкаф серверный | шт | 1 | 2100 | 2100 |
| Шкаф для маршрутизатора | шт | 1 | 1200 | 1200 |
| Шкаф для коммутатора | шт | 7 | 1200 | 8400 |
| Конвертер D-Link DMC-805G | шт | 16 | 2070 | 33120 |
| Спутниковая антенна + DVB-карта + конвертер | шт | 1 | 19300 | 19300 |
| Скобы 6мм | Пачка (50 шт) | 56 | 4 | 224 |
| Всего | 595185 | |||
Экономические затраты не включают стоимость монтажных работ. Кабели и коннекторы рассчитаны с запасом ~30%. Цены указанны на момент создания курсового проекта с учетом НДС.
Заключение
В процессе разработки курсового проекта была создана ЛВС жилого района, имеющая выход на глобальную сеть. Был сделан обоснованный выбор типа сети на основе рассмотрения множества вариантов. Предусмотрено расширение сети для ее дальнейшего роста.
При курсовом проектировании использовались IP – адреса класса В, так как в сети имеется сто одна рабочая станция. Присвоение адресов осуществлялось протоколом DHCP. В качестве адреса подсети выступал номер подъезда.
В пункте расчета необходимого количества оборудования приведены данные и расчеты используемого оборудования. Стоимость разработки составляет 611481 рублей. Все рассчитанные параметры удовлетворяют критериям работоспособности сети.
Составлен краткий план сети, где указаны все характеристики используемого оборудования. В разделе «Безопасность при работе с электроинструментом» рассмотрены правила обращения с электроинструментом и техника безопасности при работе с ним.
В целом курсовой проект содержит все необходимые данные для построения локальной вычислительной сети.
Список использованных источников
dlink;
market.yandex;
ru..
Компьютерные сети. Учебный курс [Текст] / Microsoft Corporation. Пер. с анг. – М.: «Русская редакция» ТОО «Channel Trading Ltd.», 1998. – 696с.
Максимов, Н.В. Компьютерные сети: Учебное пособие