Захист інформації
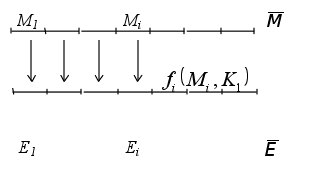
Мал. 3.1. Блокове шифрування.
При збереженні незмінним ключа Kш однакові блоки повідомлення, що появляються в різних місцях, дають однакові блоки криптограм криптограми. Звичайно такий засіб блокового шифрування називається шифруванням за допомогою кодової книги.
 У
випадку потокового
шифрування
кожний символ
повідомлення
перетвориться
в кожний символ
криптограми
незалежно від
всіх інших
символів за
правилом, заданому
ключем, що може
змінюватися
від одного
символу до
іншого (мал.
.3.2).
Мал. 3.2. Потокове шифрування.
Найбільше часто використовуваними потоковими шифрами є, так названі, шифри гаммування. У цьому випадку повідомлення представляється послідовністю двоїчних символів, а кожний символ криптограми формується додаванням по модулю два відповідні символи повідомлення і спеціально формованої двоїчної послідовності (гама), що залежить від ключа:
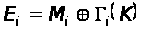 ,(3.1)
де
 - i-ий
символ гами
залежачий
функціонально
від ключа K
Відновлення
повідомлення
відбувається
по аналогічному
прийомі:
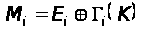 (3.2)
де гама
збігається
з гамою в (3.1) оскільки
вони формуються
за допомогою
того ж самого
ключа, що повинний
бути доставлений
для цього секретною
способом на
приймальну
сторону (мал 3.3).
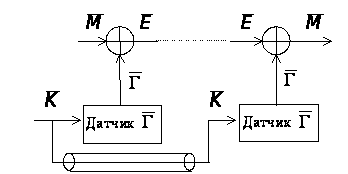
Мал. 3.3. Потокове шифрування гамуванням.
Різноманітні варіанти потокових шифрів визначаються різноманітними варіантами датчиків гами. Один із варіантів датчика гами заснований на блоковому шифрі заданим у вигляді кодової книги. Блокові і потокові шифри в дійсності можуть реалізовуватися тим самим пристроєм або програмою, але при використанні різноманітних модифікацій (мод) методів шифрування. Інший відомий спосіб побудови датчиків гами використовують лінійні рекурентні регістри.
Маскуватор аналогових мовних сигналів використовується для їхнього шифрування без перетворення в цифрову форму. У процесі шифрування спектр сигналу S(f) звичайно ділиться на ряд частотних смуг, після чого відбувається перестановка смуг, інверсія спектра (мал.3.4) і затримка смугових сигналів.
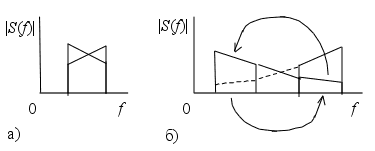 Дані
перетворення
виконуються
достатньо
швидко, що створює
вихідний сигнал,
що не дає можливість
на слух визначити
зміст мовних
сигналів. На
приймальній
стороні відбуваються
зворотні перетворення
і відбувається
відбудова
сигналу, оскільки
керування
процесами
шифрування
і дешифрування
реалізується
однією і тією
ж функцією гама
Г(
 ),
де
- загальний
ключ, то відбувається
відновлення
вихідного
сигналу.
Мал. 3.4. Перетворення спектра: а) інверсія б) перестановка смуг.
На жаль, даний метод шифрування є недостатньо стійким через ту обставину, що розмова мае велику надмірність. При наявності достатньої кількості технічних засобів можна робити дешифрування таких сигналів навіть без знання ключа і за невеликий час. Тому дане перетворення називається звичайно не шифруванням, а маскуванням. Другий недолік даного методу складається в значному погіршенні якості прийнятого мовного повідомлення при великому числі переприйомів.
Використання маскуваторів не є стійким стосовно технічно озброєного опонента, проте може використовуватися при невисоких вимогах до стійкості повідомлення. Прикладом серійно випускаємої апаратури шифрування мовних сигналів є "Орех".
Для надійного шифрування мовного сигналу його потрібно перетворити в цифрову форму, потім використовувати стійкі шифри пристосовані для шифрування для дискретних повідомлень, наприклад потокові шифри. Проте при перетворенні розмови в цифрову форму за допомогою імпульсно-кодової модуляції або дельта-модуляції істотно розширюється необхідна смуга частот каналу зв'язку, що призводить до необхідності використовувати більш широкополосні канали. Для того щоб передати зашифрований сигнал у тієї ж смузі частот (0,3-3,4 kГц), що використовується звичайно для передачі вихідного мовного сигналу, застосовуються спеціальні мовоперетворюючі пристрої - вокодери. Ці пристрої вимагають невеликої швидкості передачі, порядку 1200–2400 біт/c, завдяки чому зашифрований сигнал також може бути переданий по каналі ТЧ.
Проте, при використанні вокодера порушується натуральність і взнаваємість голосу. Крім того, це досить дорогий пристрій, тому він застосовується тільки тоді, коли стійкість шифрування повинна бути високою, навіть на шкоду натуральності й взнаваємості голосу промовця.
Конкретні засоби побудови блокових і потокових шифрів розглянемо в наступних розділах.
Блокові симетричні шифри.
Основні принципи побудови блокових симетричних шифрів.
Ще в роботі Шенона "Таємність і терміновість" були сформульовані такі основні принципи перетворення повідомлень, що можуть забезпечити високу стійкість блокового шифрування (мал.3.5):
Переплутування (нелінійне перетворення підстановка) символів.
Перемішування (розосередження, перестановка) символів.
Ітерування (повторення пунктів 1 і 2 багаторазово).
Достатньо складно задати загальне нелінійне перетворення для блоків великої довжини n. У той же час, якщо вибирати короткі блоки, то в криптограмі збережеться статистика повідомлення, що опонент може використовувати для ефективного криптоаналізу, як, наприклад, це реалізується при криптоаналізі шифру простої заміни. Для вирішення цього протиріччя звичайно вибираються підблоки помірної довжини n, потім до кожного підблоку застосовуються нелінійні перетворення і, нарешті, виконуються перестановки символів підблоків у межах усього блока довжини n.
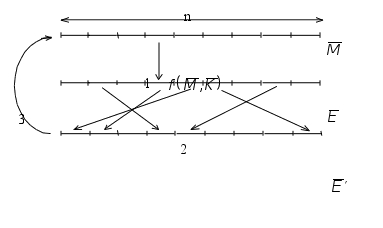 Мал.3.5.
Побудова блокових
шифрів.
Нелінійні перетворення повинні залежати від використовуваного секретного ключа, що при повторенні перетворення (при виконанні нової ітерації) звичайно заміняється на новий, отриманий перетворенням вихідного ключа.
Найпростішим засобом завдання нелінійного перетворення є табличний засіб, коли двоїчний блок спочатку перетвориться в число, потім це число по таблиці перетвориться в інше і, нарешті, отримане число знову по таблиці перетвориться в двоїчний блок. Наприклад, шифруються блоки довжиною n = 3, яким зіставлені такі числа: 000 - 0, 001 - 1, 010 - 2,..., 111 - 7. Тоді таблиця підстановок може бути задана в такий спосіб:
{0, 1, 2, 3, 4, 5, 6, 7}®{4, 2, 6, 7, 0, 5, 1, 3}.
Це означає, що, наприклад, вхідний блок 011 буде перетворений у вихідний блок 111. Складність такого перетворення залежить від довжини таблиці, що дорівнює 2n, де n - довжина блока.
Вигляд
нелінійного
перетворення
звичайно залежить
від певних біт
розширеного
ключа, що виробляється
з вихідного
ключа. Наприклад,
нелінійне
перетворення,
що залежить
від біт розширеного
ключа
= (K1,K2,K3),
може мати вигляд
f(, )
= f((K1,K2,K3),
(M1,M2,M3))
=
 = (E1, E2, E3).
E1 = K1K2M1M2, E2 = K2K3M2M3,
E3 = (K1Е
K2) M1M3,
= (E1, E2, E3).
(3.3)
Якщо
криптограма
і повідомлення
= (M1, M2, M3)
відомі, то при
виконанні
криптоаналізу
можна скласти
рівняння щодо
елементів
розширеного
ключа
.
Це буде система
нелінійних
рівнянь із
невідомими
K1, K2,
K3, де
дії виконуються
по модулю два.
У процесі шифрування часто виконується декілька перетворень із двоїчними блоками, при чому, крім лінійної операції додавання по модулю два, використовуються, наприклад, операції додавання по модулю 2n, 2n+1 або множення по модулю 2n+1, де n - довжина блока і т.п. Тому криптоаналіз гарного блокового шифру не зводиться до відомих поліноміальних задач.
 Більшість
сучасних блокових
шифрів реалізується
на основі, так
називаної,
структури
Файстеля. Для
цього попередньо
з вихідного
ключа
=
0 за допомогою
заданого
детермінованого
перетворення,
що входить в
опис алгоритму
шифрування,
формується
послідовність
розширених
ключів
i,
i = 1,2,...,d,
де d - число
ітерацій.
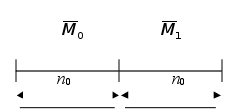
Мал.3.6. Підготовка блоків для шифрування на основі структури Файстеля.
Далі структура Файстеля припускає такий засіб перетворення блоків. Спочатку послідовність двоїчних символів повідомлення розбивається на блоки довжиною n=2n0 (мал.3.6).
Кожний з отриманих блоків шифрується однаково з використанням такого рекурентного співвідношення, що на i-му кроці має вигляд
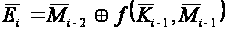 ,
i=2,3,...,d, (3.4)
де
0 і
1 - підблоки першого
блока вихідного
повідомлення,
f(,) -
детермінована
відкрита нелінійна
функція,
i-1
- елементи
послідовності
розширених
ключів, сформовані
детермінованим
способом з
основного
секретного
ключа
даної криптосистеми.
Криптограма,
сформована
на останній
ітерації d,
приймає вигляд
= (
d - 1,
d). (3.5)
Наприклад,
якщо дано
= (
0,
1), то обчислюємо
2
=
0
Е
f(1,
1),
складаємо
(1,2),
знову обчисляємо
 3
=
1 Е
f(
 2,
2),
складаємо
(2,3)
і т.д.,..., до отримання
послідовностей
d
- 1 і
d,
із котрих і
формується
криптограма
 = (d
- 1,d).
Перевага
такої структури
складається
в тому, що по-перше,
для неї виконується
принцип перемішування
між підблоками,
по-друге, дуже
просто реалізується
алгоритм дешифрування
при ключі, відомому
законному
користувачу.
При цьому важливо
те, що функція
f(,) навіть
не обов'язково
повинна мати
обернену! Дійсно,
коректне дешифрування
в даній структурі
виконується
по тому ж алгоритмі,
що і шифрування:
Нехай
= (
0,
1) = (
d - 1,
d).
Тоді
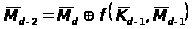 ,...,
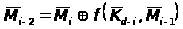 ,...,
1 =
3 Е
f(
2,
2),
0
=
2 Е
f(
1,
1),
=
(
0,
1), що, як очевидно
і збігається
з вихідним
повідомленням.
Є багато
різноманітних
блокових шифрів,
заснованих
на структурі
Файстеля, що
відрізняються
вибором функції
f і засобом
формування
розширених
ключів
i
i=1,2,…,d
з основного
ключа
.
Нехай на такий
шифр відбувається
напад із відомим
повідомленням.
Тоді, знаючи
опис функції
f і засіб
побудови підключей
по основному
ключу, опонент
може скласти
систему нелінійних
рівнянь і спробувати
її вирішити
щодо ключа як
невідомого.
Стійкість
даного типу
шифрів грунтується
на складності
рішення системи
нелінійних
рівнянь із
діями по модулі
два. Доведено,
що в загальному
випадку ця
задача відноситься
до класу NP - важких
задач.
Багатократне шифрування блоків.
На перший
погляд представляється
очевидним, що
можна значно
підвищити
стійкість
шифру, якщо
криптограму,
отриману за
допомогою ключа
1,
зашифрувати
ще раз за допомогою
іншого ключа2,
тобто реалізувати
процедури
шифрування-дешифрування
в такий спосіб:
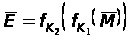 ,
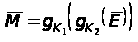 .
(3.6)
Проте,
нескладно
показати, що
якщо довжина
ключа дорівнює
N, те фактично
застосування
дворазового
шифрування
збільшує число
операцій, необхідних
при криптоаналізі
за допомогою
тотального
перебору ключів
від 2N до
 .
Іншими словами,
обсяг перебору
збільшується
тільки в два
рази і, отже,
дворазове
шифрування
не є ефективним.
Метод,
що у даному
випадку використовується
для дешифрування,
називається
"зустріччю
в центрі". Нехай
є криптограма
 ,
отримана шляхом
повторного
шифрування.
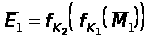 (3.7)
Для криптоаналізу використовуємо напад із відомим повідомленням, рахуючи, що відомо не менше двох блоків повідомлення і відповідні їм блоки криптограми, наприклад,
1®1
і
2® 2.
(3.8)
Рішення
задачі будемо
шукати шляхом
перебору всіх
можливих двоїчних
ключів
довжини
N. Варіанти ключа
помістимо в
перший рядок
заздалегідь
складеної
таблиці. В другий
рядок таблиці
помістимо
результати
шифрування
першого відомого
блока повідомлення
 відповідними
варіантами
ключів, а в третю
- результати
дешифрування
першого блока
криптограми,
отримані як
 .
| Варіант ключа K | K1 | K2 | Km | Kn |
|
|||||
|
|
E1 | E2 | Em |
|
||||||
|
|
M1 | M2 | Mn |
|


З співвідношення
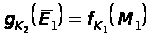 очевидно, що
для дійсно
використаних
ключів
1
або
2
якийсь елемент
Em другого рядка
повинний обов'язково
співпасти з
яким-небудь
елементом Mn
третього рядка.
У такий спосіб
достатньо
знайти збіжні
елементи в
другому і третьому
рядках і вибрати
відповідні
їм ключі Km і Kn у
якості кандидатів
у дійсні ключі
1
і 2.
Проте збіги
можливі і не
тільки для
істинних ключів,
тобто кандидатів
може виявитися
декілька. Тому
потрібно спробувати
застосувати
знайдені ключі
до іншої пари
повідомлення-криптограми
для перевірки
другого співвідношення
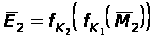 .
(3.9)
Якщо виповниться і ця рівність то, як правило, знайдені ключі називаються істинними.
Для підвищення стійкості шифрування використовують не подвійне, а потрійне шифрування на трьох різноманітних ключах, тобто формують криптограму по такому правилу
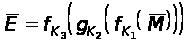 ,
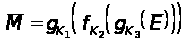 .
(3.10)
Доводиться, що найкращий можливий метод криптоаналізу за допомогою тотального перебору ключів зажадає в цьому випадку 22N кроків, тобто стійкість криптограми істотно збільшується.
Основні параметри і принципи побудови найбільше відомих блокових шифрів.
В даний час розроблено багато різноманітних блокових шифрів, частина з яких є державними (федеральними), інші інтернаціональними. До них насамперед відносяться:
Шифр DES (Федеральний стандарт США).
IDEA - (міжнародний стандарт шифрування).
GOST - (стандарт Російської Федерації).
DES - Федеральний стандарт шифрування для несекретних повідомлень у США. Є першим у світі цілком відкритим алгоритмом. Повсюдно використовується для шифрування даних.
DES являє собою блоковий шифр, заснований на структурі Файстеля з довжиною блоків рівної 64-м бітам і такою же довжиною блока криптограми. Для шифрування використовується ключ довжиною 56 біт + 8 перевірочних біт. Алгоритм реалізується 16-ма ітераціями. На кожній ітерації ключ виробляється з вихідного ключа за допомогою вибірки визначених елементів ключа і їхніх перестановок. Нелінійна функція в кожній ітерації задається за допомогою коротких нелінійних перетворень, так названих S - блоків, і перестановок. Всі перетворення задаються таблицями, що опубліковані у відкритій літературі. Алгоритм виробляє зашифровані дані, кожний біт яких є функцією від усіх біт відкритих даних і від усіх біт ключа. Зміна лише одного біта даних дає рівні можливості зміни для кожного біта криптограми.
Спочатку DES був розроблений фірмою IBM для своїх цілей. Тест по безпеці даної системи шифрування був проведений Агентством Національної Безпеки США, що не виявило в ньому статистичних або математичних вад. Після цього з 1976 DES став стандартом шифрування для несекретних повідомлень у США. Алгоритм опублікований. Вартість апаратної реалізації зі швидкістю шифрування 500 кбіт/c складає 100$. При програмній реалізації швидкість перетворення складає 20-140 кбіт/с.
Основний метод нападу на DES - повний перебір усіх ключів, число яких складає 256. На ПК можна перебрати всі ключі за 2300 років. Якщо сконструювати спеціальну дешифровальную машину, то систему DES можна розкрити протягом 1-го тижня. Це буде коштувати 3,3 млн. $ за даними на 1995 рік. До 2000 року вартість може знизиться до 830 тис. $, а до 2005 року - до 100 тис. $.
Слід зазначити, що якщо повний перебір ключа для якогось шифру потребує визначеного часу, то це не означає неможливість знаходження істинного ключа за менший час, але з визначеною, не одиничною, можливістю (див. таблицю нижче).
Наприклад, якщо повний час перебору складає 1 рік, то з можливістю рівної 0,0833 можна знайти ключ за 1 місяць, а з можливістю 0,0192 за тиждень.
Таблиця 3.1. Можливості перебування істинних ключів.
| Гарантоване | Можливість знайти ключ за | ||||
| час знайти ключ | час | день | Тиждень | місяць | Рік |
| день | 0,0417 | 1,0 | 1,0 | 1,0 | 1,0 |
| Тиждень | 0,006 | 0,1429 | 1,0 | 1,0 | 1,0 |
| Місяць | 0,0014 | 0,0329 | 0,2308 | 1,0 | 1,0 |
| Рік | 0,0001 | 0,0027 | 0,0192 | 0,0832 | 1,0 |
Існували спроби непереборного дешифрування DES на основі диференціального (різницевого), лінійного і статистичного криптоаналізу. Для повного алгоритму DES ці методи виявилися практично негожими. Проте, якщо використовується спрощений алгоритм DES (наприклад, замість 16-ти циклів реалізується тільки 4), то непереборні методи дозволяють розкривати спрощений "DES" без знання ключа за невеликий час.
Таким чином, можна думати, що DES є достатньо стійкою при шифруванні повідомлень, що мають короткочасну таємність порядку тижня або місяця в припущенні, що криптоаналіз будуть проводити недержавні або не занадто заможні комерційні структури, Дана система не є стійкою для державних або заможних громадських організацій. Проте, якщо для підвищення стійкості застосовується триразове шифрування на трьох різних ключах, то система DES надається стійкою навіть щодо самих потужних засобів дешифрування, включаючи державні. Принципово новий метод криптоаналізу, що використовує цілеспрямоване внесення помилок в елементи схеми шифрування, дозволяє успішно дешифрувати і потрійний DES. Проте, технічно такий вплив на шифратор реалізується достатньо складно.
IDEA - міжнародний стандарт шифрування. Це блоковий шифр із довжиною блока рівний 64-м бітам. Довжина ключа складає 128 біт. У якості нелінійних перетворень використовуються такі операції: додавання по модулю два і по модулю 216, а також і множення по модулю 216+1. Загальне число циклів 8. Табличні перестановки не використовуються.
Зручний у програмній реалізації для 16 бітового процесора. Швидкість: при програмній реалізації на 386 процесорі - 880 кбіт/с, при апаратній - 55 Mбіт/c.
Переборний алгоритм дешифрування до цього шифру не застосовується. Проводився аналіз стійкості при інших методах криптоаналізу (різницевого, лінійного). Повний алгоритм дешифруванню не піддається. Проте при скороченні числа циклів до трьох або чотирьох він може бути розкритий у реального часу.
Реалізований у