Методы и средства защиты информации в сетях
НСД - Несанкционированный доступ
ОИ - Объект информатизации
ОС - Операционная система
ПЭВМ - Персональная электронная вычислительная машина
ПО - Программное обеспечение
ПТС - Программно-технические средства
СБП - Служба безопасности предприятия
СВТ - Средства вычислительной техники
СЗИ - Система защиты информации
СКЗИ - Средства криптозащиты информации
СОИ - Система обработки информации
ТСОИ - Техническое средство обработки информации
ЭЦП - Электронная цифровая подпись
Приложение А
Классификация угроз безопасности
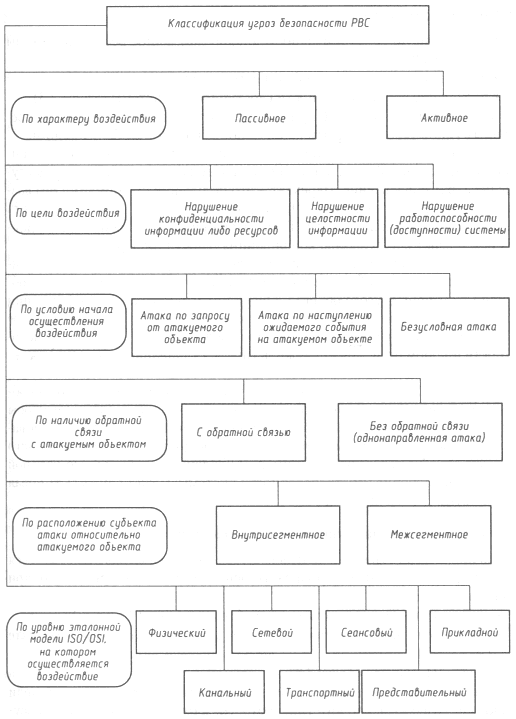
Приложение Б
План помещения

Приложение В
Содержимое учетной карточки.
| Учетная карточка пользователя. | Элемент учетной карточки. | Комментарии. |
|
Username Password Full name Logon hours Logon workstations Expiration date Home directory Logon script Profile Account type |
Имя пользователя Пароль Полное имя Часы начала сеанса Рабочие станции Дата Собственный каталог Сценарий начала сеанса Установки (параметры) Тип учетной карточки |
Уникальное имя пользователя, выбирается при регистрации. Пароль пользователя. Полное имя пользователя. Часы, в течение которых пользователю позволяется входить в систему. Они влияют на вход в систему сети и доступ к серверу. Так или иначе, пользователь вынужден будет выйти из системы, когда его часы сеанса, определенные политикой безопасности, истекут. Имена рабочих станций, на которых пользователю позволяется работать. По умолчанию пользователь может использовать любую рабочую станцию, но возможно введение ограничений. Дата в будущем, когда учетную карточку автоматически исключают из базы, полезна при принятии на работу временных служащих Каталог на сервере, который принадлежит пользователю; пользователь управляет доступом к этому каталогу. Пакетный или исполняемый файл, который запускается автоматически, когда пользователя начинает сеанс. Файл, содержащий запись о параметрах среды рабочего стола (Desktop) пользователя, о таких, например, как сетевые соединения, цвета экрана и установочные параметры, определяющие, какие аспекты среды, пользователь может изменить. Тип учетной карточки - глобальный или локальный. |
Приложение Г
Вероятностная методика оценки качества антивируса
Методика оценки качества антивирусов основана на вычислении вероятности антивируса противостоять атакам вредоносных объектам, которые реально угрожали компьютерной системе. Численное значение такой оценки можно рассчитать по формуле:
Pav = (Nvir - Nbad) / Nvir
Где:
Pav - Вероятностная оценка качества антивируса, чем она ближе к единице, тем лучше антивирус.
Nvir- Общее число зафиксированных вредоносных объектов на данном компьютере (организации).
Nbad - Число вредоносных объектов, которые антивирус в момент атаки не выявил.
Таблица 1 содержит расчеты показателя надежности (последняя колонка) различных антивирусов. В качестве исходных данных были использованы результаты проверки реакции различных антивирусов на реальные вредоносные объекты.
Общее число зафиксированных вредоносных объектов было 51. Расчетные показатели надежности различных антивирусов приведены в таблице 1.
Таблица 1. Показатели надежности антивирусов
| Наименование антивируса | Пропущено вирусов за соответствующий период 2006 - 2007 годов | Пропущено вирусов из 51 атак | Качество антивируса | |||||||||||
| 10.12 - 23.02 | 17.05 | 05.06 - 13.07 | 12.07 | 17.07 | 21.07 | 24-26.07 | 27.07 | 27.07 | 30.07 | 31.07 | 03.08 | |||
| DrWeb | 12 | 1 | 0 | 0 | 0 | 0 | 3 | 0 | 0 | 1 | 0 | 0 | 17 | 0,667 |
| Kaspersky | 11 | 1 | 3 | 1 | 0 | 0 | 2 | 1 | 0 | 0 | 1 | 1 | 21 | 0,588 |
| AntiVir | 13 | 1 | 2 | 0 | 2 | 1 | 0 | 0 | 1 | 0 | 1 | 1 | 22 | 0,569 |
| Fortinet | 14 | 1 | 0 | 0 | 2 | 2 | 1 | 0 | 1 | 1 | 1 | 1 | 23 | 0,549 |
| Sophos | 19 | 1 | 0 | 0 | 0 | 1 | 0 | 0 | 1 | 1 | 1 | 0 | 24 | 0,529 |
| BitDefender | 14 | 1 | 3 | 0 | 2 | 1 | 0 | 1 | 1 | 1 | 1 | 1 | 25 | 0,510 |
| McAfee | 19 | 0 | 1 | 0 | 2 | 2 | 0 | 0 | 1 | 1 | 0 | 1 | 27 | 0,471 |
| Ikarus | 19 | 1 | 1 | 0 | 2 | 1 | 1 | 0 | 1 | 0 | 1 | 0 | 27 | |
| eSafe | 15 | 1 | 4 | 1 | 1 | 2 | 3 | 1 | 1 | 0 | 0 | 0 | 28 | 0,451 |
| NOD32v2 | 16 | 1 | 4 | 0 | 2 | 1 | 0 | 1 | 1 | 1 | 1 | 1 | 29 | 0,431 |
| CAT-QuickHeal | 19 | 0 | 3 | 0 | 2 | 2 | 0 | 1 | 1 | 0 | 1 | 1 | 30 | 0,412 |
| ClamAV | 16 | 0 | 3 | 1 | 2 | 2 | 2 | 1 | 1 | 1 | 1 | 1 | 31 | 0,392 |
| VBA32 | 18 | 0 | 4 | 0 | 1 | 1 | 2 | 1 | 1 | 1 | 1 | 1 | 31 | |
| Sunbelt | 20 | 1 | 3 | 0 | 2 | 2 | 0 | 1 | 1 | 0 | 1 | 1 | 32 | 0,373 |
| Norman | 21 | 1 | 1 | 1 | 1 | 1 | 3 | 0 | 1 | 1 | 1 | 0 | 32 | |
| F-Prot | 16 | 1 | 4 | 1 | 2 | 2 | 3 | 1 | 1 | 1 | 1 | 1 | 33 | 0,353 |
| Microsoft | 26 | 1 | 1 | 0 | 0 | 1 | 0 | 0 | 1 | 1 | 1 | 1 | 33 | |
| Panda | 19 | 1 | 4 | 0 | 2 | 2 | 1 | 1 | 1 | 0 | 1 | 1 | 33 | |
| Authentium | 16 | 1 | 4 | 1 | 2 | 2 | 3 | 1 | 1 | 1 | 1 | 1 | 34 | 0,333 |
| AVG | 18 | 1 | 4 | 0 | 2 | 2 | 2 | 1 | 1 | 1 | 1 | 1 | 34 | |
| TheHacker | 23 | 1 | 2 | 1 | 1 | 1 | 3 | 0 | 1 | 1 | 1 | 1 | 36 | 0,294 |
| Ewido | 22 | 1 | 4 | 1 | 2 | 1 | 3 | 1 | 1 | 1 | 1 | 1 | 38 | 0,255 |
| Avast | 25 | 0 | 4 | 1 | 2 | 2 | 0 | 1 | 1 | 1 | 1 | 0 | 39 | 0,235 |
1 Коул Э. Руководство по защите от хакеров. - М.: Издательский дом "Вильямс", 2002 - С. 25
2 Норткат С., Новак Дж. Обнаружение нарушений безопасности в сетях. 3-е изд. - М.: Издательский дом "Вильямс", 2003, с. 23.
3 Вихорев С., Кобцев Р. Как определить источники угроз.//Открытые системы. – 2002. - №07-08.С.43.
4 Олифер В., Олифер Н. Компьютерные сети. Принципы, технологии, протоколы: Учебник для вузов. 2-е изд. - СПб.: Питер, 2002, с. 247.
5 Бармен С. Разработка правил информационной безопасности. - М.: Издательский дом "Вильямс", 2002, с. 114.
6 Зима В., Молдовян А., Молдовян Н. Безопасность глобальных сетевых технологий. – СПб.: BHV, 2000. С.56.
7 Биячуев Т.А. Безопасность корпоративных сетей. Учебное пособие / под ред. Л.Г.Осовецкого - СПб.: СПбГУ ИТМО, 2004, с. 91.
8 Галатенко В.А. Стандарты информационной безопасности. - М.: Изд-во "Интернет-университет информационных технологий - ИНТУИТ.ру", 2004, с. 78.
9 Биячуев Т.А. Безопасность корпоративных сетей. Учебное пособие / под ред. Л.Г.Осовецкого - СПб.: СПбГУ ИТМО, 2004, с 64.
10 Зима В., Молдовян А., Молдовян Н. Безопасность глобальных сетевых технологий. Серия "Мастер". - СПб.: БХВ-Петербург, 2001, с. 124.
11 Лапонина О.Р. Криптографические основы безопасности. - М.: Изд-во "Интернет-университет информационных технологий - ИНТУИТ.ру", 2004, с. 19.
12 Ярочкин В.И. Информационная безопасность. - М. 2004. – С. 354-355.
13 Денисов А., Белов А., Вихарев И. Интернет. Самоучитель. - СПб.: Питер, 2000, с 112.
14 Биячуев Т.А. Безопасность корпоративных сетей / под ред. Л.Г.Осовецкого. – СПб: СПб ГУ ИТМО, 2004.С.187.