Настройка распределенной сети
Постоянный контроль и оперативное устранение неисправностей позволяют избежать простоев в работе организации, максимально снизить риск неожиданного выхода из строя сервера или сети.
наладка элементов компьютерного парка
регулярное создание резервных копий и восстановление программного обеспечения на рабочих станциях и серверах в случае сбоев
Замена вышедших из строя деталей компьютерного парка
Обеспечение антивирусной защиты компьютерного парка с учетом особенностей его эксплуатации
Организация совместного доступа в сеть Интернет по локальной компьютерной сети
Установка и поддержка защиты ЛВС от атак через сеть Интернет
Диагностика, выявление ошибок в работе оборудования;
Профилактическое обслуживание, мелкий ремонт;
Настройка компьютера на максимальную производительность;
Установка, настройка, сопровождение базового программного обеспечения,
Антивирусная профилактика;
Обслуживание локальной сети, настройка сетевого программного обеспечения;
Консультации всеми доступными средствами связи.
подключение и удаление аппаратных средств:
Любая компьютерная сеть состоит из трех основных компонентов:
Активное оборудование (концентраторы, коммутаторы, сетевые адаптеры и др.).
Коммуникационные каналы (кабели, разъемы).
Сетевая операционная система.
Естественно, все эти компоненты должны работать согласованно. Для корректной работы устройств в сети требуется их правильно инсталлировать и установить рабочие параметры.
В случае приобретения новых аппаратных средств или подключения уже имеющихся аппаратных средств к другой машине систему нужно сконфигурировать таким образом, чтобы она распознала и использовала эти средства. Изменение конфигурации может быть как простой задачей (например, подключение принтера), так и более сложной (подключение нового диска).
Для того чтобы принять правильное решение о модернизации системы, как системному администратору необходимо проанализировать производительность системы. Конечными узлами сети являются компьютеры, и от их производительности и надежности во многом зависят характеристики всей сети в целом. Именно компьютеры являются теми устройствами в сети, которые реализуют протоколы всех уровней, начиная от физического и канального (сетевой адаптер и драйвер) и заканчивая прикладным уровнем (приложения и сетевые службы операционной системы). Следовательно, оптимизация компьютера включает две достаточно независимые задачи:
Во-первых, выбор таких параметров конфигурации программного и аппаратного обеспечения, которые обеспечивали бы оптимальные показатели производительности и надежности этого компьютера как отдельного элемента сети. Такими параметрами являются, например, тип используемого сетевого адаптера, размер файлового кэша, влияющий на скорость доступа к данным на сервере, производительность дисков и дискового контроллера, быстродействие центрального процессора и т.п.
Во-вторых, выбор таких параметров протоколов, установленных в данном компьютере, которые гарантировали бы эффективную и надежную работу коммуникационных средств сети. Поскольку компьютеры порождают большую часть кадров и пакетов, циркулирующих в сети, то многие важные параметры протоколов формируются программным обеспечением компьютеров, например начальное значение поля TTL (Time-to-Live) протокола IP, размер окна неподтвержденных пакетов, размеры используемых кадров.
Тем не менее выполнение вычислительной задачи может потребовать участия в работе нескольких устройств. Каждое устройство использует определенные ресурсы для выполнения своей части работы. Плохая производительность обычно является следствием того, что одно из устройств требует намного больше ресурсов, чем остальные. Чтобы исправить положение, вы должны выявить устройство, которое расходует максимальную часть времени при выполнении задачи. Такое устройство называется узким местом (bottleneck). Например, если на выполнение задачи требуется 3 секунды и 1 секунда тратится на выполнение программы процессором, а 2 секунды - на чтение данных с диска, то диск является узким местом.
Определение узкого места - критический этап в процессе улучшения производительности. Замена процессора в предыдущем примере на другой, в два раза более быстродействующий процессор, уменьшит общее время выполнения задачи только до 2,5 секунд, но принципиально исправить ситуацию не сможет, поскольку узкое место устранено не будет. Если же мы приобретем диск и контроллер диска, которые будут в два раза быстрее прежних, то общее время уменьшится до 2 секунд.
Технический аудит и документирование компьютерной системы:
Технический аудит ИТ - это сбор, анализ информации и выдача рекомендаций по улучшению работы отдельного технического элемента ИТ-инфраструктуры. Для этого вида аудита характерны малый масштаб работы и узкая техническая специализация исследования.
Результаты аудита ИС организации можно разделить на три основных группы:
1. Организационные - планирование, управление, документооборот функционирования ИС.
2. Технические - сбои, неисправности, оптимизация работы элементов ИС, непрерывное обслуживание, создание инфраструктуры и т.д.
3. Методологические - подходы к решению проблемных ситуаций, управлению и контролю, общая упорядоченность и структуризация.
Проведенный аудит позволит обоснованно создать следующие документы:
Долгосрочный план развития ИС.
Политика безопасности ИС организации.
Методология работы и доводки ИС организации.
План восстановления ИС в чрезвычайной ситуации.
Техническая поддержка аппаратного обеспечения (в т. ч. периферии):
Аппаратное обеспечение (в т. ч. периферии) в наше время настолько разнообразно в зависимости от специфики информационных систем предприятий, что описание технической поддержки каждого невозможно. Обычно этим занимается специалист данного предприятия или сторонние организации, специализирующиеся на предоставлении подобного рода услуг.
Техническая поддержка программного обеспечения (например, добавить/удалить пользователя, установить/настроить программу и т.п.):
В наше время широко развиты информационные технологии и почти все сферы работы автоматизированы, поэтому большинство населения обучаются эксплуатации их. И даже не опытный пользователь сможет удалить, установить почти любое программное обеспечение, кроме, например, СУБД и ПО, касающегося опытного вмешательства в настройки при установке. Панель управления - управление ПК, изменение и установка параметров должным образом, в зависимости от нахождения данной рабочей станции в компьютерной сети.
Выдача рекомендаций по развитию компьютерной системы и улучшению качества ее работы:
Выдачу рекомендаций по развитию компьютерной системы и улучшению качества ее работы выполняют можно сделать на базе проведенного технического аудита, т.е. комплексного изучения и анализа всей компьютерной системы и выводы, результаты проведенной работы представить в ясно изложенной документации.
Обучение пользователей работе в сети, ведению архивов, ответы на вопросы пользователей, связанные с работой в сети, составляет инструкции по работе с сетевым программным обеспечением и доведение их до сведения пользователей:
Обучение пользователей работе в сети, нужно начинать с самого элементарного и постепенно: вход в Сеть дома и на работе, объяснение ее цели существования и практические занятия по эксплуатации сети в соответствующей сфере работ. То есть разработать комплексную инструкцию по работе как с программным обеспечением так и с аппаратными средствами.
Обеспечение своевременного копирования и резервирования данных:
Резервное копирование (англ. backup) - процесс создания копии данных на носителе (жестком диске, дискете и т.д.), предназначенной для восстановления данных в оригинальном месте их расположения в случае их повреждения или разрушения.
Требования к системе резервного копирования:
Надёжность хранения информации. Обеспечивается дублированием информации и заменой утерянной копии другой в случае уничтожения одной из копий.
Простота в эксплуатации - автоматизация (по возможности минимизировать участие человека: как пользователя, так и администратора).
Быстрое внедрение (лёгкая установка и настройка программ, создание скриптов, краткое обучение пользователей).
Виды резервного копирования: полное, дифференциальное, добавочный, пофайловый, метод отображающего дублирования диска.
Обеспечение отказоустойчивости важных программ создание альтернативных вариантов работы при выходе из строя оборудования или программ:
Отказоустойчивость является на сегодняшний день одной из наиболее важных характеристик, и разработчики операционных систем уделяют особое внимание этому вопросу. Система защиты при отказах оборудования означает бесперебойную работу файлового сервера при различного рода отказах аппаратных средств.
Многие версии Unix поддерживают различные варианты избыточной аппаратной отказоустойчивости, хотя эта особенность строго индивидуальна и напрямую зависит от используемого аппаратного обеспечения. Однако эталоном отказоустойчивости остаются мэйнфреймы; именно на них равняются при создании отказоустойчивых программно-аппаратных комплексов.
Надёжность и отказоустойчивость Windows NT обеспечиваются архитектурными особенностями, которые защищают прикладные программы от повреждения друг другом и операционной системой. Операционная система использует отказоустойчивую структурированную обработку особых ситуаций на всех архитектурных уровнях, которая включает восстанавливаемую файловую систему NTFS.
Помимо резервного копирования, которое производится при возникновении внештатной ситуации либо по заранее составленному расписанию, для большей сохранности данных на жестких дисках применяют специальные технологии - "зеркалирование" дисков (запись осуществляется параллельно на два диска) и создание RAID-массивов. Последние представляют собой объединение нескольких жестких дисков. При записи информация поровну распределяется между ними - кроме одного, на который записываются так называемые "контрольные суммы". При выходе из строя одного из дисков находящиеся на нем данные могут быть восстановлены по содержимому остальных.
Симметричные многопроцессорные модели серверов, получающие все большее распространение, позволяют не только увеличить производительность машины за счет разделения задачи между несколькими процессорами, но и обеспечить ее самовосстановление при выходе из строя одного из процессоров.
Обеспечение сетевой безопасности (защиты от несанкционированного доступа к информации, просмотра или изменения системных файлов и данных) и безопасности межсетевого взаимодействия.
С повышением значимости и ценности информации соответственно растёт и важность её защиты.
С одной стороны, информация стоит денег. Значит утечка или утрата информации повлечёт материальный ущерб. С другой стороны, информация - это управление. Несанкционированное вмешательство в управление может привести к катастрофическим последствиям в объекте управления - производстве, транспорте, военном деле.
Межсетевой экран или сетевой экран (Firewall, Брандмауэр) - комплекс аппаратных и программных средств, осуществляющий контроль и фильтрацию проходящих через него сетевых пакетов на различных уровнях модели OSI в соответствии с заданными правилами.
Криптография (иногда употребляют термин криптология) - область знаний, изучающая тайнопись (криптография) и методы ее раскрытия (криптоанализ). Криптография считается разделом математики. Цель криптографической системы заключается в том, чтобы зашифровать осмысленный исходный текст (также называемый открытым текстом), получив в результате совершенно бессмысленный на взгляд шифрованный текст (шифртекст, криптограмма).
Также существуют шифры с закрытым и открытым ключами, хэш-функции.
Индивидуальное задание
Индивидуальное задание заключалось в настройке файл-сервера в операционной системе Linux Debian для небольшой компании.
Как и многие программные продукты, используемые на Linux-машине, пакет Samba был установлен при инсталляции ОС Linux. При всей функциональной ценности пакета, он достаточно легко настраивается.
Функционирование сервера Smb обеспечивается работой демонов nmbd (обеспечивает клиентам netbios - поддержку имен) и smbd (обеспечивает клиентам smb - сервис). Выполнение индивидуального задания будем реализовывать с помощью samba. Чрезвычайно популярный пакет Samba распространяется на условиях открытой лицензии GNU и реализует серверную часть CIFS1 в Linux. Сегодня пакет Samba постоянно дорабатывается и расширяется. Он обеспечивает стабильный надежный механизм интеграции компьютеров работающих под управлением Windows в сеть Linux, т.е. с помощью этого пакета наш сервер под управлением Linux, ничем не будет отличаться от сервера сети Microsoft.
Пакет Samba предназначен для использования протокола SMB (Server Message Block), который также называют протоколом NetBIOS.
Прелесть этого пакета заключается в том, что он инсталлируется только на сервере Linux - никакого дополнительного программного обеспечения на Windows -клиентах не требуется.
Samba предоставляет пять основных услуг:
Совместное использование файлов;
Сетевая печать;
Аутентификация и авторизация;
Преобразование имен;
Анонсирование служб.
Пакет Samba не только позволяет загружать файлы Linux через CIFS, но также реализует все основные функции первичного контроллера домена Windows NT. Поддерживается и ряд расширенных возможностей, а именно: доменные учетные записи Windows NT, копирование по сети профилей пользователей Windows и спулинг печати. Samba упрощает совместное использование файлов между Linux и ранними версиями Windows, начиная с Windows 95.
Эти программы запускаются скриптом начальной загрузки /etc/rc. d/init. d/smb, мы будем время о времени пользоваться командой /etc/init. d/samba restart - для перезапуска samba.
Основной конфигурационный файл сервера - /etc/samba/smb. conf. Файл достаточно большой и снабжен избыточными комментариями, поэтому заострим внимание только на ключевых моментах настроек:
Определяет общие настройки серверной части Samba в целом для всех ресурсов.
[global] - общие настройки серверной части Samba в целом для всех ресурсов.
workgroup = AS
server string =%h server (Samba%v)
Используемый Ethernet-интерфейс:
interfaces = lo, eth0
log file = /var/log/samba/log.%m.%U
time server = Yes
socket options = IPTOS_LOWDELAY TCP_NODELAY
load printers = No
Приоритет данного сервера среди других компьютеров рабочей группы. Определяет, кто именно будет главной машиной, отвечающей за отображение ресурсов сети:
os level = 0
Быть или не быть мастер-браузером домена:
preferred master = No
Быть или не быть мастер-браузером для домена:
local master = No
Быть или не быть PDC:
domain master = No
remote announce = 10.10.20.9
panic action = /usr/share/samba/panic-action%d
invalid users = root
Хосты, которые имеют доступ к Samba:
hosts allow = 10.10.20.0/24
hosts deny = all
use sendfile = Yes
Для правильной кодировки:
dos charset = CP866
unix charset = KOI8-R
display charset = KOI8-R
Ресурсы с открытым общим доступом, то есть ресурсы предоставляемые пользователям имя ресурса, видимое в сети:
[Files]
Путь к каталогу ресурса:
path = /var/shares/files
read only = No
Установка прав для создаваемых в этом ресурсе файлов:
create mask = 0255
force create mode = 0225
directory mask = 0225
force directory mode = 0225
[Media]
path = /var/shares/media
read only = No
create mask = 0222
force create mode = 0222
directory mask = 0222
force directory mode = 0222
[Work]
path = /var/shares/work
read only = No
create mask = 0222
force create mode = 0222
directory mask = 0222
force directory mode = 0222
Выводы
По окончании первой производственной практики мною было многое изучено и реализовано на практике. Цели, поставленные в начале практики, достигнуты, задачи выполнены.
Особый подход был к анализу сети кафедры, что на самом деле и закрепило все мои теоретические знания и практические навыки.
После проведенного анализа стоит заметить, что сеть довольно развита и поддерживается. В дальнейшем планируется ее развивать. Сервер nuclear старше сервера hoster и их бы надо поменять ролями, но не к спеху.
Хотелось бы навести порядок, установить структурированную кабельную систему по всем правилам и ГОСТам, которые предусмотрены для проектирования сети. Но для начала можно было хотя бы навести порядок в кабельной проводке, например, установить лотки, а в тех местах где кабель не подключен, а просто торчит, установить розетки. Предусмотреть в тех местах, где происходит перегрев - вентиляторы.
В целом производственная практика благотворно повлияла на развитие и совершенствование профессиональных навыков в одном из направлений специальности - администрирование сетей.
Список литературы
1. "UNIX system administration", Frank G. Fiamingo, 1996 University Technology Services
2. support. microsoft/kb/307874/
3. portal. nauu. kiev/ci/techinfo. nsf/bf25ab0f47ba5dd785256499006b15a4/ 11a18cae7969c96d88256bf20013b73c? OpenDocument
4. microsoft/
5. ru.
6. xserver. a-real/functions/traffic. php
7. croc/solution/solution_30. shtm
8. pricesi. narod/
9. chechenkin/network_decisions.html
10. pbaconsult
Приложения
Приложение 1
Федеральное агентство по образованию
Дневник студента по первой производственной практике
(вид практики)
| Фамилия | ||||||
| Имя, отчество | ||||||
| Факультет | ||||||
| Курс | 3 | Группа | ||||
| Специальность (направление) | ||||||
| Наименование базы практики | ||||||
2007 г. |
||||||
| № п/п | Период выполнения | Нименование задачи | Описание |
| 1 | 10.07.07-12.07.07 | Настройка DHCP | Поиск литературы, изучение поставленной задачи, применение на практике |
| 2 | 17.07.07-20.07.07 | Настройка Active Directory | Изучение литературы, настройка DNS и Active Directory |
| 3 | 22.07.07-25.07.07 | Интеграция ПО, БД и робочих станций | Изучение литературы по ОС UNIX-семейства, Linux, Microsoft Windows различных версий. Знакомство ПО и БД, которые работают на платформах выше перечисленных ОС. |
| 4 | 25.07.07-28.07.07 | MySQL | Установка, настройка и работа с различными БД (AIS USTU, STUDY USTU, ASU USTU). |
| 5 | 29.07.07-30.07.07 | Терминальный доступ к серверу и программам | Изучение литературы по терминальному доступу, а именно цели и плюсы на практике предприятий. |
| 6 | 31.07.07-02.08.07 | Удаленный доступ | Знакомство организации удаленного доступа, а также организация работы удаленных офисов. Реализация поддержки сервисом различных транспортных протоколов (TCP/IP, NetBIOS, IPX/SPX), но это вылилось в дублирование программного кода. Знакомтсво со слоем вызова удаленных процедур Microsoft RPC (Microsoft Remote Procedure Call). |
| 7 | 03.08.07-08.08.07 | Обеспечение бесперебойного питания и устранения сбоев системы | Виды средств обеспечения безперебойного питания: сетевой фильтр, генератор электроэнергии, блоки безперебойного питания. И знакомство с их характеристиками. Рассмотрение причин, вызывающих сбои системы. Вывод в виде комплекса действий, предотвращающих сбои. |
| 8 | 09.08.07-14.08.07 | Аппаратные средства, программное обеспечение | Установка, удаление, настройка различных аппаратных средств, программного обеспечения |
| 9 | 15.08.07-16.08.07 | Технический аудит | Изучение литературы по техническому аудиту и правилам составления документации, которая составляется по окончанию аудита. |
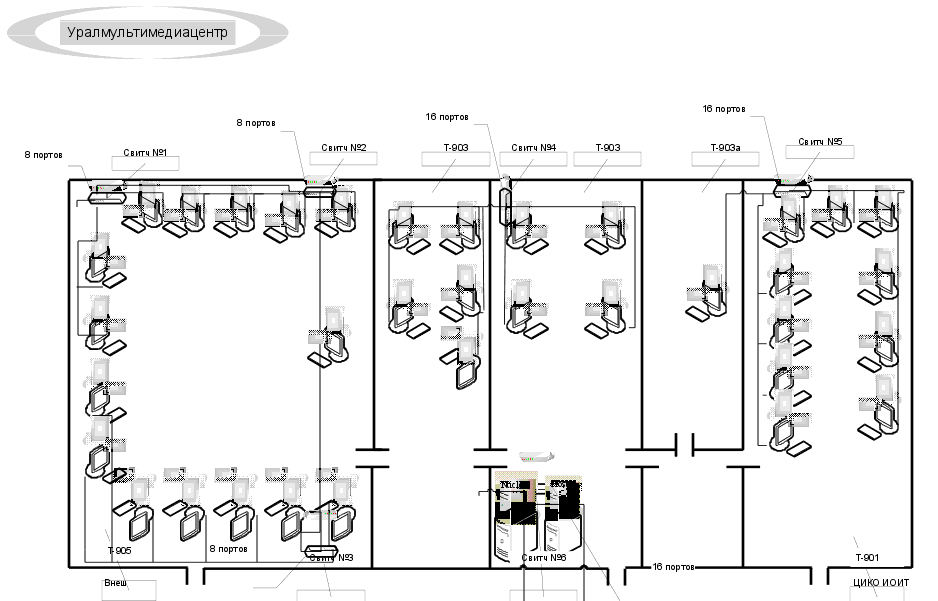 Рис.1.
Структурная
схема кафедры