Загальні основи побудови комп'ютерних мереж
Мережеве обладнання
У зв’язку з обмеженням на максимальну довжину кабелю, кількістю допустимих з'єднань комп’ютерів у мережу, досить складною топологією мережі необхідно мати спосіб обійти дані обмеження. Для цього використовують різноманітне активне мережеве обладнання.
Повторювач (Repeater).
У найпростішому випадку для з'єднання двох сегментів ЛОМ з однаковими протоколами рівня даних використовується повторювач. Вважаємо, що сегмент ЛОМ—це частина мережі, що може існувати автономно при вимкненні її зі спільної мережі. Приклад використання повторювачів: тонкий коаксіальний кабель сегмента a Ethernet не може бути довшим від 200 м,—інакше в мережі постійно виникатимуть помилки і конфлікти пакетів. При використанні повторювачів в одну локальну мережу можна об'єднати до 5 сегментів Ethernet на тонкому коаксіальному кабелі загальною довжиною до 1000 м.
Опис повторювачів: передає двійкові дані між фізичними рівнями двох систем; об'єднує два кабельних сегменти; кабельні сегменти повинні мати однакові протоколи рівня даних (Ethernet, Token-Ring, FDDI); наявний двонапрямлений цифровий підсилювач; пропускає всі пакети.
Концентратор (Hub).
Це ускладнений повторювач, що має не 2 порти, а 8, 16 чи 24. Цей пристрій має всередині одну спільну шину, яка з'єднує всі порти. Коли надходить який-небудь пакет з будь-якого порта, концентратор просто передає його в усі інші порти, не турбуючись про його подальший маршрут (шлях у мережі).
У найпростішому випадку для користувачів, котрі не висувають до мережі вимог високих швидкостей обміну інформацією, можна використати роздільний Ethernet на витій парі, об'єднавши всі ПК в одну групу за допомогою концентраторів. У такому разі топологія мережі являтиме собою зірку, у центрі якої знаходиться концентратор, а на променях—комп'ютери.
Існують концентратори, за допомогою яких можна об'єднувати не лише частини мереж, що виконані однотипними кабелями, а й мережі з різними кабелями (тонкий коаксіальний кабель, товстий Ethernet, оптоволокнний кабель, вита пара). Така реалізація мереж спричинює до невисокої пропускної зданості, оскільки передбачає використання розділеного середовища. Але її буває достатньо для мереж із сервером, звернення до якого відбуваються рідко, а головна робота відбувається на робочих станціях.
Інтелектуальні концентратори дають можливість здійснення мережевого менеджменту (управління) за допомогою спеціального програмного забезпечення, що контролює стан кожного порта і видає інформацію про кількість переданої інформації, кількість помилок і колізій.
Сегментуючі концентратори.
Один із шляхів підвищення продуктивності мережі — поділ робочої групи на кілька сегментів шляхом встановлення сегментуючого концентратора.
За допомогою сегментуючих концентраторів можна обмежити поширення внутрішніх пакетів у межах одного сегмента, не пропускаючи їх за зовнішню лінію, і в такий спосіб мінімізувати міжсегментний мережевий трафік (кількість звернень між діючими станціями, які належать різним сегментам). Аналізуючи пакети, що надійшли, і визначаючи адресу їх одержувачів, сегментуючий концентратор передає до міжсегментної лінії тільки ті пакети, які призначені для діючих станцій в інших сегментах. Усі комутуючі концентратори дають змогу вручну розподіляти свої порти між сегментами локальної мережі.
Сегментування відбувається шляхом запуску допоміжного керуючого програмного забезпечення. Наявність адаптивної комутації дає змогу сегментуючому концентратору автоматично перемикати порти між різними сегментами з метою досягнення оптимальної продуктивності.
Наприклад, якщо користувач, на якого звичайно припадає малий трафік, починає копіювати весь зміст свого жорсткого диска на сервер, то він автоматично вимкнеться зі старого сегмента, і йому буде надано окремий сегмент із сервером.
Цікаві також функції безпеки. Оскільки кожний комутуючий концентратор має список адрес підімкнених до нього пристроїв, то за відсутності підімкненого вузла у списку концентратор може автоматично розірвати з'єднання з ним. Оскільки портів сегментуючого концентратора небагато, то в разі потреби підімкнення в один сегмент великої кількості ПК діють так: до одного або кількох його портів підминають звичайний концентратор, а до нього вже підмикають ПК.
Комутатор (Swich)
Комутатор—це концентратор, який може одночасно встановлювати з'єднання між кількома парами портів, тобто реалізує віртуальні з'єднання між мережевими сегментами.
Цей пристрій поєднує можливості сегментуючого концентратора з високошвидкісною внутрішньою шиною і функціями організації віртуальних каналів для одночасного з'єднання різних пар портів, підтримуючи для цих каналів постійну швидкість обміну. Таким чином, кожний ПК, що підімкнений до комутатора, одержує в розпорядження всю смугу пропускання. Комутатор, отримуючи циркулярні службові посилки з адресами від усіх підімкнених до нього ПК, запам'ятовує їх і будує таблицю у відповідності цих адрес адресам своїх портів, до яких підімкнено ці ПК. При отриманні пакету з уже відомою йому адресою він надсилає цей пакет тільки у відповідний порт. Якщо ж адреса йому не відома, то пакет надсилається в усі порти. Станція, що отримала цей пакет, надсилає відправнику підтвердження про його отримання. Комутатор запам'ятає за цим відповідним пакетом відповідність адрес портам і надалі подібні пакети надсилатимуться тільки отримувачу. Звичайно комутатор використовується для об'єднання кількох локальних комп’ютерних мереж в одну загальну мережу або при інтенсивних передаваннях великих обсягів графічних чи мультимедійних даних.
Мережева операційна система
Операційна система (ОС) — комплекс програмних засобів і даних, які забезпечують управління роботою апаратної та програмної складових обчислювальної системи, координують їх взаємодію. Мережева операційна система —операційна система, що забезпечує приймання та передавання відповідними програмними та апаратними засобами. Кожна мережева операційна система повинна забезпечувати:
— багатокористувацький режим роботи. Одночасна реєстрація і робота у системі кількох користувачів.
— багатозадачний режим роботи. Виконання багатьох задач одночасно непомітно для користувача, який може одночасно з компіляцією програми читати свою пошту. Кожна задача незалежно від того, чи введена це в командному рядку найпростіша команда чи програма, що вимагає значних ресурсів центрального просесора запускає один або декілька процесів.
Необхідна функціональність учасника мережі, сервер або робоча станція, визначається мережевою операційною системою (рис _). При проектуванні мережевої операційної системи розробники передбачають розширений набір функціональних можливостей, що враховують особливості роботи у мереженому середовищі:
висока стабільність;
багатокористувацький режим роботи, забезпечення одночасної роботи кількох користувачів.
розподіл програмних, апаратних і обчислювальних ресурсів сервера між робочими станціями;
забезпечення захисту збережуваних даних;
реєстрація користувачів і надання їм прав доступу;
перевірка прав користувачів при доступі до ресурсів локальних і мережевих;
розвинуті засоби моніторингу (контролю) мережі
облік використання ресурсів.
|
ОПЕРАЦІЙНА СИСТЕМА |
Забезпечується мережевою Операційною системою |
|
|
ПРОГРАМА ПІДТРИМКИ МЕРЕЖІ |
||
|
ДРАЙВЕР МЕРЕЖЕВОГО АДАПТЕРА |
||
|
МЕРЕЖЕВИЙ АДАПТЕР |
||
|
СЕРЕДОВИШЕ ОБМІНУ ДАНИМИ |
Рис.
Залежно від виконуваних мережевих функцій можна розглядати два типи операційних систем: серверні операційні системи, що забезпечують розподіл мережевих ресурсів для спільного використання. Виділені сервери призначені винятково для керування роботою в мережі. Невиділені сервери одночасно можуть функціонувати і як робочі станції. Операційні системи робочих станцій, що надають можливість використовувати визначенні мережеві ресурси.
На сьогодні найбільш популярними мережевими операційними системами є Windows NT та версії UNIX систем, зокрема все більшого застосування набуває вільнопоширювана ОС Linux.
Сучасні операційні системи забезпечують, у різній мірі, підтримку мережі на рівні ядра системи, тобто ми одразу, після інсталяції, отримуємо мережеву операційну систему. Для операційних систем що виконуються на процесорах фірми Intel, сімейство і386, Pentium, та сумісних з ними: AMD, Cyrix існує кілька версій мережевих операційних систем:
Windows 9x (однорангова мережа);
Windows NT (файл, принт сервер, сервер додатків, комунікаційний сервер)
Novell (файл, принт сервер, комунікаційний сервер)
Unix (файл, принт сервер, сервер додатків, комунікаційний сервер)
Linux (файл, принт сервер, сервер додатків, комунікаційний сервер)
Наприклад: Windows 9x є мережевою операційною системою, але врахувавши, що Windows 9x це універсальна операційна система для виконання широкого кола задач, то зрозуміло, що вона може виконувати функції клієнта, робочої станції або сервера невеликої однорангової мережі з невеликим навантаженням. Використання Windows 9х як сервера, до якого ставляться підвищені вимоги надійності, захищеності, стабільності є недоцільним.
Під’єднатись до комп'ютера на якому виконується серверна операційна система (сервера) можна кількома шляхами. Начастіше використовується програмне забезпечення клієнт, що дозволяє використовувати спільновикористовувані мережеві ресурси: файли, папки, принтери тощо.
Наприклад: клієнт для мереж Microsoft, у операційних системах Windows, для використання мережевих файлових систем, принтерів тощо.
Централізована, децентралізована моделі обчислювального середовища
Якщо необхідно забезпечити виконання програм, на віддаленому сервері., використовують спеціальне програмне, апаратне забезпечення термінал з боку клієнта та термінал сервер. Наприклад Windows Terminal Server для Windows; Terminal, XTerminal у Unix. Від того, яким чином здійснюється під'єднання до сервера, за допомогою термінала або клієнта ідповідних послуг, залежить якого типу мережеві ресурси використовуються у комп'ютерній мережі: розподіленими чи централізовані1.
При централізованій роботі усі користувачі (у великих системах їх може бути більше сотні) отримують доступ до обчислювальних ресурсів одного комп’ютера — сервера. Всі задачі користувачі виконуються на центральному сервері.
2) При розподіленій моделі обчислювального середовища головна робота відбувається на робочій станції користувача, у той час як центральний комп'ютер використовується в основному для спільного використання програмного забезпечення, даних. Принтери чи інша периферія може знаходитися як на робочому місці користувача, так і на центральному комп'ютері.
Сервером називається комп'ютер, що надає деякі сервисы іншим комп'ютерам. Як сервіс може виступати будь-як програма, чи процедура дані, надані сервером. Наприклад, сервер може повертати інформацію з бази даних, до якої немає безпосереднього доступу.
Клієнтом називається комп'ютер, що користається сервисами, наданими сервером. Клієнт звертається до сервера і запитує в нього якийсь сервіс. Для взаємодії із сервером клієнт використовує спеціально розроблене клієнтське програмне забезпечення. З іншого боку, на сервері також працює спеціальне серверне програмне забезпечення.
Модель обчислювального середовища клієнт-сервер
Технологія клієнт-сервер є важливою концепцією у сучасних мережевих технологіях, і особливо для Інтернет.
Завдяки технології модель клієнт-сервер, забезпечується можливість з різних місць отримати доступ до інформації, що зберігається на одному сервері. Можна встановити кілька серверних комп'ютерів, кожний з який зберігає інформації у визначеному поданні: графічна, гіпертекстова, мультимедійна тощо. Оскільки для взаємодії із сервером використовується програмне забезпечення клієнта, можна створити для різного способу подання інформації відповідне програмне забезпечення клієнта для різних апаратних платформ. Так, користувачі Windows і Macintosh використовуючи відповідне програмне забезпечення клієнта, отримують доступ до інформації на сервері, що працює під управлінням UNIX чи Linux так само просто, як самі користувачі UNIX чи Linux
Протокол
Для того, щоб комп’ютери могли обмінюватися повідомленнями, мережевих адаптерів і кабелів, недостатньо, необхідно мати ще мову, за допомогою якої вони могли б домовлятися цю мову ми будемо називати протоколом,
Протокол — формалізовані правила прийому і передачі повідомлень між хостами (активними складовими мережі)
Для мереж побудованих на основі Windows 95/98, є основними протоколи
NETBEUI — для об'єднання в мережу ПК які працюють тільки з операційними системами Windows 3.11 for workgroup, Windows 95/98, Windows NT, донедавна основний мережевий протокол фірми Microsoft.
TCP/IP — на даний час, основний протокол, що дозволяє об’єднати у мережу комп’ютери з різною операційною системою Unix, Mac OS, і різною апаратною платформою Macintosh, Sun. На цьому протоколі базується робота Інтернет. У новій версії Windows 2000, протокол TCP/IP вибраний за основний.
Про цей протокол пізніше ми поговоримо детальніше дещо пізніше.
IPX/SPX — протокол фірми Novell, лідера серед мережевих операційних систем, дозволяє виступати Windows клієнтом в мережі Novell.
Крім протоколу обміну необхідна програма яка взаємодіє з операційною системою і мережевим обладнанням.
Мережі на основі протоколу TCP/IP
TCP/IP представляє собою сімейство протоколів, що були розроблені в сімдесятих роках у рамках спеціального проекту Управління перспективних досліджень і розробок Міністерства оборони США з метою розвитку системи зв'язку між навчальними закладами і науково-дослідними інститутами. Розроблялися ці протоколи для Unix-систем, при цьому основні дослідження проводилися в Каліфорнійскому університеті (м. Берклі). Саме ці протоколи застосовуються в Internet і багатьох локальних мережах, для об’єднання комп’ютерів,
Комплект TCP/IP складається з декількох різноманітних протоколів, кожний із який виконує в мережі визначену задачу. Базових протоколів два: протоколи керування передачею (TCP), що забезпечує відправлення і прийом повідомлень, і міжмережевий протокол (IP), що відповідає за маршрутизацію. Інші протоколи виконують різноманітні мережеві функції, такі як доступ до різних сервісів таких як “служба доменних імен” (DNS) забезпечує перетворення доменних адрес в числовий еквівалент, протокол пересилки файлів (ftp) дозволяє обмінюватися файлами між віддаленими комп’ютерами, http забезпечує доступ до WEB сервісу, на даний момент це є найбільш популярна служба Інтернет, та інше.
Основні поняття (протокол TCP/IP, система доменних імен, маршрутизація, роутинг)
На рис. 7 наведено приклад типової конфігурації мережі яку можна було б рекомендувати для використання в загальноосвітній школі.
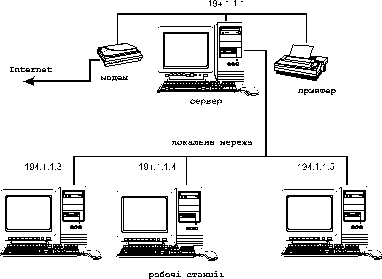
Рис 7. Приклад простої мережі
У цій мережі мережі, об’єднано декілька комп’ютерів, принтер, модем для доступу в Internet. Розглянемо, що нам необхідно для успішного функціонування мережі на основі протоколу TCP/IP. Насамперед потрібно визначитися з такими параметрами:
унікальна IP-адреса кожного комп’ютера;
адреса мережі; широкомовна адреса; адреса шлюзу (якщо такий є);
адреса серверу імен; маска мережі.
IP адреса. Це унікальна адреса, що ідентифікує окремий комп’тер мережі. Прийнята в IP мережах адреса є 32-бітним числом. Для спрощення IP адреса розбита на чотири 8-ми бітних числа, сегменти і має свою структуру, в якій одна частина визначає адресу мережі до якої підключений даний комп’ютер, а інша означує конкретний хост-комп’ютер в цій мережі. Мережева частина адреси займає перші три сегменти, а адреса машини - останній сегмент. У сукупності ці сегменти утворять унікальну адресу, за допомогою якого ідентифікується будь-який комп'ютер у мережі, що працює по протоколах TCP/IP. Наприклад, у IP-адресі 194.1.1.3 мережева частина - 194.1.1, а машинна частина - 3. Даний комп'ютер є частиною мережі, адреса якої - 194.1.1.0.
Якщо локальна мережа не має TCP/IP з'єднання з іншими мережами, можна використовувати будь-які адреси1, але все таки бажано користуватися загальноприйнятими правилами про призначення адреси.
Для чіткої структуризації існує декілька класів мереж від яких залежить максимальна кількість адрес для хостів.
Мережі класуA — включає мережі з 1.0.0.0 до 127.0.0.0. Номер мережі знаходиться в першому байті октету. Це забезпечує 24-ох розрядну частину для означення хостів. Дозволяє використання приблизно 1,6 міліони хостів у мережі.
Мережі класу B — включає мережі з 128.0.0.0 по 191.255.0.0; номер мережі знаходиться в перших двох байтах октету. Це нараховує 16320 мереж з 65024 хостом в кожній.
Мережі класу C — включає мережі від 192.0.0.0 по 223.255.255.0; номер мережі - перших три числа в октеті. Нараховує 2 міліони мереж з 254 хостами в кожній.
Мережі класу D, E, F - адреси що підпадають в діапазон з 224.0.0.0 по 254.0.0.0 є або експериментальними, або збереженні для використання у майбутньому і не описують будь-якої мережі.
Згідно нашого прикладу адреса 194.1.1.3 належить хосту з номером 3, мережі класу С з номером 194.1.1.
Адреси: 0.0.0.0 та 127.0.0.0 є зарезервовані і їх використовувати неможна при присвоєнні адрес хостам. Перша називається маршрутом за замовчуванню, а друга - адресою локального інтерфейсу.
Мережа 127.0.0.0 зарезервована для IP трафіку локально на вашому хості. Найчастіше адреса 127.0.0.1 буде призначена спеціальному інтерфейсу на вашому хості, який називається інтерфейс петлі (loopback). Це дозволяє розробляти та тестувати програмне забезпечення мережі без використання “реальної“ мережі. Також це буде корисним якщо використовується мережеве програмне забезпечення на окремому (не під'єднаному до мережі) хості. Наприклад UUCP сайти не мають IP під'єднання взагалі, однак потребують для роботи системи новин INN. Для роботи під Linux, INN потребує інтерфейс петлі (loopback)
Для адрес хостів локальних мереж які не мають адреси в Інтернет (приватні мережі) зарезервовані наступні адреси, які не транслюються в Інтернет:
10.0.0.0 - 10.255.255.255 — 1 мережа класу A
172.16.0.0 - 172.31.255.255 — 16 мережа класу B
192.168.0.0 - 192.168.255.255 — 256 мережа класу C
Адреса мережі. Адреса мережі можна легко встановити за адресою хост-комп’ютера. Адреса мережі - це мережева частина адреси хоста плюс нуль, наприклад, у хост-адресі 194. 1.1.3 адреса мережі - 194. 1. 1.0.
Системи визначають адресу мережі за адресою хост-комп’ютера за допомогою маски мережі, виконуючи порозрядну операція І з маскою мережі й адресою хост-комп’ютера, отримуючи обнулення машинної частини адреси й одержанню його мережевої частини.
Якщо ви використовуєте тільки loopback, у вас немає адреси мережі.
Маска мережі (Netmask). Маска мережі використовується для одержання адреси мережі, до якої ви підключенні. При визначенні маски мережі адреса хост-комп’ютера виступає в ролі трафарету. Всі числа в мережевій частині хост-адреси встановлюються рівними 255, а в машинній частині ставиться нуль. Це і є маска мережі.
Маска мережі для хост-адреси 194.1.1.3 — 255. 255. 255.0.
Мережева частина, 194.1.1, замінена на 255. 255. 255, а машинна частина 3, замінена нулем. За допомогою цієї маски системи визначають по вашій хост-адресі адресу вашої мережі. Вони можуть встановити, яка частина адреси хост-комп’ютера є мережевою і з яких чисел вона складається.
Наведений приклад маски належить мережі классу C, для мереж класу B мережева маска відповідно буде 255.255.0.0. Для loopback. Мережева маска завжди 255.0.0.0. Оскільки адреса порта loopback всегда 127.0.0.1.
Широкомовна (Broadcast) адреса. Широкомовна адреса дозволяє системі посилати повідомлення одночасно всім системам у мережі. Як і мережева адреса, широкомовну адреса можна легко визначити за адресою хост-комп’ютера; машинна частина в ньому встановлена рівною 255, а мережева частина не змінюється. Наприклад, широкомовна адреса для адреси хост-комп’ютера 194.1.1.3 — 194.1.1.3 (тобто мережева частина адреси залишається старою, а машинна змінюється на 255).
Якщо тільки ви використовуєте loopback, у вас не буде broadcast адреси.
Адреса шлюзу (Gateway). Досить часто один із комп'ютерів мережі призначають шлюзом (gateway), призначення якого — забезпечувати взаємодію з іншими мережами. Шлюз - це просто комп’ютер, що живе одночасно у різних мережах, має IP адреси різноманітних підмереж і керує передачею пакетів між ними. Всі з'єднання з даної мережі в іншу і навпаки здійснюються через цей шлюзовий комп'ютер.
Якщо ви працюєте в такій мережі, то необхідно дізнатися адресу шлюзу у системного адміністратора мережі. Якщо шлюзу в мережі немає, або якщо ви працюєте в автономній системі то адреса шлюзу не потрібна.
Як правило, адреса шлюзу має ту ж мережеву частину, що й адреса хост-комп’ютера, але в його машинній частині стоїть 1. Наприклад, якщо адреса хост-комп’ютера - 194.1.1.3 то адреса шлюзу (можливо) - 194.1.1.1. Проте це не є правилом.
Сервери доменних імен (Nameserver). У багатьох мережах, включаючи Internet, є комп'ютери, що працюють як сервери доменних імен, для перетворення доменних імен мереж і хост-машин у IP-адреси. Це дозволяє ідентифікувати ваш комп'ютер у мережі, користуючись не IP-адресою, а доменним ім'ям, так як IP адреси досить важко запам’ятати, а ім’я комп’ютера значно легше: наприклад main.tdpu.edu.te. До інших систем теж можна звертатися по доменних іменах, тому їхньої IP-адреси знати не обов'язково. Для цього, необхідно знати IP-адреси серверів доменних імен своєї мережі. Ці адреси (звичайно їх може бути декілька) можна дізнатися в системного адміністратора. Якщо ви працюєте з провайдером Internet, вам потрібно буде знати адреси серверів доменних імен, що обслуговує даний провайдер.
Список рекомендованої літератури
Руденко В.Д.,Макарчук О.М.,Патланжоглу М.О.Практичний курс інфор-матики.-К.:Фенікс,1997.-304 с.
Кулаков Ю.А.,Луцкий Г.М. Компъютерные сети / Учебное пособие.-К.: Юниор,1998.-384с.
Хоффман П. Internet. - К.:Диалектика,1995.-160 с.
Уолл Д. и др.Использование World Wide Web. 2-ое издание.: Пер. с англ.-К.: Диалектика, 1997. - 432 с.
Интернет. Энциклопедия.: Под. ред. Л.Мелиховой - СПб: Изд-во "Питер", 2000.-528 с.
1 Однокористувацькі операційні системи типу MS DOS, на відміну від мережених, створювались для одночасного використання тільки одним користувачем і відповідно, всі обчислювальні ресурси зосереджувалися на одному комп'ютері: принтери, диски та інші пристрої.
1 Для сайтів Inernet, адреси виділяються NIC (Network Information Center). При зверненні до NIC ви не отримаєте адреси для кожного окремо взятого хоста які ви плануєте використовувати. Замість цього вам надасться номер мережі, що дозволить призначати IP адреси у межах певного діапазону хостам мережі за вашим бажанням.