Разработка программы, реализующей алгоритм шифрования ГОСТ 28147-89
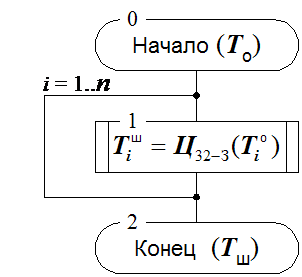
Рис. 3а. Алгоритм шифрования данных в режиме простой замены.
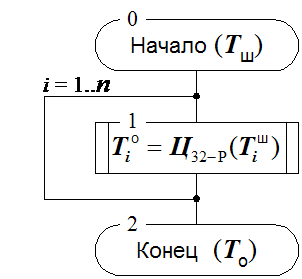
Рис. 3б. Алгоритм дешифрования данных в режиме простой замены.
Размер массива открытых или зашифрованных данных, подвергающийся соответственно зашифрованию или расшифрованию, должен быть кратен 64 битам: |Tо|=|Tш|=64 · n , после выполнения операции размер полученного массива данных не изменяется.
Режим шифрования простой заменой имеет следующие особенности:
Так как блоки данных шифруются независимо друг от друга и от их позиции в массиве данных, при зашифровании двух одинаковых блоков открытого текста получаются одинаковые блоки шифртекста и наоборот. Отмеченное свойство позволит криптоаналитику сделать заключение о тождественности блоков исходных данных, если в массиве зашифрованных данных ему встретились идентичные блоки, что является недопустимым для серьезного шифра;
Если длина шифруемого массива данных не кратна 8 байтам или 64 битам, возникает проблема, чем и как дополнять последний неполный блок данных массива до полных 64 бит. Эта задача не так проста, как кажется на первый взгляд. Очевидные решения типа «дополнить неполный блок нулевыми битами» или «дополнить неполный блок фиксированной комбинацией нулевых и единичных битов» могут при определенных условиях дать в руки криптоаналитика возможность методами перебора определить содержимое этого самого неполного блока, и этот факт означает снижение стойкости шифра. Кроме того, длина шифртекста при этом изменится, увеличившись до ближайшего целого, кратного 64 битам, что часто бывает нежелательным.
На первый взгляд, перечисленные выше особенности делают практически невозможным использование режима простой замены, ведь он может применяться только для шифрования массивов данных с размером кратным 64 битам, не содержащим повторяющихся 64-битовых блоков. Кажется, что для любых реальных данных гарантировать выполнение указанных условий невозможно. Это почти так, но есть одно очень важное исключение: вспомните, что размер ключа составляет 32 байта, а размер таблицы замен – 64 байта. Кроме того, наличие повторяющихся 8-байтовых блоков в ключе или таблице замен будет говорить об их весьма плохом качестве, поэтому в реальных ключевых элементах такого повторения быть не может. Именно поэтому ГОСТ предписывает использовать режим простой замены исключительно для шифрования ключевых данных.
Гаммирование.
Гаммирование – это наложение (снятие) на открытые (зашифрованные) данные криптографической гаммы, т.е. последовательности элементов данных, вырабатываемых с помощью некоторого криптографического алгоритма, для получения зашифрованных (открытых) данных. Для наложения гаммы при зашифровании и ее снятия при расшифровании должны использоваться взаимно обратные бинарные операции, например, сложение и вычитание по модулю 264 для 64-битовых блоков данных. В ГОСТе для этой цели используется операция побитового сложения по модулю 2, поскольку она является обратной самой. Гаммирование решает обе вышеупомянутые проблемы простой замены: во-первых, все элементы гаммы различны для реальных шифруемых массивов и, следовательно, результат шифрования даже двух одинаковых блоков в одном массиве данных будет различным. Во-вторых, хотя элементы гаммы и вырабатываются одинаковыми порциями в 64 бита, использоваться может и часть такого блока с размером, равным размеру шифруемого блока.
Гамма получается следующим образом: с помощью некоторого алгоритмического рекуррентного генератора последовательности чисел (РГПЧ) вырабатываются 64-битовые блоки данных, которые далее подвергаются преобразованию по циклу 32-З, то есть зашифрованию в режиме простой замены, в результате получаются блоки гаммы. Благодаря тому, что наложение и снятие гаммы осуществляется при помощи одной и той же операции побитового исключающего или, алгоритмы шифрования и дешифрования в режиме гаммирования идентичны, их общая схема приведена на рисунке 4.
РГПЧ, используемый для выработки гаммы, является
рекуррентной функцией: 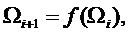 где
 – элементы рекуррентной последовательности, а
f – функция преобразования. Неизбежно возникает вопрос о том, что же
представляет из себя элемент
 . В
действительности, этот элемент данных является параметром алгоритма для режимов
гаммирования, на схемах он обозначен как S, и называется в криптографии
синхропосылкой, а в ГОСТе – начальным заполнением одного из регистров
шифрователя. По определенным соображениям разработчики ГОСТа решили
использовать для инициализации РГПЧ не непосредственно синхропосылку, а
результат ее преобразования по циклу 32-З:
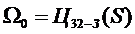 .
Последовательность элементов, вырабатываемых РГПЧ, целиком зависит от его
начального заполнения, т.е. элементы этой последовательности являются функцией
своего номера и начального заполнения РГПЧ:
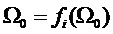 , где fi (X) =
f (fi–1(X)), f0 (X) = X. С учетом преобразования по алгоритму простой замены
добавляется еще и зависимость от ключа. Таким образом, последовательность
элементов гаммы для использования в режиме гаммирования однозначно определяется
ключевыми данными и синхропосылкой.
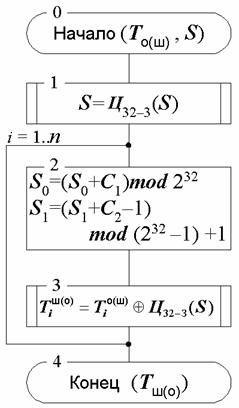
Рис. 4. Алгоритм шифрования (дешифрования) в режиме гаммирования.
Шаг 0. Определение исходных данных для основного шага криптопреобразования, где Tо(ш) – массив открытых (зашифрованных) данных произвольного размера, подвергаемый процедуре шифрования (дешифрования), по ходу процедуры массив подвергается преобразованию порциями по 64 бита; S – синхропосылка (64-битовый элемент данных, необходимый для инициализации генератора гаммы);
Шаг 1. Начальное преобразование синхропосылки, выполняемое для ее «рандомизации», т.е. для устранения статистических закономерностей, присутствующих в ней, результат используется как начальное заполнение РГПЧ;
Шаг 2. Один шаг работы РГПЧ, реализующий его рекуррентный алгоритм. В ходе данного шага старшая (S1) и младшая (S0) части последовательности данных вырабатываются независимо друг от друга;
Шаг 3. Гаммирование. 64-битовый элемент, выработанный РГПЧ, подвергается процедуре шифрования по циклу 32–З, результат используется как элемент гаммы для шифрования (дешифрования) очередного блока открытых (зашифрованных) данных того же размера.
Шаг 4. Результат работы алгоритма, представляющий собой зашифрованный (расшифрованный) массив данных.
Особенности гаммирования как режима шифрования:
Одинаковые блоки в открытом массиве данных дадут при зашифровании различные блоки шифртекста, что позволит скрыть факт их идентичности;
Поскольку наложение гаммы выполняется побитно, шифрование неполного блока данных легко выполнимо как шифрование битов этого неполного блока, для чего используется соответствующие биты блока гаммы. Так, для шифрования неполного блока в 1 бит согласно стандарту следует использовать самый младший бит из блока гаммы;
Синхропосылка, использованная при зашифровании, каким-то образом должна быть передана для использования при расшифровании. Это может быть достигнуто следующими путями:
хранить или передавать синхропосылку вместе с зашифрованным массивом данных, что приведет к увеличению размера массива данных при зашифровании на размер синхропосылки, то есть на 8 байт;
использовать предопределенное значение синхропосылки или вырабатывать ее синхронно источником и приемником по определенному закону, в этом случае изменение размера передаваемого или хранимого массива данных отсутствует.
Гаммирование с обратной связью.
Данный режим очень похож на режим гаммирования и отличается от него только способом выработки элементов гаммы – очередной элемент гаммы вырабатывается как результат преобразования по циклу 32-З предыдущего блока зашифрованных данных, а для шифрования первого блока массива данных элемент гаммы вырабатывается как результат преобразования по тому же циклу синхропосылки. Этим достигается зацепление блоков – каждый блок шифртекста в этом режиме зависит от соответствующего и всех предыдущих блоков открытого текста. Поэтому данный режим иногда называется гаммированием с зацеплением блоков . На стойкость шифра факт зацепления блоков не оказывает никакого влияния.
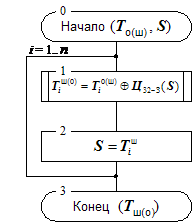
Рис. 5. Алгоритмов шифрования (дешифрования) в режиме гаммирования с обратной связью.
Шифрование в режиме гаммирования с обратной связью обладает теми же особенностями, что и шифрование в режиме обычного гаммирования, за исключением влияния искажений шифротекста на соответствующий открытый текст. Для сравнения запишем функции дешифрования блока для обоих упомянутых режимов:
гаммирование –  , где Гi –
i-тый элемент гаммы;
гаммирование с обратной связью – 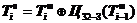 .
Если в режиме обычного гаммирования изменения в определенных битах шифротекста влияют только на соответствующие биты открытого текста, то в режиме гаммирования с обратной связью картина несколько сложнее. Как видно из соответствующего уравнения, при расшифровании блока данных в режиме гаммирования с обратной связью, блок открытых данных зависит от соответствующего и предыдущего блоков зашифрованных данных. Поэтому, если внести искажения в зашифрованный блок, то после дешифрования искаженными окажутся два блока открытых данных – соответствующий и следующий за ним.
4 Руководство к программе
Перед использованием программа должна быть откомпилирована с заданием ключа и таблицы замен. Ключевые элементы шифрования будут размещены внутри exe-файла.
Процесс компиляции.
При компиляции используется Delphi 7 или FreePascal. В тексте программы сделаны ссылки на файл ключа key.inc и на файл развернутой таблицы замен table.inc. Для использования программы пользователь должен подготовить файлы со своей ключевой информацией, сослаться на них в тексте программы и откомпилировать исходный текст заново. Получившийся исполнительный файл является самодостаточным - он содержит ключ внутри себя, поэтому при запуске программы ключ задавать не требуется.
Использование программы.
Запуск программы осуществляется из командной строки следующей командой:
gost_pa e|d <infile> <outfile>
где:
e|d - e (encrypt) – зашифровать;
d (decrypt) – расшифровать;
<infile> - имя входного файла;
<outfile> - имя выходного файла.
Если третий параметр опустить, то имя выходного файла будет формироваться из имени входного файла. При зашифровании это будет добавление расширения gst, при расшифровании удаление расширения gst.
Заключение
Криптография сегодня - это важнейшая часть всех информационных систем: от электронной почты до сотовой связи, от доступа к сети Internet до электронной наличности. Криптография обеспечивает подотчетность, прозрачность, точность и конфиденциальность передаваемой информации. Она предотвращает попытки мошенничества в электронной коммерции и обеспечивает юридическую силу финансовых транзакций.
В данной работе изучен алгоритм шифрования ГОСТ 28147-89. Так же на основании этого алгоритма была создана программа. В тексте работы приведено руководство к данной программе.
Список литературы
Герасименко В.А., Малюк А.А. Основы защиты информации. М.: МГИФИ, 1997. – 348 с.
Зима В.М.. Молдовян А.А., Молдовян Н.А. Компьютерные сети и защита передаваемой информации. СПб.: СПбГУ, 1998. – 312 с.
Мельников В.В. Защита информации в компьютерных системах. М.: Финансы и статистика, 1997. – 248 с.
Романец Ю.В.. Тимофеев П.А., Шаньгин В.Ф. Защита информации в компьютерных системах и сетях. М.: Радио и связь, 1999. – 349 с.
Харин Ю.С., Берник В.И., Матвеев Г.В. Математические основы криптологии. Мн.: БГУ, 1999. – 294 с.
Приложение
type
TGOST_Block = array [0..1] of LongWord;
TGOST_Key = array [0..7] of LongWord;
TGOST_TZam256 = array [0..3, 0..255] of Byte;
var
GOST_Key: TGOST_Key =
{Ссылка на key.inc }
GOST_TZam256: TGOST_TZam256 =
{ Ссылка на table.inc }
var
GSeed: TGOST_Block = (0, 0);
ABlock: array [0..127] of TGOST_Block;
b1, b2: TGOST_Block;
procedure GOST_SetSeed(const GS: TGOST_Block);
begin
GSeed := GS
end;
procedure GOST_EncryptBlock(var GBlock: TGOST_Block); assembler;
var
blk: Pointer;
i: LongInt;
label
L, L1, L2;
asm
push ebx
push esi
push edi
mov ebx, GBlock
mov blk, ebx
mov eax, [ebx]
mov edx, [ebx+4]
mov i, 3
L:
mov ecx, 8
lea esi, GOST_Key
L1:
mov edi, eax
add eax, [esi]
lea ebx, GOST_TZam256
xlat
ror eax, 8
add ebx, 256
xlat
ror eax, 8
add ebx, 256
xlat
ror eax, 8
add ebx, 256
xlat
rol eax, 3
xor eax, edx
mov edx, edi
add esi, 4
loop L1
sub i, 1
jnz L
mov ecx, 8
lea esi, GOST_Key
add esi, 28
L2:
mov edi, eax
add eax, [esi]
lea ebx, GOST_TZam256
xlat
ror eax, 8
add ebx, 256
xlat
ror eax, 8
add ebx, 256
xlat
ror eax, 8
add ebx, 256
xlat
rol eax, 3
xor eax, edx
mov edx, edi
sub esi, 4
loop L2
mov ebx, blk
mov [ebx], edx
mov [ebx+4], eax
pop edi
pop esi
pop ebx
end;
procedure GOST_GammaBEn
(FileIn, FileOut: String);
var
i, nb: SmallInt;
lb: Integer;
fin, fout: File;
begin
AssignFile(fin, FileIn);
AssignFile(fout, FileOut);
Rewrite(fout, 1);
FileMode := 0;
Reset(fin, 1);
BlockWrite(fout, GSeed, 8);
b1 := GSeed;
repeat
BlockRead(fin, ABlock, 1024, lb);
nb := (lb - 1) div 8;
for i := 0 to nb do begin
GOST_EncryptBlock(b1);
ABlock[i][0] := ABlock[i][0] XOR b1[0];
ABlock[i][1] := ABlock[i][1] XOR b1[1];
b1 := ABlock[i]
end;
BlockWrite(fout, ABlock, lb)
until lb<>1024;
CloseFile(fout);
CloseFile(fin)
end;
procedure GOST_GammaBDe
(FileIn, FileOut: String);
var
i, nb: SmallInt;
lb: Integer;
fin, fout: File;
begin
AssignFile(fin, FileIn);
AssignFile(fout, FileOut);
Rewrite(fout, 1);
FileMode := 0;
Reset(fin, 1);
BlockRead(fin, GSeed, 8);
b1 := GSeed;
repeat
BlockRead(fin, ABlock, 1024, lb);
nb := (lb - 1) div 8;
for i := 0 to nb do begin
GOST_EncryptBlock(b1);
b2 := ABlock[i];
ABlock[i][0] := ABlock[i][0] XOR b1[0];
ABlock[i][1] := ABlock[i][1] XOR b1[1];
b1 := b2
end;
BlockWrite(fout, ABlock, lb)
until lb<>1024;
CloseFile(fout);
CloseFile(fin)
end;
procedure Burn;
var
i, j: SmallInt;
begin
GSeed[0] := 0;
GSeed[1] := 0;
b1 := GSeed;
b2 := GSeed;
for i := 0 to 127 do ABlock[i] := GSeed;
for i := 0 to 7 do GOST_Key[i] := 0;
for i := 0 to 3 do for j := 0 to 255 do GOST_TZam256[i][j] := 0;
end;
label err;
var
s1, s2: String[255];
s0: String[1];
ext: String[4];
n: Integer;
GS: TGOST_Block;
encr: Boolean;
i: Integer;
begin
n := ParamCount;
if n = 3 then begin
s0 := ParamStr(1);
s1 := ParamStr(2);
s2 := ParamStr(3);
if UpCase(s0[1]) = 'E' then begin
encr := True
end else if UpCase(s0[1]) = 'D' then begin
encr := False
end else begin
goto err
end
end else if n = 2 then begin
s0 := ParamStr(1);
s1 := ParamStr(2);
if UpCase(s0[1]) = 'E' then begin
encr := True;
s2 := s1 + '.gst';
end else if UpCase(s0[1]) = 'D' then begin
ext:=copy(s1, Length(s1) - 3, 4);
for i := 1 to Length(ext) do ext[i]:=UpCase(ext[i]);
if ext = '.GST' then begin
encr := False;
s2 := copy(s1, 1, length(s1) - 4)
end else begin
goto err
end
end else begin
goto err
end
end else if n = 1 then begin
s1 := ParamStr(1);
ext := copy(s1, Length(s1) - 3, 4);
for i := 1 to Length(ext) do ext[i] := UpCase(ext[i]);
if ext = '.GST' then begin
encr := False;
s2 := copy(s1, 1, length(s1) - 4)
end else begin
encr := True;
s2 := s1 + '.gst'
end
end else begin
goto err
end;
if encr then begin
Randomize;
GS[0] := (Random($10000) SHL 16) + Random($10000);
GS[1] := (Random($10000) SHL 16) + Random($10000);
GOST_EncryptBlock(GS);
GOST_SetSeed(GS);
GOST_GammaBEn(s1, s2)
end else begin
GOST_GammaBDe(s1, s2)
end;
Burn;
exit;
err:
Burn;
WriteLn('gost_pa e|d <infile> <outfile>');
end.