Обеспечение защиты информации в локальных вычислительных сетях
Вполне реальной угрозой является перехват электромагнитного излучения от ЭВМ или терминала. Правда, вследствие использования режима мультипрограммирования, когда одновременно обрабатывается несколько заданий пользователей, данные, полученные таким путем от большинства вычислительных систем, очень трудно поддаются дешифрованию. Однако, подслушивание терминалов вполне реально, особенно в пределах дальности порядка 6 м. Трудность выполнения этой операции быстро возрастает с расстоянием, так что подслушивание с расстояния, превышающего 45 м, становится крайне дорогостоящей операцией. При использовании более дорогой аппаратуры можно усилить и слабый сигнал. Например, большинство терминалов с ЭЛТ регенерируют отображаемую информацию через короткие интервалы времени. Следовательно, применяя сложные методы, можно совместно обработать и использовать данные нескольких каких циклов генерации.
1.3.4 Основные понятия безопасности компьютерных систем
Под безопасностью информации понимается состояние защищенности информации, обрабатываемой средствами вычислительной техники или автоматизированной системы, от внутренних или внешних угроз.
Под целостностью понимается как способность средств вычислительной техники или автоматизированной системы обеспечивать неизменность вида и качества информации в условиях случайного искажения или угрозы разрушения. Согласно руководящему документу Гостехкомиссии России “Защита от несанкционированного доступа к информации. Термины и определения” угрозы безопасности и целостности состоят в потенциально возможных воздействиях на вычислительную систему, которые прямо или косвенно могут нанести ущерб безопасности и целостности информации, обрабатываемой системой.
Ущерб целостности информации состоит в ее изменении, приводящем к нарушению ее вида или качества.
Ущерб безопасности подразумевает нарушение состояния защищенности содержащейся в вычислительной системе информации путем осуществления несанкционированного доступа к объектам вычислительной системы.
Несанкционированный доступ определяется как доступ к информации, нарушающий правила разграничения доступа с использованием штатных средств, предоставляемых вычислительными системами. Можно ввести более простое определение несанкционированному доступу: несанкционированный доступ заключается в получении пользователем или программой доступа к объекту, разрешение на который в соответствии с принятой в системе политикой безопасности отсутствует.
Реализация
угрозы называется
атакой. Человек,
стремящийся
реализовать
угрозу, называется
нарушителем,
или злоумышленником.
Существует
множество
классификаций
видов угроз
по принципам
и характеру
их воздействия
на систему, по
используемым
средствам, по
целям атаки
и т.д. Рассмотрим
общую классификацию
угроз безопасности
вычислительных
систем по средствам
воздействия
на них. С этой
точки зрения
все угрозы
могут быть
отнесены к
одному из следующих
классов (Рисунок
1.4):
1. Вмешательство человека в работу вычислительной системы. К этому классу относятся организационные средства нарушения безопасности вычислительных систем (кража носителей информации, несанкционированный доступ к устройствам хранения и обработки информации, порча оборудования) и осуществление нарушителем несанкционированного доступа к программным компонентам вычислительной системы (все способы несанкционированного проникновения в вычислительные системы, а также способы получения пользователем-нарушителем незаконных прав доступа к компонентам вычислительной системы). Меры, противостоящие таким угрозам, носят организационный характер (охрана, режим доступа к устройствам вычислительной системы), также включают в себя совершенствование систем разграничения доступа и системы обнаружения попыток атак (попыток подбора паролей).
2. Аппаратно-техническое вмешательство в работу вычислительной системы. Это нарушения безопасности и целостности информации в вычислительной системе с помощью технических средств, например, получение информации по электромагнитному излучению устройств вычислительной системы, электромагнитные воздействия на каналы передачи информации и другие методы. Защита от таких угроз, кроме организационных мер, предусматривает соответствующие аппаратные (экранирование излучений аппаратуры, защита каналов передачи информации от прослушивания) и программные меры (шифрация сообщений в каналах связи).
3. Разрушающее воздействие на программные компоненты вычислительной системы с помощью программных средств. Такие средства называются разрушающими программными средствами. К ним относятся компьютерные вирусы, троянские кони (или «закладки»), средства проникновения в удаленные системы с использованием локальных и глобальных сетей. Средства борьбы с подобными атаками состоят из программно и аппаратно реализованных систем защиты.
1.3.5 Современные программные угрозы информационной безопасности
Класс разрушающих программных средств (РПС) составляют компьютерные вирусы, троянские кони (закладки) и средства проникновения в удаленные системы через локальные и глобальные сети (Рисунок 1.5).
Компьютерный вирус – суть его сводится к тому, что программы приобретают свойства, присущие живым организмам, причем самые неотъемлемые – они рождаются, размножаются, умирают. Главное условие существования вирусов – универсальная интерпретация информации в вычислительных системах. Вирус в процессе заражения программы может интерпретировать ее как данные, а в процессе выполнения как исполняемый код. Этот принцип был положен в основу всех современных компьютерных систем, использующих архитектуру фон Неймана.
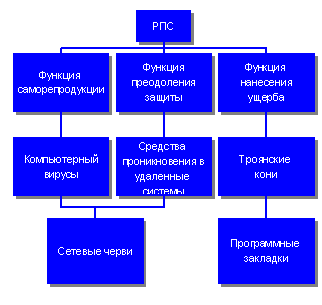
Рисунок 1.3 Типы разрушающих программных средств
Дать формальное определение понятию «компьютерный вирус» очень непросто. Традиционное определение, данное Ф.Коэном, «компьютерный вирус – это программа, которая может заражать другие программы, модифицируя их посредством добавления своей, возможно измененной, копии», ключевым понятием в определении вируса является его способность к саморазмножению, – это единственный критерий, позволяющий отличить программы-вирусы от остальных программ. При этом «копии» вируса действительно могут структурно и функционально отличаться между собой.
Современная ситуация характеризуется двумя моментами: появлением полиморфных вирусов и генераторов (конструкторов) вирусов.
Полиморфные вирусы характеризуются тем, что для их обнаружения неприменимы обычные алгоритмы поиска, так как каждая новая копия вируса не имеет со своим родителем ничего общего. Это достигается шифровкой тела самого вируса и расшифровщиком, не имеющим ни одного постоянного бита в каждом своем экземпляре. На сегодняшний день известно около десятка алгоритмов (вирусов намного больше!) генерации таких расшифровщиков. Появление генераторов вирусов позволяет, задав программе-генератору в виде входных параметров способ распространения, тип, вызываемые эффекты, причиняемый вред, получить ассемблерный текст нового вируса. Вирусы постоянно расширяют свою «среду обитания» и реализуют принципиально новые алгоритмы внедрения и поведения.
Троянский конь – это программа, содержащая в себе некоторую разрушающую функцию, которая активизируется при наступлении некоторого условия срабатывания. Обычно такие программы маскируются под какие-нибудь полезные утилиты. Троянские кони представляют собой программы, реализующие функции, связанные с нарушением безопасности и деструктивными действиями. Отмечены случаи создания таких программ с целью облегчения распространения вирусов. Обычно они маскируются под игровые или развлекательные программы и наносят вред под красивые картинки или музыку.
Программные закладки также содержат некоторую функцию, наносящую ущерб вычислительной системе, но эта функция, наоборот, старается быть как можно незаметнее, т.к. чем дольше программа не будет вызывать подозрений, тем дольше закладка сможет работать.
В качестве примера приведем возможные деструктивные функции, реализуемые троянскими конями и программными закладками:
1. Уничтожение информации.
2. Перехват и передача информации.
3. Целенаправленная модификация кода программы.
Если вирусы и троянские кони наносят ущерб посредством лавинообразного саморазмножения или явного разрушения, то основная функция разрушающих программных средств, действующих в компьютерных сетях, — взлом атакуемой системы, т.е. преодоление защиты с целью нарушения безопасности и целостности. Этот процесс может быть автоматизирован с помощью специального вида разрушающего программного средства, называемого сетевой червь.
Червями называют вирусы, которые распространяются по глобальным сетям, поражая целые системы, а не отдельные программы. Это самый опасный вид вирусов, так как объектами нападения в этом случае становятся информационные системы государственного масштаба. С появлением глобальной сети Internet этот вид нарушения безопасности представляет наибольшую угрозу, т. к. ему в любой момент может подвергнуться любой из 100 миллионов компьютеров, подключенных к этой сети.
1.3.6 Основные типы угроз вычислительным системам
Существуют три различных типа угроз относящиеся к раскрытию, целостности или отказу служб вычислительной системы.
Угроза раскрытия заключается том, что информация становится известной тому, кому не следовало бы ее знать. В терминах компьютерной безопасности угроза раскрытия имеет место всякий раз, когда получен доступ к некоторой секретной информации, хранящейся в вычислительной системе или передаваемая от одной системы к другой. Иногда в связи с угрозой раскрытия используется термин «утечка».
Угроза целостности включает в себя любое умышленное изменение информации, хранящейся в вычислительной системе или передаваемой из одной системы в другую. Когда взломщики преднамеренно изменяют информацию, говорят, что целостность этой информации нарушена. Целостность также будет нарушена, если к несанкционированному изменению приводит случайная ошибка. Санкционированными изменениями являются те, которые сделаны определенными лицами с обоснованной целью (таким изменением является периодическая запланированная коррекция некоторой базы данных).
Угроза отказа служб возникает всякий раз, когда в результате преднамеренных действий, предпринятых другим пользователем, умышленно блокируется доступ к некоторому ресурсу вычислительной системы. То есть, если один пользователь запрашивает доступ к службе, а другой предпринимает что-либо для недопущения этого доступа, мы говорим, что имеет место отказ службы. Реально блокирование может быть постоянным, так чтобы запрашиваемый ресурс никогда не был получен, или оно может вызвать только задержку запрашиваемого ресурса, достаточно долгую для того, чтобы он стал бесполезным. В таких случаях говорят, что ресурс исчерпан.
Политика безопасности подразумевает множество условий, при которых пользователи системы могут получить доступ к информации и ресурсам. Таким образом, политика безопасности определяет множество требований, которые должны быть выполнены в конкретной реализации системы. Очевидно, для проведения желаемой политики безопасности в системе должны присутствовать соответствующие механизмы. В большинстве случаев механизмы безопасности содержат некоторые автоматизированные компоненты, зачастую являющиеся частью базового вычислительного окружения (операционной системы), с соответствующим множеством процедур пользователя и администратора.
Одним из важнейших аспектов проблемы информационной безопасности компьютерных систем является противодействие разрушающим программным средствам. Рассмотрим подходы к решению этой задачи:
- создание специальных программных средств, предназначенных исключительно для поиска и ликвидации конкретных видов разрушающих программных средств (антивирусные программы);
- проектирование вычислительных систем, архитектура и модель безопасности которых не допускает существование разрушающих программных средств, либо ограничивает область их активности и возможный ущерб;
- создание и применение методов и средств анализа программного обеспечения на предмет наличия в них угроз информационной безопасности вычислительных систем и элементов разрушающих программных средств.
Процедуру анализа программного обеспечения на предмет наличия в них угроз информационной безопасности вычислительной системы называются анализом безопасности программного обеспечения. Данный подход требует разработки соответствующих теоретических моделей программ, вычислительных систем и разрушающих программных средств, создания методов анализа безопасности и методик их применения.
Модель реализации угроз информационной безопасности изображена на рисунке 1.4
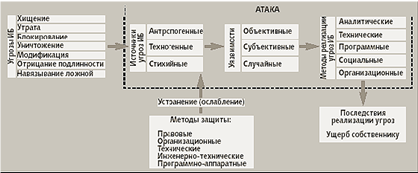
Рисунок 1.4 Модель реализации угроз информационной безопасности
1.3.7 Анализ и классификация удаленных атак в ЛВС
Основой любого анализа безопасности компьютерных систем является знание основных угроз, присущих им. Для подобного анализа представляется необходимым выделение из огромного числа видов угроз обобщенных типов угроз, их описание и классификация.
Классификация удаленных атак на ЛВС.
Удаленные атаки можно классифицировать по следующим признакам:
1. По характеру воздействия:
активные,
пассивные.
Под активным воздействием на сетевую систему понимается воздействие, оказывающее непосредственное влияние на работу сети (изменение конфигурации сети, нарушение работы сети) и нарушающее политику безопасности, принятую в системе. Практически все типы удаленных атак являются активными воздействиями.
Пассивным воздействием на сетевую систему называется воздействие, которое не оказывает непосредственного влияния на работу сети, но может нарушать ее политику безопасности. Именно отсутствие непосредственного влияния на работу сети приводит к тому, что пассивное удаленное воздействие практически невозможно обнаружить. Единственным примером пассивного типового удаленного воздействия служит прослушивание канала в сети.
2. По цели воздействия:
перехват информации,
искажение информации.
Основная цель практически любой атаки – получить несанкционированный доступ к информации. Существуют две принципиальных возможности доступа к информации: перехват и искажение. Возможность перехвата информации означает получение к ней доступа, но невозможность ее модификации. Примером перехвата информации может служить прослушивание канала в сети. В этом случае имеется несанкционированный доступ к информации без возможности ее искажения.
Возможность к искажению информации означает полный контроль над информационном потоком. Информацию можно не только прочитать, как в случае перехвата, а иметь возможность ее модификации.
3. По условию начала осуществления воздействия.
Защита информации включает в себя комплекс мероприятий, направленных на обеспечение информационной безопасности. На практике под этим понимается поддержание целостности, доступности и, если нужно, конфиденциальности информации и ресурсов, используемых для ввода, хранения, обработки и передачи данных.
Применительно к персоналу, работающему с информационными системами, используются операционные регуляторы, действующие на окружение компьютерных комплексов. Имеются в виду способы подбора персонала, его обучения, обеспечения дисциплины. Сюда же относятся меры по физической защите помещений и оборудования и некоторые другие.
Перед принятием каких-либо защитных мер необходимо произвести анализ угроз.
Наиболее распространенные угрозы
Самыми частыми и самыми опасными, с точки зрения размера ущерба, являются непреднамеренные ошибки пользователей, операторов, системных администраторов и других лиц, обслуживающих информационные системы. Иногда такие ошибки являются угрозами: неправильно введенные данные, ошибка в программе, а иногда они создают слабости, которыми могут воспользоваться злоумышленники - таковы обычно ошибки администрирования. Согласно статистики 65% потерь - следствие непреднамеренных ошибок. Пожары и наводнения можно считать пустяками по сравнению с безграмотностью и расхлябанностью. Очевидно, самый радикальный способ борьбы с непреднамеренными ошибками - максимальная автоматизация и строгий контроль за правильностью совершаемых действий.
На втором месте по размерам ущерба располагаются кражи и подлоги. Подлинный ущерб от краж и подлогов намного больше, поскольку многие организации по понятным причинам скрывают такие инциденты. В большинстве расследованных случаев виновниками оказывались штатные сотрудники организаций, отлично знакомые с режимом работы и защитными мерами. Это еще раз свидетельствует о том, что внутренняя угроза гораздо опаснее внешней.
Весьма опасны так называемые обиженные сотрудники - нынешние и бывшие. Как правило, их действиями руководит желание нанести вред организации-обидчику (повредить оборудование; встроить логическую бомбу; оторая со временем разрушит программы и/или данные; ввести неверные данные; удалить данные; изменить данные).
Обиженные сотрудники, даже бывшие, знакомы с порядками в организации и способны вредить весьма эффективно. Необходимо следить за тем, чтобы при увольнении сотрудника его права доступа к информационным ресурсам аннулировались.
Угрозы, исходящие от окружающей среды, отличаются большим разнообразием. В первую очередь, следует выделить нарушения инфраструктуры - аварии электропитания, временное отсутствие связи, перебои с водоснабжением, гражданские беспорядки. Опасны стихийные бедствия и события, воспринимаемые как стихийные бедствия - пожары, наводнения, землетрясения, ураганы. По статистическим данным, на долю огня, воды и аналогичных "врагов", в том числе - низкое качество электропитания, приходится 13% потерь, нанесенных информационным системам.
Таковы основные угрозы, на которые приходится основная доля урона, наносимого информационным системам.
2. Защита информации в локальных вычислительных сетях ЗАО завода ЛИТ
2.1 Анализ системы защиты информации в ЛВС ЗАО завода ЛИТ
Защиту информации, локальной сети и ЭВМ на заводе от прямых угроз можно разбить на две категории:
Защита от стихийных бедствий.
Защиты от злоумышленников.
Наиболее опасным из стихийных бедствий можно считать пожар. Соблюдение элементарных пожарных норм позволяет решить эту проблему. Наиболее важен и интересен второй пункт.
Для того, чтобы защитить компьютеры от злоумышленников, а следовательно защитить информацию, необходимо ограничить непосредственный доступ к вычислительной системе в целом. Для этого следует организовать охрану вычислительного комплекса, расположенного на территории завода. Можно выделить следующие виды охранных мер:
охрана границ территории (некоторой зоны, окружающей завод);
охрана самого здания или некоторого пространства вокруг него (создание контролируемой зоны вокруг подразделения АСУ);
охрана входов в отделение АСУ;
охрана критических зон.
Пропуск на территорию завода осуществляется через контрольный пропускной пункт, охраняемый специальным подразделением охраны в строго определенном порядке по пропускам.
Все подразделения, где используются ЭВМ имеют прочные надежные стены из кирпича или железобетона, толщиной не менее 30 см.
Входы в здания имеют надежные двери, которые постоянно закрыты на кодовые замки, коды которых знают лишь ограниченный круг персонала подразделения. Некоторые входы контролируются посредством личного опознавания входящего охраной или с использованием ключей (специальных карточек). Окна на первых этажах и у лестничных клеток, козырьков имеют металлические решетки.
2.1.1 Отдел АСУ: название, назначение и задачи решаемые отделом
Отдел АСУ (Автоматизированные системы управления) является самостоятельным структурным подразделением ЗАО завода ЛИТ.
Задачами данного отдела являются:
Выполнение работ по разработке, подготовке и отладке компьютерных программ для решения экономических и других задач;
Обеспечение бесперебойного функционирования компьютерной техники;
Поддержка функционирования IT – структуры предприятия;
Ремонт и обслуживание компьютерной техники и периферийного оборудования.
Бюро АСУ руководствуется в своей деятельности:
Действующим законодательством РФ и другими нормативными актами;
Приказами и распоряжениями по заводу;
Положениями и инструкциями, действующими на заводе;
Инструкцией (№ 104) по охране труда для операторов и пользователей ПЭВМ и работников, занятых эксплуатацией ПЭВМ и ВДТ;
Ежемесячными планами работы бюро АСУ.
2.1.2 Структура отдела АСУ ЗАО завода ЛИТ
Сотрудниками данного отдела являются 6 человек:
Начальник бюро АСУ;
Системный администратор;
2 Инженера – электронщика;
Администратор БД;
Программист.
Структурная схема отдела АСУ представлена на рисунке 2.1.
Начальник бюро АСУ руководит отделом, дает распоряжения.
Системный администратор является организатором и исполнителем работ по выявлению и устранению сбоев в работе ЛВС и сетевых сервисов. Основной задачей Администратора сети является обеспечение бесперебойного функционирования ЛВС и сетевых сервисов.
Администратор БД занимается созданием структуры и минимизацией таблиц в базах данных их внедрением, обслуживанием и сохранением данных.
Программист составляет программу по готовому техническому заданию, а при отсутствии такового составляет его. Занимается написанием, отладкой, внедрением и обслуживанием программ.
Инженеры – электронщики занимаются ремонтом компьютерной техники и периферийного оборудования.
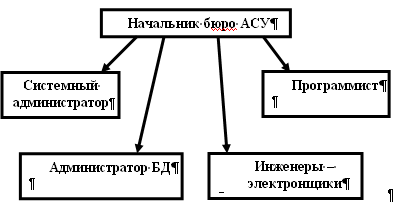
Рисунок 2.1. Структурная схема отдела и его подразделений
Взаимосвязь бюро АСУ с другими подразделениями завода:
со всеми подразделениями завода – представляет сопровождение действующих задач, внесение изменений по мере необходимости
с социально-правовым отделом – представляет проекты графиков ежегодных отпусков, характеристик, листов временной нетрудоспособности, сведения по кадровым вопросам, заявки на потребность в кадрах, получает приказы по кадровым вопросам, утвержденные графики ежегодных отпусков
с отделом планирования производства и организации труда – представляет предложения по совершенствованию организации труда, систем оплаты труда и материального стимулирования, предложения по проекту штатного расписания, получает штатное расписание, положение о премировании, график.
со службой логистики перевозок – представляет заявки на подачу автотранспорта с указанием рода груза и количества.
2.2 Программное обеспечение отдела АСУ ЗАО завода ЛИТ
2.2.1 Особенности работы отдела АСУ в конкретной операционной системе
Отдел АСУ работает в 2-х операционных системах:
Linux;
Windows XP Professional editions.
Linux – общее название Unix-подобных операционных систем на основе одноимённого ядра и собранных для него библиотек и системных программ, разработанных в рамках проекта GNU. Linux работает на PC-совместимых системах семейства Intel x86, AMD64, PowerPC, IBM, и многих других.
Семейство ОС на базе ядра Linux – третье по популярности в мире на рынке настольных компьютеров. На рынке веб-серверов доля Linux порядка 50 %. Linux используется на 91 % самых мощных суперкомпьютеров планеты.
Основные области применения ОС Linux:
Сервера, требующие высоких показателей uptime.
Компьютеры нестандартной архитектуры (суперкомпьютеры) – из-за возможности быстрой адаптации ядра ОС и большого количества ПО.
Системы военного назначения (МСВС РФ) – по соображениям безопасности.
Компьютеры, встроенные в различные устройства (банкоматы, терминалы оплаты, мобильные телефоны) – из-за широких возможностей по конфигурированию Linux под задачу, выполняемую устройством, а также отсутствия платы за каждое устройство.
Массовые специализированные рабочие места (нетбуки) – из-за отсутствия платы за каждое рабочее место.
Windows XP (кодовое название при разработке — Whistler; внутренняя версия — Windows NT 5.1) — операционная система семейства Windows NT корпорации Microsoft. Она была выпущена 25 октября 2001 года и является развитием Windows 2000 Professional. Название XP происходит от англ. experience (опыт). Название вошло в практику использования, как профессиональная версия.
Системные требования ОС Windows XP Professional указаны в таблице 2.2:
Таблица 2.2
| Декларируемые как минимальные | Рекомендуемые | |
| Процессор | 233 MHz | 300 MHz или выше |
| Оперативная память | 64 Мб RAM (могут быть ограничены некоторые возможности) | 128 Мб RAM или выше |
| Видеоадаптер и монитор | VGA (640 x 480) | Super VGA (800 x 600) или большее разрешение |
| Свободное место на HDD | 1.5 Гб | 1.5 Гб или выше |
| Оптические накопители | CD-ROM (требуется для установки) | CD-ROM или DVD-ROM |
| Устройства взаимодействия с пользователем | клавиатура | клавиатура и мышь |
| Другие устройства | Звуковая карта, колонки и/или наушники | Звуковая карта, колонки и/или наушники |
2.2.2 Прикладное и специальное программное обеспечение
К прикладному программному обеспечению относятся следующие программы:
Браузер Mozilla Firefox
Офис Open Office
Mozilla Firefox – свободно распространяемый браузер. Второй по популярности браузер в мире и первый среди свободного ПО – в начале апреля 2010 года его рыночная доля составила 31,52 %, в отдельных странах – до 45 %. В браузере присутствуют вкладочный интерфейс, проверка орфографии, поиск по мере набора, «живые закладки», менеджер закачек, поисковая система. Новые функции можно добавлять при помощи расширений. Firefox выпускается для Microsoft Windows и множества других операционных систем.
OpenOffice (OOo, OO.o) – свободный пакет офисных приложений, разработанный с целью предоставить альтернативу Microsoft Office как на уровне форматов, так и на уровне интерфейса пользователя. Одним из первых стал поддерживать новый открытый формат OpenDocument (ISO/IEC 26300). Отлично работает на платформе Microsoft Windows и других платформах. Офисный пакет OpenOffice может свободно устанавливаться и использоваться в школах, офисах, вузах, домашних компьютерах, государственных, бюджетных и коммерческих организациях и учреждениях России и стран СНГ согласно GNU General Public License.
К специальному программному обеспечению относятся:
Программы выписки доверенностей
1С бухгалтерия
Программы выписки командировок
Антивирусная программа Касперского 6.0
2.2.3 Защита информации в ЛВС программными средствами
Для эффективной защиты информации обрабатываемой, хранящейся и циркулирующей в локальной сети завода отделом АСУ используются следующие программы:
Программы Firewall
Антивирусные средства (Антивирус Касперского (6.0.4.1212)
Программы антиспама
Firewall – межсетевой экран или сетевой экран – комплекс аппаратных или программных средств, осуществляющий контроль и фильтрацию проходящих через него сетевых пакетов на различных уровнях модели OSI в соответствии с заданными правилами. Основной задачей сетевого экрана является защита компьютерных сетей или отдельных узлов от несанкционированного доступа. Также сетевые экраны часто называют фильтрами, так как их основная задача – не пропускать (фильтровать) пакеты, не подходящие под критерии, определённые в конфигурации.
Антивирус Касперского – антивирусное программное обеспечение, разрабатываемое Лабораторией Касперского. Предоставляет пользователю защиту от вирусов, троянских программ, шпионских программ, руткитов, adware, а также неизвестных угроз с помощью проактивной защиты, включающей компонент HIPS.
Базовая защита Антивируса Касперского:
Защита от вирусов, троянских программ и червей;
Защита от шпионских и рекламных программ;
Проверка файлов в автоматическом режиме и по требованию;
Проверка почтовых сообщений (для любых почтовых клиентов);
Проверка интернет-трафика (для любых интернет-браузеров);
Защита интернет-пейджеров (ICQ, MSN);
Проактивная защита от новых вредоносных программ;
Проверка Java- и Visual Basic-скриптов.
Предотвращение угроз Антивирусом Касперского:
Поиск уязвимостей в ОС и установленном ПО;
Анализ и устранение уязвимостей в браузере Mozilla Firefox;
Блокирование ссылок на зараженные сайты;
Распознавание вирусов по способу их упаковки;
Глобальный мониторинг угроз (Kaspersky Security Network).
Защита конфиденциальных данных
Блокирование ссылок на фишинговые сайты;
Защита от всех видов кейлоггеров.
2.3 Компьютерная телекоммуникационная сеть отдела
2.3.1 Структура сети, топология подсети
В отделе АСУ звездообразная топология подсети. Все компьютеры подключены к одному коммутатору (свитчу), который оптоволоконным кабелем соединен со шлюзом.
Звезда́ (Рисунок 2.1) – базовая топология компьютерной сети, в которой все компьютеры сети присоединены к центральному узлу, образуя физический сегмент сети. В качестве центрального узла используются концентраторы и коммутаторы. Сегменты сети функционируют в составе сложной сетевой топологии («дерева»). Весь обмен информацией идет исключительно через центральный узел, на который таким способом ложится очень большая нагрузка, потому ничем другим, кроме сети, оно заниматься не может. Никакие конфликты в сети с топологией звезда в принципе невозможны, потому что управление полностью централизовано.
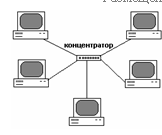
Рисунок 2.1. Топология «Звезда»
2.3.2 Основные технические характеристики сетевого оборудования
Оборудование, используемое в ЛВС ЗАО завода ЛИТ:
Коммутаторы (Рисунок 2.2);
Концентратор(Рисунок 2.3);
Маршрутизатор(Рисунок 2.4);
Оптоволоконный кабель(Рисунок 2.5);
UTP- и SFTP- кабели(Рисунок 2.6).
Основными целью коммутаторов и концентраторов является соединение компьютеров в локальную сеть.
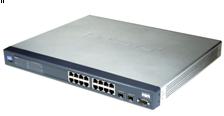
Рисунок 2.2. Коммутатор Cisco SRW2024-EU
Технические характеристики:
Тип устройства: коммутатор для рабочей группы
Корпус: монтируемый в шкаф-стойку корпус
Тип сети: Gigabit Ethernet, Fast Ethernet, Ethernet
Кол-во базовых портов: 24
MDI: 24 автоматически переключающиxся порта
Индикаторы:
активное соединение
электропитание
Поддерживаемые стандарты:
IEEE 802.1p (Prioritizing)
IEEE 802.1Q (VLAN)
IEEE 802.1X
IEEE 802.3 (Ethernet)
IEEE 802.3ab (TP Gigabit Ethernet)
IEEE 802.3af (power over ethernet)
IEEE 802.3u (Fast Ethernet)
IEEE 802.3x (Flow Control)
Сертификаты: CE Mark, EN 60950, UL-1950
Интерфейсы:
24 x Ethernet 10/100/1000BaseT • RJ-45 (auto MDI-II/MDI-X port)
2 x GBIC • Mini-GBIC
Электропитание:
внутренний блок питания
100 / 240В (перемен. ток)
Габариты (ВысотаХ ШиринаХ Глубина), Вес: 43 x 4.5 x 35 см, 3.4 кг
Концентратор Cisco Systems серии FastHub 200 предлагают самое дешевое управляемое решение для концентраторов 100BaseT, предназначенных малым рабочим группам и группам серверов. Эти отдельно стоящие концентраторы сочетают в рамках весьма недорогого решения производительность в 100 Мб/сек и интегрированные возможности управления при помощи технологии Cisco IOSO.
У маршрутизаторов цель подобна коммутаторам и концентраторам, но отличается тем, что коммутаторы и концентраторы – это инструменты локальных сетей, а маршрутизатор – глобальных. Задачей его является направление пакета в определенную подсеть.
Маршрутиза́тор или роутер – сетевое устройство, на основании информации о топологии сети и определённых правил принимающее решения о пересылке пакетов сетевого уровня (уровень 3 модели OSI) между различными сегментами сети. Маршрутизатор использует адрес получателя, указанный в пакетах данных, и определяет по таблице маршрутизации путь, по которому следует передать данные. Если в таблице маршрутизации для адреса нет описанного маршрута, пакет отбрасывается.
Оптоволоконный кабель для передачи в нем двоичных данных применяют световые импульсы. В силу того, что оптоволоконный кабель использует свет (фотоны) вместо электричества, почти все проблемы, присущие медному кабелю, такие как электромагнитные помехи, перекрестные помехи (переходное затухание) и необходимость заземления, полностью устраняются. Вдобавок, чрезвычайно уменьшается погонное затухание, позволяя протягивать оптоволоконные связи без регенерации сигналов на много большие дистанции, достигающие 120 км.
Оптоволоконный кабель идеально подходит для создания сетевых магистралей, и в особенности для соединения между зданиями, так как он нечувствителен к влажности и другим внешним условиям. Также он обеспечивает повышенную по сравнению с медью секретность передаваемых данных, поскольку не испускает электромагнитного излучения, и к нему практически невозможно подключиться без разрушения целостности.
Оптическое волокно — чрезвычайно тонкий стеклянный цилиндр, называемый жилой (core), покрытый слоем стекла, называемого оболочкой, с иным, чем у жилы, коэффициентом преломления. Иногда оптоволокно производят из пластика. Пластик проще в использовании, но он передает световые импульсы на меньшие расстояния по сравнению со стеклянным оптоволокном. Каждое стеклянное оптоволокно передает сигналы только в одном направлении, поэтому кабель состоит из двух волокон с отдельными коннекторами. Одно из них служит для передачи, а другое — для приема. Жесткость волокон увеличена покрытием из пластика, а прочность – волокнами из кевлара.
Вита́я па́ра – вид кабеля связи, представляет собой одну или несколько пар изолированных проводников, скрученных между собой (с небольшим числом витков на единицу длины), покрытых пластиковой оболочкой. Свивание проводников производится с целью повышения степени связи между собой проводников одной пары (электромагнитная помеха одинаково влияет на оба провода пары) и последующего уменьшения электромагнитных помех от внешних источников, а также взаимных наводок при передаче дифференциальных сигналов. Для снижения связи отдельных пар кабеля (периодического сближения проводников различных пар) в кабелях UTP категории 5 и выше провода пары свиваются с различным шагом.
В ЛВС применяется два вида кабеля:
незащищенная витая пара (UTP — Unshielded twisted pair) — отсутствует защитный экран вокруг отдельной пары;
фольгированная экранированная витая пара (S/FTP — Screened Foiled twisted pair) — внешний экран из медной оплетки и каждая пара в фольгированной оплетке.
2.3.3 Управление доступом к информации в локальной сети
Средства управления доступом позволяют специфицировать и контролировать действия, которые субъекты (пользователи, процессы) могут выполнять над объектами (информацией и другими компьютерными ресурсами).
Речь идет о логическом управлении доступом, который реализуется программными средствами. Логическое управление доступом - это основной механизм многопользовательских систем, призванный обеспечить конфиденциальность и целостность объектов и их доступность путем запрещения обслуживания неавторизованных пользователей.
Контроль прав доступа производится разными компонентами программной среды - ядром операционной системы, дополнительными средствами безопасности, системой управления базами данных, посредническим программным обеспечением и т.д.
При принятии решения о предоставлении доступа обычно анализируется следующая информация:
Идентификатор субъекта (идентификатор пользователя, сетевой адрес компьютера) – подобные идентификаторы являются основой добровольного управления доступом;
Атрибуты субъекта (метка безопасности, группа пользователя); метки безопасности - основа принудительного управления доступом;
Место действия (системная консоль, надежный узел сети);
Время действия (большинство действий целесообразно разрешать только в рабочее время);
Внутренние ограничения сервиса (число пользователей согласно лицензии на программный продукт).
Если есть необходимость предоставить одинаковые права доступа некоторой группе сотрудников, лучше пользоваться не специализированными, а групповыми входами. В этом случае каждый пользователь входа имеет как бы отдельный «подвход» с собственным идентификатором и паролем, однако всем абонентам группового входа предоставляются равные права при работе с сетевой системой.
Каждый сотрудник ЗАО завода ЛИТ, допущенный к ЭВМ имеет свой личный идентификатор (логин) и пароль, который он использует для входа в систему обработки информации и доступа к данным, определенным его служебной деятельностью и функциональными обязанностями. Для повышения безопасности и защиты информации можно дополнительно разграничить доступ к данным в ЛВС по