АРМ специалиста по предоставлению платных дополнительных образовательных услуг
2.4 Технологическое обеспечение
2.4.1 Организация технологии сбора, передачи, обработки и выдачи информации
Техническое обеспечение АРМ – это комплекс технических средств (КТС), объединенных единым технологическим процессом.
Под КТС понимается совокупность взаимосвязанных и (или) автономных технических средств фиксации, сбора, подготовки, накопления, обработки, вывода и представления информации и устройств управления ими, а также средств организационной техники, предназначенной для решения задач АРМ и информационного обмена между техническими средствами.
Задачи КТС:
1. Обеспечение автоматизации прохождения информации от формирования до отображения результатов обработки.
2. Решение всего комплекса задач в подсистемах АРМ.
3. Подготовка и передача информации в АРМ более высокого уровня.
4. Контроль передаваемой информации.
Технологический процесс машинной обработки экономической информации представляет собой совокупность операций, осуществляемых в строго определенной последовательности с начального момента до окончательного получения заданных результатов. Его можно подразделить на четыре укрупненных этапа: первичный, подготовительный, основной и заключительный.
На первичном этапе осуществляется сбор исходных данных, их регистрация и передача для ввода в ЭВМ.
Подготовительный этап охватывает операции по приему, контролю и регистрации входной информации и переносу ее на машинные носители.
Основной этап обеспечивает непосредственную обработку информации на ЭВМ.
На заключительном этапе осуществляется контроль, выпуск и передача результатной информации потребителю.
2.4.2 Схема технологического процесса сбора, передачи, обработки и выдачи информации
В условиях диалоговой обработки внемашинная и внутримашинная технологии тесно связаны друг с другом и не имеют четкой границы, также как и нет четкого разграничения подготовительного, основного и заключительного этапа технологического процесса. Это происходит по причине того, что работа в диалоговом режиме не имеет заранее определенной последовательности действий. Поэтому схема технологического процесса в диалоговом режиме представляет собой совокупность технологических операций, соответствующих схеме диалога задачи и представлена в виде схемы работы системы (рис. 2.5.).
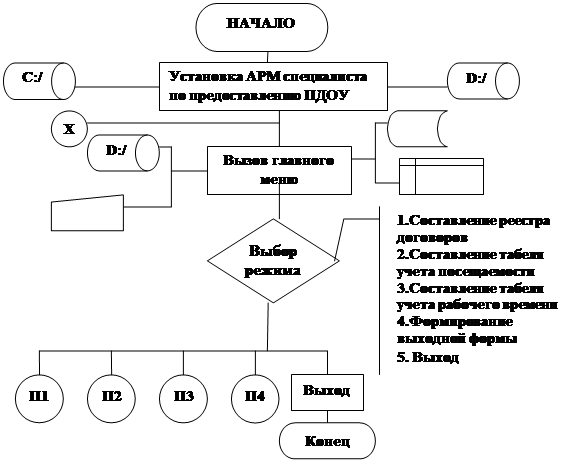
Рисунок 2.5 – Схема работы системы
Отдельные части (блоки) схемы реализуют выполнение пунктов меню, соответствующих схеме диалога.
· Пользователь производит ввод данных о заказчиках (учащихся) и прописывает путь к реестру договоров с клавиатуры в экранную форму;
· Информация о заказчиках в форме «Реестр договоров» сохраняется в БД;
· На основании введенных данных о заказчике услуг модуль поиска формирует и выполняет запрос к справочнику – «Прейскурант» БД, содержащей сведения о наименовании услуг и тарифах «Прейскурант» и передает полученные данные в основной модуль программы.
· Ввод данных о потребителях (учителях);
· На основании введенных данных о заказчиках (учащихся) и данных о потребителях (учителях) модуль расчета стоимости услуг выполняет запрос к справочнику БД – «Прейскурант», содержащей сведения о стоимости услуг, а также перечень предоставляемых услуг. Далее этот же модуль выполняет расчет стоимости фактически предоставленных услуг.
· Основной модуль программы на основании полученных данных от модуля поиска и модуля расчета стоимости услуг производит полный расчет задолженности за услуги.
· На основании полученных в ходе расчетов данных основной модуль программы формирует выходные формы документов: Данные по задолженности, Смета доходов и расходов.
· После завершения формирования выходные формы распечатываются на принтере.
2.5 Программное обеспечение
2.5.1 Общие положения. Структурная схема использования комплекса задач
Программное обеспечение (ПО) – совокупность программ для реализации целей и задач АРМ, функционирующее на комплексе технических средств АРМ. ПО – конкретная работающая версия математического обеспечения. Главная цель ПО – обеспечение максимально эффективного и удобного для пользователя уровня общения с ЭВМ.
ПО АРМ должно разрабатываться для решения основных задач, стоящих перед специалистом, применительно к имеющимся техническим средствам, с учетом изложенных выше особенностей информационного обеспечения.
В связи с тем, что при решении задачи используется технология обработки информации в режиме диалога, взаимодействие пользователя с программой можно представить в виде схемы диалога.
Диалог, реализованный в программе, относится к типу менюориентированных диалогов. Схема диалога представляет собой общую конструкцию диалога, т.е. требуемую последовательность обмена данными между пользователем и системой. В верхнем уровне схемы располагается главное меню, инициирующее задачу, затем происходит разветвление различной степени в зависимости от числа вариантов ответа пользователя на запрос ЭВМ или возможных реакций ЭВМ на конкретные сообщения.
С помощью модуля меню Главное меню осуществляется доступ к пяти основным пунктам меню:
· составление реестра договоров;
· составление табелей учета рабочего времени;
· составление табеля учета рабочего времени;
· формирование выходных форм;
2.5.2 Дерево функции задач
Дерево функций задачи «Деятельность специалиста по предоставлению ПДОУ» соответствует сценарию диалога задачи и показывает структуру диалога пользователя с программой: все возможные варианты выбора пунктов меню с их обозначениями, которые будут использоваться при описании технологического процесса задачи.
2.5.3 Описание программных модулей
Функционально Система состоит из четырех основных модулей:
· основной модуль. Выполняет основные операции вычислений и формирования выходных форм;
· модуль поиска. На основании полученных из главного модуля данных формирует и обрабатывает запросы к БД;
· модуль расчета стоимости предоставляемых услуг;
· база данных. База данных хранит сведения о стоимости услуг, их наименование, данные по потребителям и заказчикам, пользователях Системы, а также сведения о посещаемости и учета рабочего времени.
Взаимосвязь функциональных модулей представлена на рис. 2.9.
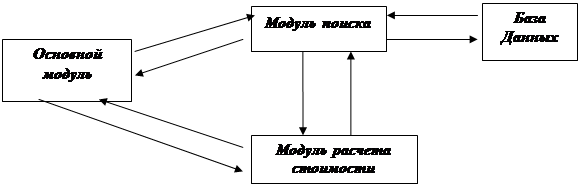
Рисунок 2.9 – Взаимосвязь функциональных модулей
Требования к использованию типовых и поставляемых программных средств
ПО клиента (компьютера диспетчера): операционная система (ОС): MS Windows XP Professional (желательно Rus), СУБД: MY SQL, пакет MS Office ХР/2003. Конкретные версии компонентов ПО определяются на этапе ввода в действие.
ПО является покупным и должно быть лицензионным.
Общие требования к программному обеспечению:
а) программное обеспечение системы должно быть достаточным для выполнения всех функций системы, реализуемых с применением средств вычислительной техники, а также иметь средства организации всех требуемых процессов обработки данных, позволяющие своевременно выполнять все автоматизированные функции во всех регламентированных режимах функционирования СИСТЕМЫ;
б) программное обеспечение системы должно обладать следующими свойствами:
· функциональная достаточность (полнота);
· надежность (в том числе восстанавливаемость, наличие средств выявления ошибок);
· адаптируемость;
· модифицируемость;
· модульность построения;
· удобство эксплуатации.
в) программное обеспечение системы должно быть построено таким образом, чтобы отсутствие отдельных данных не сказывалось на выполнении функций системы, при реализации которых эти данные не используются;
г) в программном обеспечении системы должны быть реализованы меры по защите от ошибок при вводе и обработке информации, обеспечивающие заданное качество выполнения функций системы;
д) все компоненты программного обеспечения системы должны быть совместимы как между собой, так и с системным программным обеспечением;
е) эксплуатационная программная документация на систему должна содержать сведения, необходимые персоналу системы для использования программного обеспечения, для его первоначальной установки, запуска программ системы.
2.5.4 Компьютерно-сетевое обеспечение
В системе должны в основном использоваться технические средства (ТС) серийного производства типа IBM-совместимых персональных компьютеров с серийным периферийным оборудованием и серверы баз данных с процессором не ниже Pentium III. Сервер баз данных должен обеспечивать хранение данных и доступ рабочих станций к базе данных общего пользования.
Аппаратная платформа:
· процессор типа Pentium III 800 МГц – 1 ГГц (не ниже);
· объем ОЗУ 528 Мб – 1Гб;
· HDD не менее 15 Гб
· ИГП, обеспечивающий работу ПО в течении не менее 30 минут при полностью заряженных батареях ИГП.
· монитор с диагональю 17» – 19» с разрешением не менее 1024*768 точек при цветовой палитре 65 536 цветов и удовлетворяющий нормам безопасности ТСО 92 и ТСО 95;
· видео карта типа SVGA 4–8 Мб VRAM;
· сетевая карта 100 Мбит (в зависимости от сети);
· клавиатура;
· манипулятор типа «мышь»;
· устройство печати.
Конфигурация локальных вычислительных сетей (ЛВС) должна удовлетворять требованиям, предъявляемым к ЛВС, имеющим шинную конфигурацию типа Ethernet. Система должна строиться на базе унифицированных технических средств.
Требования к функциональным и эксплуатационным характеристикам технических средств
Комплекс ТС должен быть достаточным для выполнения всех автоматизированных функций системы. Функциональные и эксплуатационные характеристики ТС содержатся в технической и эксплуатационной документации к комплексу технических средств.
Технические средства системы должны быть размещены с соблюдением требований, содержащихся в технической, в том числе эксплуатационной, документации на них, и так, чтобы было удобно использовать их при функционировании системы и выполнять техническое обслуживание.
Защита технических средств системы от воздействия внешних электрических и магнитных полей, а также помех по цепям питания должна быть достаточной для эффективного выполнения техническими средствами своего назначения при функционировании системы.
3. Информационная безопасность
3.1 Цели создания системы обеспечения информационной безопасности
Количество и ценность данных, циркулирующих в компьютерных сетях, постоянно возрастает, в связи с чем вопросы защиты различной информации – от конфиденциальной до уровня государственной тайны – особенно актуальны. Современные инструменты информационной безопасности должны обеспечивать комплексную защиту информационно-вычислительной системы организации, ограждая ее как от внешних посягательств, так и от внутренних злоумышленников. Безусловно, защита автоматизированных рабочих мест (АРМ) должна строиться на базе надежных сертифицированных средств криптографической защиты информации (СКЗИ).
Обеспечение информационной безопасности – это непрерывный процесс, основное содержание которого составляет управление, – управление людьми, рисками, ресурсами, средствами защиты и т.п. Люди – обслуживающий персонал и конечные пользователи АС, – являются неотъемлемой частью автоматизированной (то есть «человеко-машинной») системы. От того, каким образом они реализуют свои функции в системе, существенно зависит не только ее функциональность (эффективность решения задач), но и ее безопасность.
Основной задачей системы защиты является обеспечение необходимого уровня доступности, целостности и конфиденциальности компонентов (ресурсов) АС соответствующими множеству значимых угроз методами и средствами.
Конечной целью создания системы обеспечения безопасности информационных технологий является предотвращение или минимизация ущерба (прямого или косвенного, материального, морального или иного), наносимого субъектам информационных отношений посредством нежелательного воздействия на информацию, ее носители и процессы обработки.
3.2 Понятие технологии обеспечения информационной безопасности
Под технологией обеспечения информационной безопасности в АС понимается определенное распределение функций и регламентация порядка их исполнения, а также порядка взаимодействия подразделений и сотрудников (должностных лиц) организации по обеспечению комплексной защиты ресурсов АС в процессе ее эксплуатации.
Требования к технологии управления безопасностью:
· соответствие современному уровню развития информационных технологий;
· учет особенностей построения и функционирования различных подсистем АС;
· точная и своевременная реализация политики безопасности организации;
· минимизация затрат на реализацию самой технологии обеспечения безопасности.
Для реализации технологии обеспечения безопасности в АС необходимо:
· наличие полной и непротиворечивой правовой базы (системы взаимоувязанных нормативно – методических и организационно – распорядительных документов) по вопросам ОИБ;
· распределение функций и определение порядка взаимодействия подразделений и должностных лиц организации по вопросам ОИБ на всех этапах жизненного цикла подсистем АС, обеспечивающее четкое разделение их полномочий и ответственности;
· наличие специального органа (подразделения защиты информации, обеспечения информационной безопасности), наделенного необходимыми полномочиями и непосредственно отвечающего за формирование и реализацию единой политики информационной безопасности организации и осуществляющего контроль и координацию действий всех подразделений и сотрудников организации по вопросам ОИБ.
Реализация технологии ОИБ предполагает:
· назначение и подготовку должностных лиц (сотрудников), ответственных за организацию, реализацию функций и осуществление конкретных практических мероприятий по обеспечению безопасности информации и процессов ее обработки;
· строгий учет всех подлежащих защите ресурсов системы (информации, ее носителей, процессов обработки) и определение требований к организационно-техническим мерам и средствам их защиты;
· разработку реально выполнимых и непротиворечивых организационно-распорядительных документов по вопросам обеспечения безопасности информации; реализацию (реорганизацию) технологических процессов обработки информации в АС с учетом требований по информационной безопасности;
· принятие эффективных мер сохранности и обеспечения физической целостности технических средств и поддержку необходимого уровня защищенности компонентов АС;
· применение физических и технических (программно-аппаратных) средств защиты ресурсов системы и непрерывную административную поддержку их использования;
· регламентацию всех процессов обработки подлежащей защите информации, с применением средств автоматизации и действий сотрудников структурных подразделений, использующих АС, а также действий персонала, осуществляющего обслуживание и модификацию программных и технических средств АС, на основе утвержденных организационно-распорядительных документов по вопросам обеспечения безопасности информации;
· четкое знание и строгое соблюдение всеми сотрудниками, использующими и обслуживающими аппаратные и программные средства АС, требований организационно-распорядительных документов по вопросам обеспечения безопасности информации;
· персональную ответственностью за свои действия каждого сотрудника, участвующего в рамках своих функциональных обязанностей, в процессах автоматизированной обработки информации и имеющего доступ к ресурсам АС;
· эффективный контроль за соблюдением сотрудниками подразделений – пользователями и обслуживающим АС персоналом, – требований по обеспечению безопасности информации;
· проведение постоянного анализа эффективности и достаточности принятых мер и применяемых средств защиты информации, разработку и реализацию предложений по совершенствованию системы защиты информации в АС.
Организационные (административные) меры регламентируют процессы функционирования системы обработки данных, использование ее ресурсов, деятельность персонала, а также порядок взаимодействия пользователей с системой таким образом, чтобы в наибольшей степени затруднить или исключить возможность реализации угроз безопасности.
3.3 Регламентация действий пользователей и обслуживающего персонала АС
Обслуживающий персонал и пользователи, как неотъемлемая часть АС, сами являются источником внутренних угроз информационной безопасности организации и одновременно могут являться частью системы защиты АС.
Поэтому одним из основных направлений ОИБ является регламентация действий всех пользователей и обслуживающего персонала АС, целями которой являются:
· сокращение возможностей лиц из числа пользователей и персонала по совершению нарушений (как неумышленных, так и преднамеренных);
· реализацию специальных мер противодействия другим внутренним и внешним для системы угрозам (связанным с отказами и сбоями оборудования, ошибками в программах, стихийными бедствиями и действиями посторонних лиц, не являющихся частью АС).
Кроме того, чтобы персонал и пользователи как часть системы безопасности АС реализовали свои «защитные возможности», регламентации подлежат вопросы исполнения ими дополнительных специальных обязанностей (функций), связанных с усилением режима информационной безопасности. Так, для зашиты от действий посторонних лиц и «подкрепления» вводимых ограничений на действия своих сотрудников на компьютерах АС могут применяться средства защиты, работающие на физическом, аппаратном или программном уровне. Применение таких средств защиты требует регламентации вопросов их использования конечными пользователями и процессов их администрирования сотрудниками подразделений автоматизации и обеспечения информационной безопасности.
С учетом всего сказанного выше, можно сделать вывод:
к обеспечению безопасности информационных технологий организации (и в определенной степени к управлению ее информационной безопасностью) должны привлекаться практически все сотрудники, участвующие в процессах автоматизированной обработки информации, и все категории