Структурированная кабельная система предприятия
Коммутатор 3Com Security Switch 6200
Революционный коммутатор 3Com Security Switch 6200 поддерживает комплекс функций обеспечения безопасности, при этом его стоимость ниже, чем затраты на приобретение устройств, раздельно реализующих эти функции. Этот коммутатор идеально подходит для применения в крупных компаниях, например, в сетях региональных и центральных офисов, а также в центрах обработки данных. Коммутатор совместим с широким спектром надежных продуктов для обеспечения безопасности сторонних производителей. Поддерживая целый набор функций защиты, этот коммутатор обеспечивает значительную экономию по сравнению с решениями на базе нескольких устройств с распределением нагрузки между ними, причем без ущерба для качества защиты, производительности или готовности.
С появлением этого нового класса устройств обеспечения корпоративной безопасности такие средства, как брандмауэры, виртуальные частные сети, фильтры веб-информации, антиспамовые фильтры, антивирусные сканеры, системы обнаружения (IDS) и предотвращения (IPS) вторжений и т.д. могут быть беспрепятственно объединены на базе одной высокопроизводительной платформы с централизованным управлением и с распределением нагрузки. Осуществляя закупки, IT-менеджеры имеют возможность ограничиться только теми функциями, которые реально необходимы для защиты от конкретных угроз, или реализовать несколько уровней защиты для предохранения от изощренных и разнообразных атак, угрожающих современным сетям.
Уникальная двухуровневая архитектура этого коммутатора, объединяющая встроенный сетевой процессор и программное обеспечение для управления потоками и ускорения, позволяет коммутатору одновременно обрабатывать несколько потоков трафика и поддерживать функции безопасности. Кроме того, коммутатор обладает встроенными функциями резервирования, обеспечивающими постоянную готовность и надежность функционирования сети.
Защита против разнообразных угроз - обеспечивается поддержкой нескольких технологий защиты, включая брандмауэры, виртуальные частные сети, системы обнаружения вторжений, антивирусные сканеры, фильтры веб-информации, антиспамовые фильтры и т.д.
Защита сети от вторжений — обеспечивается в масштабе нескольких сегментов, слоев и сервисов, как внутри, так и снаружи периметра сети.
Мониторинг нескольких потоков данных (максимально - 18) на предмет обнаружения вторжений — осуществляет посредством единственного датчика, чем достигается сокращение расходов, высокая производительность и управляемость.
Выдающаяся пропускная способность средств защиты: брандмауэр — до 2 Гбит/с, система обнаружения вторжений — 500 Мбит/с, сеть VPN с поддержкой технологии IPSec — 300 Мбит/с.
Маршрутизатор 3Com Router 6080
Характеристики |
Преимущества |
Семейство маршрутизаторов 3Com Router 6000 |
Маршрутизация трафика территориально-распределенных сетей |
Поддержка большого числа стандартных интерфейсов и протоколов локальных и территориально-распределенных сетей, позволяющая обеспечить простоту интеграции с большинством общедоступных и частных сетей |
Serial, E1/E3, T1/T3, ATM, ISDN, ADSL, Frame Relay, X.25, PPP, Ethernet, Fast Ethernet Интерфейсы для сетей на основе медных и оптоволоконных кабелей IP, IPX, OSPF, BGP-4, IS-IS (IP), статическая маршрутизация |
Безопасность |
Защита корпоративных данных, оборудования и ресурсов Защита от неавторизованного доступа Защищенный доступ для авторизованных пользователей |
Виртуальные частные сети (VPN) с поддержкой протоколов L2TP, GRE, IPSec Виртуальные частные сети, использующие технологию MPLS: уровни 2 и 3 Брандмауэр с функцией анализа пакетов, списки контроля доступа (ACL), трансляция сетевых адресов (NAT), блокирование DoS-атак Поддержка функций |
Управление |
Возможность безопасного управления и мониторинга в рамках корпоративной сети Удаленная диагностика и создание |
ПО 3Com Router Manager**, интерфейс командной строки Протокол SNMP версий 1, 2 и 3, Telnet, SSH, Rlogin |
Отказоустойчивость |
Сокращение до минимума времени простоев сети Поддержка отказоустойчивых соединений, дополнительных маршрутизаторов и увеличение полосы пропускания, позволяющие повысить надежность системы в случае возможных отказов |
Источник питания, вентилятор и модули FIC с поддержкой горячей замены Резервирование модулей питания по схеме N+1 Протокол VRRP (Virtual Router Redundancy) Backup Center (Настройка / Порт) Dial Control Center |
Полный список применяемого оборудования приведен в приложении Б.
7 Выбор системы обеспечения бесперебойного энергоснабжения
Составим список оборудования для здания№1, требующего бесперебойного электроснабжения в течение не менее 15 минут.
Таблица 7.1 - Перечень потребителей энергии от ИБП в здании№1
|
Наименование оборудования: |
Количество: |
Мощность потребления: |
| Рабочая станция (системный блок) | 75 | 75*300ВА=22.5 кВА |
|
Рабочая станция (монитор) Samsung 17". |
75 | 75*35ВА=2.63 кВА |
| Периферийное сетевое оборудование (сканеры, принтеры и т.д) | 4 кВА | |
| 3Com Switch 6200 | 2 | 2*200ВА=0.4кВА |
| 3Com Router 4680 | 1 | 1*200ВА=0.2кВА |
| Пожарная и охранная сигнализации | - | 1.5 кВА |
| Другое оборудование в кроссовых шкафах и аппаратной здания | - | 5 кВА |
| Итого: | - | 37 кВА |
С учетом рекомендуемого запаса и последующего роста числа потребителей примем необходимое значение ИБП – 40 кВА. Мною было выбрано использование следующего ИБП - Powerware 9305 (PW 9305). Стандартная комплектация позволяет поставить дополнительные батареи, увеличив тем самым мощность в 2 раза, т.е. до 80 кВА. Это также является существенным фактором для выбора этого ИБП, ниже приведены некоторые его технические характеристики [2,13]:
Таблица 7.2 - Технические характеристики UPS Powerware 9305
|
Мощность [кВА/кВТ] |
20/14 |
30/21 |
40/28 |
50/35 |
60/42 |
80/56 |
| Входное напряжение номинальное | 380/220 В; 400/230 В или 415/240 В (выбирается) | |||||
| Напряжение | 380/220, 400/230 или 415/240 В ±5% (выбирается | |||||
| Частота 50/60гц выбирается пользователем | ±0.5, ±1,±2 Гц (выбирается) при синхр с сетью; 50±0.005 Гц при автоном. работе; девиация ±0.5, ±1, ±2, ±3 Гц/сек | |||||
| КНИ выходного напряжения |
<2% при
линейной
нагрузке |
|||||
| Перегрузочная способность по нагрузке | 101-110% на 10мин, 111-125% на 1мин, 126-150% на 30сек при работе от инвертора, в режиме Bypass 1000% на 20мс | |||||
| КПД режим On-Line | 94% | 94% | 93% | 93% | 93% | 93% |
| Среднее время наработки на отказ | 100.000 часов без Bypass, 240.000 часов с Bypass | |||||
| Время заряда | <10 Х время автономной работы | |||||
| Класс защиты | IP 21 S | |||||
Данный UPS обладает средним временем наработки на отказ, намного превышающим заданное в техническом задании >100000 часов). Для обеспечения необходимого времени работы рабочих станций – 15 минут, устанавливаем батареи в соответствии с таблицей (+Bat E):
Таблица 7.3 - Дополнительные батареи к UPS Powerware 9305
|
Нагрузка/Опции |
+BatD |
+BatE |
+BatF |
+2xBatE |
+3xBatE |
+2xBatF |
+3BatF |
| 40кВА/28кВТ | 10мин | 19мин | 35мин | 45мин | 80мин | 85мин | 150мин |
| 45кВА/31,5кВТ | 9мин | 16мин | 30мин | 40мин | 65мин | 80мин | 130мин |
| 50кВА/35кВТ | 7мин | 13мин | 25мин | 35мин | 60мин | 70мин | 120мин |
| Вес батарей [кг] | 550 | 815 | 1390 | 2х815 | 3х815 | 2х1390 | 3х1390 |
Для зания №2, в котором располагается основное сетевое оборудование необходимо обеспечить бесперебойное электроснабжение в течение не менее 15 минут для р.с. и не менее 40 минут для серверного и сетевого оборудования. При этом не будем производить весь рассчет заново, поскольку здания однотипны, зададим лишь запас в 5 кВА, тогда для здания №2 мы получили примерно 45 кВА. Будем использовать тот же конструктивный вариант UPS Powerware 9305, что и в первом здании, за единственным исключением – выберем в соответствии с таблицей № батареи типа +F, что даст нам возможность получить время бесперебойной работы 55 минут [13].
8 Выбор программного обеспечения
На сервер устанавливаем WindowsServer2003. На рабочие станции установим сетевую операционную систему WindowsXP Professional [4,9].
На каждого сотрудника создается отдельная учетная запись, а для лиц, которые не являются полноценными пользователями сети, однако нуждаются во временном доступе к ней, устанавливается учетная запись: гость. Каждый пользователь должен придумать себе уникальный пароль и хранить его в тайне. В особо важных случаях надо обязать пользователей периодически менять свои пароли, а лучше производить смену паролей через определенные промежутки. Выбранная сетевая операционная система автоматически вынуждают пользователей делать это через заданный администратором промежуток времени. В ситуациях, когда безопасность не столь существенна, или когда права доступа ограниченны (например, в учетной записи гостя), можно модифицировать учетную запись так, чтобы для входа в сеть какого-то конкретного пользователя пароль не требовался. Для улучшения работы структуры всего предприятия приобретем специальное сетевое программное обеспечение от компании 3COM – 3Com Network Director.
ПО 3Com Network Director является современным готовым решением сетевого управления для платформы Windows и характеризуется расширенными функциональными возможностями. Это идеальное решение для крупных сетей, где требуются средства комплексного обнаружения сетевых устройств, мониторинга и контроля. ПО 3Com Network Director оптимизировано для работы в сетевой среде на основе продукции 3Com, однако оно также поддерживает ряд продуктов с расширенной функциональностью, выпущенных сторонними производителями, что позволяет облегчить работу ИТ-персонала и улучшить качество и надежность работы сети.
В качестве программного обеспечения по защите от вирусов будем использовать Лаборатория Касперского - Антивирус Касперского для Windows File Servers и Windows Workstations.
Воспользуемся еще одной программы для защиты пользователей сети от спама тоже компании Касперский. Доля спама (навязчивой рекламы, порнографических рассылок, писем, рассылаемых вирусами, мошеннических предложений и т. п.) в электронной почте неуклонно растет и, по оценкам наших экспертов, уже превысила 50%.
Kaspersky® Anti-Spam - это интеллектуальная система, защищающая от спама пользователей корпоративной почты. Программа отфильтровывает нежелательные почтовые сообщения в процессе приема электронной почты по протоколу SMTP, т. е. до того, как они будут доставлены в почтовый ящик конечного получателя. Высокая производительность и надежность позволяют использовать Kaspersky Anti-Spam для фильтрации почтовых потоков практически любой интенсивности.
Программное обеспечение коммутатора позволяет администратору управлять им как с консоли непосредственно (при помощи нуль-модемного кабеля), так и удаленно.
Существует два варианта управления коммутатором: через веб интерфейс и с командной строки. Обычно веб интерфейс администраторы закрывают для доступа в целях безопасности.
Программное обеспечение коммутатора позволяет:
настраивать порты коммутатора;
организовывать виртуальные сети (VLAN);
определять метод доступа к управлению коммутатором;
осуществлять диагностику портов.
ПО позволяет сделать любой один порт коммутатора портом мониторингом (Monitoring port). Этот порт нужен для администратора, чтобы просматривать пакеты в сети, т.е. коммутатор начинает транслировать все пакеты на этот порт. Так же позволяет определить порт транка (Trunk Port) – порт по которому соединяются коммутаторы между собой.
Заключение
В результате выполнения курсового проекта были получены следующие результаты:
в здании№1 – 75 рабочих станций, в здании№2 – 75 рабочих станций;
пропускная способность канала выхода в глобальную информационную сеть – не менее 1000 Мбит/с;
пропускная способность внутренней локальной сети – 1000 Мбит/с;
время работы серверного оборудования и рабочих станций здания№2 при отключении системы электропитания – не менее 50 минут;
время работы рабочих станций здания№1 при отключении системы электропитания – не менее 15 минут;
средняя наработка на отказ не менее 10000, а ИБП – не менее 100000 часов;
введена степень избыточности СКС– 50%.
выбранные температурные режимы кроссовых и аппаратных позволяют обеспечить работоспособность серверного и сетевого оборудования в большом диапазоне температур и влажности воздуха.
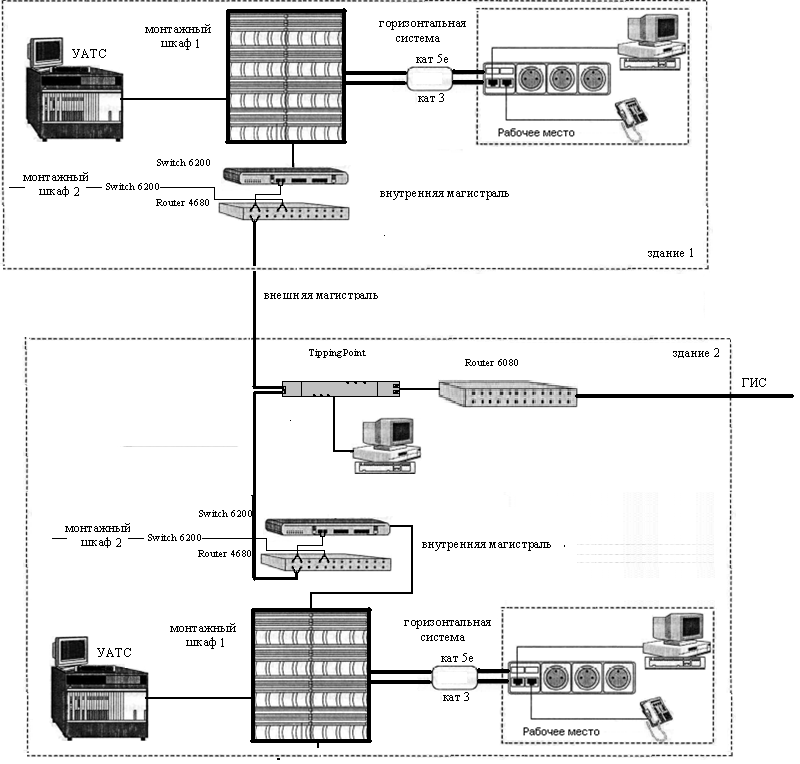
Такая СКС полностью удовлетворяет требованиям технического задания, а по некоторым параметрам даже превышает заданные. Структурная схема комплекса приведена в приложении А.
Список использованных источников
[1] Олифер В.Г, Олифер Н.А. Компьютерные сети. Принципы, технологии, протоколы. – СПб.: Питер, 2003;
[2] Структурированные кабельные системы /Семенов А. Б., Стрижаков С. К., Сунчелей И. Р. – 5-е изд. – М.: Компания АйТи; ДМК Пресс, 2004.- 640+16 с.;
Приложение А Структурная схема системы комплекса
Приложение Б Перечень оборудования СКС
|
Наименование |
Примерное количество |
Фирма |
| Металлический лоток 3000х100х60 мм | 100 шт. | Efapel |
| Кабельный канал 75 х 50 с крышкой | 300 м | |
| Соединительная скоба для канала 75х50 | 35 шт. | Efapel |
| Заглушка для канала | 30 шт. | Efapel |
| Внеш./внутренний угол 75х50 | 80 шт. | Efapel |
| Плоский угол 75х50 | 30 шт. | Efapel |
| Соединитель для лотков | 150 шт. | Efapel |
| Поворот на 90 градусов | 70 шт. | Efapel |
| Крепеж для шпилек | 3500 шт. | Efapel |
| Шпилька | 3500 шт. | Efapel |
| Крепеж настенный | 600 шт. | Efapel |
| Дополнительные крепления | 400 шт. | Efapel |
| Розетка Модуль RJ-45, Категория 5e, тип KRONE (IDC 180) | 120 шт. | Legrand |
| Розетка Модуль RJ-41, Категория 3e, тип KRONE (IDC 180) | 120 шт. | Legrand |
| Рамка, вставка, коробка для розетки RJ-45 | 120 шт. | Legrand |
| Рамка, вставка, коробка для розетки RJ-41 | 120 шт. | Legrand |
| Кабель UTP, 4 пары, кат 5е, LSZH , 305м | 15 шт. | Legrand |
| Кабель UTP, 2 пары, кат 3, 305м | 15 шт. | Legrand |
| Коммутационная панель 19 дюймов, 48хRJ41, UTP 5е, | 4 шт. | Legrand |
| Коммутационная панель 19 дюймов, 10хRJ41, UTP 5е, (точка консолидации) | 15 шт. | Legrand |
| Шнур соединительный Патч-корд UTP, кат 5e, 3м., | 200 шт. | Legrand |
| Шнур соединительный Патч-корд UTP, кат 3, 3м., | 200 шт. | Legrand |
| Коммутационная панель 19 дюймов, 48хRJ45, UTP 5е | 4 шт. | Legrand |
| Коммутационная панель 19 дюймов, 8хRJ45,UTP, 5е, (точка консолидации) | 15 шт. | Legrand |
| 2-хволоконный внутренний оптоволоконный кабель ММ, 50/125 | 200 м | Molex |
| 6-тиволоконный внешний оптоволоконный кабель ММ, 50/125 | 500 м | Molex |
| Шкаф напольный, телекоммуникационный 45U 800х900х2200 (WxDxH) 19 | 2 шт. | «Контур» |
| Шкаф напольный, кроссовый 45U 600х300х2200 (WxDxH) | 2 шт. | «Контур» |
| Открытая 2-рамная стойка, 45U | 1 шт. | «Контур» |
| Панель освещения шкафа 19", 1U,220В,18Вт | 8 шт. | «Контур» |
| Полка под оборудование < 50 кг для шкафов глуб. 800 мм | 9 шт. | «Контур» |
| Полка 19" переднего крепления, глубина 300 мм | 10 шт. | «Контур» |
| Панель электропитания 10", 1U, 4х220 В, с входящим шнуром в боковой стенке | 8 шт. | «Контур» |
| Платформа вентиляторная напол., 4 вентилятора 220 В, с фильтром | 8 шт. | «Контур» |
| Шкаф напольный, телекоммуникационный 45U 800х900х2200 (WxDxH) В комплекте: 2 пары 19" рельс, съемные боковые панели на защелках, стеклянная дверь, комплект заземления и ножки | 3 шт. | «Контур» |
| Шкаф напольный, кроссовый 45U 600х300х2200 (WxDxH) В комплекте: 2 пары 19" рельс, съемные боковые панели на защелках, стеклянная дверь, комплект заземления и ножки | 5 шт. | «Контур» |
| Открытая 2-рамная стойка, 45U | 1 шт. | «Контур» |
| Полка 19" переднего крепления, глубина 300 мм | 10 шт. | «Контур» |
| Полка под оборудование < 50 кг для шкафов глуб. 800 мм | 9 шт. | «Контур» |
| Панель освещения шкафа 19", 1U,220В,18Вт | 8 шт. | «Контур» |
| Панель электропитания 10", 1U, 4х220 В, с входящим шнуром в боковой стенке | 8 шт. | «Контур» |
| Платформа вентиляторная напол., 4 вентилятора 220 В, с фильтром | 8 шт. | «Контур» |
| Открытая 2-рамная стойка, 45U | 1 шт. | «Контур» |
| Сервер HP ProLiant ML450 G4 | 1 шт. | HewlettPackard |
| Коммутатор 3Com Security Switch 6200 10/100/1000 Мбит/с 48 портов | 4 шт. | Com |
| Маршрутизатор 3Com Router 6080 | 1 шт. | 3Com |
| Маршрутизатор 3Com Router 4680 | 2 шт. | 3Com |
| Серверная сетевая плата 3Com Gigabit Fiber-SX | 1 шт. | 3Com |
| Система предотвращения вторжений TippingPoint | 1 шт. | 3Com |