Комплексная защита типовой локальной вычислительной сети
Удаленный вход имеет место, когда пользователь уже вошел в систему интерактивно и пытается установить связь по сети с другим Windows NT-компьютером. Это случается, например, при подключения к общему ресурсу через диалоговое окно Map Network Drive или по команде net use, при открытии совместно используемой папки на удаленном компьютере с помощью программы Windows NT Explorer или через диалоговое окно Run. При этом сервер, к которому подключается пользователь, вновь проверяет подлинность, а затем создает для него маркер доступа к ресурсам данного сервера.
Служба Net Logon
На любом компьютере с Windows NT, входящем в домен, работает служба NetLogon, одна из задач которой — обеспечение проверки подлинности пользователей при входе в домен. На компьютере с Windows NT Workstation или отдельном сервере с Windows NT Server служба Net-Logon принимает запросы на вход с локального компьютера и передает их контроллеру домена. На контроллере домена служба NetLogon обрабатывает эти запросы и передает ответ компьютеру, с которого пользователь входит в домен.
Служба NetLogon отвечает за:
установление безопасного канала между Windows NT-компьютером, входящим в домен, и контроллером домена, а также между контроллерами доменов, связанных доверительными отношениями;
сквозную проверку подлинности, т.е. передачу регистрационной информации пользователя на тот контроллер домена, где хранится учетная запись пользователя.
Обнаружение
Проверка подлинности пользователей в домене — задача контроллеров домена (основного или дополнительных). Поэтому компьютер, с которого пользователь входит в домен, должен сначала найти в сети контроллер домена. Этот процесс называется обнаружением (discovery).
При запуске компьютер с Windows NT пытается обнаружить в сети контроллер своего домена. Если запускается резервный контроллер домена, он пытается обнаружить основной контроллер домена. Наконец, основной контроллер домена должен найти контроллеры всех доверяемых (trusted) доменов.
Клиенты других операционных систем Microsoft проводят обнаружение, только если нужна проверка подлинности пользователей домена.
Установление безопасного канала
Когда Windows NT-компьютер обнаружит контроллер домена, начинается установление безопасного канала (secure channel). Здесь безопасный канал — это соединение между Windows NT-компьютером и контроллером домена, устанавливаемое, только когда эти два компьютера «знают» друг друга и проверили подлинность каждого. По этому каналу затем передается регистрационная информация о пользователях домена.
Служба NetLogon пытается установить безопасный канал после запуска компьютера и завершения процесса обнаружения, если это не удается, попытки повторяются каждые 15 минут или если возникнет необходимость в проверке подлинности.
Учетные записи компьютеров и доменов
При установлении безопасного канала службы NetLogon компьютеров с Windows NT посылают друг другу «вызовы» и «ответы», чтобы произвести взаимную проверку подлинности. При этом используются учетные записи домена и зарегистрированных в домене Windows NT-компьютеров. Существует три типа таких записей:
учетная запись доверия рабочей станции (WORKSTATION_TRUST_ ACCOUNT) — для проверки подлинности входящего в домен компьютера с Windows NT Workstation или отдельного сервера с Windows NT Server;
учетная запись доверия серверу (SERVER_TRUST_ACCOUNT) — для проверки подлинности резервных контроллеров домена;
учетная запись доверия между доменами (INTERDOMAIN_TRUST_ACCOUNT) — для проверки подлинности доверительных отношений между доменами Windows NT.
Эти учетные записи хранятся в базе данных SAM в разделе реестра HKEY_LOCAL_MACHINESAMSAMDomainsAccountUsers и в базе данных соответствующего Windows NT-компьютера (рабочей станции, резервного контроллера домена или контроллера доверяющего домена) — в разделе реестра HKEY_LOCAL_MACHINESecurityPolicySecrets.
Учетные записи компьютеров, как и пользователей, включают имя и пароль. Для компьютеров имя учетной записи — это всегда имя компьютера со знаком доллара ($) на конце. Первоначальные пароли учетных записей рабочей станции с операционной системой Windows NT или отдельного сервера в домене устанавливаются такими же, как и имена этих компьютеров (в нижнем регистре и, если нужно, усеченные до 14 символов). Первоначальный пароль для учетной записи доверия между доменами задается в диалоговом окне Add Trusting Domain программы User Manager for Domains при установлении доверительных отношений со стороны доверяемого домена. Эти пароли работают до момента активизации членства соответствующего компьютера с Windows NT в домене или активизации доверительных отношений между доменами, после чего меняются автоматически каждую неделю. Процедуру смены пароля можно отключить как со стороны контроллера домена, так и со стороны рабочей станции.
Обмен сообщениями при образовании безопасного канала
Обмен сообщениями при образовании безопасного канала происходит следующим образом.
Windows NT-компьютер (клиент) устанавливает сеансы TCP/IP и NetBIOS с соответствующим контроллером домена (сервером), способным проверять пользователей при входе в домен.
Открывается анонимный доступ к ресурсу IРС$. Для этого сначала согласуется диалект протокола SMB командой SMB_COM_NEGO-TIATE. Далее открывается анонимный сеанс SMB, т.е. в запросе SMB_COM_SESSION_SETUP_ANDX указывается пустое имя пользователя и пароль, и, наконец, командой SMB_COM_TREE_CON-NECT подключается дерево с именем IРС$.
Клиент, используя команду SMB_COM_CREATE_ANDX протокола SMB, создает на контроллере домена именованный канал (named pipe) с именем NETLOGON. Передаваемая по нему информация будет обрабатываться службой NetLogon контроллера домена.
Используя именованный канал NETLOGON, клиент инициирует установление связи по механизму удаленного вызова процедур (RPC Bind), передавая серверу номера и версии интерфейсов, один из которых — Abstract Interface UUID = 12345678-1234-ABCD-EFOO-01234567CFFB — требуется самому клиенту, а другой — Transfer Interface UUID = 8A885D04-1CEB-11C9-9FE8-08002B104860 — нужен серверу для передачи. Интерфейс представляет собой обозначение некоторой библиотеки процедур, исполнение которых может быть вызвано с удаленного компьютера. Сервер подтверждает существование запрошенного интерфейса. Подтверждение содержит, в частности, имя службы, с которой устанавливается взаимодействие — в данном случае это PIPElsass, т.е. подсистема локального администратора безопасности сервера.
Далее идет собственно образование безопасного канала, включающее удаленный вызов двух процедур. Первой клиент вызывает процедуру NetrServerReqChallenge. В качестве параметров в запросе передается имя сервера, с которым устанавливается безопасный канал, имя клиента (в данном случае имя компьютера) и «вызов клиента» — последовательность из 8 случайных байтов. Возвращаемый сервером клиенту результат работы процедуры — «вызов сервера», тоже последовательность из 8 случайных байтов, отличная от «вызова клиента». Используя оба «вызова» и хешированный пароль данного компьютера, и клиент, и сервер вычисляют так называемый ключ сеанса (session key), применяемый впоследствии для проверки подлинности передаваемой по безопасному каналу информации.
После этого клиент рассчитывает свой мандат (credentials), дважды шифруя свой «вызов» ключом сеанса по алгоритму DES. Мандат — 8 байтов, призванных доказать серверу, что клиент знает свой «вызов» и ключ сеанса, — посылается как один из параметров при удаленном вызове процедуры NetrServerAuthenticate2. Другие параметры этой процедуры — имена сервера, самого Windows NT-компьютера и его учетной записи в домене.
Если принятая сервером информация совпадает с рассчитанной им самим (напомним, что сервер уже знает и ключ сеанса, и «вызов клиента»), он отвечает клиенту подтверждением успешного выполнения RPC. Одновременно клиенту для проверки подлинности передается мандат сервера, рассчитанный теперь уже на основе «вызова» сервера. Клиент проверяет эту информацию, сравнивая полученные 8 байтов с рассчитанными им самим, и в случае совпадения процедура организации безопасного канала успешно завершается. Важное примечание: мандаты клиента и сервера сохраняются и в дальнейшем служат для проверки подлинности учетных записей как пользователей при их входе в домен, так и Windows NT-компьютеров — например, при смене пароля рабочей станции в домене.
Взаимная проверка подлинности Windows NT-компьютера и контроллера домена — обязательное условие последующего входа пользователей с этого компьютера в домен.
Сквозная проверка подлинности
Сквозная проверка подлинности (pass-through authentication) происходит, когда компьютер не может идентифицировать пользователя, привлекая свою локальную базу данных учетных записей, а именно:
При интерактивном входе в систему на рабочей станции с Windows NT Workstation или на отдельном сервере Windows NT Server, если в поле Domain диалогового окна Logon Information указано имя домена или доверяемого домена. При этом компьютер по безопасному каналу передает запрос на проверку подлинности контроллеру своего домена. Контроллер проверяет введенное имя домена и, если оно совпадает с именем его собственного, сам проверяет подлинность с помощью своей базы учетных записей и возвращает идентификационную информацию компьютеру входа. Если указанное в поле Domain имя не совпадает с именем домена, к которому он принадлежит, контроллер проверяет, не совпадает ли данное имя с именем доверяемого домена. При совпадении устанавливается безопасный канал с контроллером доверяемого домена, и ему передается запрос на проверку подлинности данного пользователя. Контроллер доверяемого домена обрабатывает этот запрос, сверяя полученную информацию с той, что храниться в его базе данных, и посылает идентификационные данные исходному контроллеру домена, который в свою очередь передает их компьютеру входа. Если учетная запись пользователя не найдена, попытка входа завершается неудачей.
Вход в домен с Windows NT – компьютеров
Интерактивный вход на компьютере с операционной системой Windows NT начинается после того, как пользователь, нажав комбинацию клавиш Ctrl+Alt+Delete, вызывает диалоговое окно Logon Information и вводит свою регистрационную информацию. При этом в поле Domain выбирается либо имя домена, либо имя доверяемого домена, либо имя компьютера, где зарегистрирован этот пользователь (если компьютер не является членом домена, поле Domain просто не появляется в диалоговом окне Logon Information).
После щелчка кнопки ОК компьютер проверяет имя домена. Если имя, введенное в поле Domain, совпадает с именем компьютера, подлинность пользователя проверяется на основании информации из локальной базы данных. Это просто вход в компьютер с операционной системой Windows NT, а не в домен. Если же имя в поле Domain отличается от имени компьютера, т.е. это имя либо своего, либо доверяемого домена, компьютер входа посылает введенные данные контроллеру своего домена. Контроллер анализирует имя домена, а затем либо сам проверяет подлинность введенной пользователем информации, либо передает ее для проверки контроллеру доверяемого домена.
При удаленном входе в компьютер с Windows NT регистрационная информация о пользователе передается от клиента к серверу по протоколу SMB. Однако если сервер не является контроллером домена, то идет такая же процедура сквозной проверки подлинности, что и при интерактивном входе. Полученные Windows NT-компьютером по протоколу SMB сведения (в частности, зашифрованный с помощью хешированного пароля пользователя «вызов» сервера) передаются между компьютерами Windows NT с помощью запроса RPC NetrLogonSamLogon. При этом дополнительное шифрование ключом, согласованным при установлении безопасного канала, не производится.
Кэширование информации о пользователе на компьютере с Windows NT
При первом входе пользователя в домен с какого-либо компьютера контроллер домена передает проверенную информацию о нем на компьютер входа. Эта информация кэшируется компьютером в локальном реестре в разделе HKEY_LOCAL_MACHINESECURITYPolicySecrets и в дальнейшем может служить для проверки подлинности пользователей, когда ни один контроллер домена не доступен.
Таким образом, даже если все контроллеры домена выключены, несколько (по умолчанию 10) пользователей, которые последними интерактивно регистрировались в домене с данного компьютера, смогут войти в домен с помощью кэшированных данных. Регистрационная информация о пользователях, входивших в компьютер, а не в домен, также хранится в локальной базе данных этого Windows NT-компьютера.
Вход в домен с клиентских компьютеров, отличных от Windows NT
Клиентские компьютеры, работающие под управлением Windows 95, Windows for Workgroups, MS-DOS, Macintosh или LAN Manager 2.x, могут взаимодействовать с доменами. Их принципиальное отличие от Windows NT-компьютеров в том, что они не регистрируются в базе данных каталога домена. С точки зрения защиты, эти клиенты заметно уступают клиентам с операционной системой Windows NT и, естественно, представляют собой намного большую угрозу системе безопасности сети.
И все же пользователи этих компьютеров могут иметь учетные записи в базе данных домена. Их вход в домен с клиентских компьютеров управляется контроллером домена.
Компьютеры клиентов не получают регистрационной информации о пользователе, которая могла быть кэширована на рабочей станции и впоследствии задействована для доступа к ресурсам. Поэтому, если при входе с компьютера указанных выше клиентов контроллер домена недоступен, пользователь не сможет работать с сетевыми ресурсами.
Указанные клиенты не имеют возможности выбрать имя доверяемого домена при входе в систему, поскольку такие компьютеры жестко привязаны к определенному домену. Однако эти пользователи могут соединяться с Windows NT-компьютерами как своего, так и других доменов. При этом учетные данные пользователя обрабатываются в таком порядке (до момента успешной регистрации): сначала самим компьютером, затем контроллером домена, к которому компьютер принадлежит, и — при соединении с компьютером доверяющего домена — контроллером доверяемого домена.
Кэширование паролей на клиентских компьютерах, отличных от Windows NT
Вход в домен Windows NT с компьютеров, управляемых Windows 95, Windows for Workgroups, MS-DOS (c Microsoft Network Client v3.0) и др., требует ввода двух паролей: одного — соответствующей операционной системы и другого — для входа в домен Windows NT. При первом входе запрашиваются оба пароля, а в дальнейшем, если были указаны одинаковые пароли, только первый. По умолчанию информация о всех паролях сохраняется в файле с расширением .PWL, создаваемом для пользователя на локальном компьютере.
Конечно, для пользователей такая система существенно упрощает процедуру входа в домен и другие сети. Однако она заметно ослабляет защищенность сети, поскольку регистрационная информация пользователя домена в момент работы хранится как в памяти клиентского компьютера с такой операционной системой, так и в соответствующем PWL-файле на локальном жестком диске, откуда ее может извлечь злоумышленник.
Для улучшения безопасности сети можно отменить кэширование паролей клиентов такого типа.
Возможные атаки
Перехват пароля при входе программой-имитатором
Одним из способов получения регистрационной информации о пользователе с целью проникновения в сеть является загрузка с дискеты операционной системы MS-DOS и запуск программы, имитирующей поведение операционной системы Windows NT. Задача такой программы — вывести на экран диалоговое окно Logon Information, получить информацию о имени и пароле пользователя, передать ее по сети на компьютер злоумышленника в локальной сети или в Интернете, затем выдать некоторую правдоподобную по диагностике «ошибку», и остановить компьютер. Естественно, после перезагрузки вход в систему протекает нормально, и неопытный пользователь может не заметить подвоха.
Перехват и подбор ключа сеанса
Поскольку исходный пароль учетной записи Windows NT-компьютера устанавливается равным имени этого компьютера, злоумышленник, получивший возможность «прослушивать» сеть, может легко рассчитать ключ сеанса. Для этого достаточно перехватить пакеты NetrServerReq-Challenge и определить «вызовы» клиента и сервера. Естественно, после этого злоумышленник может довольно легко определить и новый пароль учетной записи компьютера, и хешированные пароли всех пользователей, входивших в домен до перезагрузки операционной системы.
Сканирование паролей в памяти клиентских операционных систем
При наличии в домене клиентов с операционными системами, отличными от Windows NT, пароли шифруются при взаимодействии компьютеров по сети. Однако в памяти компьютера, с которого клиенты входят в сеть, пароли хранятся незашифрованными. Поэтому, зная в деталях внутреннюю структуру памяти такой операционной системы, можно написать программу извлечения пароля пользователя из памяти.
Расшифровка паролей, хранящихся в PWL-файлах
Пароль входа в клиентскую операционную систему Windows 95 (исходной версии и версии OSR1), Windows for Workgroups, MS-DOS (c Microsoft Network Client v3.0) служит (после некоторого преобразования) в качестве ключа шифрования PWL-файла данного пользователя по алгоритму RC4. При этом обычно (если не принять дополнительных мер), пароль преобразуется в 32-разрядный ключ, обладающий низкой защищенностью.
Атака Man-in-the-Middle
Это атака, работающая в момент проверки подлинности при входе в домен Windows NT. Man-in-the-Middle основана на том, что в пакете NetrLogonSamLogon, передаваемом контроллером домена компьютеру с Windows NT, сведения о группах, членом которых является пользователь, передаются незашифрованными. Поэтому легко обеспечить «прозрачное» изменение информации о членстве входящего в систему пользователя в тех или иных группах, «включив» его таким образом, к примеру, в группу Domain Admins.
Основные меры защиты. Общие сведения
Использование только клиентов с Windows NT
В сетях следует избегать установки на клиентских рабочих станциях отличных от Windows NT операционных систем. Как мы видели, только Windows NT-компьютеры имеют свои учетные записи в домене, и, следовательно, вход пользователей в домен с таких компьютеров возможен только при совпадении паролей, хранящихся на локальном компьютере и в домене.
Мы уже говорили, что первоначальный пароль учетной записи любого Windows NT-компьютера хорошо известен. Поэтому, войдя в домен, перезагрузите компьютер.
Комбинация Ctrl + Alt + Del
Всех пользователей следует проинструктировать, чтобы они обязательно инициировали процедуру входа в систему нажатием комбинации клавиш Ctrl + Alt + Del. Таким способом пользователи смогут нарушить работу программ MS-DOS, имитирующих диалоговое окно Logon Information, и запустить безопасную процедуру регистрации в Windows NT.
Правила работы для клиентов, отличных от Windows NT
Как уже говорилось, при работе в домене Windows NT для повышения безопасности сети не рекомендуется использовать клиенты Windows 95, Windows for Workgroups или MS-DOS. Если же такая необходимость существует, установите следующие правила работы клиентов:
Не оставлять компьютер без присмотра после входа в сеть.
Выходить из системы, если необходимо покинуть компьютер на длительное время, или защититься заставкой с паролем.
Не запускать на своем компьютере программы, полученные из ненадежных источников в сети, по Интернету или присланные по электронной почте. Такие программы могут просканировать память Вашего компьютера, определить Ваши идентификационные данные и переслать их злоумышленнику.
Не сохранять пароли пользователя в соответствующих PWL-файлах на локальных компьютерах с операционными системами Windows 95 (исходный выпуск или версия OSR1). Отключить кэширование паролей можно либо с помощью системной политики, либо добавив в раздел реестра HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Policies Network параметр DisablePwdCaching и задав ему значение 1.
Для обеспечения шифрования паролей пользователей Windows NT в памяти клиентских компьютеров с Windows 95 следует установить специальный пакет обновления, исправляющий этот недостаток (программы SecUpd.exe для исходного выпуска Windows 95 или версии OSR1 и SecUpd2.exe для версии OSR2 и OSR2.1 легко найти в Интернете).
Регулирование входа в систему средствами системной политики
Операционные системы Windows NT и Windows 95 предоставляют администратору сети ряд инструментов регулирования процесса входа пользователей в компьютер с Windows NT или в домен средствами системной политики. Ниже приведены некоторые из них. Установки для клиентов Windows 95 в основном находятся в папке Стандартный компьютер/Сеть.
 Этот
параметр Делает
следующее
Правила системной политики для клиентов Windows NT можно найти в папке Default Computer.
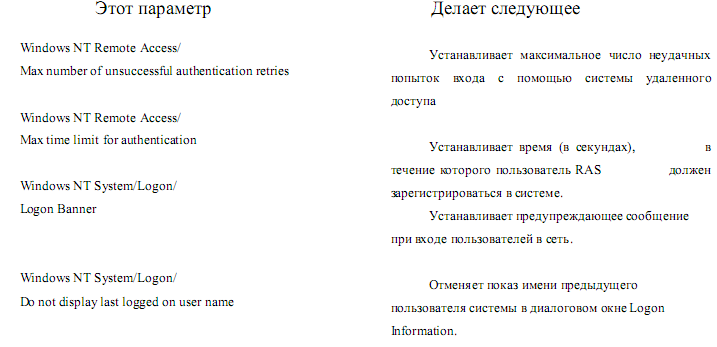
Применяя эти правила, можно значительно повысить уровень безопасности сети на базе домена Windows NT.
Рекомендации
Для сети с количеством машин более 10 обязательно наличие резервного контролера домена Windows NT.
В соответствии с политикой безопасности предприятия рекомендуется создать в домене Windows NT глобальные группы пользователей.
На системах с машинами Windows 95 / 98 следует включить вход в домен Windows NT и разграничение доступа на уровне пользователей.
Обязательно следует разработать файлы системных политик для Windows 95 и Windows NT. Напомним, файл системных политик для Windows 95 называется Config.pol, а для Windows NT – NTConfig.pol. Эти файлы должны размещаться в директории NetLogon контроллеров домена. Форматы этих файлов отличаются, причем редакторы политик могут запускаться только на машине с соответствующей операционной системой.
В этих файлах следует как минимум установить параметры, запрещающие запись паролей в файлах .PWL, число попыток входа в систему и т.п. (см. предыдущий раздел).
Локальный вход на контроллер домена должен быть разрешен только администраторам и операторам резервного копирования.
Следует по возможности в качестве ОС клиентских машин использовать Windows NT Workstation с последним Service Pack’ом. Не рекомендуется использовать Windows 95, Windows 98 защищена лучше.
Следует внимательно следить за количеством расшаренных ресурсов и правами на доступ к ним.
Разделы ОС Windows NT рекомендуется форматировать с использованием файловой системы NTFS (для удобства, хоть это и понижает безопасность, рекомендуется в качестве первого раздела иметь небольшой (~200 Mb) раздел FAT16). При использовании данной файловой системы следует внимательно устанавливать разрешения (Permissions) на доступ к файлам.
Для домашних директорий пользователей следует устанавливать разрешения Full Control для администраторов и Change для пользователя. Вообще, где это возможно, следует вместо разрешения Full Control давать разрешение Change, которое позволяет считывать и записывать информацию, но не позволяет стать владельцем и изменить Permissions.
Особо важную информацию не стоит хранить на локальных компьютерах. Лучше создать на разделе NTFS расшаренный ресурс и дать к нему доступ ограниченному кругу лиц. Следует иметь в виду, что папки и файлы, создаваемые на рабочем столе, при входе пользователя в сеть, как и весь профиль, копируются на локальный компьютер, поэтому лучше создавать их на сетевом домашнем диске пользователя. Особенно это актуально для Windows 95 / 98, так как файловые системы FAT16 и FAT32 не позволяют ограничить к ним доступ. Это важно при наличии у пользователя сетевого домашнего каталога. В особо важных случаях можно с помощью редактора системных политик задать полные пути к файлам профиля, в том числе и сетевые.
Для затруднения взлома системы встроенную учетную запись администратора следует переименовать и создать новую учетную запись с именем Administrator (Администратор для русской версии NT) с минимальными правами.
Наиболее распространенной ошибкой является постоянная работа с администраторскими правами. Повседневные действия следует выполнять, работая под аккаунтом обычного пользователя, с администраторскими правами – только в случае необходимости. При работе с администраторскими правами следует быть внимательным и не запускать подозрительные и незнакомые файлы, т.к. в этом случае программа сразу приобретает едва ли не полный доступ ко всем ресурсам компьютера.
Большую опасность, особенно для систем Windows 95 / 98 играют вирусы. Обязательно следует на каждый компьютер установить антивирусный пакет (например, AVP лаборатории Касперского) и периодически обновлять его антивирусную БД.
Крайне не рекомендуется для исполняемых файлов давать право доступа Write пользователям, которым такое право не нужно. Обычно достаточно оставить его администраторам, а для остальных пользователей – право читать и выполнять их.
Хороший системный администратор должен несколько раз в сутки просматривать системный журнал контроллера домена и серверов. При большом количестве журналов можно поискать в Интернете и установить специальные средства чтения и объединения системных журналов нескольких компьютеров Windows NT в одну БД.
Рекомендуется разрешать пользователям применять алфавитно-цифровые пароли длинной не менее 7 символов и помнить 5 последних паролей. Автоматическую смену паролей рекомендуется ставить каждые 45 дней.
Для проверки паролей пользователей на стойкость рекомендуется использовать программу L0phtCrack, запустив которую на контроллере домена с администраторскими правами, можно выяснить, насколько быстро открываются пароли пользователей.
Рекомендуется как можно раньше устанавливать на используемые программные продукты так называемые заплатки (hotfix) и Service Pack’и. Информацию о них обычно можно получить с WWW-сайта производителя (например,
Если вы хотите быть в курсе последних обнаруженных “дыр” в системе Windows NT, а также получать другую, относящуюся к безопасности NT информацию, вы можете подписаться на список рассылки NTBugTraq (
Чтобы построить действительно защищенную систему, необходимо каждый день просматривать этот и ему подобные списки рассылки и, узнав об обнаруженных уязвимостях, своевременно на них реагировать.
Безопасность Microsoft Proxy Server 2.0
Общий обзор — сети, безопасность, производительность и цены
Проблемы безопасности, производительности и цен
Среди наиболее серьезных факторов, препятствующих подключению внутренних сетей организаций любого масштаба к Интернету, нельзя не назвать проблемы обеспечения безопасности, управляемости и цены. Для их эффективного решения и предназначены брандмауэры и серверы кэширования информации.
Брандмауэры обеспечивают безопасность
Большинство людей знакомо с термином "брандмауэр". Он широко распространен и вполне обоснованно применяется для обозначения аппаратного или программного обеспечения, которое используется для ограничения возможностей доступа в корпоративную сеть организации из Интернета. Как правило, брандмауэры реализуют защиту на нескольких уровнях — обычно, на транспортном и сетевом уровнях. Однако, нередко брандмауэрами называют и маршрутизаторы, имеющие лишь функцию фильтрации пакетов. Кроме того, брандмауэр обычно предоставляет некоторый механизм уведомления сетевого администратора о происходящей “атаке” или “вторжении”. Некоторые продукты этой группы поддерживают также организацию виртуальных частных сетей (virtual private networks, VPN), соединяющих географически разделенные сегменты. Применение VPN позволяет реализовать недорогое защищенное соединение, например, между офисом филиала и главной штаб-квартирой корпорации по общедоступной коммуникационной инфраструктуре.
Кэширование информации способствует повышению производительности сети и сокращению затрат
Если брандмауэры обеспечивают безопасность, то серверы кэширования и прокси-серверы — повышение производительности сети и снижение издержек. Благодаря кэшированию потребности пользователей удается удовлетворить, не передавая данные на большие расстояния по общедоступному Интернету или по корпоративной сети. В результате сокращается сетевой трафик и уменьшается коэффициент загрузки сети. В дополнение к этому, многие прокси-серверы позволяют сетевым администраторам указывать, с какими из служб Интернета могут работать их пользователи. Эти возможности называют контролем доступа пользователей и фильтрацией сервисов.
Кэширование информации уже давно играет важную роль в работе многих крупных предприятий и компаний - поставщиков Интернет-услуг (Internet Service Provider, ISP). Сегодня эта технология прокладывает себе путь в вычислительные системы менее крупных организаций, а в будущем кэширование информации, очевидно, станет важнейшей функцией для компаний любого масштаба. Все более широкое применение Интернет-технологий для построения корпоративных интрасетей и внедрение в практику push-систем, которые обеспечивают заблаговременную доставку информации по Интернету или интрасети на рабочее место пользователя, приведут, по-видимому, к дополнительному увеличению спроса на прокси-серверы.
Что такое “прокси-сервер”?
 Proxy
переводится
на русский язык
как "выполняющий
чье-то поручение".
Прокси-сервер
в рамках сетевой
терминологии
обозначает
компьютер,
который обслуживает
несколько
клиентских
ПК, обращающихся
с запросами
к Интернету
или к каким-либо
ресурсам в
пределах
корпоративной
интрасети.
Прокси-сервер
представляет
собой защищенный
шлюз между
Интернетом
/ интрасетью
и этими клиентскими
ПК.
Прокси-сервер остается более или менее прозрачным для остальных участников коммуникационного процесса — пользователя и источника информации в Интернете. Пользователь, осуществляющий доступ к Интернету со своего настольного компьютера, не должен замечать присутствия прокси-сервера между ним и Всемирной сетью помимо тех случаев, когда он пытается обратиться к службе или к узлу Интернета, доступ к которым ему закрыт. А для Web-сервера, получающего по Интернету запросы от прокси-сервера, они должны быть неотличимы от запросов, полученных непосредственно от средства просмотра Web-ресурсов или FTP-клиента.
Описанный сценарий требует, чтобы прокси-сервер был двусторонним, то есть компьютер, на котором он работает, должен быть оснащен двумя сетевыми интерфейсами: один для подключения к сети предприятия, а второй — для связи с внешним миром, в данном случае — с Интернетом
Общий обзор Microsoft Proxy Server 2.0
Microsoft Proxy Server 2.0 представляет собой брандмауэр с расширяемым набором функций и сервер кэширования информации, применение которого на предприятии любых масштабов позволяет повысить безопасность доступа к Интернету, а также сократить время отклика и повысить эффективность функционирования сети в среднем на 50%.
Microsoft Proxy Server входит в