Способы защиты операционной системы от вирусных программ
6,7 - интерактивные элементы и реклама
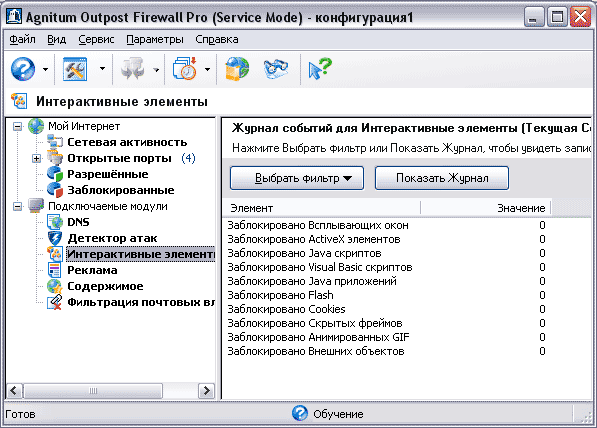
Рис.14 Модуль "интерактивные элементы" фаервола Outpost
Блокировка рекламы
Все больше и больше интернет сайтов сегодня наполняются рекламой, иногда очень назойливой, изображениями спорного содержания, заполняющими страницы и замедляющими их загрузку.
Подключаемый модуль Реклама позволяет блокировать определенные рекламные объявления и баннеры, увеличивая таким образом скорость загрузки веб-страниц. Объявления могут блокироваться по двум критериям: по ключевым словам, найденным в содержимом загружаемой страницы, или по размеру рекламного изображения.
8 - содержимое.
Блокировка содержимого
Многие веб-сайты содержат сомнительное содержимое, множество заманчивых баннеров и ссылок приводят вас на страницы, содержащие информацию, нежелательную для просмотра вашими детьми.
Подключаемый модуль Содержимое избавляет вас от нежелательного содержимого, блокируя отображение указанных веб-сайтов или страниц, содержащих сомнительные материалы. Модуль Содержимое блокирует веб-страницы и сайты на основе ключевых слов, содержащихся в них и их URL, отображая в браузере указанное предупреждение каждый раз когда он пытается получить доступ к запрещенной странице.
9 - фильтрация почтовых вложений.
Фильтрация почтовых вложений
Одним из самых простых путей для червей, Троянов и прочих вредоносных программы попасть на ваш компьютер является электронная почта. Сотни самовоспроизводящихся программ используют для рассылок базы электронных адресов ничего не подозревающих пользователей. Стоит пользователю только запустить вложенный файл, как сетевой червь или вирус начинает выполнять вредоносные действия, инфицируя систему и заставляя ее нестабильно работать.
Подключаемый модуль Фильтрация почтовых вложений защищает вас от вложений, содержащих вирусы и сетевые черви, проверяя вложения входящих почтовых сообщений и отфильтровывая потенциально опасные. С помощью этого модуля вы можете автоматически переименовывать почтовые вложения, чтобы они не могли повредить вашему компьютеру, а также получать соответствующие оповещения. Каждый тип вложений может управляться индивидуально в зависимости от расширения файла.
Для редактирования или назначения правил перейдите на вкладку "Параметры" и выберите пункт "Приложения".
В открывшемся окне мы видим 3 группы, на которые программа делит все установленные приложения.
1) запрещенные приложения
Все приложения, которые будут находиться в данной группе, будут заблокированы фаерволом и не смогут получить никакого доступа к локальной сети или сети Интернет.
2) пользовательский уровень
Все приложения, которые находятся в данной группе, подчиняются назначенным правилам. Для просмотра или редактирования правил выделите интересующее приложение и нажмите кнопку "изменить" на правой панели окна, в открывшемся меню выбираем "редактировать правила"…
3) разрешенные приложения
Все приложения находящиеся в данной группе, никак не блокируются и получают свободный доступ к локальной сети и сети Интернет.
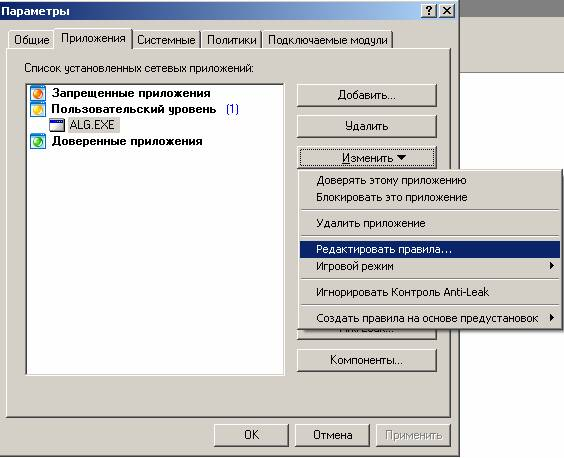
Рис.15 Параметры фаервола Outpost
Режимы работы:
 разрешать
Работая в этом режиме, Outpost будет разрешать все входящие и исходящие соединения, которые явно не запрещены правилами.Т. е. если в конфигурации нет четко прописанного правила для приложения или узла, то оно может выполнять любые действия в системе.
режим обучения
 режим обучения
Работая в этом режиме, Outpost будет отслеживать активность приложений и узлов в сети, Т.о. при попытке какого-либо приложения установить соединении, Outpost отреагирует на это событие и либо создаст правило на основе предустановок, либо запросит у пользователя какое действие необходимо выполнить.
Outpost имеет в своей базе некие шаблоны на основе которых он и выстраивает правила ля определенных приложений.
 Блокировать
 все приложения, которые явно не разрешены в конфигурации фаервола. Противоположен первому режиму работы программы.
Работа в Режиме внутренней защиты
Так как средства защиты от вредоносного программного обеспечения становятся все мощнее, хакеры стали пытаться отключать их, используя руткиты (rootkits) и другие утилиты, перед тем как совершать свои несанкционированные действия. Чтобы противостоять этой угрозе, Outpost Firewall Pro предлагает так называемый Режим внутренней защиты. С включенной внутренней защитой Outpost Firewall Pro охраняет себя от остановки вирусами, троянами или шпионским программным обеспечением.
В целом фаервол Outpost Firewall Pro выполняет функции, возложенные на него. Защита компьютера от проникновения обеспечена на должном уровне. Модули работают без проблем. Автоматическое обновление программы снимает с легального пользователя необходимость отслеживать выход новых версий и обновлений программы. Объем занимаемых программой ресурсов весьма скромен. Работа файрвола практически не сказывается на скорости сети и делает работу безопасной, предохраняя компьютер от проникновения некоторых типов вирусов, вредоносных скриптов и атак.
2.6.3 Настройка антивируса avast! Antivirus
Avast Antivirus Professional - антивирус, способный обнаружить большое количество известных вирусов, а также неизвестную деятельность и самомодифицирующиеся вирусы, для которых не возможно прямое обнаружение.
Основные характеристики:
Высокий уровень выявления вирусов, троянов и червей.
Резидентный (в режиме реального времени) и обычный сканер.
Сканирование архивов.
Проверка входной и исходной электронной почты.
Глубокая интеграция в систему. Проверить тот или иной файл возможно непосредственно из проводника Windows, щелкнув по нему правой кнопкой мыши и избрав надпись "Сканировать..."
Карантин изолирован от операционной системы, что обеспечивает большую безопасность работы. Ни один файл, сохраняемый в карантине не может быть запущен.
минимальным числом ложных срабатываний
Большое количество настроек.
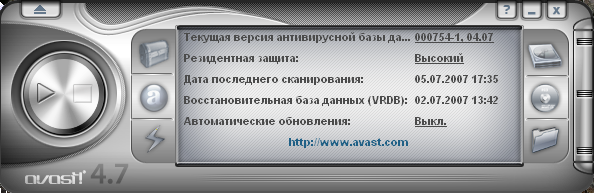
Рис.16 главное меню программы Avast Antivirus
Программа Avast Antivirus позволяет выбирать необходимые области сканирования - локальные диски, сменные носители или выбранные папки. Есть возможность настройки резидентной защиты: оключена, обычный или высокий уровень. Выбираем высокий уровень резидентной защиты.
Существует возможность выбора типа сканирования: эксресс-сканирование, обычное сканирование, полное сканирование. Выбираем пункт "полное сканирование" (рис.17):
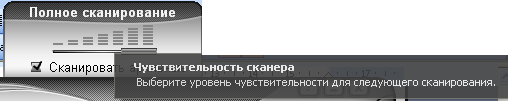
Рис.17 Определение типа сканирования
Для проверки правильности функционирования данной программы запустим троянскую программу Hooker, trojan module v2. x, текст которой описан в приложении. Резидентный сканер выдаёт сообщения об обнаружении трояна (рис. 19):
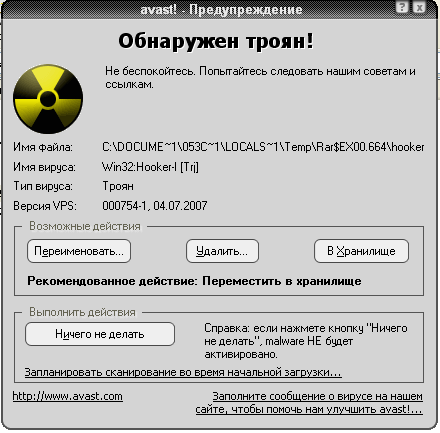
Рис.18 пример работы Avast Antivirus

Рис. 19 Резидентный сканер выдаёт сообщения об обнаружении трояна
Также программа позволяет обновлять антивирусные базы (частое обновление антивирусной системы является обязательным), обеспечивает автоматическое обновление через Интернет вирусных баз данных или даже самой программы.
К недостатки данной программы можно отнести следующие:
При включении резидентной защиты высокого уровня и полного сканирования производительность компьютера резко снижается;
Необходимость обновления антивирусных баз;
Невозможность лечить заражённых файлы: возможно либо удалить зараженные файлы, либо поместить их в вирусное хранилище.
Мощный резидентный модуль Avast! способен обнаружить вирус прежде, чем он заразит компьютер. Особенность новой версии программы - эвристический анализ почтовых сообщений. Это очень полезно для защиты от новых, неизвестных вирусов и червей, которых нельзя обнаружить обычными средствами. Эвристический модуль тщательно изучает каждое почтовое сообщение и наблюдает за подозрительными признаками, которые могли бы выявить присутствие вируса. Когда число этих признаков превышает определяемый пользователем порог, сообщение считают опасным, и пользователь получает предупреждение.
Глава 3. Оценка эксплуатационных характеристик информационной системы
3.1 Описание критерия надёжности
Процесс эксплуатации любого объекта складывается из следующих этапов: выбор объекта по назначению, покупка объекта, транспортировка и хранение, монтаж и подключение, использование по назначению и техническое обслуживание, демонтаж и утилизация объекта.
В процессе эксплуатации технических средств может произойти отказ в выполнении их функций, так как безотказных объектов не существует. Отказ - нарушение работоспособности технического объекта вследствие недопустимого изменения его параметров или свойств под влиянием внутренних физико-химических процессов и внешних механических, климатических или иных воздействий.
Информационная система предприятия включает в свой состав локальную вычислительную сеть, подключенную к глобальной сети Internet. В конкретной локальной сети, предназначенной для подготовки, обработки, хранения информации и обмена информацией с удаленными информационными системами, может отказать одна из составных частей, что приведёт к отказу всей системы. Поэтому необходимо уменьшить вероятность отказа всей системы из-за отказа отдельных частей.
Одним из способов уменьшения вероятности отказа является применение системы с резервированием.
Система с резервированием - это система с избыточностью элементов, т.е. с резервными составляющими, избыточными по отношению к минимально необходимой (основной) структуре и выполняющими те же функции, что и основные элементы. Различают общее и поэлементное (раздельное) резервирование. По виду резервирование подразделяют на:
активное (нагруженное) - резервные элементы функционируют наравне с основными (постоянно включены в работу);
пассивное (ненагруженное) - резервные элементы вводятся в работу только после отказа основных элементов (резервирование замещением).
На практике применяют облегченное и скользящее резервирование. Облегчённый резерв - подключение резервных элементов к цепям питания для прогрева и удержания требуемых значений параметров; внешние нагрузки и воздействия, приводящие к изменению свойств материалов, рабочих параметров и т.п. При скользящем резервировании резервный элемент может быть включен взамен любого из отказавших элементов основной системы.
На этапе испытаний и эксплуатации проводятся расчеты надежности технической системы для оценки количественных показателей надежности
Надежность - свойство объекта выполнять заданные функции, сохраняя во времени и в заданных пределах значения установленных эксплуатационных показателей.
Объектами могут быть различные системы и их элементы.
Надежность объекта характеризуется следующими основными состояниями и событиями:
Исправность - состояние объекта, при котором он соответствует всем требованиям, установленным нормативно-технической документацией (НТД).
Работоспособность - состояние объекта, при котором он способен выполнять заданные функции, сохраняя значения основных параметров, установленных НТД.
Основные параметры характеризуют функционирование объекта при выполнении поставленных задач.
Понятие исправность шире, чем понятие работоспособность. Работоспособный объект обязан удовлетворять лишь тем требования НТД, выполнение которых обеспечивает нормальное применение объекта по назначению. Таким образом, если объект неработоспособен, то это свидетельствует о его неисправности. С другой стороны, если объект неисправен, то это не означает, что он неработоспособен.
Предельное состояние - состояние объекта, при котором его применение по назначению недопустимо или нецелесообразно.
Применение (использование) объекта по назначению прекращается в следующих случаях:
при неустранимом нарушении безопасности;
при неустранимом отклонении величин заданных параметров;
при недопустимом увеличении эксплуатационных расходов.
Для некоторых объектов предельное состояние является последним в его функционировании, т.е. объект снимается с эксплуатации, для других - определенной фазой в эксплуатационном графике, требующей проведения ремонтно-восстановительных работ.
В связи с этим, объекты могут быть:
невосстанавливаемые, для которых работоспособность в случае возникновения отказа, не подлежит восстановлению;
восстанавливаемые, работоспособность которых может быть восстановлена, в том числе и путем замены.
В ряде случаев один и тот же объект в зависимости от особенностей, этапов эксплуатации или назначения может считаться восстанавливаемым или невосстанавливаемым.
Отказ - событие, заключающееся в нарушении работоспособного состояния объекта.
Критерий отказа - отличительный признак или совокупность признаков, согласно которым устанавливается факт возникновения отказа.
Надежность является комплексным свойством, включающим в себя в зависимости от назначения объекта или условий его эксплуатации ряд простых свойств:
безотказность;
долговечность;
ремонтопригодность;
сохраняемость.
Безотказность - свойство объекта непрерывно сохранять работоспособность в течение некоторой наработки или в течение некоторого времени.
Долговечность - свойство объекта сохранять работоспособность до наступления предельного состояния при установленной системе технического обслуживания и ремонтов.
Ремонтопригодность - свойство объекта, заключающееся в его приспособленности к предупреждению и обнаружению причин возникновения отказов, поддержанию и восстановлению работоспособности путем проведения ремонтов и технического обслуживания.
Сохраняемость - свойство объекта непрерывно сохранять требуемые эксплуатационные показатели в течение (и после) срока хранения и транспортирования.
В зависимости от объекта надежность может определяться всеми перечисленными свойствами или частью их. Например, надежность колеса зубчатой передачи, подшипников определяется их долговечностью, а станка - долговечностью, безотказностью и ремонтопригодностью.
3.2 Основные показатели надежности
Показатель надежности количественно характеризует, в какой степени данному объекту присущи определенные свойства, обусловливающие надежность. Одни показатели надежности (например, технический ресурс, срок службы) могут иметь размерность, ряд других (например, вероятность безотказной работы, коэффициент готовности) являются безразмерными.
Наиболее важные показатели надежности невосстанавливаемых объектов - показатели безотказности, к которым относятся:
вероятность безотказной работы;
плотность распределения отказов;
интенсивность отказов;
средняя наработка на отказ
Вероятность безотказной работы - отношением числа N (t) объектов, безотказно проработавших до момента наработки t, к числу объектов, исправных к началу испытаний (t = 0) - к общему числу объектов N. Оценку ВБР можно рассматривать как показатель доли работоспособных объектов к моменту наработки t.

Плотность распределения отказов - отношением числа объектов n (t, t + t), отказавших в интервале наработки [t, t + t] к произведению общего числа объектов N на длительность интервала наработки t.
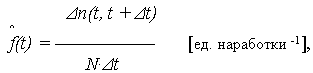
Интенсивность отказов - отношением числа объектов n (t, t + t), отказавших в интервале наработки [t, t + t] к произведению числа N (t) работоспособных объектов в момент t на длительность интервала наработки t.
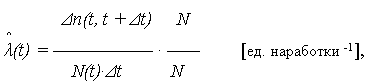
Средняя наработка на отказ - среднее значение наработки ремонтируемого изделия между отказами (нарушениями его работоспособности)
Задача расчета надежности - определение показателей безотказности системы, состоящей из невосстанавливаемых элементов, по данным о надежности элементов и связях между ними.
Цель расчета надежности:
обосновать выбор того или иного конструктивного решения;
выяснить возможность и целесообразность резервирования;
выяснить, достижима ли требуемая надежность при существующей технологии разработки и производства.
Работоспособность системы обеспечивается при условии, когда все n элементов системы находятся в работоспособном состоянии, то есть отказ одного элемента приводит к отказу всей системы. Если это условие выполняется, то получаем схему надёжности системы с последовательным соединением элементов.
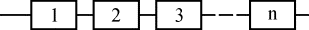
Рис.20 Схема надёжности с последовательным соединением элементов.
3.3 Построение структурной схемы надёжности локальной вычислительной сети информационно - рекламного отдела
Локальная вычислительная сеть информационно - рекламного отдела состоит из 10 рабочих станций, коммутатора, сетевого принтера и модема.
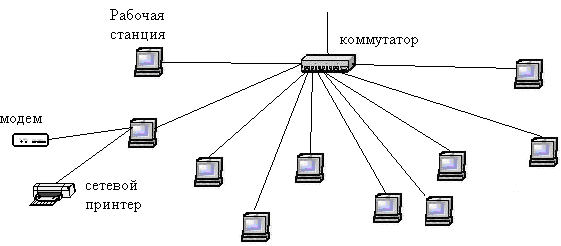
Рис.21 Локальная вычислительная сеть информационно - рекламного отдела
3.4 Логическая схема надёжности локальной вычислительной сети информационно - рекламного отдела
В логической схеме надёжности локальной вычислительной сети информационно - рекламного отдела элементы соединены последовательно. Отказ любого элемента приводит к отказу всей системы.
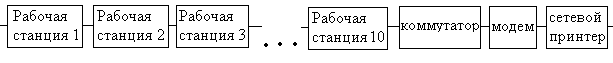
Рис.22 Схема надёжности локальной вычислительной сети информационно - рекламного отдела
3.5 Оптимизация структуры локальной вычислительной сети информационно - рекламного отдела с учётом характеристик надёжности её элементов
Исходные данные:
Pбр - вероятность безотказной работы
qПК - вероятность отказа персонального компьютера (qПК1 = qПК2 = qПК3 = … = qПК10)
qМ - вероятность отказа модема
qПр - вероятность отказа сетевого принтера
qК - вероятность отказа коммутатора
pПК - вероятность безотказной работы персонального компьютера (рПК1 = рПК2 =рПК3 = … = рПК10)
pМ - вероятность безотказной работы модема
pПр - вероятность безотказной работы сетевого принтера
pК - вероятность безотказной работы коммутатора
MTBF - средняя наработка до отказа
t - время наблюдения (измеряется в годах в годах)
MTBFпк - средняя наработка до отказа персонального компьютера
MTBFпк1 = MTBFпк2 = MTBFпк3 =…= MTBFпк10
MTBFпр - средняя наработка до отказа сетевого принтера
MTBFк - средняя наработка до отказа коммутатора
MTBFм - средняя наработка до отказа модема
t = 6 месяцев

года

года

года

года

года
lпк - интенсивность отказов персональных компьютеров lпк =1lпк2 =lпк3 =…= lпк10
lм - интенсивность отказов модема
lпр - интенсивность отказов сетевого принтера
lк - интенсивность отказов коммутатора
Определим интенсивность отказов:
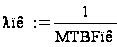

отказов / год


отказов / год
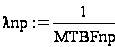

отказов / год
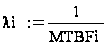

отказов / год
Рпк - вероятности безотказной работы персонального компьютера
Рпк 1 = Рпк 2 = Рпк 3 = … = Рпк 10
Рк - вероятности безотказной работы коммутатора
Рпр - вероятности безотказной работы сетевого принтера
Рм - вероятности безотказной работы модема
Определим вероятности безотказной работы элементов:
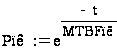

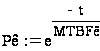

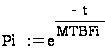

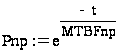

Определим вероятность безотказной работы локальной вычислительной сети:
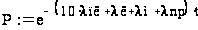

Определим показатель эффективности локальной вычислительной сети:
Фэ = Х (1-qi)
qi = Pi
Фэ = Pпк1*Рпк2* Pпк3*Рпк4* Pпк5*Рпк6* Pпк7*Рпк8* Pпк9*Рпк10* Pк*Рм*Рпр = Р
Фэ = 10*Pпк1* Pк*Рм*Рпр = Р
Фэ = 0.153
Получили низкое значение эффективности показателя эффективности, следовательно необходимо синтезировать такую структуру системы, чтобы обеспечить максимизацию функции эффективности. Эта задача решается метолом пошаговой оптимизации (или градиентного метода). Для этого составляется таблица, где i - номер элемента, ai = pi * qi, ni - количество резервных элементов i - того типа, Фэ= Х (1-аi)
Таблица 5 Реализация пошагового метода оптимизации.
| № ша-га | i | пк1 | пк2 | пк3 | пк4 | пк5 | пк6 | пк7 | пк8 | пк9 | пк10 | коммутатор | сетевой принтер | модем | Фэ |
| pi | 0,88 | 0,88 | 0,88 | 0,88 | 0,88 | 0,88 | 0,88 | 0,88 | 0,88 | 0,88 | 0,882 | 0,779 | 0,78 | ||
| qi | 0,12 | 0,12 | 0,12 | 0,12 | 0,12 | 0,12 | 0,12 | 0,12 | 0,12 | 0,12 | 0,118 | 0,221 | 0,22 | ||
| 1 | ni | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 0,15 |
| ai | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1041 | 0,17216 | 0,17 | ||
| 2 | ni | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 2 | 1 | 0,24 |
| ai | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1041 | 0,03805 | 0,17 | ||
| 3 | ni | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 1 | 2 | 2 | 0,28 |
| ai | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1 | 0,1041 | 0,03805 | 0,04 |
Использование резервных элементов позволяют увеличить значение функции эффективности до необходимого значения.
Таким образом метод пошаговой оптимизации позволяет обосновать характеристики оптимальной структуры системы с предположением, что все элементы включены и постоянно работают, отказ одного элемента приведёт к отказу всей системы. В теории надёжности такая система получила название системы с основными элементами и резервными элементами, находящимися в горячем резерве.
Заключение
Основной целью атаки рабочей станции является, конечно, получение данных, обрабатываемых, либо локально хранимых на ней. А основным средством подобных атак до сих пор остаются "троянские" программы.
Троянские программы - одна из наиболее опасных угроз безопасности компьютерных систем. Радикальным способом защиты от этой угрозы является создание замкнутой среды исполнения программ. Никакая другая программа с такой большой вероятностью не приводит к полной компрометации системы, и ни одна другая программа так трудно не обнаруживается.
Троянским конем может быть программа, которая делает что-то полезное, или просто что-то интересное. Она всегда делает что ни будь неожиданное, подобно захвату паролей или копированию файлов без ведома пользователя.
Основная задача большинства троянских программ состоит в выполнении действий, позволяющих получить доступ к данным, которые не подлежат широкой огласке (пользовательские пароли, регистрационные номера программ, сведения о банковских счетах и т.д.) Кроме того, троянцы могут причинять прямой ущерб компьютерной системе путем приведения ее в неработоспособное состояние.
Значительно большую угрозу представляют троянцы, входящие в состав распространенных компьютерных приложений, утилит и операционных систем. Обнаружить такие программы удается чисто случайно. Программное обеспечение, частью которого они являются, в большинстве случаев используется не только какой-то одной компанией, закупившей это программное обеспечение, но и устанавливается на крупные правительственные и образовательные Internet-серверы, распространяется через Internet, а потому последствия могут быть самыми плачевными.
Таким образом, троянские программы встречаются довольно часто и, следовательно, представляют серьезную угрозу безопасности компьютерных систем. Большинство троянцев являются частью других программ, которые хранятся в компьютере в откомпилированном виде. Текст этих программ не предназначен для восприятия человеком и представляет собой последовательность команд на машинном языке, состоящую из нулей и единиц. Рядовой пользователь, как правило, не имеет ни малейшего понятия о внутренней структуре таких программ. Он просто запускает их на исполнение путем задания имени соответствующей программы в командной строке или двойным нажатием "мыши", наставляя ее указатель на эту программу.
Даже после того, как троянская программа обнаружена, ее вредоносное влияние на компьютерную систему может ощущаться еще в течение очень длительного времени. Зачастую никто не может с уверенностью сказать, насколько сильно была скомпрометирована компьютерная система присутствием в ней троянской программы
В связи с этим для защиты информации, хранящейся на персональных компьютерах, от троянских программ необходимо использовать комплекс программ, например, встроенный брандмауэр Windows, внешний фаервол и антивирусную программ. Использование лишь одного из указанных средств не даст необходимого уровня защищённости информационной системы.
Библиографический список
Д. Макнамара Секреты компьютерного шпионажа: Тактика и контрмеры. Пер. с англ; под ред.С.М. Молявко. - М.: БИНОМ. Лаборатория знаний, 2004. - 536 с
Мак-Клар, Стюарт, Скембрей, Джоел, Курц, Джордж. Секреты хакеров. Безопасность сетей - готовые решения, 3-е издание.: Пер. с англ. - М.: Издательский дом "Вильяме", 2002.
М. Руссинович, Д. Соломон Внутреннее устройство Windows: Windows Server 2003, Windows XP и Windows 2000:...4-е изд. Пер. с англ. - М.: Издательско-торговый дом "Русская Редакция", 2005г.992
Харви М. Дейтел, Дейтел П. Дж., Чофнес Д.Р. Операционные системы. Распределенные системы, сети, безопасность -М.: Бином. Лаборатория знаний, 2006
Вебер К., Бадур Г. Безопасность в Windows XP. Готовые решения сложных задач защиты компьютеров. - М.: Diasoft, 2003, 464 с.
Хатч, Брайан, Ли, Джеймс, Курц, Джордж Секреты хакеров. Безопасность Linux - готовые решения, 2-е издание, - М.: Издательский дом "Вильямс", 2004, 704 с
Скудис Э. Противостояние хакерам: Пошаговое руководство по компьютерным атакам и эффективной защите: Пер. с англ., - М.: ДМК-Пресс, 2003, 512 с
bezpeka/ru/news/2005/07/22/4850.html
safensoft/safensec/personal/
xndits/index. php? module=articles&c=articles&b=1&a=32
kuban/help/troyan. htm
www.cnews
ru.
tehnostar/newshard/16085.html
hackzona/hz. php? name=News&file=article&sid=3262
compress/Archive/CP/2006/3/81/
Приложение 1
Список портов, используемых троянскими программами:
port 21 - Back Construction, Blade Runner, Doly Trojan, Fore, FTP trojan, Invisible FTP, Larva, MBT, Motiv, Net Administrator, Senna Spy FTP Server, WebEx, WinCrash
port 23 - Tiny Telnet Server, Truva Atl
port 25 - Aji, Antigen, Email Password Sender, Gip, Happy 99, I Love You, Kuang 2, Magic Horse, Moscow Email Trojan, Naebi, NewApt, ProMail trojan, Shtrilitz, Stealth, Tapiras, Terminator, WinPC, WinSpy
port 31 - Agent 31, Hackers Paradise, Masters Paradise port 41 - DeepThroat
port 48 - DRAT port 50 - DRAT
port 59 - DMSetup port 79 - Firehotcker
port 80 - Back End, Executor, Hooker, RingZero port 99 - Hidden Port
port 110 - ProMail trojan port 113 - Invisible Identd Deamon, Kazimas
port 119 - Happy 99 port 121 - JammerKillah
port 123 - Net Controller port 133 - Farnaz, port 146 - Infector
port 146 (UDP) - Infector port 170 - A-trojan
port 421 - TCP Wrappers port 456 - Hackers Paradise
port 531 - Rasmin
port 555 - Ini-Killer, NeTAdministrator, Phase Zero, Stealth Spy
port 606 - Secret Service
port 666 - Attack FTP, Back Construction, NokNok, Cain & Abel, Satanz Backdoor, ServeU, Shadow Phyre
port 667 - SniperNet port 669 - DP Trojan
port 692 - GayOL