Методы и средства защиты компьютерной информации
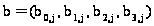 j
= 0,..., Lb
- 1, можно быстро
выполнить как
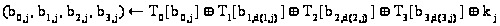 ,
где
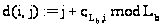 (см. ShiftRow)
и
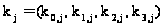 - j-й
столбец
раундового
ключа.
На последнем раунде преобразование MixColumn не выполняется, поэтому результат получается как
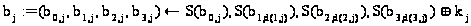
Конечно, можно воспользоваться таблицей из 256 четырехбайтовых слов, тогда
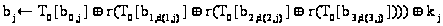
где r (a,b,c,d) = (d,a,b, с) - циклический сдвиг вправо на один байт.д.ля приложений с ограниченной памятью этот вариант чрезвычайно удобен, немного увеличится лишь время вычислений, необходимое для выполнения трех сдвигов.
2.7 РАСШИФРОВАНИЕ
При расшифровании алгоритмом Rijndael процесс зашифрования выполняется в обратном порядке с обратными преобразованиями. Вот эти обратные функции:
InvFinalRound (word State, word RoundKey)
{
AddRoundKey (State, RoundKey);
InvShiftRow (State);
InvByteSub (State);
}
InvRound (word State, word RoundKey)
{
AddRoundKey (State, RoundKey);
InvMixColumn (State);
InvShiftRow (State);
InvByteSub (State);
}
Полная процедура расшифрования выглядит следующим образом:
InvRijndael (byte State, byte CipherKey)
{
KeyExpansion (CipherKey, ExpandedKey);
InvFinalRound (State, ExpandedKey + Nb*Nr);
for (i = Nr - 1; i > 0; i--)
InvRound (State, ExpandedKey + Nb*i);
AddRoundKey (State, ExpandedKey);
}
Алгебраическая
структура
алгоритма
Rijndael
позволяет
упорядочить
преобразования
зашифрования
так, что и для
них можно будет
использовать
таблицы. Заметим,
что подстановка
S
и преобразование
ShiftRow
коммутируют,
поэтому внутри
одного раунда
их можно поменять
местами. Благодаря
свойству гомоморфизма
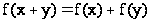 линейных
преобразований,
операции InvMixColumn
и сложение с
раундовым
ключом можно
тоже поменять
местами. В пределах
одного раунда
это выглядит
так:
InvFinalRound (word State, word RoundKey)
{
AddRoundKey (State, RoundKey);
InvByteSub (State);
InvShiftRow (State);
}
InvRound (word State, word RoundKey)
{
InvMixColumn (State);
AddRoundKey (State, InvMixColumn (RoundKey));
InvByteSub (State);
InvShiftRow (State);
}
Если порядок функций не менять, то их можно переопределить:
AddRoundKey (State, RoundKey);
InvRound (word State, word RoundKey)
{
InvByteSub (State);
InvShiftRow (State);
InvMixColumn (State);
AddRoundKey (State, InvMixColumn (RoundKey));
}
InvFinalRound (word State, word RoundKey)
{
InvByteSub (State);
InvShiftRow (State);
AddRoundKey (State, RoundKey);
}
Отсюда получаем структуру, аналогичную зашифрованию. Из соображений эффективности в процедуре lnvRound () отложим применение функции InvMixColumn к раундовому ключу до вычисления развертки, в которой первый и последний раундовые ключи из InvMixColumn оставим без изменений. "Обратные" раундовые ключи генерируются процедурой
InvKeyExpansion (byte CipherKey, word InvEpandedKey)
{
KeyExpansion (CipherKey, InvExpandedKey);
for (i = 1; i < Nr; i++)
InvMixColumn (InvExpandedKey + Nb*i);
}
Теперь полная процедура расшифрования выглядит так:
InvRijndael (byte State, byte CipherKey)
{
InvKeyExpansion (CipherKey, InvExpandedKey);
AddRoundKey (State, InvExpandedKey + Nb*Nr);
for (i = Nr-1; i>0; i--)
InvRound (State, InvExpandedKey + Nb*i);
InvFinalRound (State, InvExpandedKey);
}
По аналогии с зашифрованием можно и для расшифрования составить таблицы предвычислений. С помощью следующих преобразований:
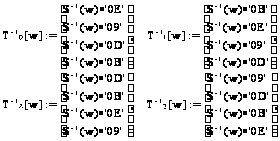
(где w
= 0,...,255;
S-1
(w)
- обратный S-блок
подстановки)
получаем результат
обратного
раундового
преобразования
блока
j
= 0,..., Lb
- 1:
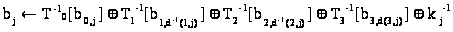 ,
где
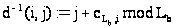 и
 -
j-й
столбец "обратного"
раундового
ключа.
Здесь на последнем раунде тоже не выполняется преобразование MixColumn, и результатом последнего раунда будет
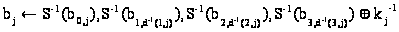 ,
где j = 0,…,Lb -1.
Для экономии памяти для расшифрования также можно составить таблицу всего из 256 четырехбайтовых слов, в которой
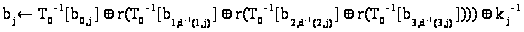 ,
где r (а,b,c,d) = (d,a,b, с) - циклический сдвиг вправо на один байт.
БИБЛИОГРАФИЧЕСКИЙ СПИСОК
М. Вельшенбах. Криптография на Си и С++ в действии. М.: ТРИУМФ, 2004.
М. Яхтсмен. Теория и практика информационной безопасности. Под редакцией Зегжды П.Д. 1996.
Методы и средства защиты компьютерной информации. Методические указания к лабораторным работам для студентов специальности 220100 - Вычислительные машины, комплексы, системы и сети и направления 552800 - Информатика и вычислительная техника Сост.С. С. Соколов.
Екатеринбург: ГОУ ВПО УГТУ-УПИ, 2005.33 с.
РАБОТА 4. КРИПТОСИСТЕМА PGP
Задание: провести шифрование и расшифрование текстов с помощью криптосистемы PGP.
1. ХАРАКТЕРИСТИКА PGP
PGP (Pretty Good Privacy) - это криптографическая (шифровальная) программа с высокой степенью надежности, которая позволяет пользователям обмениваться информацией в электронном виде в режиме полной конфиденциальности.
Главное преимущество этой программы состоит в том, что для обмена зашифрованными сообщениями пользователям нет необходимости передавать друг другу тайные ключи, т.к эта программа построена на новом принципе работы - публичной криптографии или обмене открытыми (публичными) ключами, где пользователи могут открыто посылать друг другу свои публичные ключи с помощью сети "Интернет" и при этом не беспокоиться о возможности несанкционированного доступа каких-либо третьих лиц к их конфиденциальным сообщениям.
В PGP применяется принцип использования двух взаимосвязанных ключей: открытого и закрытого. К закрытому ключу имеете доступ только вы, а свой открытый ключ вы распространяете среди своих корреспондентов.
Еще одно преимущество этой программы состоит также в том, что она бесплатная и любой пользователь, имеющий доступ к Интернету, может ее закачать на свой компьютер в течение получаса. PGP шифрует сообщение таким образом, что никто кроме получателя сообщения, не может ее расшифровать. Создатель PGP Филипп Циммерман открыто опубликовал код программы, который неоднократно был исследован специалистами крипто-аналитиками высочайшего класса и ни один из них не нашел в программе каких-либо слабых мест.
Филипп Циммерман следующим образом объясняет причину создания программы: "Людям необходима конфиденциальность. PGP распространяется как огонь в прериях, раздуваемый людьми, которые беспокоятся о своей конфиденциальности в этот информационный век. Сегодня организации по охране прав человека используют программу PGP для защиты своих людей за рубежом. Организация Amnesty International также использует ее". Пользователям сети Интернет рекомендуется использовать эту программу именно по той же причине, почему люди предпочитают посылать друг другу письма в конвертах, а не на открытках, которые могут быть легко прочитаны почтовыми служащими. Дело в том, что электронные сообщения, в том виде и формате, который существует на сегодняшний день, легко могут быть прочитаны и архивированы любым человеком, имеющим доступ к серверу Интернет провайдера (поставщика услуг сети Интернет). В настоящий момент спецслужбам проще и дешевле подключиться к электронным адресам большого количества лиц, нежели к телефонным разговорам. Здесь вообще ничего делать не надо. Все сделает компьютер. Агенту спецслужбы или другому заинтересованному человеку остается только сесть за компьютер и просмотреть все ваши сообщения. Научно-технический прогресс облегчил задачу таким людям, однако, этот же самый прогресс предоставил возможность пользователям сети Интернет скрыть свои сообщения от третьих лиц таким образом, что даже суперкомпьютер стоимостью несколько десятков миллионов долларов не способен их расшифровать.
2. КАК PGP РАБОТАЕТ
Когда пользователь шифрует сообщение с помощью PGP, то программа сначала сжимает текст, что сокращает время на отправку сообщения через модем и увеличивает надежность шифрования. Большинство приемов криптоанализа (взлома зашифрованных сообщений) основаны на исследовании рисунков, присущих текстовым файлам, что помогает взломать ключ. Сжатие ликвидирует эти рисунки и таким образом повышает надежность зашифрованного сообщения. Затем PGP генерирует сессионный ключ, который представляет собой случайное число, созданное за счет движений вашей мышки и нажатий на клавиши клавиатуры.
Как только данные будут зашифрованы, сессионный ключ зашифровывается с помощью публичного ключа получателя сообщения, который отправляется к получателю вместе с зашифрованным текстом.
Расшифровка происходит в обратной последовательности. Программа PGP получателя сообщения использует закрытый ключ получателя для извлечения временного сессионного ключа, с помощью которого программа затем дешифрует зашифрованный текст.
Ключи.
В то время как открытый и закрытый ключи взаимосвязаны, чрезвычайно сложно получить закрытый ключ исходя из наличия только открытого ключа, однако это возможно при наличии большой компьютерной мощности. Поэтому крайне важно выбирать ключи подходящего размера: достаточно большого для обеспечения безопасности и достаточно малого для обеспечения быстрого режима работы. Кроме этого, необходимо учитывать личность того, кто намеревается прочитать ваши зашифрованные сообщения, насколько он заинтересован в их расшифровке, каким временем он обладает, и какие у него имеются ресурсы.
Более большие ключи будут более надежными в течение более длительного срока времени. Поэтому если вам необходимо зашифровать информацию с тем, чтобы она хранилась в течение нескольких лет, то необходимо использовать более крупный ключ.
Ключи хранятся на жестком диске вашего компьютера в зашифрованном состоянии в виде двух файлов: одного для открытых ключей, а другого - для закрытых. Эти файлы называются "кольцами" (keyrings). В течение работы с программой PGP вы, как правило, будете вносить открытые ключи ваших корреспондентов в открытые "кольца". Ваши закрытые ключи хранятся в вашем закрытом "кольце". При потере вашего закрытого "кольца" вы не сможете расшифровать любую информацию, зашифрованную с помощью ключей, находящихся в этом "кольце".
Цифровая подпись.
Огромным преимуществом публичной криптографии также является возможность использования цифровой подписи, которая позволяют получателю сообщения удостовериться в личности отправителя сообщения, а также в целостности (верности) полученного сообщения. Цифровая подпись исполняет ту же самую функцию, что и ручная подпись. Однако ручную подпись легко подделать. Цифровую же подпись почти невозможно подделать.
Хэш-функция.
Еще одно важное преимущество использования PGP состоит в том, что PGP применяет так называемую "хэш-функцию", которая действует таким образом, что в том случае какого-либо изменения информации, пусть даже на один бит, результат "хэш-функции" будет совершенно иным. С помощью "хэш-функции" и закрытого ключа создается "подпись", передаваемая программой вместе с текстом. При получении сообщения получатель использует PGP для восстановления исходных данных и проверки подписи.
При условии использования надежной формулы "хэш-функции" невозможно вытащить подпись из одного документа и вложить в другой, либо каким-то образом изменить содержание сообщения. Любое изменение подписанного документа сразу же будет обнаружено при проверке подлинности подписи.
Парольная фраза.
Большинство людей, как правило, знакомы с парольной системой защиты компьютерных систем от третьих лиц. Парольная фраза - это сочетание нескольких слов, которое теоретически более надежно, чем парольное слово. В виду того, что парольная фраза состоит из нескольких слов, она практически неуязвима против так называемых "словарных атак", где атакующий пытается разгадать ваш пароль с помощью компьютерной программы, подключенной к словарю. Самые надежные парольные фразы должны быть достаточно длинными и сложными и должны содержать комбинацию букв из верхних и нижних регистров, цифровые обозначения и знаки пунктуации.
Парольная фраза должна быть такой, чтобы ее потом не забыть и чтобы третьи лица не могли ее разгадать. Если вы забудете свою парольную фразу, то уже никогда не сможете восстановить свою зашифрованную информацию. Ваш закрытый ключ абсолютно бесполезен без знания парольной фразы и с этим ничего не поделаешь.
3. ОСНОВНЫЕ ШАГИ В ИСПОЛЬЗОВАНИИ PGP
Установите программу на свой компьютер. Руководствуйтесь краткой инструкцией по инсталляции программы, приведенной ниже.
Создайте закрытый и открытый ключ. Перед тем, как вы начнете использовать программу PGP, вам необходимо генерировать пару ключей, которая состоит из закрытого ключа, к которому имеете доступ только вы, и открытый ключ, который вы копируете и свободно передаете другим людям (вашим корреспондентам).
Распространите свой открытый ключ среди своих корреспондентов в обмен на их ключи. Ваш открытый ключ, это всего лишь маленький файл, поэтому его можно либо воткнуть в сообщение, копировать в файл, прикрепить к почтовому сообщению или разместить на сервере.
Удостовериться в верности открытого ключа. Как только вы получите открытые ключи своих корреспондентов, то их можно внести в "кольцо" открытых ключей. После этого вам необходимо убедиться в том, что у вас действительно открытый ключ вашего корреспондента. Вы можете это сделать, связавшись с этим корреспондентом и, попросив его зачитать вам по телефону "отпечатки пальцев" (уникальный идентификационный номер) его открытого ключа, а также сообщив ему номер вашего ключа. Как только вы убедитесь в том, что ключ действительно принадлежит ему, вы можете его подписать и таким образом подтвердить ваше доверие к этому ключу.
Шифрование и удостоверение корреспонденции вашей цифровой подписью. После генерации пары ключей и обмена открытыми ключами вы можете начать шифрование и удостоверение ваших сообщений и файлов своей цифровой подписью. Если вы используете почтовую программу, которая поддерживается программой PGP, то вы можете шифровать и дешифровать всю вашу корреспонденцию, находясь прямо в этой программе. Если же ваша почтовая программа не поддерживается программой PGP, то вы можете шифровать вашу корреспонденцию другими способами (через буфер обмена или шифрованием файлов целиком).
Дешифровка поступающих к вам сообщений и проверка подлинности отправителя. Когда кто-либо высылает вам зашифрованное сообщение, вы можете дешифровать его и проверить подлинность отправителя этого сообщения и целостность самого сообщения. Если ваша почтовая программа не поддерживается PGP, то вы можете сделать это через буфер обмена.
Уничтожение файлов. Когда вам необходимо полностью удалить какой-либо файл, вы можете исполнить команду wipe (стереть). Таким образом, удаленный файл уже невозможно будет восстановить.
4. ИНСТАЛЛЯЦИЯ PGP
Ниже приводятся заголовки сообщений, появляющиеся при инсталляции программы и команды, которые необходимо исполнять при инсталляции:
PGP Installation program:
Нажмите Next
Software License agreement:
Согласны ли вы с лицензионным соглашением? Если согласны, то тогда нажмите Yes
User information:
Информация о пользователе. Заполните необходимые поля и нажмите Next
Setup: choose installation directory:
Выберите каталог, куда будет проинсталлирована PGP. Если никаких особых пожеланий по этому поводу нет, то нажмите Next
Select components:
Программа инсталляции предлагает выбрать компоненты, которые будут установлены. Обязательны для инсталляции Program Files. Далее вы можете отметить птичкой плагин для той почтовой программы, которой вы пользуетесь. Если ее в списке нет, то ничего помечать не нужно. Можете также пометить файлы документации (User's manual) и программу PGP Disk for Windows (рекомендуется).
Нажмите Next.
Check setup information Пронрамма инсталляции что-то там проверит... Смело жмите Next и начнется копирование файлов на жесткий диск.
Для того чтобы программа автоматически запустила операцию создания ключей после перезагрузки компьютера нажать на кнопку "Yes I want to run PGP keys"
Нажмите Finish и на предложение программы инсталляции о перезапуске компьютеры ответьте положительно.
Компьютер перезапустится и на этом программа установки завершится.
Теперь необходимо сгенерировать два ключа:
public key - открытый ключ private key - закрытый ключ
5. ГЕНЕРАЦИЯ КЛЮЧЕЙ
После перезагрузки компьютера в правом нижнем углу панели задач (возле часов) появится значок PGP. Кликните по нему и выберите Launch PGP Keys
В меню Keys выберите пункт New Key. Нажмите Next и заполните необходимые формы (имя и E-Mail). Нажмите Next
Выберите размер ключа (2048 рекомендуется) и нажмите Next. Поставьте птичку напротив фразы "Key pair never expires" и нажмите Next.
Два раза введите парольную фразу и нажмите Next.
В процессе генерации ключей двигайте случайным образом мышью, можете нажать несколько клавиш на клавиатуре. Это необходимо программе для генерации ключей.
Когда программа выдаст сообщение о том, что процесс генерации закончен, нажмите Next и затем "Done".
На этом процесс создания пары ключей закончился и можно начинать пользоваться программой.
Теперь, после установки программы, необходимо обменяться со своими корреспондентами открытыми ключами. Для этого снова запустите PGP Keys, правой кнопкой мыши кликните файл со своим ключом и выберите пункт Export. Программа предложит вам выбрать путь и имя файла. Этот файл вы должны послать своему корреспонденту, в обмен на его открытый ключ. Когда вы получите необходимый ключт от своего корреспондента, двойным кликом мыши по нему начните процесс импорта (Import). Теперь можно пересылать друг другу зашифрованные сообщения, которые шифруются открытым ключом получателя сообщения.
6. КАК ПОСЛАТЬ ЗАШИФРОВАННОЕ СООБЩЕНИЕ
После того, как открытый (публичный) ключ вашего корреспондента установится на вашем компьютере, сообщение можно отправлять получателю следующим образом:
Составляем сообщение в почтовой программе, например в Outlook Express
Выделяем текст сообщения (Ctrl+A или Правка-Выделить все) и копируем его в буфер обмена (Ctrl+C или Правка-Копировать). Затем кликаем по иконке PGP на панели задач и выбираем путкт Encrypt Clipboard. Появляется диалог Key Selection Dialog. Дважды щелкните по открытому ключу того, кому собираетесь отправить сообщение и нажмите ОК. PGP зашифрует содержимое буфера обмена.
В поле сообщения снова выделяем весь текст и вставляем только что зашифрованное содержимое буфера обмена, выбрав в меню Правка пункт Вставить (или просто нажав Ctrl+V).
Вот и все. Можно отправлять сообщение!
Шифровка файлов для Attachment (вложений).
Кликните правой кнопкой мыши необходимый файл (например, то же сообщение, созданное в текстовои редакторе) и выберите пункт "PGP-Encrypt". Появится диалоговое окно со списком доступных ключей, выберите ключ своего корреспондента. Файл будет зашифрован и его расширение изменится на pgp. Присоедините этот файл к своему сообщениею и можете не беспокоиться о том, что ваша информация станет достоянием третьих лиц.
7. РАСШИФРОВКА СООБЩЕНИЙ
Расшифровка текста сообщения.
Открываем зашифрованное сообщение и выделяем весь его текст (Ctrl+A), затем копируем его в буфер обмена (Ctrl+C). Кликнув по иконке PGP на панели задач, выбираем пункт "decrypt and verify clipboard". PGP попросит вас ввести парольную фразу. Если фраза введена корректно, содержимое буфера обмена будет дешифровано.
Расшифровка вложений.
Сохраните вложение где-нибудь на жестком диске. Кликните по этому файлу правой кнопкой мыши и выберите пункт "PGP-Decrypt". Программа предложит ввести вашу парольную фразу и, если она была введена корректно, файл будет дешифрован.
РАБОТА 5. ВИРУСЫ И АНТИВИРУСНЫЕ ПРОГРАММЫ
Задание. Ознакомьтесь с проявлениями некоторых вирусов (программа mvdemo. exe, электронный каталог вирусов). Проведите антивирусный контроль раздела диска с предварительной записью на него имитаторов вирусов.
Существует два подхода к распознаванию вредоносного кода: сигнатурный и эвристический. "Сигнатура" от слова "подпись" - "особые приметы" конкретного злодея. Для успешного применения сигнатурного метода необходимо иметь полную базу данных существующих вирусов и троянов. Очевидно, что между появлением вируса и внесением его "примет" в антивирусные базы проходит некоторое время. Пользователю остается надеяться на то, что производитель антивируса внесет сигнатуру нового вируса раньше, чем последний доберется до его, пользователя, компьютера. Иногда пользователь рискует заполучить вирус, который нарушает работу антивирусного ПО, делая невозможным обновления антивирусных баз, а то и вовсе блокируя антивирус. Продвинутые создатели вирусов хорошо знакомы с принципами работы антивирусного ПО и создают вирусы, способные самостоятельно изменять свой программный код (время от времени делать себе "пластическую операцию").
Эвристический анализ - попытка применить "искусственный интеллект". Создателям антивирусного ПО известны "привычки" злодеев. На основании анализа поведения проверяемого объекта, его структуры, антивирус может заподозрить неладное и сообщить об этом пользователю. Легальный пользователь может отправить подозрительный объект производителю своего антивируса для исследования, или просто удалить.
Основным признаком компьютерного вируса является способность распространяться. До тех пор, пока глобальные сети не обрели множество пользователей, основным средством распространения вирусов являлись дискеты. Для того, чтобы заразить компьютер, необходимо было запустить инфицированный исполняемый файл, открыть документ, зараженный макровирусом, а иногда достаточно просто просмотреть содержимое дискеты. Такой способ распространения актуален и поныне. Если Ваш компьютер без видимых причин обращается к дисководу (загорается индикатор, дисковод издает характерные звуки), значит какая-то программа пытается обнаружить диск в устройстве. Это может быть свидетельством активности вируса.
В наше время наибольшей опасности подвержены пользователи сетей, прежде всего Интернет, распространение которого подготовило почву новым злодейским технологиям. Прежде всего, на смену дискетам пришла электронная почта. Тут наблюдается практически полная аналогия. Иногда достаточно просто "открыть" письмо в почтовом клиенте или окне браузера, не говоря об открытии безобидного с виду файла, фотографии, например, чтобы заполучить на компьютер заразу.
"Шагом вперед" стали "почтовые черви", рассылающие сами себя по адресам из адресной книги, если таковая имеется на зараженном компьютере.
Настоящим прорывом было появление интернет-червей, распространяющихся безо всякой почты. Червь, обосновавшись на одном из компьютеров, начинает сканировать определенный диапазон адресов в поисках следующих жертв. Уязвимому компьютеру достаточно войти в сеть и "ждать своего часа". Впрочем, если "повезет", достаточно и минуты. Заметьте, для того, чтобы заразиться, не обязательно посещать какие-то, сайты, читать почту и так далее.
Далеко не каждый станет писать вирус из любви к искусству или из тщеславия. В последнее время чаще всего мотивом является получение материальной выгоды. Вот несколько схем получения таковой:
1. Вирус обследует компьютер жертвы на предмет файла, содержащего пароли доступа в интернет, высылает пароли "хозяину". В итоге хозяин вируса пользуется интернетом за счет жертвы. Удел школьников. Таких умников как правило ловят.
2. Вирус протоколирует ввод с клавиатуры и высылает отчеты хозяину. Таким образом злодей может получить пароли доступа к чему угодно, включая банковский счет. К счастью, для доступа к счету обычно требуется еще и "ключ" (например, специально подготовленная дискета). Комментарии излишни.
3. Вирус ищет на компьютере жертвы документы, интересующие хозяина.
4. Хозяин вируса - "звонилки" организует телефонную компанию, звонки на телефоны - платные (тариф - космический). Вирус меняет на компьютере жертвы телефон дозвона до интернет-провайдера. На другом конце запросто может стоять модем, и даже обеспечивать доступ в интернет (сам не видел, но могу предположить). Пока там пользователь разберется, почему не работает интернет (а если работает???)...
5. Хозяин вируса регистрирует платный интернет-сайт. О том, что сайт платный и счет придет посетителю от его (посетителя) поставщика услуг связи (телефонной компании), предупреждают. Другое дело, что предупреждение это в лучшем случае на английском языке (а если на санскрите каком-нибудь?). Вирус может либо поменять стартовую страницу Вашего браузера (при входе в сеть автоматически загружается страница с заманчивым содержимым), либо другим способом направлять Вас на сайт-ловушку.
6. Хозяин вируса - злобный хакер. Здравомыслящий злодей всегда позаботится о своей безопасности, одним из способов обеспечения анонимности является использование цепочки компьютеров-посредников между машиной хакера и жертвой. Добровольцев предоставить свои компьютеры в качестве посредников при взломе найдется немного, и несчастному хакеру приходится зомбировать чужие машины с помощью вируса.
7. Опять злобный хакер решил пошалить. То ли ему не угодили чем, то ли заказ поступил, захотелось хакеру провести на определенный интернет-сервер атаку класса Dos (отказ в обслуживании). Например, засыпать запросами до такой степени, что либо канал передачи данных "забьется", либо сам сервер перестанет справляться с работой. Даже если запросы сформированы особым образом (некорректные запросы), то их все равно должно быть много. А забить запросами канал (как правило, достаточно широкий) по силам только целой армии "клиентов" сервера. Организовать такую армию помогает вирус. Зараженные машины докладывают "хозяину" о готовности. Когда злодей сочтет количество "бойцов" достаточным, он может отдать команду атаковать жертву.
8. Теперь о самых неприятных злодеях. Если слово "хакер" окутано ореолом таинственности, тем более, что рядовой пользователь не ощущает на себе негативных последствий от действий хакера, то спамеров в интернет-сообществе ненавидят все. Этот гадкий народец занимается рассылкой писем, в которых что-то рекламируется. Если Ваш почтовый ящик стал известен спамерам, готовьтесь к тому, что в половине поступающих писем (а бывает и 90%) содержится ненужная Вам реклама. Это не только мешает разбирать корреспонденцию, но и бьет по карману, если ваш почтовый клиент забирает всю почту с сервера, а Вы оплачиваете этот трафик. Так вот, для рассылки спама или для сбора адресов электронной почты (для включения в спамерскую базу) могут использоваться зомбированные компьютеры.
РАБОТА 6. ИССЛЕДОВАНИЕ СИСТЕМЫ БЕЗОПАСНОСТИ ОС
Используя знания и навыки, полученные в курсе "Операционные системы", реализуйте наиболее безопасные настройки ОС Вашего ПК.
Если в эпоху однозадачных операционных систем вирусы могли распространяться лишь благодаря беспечности пользователей, запускающих непроверенные программы (или перехватывать управление при обращении к загрузочному сектору дискеты), то в многозадачных системах им полное раздолье. Во время работы в оперативную память загружено, помимо пользовательских приложений, множество служебных сервисов, которые готовы получать данные друг от друга, от пользователя, и даже из сети. В идеале эти данные должны проверяться на предмет их "правильного" происхождения и назначения, но, из-за ошибок программистов, это происходит не всегда должным образом. Программы, содержащие такие ошибки, называют уязвимыми, наличие самих ошибок - уязвимостями, а воплощенное в программном коде решение, способное эксплуатировать уязвимость - эксплойтом.
Классическим, но не единственным, типом уязвимостей является возможность переполнения буфера. Каждой программе выделяются для хранения своих данных определенные участки памяти. Если вернуться к примеру из раздела "немного о вирусах", то начальник имеет привычку (странный такой) оставлять пустое место на листе с приказом, чтобы любой из сотрудников мог вписать свой комментарий. Сам по себе комментарий никого особенно не волнует. И тут, злодей вписывает комментарий не на полстраницы, как предполагалось, а на всю, затирая начисто начальный документ. В идеале размер "комментария" должен контролироваться, но это происходит не всегда. Переполнив буфер, злодей "подсовывает" вредоносный код процессору для исполнения.
Уязвимости в программном обеспечении обнаруживаются чаще, чем многие думают. Добропорядочный программист часто публикует информацию об обнаруженной им ошибке (по различным причинам). Производитель уязвимого ПО, в идеальном случае, быстро реагирует, выпуская "заплатку", называемую обычно "патчем" или "обновлением". Если уязвимость обнаружена, всегда найдутся злодеи, которые ее используют в своих злодейских целях.
Таким образом, претендовать на звание "неуязвимой" может программа (в том числе операционная система), включающая все обновления (установлены все патчи). Заметьте, только претендовать, поскольку часть ошибок найдена злодеями, которые не спешат делиться информацией.
Патчи и обновления обычно доступны на сайтах производителей ПО. Как было показано выше, даже установка полного комплекта официальных заплаток не решит всех проблем. Для обеспечения "локальной" безопасности неплохо иметь программу, способную оповещать о подозрительной активности приложений, чтобы пользователь сам мог принять решение, позволять ли программе те или иные действия. Такими функциями (как дополнительными) обладает большинство файерволов.
РАБОТА 7. ЗАЩИТА ОТ СЕТЕВЫХ АТАК
Задание. Установить и настроить межсетевой экран.
Нижеприведенный текст взят с одного из сайтов с сохранением стиля автора.
Изначально межсетевой экран (файервол) служил для ограничения доступа к локальным сетям извне. Сейчас популярны комплексные решения. Если речь идет о "профессиональном" применении, то это отдельное устройство, умеющее не только фильтровать пакеты, но и обнаружить попытку сетевой атаки. Нам, простым пользователям, достаточно иметь программный файервол. Даже "простенький" файервол не ограничивается контролем интернет-трафика, он предупреждает о любой подозрительной активности приложений, спрашивая пользователя о том, что разрешать делать приложению, а что - нет.