Методика использования антивирусных программ
Проблема №1
Количество и разнообразие вредоносных программ неуклонно растет год за годом. Рейтинг сетевых опасностей 2008 года продставлен в табл.1. (см. Приложения табл.1.).В результате многие антивирусные компании просто не в состоянии угнаться за этим потоком, они проигрывают в вирусной «гонке вооружений», а пользователи этих программ оказываются защищены далеко не от всех современных компьютерных угроз. Увы, продукты далеко не всех антивирусных компаний можно назвать действительно антивирусными.
При этом лет пять или десять назад можно было сказать, что защищать от всех новых вирусов и троянских программ не надо — ведь большинство из них так никогда и не попадают в компьютеры пользователей, поскольку были написаны подростками-хулиганами с целью самоутверждения либо просто из любопытства, и защищать надо только от тех немногих вирусов (ITW—in-the-wild), которые все же добрались до компьютеров-жертв. Сейчас же это не так. Подавляющее большинство (более 75%) вредоносных программ сейчас создаются компьютерным криминальным андеграундом с целью заражения необходимого количества компьютеров в сети, а число новых вирусов и троянских программ исчисляется сотнями ежедневно.
Данные вирусные образцы поставляются в лабораторию из нескольких источников: от автоматических «липучек» (honeypots — специально разработанных комплексов сбора вредоносных файлов в сети), от зараженных пользователей, от администраторов локальных сетей, от интернет-провайдеров и от других антивирусных компаний. Несмотря на маркетинговую рубку на отведенном рыночном пространстве (как это происходит на всех без исключения рынках), антивирусные компании сотрудничают друг с другом. При обнаружении нового опасного быстро распространяющегося червя антивирусные компании практически моментально оповещают своих коллег-конкурентов и высылают образец (штамм) вируса. А не реже раза в месяц большинство антивирусных компаний отсылают коллегам свой месячный «улов». Также идет обмен информацией в специализированных конференциях, закрытых от посторонних глаз.
Итак, новый образец свежевыявленного вируса или троянца обнаружен в сети или на зараженном компьютере. Что это означает? А ровно то, что вероятность подцепить данную компьютерную «вошь» далеко не нулевая, и не исключено, что в сети уже десятки, сотни, а может, и тысячи уже зараженных пользователей. А если новый «зловред» является сетевым червем, то счет жертв может пойти и на миллионы. Ведь интернет — штука исключительно скоростная. Т.е. антивирусным компаниям необходимо моментально выпускать обновления против всех вновь обнаруженных вирусов и троянцев. И в этом заключается вторая проблема.
Проблема №2
Скорость распространения современных вредоносных программ заставляет антивирусные компании выпускать защитные «пилюли» как можно чаще — чтобы максимально быстро прикрыть своих пользователей от новоявленного компьютерного «зверя». Увы, далеко не все антивирусные компании достаточно расторопны. Часто апдейты от таких компаний доставляются пользователям слишком поздно.
Однако предположим, что злобный вирус, несмотря на все установленные защиты, пробрался в систему и поселился в ней, а установленный не очень бдительный страж-антивирус не заметил ничего подозрительного (или антивирус у ленивого пользователя, не спешащего скачать и установить очередные обновления антивирусных баз). Рано или поздно апдейты доставляются и вирус обнаружен — но не побежден, поскольку для окончательной победы необходимо аккуратно удалить зараженные файлы из системы. Ключевое слово — «аккуратно», и в этом кроется очередная проблема антивирусных программ.
Проблема №3
Удаление обнаруженного вредоносного кода из зараженной системы. Часто вирусы и троянские программы предпринимают специальные действия, чтобы скрыть факт своего присутствия в системе, и/или встраиваются в нее так глубоко, что задача «выковыривания клеща» становится достаточно нетривиальной. Увы — иногда антивирусные программы не в состоянии благополучно и без всяких побочных последствий изъять «зловреда» и заштопать рану.
Далее, любое программное обеспечение потребляет ресурсы компьютера. Антивирусы — не исключение. Для того, чтобы защищать компьютеры, антивирусным программам требуется производить некоторые действия: открывать файлы, читать из них информацию, раскрывать архивы для их проверки и т.п. И чем тщательнее проверяются файлы, тем больше отъедается ресурсов компьютера (это как железная дверь: чем она толще, тем лучше защищает, однако открывать-закрывать ее становится тем сложнее, чем больше тонн металла в нее заложено). В результате появляется проблема баланса: полноценная защита или скорость работы.
Проблема №4
Целесообразность потребления ресурсов. Увы, проблема нерешаемая — как показывает практика, все «скорострельные» антивирусы очень сильно «дырявы» и пропускают вирусы и троянские программы, как дуршлаг воду. Обратное неверно: далеко не все «тормознутые» антивирусы защищают вас достаточно хорошо.
Для того чтобы проверять файлы «на лету» и постоянно защищать подопечный компьютер, антивирусным программам приходится достаточно глубоко проникать в ядро системы, причем проникать приходится в одни и те же зоны. Говоря техническим языком, антивирусы должны устанавливать перехватчики системных событий глубоко внутри защищаемой системы и передавать результаты своей работы антивирусному «движку» для проверки перехваченных файлов, сетевых пакетов и прочих потенциально опасных объектов.
Далеко не всегда в необходимую зону ядра операционной системы можно установить два перехватчика. В результате — несовместимость постоянно работающих антивирусных «мониторов»; второму антивирусу либо не удается перехватить системные события, либо попытка дублирующего перехвата приводит к краху системы. В этом заключается очередная антивирусная проблема.
Проблема №5
Технологическая исключительность, т.е. несовместимость различных антивирусных программ между собой. В подавляющем большинстве случаев установить два различных антивируса на один компьютер (чтобы обеспечить двойную защиту) невозможно по техническим причинам, и они просто не уживаются друг с другом. Часто говорят, что антивирусные компании ведут себя как медведи в одной берлоге, что несовместимость различных антивирусов на одном компьютере является результатом недобросовестной конкуренции — специально спланированной акцией с целью вытеснения с рынка альтернативных решений. Это не так. Наоборот, разработчиками прилагаются все усилия для того, чтобы не возникало конфликтов с наиболее популярными программными продуктами (включая антивирусные).
1.4 Новые технологии против традиционных решений
Естественно, у производителей антивирусных программ периодически возникает желание придумать какую-нибудь совершенно новую технологию, которая разом решит все перечисленные выше проблемы — разработать этакую супертаблетку, которая будет защищать от всех компьютерных болезней раз и навсегда. Защищать проактивно, т.е. быть в состоянии определить вирус и удалить его еще до момента его создания и появления в сети — и так со всеми вновь появляющимися вредоносными программами. Увы — не получится. Универсальные средства годятся против тех напастей, которые действуют по каким-либо устоявшимся законам. Компьютерные вирусы же никаким законам не подчиняются, поскольку являются творением не природы, а изощренного хакерского ума. Т.е. законы, которым подчиняются вирусы, постоянно меняются в зависимости от целей и желаний компьютерного андеграунда. Для примера рассмотрим поведенческий блокиратор как конкурент традиционным антивирусным решениям, основанным на вирусных сигнатурах. Это два разных, не исключающих друг друга подхода к проверке на вирусы. Сигнатура — это небольшой кусок вирусного кода, который прикладывается к файлам, и антивирус смотрит, подходит он или нет. Поведенческий блокиратор же следит за действиями программ при их запуске и прекращает работу программы в случае ее подозрительных или явно вредоносных действий (для этого у них есть специальный набор правил). У обоих методов есть и достоинства, и недостатки. Достоинства сигнатурных сканеров — гарантированный отлов тех «зверей», которых они «знают в лицо». Недостаток — пропуск тех, которые им пока неизвестны. Также к минусам можно отнести большой объем антивирусных баз и ресурсоемкость. Достоинство поведенческого блокиратора — детектирование даже неизвестных вредоносных программ. Недостаток — возможны ложные срабатывания, ведь поведение современных вирусов и троянских программ настолько разнообразно, что покрыть их всех единым набором правил просто нереально. Т.е. поведенческий блокиратор будет гарантированно пропускать что-то вредное и периодически блокировать работу чего-то весьма полезного. Есть у поведенческого блокиратора и другой (врожденный) недостаток, а именно — неспособность бороться с принципиально новыми «зловредами». Представим себе, что некая компания X разработала поведенческий антивирус AVX, который ловит 100% современной компьютерной фауны. Что сделают хакеры? Правильно — придумают принципиально новые методы «зловредства». И антивирусу AVX срочно потребуются обновления поведенческих правил — апдейты. Потом снова апдейты, поскольку хакеры и вирусописатели не спят. Потом — еще и еще апдейты. И в результате мы придем к тому же сигнатурному сканеру, только сигнатуры будут «поведенческими», а не «кусками кода». Это справедливо также и в отношении другого проактивного метода защиты — эвристического анализатора. Как только подобные антивирусные технологии начинают мешать хакерам атаковать свои жертвы, так сразу появляются новые вирусные технологии, позволяющие «обходить» проактивные методы защиты. Как только продукт с «продвинутыми» эвристиками и/или поведенческим блокиратором становится достаточно популярным — тут же эти «продвинутые» технологии перестают работать. Таким образом, вновь изобретенные проактивные технологии работают довольно короткое время. Если хакерам-«пионерам» потребуется несколько недель или месяцев для преодоления проактивной обороны, то для хакеров-профессионалов это работа на один-два дня или даже всего на несколько часов, а может, даже и минут. Таким образом, поведенческий блокиратор или эвристический анализатор, каким бы эффективным он ни был, требует постоянных доработок и, соответственно, обновлений. При этом следует учесть, что добавление новой записи в базы сигнатурного антивируса — дело нескольких минут, а доводка и тестирование проактивных методов защиты занимает гораздо более длительное время. В результате оказывается, что во многих случаях скорость появления апдейта от сигнатурных антивирусов многократно превышает адекватные решения от проактивных технологий. Доказано практикой — эпидемиями новых почтовых и сетевых червей, принципиально новых шпионских «агентов» и прочего компьютерного зловредства. Это, конечно же, не означает, что проактивные методы защиты бесполезны, — нет. Они прекрасно справляются со своей частью работы и могут остановить некоторое количество компьютерной заразы, разработанной не шибко умелыми хакерами-программистами. И по этой причине они могут являться достойными дополнениями к традиционным сигнатурным сканерам — однако полагаться на них целиком и полностью нельзя.
1.5 Отсутствие полноценных тестов и проблема выбора антивирусного решения
В этой части научной работы давайте поговорим о проблемах пользователя, стоящего перед выбором подходящего ему антивирусного решения, если он желает себе поставить не «абы что», а продукт, обеспечивающий хороший уровень защиты от компьютерных вредоносных программ. Как принять решение?
Естественно, что логичнее всего было бы обратиться к различным тестам, желательно как можно более профессиональным. Есть ли такие? Да — есть. Много? — Увы, крайне мало. Различные компьютерные издания проводят тесты антивирусных программ достаточно часто, тестируют продукты достаточно тщательно, проверяют и сравнивают все — от цены продукта до качества службы поддержки пользователей. Однако полноценными эти тесты с точки зрения тестирования именно антивирусного функционала назвать нельзя. Это и понятно, ведь для того чтобы тщательно протестировать антивирусную составляющую продукта, необходимо иметь значительную коллекцию вирусов и троянских программ, располагать соответствующими стендами и процедурами автоматизации тестирования (ведь разных антивирусов — десятки) и т.п. То есть необходимо формировать специальную группу сотрудников для тестирования антивирусов и выделять им соответствующие средства. Естественно, что все (или почти все) компьютерные журналы данными возможностями не располагают. По этой причине истинно антивирусная составляющая подобных тестов либо оставляет желать лучшего, либо СМИ обращаются к экспертам, постоянно тестирующим антивирусные продукты.
Наиболее известными экспертами-тестерами антивирусных продуктов на сегодняшний день являются Андреас Маркс (Германия) — www.av-test и Андреас Клементи (Австрия) — www.av-comparatives. Их тесты достаточно подробно описывают качество детектирования различных типов вредоносных программ и скорость реакции различных антивирусных компаний на вновь возникающие эпидемии. Тесты тщательные и подробные и могут использоваться для сравнения именно данных характеристик различных антивирусных решений. Однако, к сожалению, тестируются только перечисленные выше две характеристики и не тестируется все остальные, а именно — поведение антивирусов в «реальной жизни» при возникновении различных ситуаций, например, лечение зараженной системы, реакция антивируса на зараженный веб-сайт, ресурсоемкость и тщательность проверки архивов и инсталляторов.
Увы, примеры полноценного тестирования антивирусного функционала на наиболее типичные ситуации в жизни компьютеров в сети либо отсутствуют, либо спрятаны достаточно глубоко. Обнаружено лишь одно исключение, а именно — тестовая лаборатория Московского государственного университета (test-lab.cmc.msu), проводящая тесты на достаточно объемном наборе ситуаций (подробнее см. test-lab.cmc.msu/Downloads/default.aspx). Однако методика данных тестов еще далека от завершения, а сама университетская тестовая лаборатория пока неизвестна широкой публике.
Отдельно хотелось бы поговорить по поводу тестов авторитетного специализированного журнала VirusBulletin, предчувствуя возможный вопрос — а где же информация про тесты VirusBulletin и награду «VB100%», которая в них присуждается? Увы, и эти тесты далеки от совершенства. Стандарт тестирования VirusBulletin был разработан где-то в середине 90-х годов прошлого века и с тех пор практически не изменялся. Антивирусные продукты тестируются на неком наборе зараженных файлов (так называемый ITW-набор, ITW = «In The Wild», т.е. вирусы, обнаруженные в «дикой природе»), по результатам прогонов затем делается вывод: заслуживает продукт 100% сертификата безопасности или нет. Количество файлов же в этом ITW-наборе мизерное — около двух или трех тысяч, т.е. меньше, чем появляется новых ITW-вирусов и троянцев всего за один месяц! Таким образом, увы, результат VB100% никак не говорит о том, что данный продукт действительно защищает от вирусных угроз. Данная награда свидетельствует только о том, что данный продукт прекрасно справляется с ITW-коллекцией VirusBulletin — и ничего более. Усредненный по всем тестам рейтинг антивирусов придставлен на рис.1. (см. Приложения рис.1.).
Глава 2. Использование антивирусных программ
2.1 Антивирусная поверка электронной почты
Если на заре развития компьютерных технологий основным каналом распространения вирусов был обмен файлами программ через дискеты, то сегодня пальма первенства принадлежит электронной почте. Каждый день по ее каналам передаются миллионы и миллионы сообщений, причем многие из этих сообщений заражены вирусами.
К сожалению, файлы вложений, передаваемые вместе с электронными сообщениями, также могут оказаться чрезвычайно опасными для здоровья компьютера. В чем опасность файлов вложения? В качестве такого файла пользователю могут прислать вирусную или троянскую программу либо документ в формате Microsoft Office (*.doc, *.xls), зараженный компьютерным вирусом. Запустив полученную программу на выполнение или открыв для просмотра документ, пользователь может инициировать вирус или установить на свой компьютер троянскую программу. Более того, из-за неправильных настроек почтовой программы или имеющихся в ней ошибок файлы вложений могут открываться автоматически при просмотре содержимого полученных писем. В этом случае, если не предпринимать никаких защитных мер, проникновение вирусов или других вредоносных программ на ваш компьютер – дело времени.
Возможны и другие попытки проникновения на компьютер через электронную почту. Например, могут прислать сообщение в виде документа HTML, в который встроен троянский элемент управления ActiveX. Открыв такое сообщение, вы можете загрузить этот элемент на свой компьютер, после чего тот немедленно начнет делать свое дело.
Помимо чисто административных мер, для борьбы с вирусами и другими вредоносными программами необходимо использовать специальное антивирусное программное обеспечение (антивирусы).
Для защиты от вирусов, распространяющихся по электронной почте, можно установить антивирусы на компьютерах отправителя и получателя. Однако такой защиты часто оказывается недостаточно. Обычные антивирусы, установленные на компьютерах пользователей Интернета, рассчитаны на проверку файлов и не всегда умеют анализировать поток данных электронной почты. Если антивирус не выполняет автоматическую проверку всех открываемых файлов, то вирус или троянская программа может легко просочиться сквозь защиту на диск компьютера.
Кроме того, эффективность антивирусов очень сильно зависит от соблюдения правил их применения: необходимо периодически обновлять антивирусную базу данных, использовать правильные настройки антивирусного сканера и т.д. К сожалению, многие владельцы компьютеров не умеют правильно пользоваться антивирусами или не обновляют антивирусную базу данных, что неизбежно приводит к вирусному заражению.
2.2 Антивирусы для почтовых серверов
Понимая актуальность проблемы распространения вирусов по электронной почте, многие компании предлагают специальные программы-антивирусы для защиты почтовых серверов. Такие антивирусы анализируют поток данных, проходящий через почтовый сервер, не допуская передачи сообщений с зараженными файлами вложений. Существует и другое решение – подключение к почтовым серверам обычных антивирусов, предназначенных для проверки файлов.
Антивирусная защита почтовых серверов SMTP и POP3 намного эффективнее антивирусной защиты компьютеров пользователей. Как правило, настройкой антивирусов на сервере занимается опытный администратор, который не ошибется при настройке и к тому же включит режим автоматического обновления базы данных через Интернет. Пользователи защищенных серверов SMTP и POP3 могут не беспокоиться по поводу основного канала распространения вирусов – к ним будут приходить сообщения, уже очищенные от вирусов.
Действия, выполняемые почтовыми серверами при отправке и получении зараженных писем, зависят от настройки антивируса и самого почтового сервера. Например, когда отправитель пытается послать сообщение с зараженным файлом, защищенный почтовый север SMTP откажет ему в этом, а почтовая программа выведет на экран предупреждающее сообщение.
Если же кто-то пошлет на ваш адрес письмо с зараженным файлом вложения, то при использовании защищенного сервера POP3 вместо него придет только сообщение об обнаружении вируса.
Несмотря на постоянно растущую популярность платформы Microsoft Windows, сегодня большинство серверов Интернета работает под управлением операционных систем Linux, FreeBSD и аналогичных UNIX-подобных систем. Основное преимущество Linux – очень низкая стоимость приобретения. Каждый может загрузить через Интернет дистрибутив Linux и установить его на любое количество компьютеров. В составе этого дистрибутива есть все, что нужно для создания узла Интернета, в том числе и серверы электронной почты.
Среди других преимуществ Linux и подобных ОС следует отметить открытость, доступность исходных текстов, наличие огромного сообщества добровольных разработчиков, готовых помочь в сложных ситуациях, простое удаленное управление с помощью текстовой консоли и т.д. Для ОС этой серии было создано всего несколько десятков вирусов, что говорит о ее высокой защищенности.
Если вирус обнаружен в каком-то из новых файлов и еще не проник в систему, то нет причин для беспокойства: убейте этот файл (или удалите вирус любой антивирусной программой) и спокойно работайте дальше. В случае обнаружения вируса сразу в не скольких файлах на диске или в загрузочном секторе, то проблема становится более сложной.
Хотелось бы обратить особое внимание на термин «ложное срабатывание». Если в каком-либо одном файле, который достаточно долго находится на компьютере, какой-либо один антивирус обнаружил вирус, то это скорее всего ложное срабатывание. По меньшей мере это крайне странно, поскольку такой файл запускался несколько раз, а вирус так и не переполз в другие файлы. Попробуйте проверить файл другими антивирусами. Если они хранят молчание, отправьте этот файл в лабораторию фирмы - производителя антивируса, обнаружившего в нем вирус.
2.3 Действия при заражении компьютера вирусом
Если же на компьютере действительно найден вирус, то надо сделать следующее.
1. Сразу же выключить питание, чтобы вирус перестал распространяться дальше. Единственное, что можно сделать до выключения питания, - это сохранить результаты текущей работы.
2. Войти в SETUP и включить загрузку с диска А:.
3. Если произошли какие-либо изменения, то необходимо восстановить старые значения.Ни в коем случае не запускать ни одной программы, находящейся на жёстком диске.
4. Необходимо загрузиться с дискеты (она должна быть защищена от записи) и запустить по очереди программы-детекторы, находящиеся на дискете.
5. Если программа-детектор обнаружит файловый вирус, то возможны два варианта действий. Если у вас установлена программа-ревизор с лечащем модулем, то восстановление файлов лучше делать с ее помощью. Если такое программы нет. то необходимо воспользоваться для лечения одним из детекторов.
6. После того как все вирусы удалены, необходимо заново перенести операционную систему на жёсткий диск (с помощью команды SYS).
7. Необходимо проверить целостность файловой системы на винчестере (с помощью CHKDSK) и исправить все повреждения.
8. Необходимо ещё раз проверить жёсткий диск на наличие вирусов, если таковых не оказалось, то можно перезагрузиться с винчестера.
9. Необходимо восстановить все необходимые файлы и программы с помощью архива - и для страховки, ещё раз загрузившись с дискеты, протестировать винчестер.
10. Если всё в порядке, то необходимо проверить все дискеты, которые могли оказаться заражёнными вирусом и при необходимости пролечить их.
11. После того как вирус дезактивирован, вы можете продолжать свою работу. Помимо перечисленных выше пунктов необходимо обращать особое внимание на чистоту модулей, сжатых файлов в архивах (ZIP, ARC, ICE, ARJ и т. д.) и данных в самораспаковывающихся файлах, созданных утилитами типа ZIP2EXE. Если случайно упаковать файл зараженный вирусом, то обнаружение и удаление такого вируса без распаковки файла практически невозможно. В данном случае типичной будет ситуация, при которой все антивирусные программы, неспособные сканировать внутри упакованных файлов, сообщат о том, что от вирусов очищены все диски, но через некоторое время вирус появится опять.
Штаммы вируса могут проникнуть и в резервные копии ПО при обновлении этих копий причем архивы и резервные копии являются основными поставщиками давно известных вирусов. Вирус может годами сидеть в дистрибутивной копии какого-либо программного продукта и неожиданно проявиться при установке программ на новом компьютере.
Во время вирусной атаки может возникнуть ряд нестандартных ситуаций. Рассмотрим их.
Если у вас установлен менеджер диска, то при загрузки с дискеты часть дисков может быть недоступна. Тогданеобходимо пролечить вначале все доступные на данный момент диски, затем загрузиться с жёсткого системного диска и пролечить все оставшиеся логические диски. Если при загрузке с дискеты выясняется, что система просто "не видет" ваш винчестер, то скорее всего вирус повредил таблицу разбиения жёсткого диска. В этом случае необходимо ещё раз проверить установки SETUP и попытаться восстановить разбиение с помощью Norton Disk Doctor (или, если вы хорошо представляете себе свои действия, с помощью Norton Disk Edit). Если это не поможет, то, увы, вся информация с винчестера потеряна, остаётся только воспользоваться программой FDISK.
Если вы столкнулись с неизвестным вирусом, то дело обстоит несколько сложнее. Во-первых, вы можете воспользоваться программой-ревизором, если она у вас установлена. Вполне возможно, что она поможет обезвредить ваш вирус. Если её нет или она не помогла, то остаётся только заново перенести операционную систему, а затем удалить с него все исполняемые и пакетные файлы, драйверы и оверлейные файлы, после чего восстановить их из архива. Можно также воспользоваться услугами антивирусной скорой помощи.
2.4 Как уберечься от вирусов
Соблюдение следующих правил может многократно снизить риск заражения. Эти правила просты и известны многим пользователям, однако соблюдают их, к сожадению, не все:
по возможности избегайте компьютеров «о6щего пользования», установленных в студенческих аудиториях, на почтах и т.п.3а день таким компьютером пользуется множество людей, и любой может занести вирус со своей дискеты или компакт-диска, поэтому записывать информацию с такого копьютера на свою дискету категопически не рекомендуется;
при почучении из Интернета или локальной сети файлов приложений пакета Microsoft Office (например, Word или Excel) в первую очередь проверьте их надежной антивирусной программой и только потом открывайте. Такие файлы могут содержать макровирусы;
то же самое относится и к другим скачиваемым из Интернета файлам: дистрибутивам или исполняемым файлами приложений, самораспаковывающимся архивам и д.р. Перед Выполнением их необходимо обязательно проверить антивирусной программой, не забыв предпредварительно обновить антивирусные базы;
если используемая антивирусная программа обладает возможностью постоянного мониторинга, то при работе в Интернете данный режим обязательно должен быть включен. Это поможет своевременно обнаружить зараженные файлы, пытающиеся прокникнуть в компьютер;
время от времени нужно полностью сканировать компьютер на наличие вирусов с помощью хорошей антивирусной программы. Периодичность сканирования зависит от загрузки компьютера, а также от того, работает ли пользователь с Интернетом;
при работе с внешними носителями информации (например, дискетами или компакт-дисками)
обязательно проверяйте их антивирусной программой на наличие вирусов. Особенно это касается работы с чужими или новыми компакт-дисками или дискетами;
ни в коем случае не запускайте внезапно появившиеся на Рабочем столе значки. Многие вирусы (особенно сетевые «черви») специально помещают на Рабочий стол заманчивый значок. При щелчке на таком значке вирус активизируется и начинает распространяться по сети;
при работе с файлами, расположенными в Интернете, не запускайте их сразу. Сохраните нужный файл на свой компьютер, проверьте его антивирусной программой и только после этого откройте;
после окончания работы в Интернете обязательно отключите шнур, соединяющий компьютер
с телефонной линией. Если этого не сделать, то злоумышленник может легко получить доступ даже к выключенному компьютеру.
Заключение
При разработке антивирусной стратегии компании следует помнить, что основными путями распространения компьютерных вирусов являются продаваемое программное обеспечение, системы электронной почты в локальных сетях, а также дискеты, используемые служащими в их домашних компьютерах.
Существует опасность заражения компьютерной системы через программное обеспечение. Если кто-то уже использовал эти дискеты на зараженном компьютере, то c большой долей вероятности можно утверждать, что эти диски уже заражены. Чтобы избежать подобных проблем, многие компании (включая и Microsoft) начали запаковывать отдельные дискеты и только затем помещать их в коробки.
Любой разработчик и владелец Web-сайта (Web-master), электронных досок объявлений, a также авторы программного обеспечения, желающие и дальше иметь прибыль от своего бизнеса, должны тщательно проверять каждый файл на наличие КВ. Конечно же это ни коей мере не освобождает от проверки программ, загружаемых c помощью Интернета.
Пользователь может верить сообщениям o вирусах, рассылаемым специальными группами из организаций по компьютерной безопасности. Большинство этик организаций зашифровывают свои сообщения c помощью PGP или другой системы шифрованная c открытым ключом. Чтобы идентифицировать создателя сообщения, достаточно расшифровать это сообщение c помощью открытого ключа организации, т. e. необходимо проверять источник сообщения. Открытые ключи организаций хранятся на их Интернет-страницах. Необходимо избегать сообщений, не прошедших процедуру идентификации. При обнаружении нового вируса необходимо сообщить об этом в организацию по компьютерной безопасности. Доверьтесь профессионалам.
Не стоит также приписывать все ваши неприятности действиям вируса. Говорить же о действии неизвестного вируса, а тем более прибегать к радикальным мерам следует только тогда, когда не остаётся никаких сомнений. Стоит вначале попытаться восстановить файлы, и, только если это не удаётся, удалить их.
Ситуация, сложившаяся сейчас в области вирусной безопасности, весьма стабильна. Различные организации (исключая, конечно, Институтские учебные центры, на которых пробуют свои силы юные авторы вирусов) подвергаются вирусным атакам весьма редко, - не говоря уже об индивидуальных пользователях.
Не существует антивирусов, гарантирующих стопроцентную защиту от вирусов. Таких систем не существует, поскольку на любой алгоритм антивируса всегда можно предложить контр алгоритм вируса, невидимого для этого антивируса. Более того, невозможность существования абсолютного антивируса была доказана математически на основе теории конечных автоматов, автор доказательства – Фред Коэн.
Необходимо следить за тем, чтобы антивирусные программы, используемые для проверки, были самых последних версий. Если к программам подставляются обновления, то необходимо проверить их на «свежесть». Обычно выход новых версий антивирусов анонсируется, поэтому достаточно посетить соответствующие узлы WWW, ftp или BBS.
«Национальность» антивирусов в большинстве случаев не имеет значения, поскольку на сегодняшний день процесс эмиграции вируса в другие страны и иммиграции антивирусных программ ограничивается только скоростью Internet, поэтому как вирусы, так и антивирусы не признают границ.
Список использованной литературы
Донцов Д. Как защитить компьютер от ошибок, вирусов, хакеров. Начали!-Санкт-Петербург: «Питер»,2008
Касперский Е. Компьютерные вирусы в MS-DOS.-М.: «Эдель», 1992
Сычев Ю.Н. Информационная безопасность:учебное пособие,руководство по изучению дисциплины, практикум, тесты, учебная программа.-М.: «АЛЛАНА»,2007
Фигурнов В.Э. IBM PC для пользователя от начинающего - до опытного. Полностью переработанное 7-ое издание.-М.: «Аст», 2002
Филин С.А. Информационная безопасность: Учебное пособие.-М.: «Альфа-Пресс»,2006
Ярочкин В.И. Информационная безопасность:Учебник для студентов вузов.-3-е изд.-М.: «Трикста»,2005
drweb/
school.bakai/inform/inform.htm
ctc.msiu/materials/Book1/contents.html
kaspersky/
viruslist/
Приложения
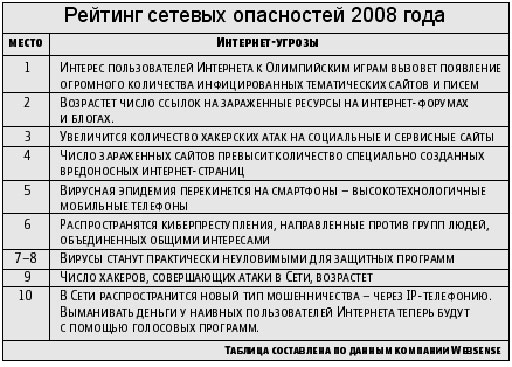
Табл.1. Рейтинг сетевых опасностей 2008 года
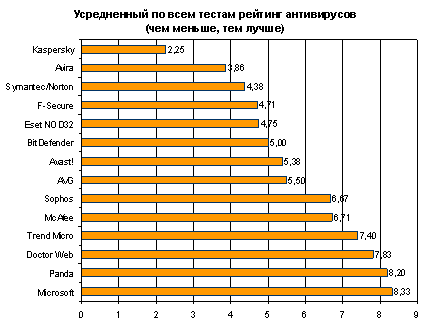
Рис.1. Усредненный по всем тестам рейтинг антивирусов