Разработка отказоустойчивой операционной системы реального времени для вычислительных систем с максимальным рангом отказоустойчивости
5
После обмена результатами голосования, в узлах может оказаться информация, представленная таблицей 2.22.
Таблица 2.22
|
ПЭ№ |
Данные голосования от ПЭ № |
Возможная причина неисправности ПЭ № или Линк № |
Вывод |
Консолидированное решение |
|
1 |
Нет неисправности | |||
|
1 |
2 | 5 2-5 |
Неисправен 2-5 |
|
| 5 | 2 2-5 | |||
|
1 |
Нет неисправности | |||
|
2 |
2 |
5 2-5 |
Неисправен 2-5 |
Неисправен 2-5 |
|
5 |
"мусор" |
|||
|
1 |
Нет неисправности | |||
|
5 |
2 |
"мусор" |
Неисправен 2-5 |
|
| 5 | 2 2-5 |
Анализ ПЭ1 предварительной информации подтверждает отказ линка 2-5, так как исправность ПЭ2 и ПЭ5 подтверждается информацией от ПЭ1.
Анализ ПЭ2 и ПЭ3 поступившей информации говорит о неисправности линка 2-5, в силу того, что ПЭ1 подтверждает правильность результатов ПЭ2 и ПЭ5.
Рассмотрим дальнейшее функционирование системы (рис. 2.9).
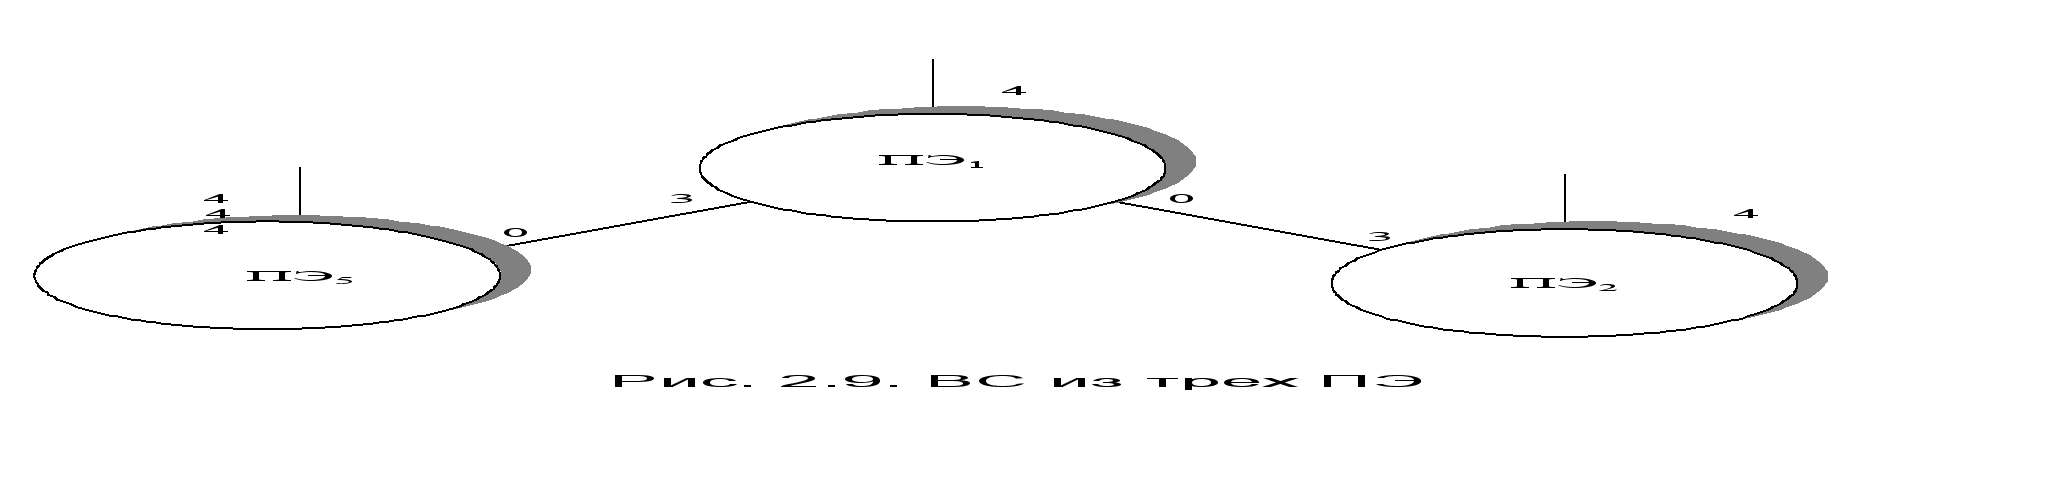
Отказ ПЭ5 и ПЭ2 диагностируется также, как было показано выше, так как не нарушается связность между двумя ПЭ. Отказ связи 1-5 воспринимается ПЭ1 и ПЭ2, как отказ ПЭ5. Аналогично, отказ связи 1-2 равносилен отказу ПЭ2.
В процессе функционирования в системе всегда существует старший ПЭ, который выдает объекту управления согласованные данные. Если после принятия консолидированного решения, обнаруживается сбой в старшем элементе, то старшим назначается другой ПЭ, имеющий максимальное количество связей или младший номер, если количество связей у всех ПЭ одинаково. В предыдущум примере (при изоляции ПЭ3) этот прием позволяет прекратить выдачу данных с изолированного ПЭ.
В данном варианте может возникнуть ситуация, когда ПЭ2 при отказе линка 1-2 принимает решение об отказе ПЭ1 и становится старшим элементом, как ПЭ с младшим номером. При этом он принимает решение об отключении ПЭ5. Одновременно ПЭ1 и ПЭ5 принимают решение об отказе ПЭ2 и в свою очередь исключают его из текущей конфигурации. Тогда наступает ситуация, когда одновременно на выход подаются два, возможно и разных варианта. Чтобы избежать такой ситуации, необходимы спецальные аппаратные или программно-аппаратные средства, которые в рамках данной работы не рассматриваются.
Если сделать предположение о равновероятности отказов в системе, изображенной на рис.2.9, то вероятность отказа линка 2-1, приводящая к неопределенности в системе, равна 0.2. Однако в реальных ВС вероятность отказа канала связи считается величиной на порядок меньшей, чем вероятность отказа ПЭ за этот же период времени.
Отказ канала 1-5 не приведет к неопределенности. ПЭ5 не станет старшим в любом случае и будет отключен. Отказ ПЭ1 также не приведет к неопределенности, управление возьмет на себя ПЭ2.
На предпоследнем этапе деградации системы в системе остается 2 исправных ПЭ, соединенных одним каналом связи. При на первый план в качестве диагностической информации выходят признаки исправности/неисправности, формируемые различными программно-аппаратными средствами контроля, такими как функциональный контроль вычислений с помощью специальных контрольных операторов, контроль входной информации по специальным признакам и контрольным суммам, контроль выходной информации по квитанции от приемника и тд.
Следует отметить, что «жесткое» использование признаков неисправности, вырабатываемых контрольными тестами аппаратуры, может привести к появлению ошибок второго рода («ложная тревога») и исключению из вычислительного процесса функционально-пригодной аппаратуры. Это приводит к необходимое применения гибких моделей совместного использования результатов голосования и признаков контрольных средств.
2.5.2. Методика анализа отказов
Исходя из этого примера, помимо модуля голосования систему необходимо дополнить гибким механизмом анализа отказов.
Подсистема анализа отказов должна инициироваться модулем коммуникации, по завершению обмена результатами голосования, и оперировать следующей информацией:
Результатами голосования (предварительными выводами по результатам сравнения) функциональной информации;
Сигналами модуля коммуникации о неверной контрольной сумме пакета, о тайм-ауте при приеме пакета, об отсутствии или неверном коде квитанции.
Логика выводов при анализе данных голосования и информации от модуля коммуникации такова:
Несовпадение данных при элементарной проверке результатов счета на очередном цикле диагностируется, как отказ ПЭ или канала связи этого ПЭ, при этом голосование проводится каждым ПЭ (с номером m) по результатам от ПЭ с номерами (m-1) mod N и (m-2) mod N.
При несовпадении данных при элементарной проверке результатов счета, полученных с использованием транзитной передачи, под сомнение ставится вся цепочка, задействованная при передаче.
При несовпадении ни одного результата счета под сомнение ставится все участвовавшие в обмене ПЭ и связи.
Несовпадение контрольной суммы или тайм-аут при приеме данных трактуется как сбой ПЭ или канала связи ПЭ.
Отсутствие квитанции трактуется как сбой ПЭ или канала связи ПЭ.
Неверный код квитанции трактуется как сбой канала связи ПЭ.
Для принятия решения об отказе (сбое) того или иного элемента ВС (ПЭ, канала связи) по набору выводов от каждого узла сети, был предложен следующий эвристический алгоритм, при выполнении условия об ординарности потока отказов:
Создается матрица состояния ВС, которая размерностью идентична модифицированной матрице связности ПЭ, но по главной диагонали находятся данные о ПЭ, а в ячейках матрицы – о каналах связи.
Матрица состояния ВС инициализируется единицами.
После обмена предварительными результатами голосования, у каждого ПЭ оказывается результаты голосования от всех ПЭ ВС и диагностическая информация от модуля коммуникации.
Последовательно, в соответствии с логикой, изложенной выше, делается вывод по каждой записи, и очередное предположение заносится в матрицу состояния ВС путем вычитания единицы из ячейки, соответствующей элементу ВС, не в пользу которого делается это предположение.
Если выводом по очередной записи становится отсутствие отказов по определенным элементам, то это предположение заносится в матрицу состояния ВС путем инкрементирования ячейки, соответствующей элементу ВС, в пользу которого делается это предположение.
После обработки всех записей, матрица состояний ВС просматривается на предмет поиска минимального отрицательного значения.
Если такое значение есть, то соответствующий элемент признается отказавшим, иначе принимается решение об отсутствии оказов.
Данный алгоритм создан так, что в матрице состояний после его завершения, не окажется больше двух минимальных отрицательных значений, причем эти значения не будут принадлежать одинаковым функциональным элементам (то есть одновременно 2-м ПЭ или 2-м каналам связи). В случае присутствия одинаковых минимальных значений, делается выбор в пользу отказа канала связи.
Проиллюстрируем его на примере ВС, изображенной на рис. 2.7, и отказа ПЭ5 в этой конфигурации. Обмен для голосования в сети осуществляется следующим образом:
ПЭ1->ПЭ2, ПЭ3;
ПЭ2->ПЭ3, ПЭ5;
ПЭ3->ПЭ5, ПЭ1;
ПЭ5->ПЭ1, ПЭ2.
Обмен результатами голосования для принятия консолидированного решения – по всей ВС. Приведем логику анализа неисправности с точки зрения выбранной эвристики.
Вариант 1: ПЭ5 продолжает функционирование, обмен и голосование, но функциональная задача выполняется неверно. Таким образом, сигналов о неисправности от модулей коммуникации ПЭ сети поступать не будет.
В таблице 2.23 представлены записи от всех ПЭ, расшифрованные в соответствии с выбранной логикой.
Таблица 2.23
|
ПЭ№ |
Данные голосования от ПЭ № |
Информация от модуля коммуникации |
Возможная причина неисправности ПЭ № или Линк № |
Вывод |
|
1 |
Нет | 5 1-5 | ||
|
1 |
2 |
Нет | 5 2-5 |
Неисправен ПЭ5 |
|
3 |
Нет |
Нет неисправности |
||
|
5 |
Нет | 5 1-5, 3-5 | ||
|
1 |
Нет | 5 1-5 | ||
|
2 |
2 |
Нет |
5 2-5 |
Неисправен ПЭ5 |
|
3 |
Нет |
Нет неисправности |
||
|
5 |
Нет | 5 1-5, 3-5 | ||
|
1 |
Нет | 5 1-5 | ||
|
3 |
2 |
Нет | 5 2-5 |
Неисправен ПЭ5 |
|
3 |
Нет |
Нет неисправности |
||
|
5 |
Нет | 5 1-5, 3-5 |
Составим матрицу состояния ВС, получившуюся у ПЭ1 (см. таблицу 2.24).
Таблица 2.24
|
№/№ |
1 |
2 |
3 |
5 |
|
1 |
2 |
1 |
2 |
-1 |
|
2 |
1 |
2 |
2 |
0 |
|
3 |
2 |
2 |
2 |
0 |
|
5 |
-1 |
0 |
0 |
-2 |
Таким образом, делается вывод о неисправности ПЭ5. Аналогичный вывод, судя по таблице 1, делают и ПЭ1 и ПЭ2.
Вариант 2: Наступил фатальный отказ ПЭ5, при котором он прекращает обмен с ВС, либо выдает неинформативные данные.
Таблица 2.25 содержит расшифровку записей всех ПЭ в этом случае.
Таблица 2.25
|
ПЭ№ |
Данные голосования от ПЭ № |
Информация от модуля коммуникации |
Возможная причина неисправности ПЭ № или Линк № |
Вывод |
|
1 |
Нет |
1 или 3 или 5 3-5 или 1-5 |
||
|
1 |
2 |
Нет | 5 2-5 |
Неисправен ПЭ5 |
|
3 |
Тайм-аут или КС | 3 или 5 3-5 или 1-5 | ||
|
5 |
Тайм-аут или КС |
5 1-5 |
||
|
1 |
Нет |
1 или 3 или 5 3-5 или 1-5 |
||
|
2 |
2 |
Нет | 5 2-5 |
Неисправен ПЭ5 |
|
3 |
Тайм-аут или КС | 3 или 5 3-5 или 2-5 | ||
|
5 |
Тайм-аут или КС | 5 2-5 | ||
|
1 |
Тайм-аут или КС | 1 или 5 3-5 или 1-5 | ||
|
3 |
2 |
Тайм-аут или КС | 2 или 5 3-5 или 2-5 |
Неисправен 3-5 |
|
3 |
Нет |
1 или 2 или 3 или 5 3-5 или 1-5 или 2-5 | ||
|
5 |
Тайм-аут или КС | 5 3-5 |
Таким образом :
В ПЭ1 оказывается 4 голоса против ПЭ5 и 3 голоса против канала связи 1-5. Решение – отказ ПЭ5.
В ПЭ2 оказывается 4 голоса против ПЭ5 и 3 голоса против канала связи 2-5. Решение – отказ ПЭ5.
В ПЭ3 оказывается 4 голоса против ПЭ5 и 4 голоса против канала связи 3-5. Решение – отказ канала связи 3-5.
Ситуация, аналогичная наступившей в ПЭ3, возникает, когда у ПЭ остается лишь один канал связи. После его утраты ПЭ становится изолированным и отключается.
2.6. Оценка надежностных характеристик отказоустойчивой ВС
Выбранная концепция построения специализированной распределенной операционной системы реального времени позволит однородной системе функционировать при возникновении N -1 отказа ПЭ в системе.
Если не учитывать вероятность отключения работоспособных процессорных модулей, то можно провести оптимистическую оценку вероятности отказа всей системы за определенный период функционирования и среднего времени наработки на отказ системы.
Будем предполагать, что поток отказов в каждом узле системы является простейшим, т.е. стационарным, ординарным и без последствия, с показательным законом распределения длины интервала между соседними событиями (отказами):
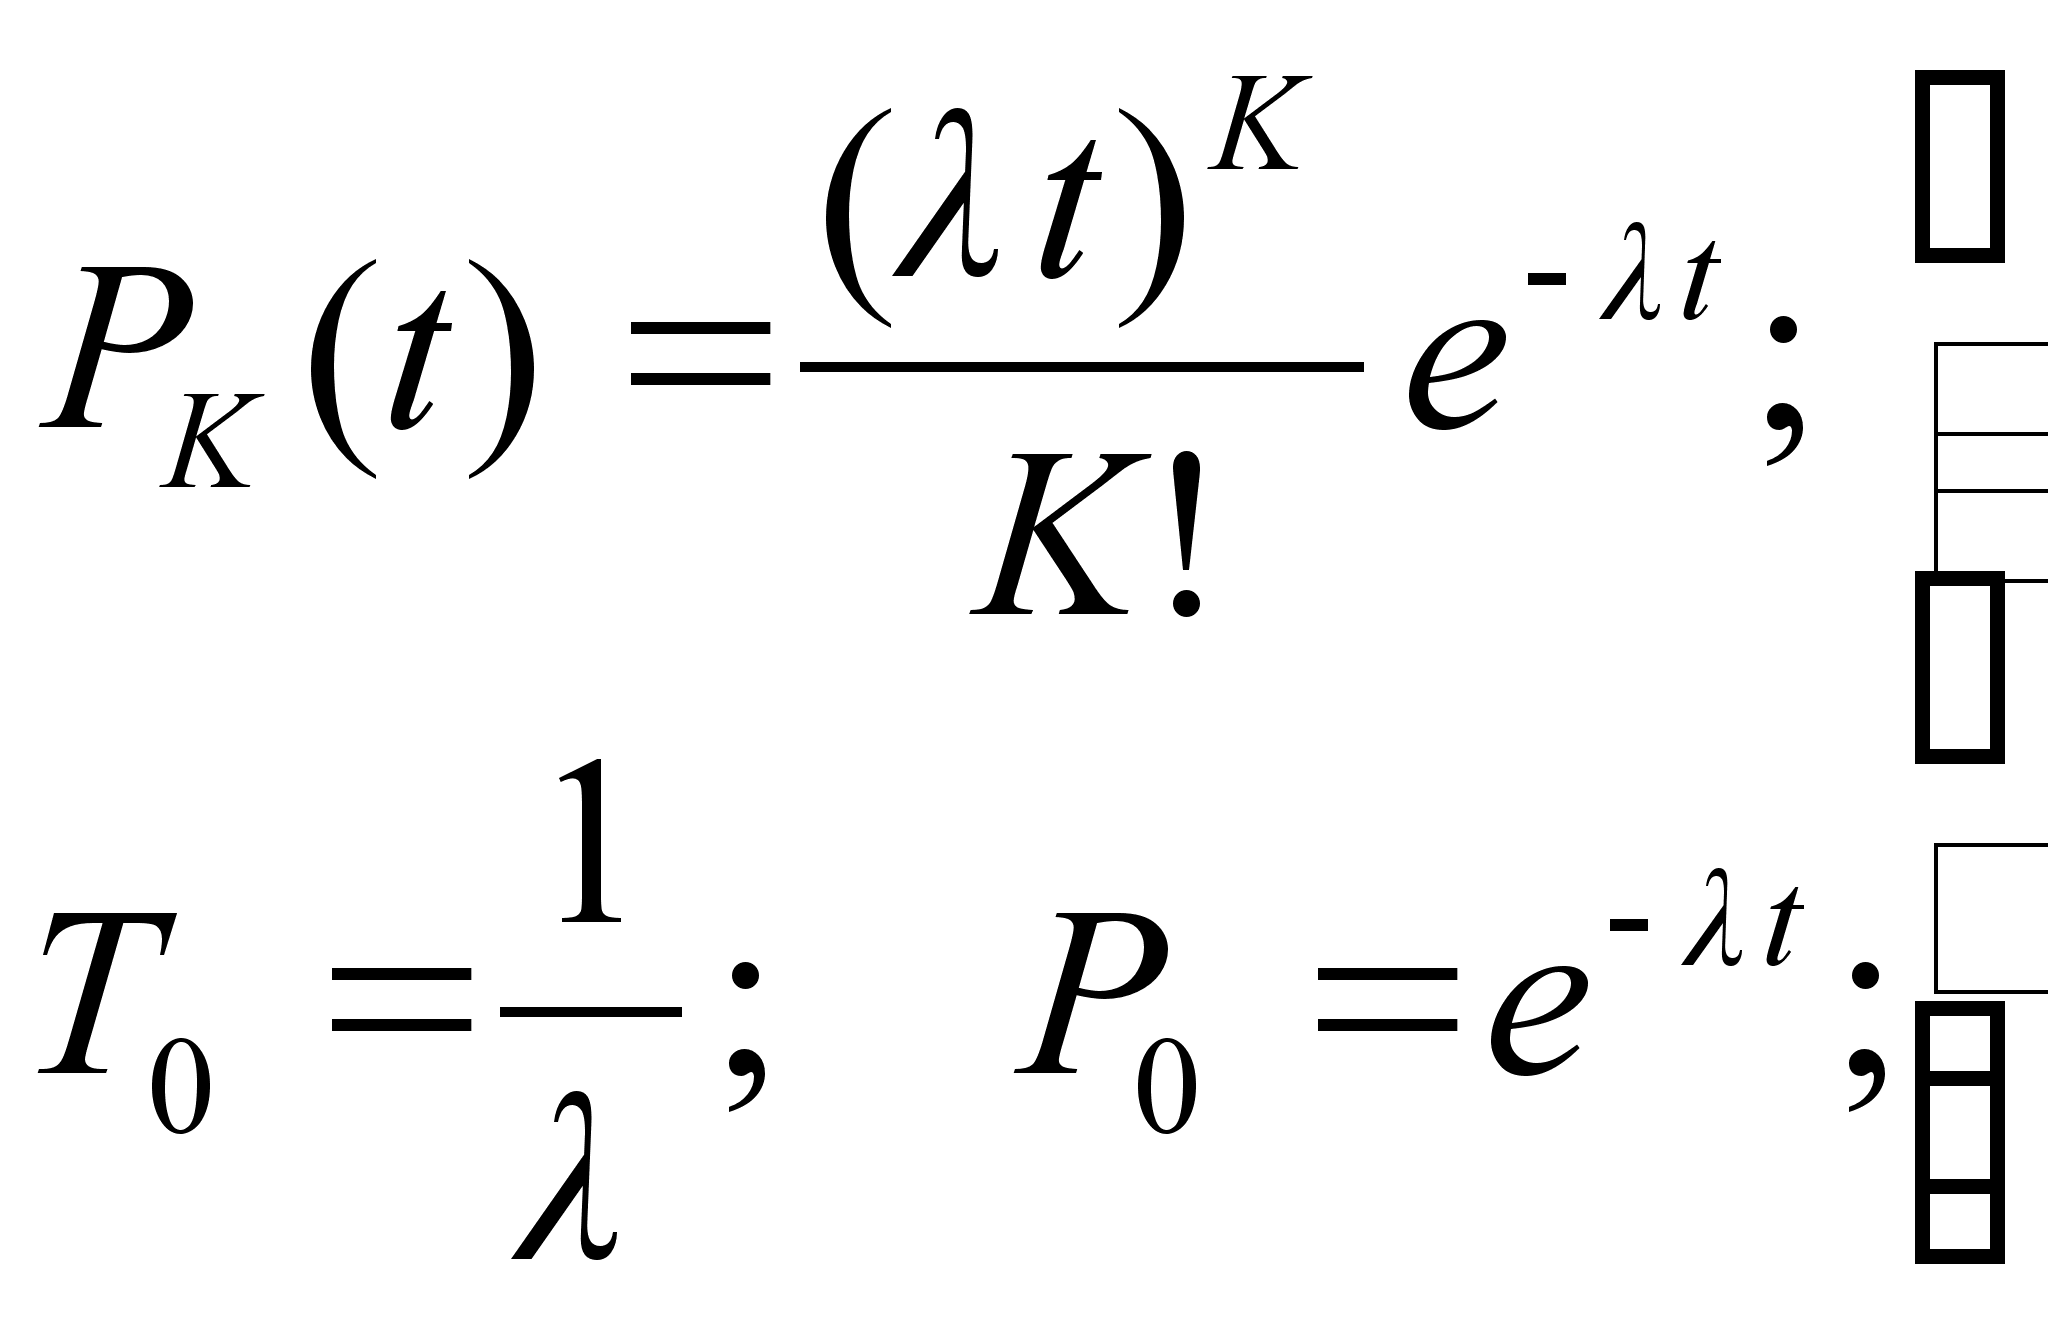 (1)
где:
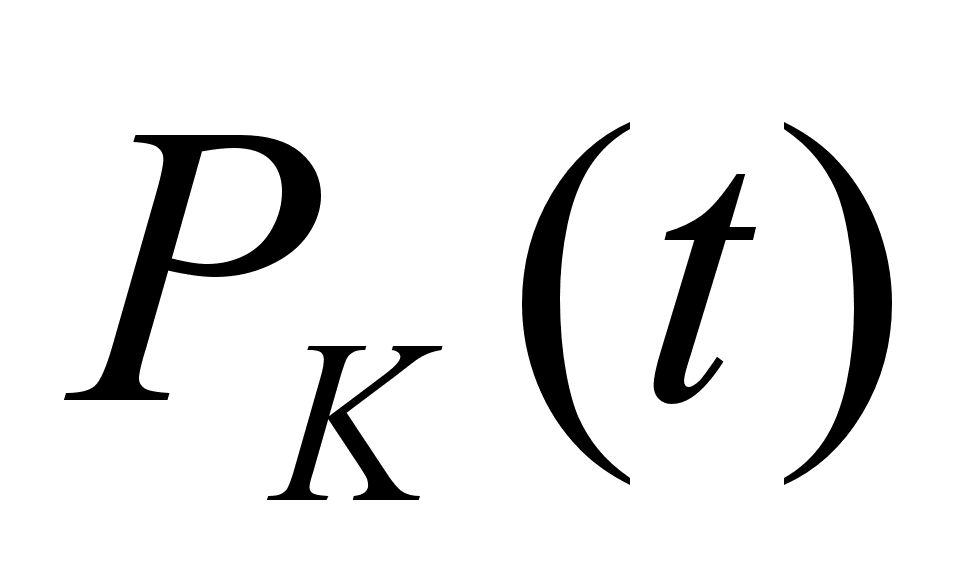 - вероятность
того, что за
время t произойдет
ровно “K” событий
(отказов);
l - параметр потока, интенсивность потока отказов;
T0 – математическое ожидание длины интервала между соседними событиями – среднее время наработки на отказ;
P0(t) – вероятность того, что за время t не произойдет ни одного события (отказа), вероятность безотказной работы.
Обозначим
через
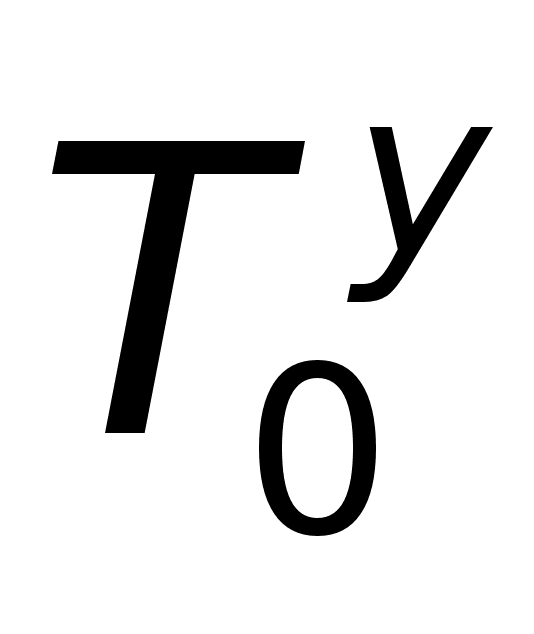 –
среднее время
наработки на
отказ одного
узла системы.
Для отказоустойчивых
систем под
состоянием
отказа будем
понимать состояние
фатального
отказа, т.е. для
ОС-N(m), это состояние,
при котором
произошел отказ
более чем “m”
узлов системы
(m+1, m+2, …).
В произвольный момент времени t мы можем застать систему в одном из двух состояний:
работоспособном, с вероятностью R(t),
в состоянии фатального отказа, с вероятностью P(t).
Если взглянуть на систему с учетом состояний работоспособности каждого из N ее элементов (узлов), то в произвольный момент времени t мы можем застать систему в одном из 2N состояний (см. рис. 2.10).
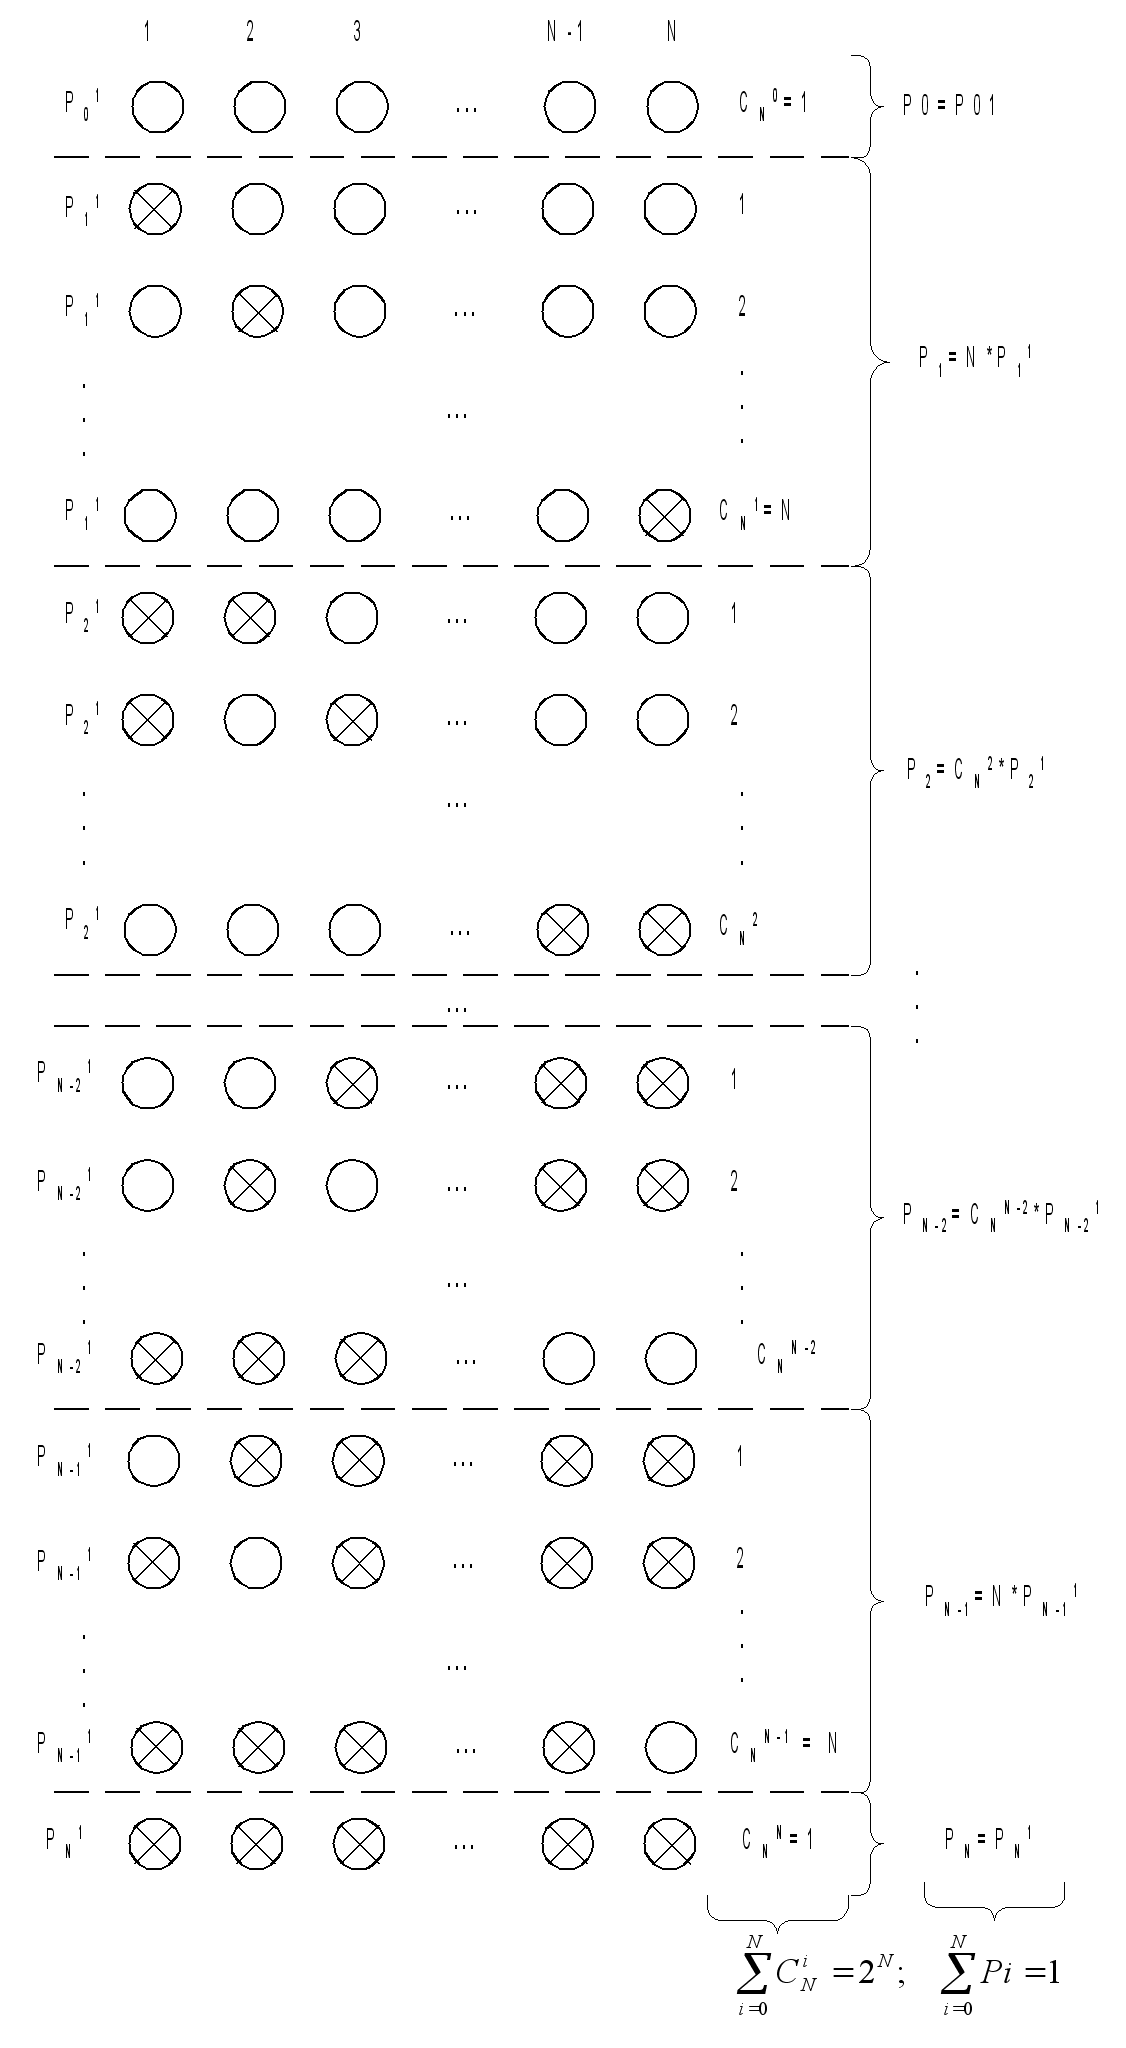
Рис 2.10. Состояния N-узловой системы
Если поставить в соответствие каждому узлу системы разряд двоичного N разрядного числа (0 – узел работает, 1 – узел отказал), то каждому такому состоянию системы можно поставить в соответствие свой номер, равный значению введенного двоичного N разрядного числа и каждому такому состоянию соответствует некоторая вероятность нахождения системы в момент времени t в этом состоянии.
Все
2N
состояний
системы можно
разбить на
несколько групп
состояний,
каждое из которых
отличается
от других количеством
отказавших
узлов. Нулевая
группа (группа
с номером 0) содержит
одно состояние
(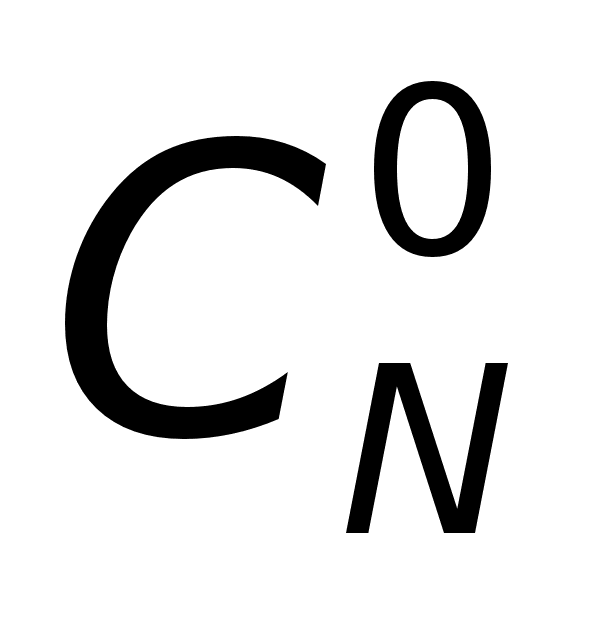 =
1), в котором все
узлы системы
находятся в
состоянии
работоспособности,
т.е. имеется
ровно 0 отказавших
элементов.
Первая группа
включает в себя
все состояния,
в которых отказал
ровно один узел
(двоичные номера
этих состояний
содержат лишь
одну единицу
в N разрядном
двоичном коде).
Количество
состояний,
входящих в
первую группу
равно
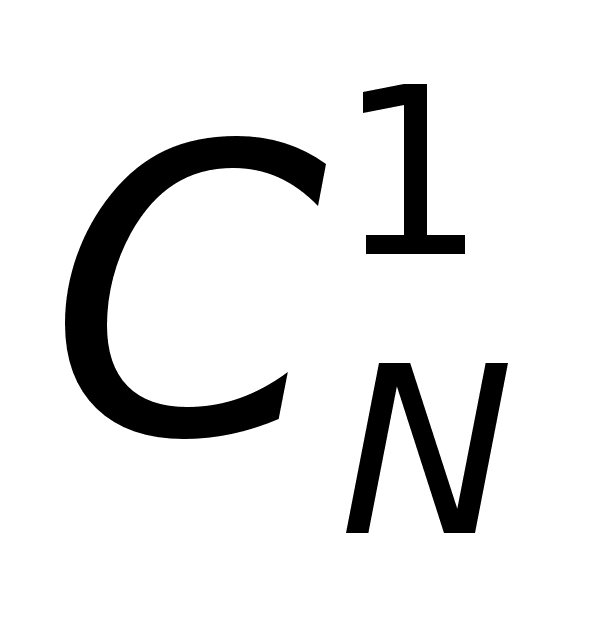 =N
– числу сочетаний
из N по 1 (
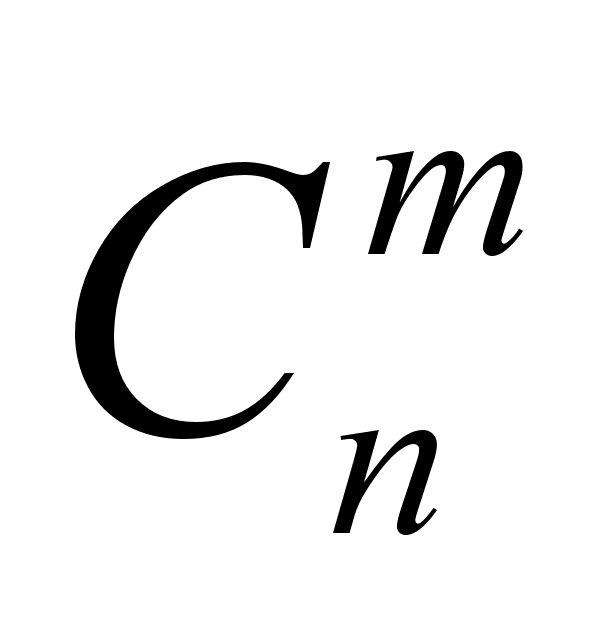 ).
Вторую
группу составляют
состояния, в
которых в системе
имеется два
отказавших
элемента, таких
состояний ровно
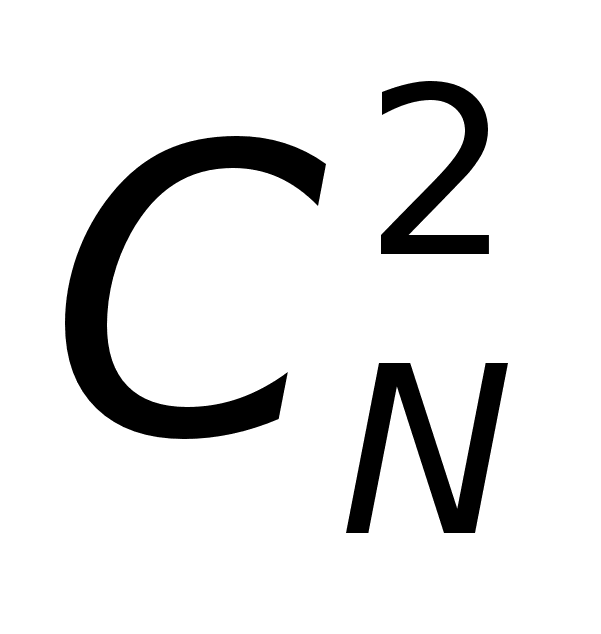 и т.д.
В
i-ю группу включаются
все состояния,
в которых в
системе отказало
ровно i узлов,
таких состояний
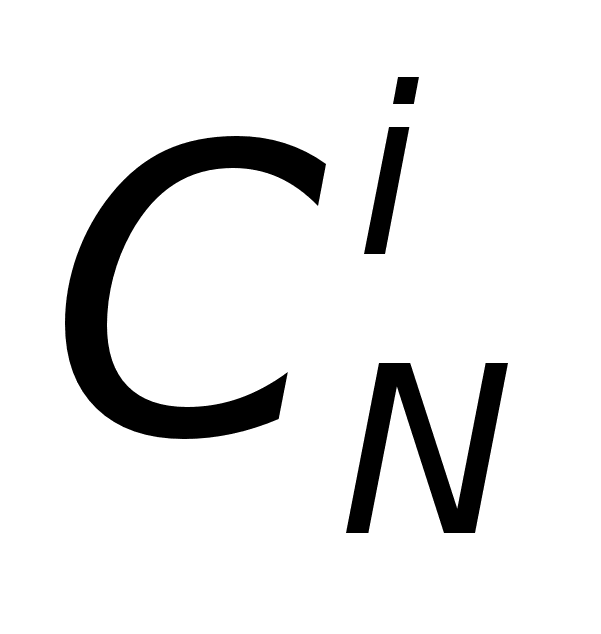 .
Предпоследняя
(N-1) –я группа
включает в себя
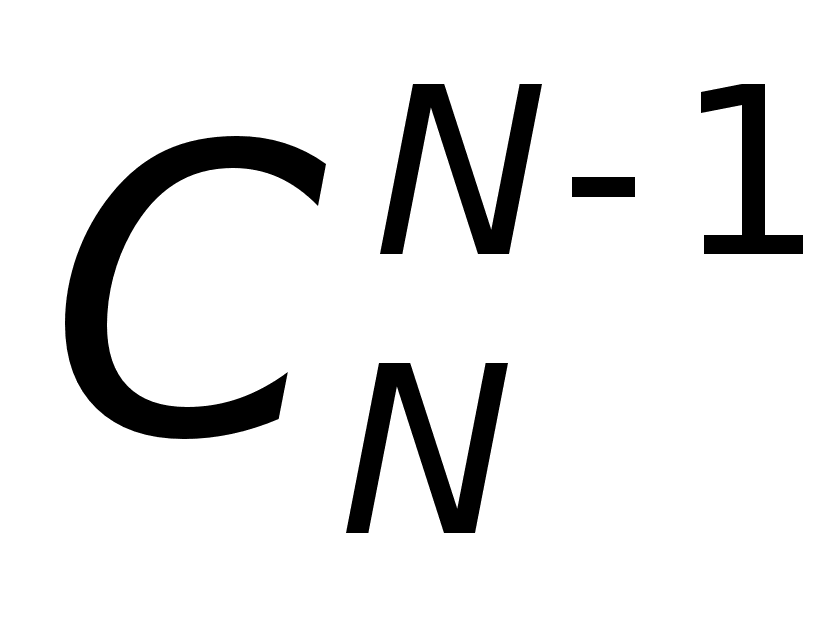 состояний,
т.е. N состояний.
Последняя
N-я группа содержит
одно состояние
(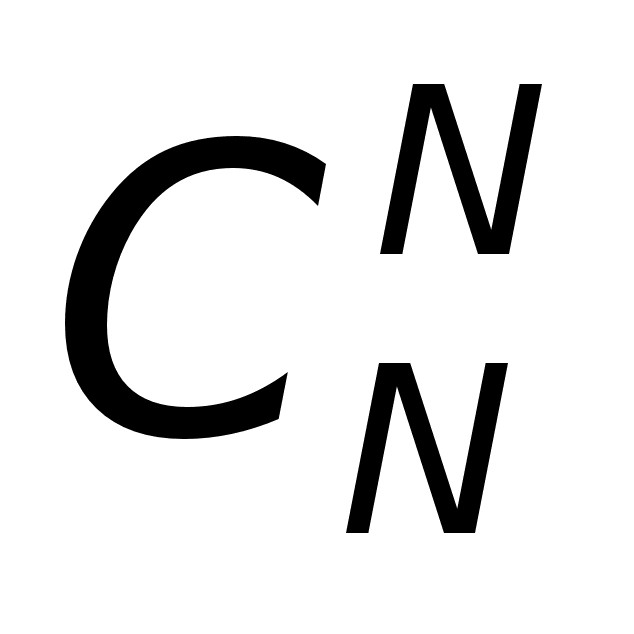 =1),
в котором отказали
все N узлов системы.
Т.к. в произвольный момент времени система может находится только в одном из всех 2N состояний, то эти события являются несовместными. Поэтому вероятность нахождения системы в любом из состояний, относящихся к одной из упомянутых выше групп можно получить как сумму вероятностей нахождения системы во всех состояниях данной группы. А если учесть, что внутри каждой i-й группы все состояния характеризуются наличием ровно i отказавших узлов, то вероятности для всех состояний одной группы равны между собой, поэтому:
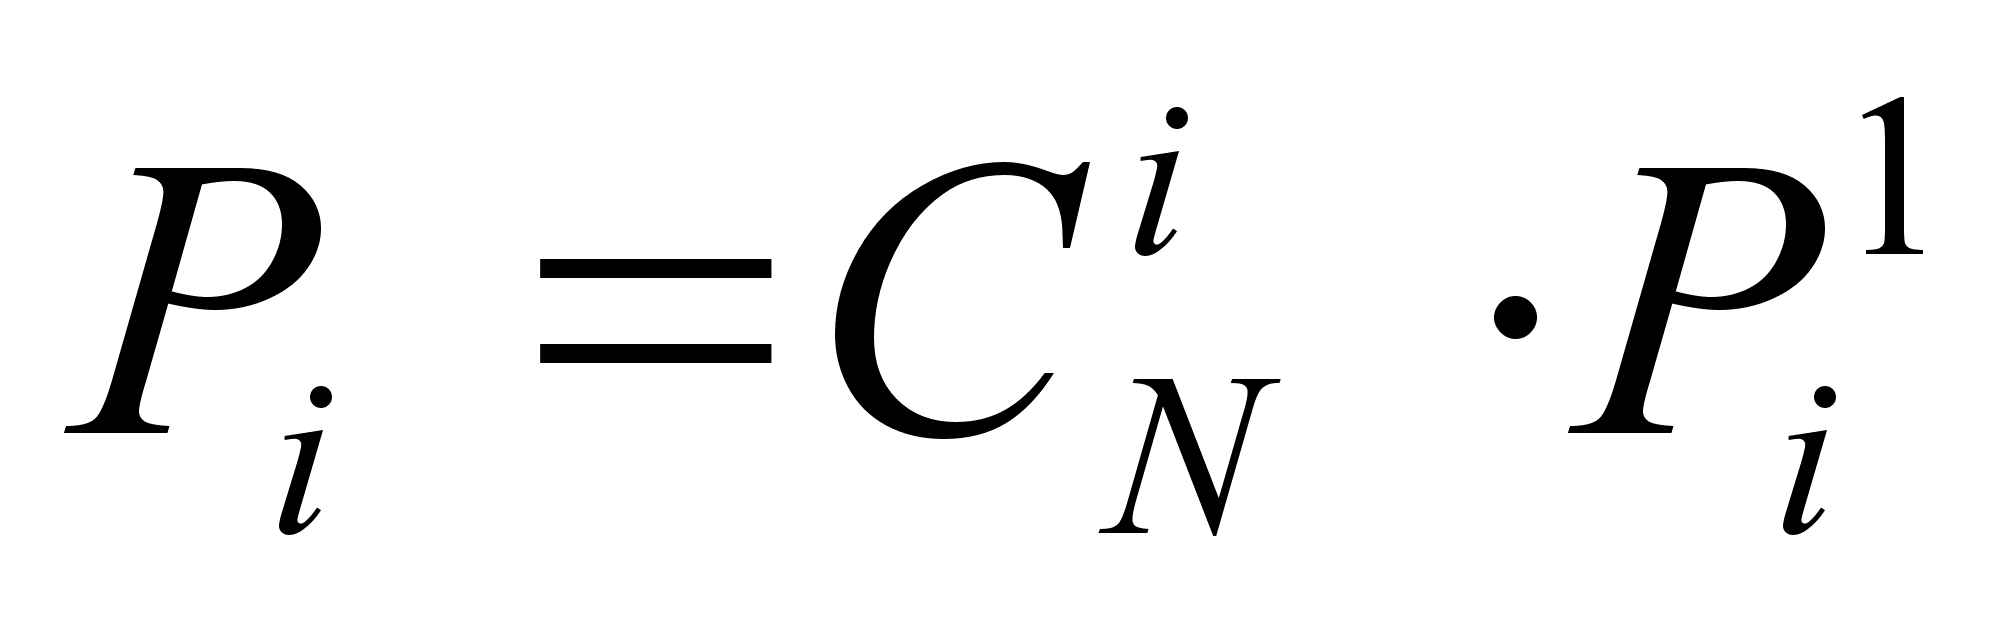 (2)
где: Pi – вероятность нахождения системы (в произвольный момент времени t) в любом из состояний, отнесенных к i-й группе;
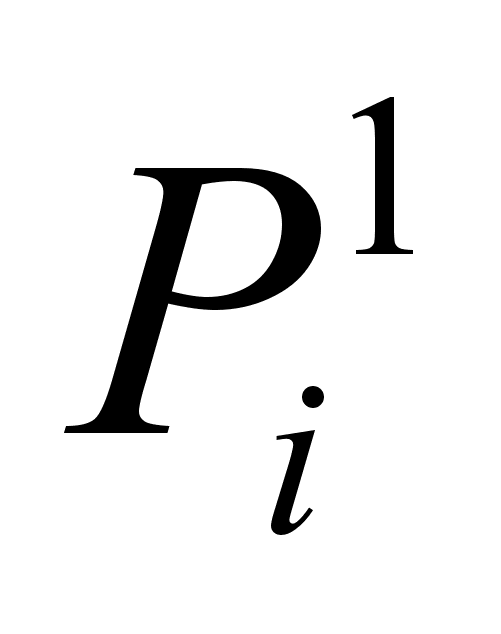 -
вероятность
нахождения
системы в одном
конкретном
состоянии,
отнесенном
к i-й группе.
Все состояния, отнесенные к i-й группе характеризуются наличием в системе (в произвольный момент времени t) ровно i отказавших узлов и ровно (N-i) исправных узлов.
В
соответствии
с введенным
выше предположением
о простейшем
потоке отказов
(1) вероятность
можно
оценить следующим
образом:
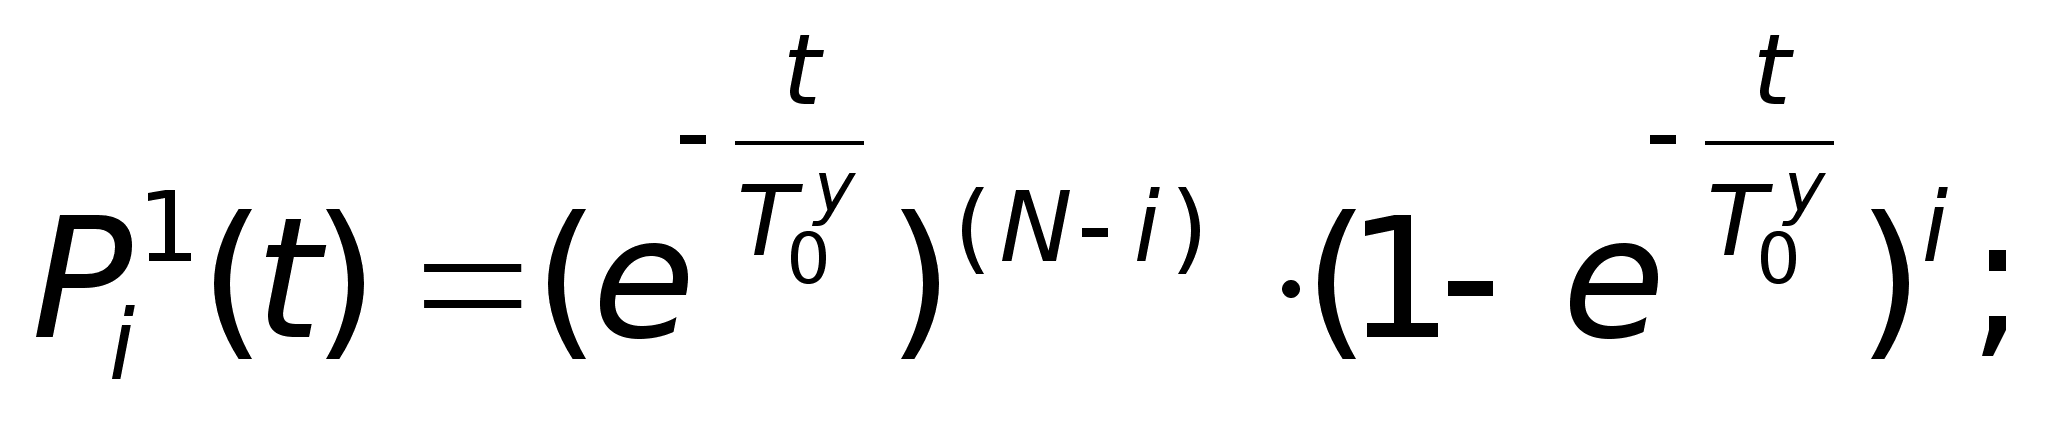 (3)
где первая скобка соответствует тому, что (N-i) элементов находятся в работоспособном состоянии, а вторая тому, что i элементов отказали. Подставляя (3) в (2) можно получить выражение для вычисления вероятностей Pi.
Очевидно, что для системы ОС-N(m) (N узловой системы с рангом отказоустойчивости m) все состояния системы, входящие в группы 0,1,2,…m относятся к тем состояниям, в которых система нормально функционирует. В этой связи вероятность R(t) можно оценить следующим образом:
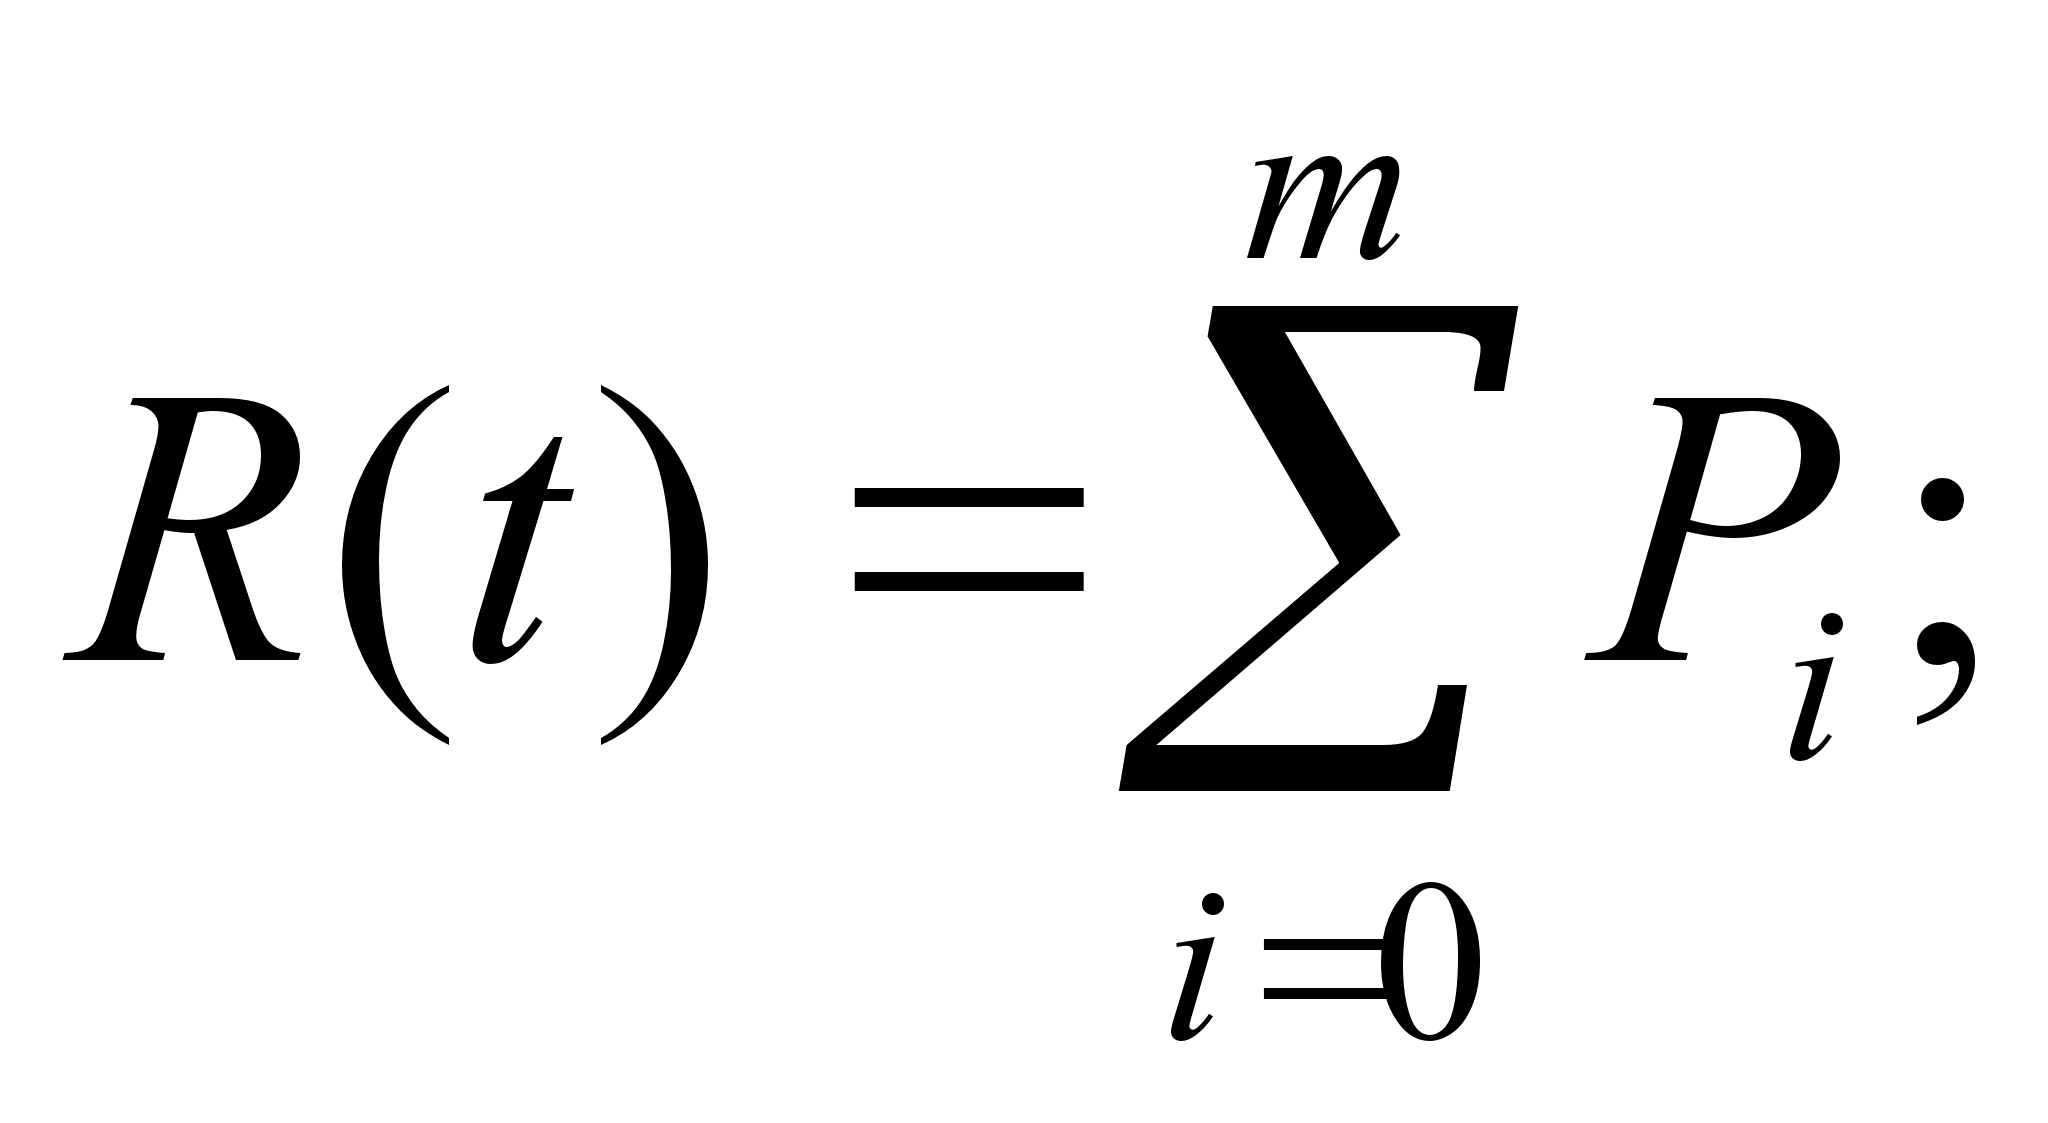 (4)
Вероятность фатального отказа системы ОС – N(m) можно оценить как сумму вероятностей нахождения системы в состояниях, отнесенных к группам m+1, m+2, … N-1, N:
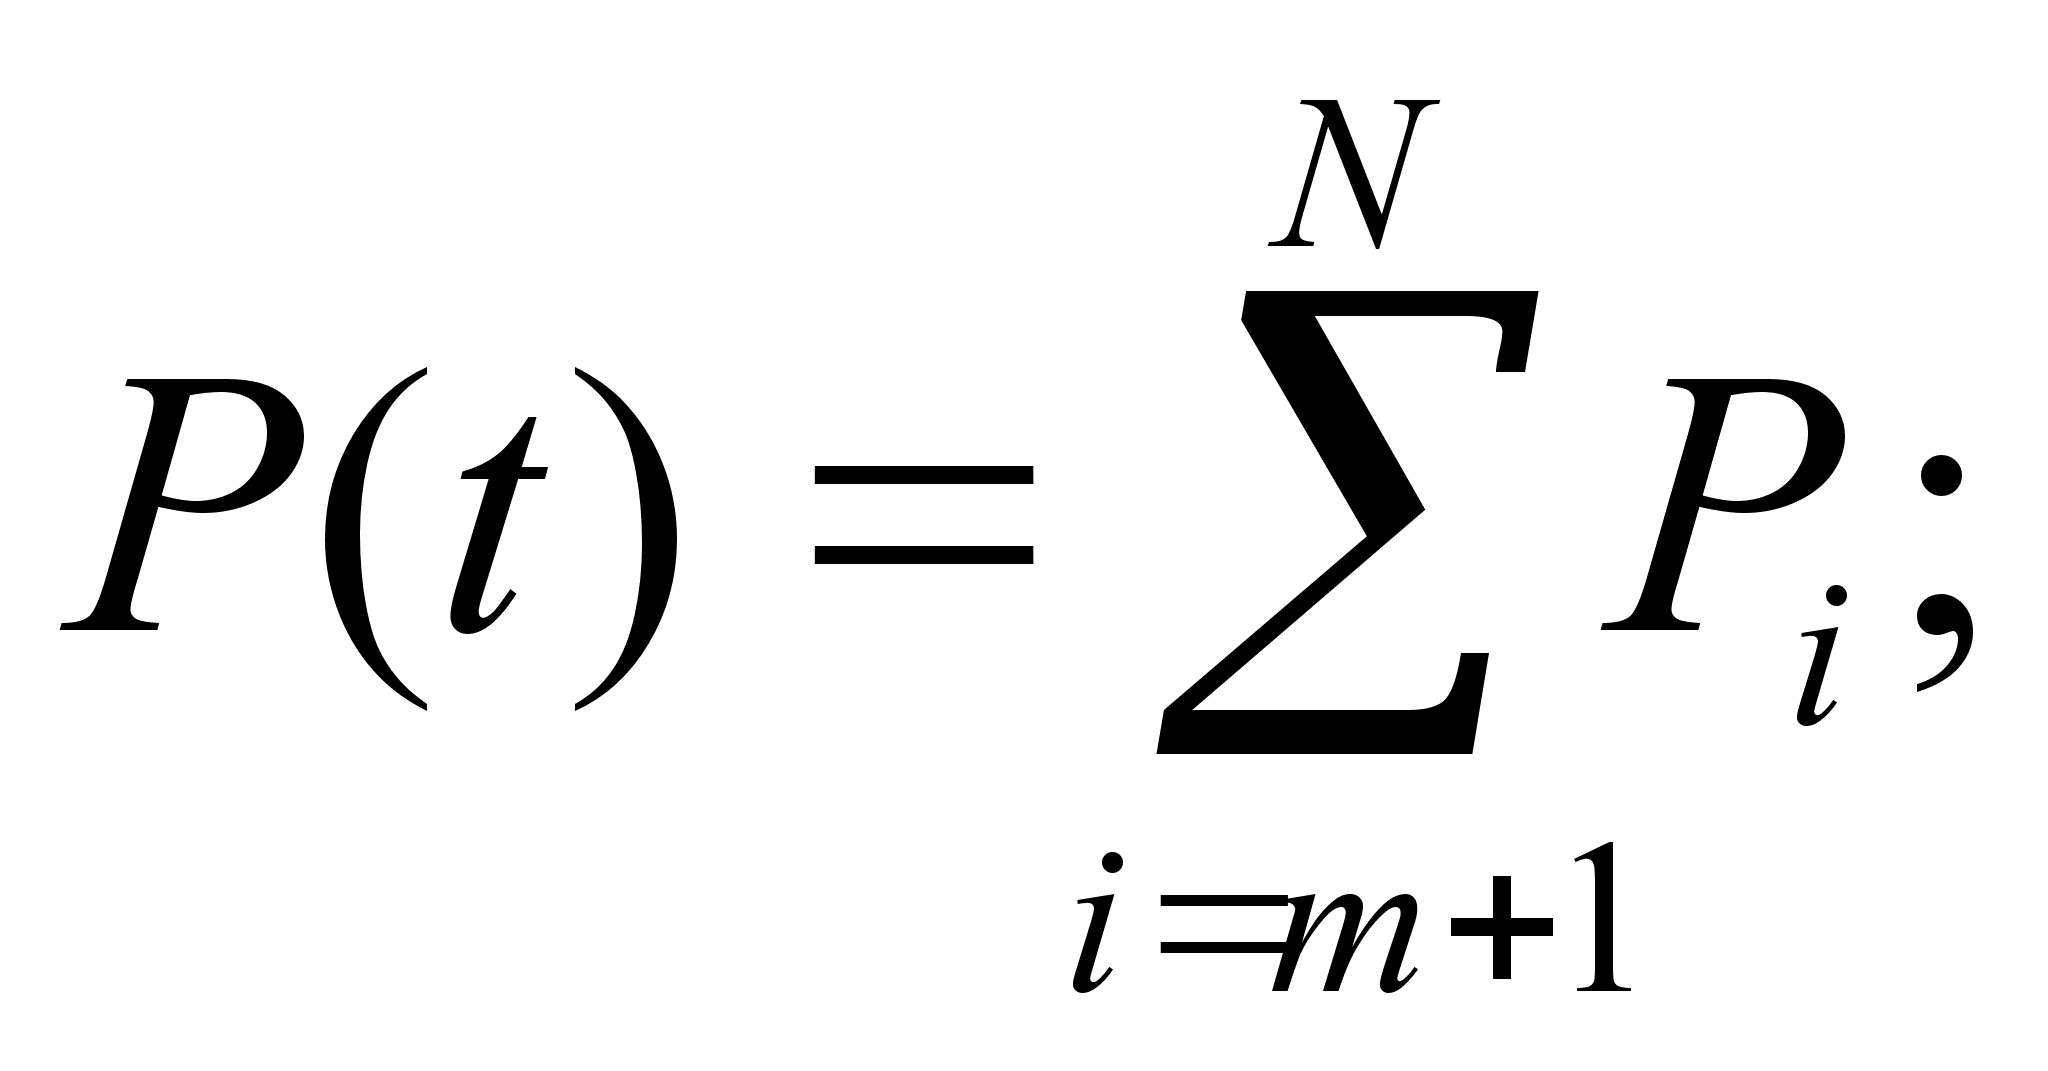 (5)
Критерием правильности предложенной методики является выполнение условия R(t)+P(t)=1 для любых систем и любых значений t.
Объединяя выражения (2) (3) (4) и (5), получим окончательные формулы для вычисления вероятностей безотказной работы – RN(m)(t) и фатального отказа –PN(m)(t) систем ОС-N(m) для произвольного момента времени t:
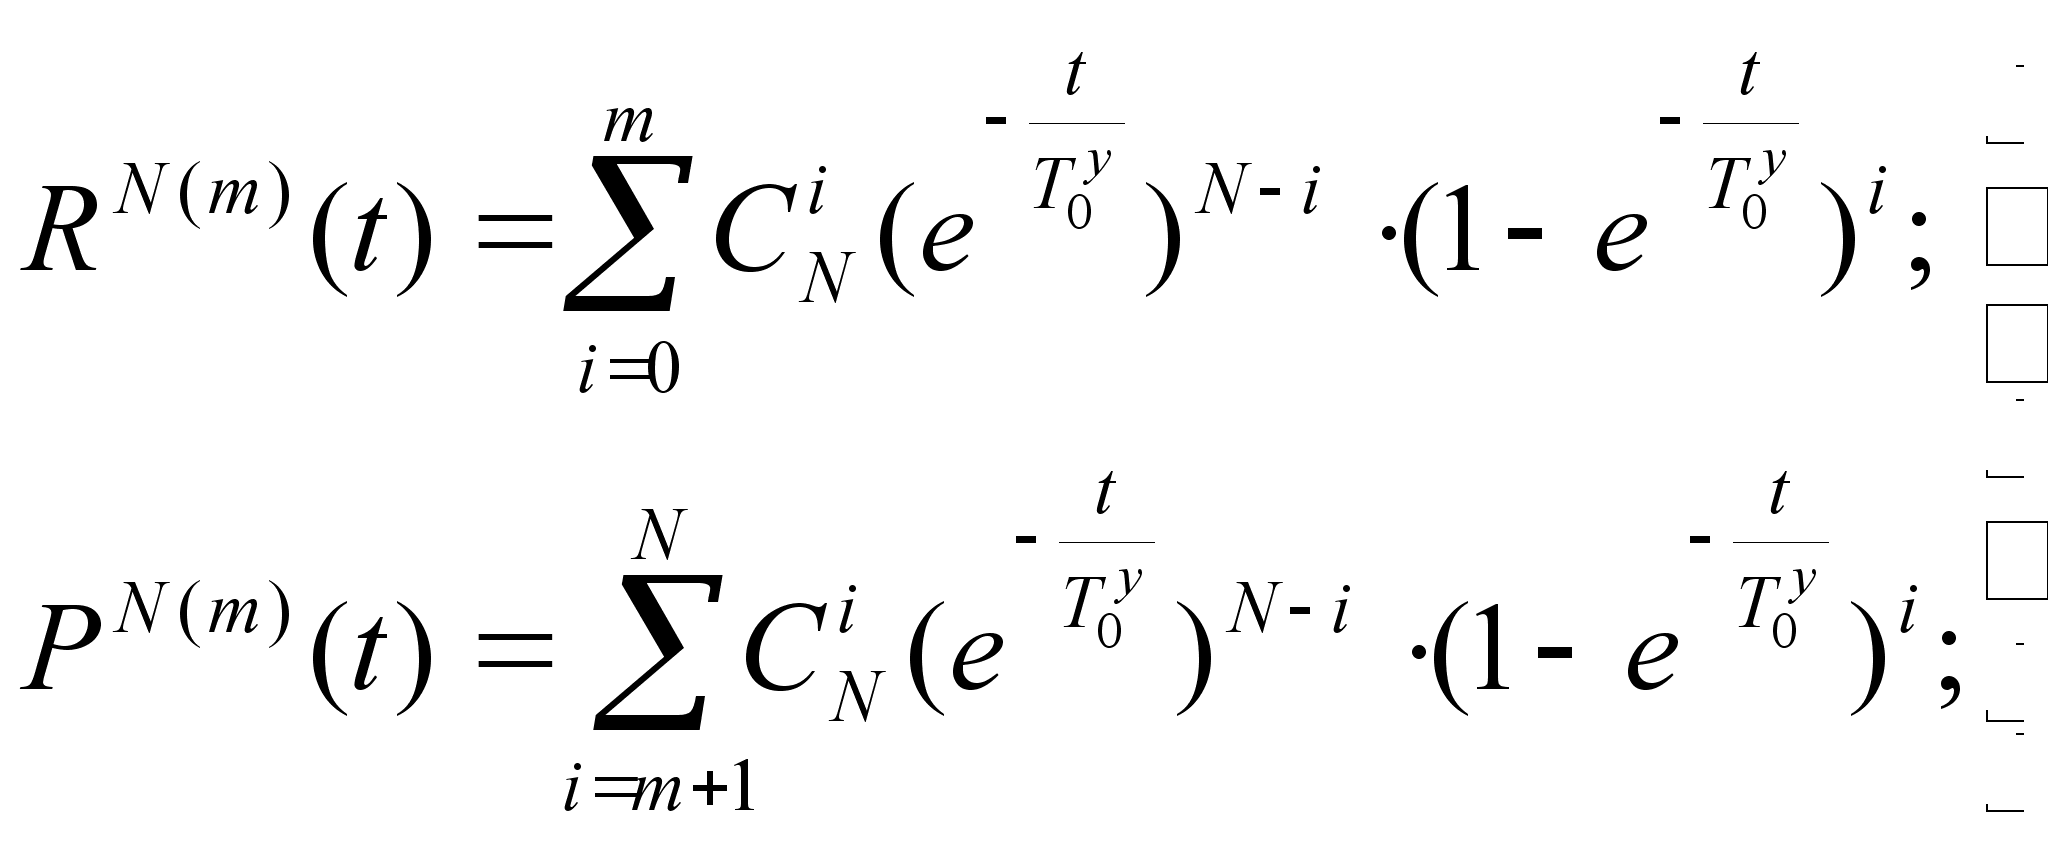 (6)
Для
практических
расчетов
целесообразно
использовать
одну из этих
формул, а именно
ту, у которой
(в зависимости
от значений
N и m) меньше суммируемых
членов, т.е. при
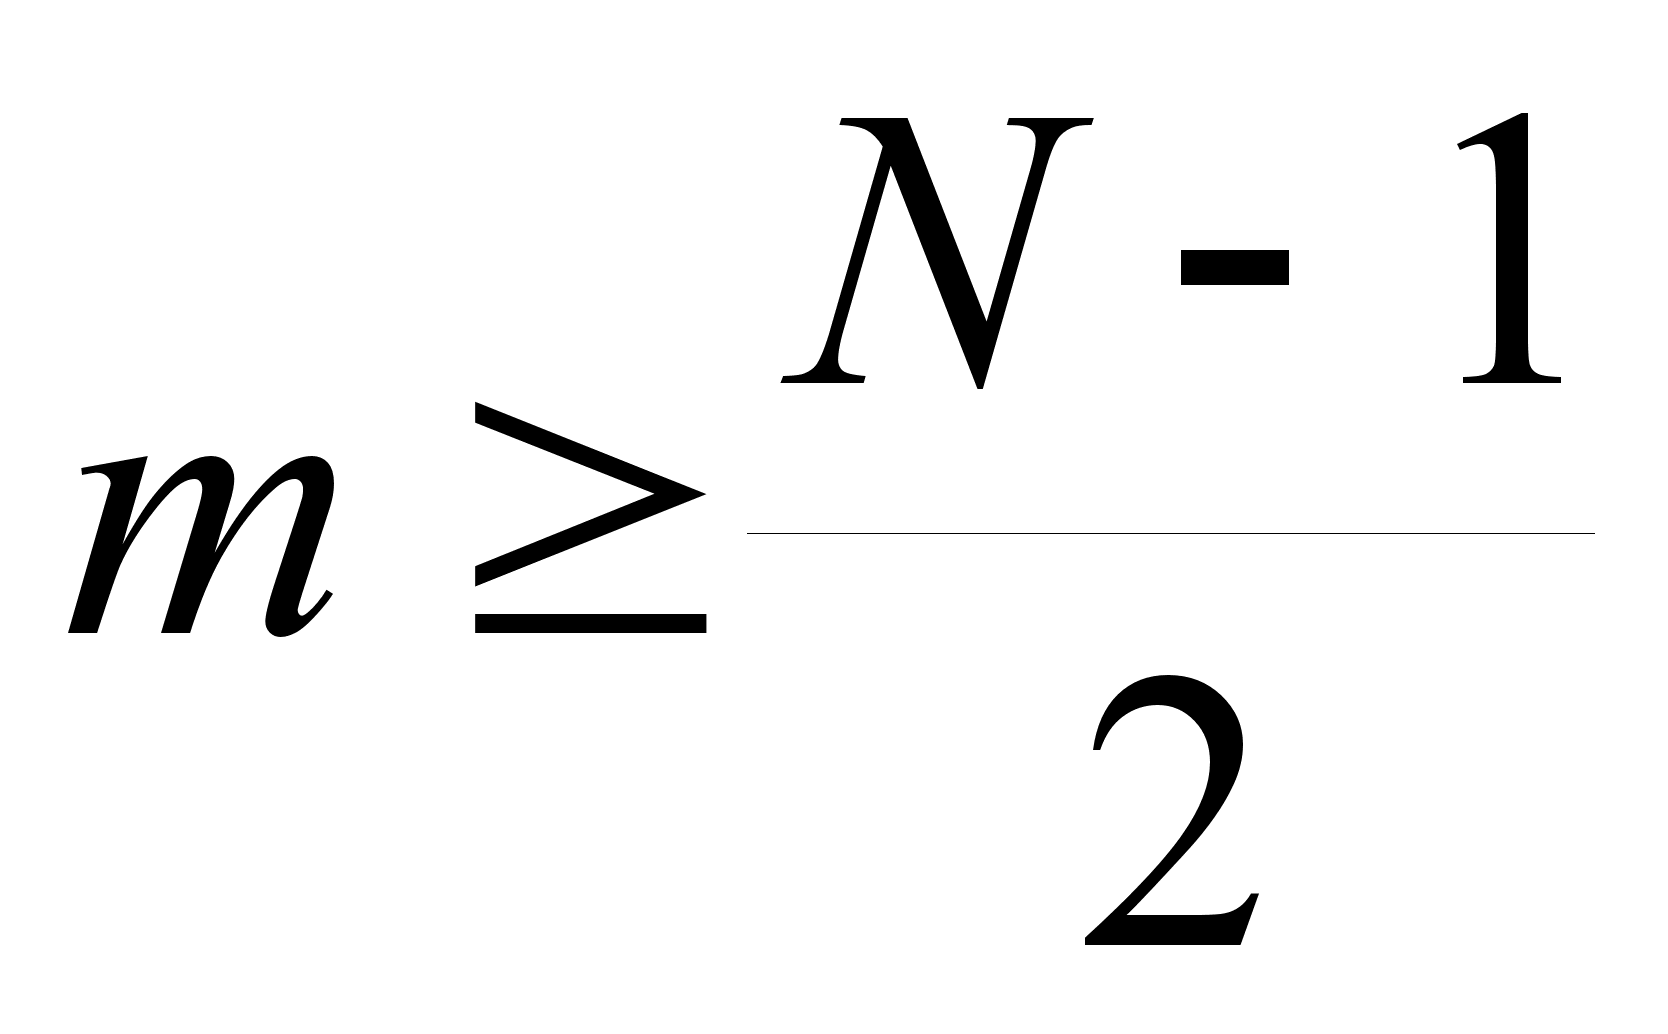 целесообразно
использовать
формулу PN(m)(t)
в противном
случае – формулу
RN(m)(t).
При этом второй
параметр получается
из соотношения
RN(m)(t)+PN(m)(t)=1.
Таким образом для систем типа N(N-1) выражения (6) принимают вид:
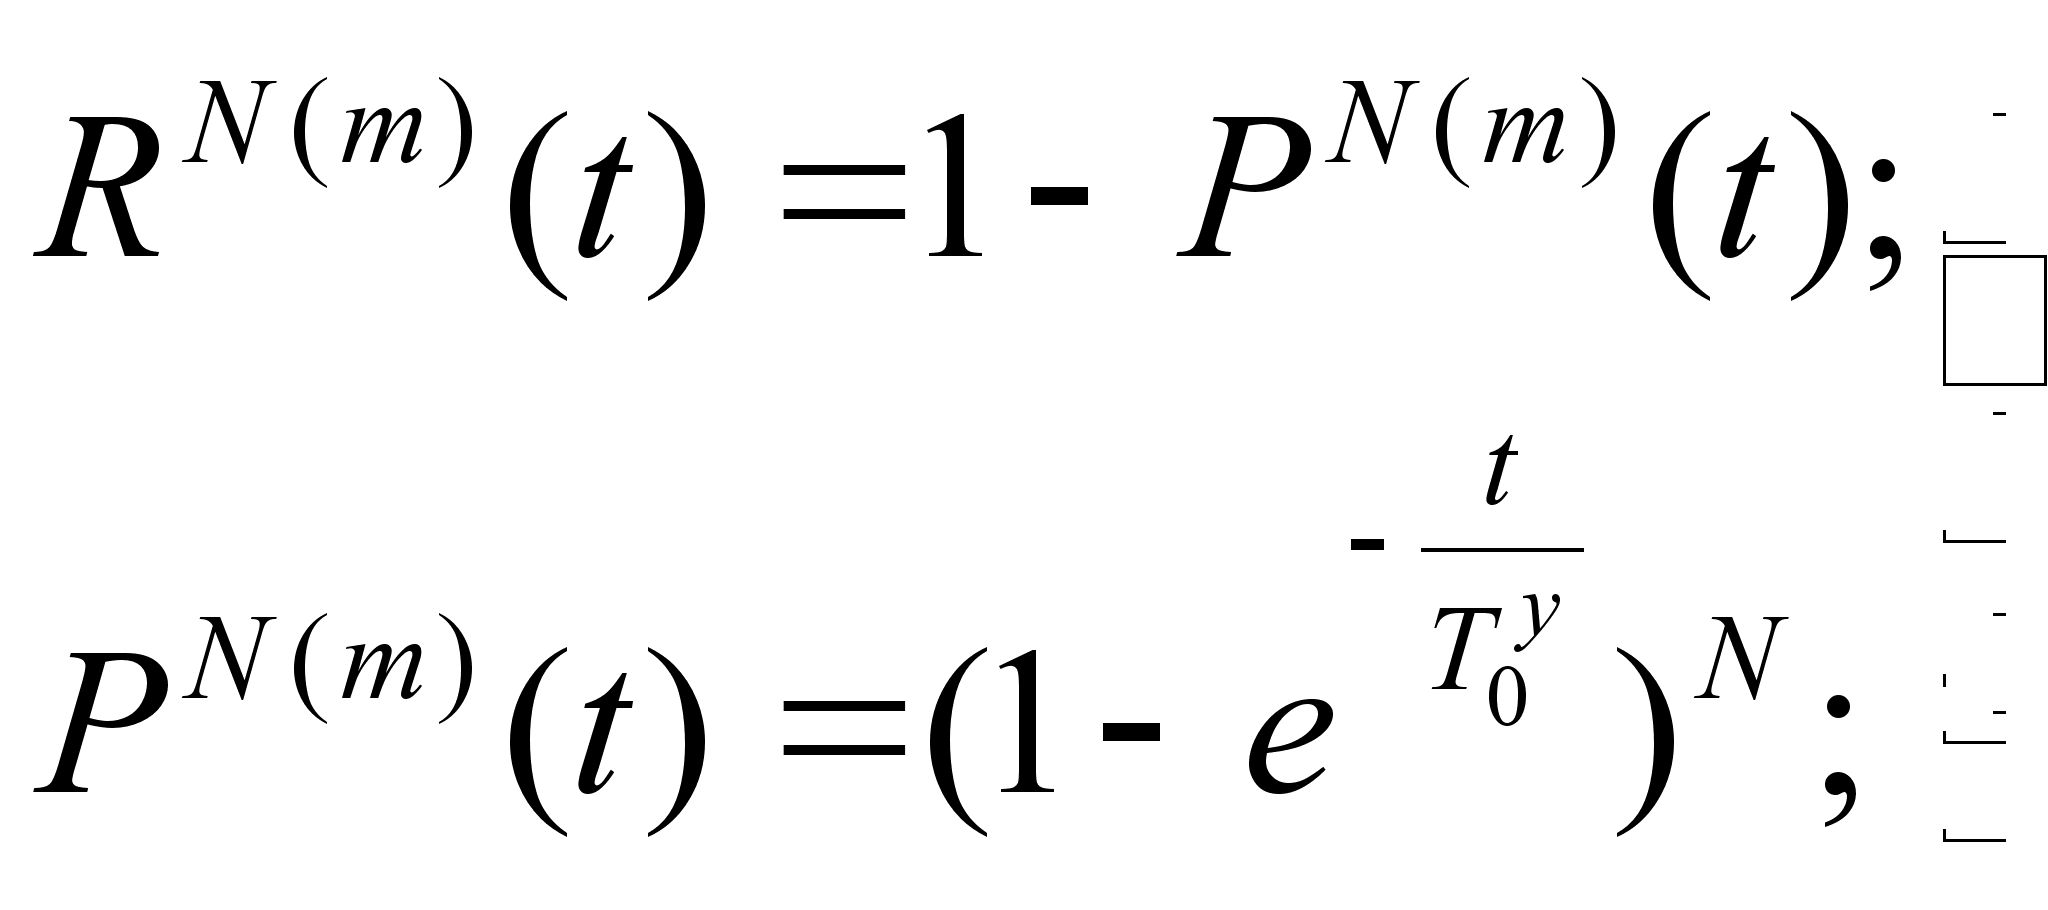 (6а)
Рассмотрим теперь определение среднего времени наработки на отказ T0N(m) отказоустойчивых систем ОС-N(m).
Невосстанавливаемая N-узловая отказоустойчивая система m-го ранга (ОС-N(m)) может быть представлена марковской моделью с количеством состояний (N+1):

где: 0 – состояние, в котором ни один узел системы не отказал;
1
– состояние
(объединяющее
группу из
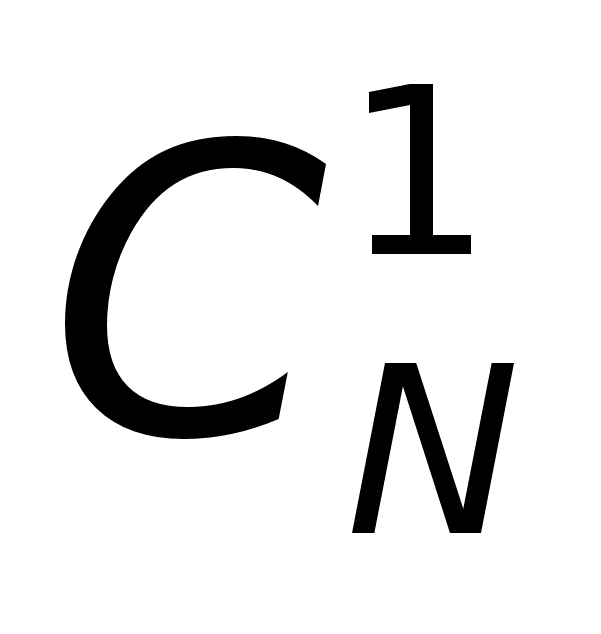 состояний
системы – см.
рис. 2.4), в котором
отказал ровно
1 узел;
2
– состояние
(объединяющее
группу из
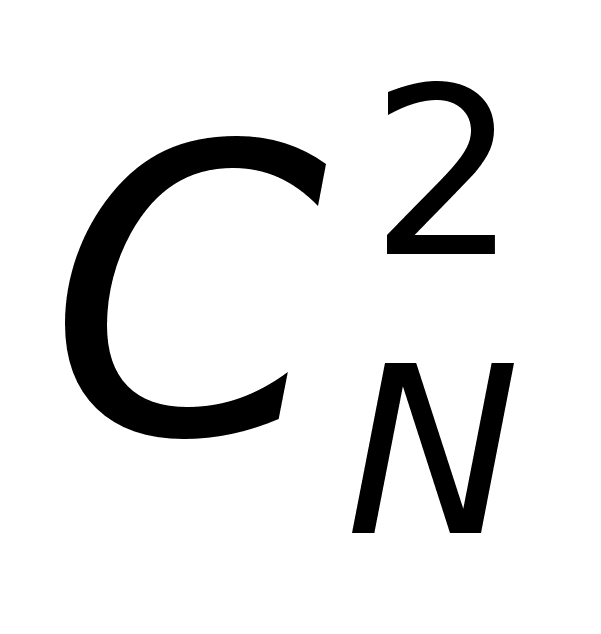 состояний
системы), в котором
отказали ровно
2 узла;
m
– состояние
(объединяющее
группу из
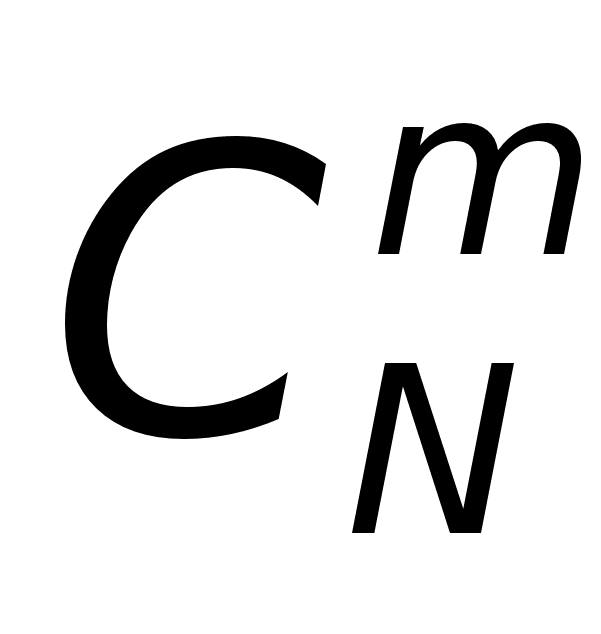 состояний
системы), в котором
отказало ровно
m узлов и т.д.
Переход из одного состояния в другое (по мере постепенной деградации системы) определяется интенсивностью потока отказов, воздействующих на систему, находящуюся в соответствующем состоянии. Интенсивность потока отказов, воздействующих на систему, находящуюся в i-м состоянии, определяется количеством работоспособных узлов (N-i). Т.о. среднее время нахождения системы в i-м состоянии определяется следующим образом:
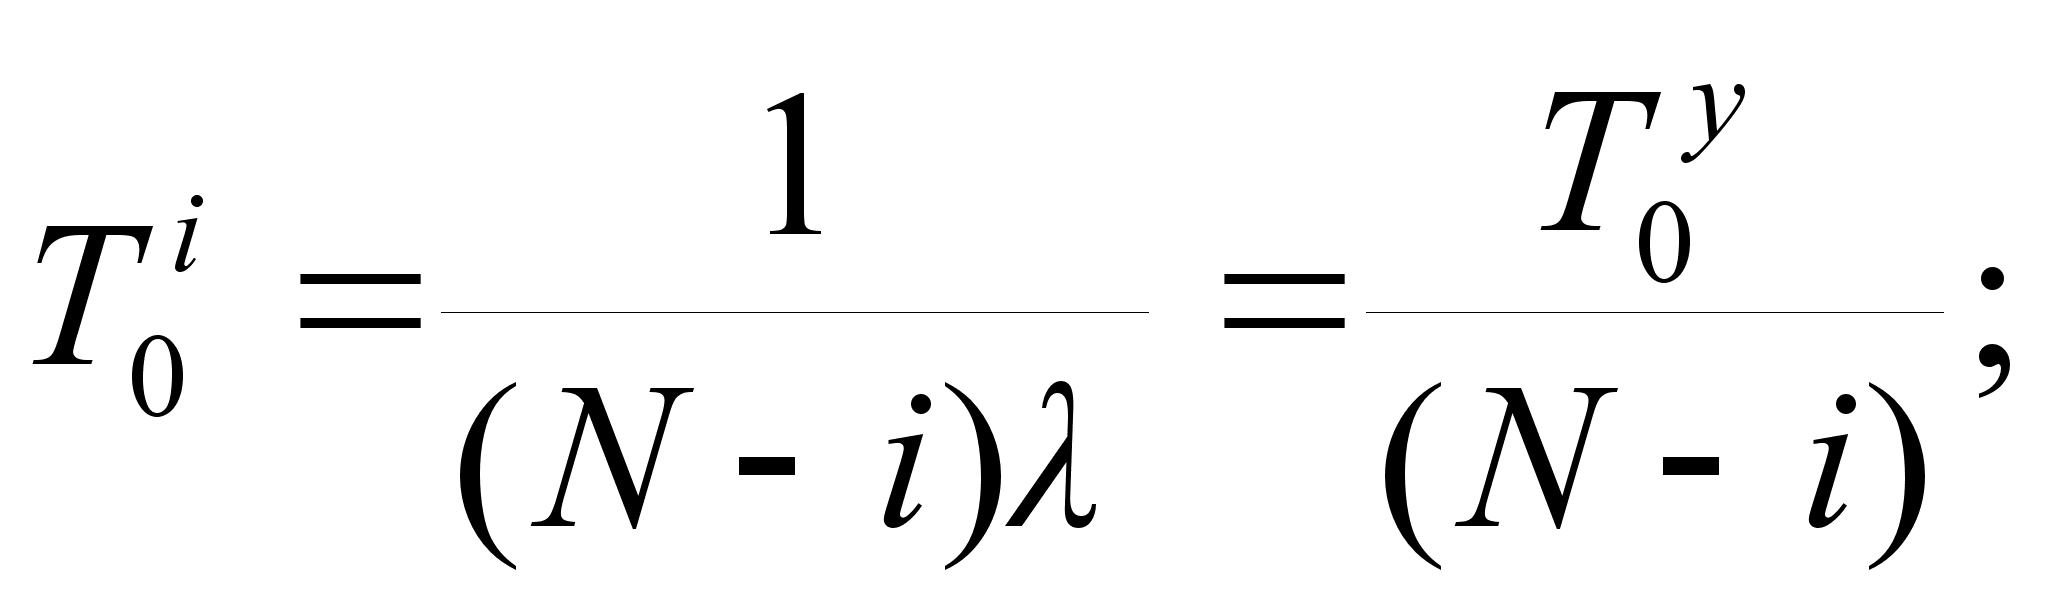 (7)
где:
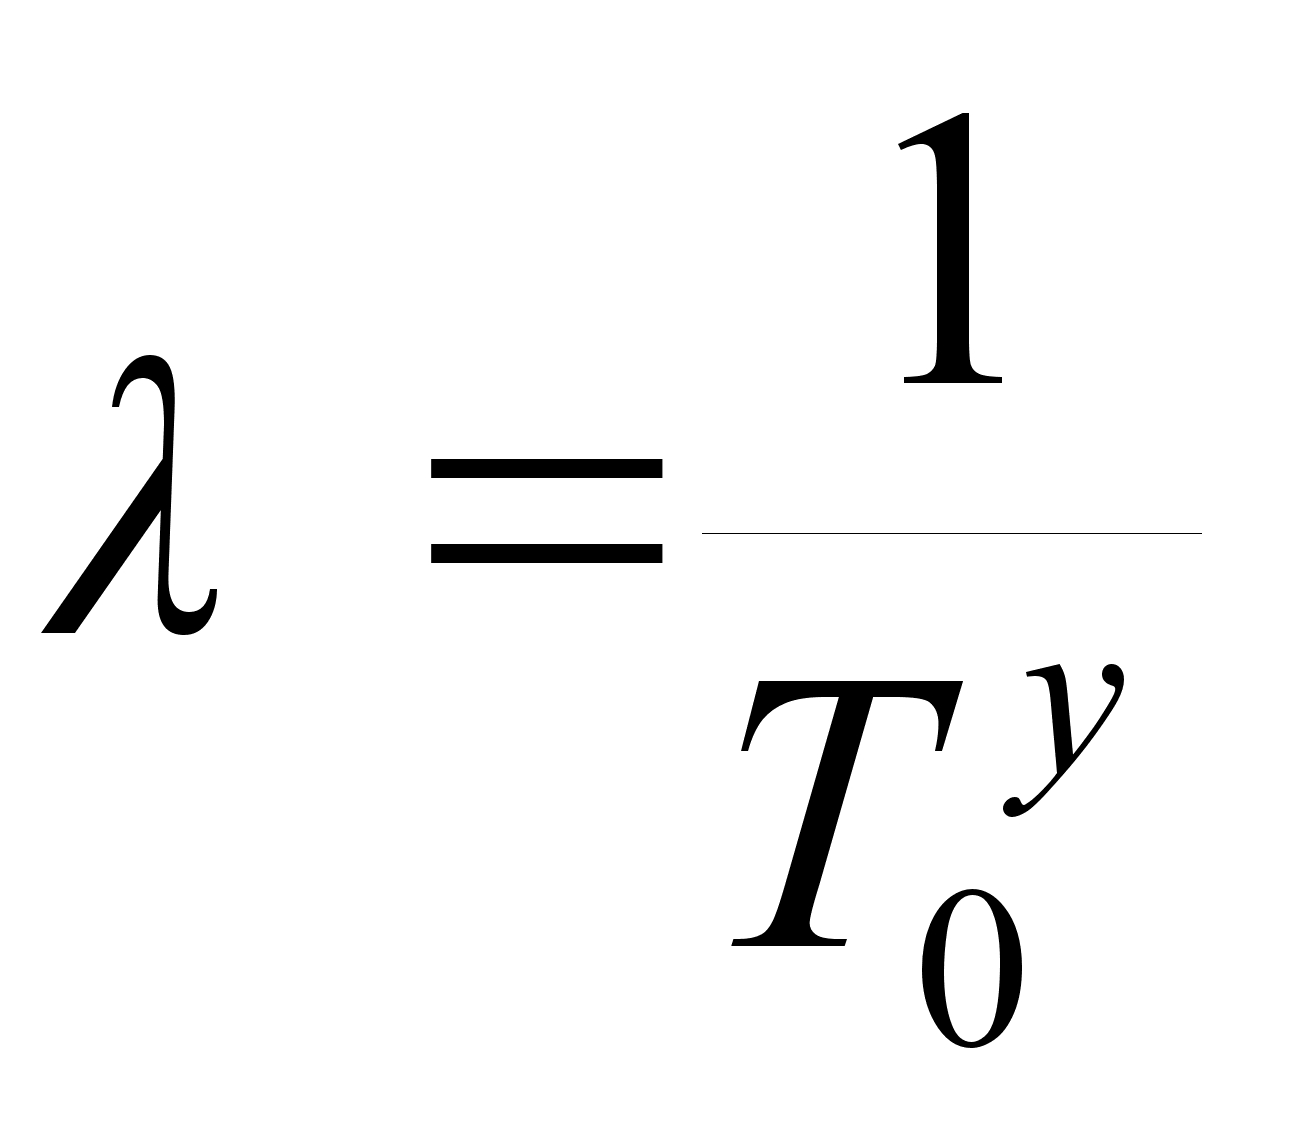 -
интенсивность
потока отказов
одного узла
системы.
Фатальный отказ системы ОС-N(m) произойдет только при переходе системы из состояния m в состояние m+1, поэтому среднее время наработки системы ОС-N(m) на отказ равно среднему времени последовательного нахождения системы в состояниях 0,1,2….m:
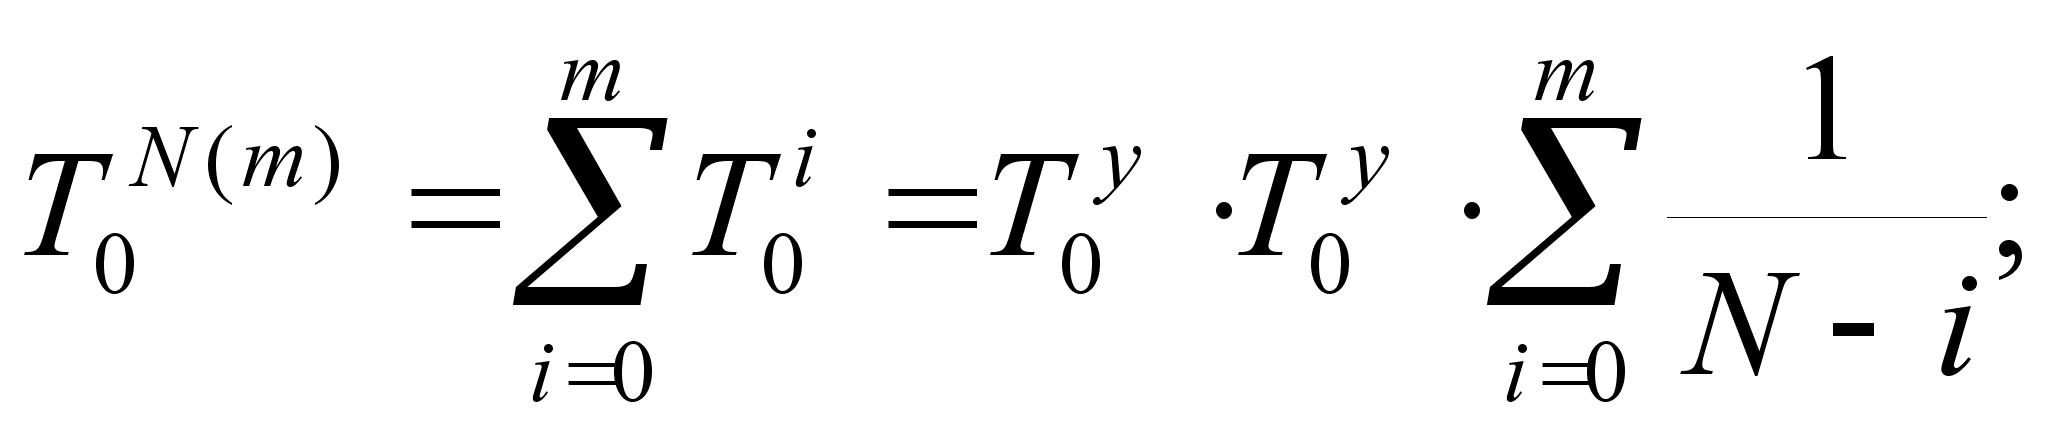 (8)
Выражение (8) получено на основании одного фундаментального свойства показательного закона распределения: «если промежуток времени, распределенный по показательному закону, уже длился некоторое время t, то это никак не влияет на закон распределения оставшейся части промежутка: он будет таким же, как и закон распределения всего промежутка»[12]. Это свойство показательного закона представляет собой, по существу, одну из формулировок для «отсутствия последействия», которое является основным свойством простейшего потока, принятого нами в качестве модели потока отказов.
Если ввести обозначение:
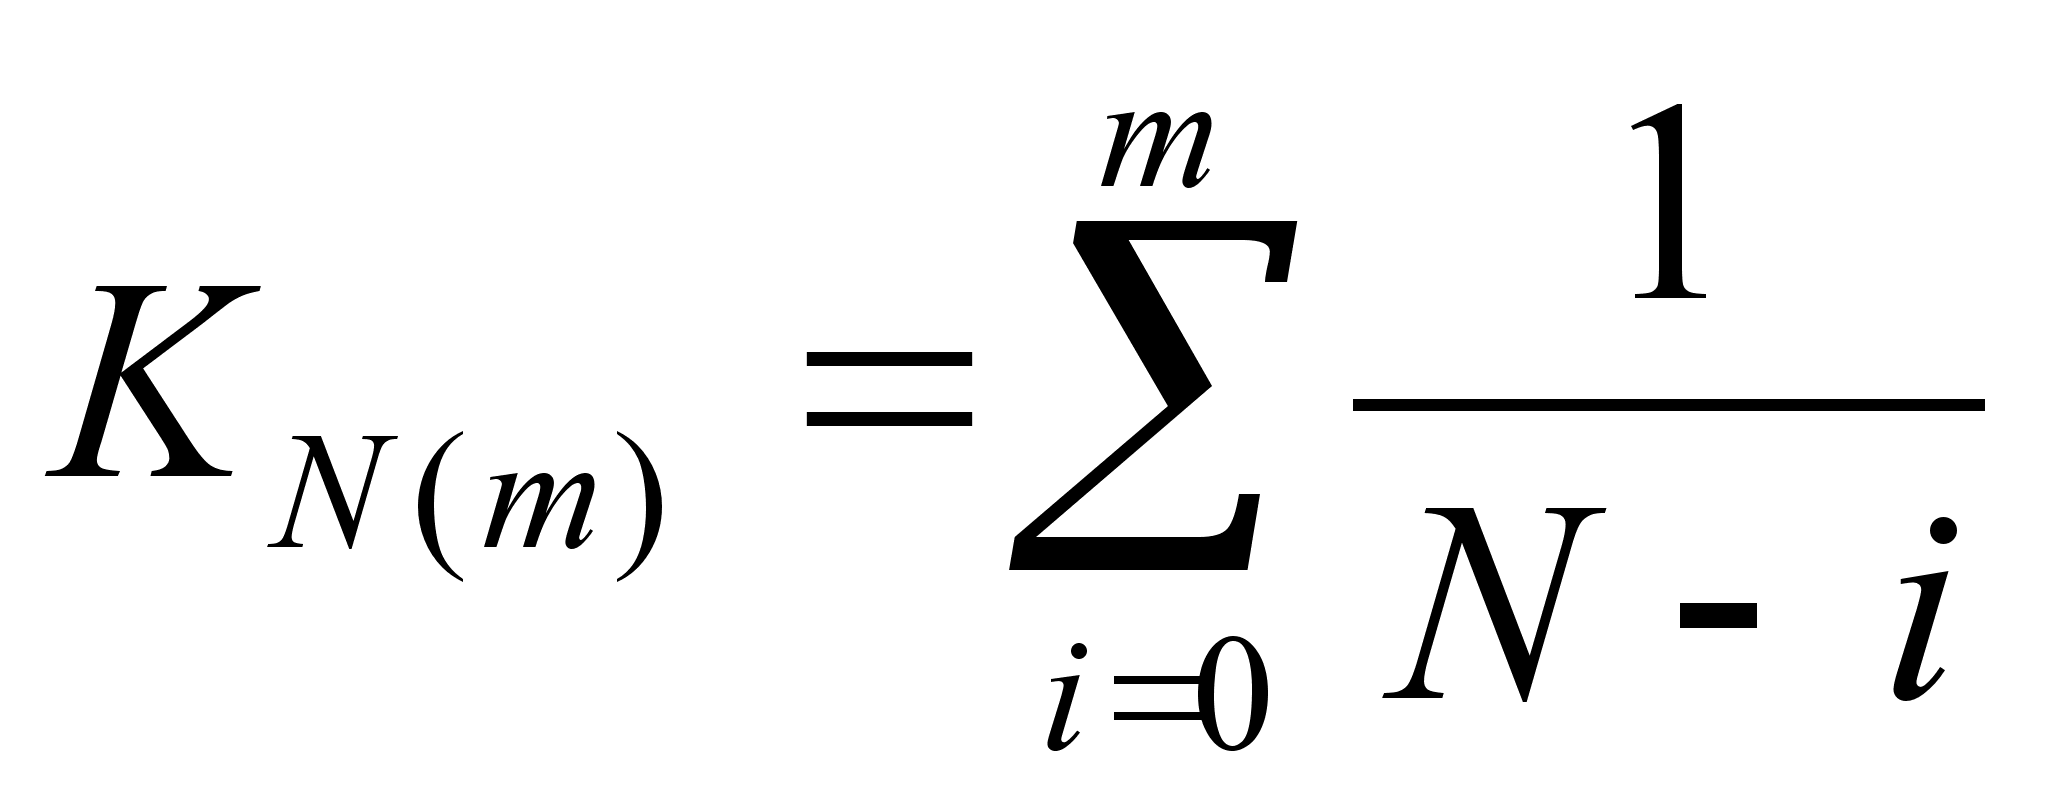 (8а)
то этот «коэффициент надежности» в соответствии с (8) представляет собой отношение T0N(m) к T0y:
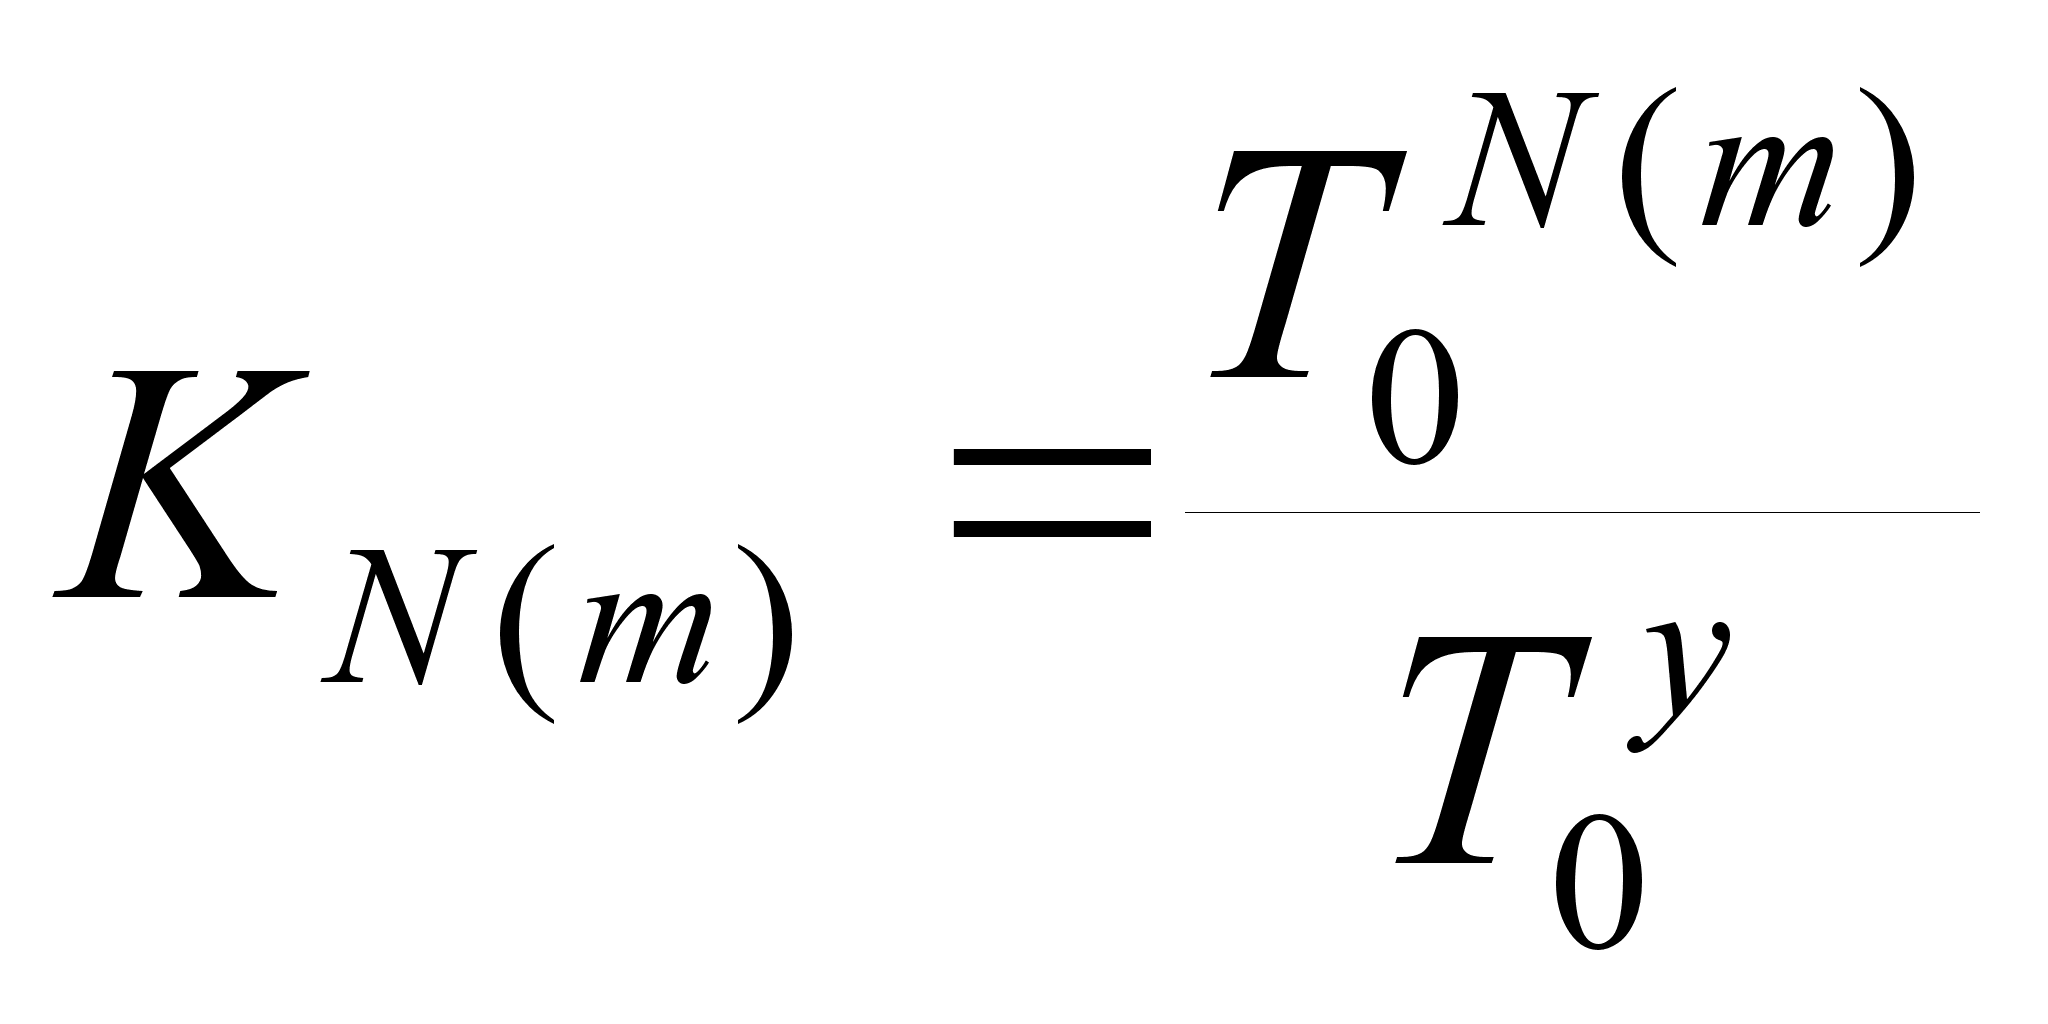 ,
и показывает, во сколько раз по сравнению с T0y – средним временем наработки на отказ одного узла, изменилось среднее время наработки на отказ системы ОС-N(m) в целом.
Используя
формулы (6а) и
(8а) можно производить
оценку надежностных
характеристик
отказоустойчивых
систем типа
N(N-1).
Примем среднее
время наработки
на отказ узла
=105
часов. В таблице
2.26
приведены
характеристики,
рассчитанные
по формулам
(6а) и (8а).
Таблица 2.26
Харктиристики отказоустойчивых систем типа N(N-1)
|
№№ п/п |
N(N-1) – тип системы / Характеристика |
1(0) |
3(2) |
4(3) |
5(4) |
6(5) |
7(6) |
8(7) |
9(8) |
10(9) |
|
|
|
4 часа |
4∙10-5 |
6,4∙10-14 |
2,56∙10-18 |
1,0∙10-22 |
4,1∙10-27 |
1,6∙10-31 |
6,5∙10-36 |
2,62∙10-40 |
1,05∙10-44 |
|
|
2 |
24 часа |
2.4∙10-4 |
1,38∙10-11 |
3,31∙10-15 |
8,0∙10-19 |
1,9∙10-22 |
4,6∙10-26 |
1,1∙10-29 |
2,64∙10-33 |
6,3∙10-37 |
|
|
3 |
1год= |
0.084 |
5,91∙10-4 |
4,96∙10-5 |
4,2∙10-6 |
3,5∙10-7 |
2,9∙10-8 |
2,46∙10-9 |
2∙10-10 |
1,7∙10-11 |
|
|
8766 час |
|||||||||||
|
4 |
5лет= |
0.355 |
0,047 |
1,586∙10-2 |
5,6∙10-3 |
2∙10-3 |
7,1∙10-4 |
2,5∙10-4 |
8,9∙10-5 |
3,16∙10-5 |
|
|
43830 час |
|||||||||||
|
5 |
10лет= |
0.584 |
0,2 |
0,116 |
0,068 |
0,04 |
0,023 |
Если Вам нужна помощь с академической работой (курсовая, контрольная, диплом, реферат и т.д.),
обратитесь к нашим специалистам. Более 90000 специалистов готовы Вам помочь.
Бесплатные корректировки и доработки. Бесплатная оценка стоимости работы.
Нужна помощь в написании работы?
Мы - биржа профессиональных авторов (преподавателей и доцентов вузов). Пишем статьи РИНЦ, ВАК, Scopus.
Помогаем в публикации. Правки вносим бесплатно.
Похожие рефераты: | |||
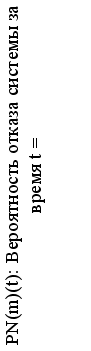 1