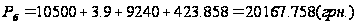Организация безопасности сети предприятия с использованием операционной системы Linux
Если вы уже исследовали ваш файл /etc/services, вы увидите, что вторую правило покрывает все порты за исключением (ftp, ftp-data, smtp и www).
Как сделать это с командами ipchains или iptables, ведь они позволяют только один параметр в спецификации порта? Мы можем эксплуатировать обусловленные пользователями цепочки в учете так именно легко, как в правилах firewall. Рассмотрим следующий подход:
# ipchains -N a-essent
# ipchains -N a-noness
# ipchains -A a-essent -j ACCEPT
# ipchains -A a-noness -j ACCEPT
# ipchains -A forward -ые ppp0 -p tcp -s 0/0 ftp-data:ftp -j a-essent
# ipchains -A forward -ые ppp0 -p tcp -s 0/0 smtp -j a-essent
# ipchains -A forward -ые ppp0 -p tcp -s 0/0 www -j a-essent
# ipchains -A forward -j a-noness
Здесь мы создаем два обусловленных пользователей цепочки: a-essent, где мы фиксируем данные для полезного трафика и a-noness, где мы собираем данные для всего другого. Потом прибавим правила к цепочке forward, которые отвечают полезным сервисам и задают переход в цепочку a-essent, что только считает трафик. Последнее правило в нашей цепочке forward задает переход к цепочке a-noness, где тоже есть только одно правило, которое считает трафик. Правило, что переходить к цепочке a-noness, не будет достигнуто бути^-яким пакетом из полезных сервисов, поскольку они будут приняты в их собственной цепочке. Наши счетчики для полезных и других услуг будут доступны только в правилах внутри тихнув цепочек. Это только один подход, что вы могли бы обрати. Реализация того же подхода для iptables:
# iptables -N a-essent
# iptables -N a-noness
# iptables -A a-essent -j ACCEPT
# iptables -A a-noness -j ACCEPT
# iptables -A FORWARD -ые ppp0 -m tcp -p tcp -іsport ftp-data:ftp -j a-essent
# iptables -A FORWARD -ые ppp0 -m tcp -p tcp -іsport smtp -j a-essent
# iptables -A FORWARD -ые ppp0 -m tcp -p tcp -іsport www -j a-essent
# iptables -A FORWARD -j a-noness
Это выглядит достаточно простительно. К сожалению, маленькая, но неминуемая проблема при попытке делать учет сервисным типом. Мы обсуждали в одном из предыдущих глав роли MTU в работе с сетями TCP/IP. MTU определяет наибольший пакет, который будет передан на сетевое устройство. Когда пакет получен маршрутизатором, и этот пакет больше, чем MTU интерфейса, который виноват его передать, маршрутизатор выполняет фрагментацию (fragmentation). Маршрутизатор разбивает большой пакет на маленькие части не больше, чем MTU интерфейса, и потом передает эти части. Маршрутизатор формирует новые заглавия для пакетов, которые вышли, по которых получатель сможет возобновить исходный пакет. К сожалению, в течение фрагментации значение порта будет затеряно для всего, кроме первого фрагмента. Значат, что учет IP не может правильно считать фрагментированные пакеты, а только первые фрагменты или нефрагментированные пакеты. Есть маленькая хитрость ipfwadm, что позволяет считать пакеты, даже не зная порт другого и следующего фрагментов. Первая версия программного обеспечения Linux accounting назначала фрагментам поддельный номер порта 0xFFFF, что мы могли перехватывать для учета. Мы фиксируем вторые и следующие фрагменты, используя правило:
# ipfwadm -A both -я -W ppp0 -P tcp -S 0/0 0xFFFF
Реализация IP chains имеет немного больше сложные решения, но результат той же. При использовании команды ipchains нужно использовать правило: # ipchains -A forward -ые ppp0 -p tcp -f
Для iptables подойдет правило: # iptables -A FORWARD -ые ppp0 -m tcp -p tcp -f
Это правило не будет сообщать нам, какой первобытный порт для этих данных, но по крайней мере ми способные видеть, сколько из наших данных является фрагментами.
В ядрах 2.2 вы можете выбирать при настройке ядра опцию, которая разрешает эту проблему, если ваша Linux-машина действует как одиночная точка доступа к сети. Если вы включили при построении ядра опцию IP: always defragment, все пакеты будут повторно собраны маршрутизатором Linux перед маршрутизацией и передачей. Эта операция выполняется перед firewall, и учетный блок видит пакеты. Таким образом, фрагментов просто не будет. В ядрах 2.4 откомпилируйте и загрузите netfilter с модулем forward-fragment.
Учет по пакетам ICMP
Протокол ICMP не использует сервисные номера портов, так что сбор статистики по нему труднее. ICMP использует ряд разных типов пакетов. Многие из их безобидные и нормальные, у той час, как другие появляются только при специальных обстоятельствах. Иногда пытаются обвалити систему, посылая огромное число пакетов ICMP. Эта атака называется ping flooding. Против такой атаки красивый IP firewall, а IP accounting позволить узнать, кто это сделал.
ICMP не использует порты в отличие от TCP и UDP. Вместо их используются типы сообщений ICMP. Ми можем создать правила, чтобы учитывать каждый тип сообщений ICMP. Для этого нужно определить тип сообщения ICMP вместо номера порта в команде ipfwadm. Типы сообщений перечисленные в разделе "Типы пакетов ICMP" главы 9.
Для сбора данных о передаче пакетов ICMP по всем типам сообщений используйте правило:
# ipfwadm -A both -я -P icmp -S 0/0 8
# ipfwadm -A both -я -P icmp -S 0/0 0
# ipfwadm -A both -я -P icmp -S 0/0 0xff
# ipchains -A forward -p icmp -s 0/0 8
# ipchains -A forward -p icmp -s 0/0 0
# ipchains -A forward -p icmp -s 0/0 -f
или в iptables:
# iptables -A FORWARD -m icmp -p icmp -іsports echo-request
# iptables -A FORWARD -m icmp -p icmp -іsports echo-reply
# iptables -A FORWARD -m icmp -p icmp -f
Первое правило собирает информацию относительно пакетов ICMP Echo Request (ping requests), вторую правило собирает информацию относительно пакетов ICMP Echo Reply (ping replies). Третье правило собирает информацию относительно фрагментированных пакетов ICMP. Этот прием подобен описанному для фрагментированных пакетов TCP и UDP.
Если определяем источники й/або адресата в ваших правилах, возможно следить, откуда приходят пакеты, изнутри сети или внешне.
Учет по протоколам
Допустимо, нам интересно, какие протоколы используются нашим трафиком: TCP, UDP или ICMP. Здесь нам поможет правило:
# ipfwadm -A both -я -W ppp0 -P tcp -D 0/0
# ipfwadm -A both -я -W ppp0 -P udp -D 0/0
# ipfwadm -A both -я -W ppp0 -P icmp -D 0/0
или:
# ipchains -A forward -ые ppp0 -p tcp -d 0/0
# ipchains -A forward -ые ppp0 -p udp -d 0/0
# ipchains -A forward -ые ppp0 -p icmp -d 0/0
или:
# iptables -A FORWARD -ые ppp0 -m tcp -p tcp
# iptables -A FORWARD -o ppp0 -m tcp -p tcp
# iptables -A FORWARD -ые ppp0 -m udp -p udp
# iptables -A FORWARD -o ppp0 -m udp -p udp
# iptables -A FORWARD -o ppp0 -m icmp -p icmp
С этими правилами трафик через интерфейс ppp0 будет проанализирован, чтобы определить тип протокола: TCP, UDP или IMCP, и соответствующие счетчики будут модифицированы для кожного пакета.
Использование результатов IP Accounting
Чтобы пересматривать собранные данные о трафике и конфигурированные правила, ми используем команды настройки firewall. Пакеты и счетчики байтов для кожного из наших правил будут перечисленный в выводе.
Команды ipfwadm, ipchains и iptables отличаются по тому, как обрабатываются собирают данные, что, так что ми рассмотрим их независимо.
Пересмотр данных с помощью ipfwadm
Команда ipfwadm позволяет смотреть собранные данные о трафике таким способом:
# ipfwadm -A -l
IP accounting rules
pkts bytes dir prot sourcedestination ports
9833 2345K i/o all 172.16.3.0/24 anywheren/a
56527 33M i/o all 172.16.4.0/24 anywheren/a
Это сообщает нам число пакетов направление, которое представляет каждое. Если ми используем расширенный исходный формат с опцией -ое (не показаний здесь, потому что вывод слишком широкий для страницы), ми также одержимый список опций и имена интерфейсов. Большинство полей в выводе понятные, так что я объясню только некоторые:
dir Направление, в котором применяется правило. Ожидаемые здесь значения: in, out или i/o (оба направлению).
prot Протокол, для которого применяются правила.opt. Кодируется форма параметров, использованных при вызове ipfwadm.
ifname Имя интерфейса, к которому применяется правило.
ifaddress
Адреса интерфейса, к которому применяется правило.
За умалчиванием ipfwadm отображает счетчики пакетов и байтов в сокращенной форме, округленной к ближайшей тысяче (K) или миллиону (M). Можно задать вывод точных чисел без округления:
# ipfwadm -A -l -ое –х Пересмотр данных с помощью ipchains
Команда ipchains не будет отображать данные учета (счетчики пакетов и байтов), если не заданий параметр -v:
# ipchains -L –v очно как из ipfwadm мы можем отображать счетчики пакетов и байтов точно, используя опцию -х:
# ipchains -L -v –х Пересмотр данных с помощью iptables
Команда iptables вести себя очень похоже на ipchains. Опять мы должны использовать -v для пересмотра результатов учета трафика:
# iptables -L –v Как и с командой ipchains можно использовать -х для показа точных данных.
Перезапуск счетчиков
Счетчики для IP accounting могут переполниться. Если они переполняються, Вы будете иметь трудности с определением их реальных значений. Чтобы не было этой проблемы, Вы должны периодически протоколировать их показания и потом сбрасывать счетчики в нуль, чтобы начать собирать информацию для следующего интервала учета.
Команды ipfwadm и ipchains позволяют сделать это просто:
# ipfwadm -A –z или: # ipchains –Z или: # iptables -Z
Вы можете даже совмещать вывод списка и обнуление, чтобы гарантировать что никакие данные учета не затеряны между этими действиями:
# ipfwadm -A -l –z или: # ipchains -L –Z или: # iptables -L -Z -v
Эти команды сначала отобразят все данные из счетчиков, потом немедленно обнулят счетчики и начнут учет сначала. Если Вы регулярно собираете статистику, имеет смысл написать скрипт с соответствующими командами и вызывать его через cron.
Инструкции администратору
Для групп компьютеров создать 3 вида образов дисков:
для группы компьютеров серверов serv/n (n – номер компьютера)
для группы компьютеров рабочих станций WS/n
для группы компьютеров работы с графикой GWS/n
Позволят быстрее возобновлять систему в случаи выхода из строя
Данные каждого работника хранятся на сервере ОРС serv/1 и периодически синхронизируются на OPC serv/2
На каждом сервере создать RAID 0 (в дальнейшем планируется переход на RAID 5.
На сервере OPC serv/2 установить DHCP сервер, который раздает автоматически IP-адреса для пользователей сети.
Сервер OPC serv/2 сделать колером домену.
Сервер OPC serv/2 сделать маршрутизатором, WEB и FTP сервером.
Рекомендации что к возобновлению рабочих станций в будущем при сбоях в их работе:
Установить OS Linux Suse
На файловом сервере (192.168.1.2) есть *.IMG файл диска
Запустите программу True Image и возобновить раздел на диске
Загрузить Linux
Зайти в меню Setup (Командой setup) там выбрать раздел сеть и выбрать настройку интерфейса eth0.
Для возобновления Ос Linux нужно возобновить 2 раздела HDA1 и HDA3
HDA4 лучше не трогать на нем берегутся данные пользователей.
5)IP-address указать автоматически (опция dhcp), dns:192.168.1.1
6)Настроить авторизацию через домен (имя домена stareditor)
На каждой рабочей станций из линукс HDD разбитый таким образом
HDA1 = 1Gb filesystem=EXT3 “/boot”HDA3 = 26 Gb EXT3 “/”
HDA2 = 400 mb “SWAP” HDA4 = 60 Gb EXT3 “/usr”
II)OS Windows XP Professional SP1
загрузить True image
Зайти на файловый сервер (192.168.1. 2), запустить IMG файл диска. К серверу можно подключится тремя способами первый через FTP, второй через сеть ms windows и третий через nfs. Зайти в каталог //secure/recovery/img/windows/win.img
Дальше зайти в Windows и настроить подключение к домену
На каждой рабочей станций из Windows HDD разбитый таким образом
HDA1 = 1Gb filesystem=NTFS “Loader” HDA3 = 50 Gb NTFS “TEMP”
HDA2 = 50gb filesystem=NTFS“Win&APPS” HDA4 = 60 Gb EXT3 “/usr”
Рекомендации что к возобновлению серверу
Его можно возобновить через Образ как привычные WS.
В случаи если конфигураций серверу не будут работать можно настроить его заново в ручную
Установка те Настройки Серверу
Для установки серверу нам будет нужно дистрибутив Linux FC4.
Компьютер OPC serv/2 или OPC serv/1.
Перед установкой Linux нужно убедится, что вы устанавливаете на первый диск.
При учреждении Linux нужно создать такие разделы:
1 раздел 1 gb с файловой системой EXT3 как загрузочный роздел “/boot”.
Второй раздел 50 gb filesystem= EXT3 как корень“/”.
Третий раздел 70 gb filesystem= EXT3 Jounal FS как теку “/usr”.
После установке в BIOS включить RAID- массив.
При конфигурация FTP сервера установит порт 921.
На папки установит следующие политики безопасности:
Вход разрешен только авторизированым пользователям. При входе пользователи заходят в свои каталоги или папки группы.
Вход разрешен только для сети 192.168.2.0.
При конфигурации Web серверу:
При входе через порт 4510 проводить авторизацию. И вслучаи успешной авторизаций дать доступ к программе работающей с базой данной через HTTP. Для входа на 80 порт выдать страницу предприятия. Доступ открыт для всех только на чтение.
Установка демона rc.iptables
rc.iptables- это нашь скрипт который является службой и мы хотим, что бы он автоматически загружался при загрузке линукса.
Для этого надо зделать следущие действия:
Копируем фаил rc.iptables в каталог /etc/init.d
Это делается следущие командой Copy /temp/rc.iptables /etc/init.d/
Или выделяем данный фаил в Midnight Comander (команда MC) и нажимаем F5.
Тестирование конфигурации
После того, как разработали соответствующую конфигурацию firewall, важно убедиться, что она делает именно то, что нужно. О тестировать конфигурацию сервера можно двумя средствами:
Одно средство заключается в том, чтобы использовать тестовый компьютер вне вашей сети для попытки проникнуть через firewall. Но это может выполняться медленно и быть ограниченно только теми адресами, какие Вы можете использовать.
Больше быстрый и простой метод, доступный в реализации Linux firewall: позволяет Вам вручную генерировать тесты и выполнять их через firewall именно так, будто Вы проверяли их с фактическими пакетами. Все варианты поддержки firewall ядром Linux (ipfwadm, ipchains и iptables) обеспечивают поддержку для этого стиля тестирования. Реализация включает использование соответствующей команды check.
Для того что бы протестировать свою конфигурацию первым способом были настроены несколько серверов которые будут использовать следующие порты 21(FTP-File Transport Protocol), 80(HTTP-A patch web server),111 (SHTTP-A patch web serve) 20(SSH - изъято подключение).
На сетевой интерфейс eth0 подключены следующие IP-адреса:
eth0 - 192.168.1.1/24
eth0:1 - 192.168.2.1/24
eth0:2 - 192.168.3.1/24
Для того что бы протестировать первым средством понадобится рабочая станция из которой нужно пытаться зайти на сервер. Для тестирования на ней будет установлено:
Операционная система Linux и Windows 2000 pro
Интернет обозреватель (Internet Explorer,Fire Fox или любой другой).
Сетевая карточка, которая поддерживает технологию Ethernet.
После того как сервер и рабочая станция будут настроены приступить к тестированию настроек.
1.Выставить на рабочей станции IP -адресу 192.168.1.2/24 и пытаться пройти через будь какой порт кроме портов 20,21,22,smb для этой сети
Должны работать только порты файловых серверов и доступ к ним виновный быть только из сетей предприятия.
Проверка: Загружаем программу для сканирования портов и начинаем сканировать по адресу 192.168.1.1 после чего нам выдается список открытых портов. Для того, чтобы удостовериться в работе программы сканирования портов мы пытаемся зайти на 80 порт который виноват быть закрытый для сети.
2.Выставляем на рабочей станции адрес 192.168.2.2 для нас должно открыться порты FTP, HTTP SSH. Повторяем процедуру со сканером портов и пытаемся подключится на сервер Samba, через сетевое окружение. Для этой под сети Samba должен быть закрыт.
Экономикческая часть
Сравнительный технико-экономический анализ предлагаемого проекта и выбранного аналога.
Целью создания проекта является создание проекта компьютерной сети для газетной редакции, которая занимается разработкой публикаций новостей, как в журналах и газетах, так и в Интернете с помощью своего Веб сайта. Данная сеть обеспечивает безопасность данных предприятия в случае потери и делает возможным их воссоздание, возможным использование сети Internet.
Компьютерная сеть расположена в 3х этажном здании. Задание на проектирование включает:
локальную сеть, подбор топологии и технологии компьютерной сети;
выбор оборудования, подготавливающего эту технологию включает:
рабочую станцию;
коммутатор (switch);
сервер;
соединение между этажами (tunel);
распланировку сетевой адресации;
витую пару (кабель).
Необходимо обеспечить установку программного обеспечения на рабочие станции и сервера.
Факторы, определяющие целесообразность внедрения проекта
В дипломном проекте разработана сеть предприятия и ее безопасность при помощи разработки следующих программ:
- установки настройки Firewall (защита системы от возможных физических атак). Каждый работник осведомлен о том, что он обязан закончить сеанс, или перейти в режим “Блокировки компьютера”. На серверах ведется журнал по запросам из внешней и внутренней сети и при повышенных потоках одинаковых запросов (повторов) с одного ІР адреса, система производит блокировку ІР или ддиапазона ІР, но Администратор сети должен следить за системным журналом. Блокировка нежелательных запросов происходит вручную. С этим поможет Firewall. Система реализует также функцию атак на право доступа. Системная политика каждый месяц будет просить, чтобы сотрудники предприятия меняли свой пароль, причем повторить пароль у них не получиться, любой сотрудник осведомлен о неразглашении служебной информации. Все документы подлежат физическому уничтожению.
Источники финансирования проекта
При разработке проекта вычислительной сети были задействованы собственные источники финансирования.
Аналогами разрабатываемой вычислительной сети являются
- продукты серии CISCO PIX(Private internet exchange)
- программное обеспечение CISCO PIX является собственной разработкой компании CISCO Systems и не основано, на каких либо клонах “UNIX”.
Организационное обеспечение проекта
Цель проекта
Целью разрабатываемого проекта является создание вычислительной сети и обеспечение ее безопасности для функционирующей редакции журнала.
Результаты внедрения проекта
В проекте разработана вычислительная сеть с использованием и установкой программного обеспечения и установкой необходимого оборудования для сети. В результате внедрения сети была повышена производительность труда сотрудников редакции, обеспечена надежность сохранения качества информации, повышена оперативность передачи информации.
Этапы выполнения проекта
В результате выполнения проекта были выполнены следующие этапы:
разработка концепции – при выполнении данного этапа была собрана необходимая информация о составе программного обеспечения и необходимого оборудования для проектируемой вычислительной сети;
разработка проекта – на данном этапе было установлено программное обеспечение, установлено и отлажена работа необходимого оборудования для сети;
реализация проекта – реализация проекта является этапом действующего функционирования вычислительной сети редакции журнала, обеспечение ее безопасности;
завершение проекта – завершение проекта включает реализацию программного продукта и его внедрение.
Cостав работ проекта, их продолжительность
Описание этого этапа можно представить виде таблицы (таблица 5.1).
Таблица 7.1
Состав работ проекта и их продолжительность
| № кода работы | Наименование работы | Т (дней) |
| 1 | Сбор данных и анализ существующего положения | 13 |
| 2 | Утверждение концепции | 2 |
| 3 |
Установление деловых контактов, изучение целей, мотивов, требований |
3 |
| 4 | Развитие концепции, планирование наглядной области других элементов проекта | 4 |
| 5 | Разработка и утверждение общего плана | 7 |
| 6 | Организация выполнения работ | 3 |
| 7 | Детальное проектирование и технические спецификации | 8 |
| 8 | Руководство и координация работ, корректировка основных показателей проекта | 1 |
| 9 | Эксплутационные испытания конечного продукта проекта | 50 |
| 10 | Подготовка документов и сдача проекта заказчику | 4 |
| 11 | Оценка результатов проекта и подведение итогов | 1 |
| 12 | Оценка итоговых документов и закрытие проекта | 3 |
| 13 | Установление потребности в результатах | 1 |
| 14 | Информационный контроль выполнения работ | 3 |
| 15 | Подтверждение окончания работ | 2 |
| 16 | Подготовка кадров к эксплуатации проекта | 2 |
| Всего | 107 |
Расчет показателей экономической эффективности проекта
Расчет текущих затрат Текущие затраты рассчитываются для базового и проектируемого вариантов протекания календарного года. Текущие затраты включают в себя следующие составляющие:
- затраты на оплату труда персонала;
- затраты на функционирование проектируемого объекта (затраты машинного времени, материальные затраты);
- накладные расходы;
- другие затраты;
Затраты на оплату труда персонала
а) Годовой фонд основной заработной платы персоналу:(9.1) где Чі – количество специалистов i-й категории (люд), Зі – годовой фонд оплаты работы специалиста i-й категории (грн).Для базового варианта Ч = 2, где один выполняет работу программиста, а другой работу аналитика, годовой фонд оплаты труда рассчитывается из условия, что специалист работает 95(программист) и 60(2 программиста) рабочих 6(4) часовых смен с оплатой 10 грн/час.
Таким образом:
Збосн =(1•95•6•10)+(2•60•4•10)=10500 (грн.);
Для проектного варианта Ч = 2, где один выполняет работу программиста, а другой работу аналитика, годовой фонд оплаты труда рассчитывается с условием, что специалист работает 50 (программист) и 30(аналитик) рабочих 6(4) часовых смен с оплатой 10 грн/час. Таким образом:
Збосн =(1•50•6•10)+(1•30•4•10)=4200 (грн.);
б) Годовой фонд дополнительной заработной платы:
Здоп=Зосн•Кдоп (8.2)
где Кдоп =0.1- коефициент дополнительной заработной платы.
Для базового и проектного вариантов:
Збдоп=10500•0.1=1050 (грн.).
Збдоп=4200•0.1= 420 (грн.).
в) Начисление на социальное страхование
социальное страхование на случай пенсионного обеспечения (31,8%);
социальное страхование на случай временной потери трудоспособности(2,9%);
социальное страхование по безработице (1,3%)
социально страхование от несчастных случаев и профессиональных заболеваний (условно принимается 2,0%).
Таким образом, примем кнач=0,38, тогда для базового и проектного вариантов соответственно:
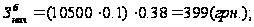
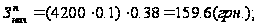
Общие затраты на оплату труда составляют:
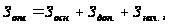 (9.4)
Тогда:
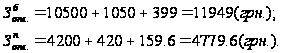
Затраты на функционирование проектируемого объекта укрупнено состоят из:
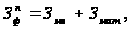 (9.5)
где ЗМВ – стоимость машинного времени при функционировании проектируемого объекта (грн.);
ЗМАТ – стоимость материалов при эксплуатации проектируемого объекта (грн.).
Стоимость машинного времени:
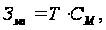 (9.6)
где Т –машинное время, необходимое для эксплуатации проектируемого объекта (часы);
См – стоимость одного часа работы вычислительного комплекса (грн.).
Тогда:
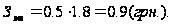
Стоимость затратных материалов:
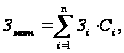 (9.7)
где Зі – количество і-го вида материала (шт., кг и т.д.);
Сі- стоимость(рыночная стоимость) і-го вида материала (грн.).
Тогда:
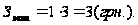
Таким образом затраты на функционирования проектируемого объекта укрупнено составят:
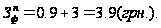
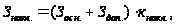 (9.8)
где Кнакл – коэффициент определяющий величину накладных расходов.
Примем Кнакл = 0,8, тогда для базового и проектного вариантов соответственно:
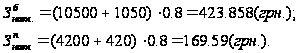
Другие коммерческие затраты могут составить 1% -5% от суммы всех текущих затрат:
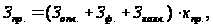 (9.9)
где Кпр – коэффициент, что определяет величину других затрат.
Примем Кпр=0,02, тогда:
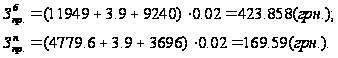
В результате текущие затраты составляют:
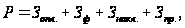 (8.10)
Для базового варианта расчета: