Организация интеллектуальной сети в г. Кокшетау на базе платформы оборудования Alcatel S12
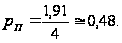
При реализации
вызовов на
различные ИУ
необходимо
передавать
и обрабатывать
различное число
транзакций,
поэтому величина
ТУП
носит случайный
характер. Если
предположить,
что значения
этой величины
распределены
по экспоненциальному
закону ( =
Туп),
то коэффициент
вариации времени
Туп окажется
равным единице
(
 =l).
Время ожидания начала запроса на ИУ в очереди определяется соотношением:
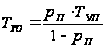 (6.63)
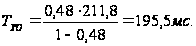
Полное время обслуживания запроса на ИУ, с учетом времени ожидания в очередях в регистрах SSP [7]:
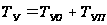 (6.64)
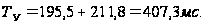
Расчеты
показывают,
что, несмотря
на весьма малую
загрузку каналов
ОКС между SSP
и SCP,
ввиду длительности
процесса передачи
и обработки
запросов на
ИУ, в выходных
регистрах SSP
могут образовываться
значительные
очереди запросов,
приводящие
к существенному
увеличению
полного времени
обслуживания
запросов со
стороны SSP
и SCP.
Даже незначительное
увеличение
интенсивности
 поступления
запросов на
ИУ, может привести
к возникновению
весьма больших
очередей в
выходных регистрах
SSP
и потере управляемости
всей системы
в целом. Единственным
средством
борьбы с указанным
явлением служит
увеличение
числа звеньев
ОКС - пк.
Однако при
этом необходимо
иметь достаточно
мощные вычислительные
системы в SCP,
с тем, чтобы
увеличение
интенсивности
поступающих
сообщений не
привело бы к
существенному
увеличению
времени
 их
обработки SCP
[7].
7 Программный расчет
Значения рассчитываются на языке программирования Vbasic:
Option Base 1
Private Sub cmdEval_Click()
Dim Lam(3), Lamy(3)
Dim Ami(12), Amv(12), Api(12), Apycc(12)
Dim Ymi(12), Ymv(12), Ypi(12), Ypycc(12)
Dim Aij(12, 12) As Double
Dim i, j As Long
Dim Nsum As Long
Dim v, p As Long
Dim Nsys, Nov As Double
Dim Ain, Yin As Double
Dim Pi(12), Li(12), Mi(12)
'-------------------------- Исходные данные -----------------------------
Azsl = 0.007 'Erl/AL
Aslm = 0.0075 'Erl/AL
A_udel_vix_KP_ATS = 0.05
Aslm2 = 0.0015 '?Aycc?
Ni = Array(5000, 12790, 2790, 1300, 380, 770, 256, 2850, 1400, 6750, 6790, 512)
Ny = Array(1500, 2500, 30000)
Py = Array(0.46, 0.08, 0.46)
Delta = Array(10, 1#, 0.5)
S = Array(100, 0, 0)
nTP = Array(1, 3, 6.5)
n_rd = Array(1, 1, 2)
n_wr = Array(0, 0, 0.8)
tau_ob = 15
n_mirror_disks = 3
v_tr = 140
v_sz = 8
v_zn = 53
v_zp = 6
v_k = 64000
Lam_sz = 2
Poks = 0.2
Tau_pb = 0.01
Alpha_p = 0.2
v_pd = 1
t_SSP = 0.2
'--------------------------------------------------------------------------
'5 - Проверочный расчет числа МСЛ на ГТС
'5.1 - Определение интенсивностей нагрузок между АМТС и РАТС
'5.2 - Определение интенсивности средних нагрузок между существующимим и проектируемой РАТС
For i = 1 To 12
Ami(i) = Ni(i) * Azsl
Amv(i) = Ni(i) * Aslm
Api(i) = A_udel_vix_KP_ATS * Ni(i)
Apycc(i) = Aslm2 * Ni(i)
Prynt "Ami(" & i & ") = " & Ami(i) & " | "
Prynt "Amv(" & i & ") = " & Amv(i) & " | "
Prynt "Api(" & i & ") = " & Api(i) & " | "
Prynt "Apycc(" & i & ") = " & Apycc(i)
Nsum = Ni(i) + Nsum
Next
'Опредедение межстанционных нагрузок на ГТС
Prynt "Nc = " & Nsum
For i = 1 To 12
For j = 1 To 12
If i <> j Then
Aij(i, j) = Api(i) * (Ni(j) / Nsum)
Prynt Aij(i, j) & Chr(9)
Else
Prynt "- "
End If
Next
Prynt vbCrLf
Next
'5.3 - Расчет числа СЛ
For i = 1 To 12
Ymi(i) = 1.03 * Ami(i) + 0.29 * Sqr(Ami(i))
Ymv(i) = 1.03 * Amv(i) + 0.29 * Sqr(Amv(i))
Ypi(i) = 1.03 * Api(i) + 0.29 * Sqr(Api(i))
Ypycc(i) = 1.03 * Apycc(i) + 0.29 * Sqr(Apycc(i))
Prynt "Ymi(" & i & ") = " & Ymi(i) & " | "
Prynt "Ymv(" & i & ") = " & Ymv(i) & " | "
Prynt "Ypi(" & i & ") = " & Ypi(i) & " | "
Prynt "Ypycc(" & i & ") = " & Ypycc(i)
Next
'5.4 - Проверочные расчеты соответствия по транспортной сети
v = 455 + 437: p = 1920
Nsys = v / p
Nov = 2 * Nsys
Prynt "Nsys = " & Nsys & "; Nov = " & Nov
'5.5 - Распределение нагрузок при обслуживании вызовов к ИСС
For i = 1 To 12
Ain = Api(i) / 97.5
Yin = 1.03 * Ain + 0.29 * Sqr(Ain)
Prynt "Ain(" & i & ") = " & Ain & " Yin(" & i & ") = " & Yin
Next
'-----------------------------------------------------------
'6.1 - Анализ временных задержек в ИС
'T2 = (N+1) * Tccs7 + N * Troute
'6.2 - Задержки вызова услуги в телефонной сети
Lambda0 = 1
Dim Lambda(12) As Variant
LamSum = 0
For i = 1 To 12
Lambda(i) = Lambda0 * Ni(i)
LamSum = LamSum + Lambda(i)
Next
'L(i) = L(i) + Lij
L4 = L43 + L31 + L10
L3 = L31 + L10
L2 = L21 + L10
For i = 1 To 12
Pi(i) = Lambda(i) / LamSum
Lc = Lc + (Pi(i) * Li(i))
Mc = Mc + (Pi(i) * Mi(i))
Next
'Vc = ?
'TauL = Lc / Vc
'6.3 - Задержка на участке SSP - SCP
t_SSP = 0.2
'6.4 - Задержка сообщений в канале ОКС №7 при передаче от SSP к SCP
LamSum = 0
For i = 1 To 3
D = Ny(i) * Delta(i)
Prynt "Delta(" & i & ") = " & D
Lam(i) = D / 3600
Prynt "Lam(" & i & ") = " & Lam(i)
LamSum = LamSum + Lam(i)
Next
Prynt "LamSum = " & LamSum
For i = 1 To 3
Py(i) = Lam(i) / LamSum
n_TP_sum = n_TP_sum + (nTP(i) * Py(i))
Prynt "Py(" & i & ") = " & Py(i)
Next
Prynt "n_TP_sum = " & n_TP_sum
For i = 1 To 3
n_TP_avg = n_TP_avg + ((nTP(i) * Py(i) * S(i)) / 100)
Next
n_TP_avg = n_TP_avg + n_TP_sum
Prynt "n_TP_avg = " & n_TP_avg
Lam_TP = n_TP_avg * LamSum
Prynt "Lam_TP = " & Lam_TP
v_TP = 140
n_zn = v_TP / v_zn
Prynt "N_zn = " & n_zn
Tau_zn = (8 * v_zn) / v_k
Tau_sz = (8 * v_sz) / v_k
Tau_zp = (8 * v_zp) / v_k
Prynt "Tau_zn = " & Tau_zn
Prynt "Tau_sz = " & Tau_sz
Prynt "Tau_zp = " & Tau_zp
Tau_TP = Tau_zn * n_zn
Prynt "t_TP = " & Tau_TP
n_k = Round((Lam_TP * Tau_TP) / Poks) + 1
Prynt "n_k = " & n_k
Lam_TP_k = Lam_TP / n_k
Prynt "Lam_TP_k = " & Lam_TP_k
p1 = Lam_sz * Tau_sz
p2 = Lam_TP_k * Tau_TP
p3 = 1 - (p1 + p2)
Prynt "p1 = " & p1 & "; p2 = " & p2 & "; p3 = " & p3
'For i = 1 To 3
' sm = sm + (Lam(i) * Tau(i) ^ 2)
' Rk = Rk + p(i)
'Next
' Rk_1 = Rk - p(K)
' t_k = sm / (2 * (1 - Rk_1) * (1 - Rk))
'R1 = p1
t_szo = (p1 * Tau_sz + 2 * p2 * Tau_TP + p3 * Tau_zp) / (2 * (1 - R1))
t_tpo = (p1 * Tau_sz + 2 * p2 * Tau_TP + p3 * Tau_zp) / (2 * (1 - R1) * (1 - R2))
t_zpo = (p1 * Tau_sz + 2 * p2 * Tau_TP + p3 * Tau_zp) / (2 * (1 - R1) * (1 - R2) * (1 - R3))
Tau_TP = Tau_TP + t_tpo
Prynt "t_szo = " & t_szo
Prynt "t_tpo = " & t_tpo
Prynt "t_zpo = " & t_zpo
Prynt "t_tp = " & Tau_TP
'6.5 - Задержка обработки запросов на интеллектуальную услугу в ВС SCP
Tau_pb = 0.01
Kbs = 3
'Kbs = Vp / Vpb
'tau_pb = 1 / Vpb
'tau_p = 1 / Vp
tau_p = Tau_pb / Kbs
Prynt "tau_p = " & tau_p
For i = 1 To 3
n_write = n_write + (n_wr(i) * Py(i) / n_TP_sum)
n_read = n_read + (n_rd(i) * Py(i) / n_TP_sum)
Next
Prynt "n_read = " & n_read
Prynt "n_write = " & n_write
t_d = n_write * tau_ob + n_read * (tau_ob / n_mirror_disks)
t_d = t_d * 0.001
Prynt "t_d = " & t_d
p_D = Lam_TP * t_d
p_P = Lam_TP * tau_p
R_PD = p_P + p_D
Tau_PD = R_PD / Lam_TP
v_pd = 1
t_opd = (R_PD * Tau_PD * (1 + v_pd ^ 2)) / (2 * (1 - R_PD))
Prynt "p_D = " & p_D
Prynt "p_P = " & p_P
Prynt "R_PD = " & R_PD
Prynt "Tau_PD = " & Tau_PD
Prynt "t_opd = " & t_opd
t_SCP = t_opd + Tau_PD
Prynt "t_SCP = " & t_SCP
'6.6 - Выбор производительности процессорной системы SCP
t_ctr = 1: t_d = 0.129
t_pm = t_ctr - t_d
Kbs = Round(Lam_TP * Tau_pb / (Alpha_p * (t_ctr - t_d))) + 1
t_p = Tau_pb / Kbs
Prynt "t_pm = " & t_pm
Prynt "Kbs = " & Kbs
Prynt "t_p = " & t_p
'6.7 - Задержки времени обслуживания запроса на интеллектульную услугу на участке SSP - SCP
t_tp_gen = (2 * Tau_TP) + t_SCP + t_SSP
t_tp_gen = 0.05104
t_yp = t_tp_gen * n_TP_avg
Prynt "T_TP = " & t_tp_gen
Prynt "t_yp = " & t_yp
'6.8 - Задержки запросов на интеллектуальные услуги в выходных регистрах SSP
Betta = LamSum * t_yp
p_P = Betta / n_k
t_yo = (p_P * t_yp) / (1 - p_P)
t_y_gen = t_yo + t_yp
Prynt "Betta = " & Betta
Prynt "p_P = " & p_P
Prynt "t_yo = " & t_yo
Prynt "T_y = " & t_y_gen
End Sub
Sub Prynt(msg)
lstOut.AddItem msg
End Sub
8 Система защиты интеллектуальной сети. Угрозы и решения
8.1 Общий подход к построению системы защиты ИС
Спрос на защиту телекоммуникационных систем постоянно растет. Операторы сетей и провайдеры услуг больше не отказываются от применения систем защиты (СЗ) не только в связи с ростом компьютерного мошенничества, а также в связи требованиями государственных и международных законов, указывающих на необходимость применения соответствующих механизмов защиты.
Во многих существующих системах телекоммуникаций при подтверждении идентификации, для получения услуг, а также для управления ими используется только Персональный идентификационный номер (PIN) или пароль. Данная «слабая идентификация» - крайне ненадежна, поскольку велика вероятность подслушивания или замены PIN или пароля. Вместо этого целесообразнее использовать механизмы защиты, основанные на криптографических ключах и алгоритмах шифрования [6].
Однако идентификация пользователя не является единственным аспектом защиты сети. Детальные анализы угроз новым услугам ИС, таким как Универсальная персональная связь (Universal Personal Telecommunication, UPT) и Беспроводная подвижная связь (Cordless Terminal Mobility, CTM) свидетельствуют о том, что существует большое количество угроз, которые необходимо также принимать во внимание. Особенно в случаях, когда задействованы операторы и провайдеры услуг различных сетей, необходимо быть уверенным в том, что никто из них не нарушит доступ к объекту другой системы. Также необходимо предотвратить нелегальную регистрацию объекта, подслушивание или модификацию передаваемых данных. Все это подразумевает, в зависимости от оценки риска, такие меры защиты, как эквивалентная идентификация объекта, проверка сохранности данных, кодирование и другие.
В данной главе рассмотрены возможные угрозы интеллектуальным сетям и их услугам, и меры защиты, необходимые для предотвращения данных угроз. Также здесь рассматриваются решения по защите элементов ИС и передаче данных. Для UPT и СТМ описываются конкретные механизмы защиты услуг, особенно с точки зрения доступа пользователя. Рассмотрено решение безопасного доступа пользователя, основанное на загрузке карты (интеллектуальной карты) 1C (Intelligent Card) в прикладное программное обеспечение [17].
Основные группы международных организаций стандартизации, связанные с защитой ИС, и решаемые ими задачи, включают в себя:
1) ETSI STC NA6 (IN) / SEG (Группа экспертов по системам защиты):
построение системы защиты IN;
построение системы защиты UPT (в составе NA7); исследования по защите СТМ;
2) ETSI STC NA6 (IN)/UCG (Группа по разработке карты UPT):
интерфейс между картой 1C и устройством DTMF для карт UPT;
интерфейс между картой 1C и терминалом для карт UPT;
3) ITU-T: Q.29:
защита сети;
защита доступа.
Общий подход к построению системы защиты, как показано на рисунке 8.1 (с соответствующими модификациями), успешно использовался во многих исследовательских проектах и проектах по стандартизации (например, европейский проект Технология сохранности механизмов в IBCN в рамках программы RACE, стандарт ETSI для защиты UPT, а также исследования ITU-T по защите FPLMTS) [6].
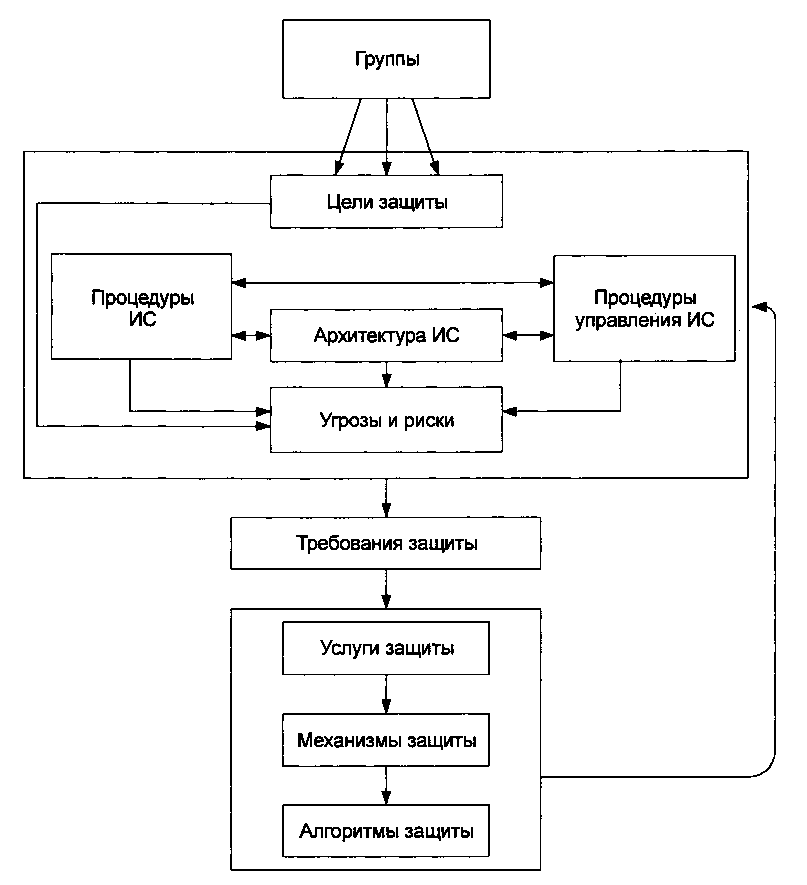
Рисунок 8.1 - Подход к построению системы защиты
Структурная схема на рисунке 8.1 показывает логическую последовательность действий для спецификации построения системы защиты.
Необходимо особо подчеркнуть, что в качестве основы необходимо иметь общий вид построения системы, характеристик и процессов, относящихся к системе защиты. Кроме того, необходимо учитывать цели системы защиты всех задействованных групп.
На следующем этапе необходимо провести тщательный анализ всех угроз, включая оценку риска. Данный анализ угроз должен учитывать все представленные услуги ИС, задействованные группы и элементы системы, определенные в области системы защиты. Только на основе данного анализа угроз могут быть определены требования к системе защиты, а затем услуги, механизмы и алгоритмы.
Процедуру необходимо повторить во избежание неучтенных угроз.
После этого учитываются общие цели системы защиты и общие условия угрозы и защиты.
Для ИС в общем, обсуждаются решения, принятые на основе существующей технологии по безопасной коммуникации и защите компьютера. Затем, представляются конкретные решения для двух услуг ИС: UPT и СТМ. Данные примеры связаны в основном с защитой доступа пользователя. Отдельно рассматривается решение по защите доступа пользователя, основанное на использовании IC-карт и загрузке соответствующего программного обеспечения на терминалы [13].
8.2 Цели системы защиты
Цели, влияющие на защиту, вытекают из требований различных субъектов, а именно:
- подписчиков услуг и пользователей;
- провайдеров услуг и провайдеров сети;
- органов управления ИС.
К целям подписчиков услуг и пользователей услуг относятся аспекты, связанные с правильным функционированием и конфиденциальностью. Целью операторов сети и провайдеров услуг является получение хорошего годового дохода при работе в системе. У органов управления ИС существуют определенные требования, связанные с конфиденциальностью, хорошей защитой информации и инфраструктуры, ограничением использования криптографических методов и оправданностью действий [7].
Следующий перечень представляет примеры возможных целей вышеперечисленных субъектов, которые могут оказывать влияние на систему защиты (СЗ):
- доступность и правильное функционирование процессов сети, услуг и функций управления;
- правильная и поддающаяся проверке оплата без возможности мошенничества;
- доступность для входящих звонков;
- возможность и правильное функционирование исходящих звонков;
- сохранность и конфиденциальность всей хранимой или передаваемой информации;
- возможность анонимного использования услуги;
- безотказная работа всех процессов сети и всех действий управления;
- защита репутации (сохранность доверия всех клиентов и инвесторов);
- учитываемость (ведение журналов) всех действий;
- ПО, удовлетворяющее общим критериям сертификации.
Цели, перечисленные выше, могут быть уменьшены до одной или до комбинации следующих основных целей, касающихся услуг ИС или управления ИС:
- конфиденциальность данных;
- сохранность данных;
- учитываемость;
- доступность.
Для достижения поставленных целей необходимо предотвратить ряд угроз, рассмотренных ниже [6].
8.3 Потенциальные угрозы
Если система, ее элементы и линии связи недостаточно хорошо защищены, могут возникнуть следующие преднамеренные (нефизические угрозы).
Нелегальное проникновение в сеть (подлог) пользователя или системного элемента: объект может намеренно выступить в качестве другого объекта; это может послужить базой для возникновения других угроз, таких как несанкционированный доступ или подделка.
Несанкционированный доступ к элементам ИС: попытки объекта проникнуть в данные, что противоречит политике защиты [6].
Подслушивание на линиях связи: нарушение конфиденциальности, связанное с несанкционированным контролем сообщений.
Фальсификация информации: сохранность передаваемой информации подвергается опасности из-за несанкционированного удаления, вставки, модификации, переупорядочения, повторного проигрывания или задержки.
Отказ от подтверждения факта: объект, участвовавший в коммуникационном обмене, затем отказывается признать данный факт.
Подделывание: объект подделывает информацию и заявляет, что данная информация была получена от другого объекта или отправлена другому объекту [7].
Отказ от услуги: объект не в состоянии выполнить свою функцию или мешает другим объектам выполнить их функции.
Данные угрозы относятся к элементам ИС, а также к линиям связи. Потенциальное расположение данных угроз показано, в качестве примера, на рисунок 8.2, что касается управления ИС, и на рисунке 8.3, что касается использования услуг ИС.
На рисунке 8.2 SMP (узел администрирования услуг), например, может быть напрямую связан через LAN или ISDN с подписчиками, провайдерами услуг или Web-сервером. В связи с этим, возникает угроза нелегального проникновения подписчика, провайдера услуг или Web-сервера, которые могут
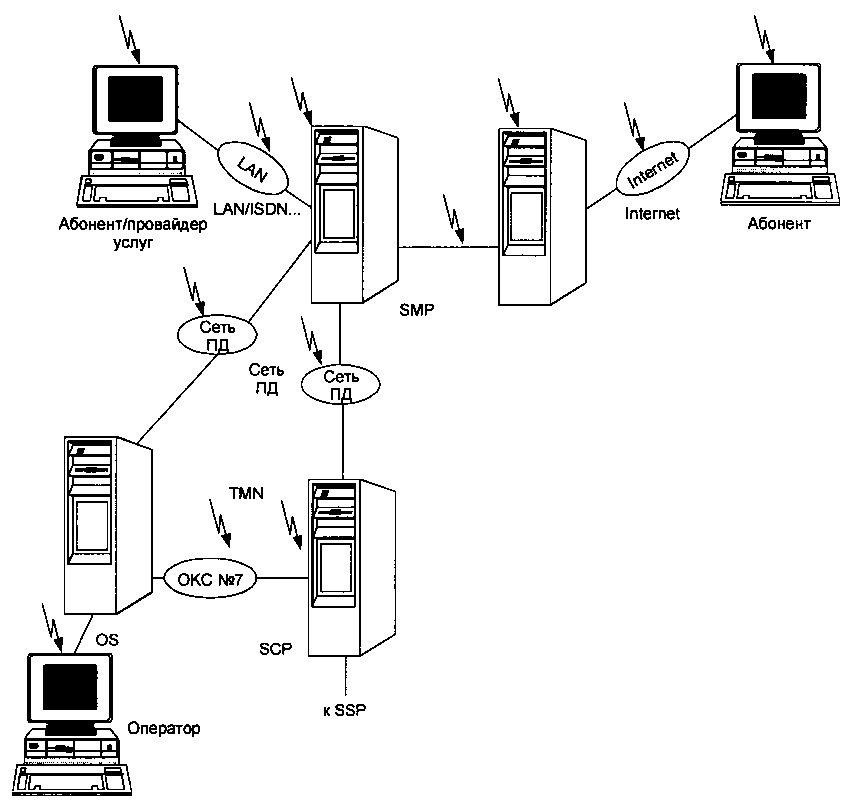
Рисунок 8.2 - Потенциальные угрозы системы управления ИС
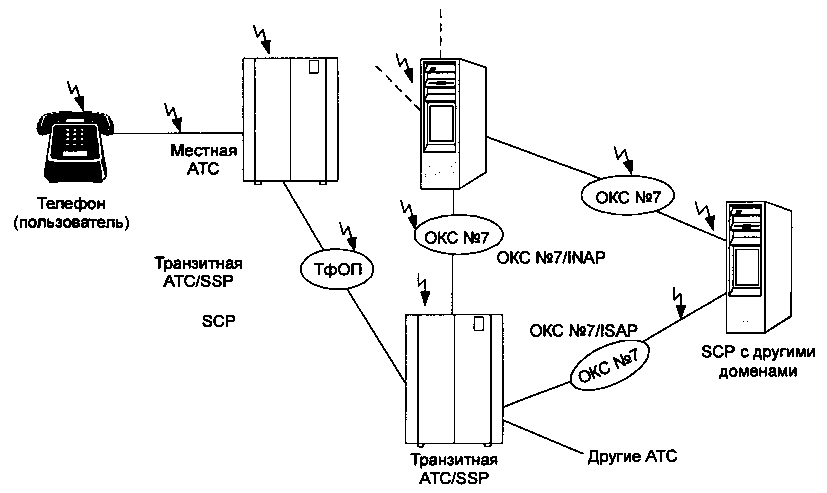
Рисунок 8.3 - Потенциальные угрозы для услуг использования ИС
получить доступ к данным SMP несанкционированным способом. Передаваемая информация может быть подслушана или модифицирована [7].
Подписчик может связаться через Интернет с Web-сервером для контроля своих услуг ИС. Поэтому, возникает угроза нелегального проникновения подписчика или данные этого подписчика могут быть подслушаны или модифицированы в Интернет. Сеть управления (TMN) ИС включает управление конфигурациями, ошибками и рабочими характеристиками. Если во время передачи аварийный сигнал, являющийся частью данных управления ошибками, модифицируется, возникает возможность отказа от услуг ИС. Несанкционированный доступ к данным управления конфигурациями может привести к модификации конфигурации ИС для того, чтобы подключить враждебный SMP.
Во многих существующих системах ИС используется только PIN для определения подлинности подписчика услуг ИС. Данная «слабая идентификация» является крайне ненадежной, поскольку велика вероятность подслушивания или замены PIN [13].
Нелегальное проникновение SCP в SSP может иметь опасные последствия, такие, как фальшивые звонки, неправильные счета на оплату или отказ в предоставлении услуг ИС.
Перед внедрением механизмов защиты против потенциальной угрозы, данная угроза должна быть тщательно изучена. Всегда необходимо учитывать:
Какова вероятность угрозы (вероятность возникновения)?
Каков потенциальный ущерб (влияние)?
Какова стоимость предотвращения угрозы посредством СЗ?
Вероятность возникновения и влияние можно подразделять по трем категориям: категория 1 - низкая, категория 2 - средняя, категория 3 - высокая. Риск является следствием вероятности возникновения и влияния.
Только если риск представляется высоким, а потенциальный ущерб превышает стоимость адекватного решения СЗ против данной угрозы, данное решение будет приведено в действие [7].
Риск потенциальной угрозы сильно зависит от конкретной реализации ИС, а также от индивидуальной услуги ИС и от реализаций механизмов защиты (например, PIN или сложная идентификация, расположение идентификации, ключевое управление и т.д.).
На практике риск может возникнуть при частых попытках нарушения защиты сети и ее злоумышленного использования. Поэтому, можно определить следующие угрозы, представляющие собой наиболее опасные варианты риска: нелегальное проникновение другого пользователя (особенно с точки зрения оплаты услуг!), подслушивание секретной информации (например, PIN), модификация данных пользователя.
Выбор механизмов защиты может зависеть от индивидуальной услуги ИС, ввода в работу системы ИС, физического окружения, в котором находятся элементы системы, а также от взаимного доверия и отношений между задействованными организациями. Однако общее решение должно быть принято в кратчайшие сроки [6].
Группы стандартизации, а также производители рассматривают данный вопрос с целью улучшения защищенности систем ИС. Несмотря на то, что многие модификации уже внедрены, например, безопасный доступ к SCP и SMP, новые услуги и новые концепции построения всегда требуют нового рассмотрения и оценки угроз, и если необходимо, дополнительных модификаций [7].
8.4 Требования к системе защиты
На основе определенных целей, описанных угроз и вариантов риска, функциональные требования к системе защиты представлены для тех элементов и соединений, потенциальный риск которых оценивается как наиболее высокий. Данные требования показаны в таблице 8.1.
Таблица 8.1 – Требования к системе защиты
| Для элементов ИС | Для линий связи |
| Подтверждение идентификации пользователя/подписчика (если возможно) | Гарантия конфиденциальности данных |
| Подтверждение идентификации коммуникационного партнера | Гарантия сохранности данных |
| Гарантия конфиденциальности данных | |
| Гарантия сохранности ПО и данных | |
| Не отказ от действий | |
| Определение попыток нарушения защиты |
В таблице 8.2 представлена зависимость между угрозами и функциональными требованиями к СЗ. Она составлена на основе результатов Группы защиты ETSI TMN.
Таблица 8.2 – Угрозы и требования к системе защиты