Методы защиты информации в телекоммуникационных сетях
Средства противодействию случайной утечки информации, причиной которой может быть программно-аппаратный сбой или человеческий фактор, могут быть разделены на следующие основные функциональные группы: дублирование информации, повышение надёжности компьютерных систем, создание отказоустойчивых компьютерных систем, оптимизация взаимодействия человека и компьютерной системы, минимизация ущерба от аварий и стихийных бедствий (в том числе, за счет создания распределённых компьютерных систем), блокировка ошибочных операций пользователей.
К утрате информации приводят хищение и потеря носителей информации, несанкционированное уничтожение носителей информации или только отображенной в них информации, искажение и блокирование информации. Утрата может быть полной или частичной, безвозвратной или временной, но в любом случае она наносит ущерб собственнику информации.
Несанкционированный доступ — это противоправное преднамеренное овладение конфиденциальной информацией лицом, не имеющим права доступа к охраняемым сведениям.
Наиболее распространенными путями несанкционированного доступа к информации являются:
• перехват электронных излучений;
• принудительное электромагнитное облучение (подсветка) линий связи с целью получения паразитной модуляции несущей;
• применение подслушивающих устройств (закладок);
• дистанционное фотографирование;
• перехват акустических излучений и восстановление текста принтера;
• копирование носителей информации с преодолением мер защиты
• маскировка под зарегистрированного пользователя;
• маскировка под запросы системы;
• использование программных ловушек;
• использование недостатков языков программирования и операционных систем;
• незаконное подключение к аппаратуре и линиям связи специально разработанных аппаратных средств, обеспечивающих доступ информации;
• злоумышленный вывод из строя механизмов защиты;
• расшифровка специальными программами зашифрованной: информации;
• информационные инфекции.
Перечисленные пути несанкционированного доступа требуют достаточно больших технических знаний и соответствующих аппаратных или программных разработок со стороны взломщика. Например, используются технические каналы утечки — это физические пути от источника конфиденциальной информации к злоумышленнику, посредством которых возможно получение охраняемых сведений. Причиной возникновения каналов утечки являются конструктивные и технологические несовершенства схемных решений либо эксплуатационный износ элементов. Все это позволяет взломщикам создавать действующие на определенных физических принципах преобразователи, образующие присущий этим принципам канал передачи информации — канал утечки.
Однако есть и достаточно примитивные пути несанкционированного доступа:
хищение носителей информации и документальных отходов;
инициативное сотрудничество;
склонение к сотрудничеству со стороны взломщика;
выпытывание;
подслушивание;
наблюдение и другие пути.
Для обеспечения эффективного применения системы защиты информации в телекоммуникационной сети предприятия при ее построении необходимо учитывать следующие требования:11
- эшелонированность. Система защиты должна состоять из нескольких уровней. Нарушение защиты на каком-либо уровне не должно повлечь за собой ослабления других уровней или недееспособности системы защиты в целом; согласованность. Средства защиты, в том числе входящие в региональные составляющие телекоммуникационной сети предприятия, должны обеспечивать возможность их эксплуатации в рамках единой системы;
- интегрируемость. Средства защиты информации должны оптимальным образом встраиваться в инфраструктуру телекоммуникационной сети;
- контролируемость. События, связанные с функционированием системы защиты, должны контролироваться средствами мониторинга безопасности;
- сертифицируемость. Применяемые при построении системы защиты средства должны удовлетворять установленным стандартам и требованиям;
- масштабируемость. При построении системы защиты должна быть обеспечена возможность ее развития с учетом развития телекоммуникационных сетей предприятия.
3.2. Методы защита информации в телекоммуникационных сетях предприятия
Отраслевой стандарт по информационной безопасности определяет защиту информации как деятельность, направленную на предотвращение утечки информации, несанкционированных и непреднамеренных воздействий на информацию. И если первое направление (предотвращение утечки) должно предупреждать разглашение конфиденциальных сведений, несанкционированный доступ к ним и/или их получение разведками (например, коммерческой разведкой фирм-конкурентов), то два других направления защищают от одинаковых угроз (искажение конфиденциальной информации, ее уничтожение, блокирование доступа и аналогичные действия с носителем информации). Вся разница заключается в наличии или отсутствии умысла в действиях с информацией (рис. 3.1.).
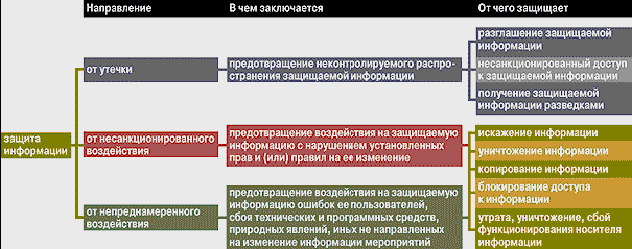
Рис.3.1. Защита информации на предприятии
Источник: Дъяченко С.И. Правовые аспекты работы в ЛВС. –СПб.: «АСТ», 2002.С.34.
Больше всего угроз по-прежнему создают компьютерные вирусы (в число которых помимо традиционных файловых, загрузочных, макровирусов и т. п. вредоносных программ входят также «трояны», «вандалы», перехватчики паролей и т. д.) и атаки распространителей спама.
Многие сети годами остаются открытыми для пришельцев из Интернета, и неизвестно, что в этом случае опаснее — сознательный взлом злоумышленником корпоративной сети для съема конфиденциальной информации или же осуществляемая дезорганизация работы сети с помощью атак типа «отказ в обслуживании». Поскольку для малых и средних коммерческих структур создание специально защищенных линий связи невозможно, приходится использовать открытые каналы для обмена кроме прочего и конфиденциальной информацией, а это чревато как перехватом этой информации, так и нарушением ее целостности или подменой.
Внутри локальной сети актуальна задача надежной аутентификации пользователей: хрестоматийный пример прикрепления к монитору бумажки с записанным логином и паролем.
Зачастую не придается значения разграничению доступа между легальными пользователями. Здесь можно привести такую аналогию: иерархию кабинетов все сотрудники соблюдают свято, никому не приходит в голову оккупировать стол или комнату начальства, а вот по отношению к конфиденциальной информации действует, так сказать, принцип «каждому — по интересам», и сведения, предназначенные двум-трем топ-менеджерам, становятся известны чуть ли не половине фирмы.
В качестве еще одного канала вероятной утечки можно назвать, к примеру, сервис-центры, в которые поступают диски с не уничтоженной должным образом информацией. Наконец, не стоит забывать, что в значительном числе случаев пользователи оперируют информацией не только в электронном, но и в бумажном виде, и регулярное обследование содержимого мусорных ведер, куда отправляются черновики и наброски, может дать вашим конкурентам больше, чем хитроумные атаки и попытки взлома.
Таким образом, можно сделать вывод: защита информации — одно из ключевых направлений деятельности любой успешной фирмы. Перед специально отобранным для этого сотрудником (или подразделением) стоят следующие задачи:
• анализ угроз конфиденциальной информации, а также уязвимых мест автоматизированной системы и их устранение;
•формирование системы защиты информации - закупка и установка необходимых средств, их профилактика и обслуживание;
• обучение пользователей работе со средствами защиты, контроль за соблюдением регламента их применения;
• разработка алгоритма действий в экстремальных ситуациях и проведение регулярных "учений";
• разработка и реализация программы непрерывной деятельности автоматизированной системы и плана восстановительных мероприятий (в случае вирусной атаки, сбоя/ошибки/отказа технических средств и т. д.).
Итак, можно констатировать, что деятельность по защите информации протекает в рамках четырехугольника «руководство компании — служба защиты информации — пользователи», и от доброй воли всех этих сторон зависит, будет ли их сотрудничество эффективным.
С какими же проблемами приходится сталкиваться при построении системы защиты информации12?
Метод заплаток. «Кусочное» обеспечение информационной безопасности лишь на отдельных направлениях. Следствие — невозможность отразить атаки на незащищенных участках и дискредитация идеи информационной безопасности в целом.
Синдром амебы. Фрагментарное реагирование на каждый новый раздражитель; часто сочетается с применением «метода заплаток». Следствие — запаздывание с отражением новых угроз, усталость от бесконечной гонки по кругу.
Лекарство от всего. Попытки возложить на одно средство защиты информации все функции обеспечения информационной безопасности (например, стремление отождествить аутентификацию и полный комплекс задач защиты от несанкционированного доступа).
Следствие — непрерывный переход, миграция от одного средства защиты к другому, «более комплексному», последующее разочарование и паралич дальнейших действий.
Волшебная палочка. Вторая ипостась поисков «универсального лекарства», искреннее непонимание необходимости дополнения технических мер защиты организационными. Следствие — предъявление завышенных требований к системе или средству защиты.
Стремление к экономии. Желание построить систему защиты на беззатратной основе. Следствие — применение непроверенных и/или нелицензионных средств защиты, отсутствие поддержки со стороны производителей, постоянные попытки разобраться во всем самостоятельно, неэффективные и разорительные, как и любая самодеятельность.
Таким образом, на предприятии должен быть создан следующий набор средств и методов для защиты информации в сети (табл.3.1)
Таблица 3.1
Средства и методы защиты информации в сети предприятия
| Минимальный пакет | Оптимальный пакет (в дополнение к минимуму) |
| Средства антивирусной защиты рабочих станций, файловых и почтовых серверов | Антивирусные средства в программно-аппаратном исполнении; средства контроля содержимого (Content Inspector) и борьбы со спамом |
| Программный межсетевой экран (МЭ) | Программно-аппаратный МЭ, система обнаружения атак (Intrusion Detection System) |
|
Программные средства формирования защищенных корпоративных сетей (VPN - Virtual Private Network) |
То же в программно-аппаратном исполнении и интеграции с межсетевым экраном |
| Аппаратные средства аутентификации пользователей (токены, смарт-карты, биометрия и т. п.) | То же в интеграции со средствами защиты от несанкционированного доступа (НСД) и криптографическими средствами |
| Разграничение доступа пользователей к конфиденциальной информации штатными механизмами защиты информации и разграничение доступа операционных систем, прикладных программ, маршрутизаторов и т. п. | Программно-аппаратные средства защиты от НСД и разграничения доступа |
| Программные средства шифрования и электронной цифровой подписи (ЭЦП) для обмена конфиденциальной информацией по открытым каналам связи | Аппаратные шифраторы для выработки качественных ключей шифрования и ЭЦП; интеграция со средствами защиты от НСД и аутентификации |
| Средства "прозрачного" шифрования логических дисков пользователей, используемых для хранения конфиденциальной информации | Средства "прозрачного" шифрования конфиденциальной информации, хранимой и обрабатываемой на серверах |
| Средства уничтожения неиспользуемой конфиденциальной информации (например, с помощью соответствующих функций шифраторов) | Аппаратные уничтожители носителей информации |
| Средства резервного копирования, источники бесперебойного питания, уничтожители бумажных документов | |
Заключение
Цель курсового исследования достигнута путём реализации поставленных задач. В результате проведённого исследования по теме "Методы защиты информации в телекоммуникационных сетях" можно сделать ряд выводов:
Проблемы, связанные с повышением безопасности информационной сферы, являются сложными, многоплановыми и взаимосвязанными. Они требуют постоянного, неослабевающего внимания со стороны государства и общества. Развитие информационных технологий побуждает к постоянному приложению совместных усилий по совершенствованию методов и средств, позволяющих достоверно оценивать угрозы безопасности информационной сферы и адекватно реагировать на них.
Предотвращение несанкционированного доступа к конфиденциальной информации, циркулирующей в телекоммуникационных сетях государственного и военного управления, к информации национальных и международных правоохранительных организаций, ведущих борьбу с транснациональной организованной преступностью и международным терроризмом, а также в банковских сетях является важной задачей обеспечения безопасности глобальной информации. Защите информации в последнее время уделяется все большее внимание на самых различных уровнях - и государственном, и коммерческом.
Под защитой информации принято понимать использование различных средств и методов, принятие мер и осуществление мероприятий с целью системного обеспечения надежности передаваемой, хранимой и обрабатываемой информации.
Можно выделить несколько основных задач, решение которых в информационных системах и телекоммуникационных сетях обеспечивает защиту информации.
Это:
- организация доступа к информации только допущенных к ней лиц;
- подтверждение истинности информации;
- защита от перехвата информации при передаче ее по каналам связи;
- защита от искажений и ввода ложной информации.
Защитить информацию – это значит:
обеспечить физическую целостность информации, т.е. не допустить искажений или уничтожения элементов информации;
не допустить подмены (модификации) элементов информации при сохранении ее целостности;
не допустить несанкционированного получения информации лицами или процессами, не имеющими на это соответствующих полномочий;
быть уверенным в том, что передаваемые (продаваемые) владельцем информации ресурсы будут использоваться только в соответствии с обговоренными сторонами условиями.
Радикальное решение проблем защиты электронной информации может быть получено только на базе использования криптографических методов, которые позволяют решать важнейшие проблемы защищённой автоматизированной обработки и передачи данных. При этом современные скоростные методы криптографического преобразования позволяют сохранить исходную производительность автоматизированных систем.
Криптографические преобразования данных являются наиболее эффективным средством обеспечения конфиденциальности данных, их целостности и подлинности. Только их использование в совокупности с необходимыми техническими и организационными мероприятиями могут обеспечить защиту от широкого спектра потенциальных угроз.
Электронная цифровая подпись (ЭЦП) - вид аналога собственноручной подписи, являющийся средством защиты информации, обеспечивающим возможность контроля целостности и подтверждения подлинности электронных документов.
Библиографический список литературы
I. Источники
Гражданский кодекс Российской Федерации. Часть вторая: Федеральный закон от 26.01.1996 № 14-ФЗ (в ред. от 02.02.2006.).
Федеральный закон Российской Федерации «Об информации, информационных технологиях и о защите информации от 27 июля 2006 г. № 149-ФЗ».
Федеральный закон Российской Федерации «Об электронной цифровой подписи» от 10 января 2002 года № 1-ФЗ.
II. Литература
Биячуев, Т.А. Безопасность корпоративных сетей / Т.А. Биячуев. – СПб: СПб ГУ ИТМО, 2004.- 161 с.
Вихорев, С. Как определить источники угроз / С. Вихорев, Р.Кобцев //Открытые системы. – 2002. - №07-08.-С.43.
Волчков, А. Современная криптография / А.Волчков // Открытые системы.- 2002. - №07-08. –С.48.
Гмурман, А.И. Информационная безопасность/ А.И. Гмурман - М.: «БИТ-М», 2004.-387с.
Дъяченко, С.И. Правовые аспекты работы в ЛВС/ С.И. Дъяченко–СПб.: «АСТ», 2002.- 234с.
Зима, В. Безопасность глобальных сетевых технологий / В.Зима, А. Молдовян, Н. Молдовян – СПб.: BHV, 2000. – 320 с.
Информатика: Базовый курс / С.В. Симонович [и др]. – СПб.: Питер, 2002. – 640с.:ил.
Конахович, Г. Защита информации в телекоммуникационных системах/ Г.Конахович.-М.:МК-Пресс,2005.- 356с.
Коржов, В. Стратегия и тактика защиты / В.Коржов //Computerworld Россия.- 2004.-№14.-С.26.
Мельников, В. Защита информации в компьютерных системах / В.Мельников - М.: Финансы и статистика, Электронинформ, 1997. – 400с.
Молдовян, А.А. Криптография / А.А.Молдовян, Н.А. Молдовян, Советов Б.Я. – СПб.: Издательство “Лань”, 2001. – 224с.,ил.
Осмоловский, С. А. Стохастические методы защиты информации/ С. А. Осмоловский – М., Радио и связь, 2002. – 187с.
Острейковский, В.А. Информатика: Учеб. пособие для студ. сред. проф. учеб. Заведений/ В.А. Острейковский– М.: Высш. шк., 2001. – 319с.:ил.
Семенов, Г. Цифровая подпись. Эллиптические кривые / Г.Семенов // Открытые системы.- 2002. - №07-08. – С.67-68.
Титоренко, Г.А. Информационные технологии управления/ Г.А. Титоренко - М.: Юнити, 2002.-376с.
Устинов, Г.Н. Уязвимость и информационная безопасность телекоммуникационных технологий/ Г.Н. Устинов– М.: Радио и связь, 2003.-342с.
Шахраманьян, М.А. Новые информационные технологии в задачах обеспечения национальной безопасности России/ Шахраманьян, М.А. – М.: ФЦ ВНИИ ГОЧС, 2003.- 222с.
Экономическая информатика / под ред. П.В. Конюховского и Д.Н. Колесова. – СПб.: Питер, 2000. – 560с.:ил.
Ярочкин, В.И. Информационная безопасность. Учебник для вузов/ В.И. Ярочкин– М.: Академический Проект, Мир, 2004. – 544 с.
1 Гмурман А.И. Информационная безопасность.- М.: «БИТ-М», 2004.С.23-35.
2 Зима В., Молдовян А., Молдовян Н. Безопасность глобальных сетевых технологий. – СПб.: BHV, 2000. С.56.
3 Гражданский Кодекс РФ, часть I, ст. 15.
4 Конахович Г. Защита информации в телекоммуникационных системах. – М.: МК-Пресс,2005.С.123.
5 Коржов В. Стратегия и тактика защиты.//Computerworld Россия.- 2004.-№14.С.26.
6 Волчков А. Современная криптография. // Открытые системы.- 2002. №07-08. С.48.
7 Молдовян А.А., Молдовян Н.А., Советов Б.Я. Криптография. – СПб.: Издательство “Лань”, 2001.С.56-76.
8 Федеральный закон "Об электронной цифровой подписи" от 10 января 2002 года № 1-ФЗ, ст.3.
9 Семенов Г. Цифровая подпись. // Открытые системы.- 2002. №07-08. С.67-78.
10 Устинов Г.Н. Уязвимость и информационная безопасность телекоммуникационных технологий. – М.: Радио и связь, 2003.С.128.
11 Биячуев Т.А. Безопасность корпоративных сетей / под ред. Л.Г.Осовецкого. – СПб: СПб ГУ ИТМО, 2004.С.187.
12 Мельников В. Защита информации в компьютерных системах. - М.: Финансы и статистика, Электронинформ, 1997.С.79-81.