Проектирование сети Metro Ethernet в городе Павлодаре
На оборудовании магистральной сети необходимо организовать следующие виртуальные частные сети:
сеть, объединяющая VLAN PORTAL-ACCESS в региональных и центральном узле;
сеть, объединяющая VLAN AAA-ACCESS в региональных и центральном узле;
сеть, объединяющая VLAN SERVICE-ACCESS в центральном узле и CENTRAL-SERVICES в региональных.
Пропускная способность VPN AAA-ACCESS от регионального узла до центрального должна составлять не менее 500 бит/сек на каждого клиента регионального узла. Обратный канал должен иметь пропускную способность не менее 50 бит/сек на каждого клиента. Оценка необходимой пропускной способности остальных VPN производится на этапе внедрения дополнительных услуг с учётом статистики использования серверов портала и услуг.
Для маршрутизации в каждом VPN используется протокол BGP (eBGP). Шлюзы выбора услуг находятся в автономной системе номер 64600, относящейся к частному блоку нумерации автономных систем и получает от маршрутизатора МСПД маршруты на все остальные сегменты данного VPN.
Подключение к сети Интернет производится путём выделения для этих целей отдельных логических интерфейсов на шлюзе выбора услуг и магистральном машрутизаторе, имеющих публичные IP адреса (VLAN 109). Маршрутизация трафика также производится по протоколу BGP (eBGP), шлюз выбора услуг получает от маршрутизатора МСПД только маршрут по умолчанию, а обратный трафик маршрутизируется в соответствии с политикой АО «Казахтелеком», реализованной на пограничных маршрутизаторах.
2.8 Организация соединения с магистральной сетью IP/MPLS
Центральный узел сети расположен в г. Павлодар на АТС-32 (Рисунок 2.15). Центральный узел сети реализован на основе устройства Cisco 7206VXR SSG (рассмотрение его вне рамок данного проекта) и двух коммутаторов S6506 и S5624P. Помимо активного оборудования на центральном узле расположены серверы для организации системы управления сетью (iManager N2000).
Основной задачей активного оборудования центрального узла является обеспечение взаимодействия с устройствами P/PE магистральной сети MPLS на уровне интеграции услуг IP, а также терминации пользовательского трафика РРРоЕ на сервере выбора услуг SSG. Основной задачей коммутаторов являются стыковка с магистральной сетью IP/MPLS для организации услуг L3VPN, обеспечение каналов между городской сетью Metro Ethernet г. Павлодар, Екибастуз, Аксу и магистральной сетью. Реализация функционала пограничного устройства РЕ осуществляется в рамках проекта построения магистрального сегмента сети АО «Казахтелеком» и так же не входит в рамки данного проекта. Схема подключения оборудования центрального узла представлена на чертеже Metro-2-4-05.
Посредством оптических каналов организованы линки Gigabit Ethernet к активному оборудованию узлов на АТС-53 и АТС-47/520. Маршрутизатор Cisco 7206VXR SSG, выполняющий функции шлюза выбора услуг, подключен отдельными интерфейсами к коммутатору S6506. Подключение системы управление проектируется осуществить через коммутатор уровня мониторинга S3026T. Подключение внешних сетей производится на портах коммутаторов S5624P.
В данном проекте все коммутаторы сети объединены в единый L2 домен, поэтому нумерация VLAN на центральном узле производится в соответствии с таблицей распределения номеров VLAN Таблица 3. Для подключения сервера выделяется отдельный VLAN. Это позволяет обеспечить безопасность путем установления соответствующих листов доступа на соответствующих портах маршрутизатора.
Коммутатор S3026T используется в качестве устройства для подключения оборудования мониторинга. Помимо активного оборудования на центральном узле расположены сервер Manager 2000 и два терминала, предназначенных для организации системы управления сетью.
Организация соединения сегмента сети Metro Ethernet г. Павлодар, с магистральным сегментом сети АО «Казахтелеком» производится на центральном узле посредством подключения РЕ устройства к коммутатору S6506. При этом для обеспечения резервирования используется подключение двумя различными интерфейсами GE к портам коммутатора. На данном этапе не является целесообразным активирование протокола динамической маршрутизации между устройствами городской сети и магистрального сегмента. В последующем, в случае построения единой системы управления, и необходимости объединения адресных пространств, для данных целей возможно использование как статической, так и динамической маршрутизации.
Для обеспечения сервиса L3VPN клиентам городской сети производится объединение сегмента сети Metro Ethernet г. Павлодар, Екибастуз, Аксу с магистральным сегментом сети АО «Казахтелеком» посредством терминации L2VPN клиента сети на РЕ устройстве и организация маршрутизации в соответствии с договоренностью между клиентом и АО «Казахтелеком».
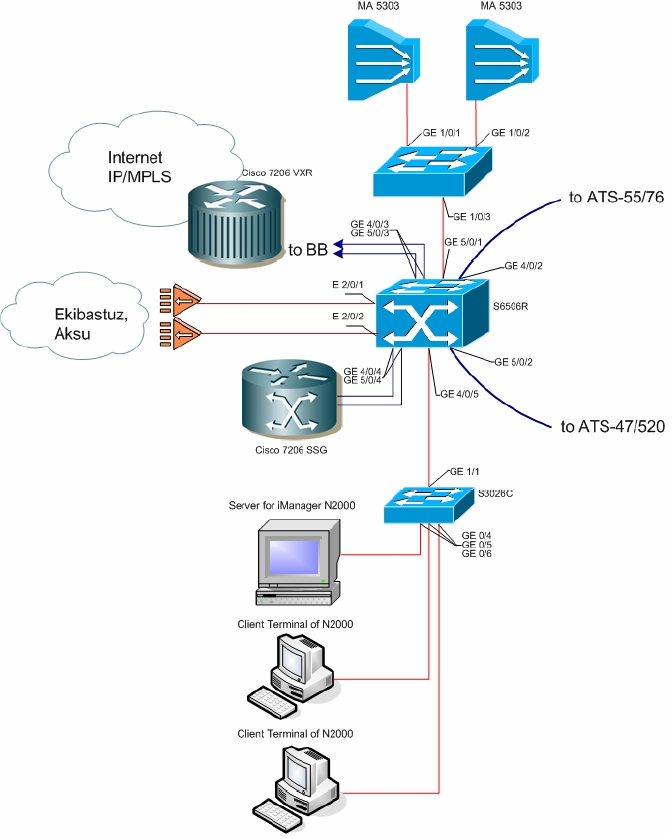
Рисунок 2.15 Схема организации Центрального узла
2.9 Принципы именования устройств в сети
Для систематизации и упрощения работы обслуживающего персонала при работах на сети MetroEthernet г. Павлодара, принята следующая система обозначения устройств в сети:
Таблица 5 Именование устройств в сети.
| № | Узел сети | Устройство | Обозначение |
| 1 | ATS-32 | Switch S6506R | [ATE32_S6506R] |
| Switch S5624P | [ATE32_S5624P] | ||
| DSLAM MA5303 | [ATE32_MA5303_A] | ||
| DSLAM MA5303 | [ATE32_MA5303_B] | ||
| 2 | ATS-53 |
Switch S5624P DSLAM MA5303 |
[ATE53_S5624P] [ATE53_MA5303] |
| 3 | ATS-55/51 |
Switch S5624P DSLAM MA5303 |
[ATE55/51_S5624P] [ATE55/51_MA5303] |
| 4 | IRLCM 505/507 |
Switch S5624P DSLAM MA5303 |
[IRLCM505/507_S5624P] [IRLCM505/507_MA5303] |
| 5 | IRLCM 515/517 |
Switch S5624P DSLAM MA5303 |
[IRLCM515/517_S5624P] [IRLCM515/517_MA5303] |
| 6 | IRLCM 500/502 |
Switch S5624P DSLAM MA5303 |
[IRLCM500/502_S5624P] [IRLCM500/502_MA5303] |
| 7 | ATS-54/46 |
Switch S5624P DSLAM MA5303 |
[ATE54/46_S5624P] [ATE54/46_MA5303] |
| 8 | ATS-45/570 |
Switch S5624P DSLAM MA5303 |
[ATE45/570_S5624P] [ATE45/570_MA5303] |
| 9 | ATS-47/520 |
Switch S5624P DSLAM MA5303 |
[ATE47/520_S5624P] [ATE47/520_MA5303] |
| 10 | IRLCM 575 |
Switch S5624P DSLAM MA5303 |
[IRLCM575_S5624P] [IRLCM575_MA5303] |
| 11 | IRLCM 526/528 |
Switch S5624P DSLAM MA5303 |
[IRLCM526/528_S5624P] [IRLCM526/528_MA5303] |
2.10 Схемы подключения клиентов
В этом разделе приводятся схемы взаимодействия оборудования, на основании которых производится настройка для предоставления услуг. Выделяются три типа подключений клиентов, различных, с точки зрения оборудования СПУ (в пределах типа все услуги представляются одинаковыми):
первое подключение, ориентированное на случай, в котором пользователь ещё не активизировал свой контракт;
подключение к услугам доступа с оплатой по факту;
подключение к услугам с предварительной оплатой.
Кроме схем взаимодействия, в данном разделе также описываются функции, выполняемые каждым элементом СПУ.
2.10.1 Первое подключение
Подключение клиентов к шлюзу выбора услуг производится по протоколу PPPoE.
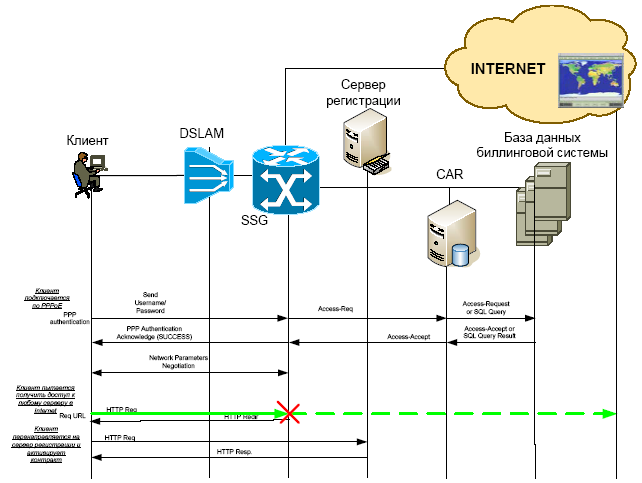
Рисунок 2.16 Схема взаимодействия компонентов при первом соединении клиента
При первом подключении клиент ещё не активировал контракт и у него нет имени и пароля для полноценного соединения, с предоставлением доступа к каким-то услугам. Поэтому для подключения используются предопределённое имя пользователя «megaline» и пароль «megaline». Для клиента с таким именем не определены доступные услуги и, соответственно, в SSG не создаётся Host Object (Рисунок 2.16).
При попытке соединения с любым сервером в Internet по протоколу TCP, порт 80, SSG рассматривает этого клиента как неидентифицированного и использует соответствующий блок конфигурации (TCP Redirect) для перенаправления клиента на сервер для первого входа. На этом сервере клиент может оформить активацию своего контракта и получает имя и пароль для доступа к услугам по PPPoE, а также может получить дополнительные инструкции для конфигурирования соединения.
Таким образом, для реализации механизма первого входа требуется конфигурирование SSG как PPPoE сервера для выдачи клиенту следующих параметров:
IP адрес клиента;
IP адреса серверов DNS.
Кроме того, на SSG конфигурируется функция TCP Redirect таким образом, чтобы все web-запросы на порт 80 приводили к перенаправлению клиента на сервер SESM (82.200.157.18), порт 90.
Порт 90 на сервере SESM контролирует приложение Captive Portal, производящее перенаправление клиента на нужную страницу сервера для первого входа: cabinet.megaline.kz:8080/billing-dealer/index.do.
Таким образом, при первом входе клиента задействуются следующие компоненты.
SSG:
выступает в качестве сервера PPPoE;
взаимодействует с сервером CAR по протоколу RADIUS для идентификации клиента;
выдаёт клиенту параметры подключения;
IP адрес;
адреса серверов DNS.
SESM:
производит перенаправление произвольного запроса клиента на преопределённый URL сервера первого входа.
Сервер первого входа:
отображает страницы личного кабинета и активации контракта CAR;
взаимодействует с SSG и биллинговой системой для идентификации клиента и считывания необходимых для организации соединения параметров:
session timeout;
idle timeout;
названия доступных сервисов;
скорость подключения к сервисам.
2.10.2 Подключение к услуге с оплатой по факту
В этом случае, после прохождения проверки имени и пароля клиент рассматривается SSG как идентифицированный. Для всех идентифицированных клиентов автоматически активируется доступ к услугам, соответствующим их тарифным планам. Таким образом, клиент может получить доступ к серверам активированных услуг, не предпринимая никаких дополнительных действий (Рисунок 2.17).
Активация услуг происходит в два этапа. На первом этапе шлюз выбора услуг аутентифицирует клиента, подключающегося по протоколу PPPoE и получает в пакете RADIUS Access Accept атрибут Cisco-SSG-Account-Info, содержащий список доступных клиенту услуг, указания по автоматической активации определённых услуг, а также возможное ограничение скорости доступа. После этого шлюз выбора услуг запрашивает сервер RADIUS о параметрах услуг, которые должны быть активированы автоматически и подключает клиента к этим услугам в соответствии с полученными данными.
Так как для всех клиентов автоматически активируется услуга доступа к сети Internet, то при попытке доступа к серверам с ограниченным доступом (Walled Garden), центральным или региональным, запросы перенаправляются в Internet. Для корректного доступа к серверам услуг Walled Garden необходимо произвести активацию соответствующей услуги на сервере SESM: service.megaline.kz:93. После активации услуги SSG может корректно маршрутизировать запросы данного клиента к серверам услуг.
Для доступа к SESM и серверам портала применяется механизм Port Bundling, осуществляющий трансляцию адреса и порта клиента в выделенный адрес и блок портов, по которым производится идентификация клиента при дальнейшем обмене информацией между SSG и SESM.
Так как на SESM включается функция Single SignOn, идентификация клиента для доступа к странице выбора услуг не производится. После получения запроса клиента SESM обращается на SSG с использованием фирменной модификации протокола RADIUS за информацией о клиенте, сообщая SSG адрес и порт клиента. По этим данным SSG определяет имя пользователя и возвращает информацию о том, что клиент прошёл идентификацию, а также список услуг, доступных клиенту. Протокол взаимодействия не нуждается в настройке и модифицируется при появлении новой функциональности SSG и SESM.
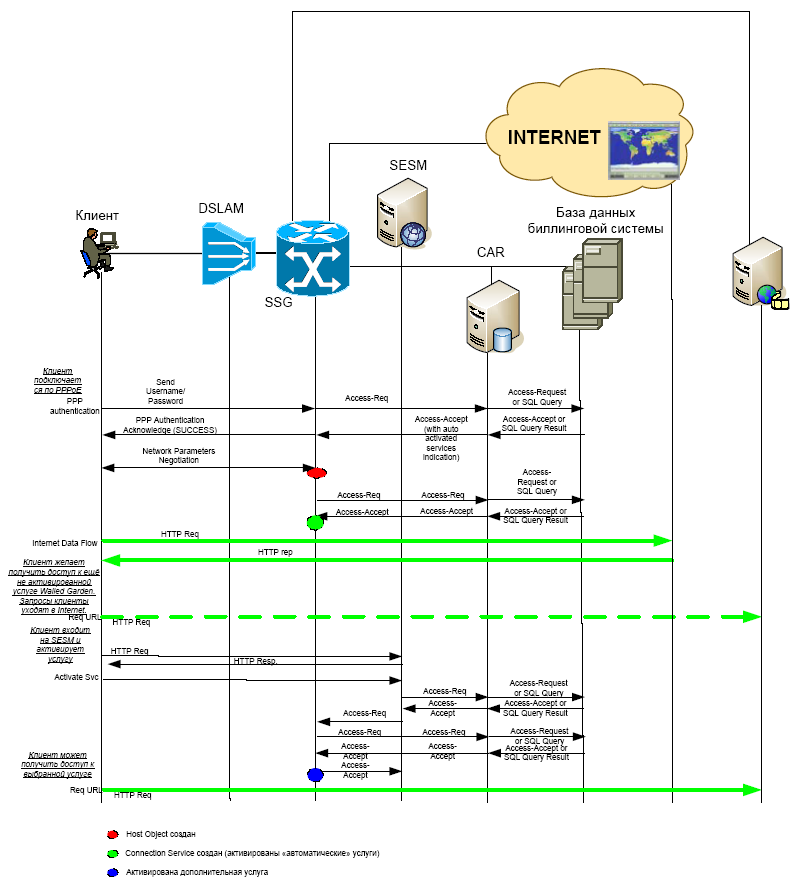
Рисунок 2.17 Схема взаимодействия компонентов при активации услуг с оплатой по факту
Для отображения доступных пользователю услуг на странице выбора услуг недостаточно информации о том, какие услуги доступны, а необходима также информация о типах сервисов (режим одновременного или неодновременного использования, необходимость дополнительной идентификации, описание услуги для отображения). С целью получения этой информации, SESM обращается на CAR по протоколу RADIUS (Access Request), передавая в качестве имени пользователя название сервиса. В ответном пакете (Access Accept) CAR возвращает параметры сервиса. После этого SESM может отобразить список услуг, доступных пользователю.
В данном случае предполагается, что Cisco Access Registrar для проверки пароля пользователей, получения информации о доступных сервисах и параметрах сервисов использует обращение в базу данных биллинговой системы по технологии ODBC.
Таким образом, при предоставлении услуг с оплатой по факту задействуются следующие компоненты.
SSG:
выступает в качестве сервера PPPoE;
взаимодействует с сервером CAR по протоколу RADIUS для идентификации клиента, получения информации о разрешённых услугах и параметров услуг;
выдаёт клиенту параметры подключения:
IP адрес;
адреса серверов DNS.
SESM:
выполняет взаимодействие с SSG и CAR для отображения списка доступных услуг и сообщения SSG о выборе, сделанном клиентом.
CAR:
взаимодействует с SSG и биллинговой системой для идентификации клиента и считывания необходимых для организации соединения параметров:
session timeout;
idle timeout;
названия доступных сервисов;
скорость подключения к сервисам.
взаимодействует с SSG, SESM и биллинговой системой для определения параметров сервиса:
session timeout;
idle timeout;
тип сервиса;
маршруты сервиса;
скорость подключения к данному сервису.
взаимодействует с SSG и биллинговой системой для записи статистической информации в базу данных биллинговой системы и локальную файловую систему.
2.10.3 Подключение к услуге с предварительной оплатой
В случае необходимости выбора услуги с предварительной оплатой, с точки зрения подключения клиента ничего не меняется по сравнению со случаем услуги с оплатой по факту, однако, в механизм взаимодействия SSG и биллинговой системой добавляется шаг, связанный с контролем доступных средств на счету клиента. На рисунке 2.18 представлен случай активации услуги с предварительной оплатой на странице выбора услуг SESM, однако, также возможна автоматическая активация таких услуг.
Для реализации такого контроля шлюз выбора услуг запрашивает параметры, по которым необходимо производить учёт трафика клиентов. В качестве таких параметров могут выступать:
объём переданных данных;
объём полученных данных;
суммарный объём переданных или полученных данных;
время соединения.
Кроме того, возможно проводить учёт по комбинации любых двух из этих параметров. Биллинговая система передаёт шлюзу выбора услуг доступные клиенту значения параметров. Шлюз выбора услуг следит за тем, чтобы полученные с сервера RADIUS параметры не были превышены. С целью придания большей гибкости системе предоставления услуг (предоставление нескольких предоплаченных услуг; возможность пользования услугами, отличными от услуг передачи данных) биллинговая система настраивается таким образом, чтобы передавать данные о доступных клиенту значениях параметров по частям, в виде некоторой квоты, при исчерпании (превышении объёма данных или времени соединения) которой SSG снова запрашивает доступные ресурсы.
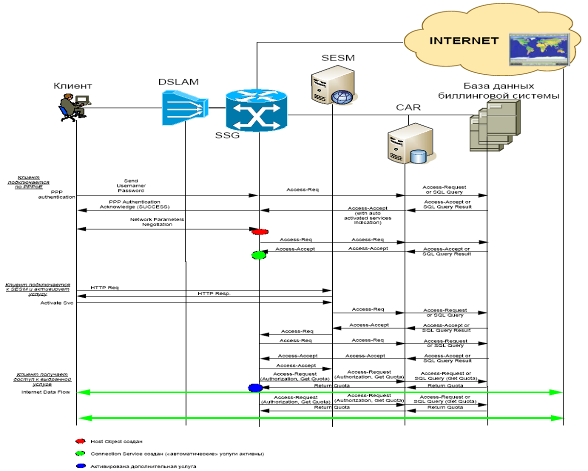
Рисунок 2.18 Схема взаимодействия компонентов при активации услуги с предварительной оплатой
Таким образом, необходимо выполнить дополнительную настройку SSG и CAR для выполнения авторизации клиентов по мере исчерпания квоты.
Предоставление этого типа услуг и соответствующие настройки относятся ко второму этапу реализации проекта. Схемы подключения клиентов.
2.11 Конфигурация услуг
В начальной конфигурации данной сети настраиваются следующие услуги:
доступ к сети Internet:
со скоростью 128 Кбит/с;
со скоростью 256 Кбит/с;
со скоростью 384 Кбит/с;
со скоростью 512 Кбит/с;
доступ к казахстанской части Internet:
со скоростью 128 Кбит/с;
со скоростью 256 Кбит/с;
со скоростью 384 Кбит/с;
со скоростью 512 Кбит/с.
Доступ к дополнительным услугам вне площадок АО «Казахтелеком» (Walled Garden):
к серверам Radio:
со скоростью 128 Кбит/с;
со скоростью 256 Кбит/с;
со скоростью 384 Кбит/с;
со скоростью 512 Кбит/с;
к серверам MP3:
со скоростью 128 Кбит/с;
со скоростью 256 Кбит/с;
со скоростью 384 Кбит/с;
со скоростью 512 Кбит/с;
к серверам Game:
со скоростью 128 Кбит/с;
со скоростью 256 Кбит/с;
со скоростью 384 Кбит/с;
со скоростью 512 Кбит/с.
Договор с клиентом включает определённую скорость доступа к каждой из этих услуг, активируемых автоматически. Скорость доступа изменяется при изменении договора. Перечисленные услуги не отображаются на странице выбора услуг SESM, так как их включение и отключение не подлежит динамическому управлению.
Таблица 5 Пример профиля клиента
| Параметр | Значение | Примечание |
| Password | <пароль_клиента> | |
| Cisco-SSG -Account-Info | AInternet128@postpaid | Автоматически активировать услугу доступа к Internet с ограничением скорости 128Кбит/с |
| AKazInternet128@postpaid | Автоматически активировать услугу доступа к казахстанской части Internet с ограничением скорости 128Кбит/с | |
| ARadio128@postpaid | Автоматически активировать услугу доступа к серверам услуг Radio с ограничением скорости 128Кбит/с | |
| AGame128@postpaid | Автоматически активировать услугу доступа к серверам услуг Game с ограничением скорости 128Кбит/с | |
| AMP3_128@postpaid | Автоматически активировать услугу доступа к серверам услуг MP3 с ограничением скорости 128Кбит/с |
Все услуги предоставляются в режиме оплаты по факту.
Суффикс «@postpaid» добавляется к именам сервисов для упрощения дальнейшей обработки запросов сервером CAR. При описании сервисов в базе данных (таблица 5) суффикс не используется.
Таблица 6 Пример параметры услуг
| Название сервиса | Параметр | Значение | Примечание |
| Internet128 | Password | ML_Serv!cE | Сервис доступа в Internet на скорости 128 Kбит/сек |
| Cisco-SSG-Service-Info | ”IInternet Access 128K” | Название сервисов для отображения на SESM | |
| ”TP” | Тип сервиса: passthrough | ||
| "MC” | Режим работы: concurrent | ||
| ”R0.0.0.0;0.0.0.0” | Список сетей | ||
|
”QU;131000;65536; 65536; D; 131000; 65536; 65536 |
Параметры ограничения скорости: CIR – средняя скорость в битах в секунду, burst – максимальное количество данных, которое может быть передано за один цикл, excess burst – количество данных, на которое может быть превышен burst в случае долгого времени отсутствия передаваемых данных (“Cisco-SSG -Service- Info=”QU;CIR;burst;excess_burst;D;CIR;burs t;excess_burst” ”) |
2.12 Состав оборудования сети
2.12.1 Уровень агрегации
Ethernet-коммутатор Quidway S6506 (Рисунок 2.19), независимо разработанный компанией Huawei, представляет собой модульный Ethernet-коммутатор уровней L2/L3 высокой пропускной способности. Он разработан специально для пользователей IP-сети MAN (региональной сети), корпоративных и кампусных сетей. В соответствии с требованиями данного класса пользователей компания Huawei оптимизировала Ethernet-коммутатор с точки зрения программных, аппаратных средств, структуры изделия и т. д.
Ethernet-коммутатор Quidway S6506 размещается в стандартном 19-дюймовом шкафу. Высота коммутатора составляет 477 мм (немного меньше по сравнению с 11U). Полностью укомплектованная система состоит из областей источника питания, вентилятора и плат. В области источника питания находятся три гнезда для источников питания (как переменного, так и постоянного тока), средства для выравнивания нагрузки, "горячей" замены и диагностики отказов. Устройства, расположенные в этой области, обеспечивают резервирование питания по схеме N: 1 (N+1). В области вентилятора расположена полка вентилятора, позволяющая не только выполнять вентилирование и охлаждение системы, но и производить горячую замену и подавать аварийный сигнал о неисправности при вращении вентилятора. Область плат состоит из семи гнезд для установки плат.
Самое верхнее гнездо предназначено для установки блока процессора коммутации и маршрутизации (с консольным портом и сетевым портом текущего контроля) или SRPU (Switching And Routing Processing Unit).
В остальные шесть гнезд устанавливаются блоки линейных процессоров (LPU; Line Processing Unit). В зависимости от организации сети можно выбрать различные блоки LPU. (Конкретные параметры, касающиеся типа, спецификации и производительности этих блоков, приведены в главе 2 в разделе “Дополнительные служебные интерфейсные модули”.) Допускается устанавливать блоки LPU различного типа. Система поддерживает до 48 портов GE или до 288 портов Ethernet 100M. Ethernet-коммутатор Quidway S6506 в основном используется в следующих конфигурациях:
широкополосный Интернет-доступ;
MAN и корпоративная/кампусная сеть.
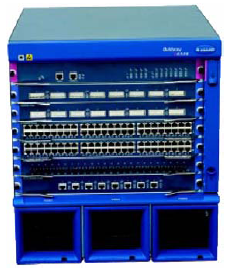
Рисунок 2.19 Ethernet-коммутатор Quidway S6506
Для краткости при описании системы Ethernet-коммутатор Quidway S6506 называется Ethernet-коммутатором S6506.
Программное обеспечение Ethernet-коммутатора S6506, базирующееся на собственной сетевой OS VRP (Versatile Routing Platform; Многоцелевая платформа маршрутизации) компании Huawei, разработано с использованием концепции распределенной обработки и поддерживает широкий диапазон протоколов маршрутизации, механизмы управления виртуальной локальной сетью (Virtual Local Area Network; VLAN), коммутации трафика, обеспечения качества обслуживания (QoS), сетевого управления и т. д. В состав программного обеспечения входят разнообразные функции управления услугами и пользователями. Благодаря возможности совместного применения с Ethernet-коммутаторами Huawei серии Quidway S1008/S2026/S3026/S3526/S5516/S6506, системой управления Ethernet MA5200 и другими сетевыми устройствами на различных уровнях сети, Ethernet-коммутатор S6506 позволяет пользователям MAN и корпоративным пользователям разрабатывать хорошо спланированную структуру сети. Для удобства эксплуатации система поддерживает интерфейсы как на китайском, так и на английском языках.
Аппаратное обеспечение Ethernet-коммутатора S6506 разработано в соответствии с промышленным стандартом на структуру сетевых изделий и состоит из панели коммутации и передачи и панели контроля и управления. Панель коммутации и передачи включает в себя модуль коммутации и интерфейс физического уровня. Аппаратура выполняет коммутацию пакетов уровня 2/3 со скоростью физического соединения в соответствии с таблицей коммутации и поддерживает такие функции, как VLAN, агрегирование каналов, классификация трафика QoS, ACL и т. д. Панель контроля и управления служит для инициализации системы, конфигурирования, распознавания пакетов, обработки протокола, сетевого управления и т. д. Функции этой панели реализуются с помощью объединительной платы и SRPU.
Ethernet-коммутатор S6506, как видно из представленного ниже рисунка, разделен на области источника питания, распределения питания (расположенную в задней части изделия), плат (SRPU и LPU) и вентилятора. Все эти элементы изделия поддерживают режим "горячей" замены. Все компоненты устанавливаются в интегрированном шкафу, высотой 477 мм (или чуть меньше 11U). Ниже на рисунке 2.20 показан внешний вид изделия.
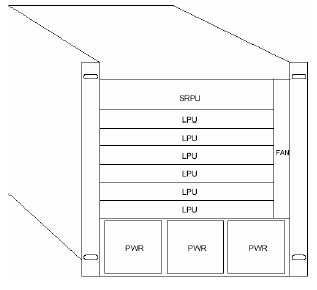
Рисунок 2.20 Вид спереди S6506
в области плат расположены 7 гнезд для горизонтальной установки плат. Верхнее гнездо предназначено для блока SRPU. SRPU является обязательным блоком. 6 оставшихся гнезд используются для установки дополнительных блоков LPU, описываемых ниже;
область источника питания расположена в нижней части шкафа. Устройства, расположенные в этой области, обеспечивают резервирование по схеме N:1 и поддерживают как питание от источника переменного тока (AC), так и питание от источника постоянного тока (DC). Область распределения питания расположена в нижней части, рядом с задней панелью шкафа. Распределительные коробки для входов AC и DC являются необязательными компонентами для источников питания AC и DC. Модуль питания можно установить со стороны передней части шасси;
область вентилятора расположена в правой части шкафа. Вентилятор может устанавливаться вертикально.
Являясь основным компонентом Ethernet-коммутатора S6506, блок SRPU выполняет следующие функции:
пересылка данных L2/L3 между блоками LPU с использованием соединений, выполненных на объединительной плате;
управление и расчет маршрута. Контроль, обновление и сброс блоков LPU;
контроль источника питания и вентилятора системы с использованием объединительной платы.
Как следует из приведенного ниже рисунка 2.21, на панели SRPU Salience I расположена кнопка RESET, консольный порт, интерфейс 10BASE-T/100BASE-TX и индикаторы состояния системы.
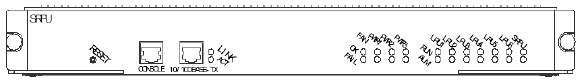
Рисунок 2.21 Salience I (LS81SRPU)
SRPU Salience I поддерживает следующие интерфейсы пользователей:
консольный порт. Путем подключения к терминалу ВАМ с помощью разъема RJ-45 и стандартного кабеля асинхронного последовательного порта консольный порт можно использовать для локального выполнения функций отладки системы, конфигурирования, технического обслуживания, управления и загрузки программ. Кроме того, этот порт можно использовать для удаленного выполнения функций отладки системы, конфигурирования, технического обслуживания и управления с помощью модемного соединения;
порт Ethernet (10BASE-T/100BASE-TX) для управления. Интерфейсные средства также используют разъем RJ-45 для подключения к терминалу ВАМ с целью загрузки и отладки системных программ и т. д. или для подключения к удаленной рабочей станции сетевого управления с целью выполнения удаленного управления системой;
RESET. Кнопка RESET (сброс) с левой стороны панели платы используется для сброса всей системы;
индикатор состояния системы. 11 индикаторов на панели платы отображают рабочее состояние платы, шести блоков LPU, модуля питания и полки вентилятора соответственно;
индикаторы состояния плат (SRPU, LPU1, LPU2, LPU3, LPU4, LPU5 и LPU6). SRPU: отображают состояние SRPU. LPU1, LPU2, LPU3, LPU4, LPU5 и LPU6: отображают состояние шести блоков LPU;
индикаторы состояния источников питания (PWR1, PWR2 и PWR3). PWR1, PWR2 и PWR3: отображают состояние 3 модулей питания (AC или DC);
индикатор состояния вентилятора (FAN). FAN: отображает соответствующее состояние вентилятора.
Ethernet-коммутатор S6506 оснащен шестью гнездами для установки блоков LPU, расположенными под гнездом, предназначенным для блока SRPU (см. рисунок 2.20).
Коммутатор поддерживает следующие типы LPU.
48-портовая плата Fast Ethernet 10BASE-T/100BASE-TX с автоматическим определением скорости (с трафаретной надписью LS81FT48);
24-портовая плата 100BASE-FX MMF (многомодовый световод) (с трафаретной надписью LS81FM24);
24-портовая плата fast Ethernet 100BASE-FX SMF (одномодовый световод) (с трафаретной надписью LS81FS24);
8-портовая плата GE 1000BASE-X (GBIC) (с трафаретной надписью LS81GB8U);
8-портовая плата 10/100/1000BASE-T GE (с трафаретной надписью LS81GT8U).
2.12.2 Уровень доступа
Коммутатор Quidway S5624(Системные характеристики и услуги таблицы 7, 8)
Коммутаторы для сети Ethernet серии Quidway S5600 (далее - серия S5600) относятся к коммутационному оборудованию второго и третьего уровней (L2/L3 Ethernet). Серия S5600 оснащается следующими интерфейсами Ethernet: 10 Mbps, 100 Mbps, 1000Mbps and 10GE. Они могут стыковаться с коммутаторами S3026, S3526, S3050 или S3900 и т.д., а так же с устройством IP или коммутатором L3 через GE, 10G. Коммутаторы серии S5600 могут служить как устройствами доступа в сети предприятия, могут послужить в качестве устройств на уровне аггрегации, а также могут выполнять роль устройств ядра сети для небольших или среднего размера предприятий. Для этого можно использовать 1000 Mbps и 10GE порты. Коммутаторы серии S5600 - интеллектуальные устройства, предназначенные для использования в сетевой среде, где требуется высокая надежность, высокая плотность портов и удобство установки.
Серия S5600 включает следующие модели (Рисунок 2.22, 2.23):
S5624P:
электрическое питание обеспечивается силовым модулем AC-DC (PSL130- AD) или силовым модулем PoE (PSL480-AD24P). Данные модули располагаются на задней панели в отведенных для этого слотах.
слот расширения может разместить модуль 8- портов SFP, модуль 1- порт 10GE или модуль 2- порта 10GE. Внешняя сторона панели предлагает 24 10/100/1000Base- порты T RJ-45 и четыре combo порт SFP, то есть, Вы можете использовать либо порты RJ-45 11, 12, 23 и 24, либо порты SFP 25, 26, 27 и 28.
S5648P:
электрическое питание обеспечивается силовым модулем AC-DC (PSL130- AD) или силовым модулем PoE (PSL480-AD24P). Данные модули располагаются на задней панели в отведенных для этого слотах.
слот расширения может разместить модуль 8- портов SFP, модуль 1- порт 10GE или модуль 2- порта 10GE. Внешняя сторона панели предлагает 48 10/100/1000Base- порты T RJ-45 и четыре combo порт SFP, то есть, Вы можете использовать либо порты RJ-45 23, 24, 47 и 48, либо порты SFP 49, 50, 51 и 52.
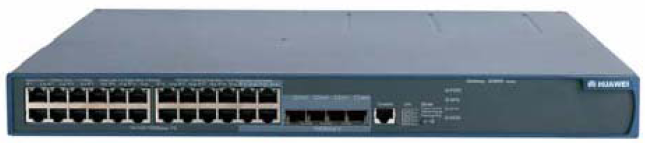
Рисунок 2.22 Ethernet-коммутатор Quidway S5600 (вид спереди)
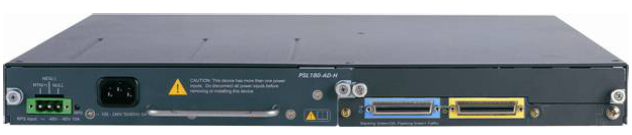
Рисунок 2.23. Ethernet-коммутатор Quidway S5600 (вид сзади)
Таблица 7 Системные характеристики коммутаторов серии S5000
| Параметр | S5624P/ S5624P-PWR | S5648P/ S5648P-PWR | |
| Габариты (Ш х Г х В) | 440 mm Ч 43.6 mm Ч 420mm (17.32 Ч 1.72 Ч 16.54 in.) | ||
| Вес | <5 kg (11.02 lb) | <6 kg (13. 23 lb) | |
| Интерфейс управления | One console port | ||
| Интерфейсы | Фиксированные интерфейсы |
24 x 10/100/1000 Mbps electrical ports and four SFP combo ports |
48 x 10/100/1000 Mbps electrical ports and four SFP combo ports |
| Интерфейсы | Слот расширения |
8-port SFP module 1-port 10GE module 2-port 10GE module |
|
| Тип интерфейсов |
10/100/1000BASE-TX 1000Base-SX-SFP 1000Base-LX-SFP 1000Base-LH-SFP |
1000Base-T-SFP 10GBase-LR-XENPAK 10GBase-ER-XENPAK |
|
| Параметр | S5624P/ S5624P-PWR | S5648P/ S5648P-PWR | |
| Тип интерфейсов |
10GBase-CX4-XENPAK 10GBase-LR-XFP 10GBase-ER-XFP |
||
|
Электрическое Питание |
Модуль питания |
PSL130-AD (130W system output) power module, AC-DC dual input PSL480-AD24P (180W system оutput+300W PoE output) power module, AC input |
PSL180-AD (180W system output) power module, AC-DC dual input PSL480-AD48P (180W system output+300W PoE output) power module, AC input |
| Продолжение Таблицы 7 - Системные характеристики коммутаторов серии S5000 | |||
| Входное напряжение |
AC: Rated voltage: 100V to 240V, 50 Hz to 60Hz Maximum tolerance:90V to 264V, ;50 Hz to 60Hz DC: Rated voltage: Если Вам нужна помощь с академической работой (курсовая, контрольная, диплом, реферат и т.д.),
обратитесь к нашим специалистам. Более 90000 специалистов готовы Вам помочь.
Бесплатные корректировки и доработки. Бесплатная оценка стоимости работы.
Нужна помощь в написании работы?
Мы - биржа профессиональных авторов (преподавателей и доцентов вузов). Пишем статьи РИНЦ, ВАК, Scopus.
Помогаем в публикации. Правки вносим бесплатно.
Похожие рефераты: | ||