Організація локальної обчислювальної мережі агентства нерухомості
Windows Server 2003 (кодова назва при розробці - Whistler Server, внутрішня версія - Windows NT 5.2) - це операційна система сімейства Windows NT від компанії Microsoft, призначена для роботи на серверах. Вона була випущена 24 квітня 2003.
Windows Server 2003 є розвитком Windows 2000 Server і серверним варіантом операційної системи Windows XP. Спочатку Microsoft планувала назвати цей продукт «Windows. NET Server» з метою просування своєї нової платформи Microsoft. NET. Однак згодом ця назва була відкинуто, щоб не викликати неправильне уявлення про. NET на ринку програмного забезпечення.
Windows Server 2003 в основному розвиває функції, закладені у попередній версії системи - Windows 2000 Server. На це вказувала і версія NT 5.2 ядра системи (NT 5.0 для Windows 2000). Нижче наведені деякі з найбільш помітних змін у порівнянні з Windows 2000 Server.
Windows Server 2003 - перша з операційних систем Microsoft, яка поставляється з установленою оболонкою. NET Framework. Це дозволяє даній системі виступати в ролі сервера додатків для платформи Microsoft. NET без встановлення будь-якого додаткового програмного забезпечення.
Windows Server 2003 включає в себе наступні покращення для Active Directory - служби каталогів, що вперше з'явилася в Windows 2000:
Можливість перейменування домену Active Directory після його розгортання.
Спрощення зміни схеми Active Directory - наприклад, відключення атрибутів і класів.
Поліпшений користувальницький інтерфейс для управління каталогом (стало можливо, наприклад, переміщати об'єкти шляхом їх перетягування і одночасно змінювати властивості декількох об'єктів).
Поліпшені засоби управління груповою політикою, включаючи програму Group Policy Management Console.
За заявами Microsoft, у Windows Server 2003 велика увага була приділена безпеці системи. Зокрема, система тепер встановлюється в максимально обмеженому вигляді, без будь-яких додаткових служб, що зменшує поверхню атаки. У Windows Server 2003 також включений програмний міжмережевий екран Internet Connection Firewall. Згодом до системи був випущений пакет оновлення, який повністю зосереджений на підвищенні безпеки системи і включає декілька додаткових функцій для захисту від атак. Відповідно до американського стандарту безпеки Trusted Computer System Evaluation Criteria (TCSEC) система Windows Server 2003 відноситься до класу безпеки C2 - Controlled Access Protection.
Комп’ютерна база локальної обчислювальної мережі
Очевидно, що продуктивність ЛОМ не в останню чергу залежить від комп'ютера, який використовується як сервер. У цьому випадку, як завжди, існує можливість вибору між готовими серверами, пропонованими виробниками й постачальниками комп'ютерної техніки, і серверами самостійної зборки. При наявності певного досвіду, самостійно зібраний під замовлення сервер може скласти альтернативу готовому продукту. Велика розмаїтість компонентів не дає можливості назвати конкретні види «заліза» для закупівлі й зборки. Тому варто звернути увагу на наступні моменти.
На питання про використання шини, відповідь однозначна - PCI. Крім високої продуктивності (за рахунок 64-бітної розрядності шини), PCI - компоненти допускають програмне конфігурування. Завдяки останній обставині, можливі конфлікти між апаратними ресурсами, що підключають, майже завжди запобігають автоматично.
У сервері повинні використатися, як мінімум, вінчестери й відповідні адаптери SATA. Новітні диски даного стандарту при частоті обертання шпинделя 7200 про/хв забезпечують максимально високу швидкість передачі даних практично незалежну від завантаження дискової підсистеми.
Ідеальним корпусом буде спеціальний корпус для сервера, який оснащений потужними блоками живлення, додатковими вентиляторами, знімними заглушками й захисною передньою панеллю. Як більше економічне рішення припустиме використання корпусів типу Big Tower, що пройшли сертифікацію фірми-виробника материнської плати.
Швидкісний привід DVD-ROM не тільки заощадить час при установці ОС і прикладного ПЗ, але й виявиться надзвичайно корисним при роботі із централізованою довідковою системою.
Тому що всі підключені до мережі робочі станції будуть постійно звертатися до сервера, одним з його найважливіших компонентів є продуктивна 32-х або 64-х бітна мережна карта. Вона повинна ефективно управляти інформаційним обміном, тобто мати співпроцесор, що приймає на себе основні функції центрального процесора по обробці даних які постачаються на сервер. Для забезпечення додаткової надійності можна використати 2 і більше мережні карти одночасно.
Виходячи з вищевикладеного, пропонується наступна модель корпоративного сервера Everest® Server 2022.
Еverest® Server 2022 - універсальний сервер середнього рівня. Може використатися як сервер служб обміну електронними повідомленнями, сервера служби доменних імен, сервера служби доступу до інформаційних ресурсів. Побудований на базі продуктивної материнської плати ASUS® P5BV Intel® 3200.
Таблиця 4.2
Конфігурація сервера
| Процесор | Intel® Xeon® 3110 (3.0 GHz, 1333MHz FSB) |
| Кеш-пам'ять | 6MB L2 cache |
| Чипсет | Intel 3200 |
| Оперативна пам'ять | 4GB - 4x1GB DDR2-667 ECC |
| Слоты розширення | 1xPCI-E 16x, 2xPCI-X, 2xPCI |
| Жорсткі диски | 2xSATA 750GB |
|
Контролери жорстких дисків |
S-ATA кількість слотів: 4, S-ATA II, RAID: 0, 1, 5, 10, на основі Intel ICH7R, IDE кількість слотів: 1, UltraDMA 100 |
| Місця для жорстких дисків | 10 x 3,5" (гаряча заміна) |
| Пристрою уведення/висновку |
DVD±RW, IDE black 3.5” FDD 1.44MB Black |
|
Місця для додаткових пристроїв |
1 x 3.5" (зайнято FDD) 3 x 5,25 (одне зайнято DVD±RW) |
| Відеоконтролер | на основі XGI Volari Z9s (вбудований) |
| Мережевий адаптер | 2x1000 Мбіт/с, на основі Broadcom BCM5721 |
| Порти вводу/виводу |
4xUSB 2.0, 1xCOM, D-Sub, 2xEthernet, PS/2 (клавіатура), PS/2 (миш) |
| Корпус | Chenbro server (PC611xx), БЖ 400W |
| Блоки живлення | - 2*600W |
Було прийнято рішення для офісних робітників закупити комп’ютери Hewlett Packard наступної конфігурації:
Таблиця 4.3
Конфігурація комп’ютерів
|
Виробник Hewlett Packard Процесор Intel® Pentium® Dual Core™ E2160 (1.8GHz ) Відео карта Інтегрована Вінчестер 160Gb Тип (SDRAM)/Обсяг пам'яті 1024Mb Дисковід DVD-RW Програмне забезпечення Microsof® Windows® XP PROF RUS ТМ Compaq |
Також в мережі буде використовуватися два принтера Xerox лазерний Phaser 3125, так як він має можливість під’єднання до мережі.
Таблиця 4.4
Конфігурація принтера
| Принтер Xerox лазерний Phaser 3125 | |
| Інтерфейс | USB 2.0, RJ-45 |
| Тип печатки | Лазерний |
| Максимальна розв'язна здатність | 600x600 dpi |
| Драйвери для Операційної системи | Microsoft® Windows® 98/ME/2000/XP, LinuxOS |
| Споживана потужність |
прибл. 10 Вт (у режимі очікування), прибл. 300 Вт (при печатці) |
| Живлення | 220 – 240 У, 50/60 Гц |
| Розміри, мм | 354 (Ш) / 210 (В) / 297.4 (Г) |
| Максимальний формат печатки | А4 |
| Процесор | 150 MHz |
| Ємність додаткового лотка | до 50 аркушів |
| Стандартний обсяг пам'яті | 8 МБ |
| Ресурс тонер-картриджа | 3 000 стор. (5%) |
| Швидкість печатки ч/б, стр/хв | 16 |
| Режим економії тонера | є |
| Місячний обсяг печатки | 5 000 сторінок |
4.2 Кабельна система
Вибір кабельної підсистеми диктується типом мережі і вибраної топологією. Необхідні ж за стандартом фізичні характеристики кабелю закладаються при його виготовленні, про що й свідчать нанесені на кабель маркування. У результаті, сьогодні практично всі мережі проектуються на базі UTP та волоконно-оптичних кабелів, коаксіальний кабель застосовують лише у виняткових випадках і то, як правило, при організації низькошвидкісних стеків в монтажних шафах.
В проекти локальних обчислювальних мереж (стандартних) закладаються на сьогодні всього три види кабелів:
коаксіальний (двох типів):
Тонкий коаксіальний кабель (thin coaxial cable);
Товстий коаксіальний кабель (thick coaxial cable).
кручена пара (двох основних типів):
- Неекранована вита пара (unshielded twisted pair - UTP);
- Екранована кручена пара (shielded twisted pair - STP).
волоконно-оптичний кабель (двох типів):
- Багатомодовий кабель (fiber optic cable multimode);
- Одномодовий кабель (fiber optic cable single mode).
Не так давно коаксіальний кабель був найпоширенішим типом кабелю. Це пояснюється двома причинами: по-перше, він був відносно недорогим, легким, гнучким і зручним у застосуванні; по-друге, широка популярність коаксіального кабелю призвела до того, що він став безпечним і простим в установці.
Найпростіший коаксіальний кабель складається з мідної жили, ізоляції, її навколишнього, екрану у вигляді металевої сітки і зовнішньої оболонки.
Якщо кабель крім металевого обплетення має і шар «фольги», він називається кабелем з подвійною екранізацією (рисунок 1.4). За наявності сильних перешкод можна скористатися кабелем з почетвереній екранізацією, він складається з подвійного шару фольги та подвійного шару металевого обплетення.
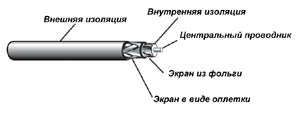
Рисунок 4.2 - Структура коаксіального кабелю
Обплетення, її називають екраном, захищає передаються по кабелях дані, поглинаючи зовнішні електромагнітні сигнали, звані перешкодами або шумом, таким чином, екран не дозволяє перешкод спотворити дані.
Електричні сигнали передаються по жилі. Жила - це один провід або пучок проводів. Жила виготовляється, як правило, з міді. Провідна жила і металева оплетка не повинні торкатися, інакше відбудеться коротке замикання і перешкоди спотворять дані.
Коаксіальний кабель більш перешкодостійкий, загасання сигналу в ньому менше, ніж у витій парі.
Загасання - це зменшення величини сигналу при його переміщенні по кабелю.
Тонкий коаксіальний кабель - гнучкий кабель діаметром близько 5 мм. Він застосовний практично для будь-якого типу мереж. Підключається безпосередньо до плати мережного адаптера за допомогою Т-конектора.
У кабелю роз'єми називаються BNC конектори. Тонкий коаксіальний кабель здатний передавати сигнал на відстані 185 м, без його уповільненої загасання.
Тонкий коаксіальний кабель належить до групи, яка називається сімейством RG-58. Основна відмітна особливість цієї родини мідна жила.
RG 58 / U - суцільна мідна жила.
RG 58 / U - переплетені дроти.
RG 58 C/U- військовий стандарт.
RG 59 - використовується для широкосмугової передачі.
RG 62 - використовується в мережах Archet.
Товстий коаксіальний кабель щодо жорсткий кабель з діаметром близько 1 см. Іноді його називають стандартом Ethernet, тому що цей тип кабелю був призначений для даної мережевої архітектури. Мідна жила цього кабелю товщі, ніж у тонкого кабелю, тому він передає сигнали далі. Для підключення до товстої кабелю застосовують спеціальний пристрій трансивер.
Трансивер забезпечений спеціальним коннектором, який називається «зуб вампіра» або пронизують відгалужувач. Він проникає через ізоляційний шар і вступає в контакт з провідної житловий. Щоб підключити трансивер до мережного адаптера треба кабель трансівера підключити до коннектори AUI - порту до мережевої плати.
Вита пара - це два перевитих навколо один одного ізоляційних мідних дроти. Існує два типи тонкого кабелю: неекранована вита пара (UTP) і екранована кручена пара (STP) (рисунок 1.5).
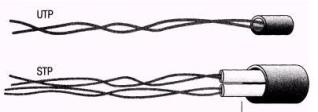
Рисунок 4.3 - неекранована і екранована кручена пара
Кілька кручених пар часто поміщають в одну захисну оболонку. Їх кількість у такому кабелю може бути різним. Завивка проводів дозволяє позбутися від електричних перешкод, що наводяться сусідніми парами та іншими джерелами (двигунами, трансформаторами).
Неекранована вита пара (специфікація 10BaseT) широко використовується в ЛВС, максимальна довжина сегмента складає 100 м.
Неекранована кручена пара складається з 2х ізольованих мідних проводів. Існує кілька специфікацій, які регулюють кількість витків на одиницю довжини - залежно від призначення кабелю.
Існує 7 категорій неекранованої кручений пари:
1) Традиційний телефонний кабель, по якому можна передавати тільки мова.
2) Кабель, здатний передавати дані зі швидкістю до 4 Мбіт / с. Складається з 4х кручених пар.
3) Кабель, здатний передавати дані зі швидкістю до 10 Мбіт / с. Складається з 4х кручених пар з 9-ма витками на метр.
4) Кабель, здатний передавати дані зі швидкістю до 16 Мбіт / с. Складається з 4х кручених пар.
5) Кабель, здатний передавати дані зі швидкістю до 100 Мбіт / с. Складається з 4х кручених пар мідного дроту.
Однією з потенційних проблем для всіх типів кабелів є перехресні перешкоди.
Перехресні перешкоди - це перехресні наведення, викликані сигналами в суміжних проводах. Неекранована кручена пара особливо страждає від цих перешкод. Для зменшення їх впливу використовують екран.
Кабель, екранованої витої пари (STP) має мідну оплетку, яка забезпечує більший захист, ніж неекранована вита пара. Пари проводів STP обмотані фольгою. У результаті екранована кручена пара має прекрасну ізоляцією, що захищає дані, що передаються від зовнішніх перешкод.
Отже, STP в порівнянні з UTP менше схильна до впливу електричних перешкод і може передавати сигнали з більшою швидкістю і на великі відстані.
Для підключення витої пари до комп'ютера використовують телефонні коннектори RG-45.
У оптоволоконному кабелю цифрові дані поширюються по оптичних волокнах у вигляді модульованих світлових імпульсів. Це відносно надійний (захищений) спосіб передачі, оскільки електричні сигнали при цьому не передаються. Отже, оптоволоконний кабель не можна приховати і перехопити дані, від чого не застрахований будь-який кабель, який проводить електричні сигнали.
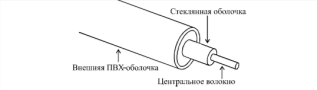
Рисунок 4.4 - Структура оптоволоконного кабелю
Оптоволоконні лінії призначені для переміщення великих обсягів даних на дуже високих швидкостях, так як сигнал у них практично не затухає і не спотворюється.
Оптичне волокно - надзвичайно тонкий скляний циліндр, званий житловий, покритий шаром скла, званого оболонкою, з іншим, ніж у жили, коефіцієнтом заломлення (рисунок 1.6). Іноді оптоволокно виробляють із пластику, він простіший у використанні, але має гірші характеристики в порівнянні зі скляним.
Кожне скляне оптоволокно передає сигнали тільки в одному напрямку, тому кабель складається з двох волокон з окремими конекторами. Одне з них служить для передачі сигналу, другий для прийому.
Передача по оптоволоконному кабелю не схильна до електричних перешкод і ведеться з надзвичайно високою швидкістю (в даний час до 100Мбіт/сек, теоретично можлива швидкість - 200000 Мбіт / сек). По ньому можна передавати дані на багато кілометрів.
У даному дипломному проекті буде використана «Вита пара» категорії 5Е і «Оптоволоконний кабель».
4.2.1 Технологія монтажу СКС
Найбільш серйозною проблемою при створенні СКС для роботи високошвидкісних додатків (категорія 3 і вище) є якість монтажу. За даними BICSI (Building Industry Consuling Service International) - міжнародної асоціації професіоналів телекомунікаційної промисловості, 80% всіх структурованих кабельних систем США, побудованих на компонентах категорії 5, не можуть бути кваліфіковані як системи категорії 5 внаслідок порушення правил монтажу.
Існують спеціальні вимоги і рекомендації з монтажу СКС, виконання яких гарантує збереження початкових робочих характеристик окремих компонентів, зібраних в лінії, канали і системи. Стандарти ISO / IEC 11801 та ANSI/TIA/EIA-568A встановлюють в якості вимог кілька основних правил монтажу, що передбачають методи і акуратність виконання з'єднання компонентів та організації кабельних потоків, які в значній мірі підвищують продуктивність системи і полегшують адміністрування встановлених кабельних систем.
Зменшенню спотворення переданого сигналу сприяють спеціальні методи підготовки кабелю та його параметрів завершення відповідно до інструкцій виробника, а також гарна організація кабельних потоків, розташування та монтаж телекомунікаційного устаткування, що обслуговує кабельну систему.
Ці правила особливо стосуються високопродуктивних кабелів, як мідних, так і волоконно-оптичних. Мідні кабелі особливо чутливі до зовнішніх аномалій. Наприклад, розвиток пари мідних провідників на величину, що перевищує максимально допустиму стандартами, негативно впливає на характеристики перехресних перешкод пари або пару. Порушення вимог до мінімального радіусу вигину кабелю також впливає на його робочі характеристики.
Зі збільшенням частоти передачі зростає ризик того, що неправильно змонтований кабель зробить вплив на продуктивність системи. Якщо смуга частот менше 16 Мгц, а швидкість передачі нижче 10 Мбіт / с (наприклад, 10BASE-T Ethernet), можна й не помітити, що технологія монтажу була порушена. Однак цей же кабель, що працює при ширині смуги мережі понад 50 МГц і швидкості передачі 100 Мбіт / с або вище, неправильно може функціонувати.
Для оцінки передавальних робочих характеристик компонентів СКС використовуються наступні параметри: загасання, NEXT (NearEndXtalk - перехідні перешкоди на ближньому кінці), зворотні втрати і опір постійному струму. Хоча всі вони чутливі до порушень безперервності хвильової середовища в точках завершення та в місцях виникнення дефектів, на NEXT особливо впливає розвиток пари провідників та інші впливи, що призводять до порушення балансу пари і відхилень імпедансу.
Крім спотворення сигналу, неправильне термінування може призвести до виникнення ефекту рамкової антени, який проявляється у випромінюванні сигналу з рівнями, що перевищують нормативні вимоги до випромінювання.
4.2.2 Схема побудови
Для прокладання кабельної проводки (додаток В) я рекомендую застосувати для з'єднання кабелів з кабелями інших підсистем або активним устаткуванням – Комутатори Cisco Catalist WS-CE500-24TT та конвектори RJ-45.
4.2.3 Організація робочого місця
Згідно до санітарних вимог, робочі місця знаходяться на відстані 1.20 м одне від одного, мають природне та штучне освітлення (додаток В).
В кабінетах 1 та 2 можливе збільшення кількості комп'ютерів.
Кожне робоче місце складається зі ПК, монітору, клавіатури та миші.
На робочому місці адміністратора мережі агентства нерухомості знаходиться серверний ПК, монітор, клавіатура та миша.
4.3 Клієнт-серверні компоненти
Одна з моделей взаємодії комп'ютерів в мережі отримала назву «клієнт-сервер» Кожен зі складових цю архітектуру елементів відіграє свою роль: сервер володіє і розпоряджається інформаційними ресурсами системи, клієнт має можливість скористатися ними.
Сервер бази даних являє собою версію СУБД, паралельно обробну запити, що надійшли з усіх робочих станцій. У його завдання входить реалізація логіки обробки транзакцій із застосуванням необхідної техніки синхронізації - підтримки протоколів блокування ресурсів, забезпечення, запобігання та / або усунення тупикових ситуацій.
У відповідь на користувальницький запит робоча станція отримає не «сировина» для подальшої обробки, а готові результати. Програмне забезпечення робочої станції при такій архітектурі грає роль лише зовнішнього інтерфейсу (Front - end) централізованої системи управління даними. Це дозволяє істотно зменшити мережевий трафік, скоротити час на очікування блокованих ресурсів даних в общем режимі, розвантажити робочі станції і при досить потужної центральної машині будуть використані для них більш дешеве обладнання.
Як правило, клієнт і сервер територіально відокремлені один від одного, і в цьому випадку вони входять до складу або утворюють систему розподіленої обробки даних.
Для сучасних СУБД архітектура «клієнт-сервер» стала фактично стандартом. Якщо передбачається, що проектована інформація буде мати архітектуру «клієнт-сервер», то це означає, що прикладні програми, реалізовані в її рамках, будуть мати розподілений характер, тобто частину функцій додатків буде реалізована в програмі-клієнті, інша - у програмі-сервері. Основний принцип технології «клієнт-сервер» полягає в розділенні функцій стандартного інтерактивного додатки на чотири групи:
функції введення і відображення даних;
прикладні функції, характерні для предметної області;
фундаментальні функції зберігання та управління ресурсами (базами даних);
службові функції.
Виходячи з цього поділу будь-який додаток може складатися з наступних компонентів:
компонент подання (функції 1-ї групи);
прикладної компонент (функції 2-ї групи);
компонент доступу до інформаційних ресурсів (функції третій групи та протокол їх взаємодії).
Відмінності визначаються чотирма чинниками:
які види програмного забезпечення в логічних компонентах;
які механізми програмного забезпечення використовуються для реалізації функцій трьох груп;
як логічні компоненти розподіляються комп'ютерами в мережі;
які механізми використовуються для зв'язку компонент між собою.
5. Стратегія адміністрування й керування
Якщо не вдаватися в деталі, то задачі, розв'язувані в даній області, розбиваються на дві групи: контроль за роботою мережного устаткування й управління функціонуванням мережі в цілому. У першому випадку мова йде про моніторинг окремих мережних пристроїв (концентраторів, комутаторів, маршрутизаторів, серверів доступу й ін.), настроюванню і зміні їхньої конфігурації, усуненні виникаючих збоїв. Ця достатньо традиційна група задач одержала назву реактивного адміністрування (reactive management). Друга група націлена на моніторинг мережного трафіка, виявлення тенденцій його зміни й аналіз подій із метою реалізації схем пріоритеризації для забезпечення максимальної пропускної спроможності (proactive management). Сюди ж відноситься задача внесення змін у конфігурацію мережі, управління IP-адресами користувачів, фільтрація пакетів в цілях забезпечення інформаційної безпеки і ряд інших задач.
Потреба в контролі за мережею в цілому з однієї керуючої станції стала причиною появи різних архітектур платформ і додатків адміністрування. Найбільше поширення серед них набула двохрівнева розподілена архітектура “менеджер–агенти”. Програма-менеджер функціонує на керуючій консолі, постійно взаємодіє з модулями-агентами, що запускаються в окремих пристроях мережі. На агенти в такій схемі покладаються функції збору локальних даних про параметри роботи контрольованого ресурсу, внесення змін у його конфігурацію по запиті від менеджера, надання останньому адміністративної інформації.
Незважаючи на очевидні зручності двохрівневої архітектури, її застосування в реальному мережевому середовищі призводить до зростання обсягів службового трафіка і, як наслідок, до зниження пропускної спроможності, доступної додаткам. Цей ефект особливо замітний у складних сегментованних мережах, що містять велику кількість активних пристроїв. У якості часткового рішення проблеми вичерпання пропускної спроможності була запропонована трьохрівнева архітектура, у якій частина керуючих функцій делегувалася найважливішим мережним вузлам. Інстальовані в цих вузлах програми-менеджери через власну мережу агентів управляють роботою “підзвітних” їм пристроїв і в той же час самі виступають у ролі агентів стосовно основної програми-менеджера (менеджеру менеджерів), запущеної на керуючій станції. У результаті основна частина службового трафіка надається локалізованим в окремих мережних сегментах менеджерам, оскільки «спілкування» локальних менеджерів з адміністративною консоллю здійснюється тільки тоді, коли в цьому дійсно виникає необхідність.
Необхідність контролювати роботу різноманітного устаткування в гетерогенному середовищі зажадала уніфікації основних керуючих процедур. Згадана схема «менеджер - агенти» знайшла вираження в протоколі Simple Network Management Protocol (SNMP), що швидко став базовим протоколом мережевого адміністрування, і в стандарті дистанційного моніторингу RMON. Управління настільними системами звичайно здійснюється на базі стандарту Desktop Management Interface (DMI), розробленого організацією Desktop Management Task Force (DMTF).
Результат такого розвитку подій неважко передбачити наперед: індустрія ПЗ мережневого управління виявилася розділеною на три частини. Першу утворюють платформи мережного управління - аналоги операційних систем, що формують середовище для запуску додатків, але при цьому вони володіють обмеженою функціональністю. Друга група мережевих програм пов'язана з керуючими додатками виробників мережних апаратних засобів. Проте вони розраховані на управління тільки визначеною групою пристроїв і рідко дозволяють обслуговувати вироби інших компаній. Подібні додатки пропонуються практично усіма відомими постачальниками устаткування. Третя група - численні програми третіх фірм, націлені на рішення вузьких задач мережного адміністрування.
Мережне адміністрування
Функціональна область управління, що відносяться до цієї сфери, чітко визначені в специфікаціях ISO:
• рішення проблемних ситуацій (діагностика, локалізація й усунення несправностей, реєстрація помилок, тестування);
• управління ресурсами (врахування, контроль використання ресурсів, виставлення рахунків за використані ресурси й обмеження доступу до них);
• управління конфігурацією, спрямоване на забезпечення надійного й ефективного функціонування всіх компонентів інформаційної системи;
• контроль продуктивності (збір і аналіз інформації про роботу окремих ресурсів, прогнозування ступеня задоволення потреб користувачів/додатків, заходи для збільшення продуктивності);
• захист даних (управління доступом користувачів до ресурсів, забезпечення цілісності даних і управління їхнім шифруванням).
Основним результатом тривалого розвитку галузі системного адміністрування стало те, що з функціональної точки зору основні платформи управління мережею в даний час досить схожі один на одного. Розходження між ними криються в сфері структурного виконання і, пов'язані з тими вихідними цілями, що ставилися на початкових етапах їх розробки.
Серед численних категорій користувачів ПЗ системного адміністрування усе більшої популярності набувають продукти фірм середнього розміру, які забезпечують потужними засобами вирішення досить широкого кола задач, мають інтуїтивний Web-інтерфейс і прийнятну ціну.
Останнім часом у закордонній літературі усе активніше обговорюється концепція динамічного адміністрування. Її поява відповідає загальній тенденції у світі мережного і системного адміністрування - переносу акцентів із контролю за окремими ресурсами, або їхніми групами, із керування робочими характеристиками ІС на максимальне задоволення запитів кінцевих користувачів інформаційних технологій.
Такий підхід припускає насамперед наявність засобів аналізу поводження користувачів. Результати, отримані на цьому етапі, повинні служити відправною точкою для так званого активного керування взаємодією між основними об'єктами адміністрування - користувачами, додатками і мережею. Термін “активне” означає постійне відслідковування характеру роботи користувацьких додатків і оперативне втручання в цей процес у тому випадку, коли рівень сервісу, одержуваний користувачем, не відповідає очікуваному. Для найбільш адекватного реагування на виникаючі проблеми прихильники концепції активного адміністрування закликають використовувати аналітичні засоби підтримки прийняття рішень.
5.1 Захист інформації в мережі. Загальні положення
Дослідження й аналіз численних випадків впливів на інформацію й несанкціонованого доступу до неї показують, що їх можна розділити на випадкові й навмисні.
Для створення засобів захисту інформації необхідно визначити природу погроз, форми й шляху їх можливого прояву й здійснення в автоматизованій системі. Для рішення поставленого завдання все різноманіття погроз і шляхів їх впливу приводиться до найпростіших видів і формам, які були б адекватні їхній безлічі в автоматизованій системі.
Дослідження досвіду проектування, виготовлення, випробувань і експлуатації автоматизованих систем говорять про те, що інформація в процесі введення, зберігання, обробки й передачі зазнає різним випадковим впливам.
Причинами таких впливів можуть бути:
- відмови й збої апаратури;
- перешкоди на лінії зв'язку від впливів зовнішнього середовища;
- помилки людини як ланки системи;
- системні й системотехнічні помилки розроблювання;
- структурні, алгоритмічні й програмні помилки;
- аварійні ситуації;
- інші впливи.
Навмисні погрози пов'язані з діями людини, причинами яких можуть бути певне невдоволення своєю життєвою ситуацією, сугубо матеріальний інтерес або простої розвага із самоствердженням своїх здібностей, як у хакерів, і т.д.
Немає ніяких сумнівів, що на підприємстві відбудуться випадкові або навмисні спроби злому мережі ззовні. У зв'язку із цією обставиною потрібно ретельно передбачити захисні заходи.
Для обчислювальних систем характерні наступні штатні канали доступу до інформації:
термінали користувачів, самі доступні з яких це робочі станції в комп'ютерних класах;
термінал адміністратора системи;
термінал оператора функціонального контролю;
засобу відображення інформації;
засобу завантаження програмного забезпечення;
засобу документування інформації;
носії інформації;
зовнішні канали зв'язку.
Прийнято розрізняти п'ять основних засобів захисту інформації:
технічні;
програмні;
криптографічні;
організаційні;
законодавчі.
5.2 Облікові картки користувачів
Кожний клієнт, який використовує мережу, повинен мати облікову картку користувача в домені мережі. Облікова картка користувача (таблиця 5.1) містить інформацію про користувача, що включає ім'я, пароль і обмеження по використанню мережі, що накладають на нього. Є можливість також згрупувати користувачів, які мають аналогічні ресурси, у групи; групи полегшують надання прав і дозволів на ресурси, досить зробити тільки одну дію, що дає права або дозвіл всій групі.
Таблиця 5.1
Вміст облікової картки
| Облікова картка користувача | Елемент облікової картки | Коментарі |
| Userrname | Ім'я користувача | Унікальне ім'я користувача, вибирається при реєстрації. |
| Password | Пароль | Пароль користувача. |
| Full name | Повне ім'я | Повне ім'я користувача. |
| Logon hours | Годинник початку сеансу |
Годинник, протягом якого користувачеві дозволяється входити в систему. Вони впливають на вхід у систему мережі й доступ до сервера. Так чи інакше, користувач змушений буде вийти із системи, коли його годинник сеансу, певні політикою безпеки, минут |
| Logon workstations |
Імена робочих станцій, на яких користувачеві дозволяється працювати. За звичай користувач може використовувати будь-яку робочу станцію. |
5.3 Журнал подій безпеки
Система дозволяє визначити, що буде розглядатися і записано в журнал подій безпеки щоразу, коли виконуються певні дії або здійснюється доступ до файлів. Елемент ревізії показує виконану дію, користувача, який виконав його, а також дату й час дії. Це дозволяє контролювати як успішні, так і невдалі спроби яких не будь дій.
Журнал подій безпеки для умов підприємства є обов'язковим, тому що у випадку спроби злому мережі можна буде відстежити джерело.
Таблиця 5.2 включає категорії подій, які можуть бути обрані для ревізії, а також події, що покриваються кожної категорією.
Таблиця 5.2
Категорії подій для ревізії
| Категорія | Події |
| Початок і кінець сеансу | Спроби початку сеансу, спроби кінця сеансу; створення й завершення мережевих з'єднань до сервера |
| Доступ до файлів і об'єктам | Доступи до каталогу або файлу, які встановлюються для ревізії в диспетчерові файлів; використання принтера, керування комп'ютером |
| Використання прав користувача | Успішне
використання
прав користувача
й невдалі спроби
використовувати
права, не
Если Вам нужна помощь с академической работой (курсовая, контрольная, диплом, реферат и т.д.),
обратитесь к нашим специалистам. Более 90000 специалистов готовы Вам помочь.
Бесплатные корректировки и доработки. Бесплатная оценка стоимости работы.
Нужна помощь в написании работы?
Мы - биржа профессиональных авторов (преподавателей и доцентов вузов). Пишем статьи РИНЦ, ВАК, Scopus.
Помогаем в публикации. Правки вносим бесплатно.
Похожие рефераты: |