Проектирование беспроводной сети Wi-Fi
-69 dBm при MCS5/13
-68 dBm при MCS6/14
-67 dBm
-82 dBm при MCS0/8
-79 dBm при MCS1/9
-77 dBm при MCS2/10
-74 dBm при MCS3/11
-71 dBm при MCS4/12
-66 dBm при MCS5/13
-65 dBm при MCS6/14
-63 dBm
Антенны
• 4 дипольных съемных всенаправленных антенны с реверсным разъемом SMA
• Коэффициент усиления: 6dBi для частоты 5ГГц, 4dBi для частоты 2,4 ГГц
• Только «Точка доступа»
• «Точка доступа» с Wireless Distribution System (WDS)
• Wireless Distribution System (WDS)
Безопасность
• 64/128/152-битное WEP-шифрование данных
• Фильтрация MAC-адресов: через RADIUS или локальную базу данных
• WPA/WPA2 EAP
• TKIP/AES
•802.11i/WPA2: Поддержка предварительной аутентификации и кэширования ключей для WPA2 Enterprise
• Включение/запрещение широковещания 802.1Q SSID
• 16 SSID для каждого частотного диапазона
• RADIUS (RFC 2865, 3580): Поддержка аутентификации c сервером RADIUS, до 4 внешних серверов RADIUS
•Изолированная безопасность для каждого SSID (различные параметры безопасности для каждого SSID)
• Изоляция станции
Поддерживаемые протоколы/методы управления
•Используются протоколы, поддерживаемые унифицированными коммутаторами DWS-4026
• HTTP/HTTPS
• SSH
• SNMP
• Системный журнал
• Telnet
Возможности
Автономный режим
-
+
-
+
-
+
+
+
+
Продолжение таблицы 2.1
-
+
+
+
+
-
• Power
• LAN
• 2.4GHz
• 5.0GHz
• Рабочее напряжение: 48В постоянного тока
•/- 10% для PoE
• Источник питания: через внешний адаптер питания 48В постоянного тока, 0,4А
• Потребляемая мощность: Макс.11 Вт без Poe, Макс. 12 Вт с PoE
• FCC Class B
• CE
• C-Tick
• VCCI
• TELEC
• Wi-Fi
• ICES-003
• EN60601-1-2
• NCC
• CSA International
Беспроводной коммутатор
Серия коммутаторов DWS-4026 включает в себя унифицированные проводные/беспроводные коммутаторы Gigabit Ethernet следующего поколения, поддерживающие ряд расширенных функций и стандарт 802.11n. Благодаря возможности управления до 64 беспроводных точек доступа DWL-8600AP и до 256 точек доступа DWL-8600AP в кластере коммутаторов, DWS-4026 является полнофункциональным и экономичным решением для среднего и крупного бизнеса и провайдеров услуг. Коммутатор DWS-4026 поддерживает гибкие функции управления и, в зависимости от требований клиента, используется в качестве беспроводного контроллера в базовой/беспроводной сети или гигабитного коммутатора уровня 2+ с поддержкой PoE для конечных пользователей. С помощью настройки централизованного управления WLAN и функций управления, DWS-4026 позволяет сетевым администраторам поддерживать управление, безопасность, резервирование и отказоустойчивость, необходимые для простого и эффективного масштабирования и управления сетями. Вид DWS-4026 представлен на рисунке 2.3.
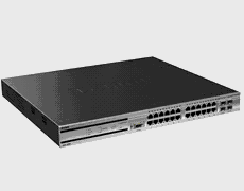
Рисунок 2.3 – беспроводной коммутатор DWS-4026
Большинство из существующих контроллеров сети LAN осуществляет централизованную обработку трафика, что иногда вызывает его неоправданную задержку. Коммутаторы DWS-4026 предоставляют пользователям дополнительные функции. В зависимости от беспроводного приложения, беспроводной трафик может направляться обратно к коммутатору в целях обеспечения большей безопасности или локально перенаправляться к точке доступа для оптимальной производительности. Коммутаторы данной серии предоставляют администраторам максимальную гибкость благодаря опциям туннелирования трафика клиента к коммутатору для централизованного управления безопасностью и перенаправления трафика непосредственно от точки доступа для оптимальной производительности. DWS-4026 поддерживает новейшую функцию Wireless Intrusion Detection System (WIDS), предназначенную для обнаружения несанкционированных точек доступа и несанкционированных клиентов, а также различных угроз безопасности беспроводной сети. С помощью функции WIDS администраторы могут обнаружить различные угрозы и использовать сканирование радиочастотных каналов для обзора беспроводной сети в целях предотвращения любых потенциальных угроз безопасности. Другими функциями безопасности являются WPA/WPA2 Enterprise, 802.11i, адаптивный портал и аутентификация на основе MAC-адресов. Для проводных клиентов DWS-4026 использует функцию Dynamic ARP Inspection (DAI) и DHCP Snooping для обеспечения максимальной безопасности. Совместное использование функций Dynamic ARP Inspection (DAI) и DHCP Snooping предотвращает угрозы самого высокого уровня, например, “man-in-the-middle” и ARP poisoning. Благодаря поддержке остальных расширенных функций безопасности, таких как управление доступом 802.1X, предотвращение атак DoS, управление широковещательным штормом и защищенный порт, DWS-4026 обеспечивает надежную и централизованную безопасность, предоставляя максимальную отказоустойчивость сети.
Беспроводные клиенты могут воспользоваться преимуществами гибкого и непрерывного роуминга между точками доступа, управляемыми коммутатором DWS-4026 даже в том случае, если они не находятся в одной подсети. Так как DWS-4026 использует различные механизмы, такие как предварительная аутентификация и кэширование ключей, беспроводные клиенты могут свободно перемещаться в зоне действия сети без необходимости повторной аутентификации. Быстрый роуминг осуществляется без разрыва соединения, обеспечивая надежную работу соединения для таких мобильных приложений, как беспроводная IP-телефония и беспроводное подключение КПК. Более того, DWS-4026 поддерживает функцию туннелирования между точками доступа, которая используется для поддержки роуминга уровня 3 для беспроводных клиентов без перенаправления каких-либо данных трафика к унифицированному коммутатору. Это поможет значительно оптимизировать сетевой трафик и сохранить полосу пропускания.
DWS-4026 разработан и оптимизирован для трафика Voice over Wireless, благодаря таким функциями, как Auto-VoIP и Voice VLAN. Функция Auto-VoIP согласовывает потоки VoIP и предоставляет им обслуживание более высокого класса, чем для обычного трафика. Оборудование VoIP использует популярные протоколы управления вызовом, такие как SIP, H.323 и SCCP. Функция Voice VLAN позволяет портам коммутатора передавать голосовой трафик с определенным приоритетом, уровень приоритета обеспечивает разделение речевого трафика и трафика данных с высоким приоритетом, приходящих на порт. Voice QoS позволяет администраторам назначать приоритет трафику, чувствительному к задержкам, и сохранять его целостность.
Помимо этого, DWS-4026 поддерживает функцию формирования трафика, которая помогает упорядочить пакеты трафика с течением времени, таким образом, скорость передаваемого трафика ограничена. Другими расширенными функциями QoS являются: управление полосой пропускания на основе потока, минимальная гарантия по полосе пропускания и CoS 802.1p. Все эти функции помогают сохранить сетевой трафик соответствующим образом.
DWS-4026 поддерживает функцию «самовосстановления» сети, увеличивающей отказоустойчивость беспроводной сети. Чтобы восполнить недостаточную зону покрытия в результате выхода из строя точки доступа (например, из-за сбоя питания), коммутатор автоматически увеличивает выходную мощность передатчика соседних точек доступа, чтобы увеличить их зону покрытия. Для обеспечения непрерывного подключения существующих клиентов, коммутатор выполняет балансировку нагрузки между точками доступа, когда сетевой трафик достигает определенного порогового значения. В то же время коммутатор отклоняет подключение новых клиентов к точке доступа для того, чтобы избежать перегрузки полосы пропускания. Благодаря функции «самовосстановления» сети и балансировке нагрузки между точками доступа, коммутатор DWS-4026 может эффективно управлять полосой пропускания, оптимизировать трафик WLAN и обеспечить зону максимального покрытия.
Помимо функционирования в качестве управляющего устройства в беспроводной коммутации, DWS-4026 может также использоваться как стандартный проводной коммутатор уровня 2+ с расширенным функционалом, включая поддержку динамической маршрутизации пакетов (RIPv1/v2), функции безопасности ACL, многоуровневого качества обслуживания (QoS), VLAN, IGMP/MLD Snooping. Помимо этого, коммутаторы поддерживают оптические порты 10-Gigabit. Всё это позволяет предприятию объединять беспроводную сеть с проводной сетевой инфраструктурой. При замене существующей инфраструктуры 10/100 Мбит/с для подключения настольных компьютеров на гигабитное подключение можно использовать коммутатор DWS-4026 в качестве устройства управления беспроводной сетью, коммутатора LAN или универсального устройства, выполняющего функции проводного коммутатора и контроллера беспроводной сети.
Несколько коммутаторов DWS-4026 могут объединяться в кластер, позволяя администраторам настройку и управление всех коммутаторов с помощью одного коммутатора «Мастера». Помимо этого, в кластере можно управлять информацией обо всех точках доступа, а также клиентах, связанных с ними. Это значительно упрощает управление и позволяет снизить усилия, затрачиваемые на обслуживание при масштабировании сети.
Общие характеристики представлены в таблице 2.2.
Таблица 2.2 – общие характеристики оборудования DWS-4026
Функции управления WLAN |
+До 64 точек доступа, подключенных к коммутатору + До 256 точек доступа в кластере + До 2048 беспроводных клиентов (1024 пользователей при использовании туннелирования, 2048 пользователей, если туннелирование не используется) |
Роуминг |
+ Быстрый роуминг + Роуминг между коммутаторами и точками доступа, подключенными к одному коммутатору + Внутри – и Меж- сетевой роуминг + Туннелирование между точками доступа |
Управление доступом и полосой пропускания |
+ До 32 SSID на точку доступа (16 SSID на радиочастотный диапазон) + Балансировка загрузки между точками доступа на основе количества пользователей или использования точки доступа |
| Управляемые точки доступа | DWL-8600AP |
Управление точками доступа |
+ Автоматическое обнаружение точек доступа + Удаленная перезагрузка точек доступа + Мониторинг точек доступа: список управляемых точек доступа, несанкционированных и не прошедших аутентификацию точек доступа + Мониторинг клиентов: список клиентов ассоциированных с каждой управляемой точкой доступа + Мониторинг клиентов Ad-hoc + Аутентификация точек доступа с помощью локальной базы данных или внешнего сервера RADIUS + Централизованное управление каналами/политиками безопасности + Визуальные инструменты управления точками доступа (Поддержка до 16 jpg-файлов) + Поддержка унифицированной точки доступа (DWL-8600AP): Управляемый/Автономный режим |
Функции безопасности WLAN |
+ Wireless Intrusion Detection & Prevention System (WIDS) + Минимизация несанкционированных точек доступа + Классификация несанкционированных и действительных точек доступа на основе МАС-адреса + WPA Personal/Enterprise + WPA2 Personal/Enterprise + 64/128/152-битное WEP-шифрование данных + Классификация беспроводных станций и точек доступа на основе канала, MAC-адреса, SSID, времени + Поддержка типа шифрования: WEP, WPA, Dynamic WEP, TKIP, AES-CCMP, EAP-FAST, EAP-TLS, EAP-TTLS, EAP- MD5, PEAP-GTC, PEAP-MS-CHAPv2, PEAP-TLS + Аутентификация на основе МАС-адресов + Изоляция станции |
|
+ Размер таблицы MAC-адресов: 8K записей + IGMP Snooping: 1K многоадресных групп |
|
| Продолжение Таблицы 2.2 | |
Функции уровня 2 |
+ 8021.D Spanning Tree + 802.1w Rapid Spanning Tree + 802.1s Multiple Spanning Tree + Link Aggregation 802.3ad: до 32 групп, до 8 портов в группе + 802.1ab LLDP + LLDP-MED + One-to-One Port Mirroring + Many-to-One Port Mirroring + Размер Jumbo-фреймов: до 9Кб VLAN + 802.1Q VLAN Tagging + 802.1V + Группы VLAN: до 3965 записей + VLAN на основе подсетей + VLAN на основе MAC-адреса + GVRP + Double VLAN + Voice VLAN |
Функции уровня 3 |
+ Статическая маршрутизатизация IPv4 + Размер таблицы маршрутизации: до 128 статических маршрутов + Плавающие статические маршруты + VRRP + Proxy ARP + RIPv1/v2 |
Quality of Service (Качество обслуживания) |
+ Очереди приоритетов 802.1p (до 8 очередей на порт) + CoS на основе: порта коммутатора, VLAN, DSCP, порта TCP/UDP, TOS, MAC-адреса источника, IP-адреса источника + Auto-VoIP + Минимальная гарантия по полосе пропускания на очередь + Формирование трафика на порт + Управление полосой пропускания на основе потока |
ACL (Список управления доступом) |
ACL на основе: порта коммутатора, MAC-адреса, очередей приоритетов 802.1p, VLAN, Ethertype, DSCP, IP-адреса, типа протокола, номера порта TCP/UDP |
Функции безопасности LAN |
+ Аутентификация RADIUS при административном доступе + Аутентификация TACACS+ при административном доступе + Функция Port Security: 20 MAC-адресов на порт, уведомление в случае срабатывания функции + Фильтрация MAC-адресов + Управление доступом 802.1x на основе портов и Guest + Защита от атак DoS |
|
Продолжение Таблицы 2.2 |
|
+ Dynamic ARP Inspection (DAI) + DHCP Snooping + Управление широковещательным штормом: шаг 1 % от скорости канала + Защищенный порт + DHCP-фильтрация |
|
Методы управления |
+ Web-интерфейс + Кластеризация коммутаторов + Учетная запись RADIUS + CLI + Сервер Telnet: до 5 сессий + Клиент Telnet + Клиент TFTP + SNMP v1, v2c, v3 + sFlow + Несколько файлов конфигурации + Поддержка двух копий ПО (Dual Images) + RMON v1: 4 группы (Statistics (Статистика), History (История), Alarms (Уведомления), Events(События)) + Клиент BOOTP/DHCP + Сервер DHCP + DHCP Relay + SYSLOG + Описание портов |
Интерфейсы устройства |
+ 24 порта 10/100/1000BASE-T с поддержкой PoE 802.3af + 4 комбо-порта SFP + Консольный порт RS-232 + 2 открытых слота для установки дополнительных модулей с портами 10 Gigabit |
| Резервный источник питания | Коннектор для подключения источника питания DPS-600 |
Power over Ethernet |
+ Стандарт: 802.3af + Выходная мощность на каждом порту: 15,4Вт + Общая выходная мощность: 370 Вт + Автоотключение порта при значении тока выше 350мА |
Производительность |
+ Коммутационная матрица: 88 Гбит/с + Макс. скорость передачи пакетов: 65,47 Mpps + Метод коммутации: Store and Forward + Размер буфера пакетов: 750 КБ |
Управление потоком |
+ Управление потоком 802.3x в режиме полного дуплекса + Метод «обратного давления» в полудуплексном режиме + Предотвращение блокировок HOL |
Дополнительные uplink-модули с портами 10GE |
+ DEM-410X Модуль с 1 слотом 10GE XFP (Для подключения к оптоволоконной магистрали сети) + DEM-410CX Модуль с 1 портом 10GE CX4 (Для стекирования коммутаторов) |
|
Продолжение Таблицы 2.2 |
|
Дополнительные трансиверы XFP 10GE |
+ DEM-421XT Трансивер XFP 10GBASE-SR, MMF, макс. расстояние до 300 м, 3,3/5В + DEM-422XT Трансивер XFP 10GBASE-LR, SMF, макс. расстояние до10 км, 3,3/5В + DEM-423XT Трансивер XFP 10GBASE-ER, SMF, макс. расстояние до 40 км, 3,3/5В |
Индикаторы диагностики |
+ На устройство: Power, Console, RPS + Для порта 10/100/1000BASE-T: Link/Activity/Speed, PoE + Для слота SFP: Link/Activity + Для слота 10 Gigabit: Link/Activity |
Питание |
+ Питание: внутренний универсальный источник питания от 100 до 240 В переменного тока, 50/60 Гц + Потребляемая мощность: 525 Вт (макс., при функционировании всех портов PoE) |
| MTBF | 185,540 часов |
| Размеры |
+ 440 (Ш) x 389 (Г) x 44 (В) мм + Установка в 19” стойку, высота 1U |
| Вес | 6кг |
| Температура |
+ Рабочая температура: от 0° до 40° C + Температура хранения: от -10° до 70° C |
Влажность |
+ Рабочая влажность: от 10% до 90% без образования конденсата + Влажность хранения: от 5% до 90% без образования конденсата |
| Электромагнитная совместимость | FCC Class A, ICES-003, VCCI, CE, C-Tick, EN 60601-1-2 |
| Безопасность | UL/cUL, CB |
2.4 Разработка структурной схемы организации сети
Беспроводная сеть, которую планируется реализовать, будет основана на новом стандарте IEEE 802.11n.
Сеть будет управляться сервером с помощью беспроводного коммутатора. Так как беспроводной коммутатор и точки доступа распространяют сигнал сферически, планируется установить по три точки доступа на втором и четвёртом этажах по всей площади общежития, а беспроводной коммутатор - на третьем этаже, в центре, для охвата каждой точки доступа. Схема беспроводной сети представлена на рисунке 2.4
Организация сети доступа
Организовать сеть беспроводного доступа, для чего приобрести и установить 6 точек доступа DWL-8600AP по 3 точки на втором и четвертом этажах.
Беспроводной коммутатор DWS-4026 разместить в рабочем помещении на третьем этаже.
Настроить беспроводной коммутатор, определить точки доступа. Обеспечить мониторинг и защиту сети.
Организация подключения к сети Internet. Доступ к сети Internet организовать через широкополосный /DSL модем.
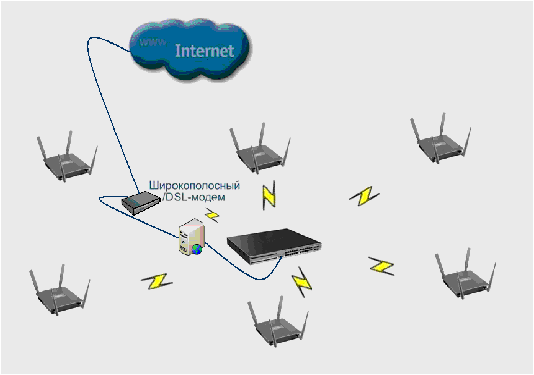
Рисунок 2.4 – Схема беспроводной сети
2.5 Программирование
При проектировании беспроводной сети Wi-Fi была разработана программа расчёта эффективной изотропной излучаемой мощности для удобства проведения расчетов. Приложение разработано на языке Delphi 7
Вид программы расчёта эффективной изотропной излучаемой мощности представлен на рисунке 2.5. Код показан в приложении E.
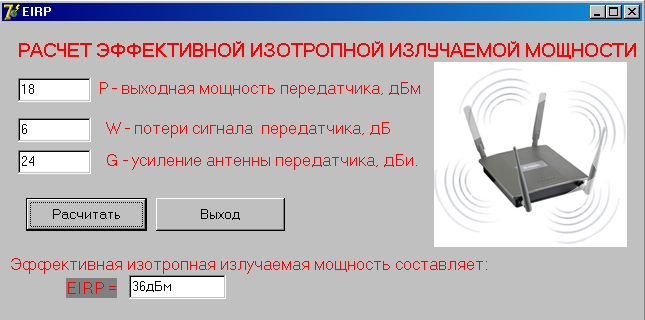
Рисунок 2.5 – Вид программы
3 РАСЧЕТНАЯ ЧАСТЬ
3.1 Расчет эффективной изотропной излучаемой мощности
Эффективная изотропная излучаемая мощность определяется по формуле:
EIRP = РПРД - WАФТпрд + GПРД, (3.1)
где РПРД - выходная мощность передатчика, дБм;
WАФТпрд - потери сигнала в АФТ передатчика, дБ;
GПРД - усиление антенны передатчика, дБи.
Расчет эффективной изотропной излучаемой мощности одной точки доступа (данные представлены в таблице 3.1)
Таблица 3.1 – Параметры данных
|
Обозначение |
Наименование |
Ед. изм. |
Значение |
| РПРД |
выходная мощность передатчика |
дБм |
18 |
| GПРД |
коэффициент усиления антенны |
дБи |
24 |
| WАФТпрд |
потери сигнала передатчика |
дБ |
6 |
По формуле (3.1) эффективная изотропная излучаемая мощность составляет:
EIRP = 18 – 6 + 24 = 36 дБм
3.2 Расчет зоны действия сигнала
Эта методика позволяет определить теоретическую дальность работы беспроводного канала связи, построенного на оборудовании D-LINK. Следует сразу отметить, что расстояние между антеннами, получаемое по формуле – максимально достижимое теоретически, а так как на беспроводную связи влияет множество факторов, получить такую дальность работы, особенно в черте города, увы, практически невозможно.
Для определения дальности связи необходимо рассчитать суммарное усиление тракта и по графику определить соответствующую этому значению дальность. Усиление тракта в дБ определяется по формуле:
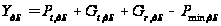 (3.2)
где
 – мощность
передатчика;
 – коэффициент
усиления передающей
антенны;
 – коэффициент
усиления приемной
антенны;
 – реальная
чувствительность
приемника;
По графику, приведённому на рисунке 3.1, находим необходимую дальность работы беспроводного канала связи.
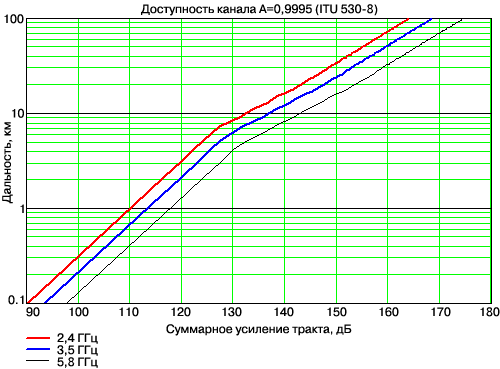
Рисунок 3.1 – График для определения дальности работы беспроводного канала связи
По графику (кривая для 2.4 GHz) определяем соответствующую этому значению дальность. Получаем дальность равную ~300 метрам.
Без вывода приведём формулу для расчёта дальности. Она берётся из инженерной формулы расчёта потерь в свободном пространстве:
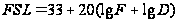 (3.3)
где
FSL (free space loss) – потери в свободном пространстве (дБ);
F – центральная частота канала на котором работает система связи (МГц);
D – расстояние между двумя точками (км).
FSL определяется суммарным усилением системы. Оно считается следующим образом:
Суммарное усиление = Мощность передатчика (дБмВт) + | Чувствительность приёмника (–дБмВт)(по модулю) | + Коэф. Уисления антенны передатчика + Коэф усиления антенны приёмника – затухание в антенно-фидерном тракте передатчика – затухание в антенно-фидерном тракте приёмника – SOM
Для каждой скорости приёмник имеет определённую чувствительность. Для небольших скоростей (например, 1-2 мегабита) чувствительность наивысшая: от –90 дБмВт до –94 дБмВт. Для высоких скоростей, чувствительность намного меньше.
В зависимости от марки радио-модулей максимальная чувствительность может немного варьироваться. Ясно, что для разных скоростей максимальная дальность будет разной.
SOM (System Operating Margin) – запас в энергетике радиосвязи (дБ). Учитывает возможные факторы отрицательно влияющие на дальность связи, такие как:
температурный дрейф чувствительности приемника и выходной мощности передатчика;
всевозможные погодные аномалии: туман, снег, дождь;
рассогласование антенны, приёмника, передатчика с антенно-фидерным трактом.
Параметр SOM берётся равным 15 дБ. Считается, что 15-ти децибельный запас по усилению достаточен для инженерного расчета.
В итоге получим формулу дальность связи:
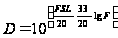 .
D=0.25km = 250м
4 ЗАЩИТА БЕСПРОВОДНЫХ СЕТЕЙ
4.1 Защита информации
По мере увеличения количества поставщиков и производителей, отдающих предпочтение беспроводным технологиям, последние все чаще преподносятся как средство, способное спасти современный компьютерный мир от опутывающих его проводов.
Разработчики беспроводного доступа не заметили подводных рифов в собственных водах, в результате чего первые робкие попытки беспроводных технологий завоевать мир провалились. Препятствием для широкого распространения беспроводных технологий, то есть тем самым «рифом», стал недостаточно высокий уровень безопасности.
4.2 WEP и его последователи
Поскольку система беспроводной связи, построенная на базе статически распределяемых среди всех абонентов ключей шифрования WEP и аутентификации по MAC-адресам, не обеспечивает надлежащей защиты, многие производители сами начали улучшать методы защиты. Первой попыткой стало увеличение длины ключа шифрования — с 40 до 128 и даже до 256 бит. По такому пути пошли компании D-Link, U.S. Robotics и ряд других. Однако применение такого расширения, получившего название WEP2, приводило к несовместимости с уже имеющимся оборудованием других производителей. К тому же использование ключей большой длины только увеличивало объем работы, осуществляемой злоумышленниками, и не более того.
Понимая, что низкая безопасность будет препятствовать активному использованию беспроводных технологий, производители обратили внимание на спецификацию 802.1x, предназначенную для предоставления единого для всех сетевых технологий в рамках группы стандартов 802 сетевого механизма контроля доступа. Этот стандарт, называемый также динамическим WEP, применим и к беспроводным технологиям, что достигается благодаря использованию протокола EAP (Extensible Authentication Protocol). Данный протокол позволяет устранить угрозу создания ложных точек доступа, повысить криптографическую стойкость трафика к взлому и облегчить распределение аутентификационной информации по абонентам сети беспроводного доступа. Со временем протокол EAP видоизменялся, и сейчас существует несколько его разновидностей:
• Cisco Wireless EAP (LEAP);
• Protected EAP (PEAP);
• EAP-Transport Layer Security (EAP-TLS);
• EAP-Tunneled (EAP-TTLS);
• EAP-Subscriber Identity Module (EAP-SIM).
Надо заметить, что компания одной из первых реализовала проект этого стандарта в своем оборудовании Aironet. Клиент 802.1x уже встроен в операционную систему Windows XP; для других клиентов необходимо дополнительно устанавливать соответствующее программное обеспечение.
Новизна стандарта 802.1x вызывает при его применении ряд сложностей, первой по значимости из которых является возможная нестыковка между собой оборудования различных производителей, а второй — отсутствие клиентов 802.1x для некоторых типов устройств доступа. Но эти проблемы постепенно решаются, и в ближайшее время стандарт будет признан и станет повсеместно применяться для аутентификации беспроводного доступа. Остается, правда, человеческий фактор, который также мешает повышению защищенности любой технологии, и не только беспроводной. Например, по данным исследования TNS Intersearch, проводившегося по заказу Microsoft, из всех компаний, развернувших беспроводные точки доступа у себя в сети, только 42% задействовали механизмы аутентификации — никакие технические решения в такой ситуации не помогут.
Однако слабость базовых механизмов защиты не ограничивается одной лишь аутентификацией. Остаются открытыми вопросы дешифрования трафика, управления ключами, подмены сообщений и т.п., которые также активно решаются мировым сообществом. Например, последняя из названных проблем устраняется протоколом MIC (Message Integrity Check), позволяющим защитить передаваемые пакеты от изменения.
Слабая криптография WEP постепенно заменяется другими алгоритмами. Некоторые производители предлагают использовать DES или TripleDES в качестве альтернативы RC4. Интересное решение представила компания Fortress, которая разработала протокол канального уровня wLLS (wireless Link Layer Security), базирующийся:
• на алгоритме обмена ключами Диффи—Хеллмана;
• 128-разрядном шифровании IDEA (опционально могут использоваться также DES и 3DES);
• динамической смене ключей через каждые два часа;
• использовании двух пар ключей (для шифрования сетевого трафика и шифрования при обмене ключами).
Применение одного и того же ключа шифрования WEP приводило к накапливанию злоумышленником объема данных, достаточного для взлома используемой криптографии. Решением проблемы стала динамическая смена ключей, которую одной из первых реализовала компания Fortress в своем протоколе wLLS. Сменяемые через каждые два часа ключи усложняли работу криптоаналитика.
Второй подход, предложенный в протоколе TKIP (Temporal Key Integrity Protocol), заключается в смене ключей через каждые 10 Кбайт переданных данных. Этот протокол, заменив статический ключ шифрования динамически изменяющимися и распределяемыми по клиентам, позволил увеличить их длину — с 40 до 128 бит. При этом RC4 по-прежнему оставался алгоритмом шифрования.
Многие производители делают ставку на более сложный алгоритм AES (длина ключей шифрования 128, 192 или 256 бит), ставший национальным стандартом шифрования США. Однако его внедрение потребует реализации новых микросхем в оборудовании, что, в свою очередь, скажется на его цене и на стоимости перехода на новую версию.
Новые алгоритмы и протоколы значительно повышали защищенность беспроводных технологий и способствовали их более широкому распространению, однако они плохо интегрировались друг с другом, а оборудование, их использующее, стыковалось только после приложения серьезных усилий. Устранить все эти недостатки позволяет стандарт WPA (Wi-Fi Protected Access), анонсированный альянсом Wi-Fi (бывший WECA) 31 октября 2002 года. Данный стандарт призван унифицировать все технологии безопасности для беспроводных сетей 802.11. В настоящее время в этот стандарт входят:
• аутентификация пользователей при помощи 802.1x и EAP;
• шифрование при помощи TKIP;
• динамическое распределение ключей при помощи 802.1x;
• контроль целостности при помощи MIC (он же Michael).
В этом году стандарт WPA должен преобразоваться в более новую и расширенную спецификацию 802.11i (или WPA2). Именно в WAP2 алгоритм шифрования WEP будет заменен на AES.
4.3 Программное обеспечение
Решения предлагаются различными производителями для защиты беспроводных сетей. Программное обеспечение позволяет достичь трех целей:
Найти чужих, то есть провести инвентаризацию беспроводной сети с целью обнаружить любые несанкционированные точки доступа и беспроводных клиентов, которые могут прослушивать трафик и вклиниваться во взаимодействие абонентов;
Проверить своих, то есть проконтролировать качество настройки и порекомендовать способы устранения дыр в санкционировано установленных беспроводных устройствах;
Защитить своих, то есть предотвратить несанкционированный доступ и атаки на узлы беспроводного сегмента сети (рисунок 4.1).
Рисунок 4.1 – Беспроводная сеть
4.4 Инвентаризация беспроводной сети
Первую, и самую распространенную, задачу можно решить с помощью достаточно большого количества инструментов — NetStumbler, Wellenreiter, WifiScanner и др., а также с помощью сканеров безопасности беспроводных сетей и ряд систем обнаружения атак.
Пионером среди средств инвентаризации беспроводных устройств является NetStumbler, который запускается под Windows 9x/2000/XP и позволяет не только очень быстро находить все незащищенные беспроводные точки доступа, но и проникать в сети, якобы защищенные с помощью WEP. Аналогичные задачи решают WifiScanner, PrismStumbler и множество других свободно распространяемых продуктов. В этом плане интересна система Wellenreiter, которая также ищет беспроводных клиентов и точки доступа. Однако если подключить к ней GPS-приемник, система приобретает поистине безграничные возможности: вы сможете не только определить все несанкционированно установленные беспроводные устройства, но и узнать их местонахождение с точностью до метра. Еще одной отличительной особенностью этой системы является ее способность работать под управлением карманного компьютера.
В наглядном виде представляет результаты своей работы система Red-Vision от компании red-M, которая не только обнаруживает все точки доступа, но и визуально размещает их на схеме помещения вашей компании. В рекламных проспектах red-M пользователям обещают: «Мы откроем вам глаза на беспроводные технологии!»
4.5 Анализ защищенности беспроводных устройств
Поиск дыр в беспроводных устройствах осуществляют многие утилиты и инструменты, но, как правило, поиск дыр ограничивается попыткой взлома ключей шифрования WEP, и не более того. По такому принципу, например, действуют AirSnort и WEPCrack.
Более интересен специализированный инструментарий, обеспечивающий всесторонний аудит беспроводных устройств. Таких продуктов сегодня немного. Если быть точным, то только один — Wireless Scanner от