Пакетний фільтр. Ефективний захист комп’ютерних мереж
• Керування серверами. Визначення типів служб Internet, до яких можна одержати доступ із внутрішньої мережі назовні і з зовнішнього оточення усередину. Брандмауер може фільтрувати потік даних на основі IP-адрес і номерів портів TCP. Він пропонує такий компонент, як прокси-сервер, через який може проходити кожен запит сервісу і який приймає рішення про те, пропустити даний запит чи ні. Брандмауер може містити і самі серверні компоненти, наприклад, Web-сервер чи поштову службу.
• Керування напрямком руху. Визначення напрямку, у якому можуть ініціюватися і проходити через браудмауер запити до тих чи інших служб.
• Керування користувачами. Представлення доступу до служб у залежності від прав доступу користувачів, що звертаються до цих служб. Ця функція звичайно застосовується до користувачів усередині мережі, що захищається за допомогою брандмауера (локальним користувачам). Однак вона може застосовуватися і до потоку даних, що надходить від зовнішніх користувачів, але це вимагає реалізації в якійсь формі технології аутентифікації, наприклад, забезпечуваної протоколом IPSec.
• Керування поведінкою. Контроль за використанням окремих служб. Так, брандмауер може фільтрувати електронну пошту, відсіваючи “спэм”, чи ж дозволяти доступ ззовні тільки до визначеної частини інформації, що знаходиться на локальному Web-сервері.
Перед розглядом особливостей конфігурації брандмауерів різних типів визначимо вимоги, висунуті до них. Брандмауер може пропонувати наступні можливості.
1. Брандмауер визначає єдину крапку входу, у якій припиняється несанкціонований доступ зовнішніх користувачів до мережі, що захищається, забороняється потенційно уразливим службам вхід у мережу чи ззовні вихід зсередини в зовнішній світ, а також забезпечується захист від різних атак вторгнення, що використовують зміну чи маршруту вказівка помилкових IP-адрес. Наявність єдиної крапки входу спрощує задачу контролю безпеки, тому що всі засоби захисту виявляються зосередженими в одному місці.
2. Брандмауер – це місце, де здійснюється моніторинг подій, що мають відношення до захисту мережі. Для цього в брандмауері можуть бути передбачені відповідні компоненти контролю і повідомлення.
3. Брандмауер є зручною платформою для ряду функцій Internet, що не мають безпосереднього відношення до безпеки. До таких функцій можна віднести трансляцію локальних мережних адрес в адреси Internet, a також засобу керування мережею, що контролюють використання Internet і ведення відповідного журналу.
4. Брандмауер може служити платформою для IPSec. Можливості тунельного режиму такого брандмауера можна використовувати при побудові віртуальних приватних мереж.
Брандмауери мають свої обмеження, описані нижче.
1. Брандмауер не захищає від атак, що йдуть в обхід. Внутрішні комп’ютерні системи можуть мати засобу вилученого доступу до зовнішнього постачальника послуг Internet. Внутрішня локальна мережа може мати модемну стійку, що забезпечує вилучений доступ до мережі співробітникам, що знаходяться в чи відрядженні працює вдома.
2. Брандмауер не може захистити від внутрішніх погроз безпеки, наприклад, з боку незадоволеного чи службовця співробітника, що вступив у змову з зовнішнім порушником.
3. Брандмауер не може захистити від погрози передачі інфікованих вірусами програм чи файлів. У зв’язку з тим що в рамках границь, що захищаються брандмауером, може використовуватися безліч різних операційних систем і додатків, для брандмауера виявляється практично неможливим перевіряти усі вхідні файли, електронну пошту й одержувані повідомлення на предмет наявності вірусів.

Висновки
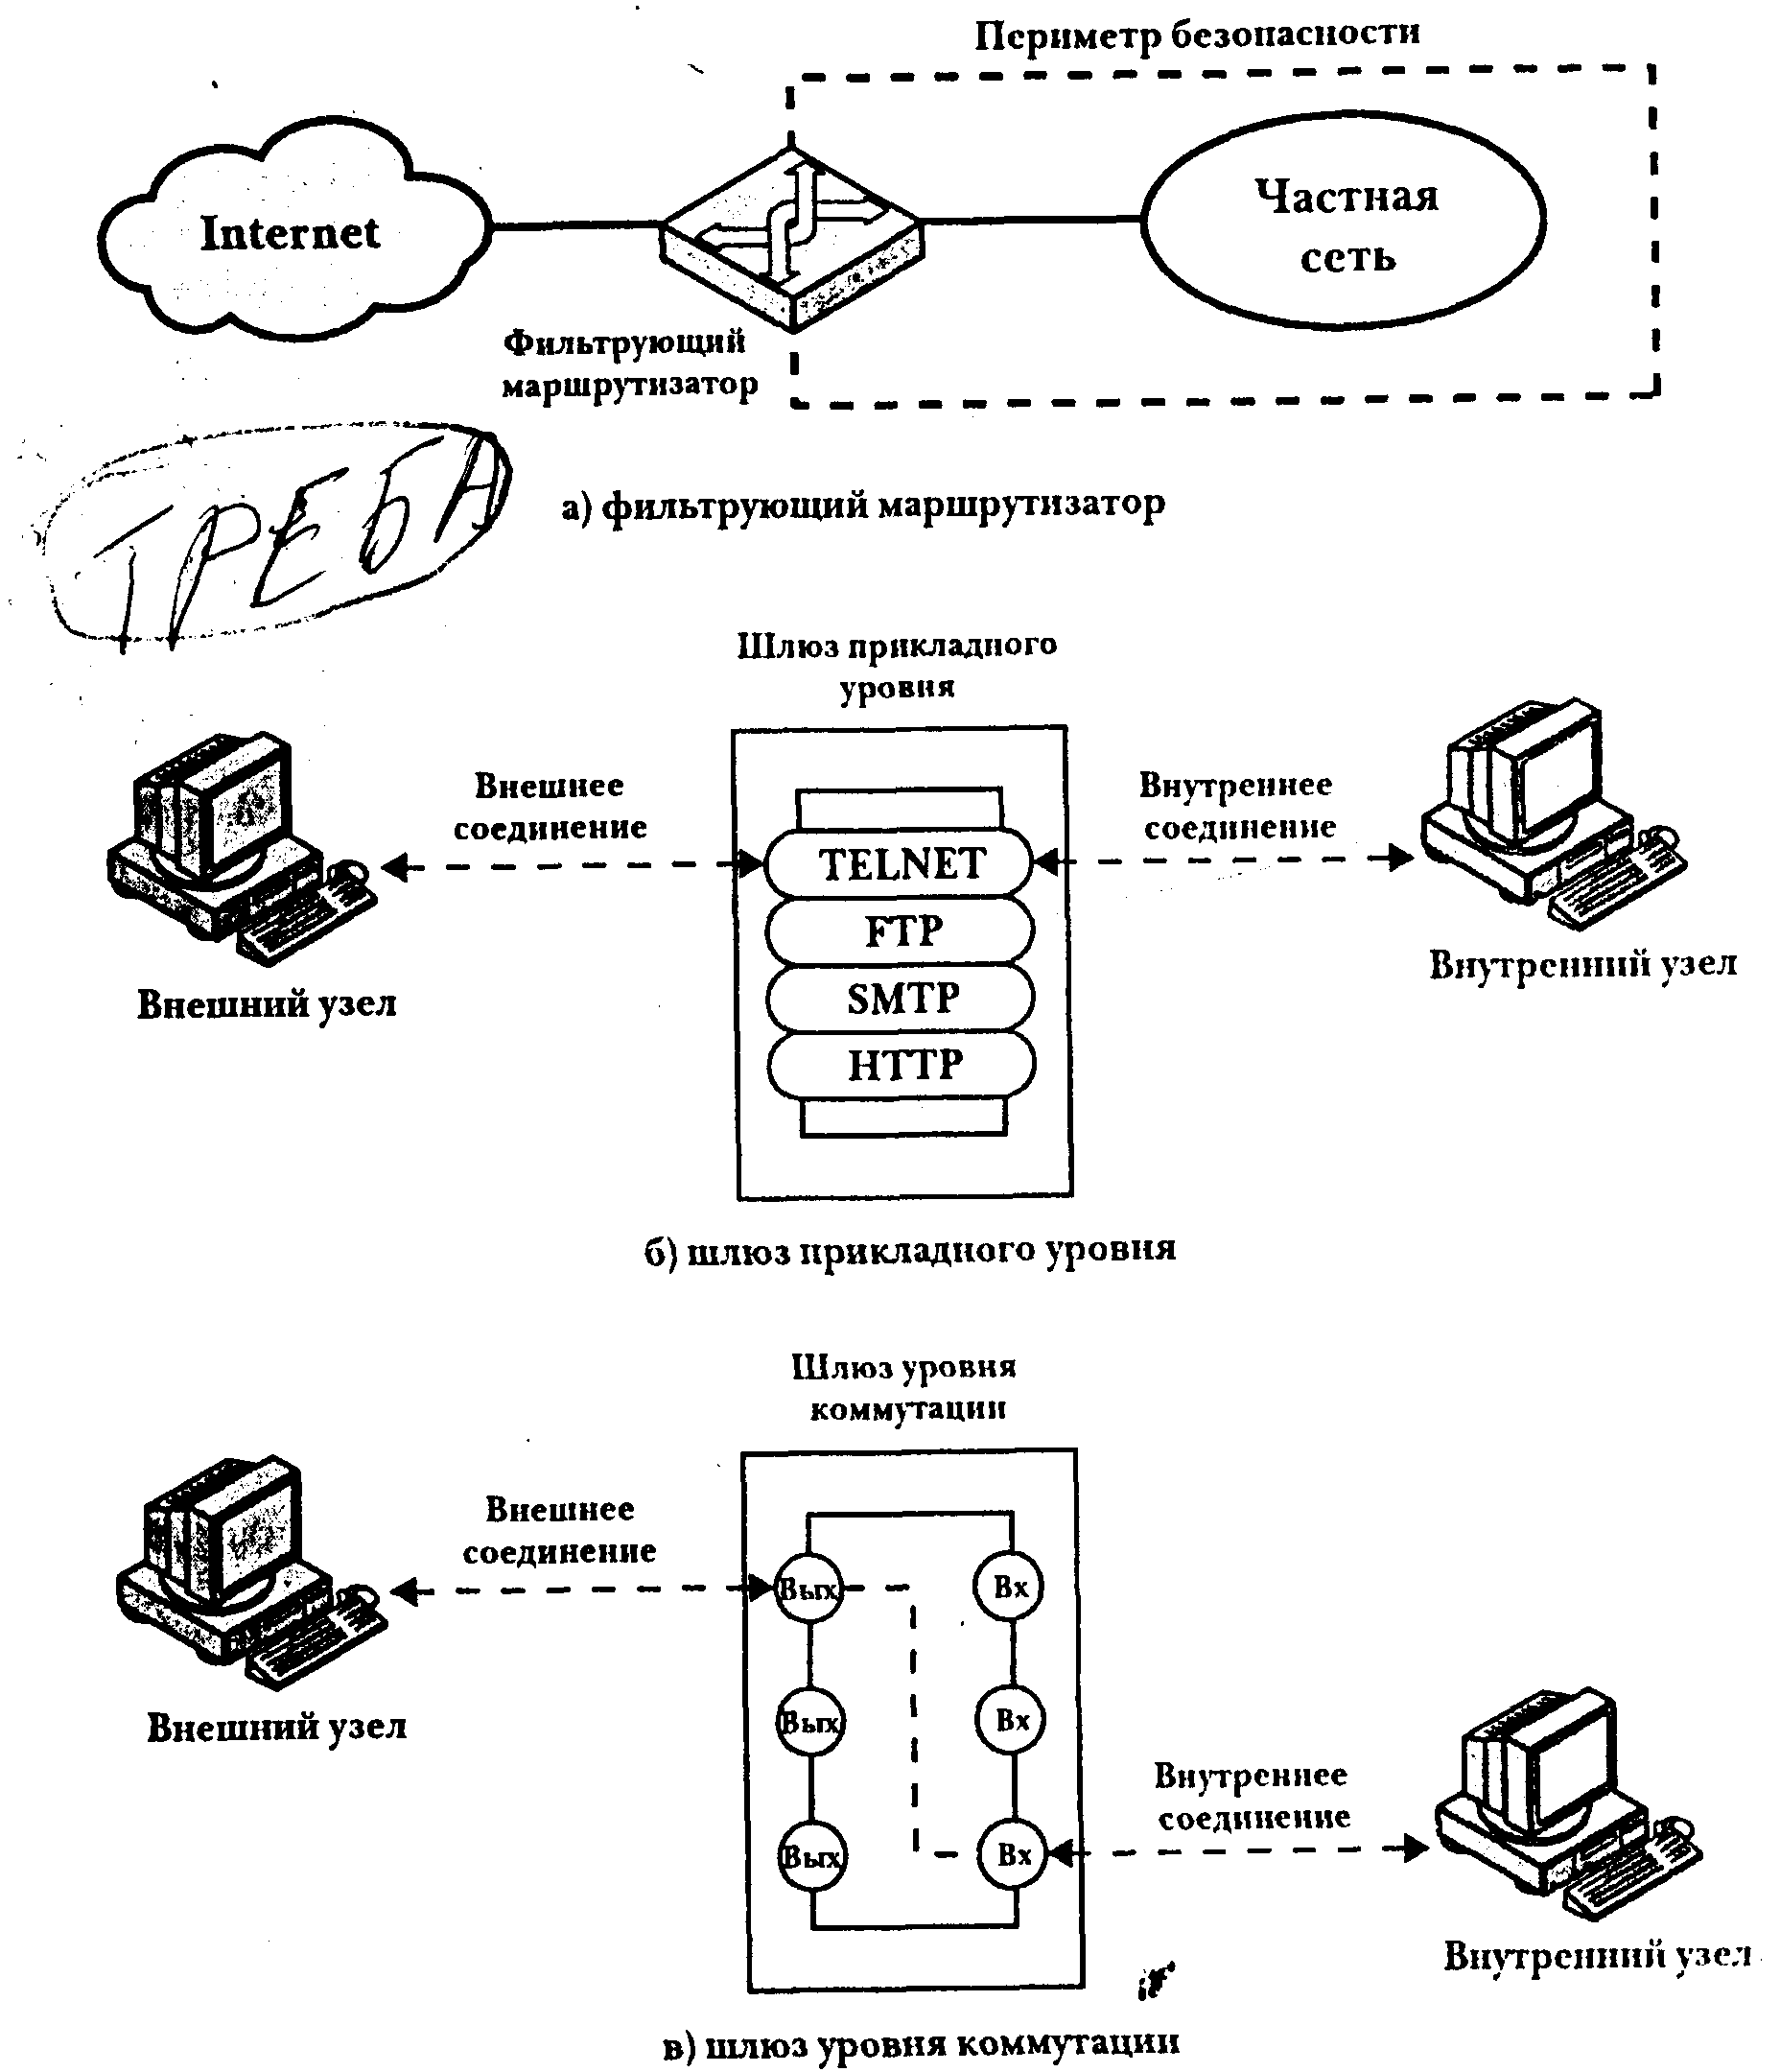
Отже, крім конфігурації, при якій брандмауер представлений окремою системою типу фільтруючого маршрутизотора чи шлюзу (див. мал.), можливі більш складні конфігурації. І саме такі конфігурації використовуються найчастіше. На малюнку, в основу якого покладені відповідні ілюстрації з [SEME96], показані три самі розповсюджені конфігурації брандмауерів. Розглянемо ці конфігурації по черзі.
Конфігурація брандмауера з екрановано підмережею (мал.в) із усіх розглянутих тут варіантів забезпечує найбільш надійний захист. У цій конфігурації встановлено два фільтруючих маршрутизатори: один між бастіонним вузлом і Internet, а другий — між бастіонним вузлом і внутрішньою мережею. Дана конфігурація створює ізольовану підмережу, що може складатися тільки з бастіонного вузла, але може також мати й один чи кілька інформаційних серверів, а також модеми, за допомогою яких здійснюється вилучений доступ до мережі. Звичайно до вузлів, що входять до складу екранованої підмережі, можна одержати доступ як з Internet, так і з внутрішньої мережі, однак потік даних крізь підмережу блокується.