Широкополосные беспроводные сети передачи информации
Эти терминалы применяется для подключения абонентов к Интернет и объединения локальных сетей абонентов. Терминалы типов 1 и 2 применяются также для предоставления канала с гарантированной полосой пропускания. Такая градация позволяет оператору четко дифференцировать абонентов по требуемой функциональности и платежеспособности и за счет этого расширить круг потенциальных абонентов.
Видно, что беспроводная операторская сеть доступа, реализованная на оборудовании широкополосного доступа, более приспособлена к предоставлению услуг в масштабах города. По сравнению с сетью на оборудовании Cisco Aironet стандарта 802.11b она обладает большей пропускной способностью, большим радиусом действия, может обслуживать большее число клиентов, а также поддерживает качество сервиса и виртуальные сети.
3.2 Построение антенно-фидерных трактов и радиосистем с внешними антеннами
Задачи по подключению к беспроводному оборудованию дополнительных антенн, усилению мощности передатчика, включению в систему дополнительных фильтров довольно часто встречаются в практике построения беспроводных сетей. И, как правило, на эту тему возникает много вопросов, самыми распространенными из которых являются вопросы о соответствии разъемов на используемом оборудовании и дополнительных кабелях, а также вопросы по расчету полученных систем.
Сразу необходимо отметить, что вынос антенны – вопрос неоднозначный, так как возникающие при этом негативные факторы, такие как затухание сигнала на кабельных сборках и увеличение уровня паразитных шумов, значительно ухудшают характеристики исходной радиосистемы. Вместе с тем подключенные антенны (особенно с большими коэффициентами усиления) во многом компенсируют все эти негативные факторы, но, несмотря на это, при проектировании все же стараются максимально сократить расстояние от порта активного оборудования точек доступа до вынесенной антенны и по возможности подключить антенну напрямую к точке доступа.
Очень часто бывают случаи, когда необходимо увеличить зону охвата внутри помещений, для этого используют антенны во внутреннем (indoor) исполнении. Для связи между домами или районами используют более дорогое оборудование во внешнем (outdoor) исполнении.
3.2.1 Антенно-фидерный тракт с усилителем
На рис. 3.1 показана беспроводная система с антенно-фидерным трактом, в который включено множество элементов. Их может быть значительно больше, но здесь показаны наиболее часто используемые. Далее поясним, для чего используется тот или иной элемент, как он называется, и какие нюансы необходимо учесть при его использовании.
Точка доступа со съемной антенной. Почти все беспроводное оборудование D-Link комплектуется съемными штатными антеннами 2-5 дБи (например, DWL-2100AP, DWL-3200AP, DWL-8200AP, DWL-2700AP, DWL-7700AP, DWL-G520 и т. д.). Это означает, что штатную антенну можно легко снять и подключить вместо нее более мощную антенну с необходимым коэффициентом усиления и диаграммой направленности. В технических характеристиках беспроводного оборудования всегда сказано, каким типом антенн оно комплектуется по умолчанию.
Кроме поддерживаемых технологий и скоростных характеристик точка доступа имеет несколько важных физических характеристик, которые являются исходными данными для расчета антенно-фидерного тракта и энергетических характеристик системы. К таким характеристикам относятся:
мощность передатчика, которая измеряется или в милливаттах (мВт) или в децибел-милливаттах (дБмВт).
чувствительность приемника для определенной скорости – чем она выше, тем выше скорость.
Полосовой фильтр. Он показан пунктиром, поскольку его довольно редко включают в систему, но тем не менее он присутствует в системах профессионального уровня. Принято думать, что кабель вносит только потери, связанные с длиной кабеля, и достаточно выбрать кабель с малым затуханием или поставить усилитель, и все проблемы будут решены. Однако это не совсем так. В первую очередь, длинный кабель собирает помехи во всем диапазоне частот, поэтому работе будут мешать все радиоустройства, способные создать на входе приемника карты достаточно сильную помеху. Поэтому часто случается, что в городской среде, в которой присутствует сильное зашумление, связь между точками доступа в системах с вынесенной на большое расстояние антенной крайне нестабильна, и поэтому в кабель необходимо включать дополнительный полосовой фильтр непосредственно перед входным разъемом точки доступа, который внесет еще потери не менее 1,5 дБ.
Полосовые фильтры бывают настраиваемыми и с фиксированной центральной частотой, которая настраивается в процессе производства, например как у фильтров серии NCS F24XXX, поэтому желательно заранее определиться с требованиями по настройке и указать их при заказе. Фильтры различаются шириной полосы пропускания, определяющей диапазон частот, которые не ослабляются.
Кабельная сборка SMA-RP-plug ↔ N-type-male. Часто ее еще называют pigtale – это небольшой переходник с антенного вывода indoor точки доступа, который называется SMA-RP (реверс SMA), на широко используемый в антенно-фидерном оборудовании высокочастотный разъем N-type (рис. 3.2).
Pigtale – кабель входит в комплект поставки всех внешних (outdoor) антенн D-Link, антенны для внутреннего использования также комплектуются необходимыми кабелями. Вносит дополнительное затухание около 0,5 дБ.
Инжектор питания. Включается в тракт между активным оборудованием и входным портом усилителя (вносит затухание не более 0,5 дБ) и подключается к блоку питания, который подключается к розетке 220В. Инжектор имеет 2 порта - оба N-type-female. Инжектор питания и блок питания входят в комплект поставки усилителей.
Переходник TLK-N-type-MM (рис. 3.3). Служит для изменения конфигурации порта с female на male, здесь мы его используем, чтобы подключить к инжектору следующую за ним кабельную сборку (стандартные кабельные сборки обычно имеют разъемы N-type-male ↔ N-type-female).
Общепринятым является, что коаксиальный разъем, устанавливаемый стационарно, например входы или выходы усилителей, фильтров, генераторов сигналов, разъемы для подключения, устанавливаемые на антеннах, имеют конфигурацию "гнездо" (female), а разъемы на подключаемых к ним кабелях имеют конфигурацию "штекер" (male). Однако данное правило не всегда соблюдается, поэтому иногда возникают проблемы при сборке тракта на элементах от различных производителей. Решить эту проблему позволяет использование переходника N-type-male ↔ N-type-male.
Кабельная сборка N-type (female) ↔ N-type (male) (рис. 3.4).
Можно также использовать кабельные сборки большой длины, например, последовательно объединив две 15-метровые сборки (или другие длины), важно только чтобы:
уровень сигнала на входном порту усилителя попадал в допустимый диапазон, который указан в характеристиках усилителя;
уровень сигнала, принятого от удаленной точки доступа и усиленного в усилителе, имел достаточную интенсивность для восприятия приемником точки после прохождения кабельной сборки.
Усилитель 2,4 ГГц. Двунаправленный магистральный усилитель (рис. 3.5) предназначен для увеличения мощности передаваемого сигнала и повышения чувствительности канала приема в беспроводных сетях передачи данных, а также компенсации потерь в канале между радиомодемом и антенной.
Усилитель имеет внешнее исполнение и может быть установлен непосредственно на антенном посту. Использование усилителя позволяет организовать связь даже при самых неблагоприятных условиях соединения. При включении усилителя в радиосистему в значительной степени увеличивается зона ее покрытия.
При использовании усилителей необходимо учитывать следующие моменты:
если мощность передатчика точки доступа слишком велика и не попадает в диапазон допустимой интенсивности сигнала на входном порту усилителя, то использовать ее с усилителем все-таки можно, но требуется включить в тракт между усилителем и точкой доступа кабельную сборку или какой-либо специальный элемент, затухание на котором обеспечит необходимое ослабление сигнала, с тем чтобы его интенсивность попала в допустимый диапазон. Ослабляя переданный сигнал, следует также помнить, что одновременно ослабляется и принятый сигнал, поэтому не стоит увлекаться.
Подключим к точке доступа с мощностью передатчика 200 мВт усилитель NCS2405, на входе которого должно быть 10-100 мВт, выходная мощность – 500 мВт. Для этого необходимо ослабить исходный сигнал на 100 мВт, т. е. в два раза или на 3 дБ; для этого включаем в схему десятиметровую кабельную сборку на основе кабеля с затуханием 0,3 дБ/м на частоте 2,4 ГГц.
максимальное расстояние, на которое можно вынести усилитель от порта радиомодема, зависит от затухания на используемых элементах тракта; при этом необходимо, чтобы уровень сигнала на входном порту усилителя попадал в допустимый диапазон, который указан в характеристиках усилителя, а также чтобы уровень принятого от удаленного передатчика сигнала и усиленного в усилителе, имел достаточную интенсивность для восприятия приемником после прохождения данной кабельной сборки.
Посчитаем максимальное расстояние от активного порта indoor точки доступа (мощность 16 дБмВт) до входного порта усилителя NCS2401 для схемы на рис. 3.1. Погонное затухание на кабеле на частоте 2,4 ГГц возьмем по 0,3 дБ/м.
Найдем суммарное затухание тракта до порта усилителя (считаем схему без фильтра):
Y = 0,5 дБ (pigtale) + 0,5 дБ (инжектор) + 6 дБ (15-метровая кабельная сборка (затухание на кабеле 0,3 дБ/м) + 3 разъема по 0,75 дБ) = 7,75 дБ.
Следовательно, мощность, которая попадет на вход усилителя, будет равняться: 16 - 7,75 = 8,25 дБмВт.
Для усилителя NCS2401 нижняя граница допустимой интенсивности сигнала на входном порту равняется 4 мВт (6 дБмВт). Следовательно, можно еще увеличить длину кабельной сборки:
8,25 – 6 = 2,25 дБмВт; 2,25/0,3 = 7,5 м,
т.е. еще примерно на 7,5 метров. Следовательно, максимальное расстояние кабельной сборки будет 22,5 метра.
Теперь посмотрим, что происходит с принятым сигналом. Предположим, что от удаленного передатчика на усилитель поступает сигнал мощностью -98 дБмВт; в режиме приема коэффициент усиления усилителя равен 30 дБ. Затухание тракта до порта радиомодема равно 10 дБ (7,75 дБ + 2,25 дБ). Найдем интенсивность сигнала, поступившего на приемник точки доступа: -98 + 30 - 10 = (-78 дБмВт). В таблице Б.1 смотрим чувствительность приемника и находим скорость, на которой он может работать: (-78 дБмВт) < (-76 дБмВт),
Следовательно, при такой длине кабельной сборки точка доступа может работать на скорости 24 Мбит/с. Если нужна большая скорость, необходимо либо уменьшить длину кабельной сборки, либо взять усилитель с большим коэффициентом усиления.
В таблице Б.3 сведены все величины затухания от среды распространения сигнала.
Кабельная сборка HQNf-Nml,5 - кабель (переходник) N-type (female) ↔ N-type (male) длиной 1,5 м.
Модуль грозовой защиты. В оборудовании D-Link идет со всеми внешними антеннами. Имеет разъемы N-type (female) ↔ N-type (male).
Внешняя направленная антенна с коэффициентом усиления 21 дБи. Антенны имеют разъем N-type (female).
3.2.2 Простой антенно-фидерный тракт
На рис. 3.6 представлена простая беспроводная система, в которой отсутствует усилитель, и антенно-фидерный тракт состоит только из пассивных элементов.
Расстояние, на которое можно вынести антенну в данном случае, ограничивается мощностью передатчика точки доступа и затуханием, вносимым пассивными элементами. При выносе антенны на большое расстояние как принятый, так переданный сигнал может полностью поглотиться кабельными сборками и переходниками.
При использовании даже самой короткой кабельной сборки к антенне подводится мощность, значительно меньшая исходной, что незамедлительно отразится на дальности действия радиосистемы. Поэтому мы рекомендуем использовать в таких схемах кабельные сборки не длиннее 6 метров и, по возможности, антенны с максимальным коэффициентом усиления.
3.2.3 Точка доступа, подключенная напрямую к антенне
Если подключить точку доступа напрямую к антенне, как показано на рис. 3.7, исключив промежуточную кабельную сборку, будет достигнута максимальная возможная для данного комплекта оборудования дальность связи.
В принципе, ради дальности иногда можно пожертвовать и модулем грозовой защиты, чтобы исключить вносимое им затухание, но лучше этого не делать. Такая схема довольно широко используется – это позволяет установить indoor точку доступа в непосредственной близости от антенного поста и минимизировать потери мощности сигнала.
3.3 Обеспечение конфиденциальности в беспроводных сетях
Изначально с момента появления этих сетей они обладали очень низкой защищенностью от перехвата данных. В этом их отличие от проводных сетей, где перехват невозможен без физического доступа к среде передачи. Радиосети оказываются практически беззащитными, если не применять специальных средств, аппаратных или программных средств защиты информации (ЗИ).
Попытаемся открыть основные моменты, от которых в конечном итоге зависит безопасности в беспроводных сетях передачи данных (БСПД).
В настоящее время практически везде ведутся исследования по двум направлениям. Первое направление можно охарактеризовать, как идентификация угроз, присущих БСПД с целью ЗИ
Второе направление, это разработка и внедрение плана мобильной (фиксированной) безопасности, защита от нападения извне.
Таким образом, прежде, чем приступить к строительству сети, необходимо выявить все возможные направления, по которым будут идти атаки, проанализировать вероятность угрозы для строящейся БСПД, и быть готовыми к противостоянию данных атак.
Атаки в БСПД разделяются их на физические и виртуальные (анонимные, удаленные).
Физические атаки – это атаки, которые присущи с непосредственным физическим соприкосновением атакующего с оборудованием оператора.
Виртуальные – это удаленные атаки посредством, подслушиваний, радиоперехвата, глушение, создание ложных точек доступа.
Типичная (виртуальные) атака состоит из следующих шагов:
Идентификации атакуемой БСПД;
Широкополосное чтение трафика БСПД;
Инъекции пакетов, генерации трафика, с целью определения кодового ключа БСПД (с помощью программного обеспечения).
Взлом кодового ключа, защиты, или пароля (с помощью программного обеспечения) при наличии достаточного количества перехваченных пакетов.
При необходимости расшифровка перехваченного трафика.
Участие в работе сети, и проведение атак против самой БСПД или ее абонентов.
Пакеты, передаваемые в радиосетях, в радиоэфире едва ли можно контролировать. Поэтому необходимо исходить из того, что злоумышленник способен прочитать все передаваемые в радиоэфире пакеты, к примеру, при помощи сканирующего радиоприемника оснащенного декодирующими модулями, работающей в режиме радиочастотного мониторинга.
Дабы избежать утечки информации, производители пошли по пути закрытия каналов передачи данных, изменению видов модуляции и физического доступа к каналу связи (FDMA, TDMA, CDMA).
3.3.1 Ограничения физического доступа на объект
Очень часто для обеспечения безопасности достаточно простого здравого смысла. Для того, кто хочет украсть или нанести вред вашему оборудованию нужно противостоять пассивными и активными методами защиты.
Мы подошли к вопросу физической защиты БСПД. Прежде чем начинать строить БСПД, необходимо спланировать ее безопасность. Причем каждого узла в отдельности, каждой соты, каждой БС станции. Скорее всего, нет таких замков, которые нельзя открыть, но, создав дополнительный барьер вы тем самым увеличили время злоумышленника доступа к вашему оборудованию, увеличили живучесть вашей БСПД. Задача состоит в том, чтоб как можно больше создать таких барьеров.
Помимо воровства оборудования, злоумышленник может просто вывести оборудование из строя, тем самым, остановив работу БСПД. Поэтому все проводные коммуникации должны быть надежно защищены, а по возможности и зарезервированы; иметь разные трассы прокладки к гермошкафу (гермокомнате).
Все кабельные коммуникации идущие к вашему шкафу должны быть уложены в металлические трубы, иметь жесткое крепление к стенам. Исключайте открытые переходы кабельных коммуникаций. Наиболее распространены повреждения проводных коммуникаций, путем вырезания кабелей, установки короткозамкнутых шунтов (в ВЧ кабелях), были даже случаи, когда в фидер вводилась активные кислоты, в результате ВЧ кабель терял свои радиофизические свойства, хотя внешне оставался безупречным. Поиск и устранение таких атак невозможен без соответствующего оборудования.
Отдельное слово о гермошкафах. Рекомендуется устанавливать так называемый несгораемый шкаф с двойными стенками разработанный с учетом ГОСТ Р 50862-96, международным стандартам EMV, ISO 7816. Данный шкаф имеет двойные стенки, между стенками расположены несгораемые компоненты, датчики пожарной и охранной сигнализации. При несанкционированном доступе, сработают датчики, и встроенная сигнализация подаст сигнал на охранный пульт. Там же, между стенками расположен GSM передатчик данного сигнала и источник бесперебойного питания.
Таким образом, при вскрытии первой стенки шкафа оповещается служба охраны. При начальной деформации второй стенки шкафа, подается звуковой сигнал, по месту установки шкафа. Шкафы могут комплектоваться и дополнительными средствами защиты, относящиеся к средствам спецзащиты, или средствами локального пожаротушения.
Монтаж такого рода шкафов желательно производить к бетонной стене, по возможности со стороны ввода ВЧ кабеля и иных проводных коммуникаций, дабы обеспечить закрытый ввод кабельной инфраструктуры. При монтаже как минимум две стороны шкафа должны соприкасаться с несущими бетонными стенами, дабы исключить отрыв конструкции от стены. Не забывайте, что зачастую ваши гермозоны, или металлические боксы (шкафы) расположены на высотных жилых (административных) зданиях, высотных вышках, или иных высотных конструкциях, и доступ на данные объекты, как правило, не охраняем. Поэтому не стоит пренебрегать оснащением объекта сигнализацией. Время подъезда охраны на станцию не должно превышать десяти минут.
Есть еще одна ниша БСПД – это так называемые внутриофисные сети. По каким-то необъяснимым причинам организаторы внутриофисных БСПД нередко считают, что при их включении, автоматически обеспечивается надлежащий уровень безопасности. Дело в том, что производители устанавливают самый низкий уровень безопасности, или и вовсе отключает безопасность, чтобы при развертывании сети, клиенты случайно не столкнулись с невозможностью доступа к сети.
При минимальных настройках безопасности оборудование лучше всего совместимо с самым широким спектром других устройств и практически с любым современным программным обеспечением.
Поэтому после настройки и проверки сети на совместимость с существующей инфраструктурой системный администратор обязан изменить настройки безопасности, для предотвращения несанкционированного доступа в корпоративную сеть.
Две главнейшие угрозы, связанные с эксплуатацией беспроводных локальных сетей, это чтение и изменение данных, и неавторизованное вторжение атакующего с целью проведения атаки на сетевые системы.
Поэтому эффективную защиту обеспечивают только шифрование трафика и указание станций, «входящих в состав сети», т. е. имеющих право отправлять пакеты, создание так называемых Access list.
Многие делают разделение, БСПД отдельно, а информацию и ЗИ отдельно, эти решения самые живучие с точки зрения безопасности и устойчивости к потере информации.
Таким образом, БСПД выступает только в роли транспорта по передаче информации. И злоумышленник, перехватывая пакеты в БСПД, не сможет декодировать информацию. Схема выглядит примерно так (рис.3.11).
При организации канала передачи данных, между удаленными объектами использование VPN соединения на порядок повышают устойчивость к взлому, и использованию вашей информации.

Рисунок 3.11. ИИ – источник генерации информации; КК – криптокодер; КД криптодекодер; ПИ – источник приемки информации.
3.3.2 Криптозащита в беспроводных сетях
Первой реализацией системы защиты с шифрованием данных стала спецификация WEP (Wireless Equivalent Privacy), принятая IEEE в 1999 году и основанная на шифровании данных с помощью 24-битного ключа RC4. Однако уже в следующем году были найдены способы, позволяющие либо быстро определить ключ на основе анализа передаваемых данных, либо подменить нешифруемый заголовок пакета для того, чтобы перенаправить декодированный точкой доступа пакет другому получателю, для которого он будет закодирован уже его собственным ключом.
Значительным недостатком протокола WEP является использование статических общих ключей, что было вполне приемлемо для небольших корпоративных сетей, где в случае утраты адаптера можно было поменять ключи на всех остальных. Очевидно, что для оператора такой подход неприемлем. Кроме того, использование WEP со статическими ключами оказалось ненадежным и с точки зрения конфиденциальности данных: после того, как в конце 2001 года появились программы, позволяющие взламывать 40-битный WEP за 15-20 минут, а 128-битный — за 3-4 часа, репутация WEP была подмочена окончательно.
Позже рабочий комитет IEEE одобрил спецификации стандарта 802.11i, которыми определяется алгоритм защиты под названием TKIP (temporal key integrity protocol). Данный протокол предусматривает формирование новых ключей шифрования для каждых 10 КБ передаваемых данных.
Продолжается подготовка спецификации нового алгоритма, основанного на протоколе AES (advanced encryption standard) со 128-разрядным ключом. Этот метод шифрования считается более надежным, чем TKIP, и считается, что он должен прийти ему на смену.
Основные принципы этой защиты — это шифрация трафика передаваемого в БСПД.
Шифрация осуществляется достаточно длинными ключами (сейчас это в основном 128 бит) и является динамической, то есть даже в течение одной сессии, одного сеанса связи с базовой станцией ключи шифрования меняются, и, таким образом, подбор ключа становится бессмысленным.
Тем не менее, оборудование БСПД постоянно совершенствуется и в современных устройствах поддерживается новая, ещё более защищённая версия WPA2, работающая с динамическими ключами длиной 128, 192 и 256 бит. К таким устройствам, относится, например, трёхдиапазонный контроллер Intel PRO/Wireless 2915ABG.
Из чего состоит «набор» атакующего (злоумышленника) пытающегося удаленно произвести перехват информации. Зачастую, это переносной компьютер с установленным программным обеспечением. Набор радиокарт поддерживающих различный беспроводные стандарты и типы модуляций, и программное обеспечение. Обязательный атрибут – сканер радиоэфира, протокольный сканер, программное обеспечение, для декодирования защитного ключа, портативная узконаправленная антенна.
3.3.3 Угрозы безопасности информации в беспроводных сетях
Обсудим характерные только для беспроводного окружения угрозы безопасности, оборудование, которое используется при атаках, проблемы, возникающие при роуминге от одной точки доступа к другой, укрытия для беспроводных каналов и криптографическую защиту открытых коммуникаций.
Подслушивание
Наиболее распространенная проблема в таких открытых и неуправляемых средах, как беспроводные сети, - возможность анонимных атак. Анонимные вредители могут перехватывать радиосигнал и расшифровывать передаваемые данные, как показано на рис. 3.12.
Оборудование, используемое для подслушивания в сети, может быть не сложнее того, которое используется для обычного доступа к этой сети. Чтобы перехватить передачу, злоумышленник должен находиться вблизи от передатчика. Перехваты такого типа практически невозможно зарегистрировать, и еще труднее помешать им. Использование антенн и усилителей дает злоумышленнику возможность находиться на значительном расстоянии от цели в процессе перехвата.
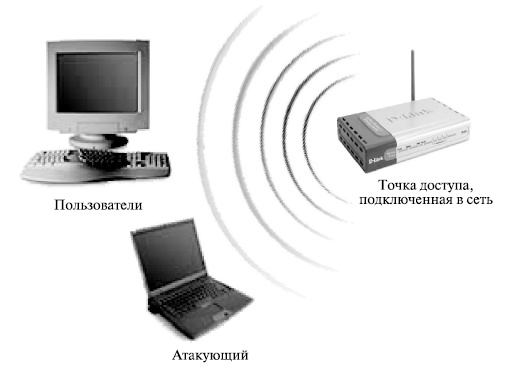
Рисунок 3.12 – Атака «подслушивание»
Подслушивание позволяет собрать информацию в сети, которую впоследствии предполагается атаковать. Первичная цель злоумышленника - понять, кто использует сеть, какие данные в ней доступны, каковы возможности сетевого оборудования, в какие моменты его эксплуатируют наиболее и наименее интенсивно и какова территория развертывания сети. Все это пригодится для того, чтобы организовать атаку на сеть. Многие общедоступные сетевые протоколы передают такую важную информацию, как имя пользователя и пароль, открытым текстом. Перехватчик может использовать добытые данные для того, чтобы получить доступ к сетевым ресурсам. Даже если передаваемая информация зашифрована, в руках злоумышленника оказывается текст, который можно запомнить, а потом уже раскодировать.
Другой способ подслушивания - подключение к беспроводной сети. Активное подслушивание в локальной беспроводной сети обычно основано на неправильном использовании протокола Address Resolution Protocol (ARP). Изначально эта технология была создана для "прослушивания" сети. В действительности мы имеем дело с атакой типа MITM (Man In The Middle - "человек посередине") на уровне связи данных. Они могут принимать различные формы и используются для разрушения конфиденциальности и целостности сеанса связи. Атаки MITM более сложны, чем большинство других атак: для их проведения требуется подробная информация о сети. Злоумышленник обычно подменяет идентификацию одного из сетевых ресурсов. Когда жертва атаки инициирует соединение, мошенник перехватывает его и затем завершает соединение с требуемым ресурсом, а потом пропускает все соединения с этим ресурсом через свою станцию. При этом атакующий может посылать и изменять информацию или подслушивать все переговоры и потом расшифровывать их.
Атакующий посылает ARP-ответы, на которые не было запроса, к целевой станции локальной сети, которая отправляет ему весь проходящий через нее трафик. Затем злоумышленник будет отсылать пакеты указанным адресатам.
Таким образом, беспроводная станция может перехватывать трафик другого беспроводного клиента (или проводного клиента в локальной сети).
Отказ в обслуживании (Denial of Service - DOS)
Полную парализацию сети может вызвать атака типа DOS. Во всей сети, включая базовые станции и клиентские терминалы, возникает такая сильная интерференция, что станции не могут связываться друг с другом (рис. 3.13). Эта атака выключает все коммуникации в определенном районе. Если она проводится в достаточно широкой области, то может потребовать значительных мощностей. Атаку DOS на беспроводные сети трудно предотвратить или остановить. Большинство беспроводных сетевых технологий использует нелицензированные частоты - следовательно, допустима интерференция от целого ряда электронных устройств.
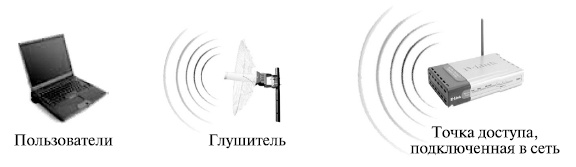
Рисунок 3.13. Атака "отказ в обслуживании" в беспроводных коммуникациях
Глушение клиентской станции
Глушение в сетях происходит тогда, когда преднамеренная или непреднамеренная интерференция превышает возможности отправителя или получателя в канале связи, и канал выходит из строя. Атакующий может использовать различные способы глушения.
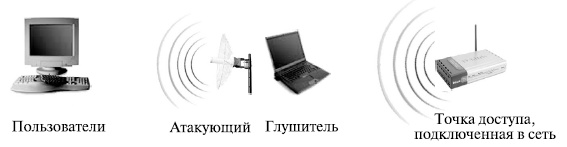
Рисунок 3.14. Атака глушения клиента для перехвата соединения
Глушение клиентской станции дает мошеннику возможность подставить себя на место заглушенного клиента, как показано на рис. 3.14. Также глушение может использоваться для отказа в обслуживании клиента, чтобы ему не удавалось реализовать соединение. Более изощренные атаки прерывают соединение с базовой станцией, чтобы затем она была присоединена к станции злоумышленника.
Глушение базовой станции
Глушение базовой станции предоставляет возможность подменить ее атакующей станцией, как показано на рис. 3.15. Такое глушение лишает пользователей доступа к услугам.
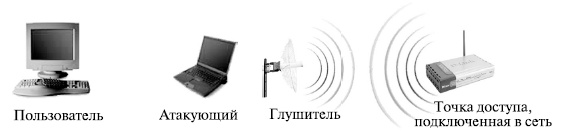
Рисунок 3.15. Атака глушения базовой станции для перехвата соединения
Как отмечалось выше, большинство беспроводных сетевых технологий использует нелицензированные частоты. Поэтому многие устройства, такие как радиотелефоны, системы слежения и микроволновые печи, могут влиять на работу беспроводных сетей и глушить беспроводное соединение. Чтобы предотвратить такие случаи непреднамеренного глушения, прежде чем покупать дорогостоящее беспроводное оборудование, надо тщательно проанализировать место его установки. Такой анализ поможет убедиться в том, что другие устройства не помешают коммуникациям.
В целом можно сказать, что провести атаку на беспроводную сеть сравнительно просто. Выбор технологии, пригодной для указанной цели, определяется различными факторами и должен стать предметом тщательного анализа рисков.
Заключение
В ходе работы были решены следующие задачи:
был проведен обзор современного состояния цифровых широкополосных систем передачи данных;
рассмотрены варианты применения беспроводных технологий для телеметрии;
приведены преимущества использования беспроводных широкополосных технологий Wi-Fi и WiMax для получения телеметрической информации от специальных объектов;
разработана методология построения цифровых беспроводных решений для передачи телеметрической информации;
рассмотрены вопросы аутентификации и защиты информации при передаче в широкополосных сетях.
Список литературы
Мобильные широкополосные системы передачи цифровой информации - компании MOTOROLA. //Евразия Вести, №7. – 2008. Режим доступа: eav/publ1.php?publid=2008-07a13
Максим Букин. Public Safety – безопасность без проводов. //PCWEEK, №46(556). – 2006.
Интернет-сайт производственного альянса «Контракт-Электроника». – Режим доступа: gsm.contrel/
Ю.А. Мурашев. Радиомодемы «Невод» для телеметрических каналов связи. 2001. – Онлайн-публикация. Режим доступа: geolink/support/articles/telemetry.html
Ю.А. Мурашев. Построение распределенных сетей телеметрии на основе системы «Невод». 2000. – Онлайн-публикация. Режим доступа: geolink/support/articles/nevod_nets.html
Олифер В.Г., Олифер Н.А. Основы сетей передачи данных. //Интернет-университет информационных технологий – ИНТУИТ.ру, 2005 г. –176 стр.
Гулевич Д. С. Сети связи следующего поколения. //Интернет-университет информационных технологий – ИНТУИТ.ру, БИНОМ. Лаборатория знаний, 2007 г. – 184 стр.
Берлин А.Н. Телекоммуникационные сети и устройства. //Интернет-университет информационных технологий – ИНТУИТ.ру, БИНОМ. Лаборатория знаний, 2008. – 319 стр.
Беспроводные сети Wi-Fi. /Пролетарский А.В., Баскаков И.В., Чирков Д.Н., Федотов Р.А., Бобков А.В., Платонов В.А. //Интернет-университет информационных технологий – ИНТУИТ.ру, БИНОМ. Лаборатория знаний, 2007 г. – 216 стр.
Широкополосные беспроводные сети передачи информации. /Вишневский В.М., Ляхов А.И., Портной С.Л., Шахнович И.В. – М.: Техносфера, 2005.
И. Шахнович. Современные технологии беспроводной связи. М.: Техносфера, 2006. – 288 стр.
Решение Сisco Wireless Mesh. Официальный сайт компании «НПП РОТЕК-Новосибирск». Режим доступа: telecomsite/?solut/nets_cisco_mesh
Новый стандарт Wi-Max для построения глобальных беспроводных сетей в масштабах города - compucity.narod/wimax.htm
Лобач В.С. Основы проектирования цифровых радиорелейных линий: Учеб. пособие. Режим доступа: vlobatch.narod
An Introduction to Microwave Radio Link Design. SAF Technika AS, 2002.
С.В. Кунегин. Системы передачи информации. Курс лекций. М.: в/ч 33965, 1997. – 317 с.
Информационные технологии проектирования радиоэлектронных средств. Головицына М.В. Интернет-университет информационных технологий - ИНТУИТ.ру, БИНОМ. Лаборатория знаний, 2008 г., 432 стр.
Васильев А.В. Технико-экономическое обоснование дипломных проектов (работ): Учеб. пособие/ Изд-во СПбГЭТУ, 2002. - 24 с.
К.Р. Малаян «Безопасность при работе с компьютером», учебное пособие/ СПБГПУ, 2002г.
Приложение А
Таблица 1 Зависимость чувствительности от скорости передачи данных
| Скорость | Чувствительность |
| 54 Мбит/с | -66 дБмВт |
| 48 Мбит/с | -71 дБмВт |
| 36 Мбит/с | -76 дБмВт |
| 24 Мбит/с | -80 дБмВт |
| 18 Мбит/с | -83 дБмВт |
| 12 Мбит/с | -85 дБмВт |
| 9 Мбит/с | -86 дБмВт |
| 6 Мбит/с | -87 дБмВт |
Таблица 2 Зависимость чувствительности от скорости передачи данных
| Канал | Центральная частота, МГц |
| 2412 | |
| 2417 | |
| 2422 | |
| 2427 | |
| 2432 | |
| 2437 | |
| 2442 | |
| 2447 | |
| 2452 | |
| 2457 | |
| 2462 | |
| 2467 | |
| 2472 | |
| 2484 |
Таблица 3 Зависимость затухания от среды распространения сигнала
| Наименование | Ед. изм | Значение |
| Окно в кирпичной стене | дБ | 2 |
| Стекло в металлической раме | дБ | 6 |
| Офисная стена | дБ | 6 |
| Железная дверь в офисной стене | дБ | 7 |
| Железная дверь в кирпичной стене | дБ | 12,4 |
| Стекловолокно | дБ | 0,5-1 |
| Стекло | дБ | 3-20 |
| Дождь и туман | дБ/км | 0,02-0,05 |
| Деревья | дБ/м | 0,35 |
| Кабельная сборка pigtale | дБ | 0,5 |
| Полосовой фильтр NCS F24XXX | дБ | 1,5 |
| Коаксиальный кабель | дБ/м | 0,3 |
| Разъем N-type | дБ | 0,75 |
| Инжектор питания | дБ | 0,5 |
46