Технологічні особливості систем мобільного зв'язку для вчинення злочинів
Крадіжка номерів здійснюється, як правило, в ділових районах і в місцях скупчення великої кількості людей: шосе, дорожні пробки, парки, аеропорти - з допомогою дуже легкого, малогабаритного автоматичного устаткування. Обравши зручне місце і ввімкнувши апаратуру, шахрай може за короткий проміжок часу наповнити пам’ять свого пристрою великою кількістю номерів. Наприклад, у великих містах Заходу, частіше всього в аеропортах, працюють шахраї, які, клонувавши ESN-номер чийогось мобільного телефону, надають за плату можливість іншим людям дзвонити з цього телефону у віддалені країни за рахунок того, чий номер викрали.
Серед злочинів проти інтересів користувачів персональним сотовим телефонним зв’язком найбільш небезпечним є несанкціоноване перехоплення інформації, який здійснюється з різноманітними цілями, серед яких одна з найбільш значущих - шпіонаж.
2.2 Несанкціоноване перехоплення інформації
На сьогоднішній день електронне перехоплення розмов, що ведуться по мобільному телефону, стало широко розповсюдженим явищем. Так, наприклад, в Канаді, по статистичним даним, від 20% до 80% радіообміну, що ведеться за допомогою мобільних телефонів, випадково чи навмисно прослуховується сторонніми особами.
Електронне перехоплення мобільного зв’язку не тільки легко здійснити, воно, до того ж, не потребує великих затрат на апаратуру, і його майже неможливо виявити. Мобільні стільникові телефони, особливо аналогові, є найуразливішими апаратами з точки зору захисту інформації, яка передається.
Принцип передачі інформації такими пристроями заснований на випромінювання в ефір радіосигналу, тому будь-яка людини, налаштувавши відповідний радіоприйомний пристрій на ту ж частоту, може почути кожне ваше слово. Для цього навіть не потрібно мати особливо складну апаратуру. Розмова, що ведеться зі стільникового телефону, може бути прослухана за допомогою програмуючих сканерів зі смугою прийому 30 КГц, здатних здійснювати пошук в діапазоні 860-890 МГц. Для цієї ж мети можна використовувати і звичайні сканери після їх невеликої модифікації, яка детально описана в Інтернеті. Перехопити розмову можна навіть шляхом повільної перебудови УКВ-тюнера в телевізорах старої моделі у верхній смузі телевізійних каналів (від 67 до 69), а іноді і за допомогою звичайного радіотюнера. Нарешті, таке перехоплення можна здійснити за допомогою персонального комп’ютера
Використовуваний у цифрових стільникових телефонах алгоритм шифрування Cellular Message Encryption Algorithm (СМЕА) може бути зламаний досвідченим спеціалістом на протязі декількох хвилин за допомогою персонального комп’ютера. Цифрові коди, що набираються на клавіатурі цифрового стільникового телефону (телефонні номери, номери кредитних карт чи персональні ідентифікаційні номера PIN) можуть бути легко перехоплені з допомогою цифрового сканеру.
Отже, можемо зробити висновок, що всі злочини у сфері мобільного зв’язку поділяються на злочини проти компанії стільникового зв’язку та злочини, що посягають на права та інтереси власне користувача. Існує чимало видів та способів мобільного шахрайства, що здійснюються за допомогою різноманітних засобів. І тому зменшуються шанси вчасно засікти спроби чи фактичного здійснення шахрайства. У зв’язку з цим були створені різноманітні методи запобігання злочинам у сфері мобільного зв’язку.
Розділ 3. Запобігання злочинам у сфері мобільного зв’язку
В силу свободи доступи до радіефіру системи бездротового зв’язку потенційно уразливі для різного роду зловмисників у плані як перехоплення повідомлення з подальшим несанкціонованим використанням чужої інформації, так і спроб обману мережі та абонентів. Тому стандарти систем мобільного зв’язку передбачають різноманітні механізми захисту інтересів законних користувачів і самої мережі від подібних дій. До таких механізмів відносяться шифрування даних та процедури аутентифікації.
3.1 Шифрування даних
Шифрування полягає в перетворенні вихідного, відкритого тексту в криптограму (шифротекст) за деякими правилами (алгоритмом шифрування) з метою приховати зміст повідомлення. Деякі параметри цього алгоритму, які називаються ключем шифрування, відомі тільки законним абонентам і невідомі (секретні) для зловмисників. Законний користувач легко може здійснити зворотнє перетворення шифровки у вихідний текст, а суб’єкт, який намагається несанкціоновано отримати відкритий текст, буде вимушений вгадувати значення ключа. Багато систем шифрування поділяють на симетричні, одноключеві, та асиметричні, двоключеві, або системи з відкритим ключем.
В класичних симетричних системах для шифрування і розшифрування використовується один і той же ключ. В асиметричних системах для отримання шифрограми використовується відкритий, відомий всім (і зловмиснику) ключ, а для отримання за шифровкою вихідного тексту - інший, секретний, відомий тільки законному одержувачу повідомлення. Між цими ключами існує зв’язок, який забезпечує правильну розшифровку, але який не дозволяє визначити секретний ключ по відкритому. Розглянемо принципи побудови названих систем шифрування.
Структурна схема симетричної системи шифрування показана на рис. 3.1.
На передаваючому боці вихідний текст Х=(Х1,Х2…) за допомогою відомого алгоритму і секретного ключа Z=(Z1,Z2…) перетворюється в шифрограму Y=(Y1,Y2…). Зазвичай компонентами цих послідовностей є біти. На прийомному боці за відомими компонентами Y` та Z відновлюється вихідний текст Х’.


 Алгоритм
шифрування




 Х Y
Y` X`



 Z X
Z
 Z`
Рис. 3.1 Структурна схема секретного зв’язку
Аналітик, перехопивши шифрограму, намагається зрозуміти вихідний текст або визначити ключ шифрування. Крім того, він може вставити в систему власну, фальшиву криптограму з метою обману абонента Б. Таким чином, система шифрування повинна забезпечити не тільки секретність зв’язку, але й захист від несанкціонованої зміни, підміни повідомлення Х
З цієї схеми видно, що для оперативної доставки ключа шифрування на прийомну сторону повинен бути передбачений спеціальний, захищений канал. Виникає завдання розподілу ключів між користувачами або завдання управління ключами. При великій кількості абонентів, що бажають встановити секретний зв’язок, розподіл ключів стає серйозною проблемою при використанні симетричних систем шифрування. Вирішення цього завдання і стимулювало розробку асиметричних методів шифрування.
Загальний підхід до побудови практично стійких шифрів полягає в численному застосуванні простих методів шифрування шляхом підстановки (заміни) і перестановки символів вихідного тексту, а також скремблювання.
Метод підстановки полягає в тому, що символ вихідного тексту заміняється іншим, вибраним з того чи іншого алфавіту по правилу, що задається ключем шифрування. Місцезнаходження символу в тексті при цьому не змінюється.
При перестановці у відповідності з ключем змінюється порядок послідовності символів відкритого тексту. Значення символу при цьому зберігається. Шифри перестановки є блочними, тобто вихідний текст попередньо розбивається на блоки, в яких і здійснюється задана ключем перестановка.
Під скремблюванням мається на увазі процес накладення на коди символів відкритого тексту кодів випадкової послідовності чисел, яку називають також гаммою (за назвою букви грецького алфавіту, яка використовується в математичних формулах для позначення випадкового процесу). Гаммування відноситься до поточних методів шифрування, коли наступні один за одним символи відкритого тексту послідовно перетворюються в символи шифрограми, що підвищує швидкість перетворення.
В системах мобільного зв’язку загального користування для шифрування використовуються алгоритми, передбачені відповідними специфікаціям (стандартний рівень секретності). В корпоративних системах допускається використання своїх, оригінальних шифрів (підвищений рівень секретності).
В асиметричних системах шифрування кожен абонент має два пов’язаних між собою ключа: відкритий і секретний. При необхідності встановлення секретного зв’язку абоненти обмінюються відкритими ключами по незахищеним каналам і, відповідно, відкриті ключі можуть бути відомі всім користувачам (і зловмиснику). Секретний ключ зберігається абонентом у таємниці. Визначення секретного ключа по відкритому практично неможливе, так як вимагає непорівнюваних з цінністю отримуваної інформації розрахункових затрат.
В асиметричних системах немає потреби розподіляти ключі шифрування. Тому вважаються перспективними гібридні системи, в яких асиметрична система служить для розподілу сеансових ключів, а шифрування даних виконується за допомогою симетричної системи.
3.2 Аутентифікація
Під аутентифікацією розуміється процедура встановлення справжності якогось об’єкта. Розрізняють аутентифікацію повідомлення, абонента, приладу, масивів даних. Пояснимо принципи побудови цих процедур.
Метою аутентифікації повідомлення є підтвердження або відмова від наступних припущень:
повідомлення йде від законного абонента;
повідомлення при передачі не змінилося;
повідомлення доставлене за потрібною адресою;
послідовність прийнятих повідомлень відповідає послідовності відправлених.
Перевірка справжності особливо важлива для шифрограм, так як у одержувача вони викликають більше довіри, ніж відкритий текст. Методи аутентифікації розробляються з припущення, що встановлення справжності проводиться виключно по самому повідомленню без залучення зовнішніх засобів. Розглянута процедура аутентифікації передбачає наявність довіри між абонентами, які обмінюються інформацією, тобто захищає від обману з боку зовнішнього порушника. В житті існує багато ситуацій, коли довіра між абонентами відсутня (обмін електронними документами між комерційними організаціями, між клієнтом і банком і т.д.). В цьому разі можливий обман з боку законних абонентів. Наприклад, відправник абонент А може згодом відмовитися від свого повідомлення, одержувач може змінити (підмінити) отриманий документ і стверджувати потім, що в такому вигляді його прислав абонент А. Прогнози розвитку систем мобільного зв’язку показують, що найбільших успіхів варто очікувати у сфері електронної комерції. Передбачається, що за допомогою мобільного телефону можна буде здійснювати всі можливі банківські операції. В цих умовах стає важливим завдання захисту від можливого обману законними абонентами. Для аутентифікації повідомлень за відсутності довіри використовується електронний підпис. Його призначення аналогічне функціям ручного підпису на паперових документах. Але приналежність ручного підпису даному тексту забезпечується цілісністю паперу, на якому написаний документ і поставлений підпис. В електронному вигляді єдність документу і підпису, що йому відповіщається, досягається за рахунок введення зв’язку між текстом і видом підпису.
Призначенням аутентифікації абонента є встановлення справжності абонента, який претендує на послуги зв’язку. Для цього розроблені криптографічні протоколи, в результаті виконання яких законні користувачі досягають своїх цілей.
Найпоширенішим методом аутентифікації є використання паролів - секретній послідовності символів (букв і/або цифр). При спробі доступу до приладу абонент вводить свій пароль, який порівнюється з тим, який зберігається в пам’яті приладу і приписаним даному абоненту. Доступ дозволяється тільки в разі співпадання. Так, в стандарті GSM пароль, так званий PIN код, слугує для активізації МС. Трьохкратний неправильний ввід PIN коду блокує SIM карту і робота даної МС забороняється.
Парольна аутентифікація володіє достатньо хорошою стійкістю за умови використання достатньо довгого, випадкового пароля, а також, якщо передбачений захист від перехоплення пароля при його введенні і від несанкціонованого зчитування його з пам’яті приладу. Так як МС при вводі PIN коду знаходиться в руці абонента, можна вважати, що ці вимоги виконуються.
Для віддалених приладів використовуються більш складні протоколи, які захищають від можливого перехоплення сигналів, що передаються. Вони реалізують принцип доказу з нульовим знанням або з нульовим розголошенням. Абонент (МС) не пред’являє перевіряючому (ЦКМС) власний секрет, а тільки демонструє, що ним володіє. Зазвичай абоненту пропонується вирахувати значення якоїсь функції і повідомити його перевіряючому, який також здатний провести подібні розрахунки. Порівняння цих значень дозволяє встановити справжність абонента.
На рис. 3.2 наведена спрощена схема аутентифікації МС в стільниковій системі стандарту GSM. При надходженні від МС запиту ЦКМС передає у відповідь випадкове число RAND. За алгоритмом А3 з допомогою секретного числа К1,, отриманого МС при реєстрації і яке зберігається в SIM, абонент вираховує відгук SPES та повідомляє його ЦКМС. Центр комутації незалежно вираховує SPES` порівнює його з прийнятим по радіоканалу. При їх співпаданні МС посилає сигнал підтвердження про здійснену аутентифікацію. При неспівпадінні - сигнал про те, що розпізнання не відбулося.
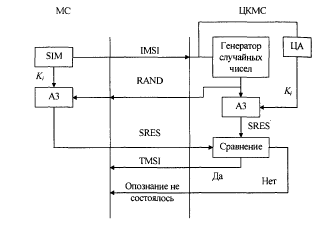
Рис. 3.2. Спрощена схема аутентифікації МС
Отже, можна зробити висновок, що для захисту інформації чи взагалі запобігання здійснення злочинів у сфері мобільного зв’язку створені дієві механізми, найвідомішими з яких є шифрування та аутентифікація. Саме вони є найбільш поширеними на сьогодні.
Висновок
Стратегічною метою розвитку сучасних загальнодоступних телекомунікацій є надання високоякісного зв’язку будь-якому користувачу в будь-який час в будь-якій точці земної кулі. У зв’язку з цим Міжнародною організацією по стандартизації розроблена концепція глобальної мережі зв’язку загального користування. Під мережею розуміються численні системи, які взаємодіють один з одним, що здійснюються зберігання, обробку і передачу різноманітної інформації. Найбільш поширеною є система мобільного зв’язку, яка стрімко розвивається, адже вже на сьогодні існує декілька видів систем мобільного зв’язку. Серед них найбільш поширеними є 3G -системи, 3,5G - системи, а останнім часом з’являються і набувають поширення стандарти 4G- систем.
У зв’язку з цим збільшується можливість стати жертвою посягань зловмисників та шахраїв, які застосовують різноманітні засоби для досягнення власних цілей. В Україні створена широка законодавча база, яка регламентує мобільний зв’язок. Відповідальність же за здійснення мобільних злочинів передбачена Кримінальним та Кримінально-процесуальним кодексами Україні та іншими законами і підзаконними актами України. Проте, незважаючи на це з’являється все більше різновидів злочинів у сфері мобільного зв’язку, які загалом можна об’єднати у дві групи: злочини проти компанії стільникового зв’язку та злочини проти абонента. Серед них відомі переадресація викликів, шахрайство з абонентом, несанкціоноване перехоплення інформації та ін. Статистика свідчить, що з кожним роком кількість злочинів у сфері комп’ютерної інформації (а, отже і мобільного зв’язку) збільшується.
Тому актуальним є створення механізмів захисту від посягань злочинців і вдосконалення систем захисту інформації. Найпоширенішими з них є шифрування даних та аутентифікація (повідомлень та абонента). Вони допомагають абоненту впевненіше почуватися, коли він користується послугами мобільного зв’язку.
Отже, насамкінець можна сказати, що новітні технології є як корисними, так і можуть принести шкоду. Думаю, кожен погодиться, що однією з характерних рис представника початку ХХІ століття є мобільний телефон. Він може бути не тільки засобом зв’язку, помічником у діловому та повсякденному житті, але й засобом здійснення злочинів. Цьому сприяють технологічні особливості систем мобільного зв’язку, які і були розглянуті в даній роботі. Таким чином, маємо бути пильними, тим паче, що способи запобігання злочинності у сфері мобільного зв’язку є на сьогодні достатньо доступними.
Список використаної літератури
1. Електронний ресурс UAadmin/ Злочини в сфері комп’ютерної інформації
2. Електронний ресурс ua-hack/
3. Електронний ресурс pc24.at
4. Електронний ресурс revolution./
5. Електронний ресурс daily.sec/
6. Електронний ресурс newaspp.omskreg/
7. Електронний ресурс langate/
8. Електронний ресурс: ru.
9. Електронний ресурс: bezpeka
10. Електронний ресурс: ucrf.gov
11. Іпатов В.П., Орлов В.К., Самойлов І.М., Смирнов В.Н., під ред.. Іпатова В.П. Системи мобільного зв’язку. - М.: АНО «Радіочастотний центр МО»,2005
12. Качур Ч. Кого и как «слушает» спецслужба//Держава. - 2003.
13. Овчинский С.С. Оперативно-розыскная информация. - М.: ИНФРА-М, 2000
14. Санін Г., Захаров О. Сліди, які ми залишаємо//Українська газета. - 2008. - №45 (185)
15. Ткачук Т. Характерні особливості конкурентної розвідки та промислового шпигунства//Персонал. - 2007. - №2
16. Хренов С. Інтернет-шайхраство з використанням технологій мобільного зв’язку//Системи безпеки. - 2003. - №5
17. Шеломенцев В.В. Протидія злочинності у сфері комп’ютерних інформаційно-комунікаційних технологій//Науково-практичний журнал. - 2009. - №9
Размещено на