Базовые сведения о надежности информационных технологий управления
возможные пути снижения опасности возникновения аварийных ситуаций и связанные с ними затраты.
Требования к надежности АСУ определяют в основном путем сопоставления потерь, связанных с отказами АСУ в выполнении функций и возникновением аварийных ситуаций, и затрат, связанных с обеспечением и повышением надежности АСУ (включая удорожание обслуживания).
Требования к надежности АСУ устанавливают по согласованию между разработчиком и заказчиком АСУ при разработке ТЗ на АСУ.
Общий порядок оценки надежности АСУ
Оценку надежности АСУ (по функциям и по аварийным ситуациям) проводят:
при разработке системы с целью прогноза ожидаемого уровня надежности АСУ (проектная, априорная оценка);
при вводе системы в эксплуатацию и в процессе ее функционирования с целью определения фактически достигнутого уровня надежности АСУ и проверки его соответствия требованиям к надежности, установленным в ТЗ на АСУ (экспериментальная, апостериорная оценка).
Проектную оценку надежности АСУ, в зависимости от особенностей системы и стадии ее создания, проводят с учетом свойств:
только комплекса технических средств АСУ;
КТС АСУ и программного обеспечения АСУ;
КТС АСУ и персонала АСУ;
КТС АСУ, ПО АСУ и персонала АСУ.
Проектная оценка надежности АСУ с учетом только КТС АСУ, проводимая на начальных этапах разработки системы, является ориентировочной и ее используют для предварительного определения состава и структуры КТС АСУ.
Проектная оценка надежности АСУ с учетом КТС АСУ и персонала, проводимая при разработке эскизного проекта системы, является ориентировочной, и ее используют для определения целесообразного уровня автоматизации управления объектом, распределения задач между техническими средствами и персоналом АСУ в выполнении функций системы.
Проектную оценку надежности АСУ с учетом КТС АСУ и ПО АСУ проводят при разработке технического проекта и используют для уточнения состава и структуры КТС АСУ, определения требований к надежности, а также выбора способов повышения надежности функционирования технического и программного обеспечения системы.
Проектная оценка надежности АСУ с учетом КТС АСУ, ПО АСУ и персонала АСУ, приводимая при разработке рабочего проекта системы, является более полной, и ее используют для уточнения состава и структуры КТС АСУ, состава и структуры ПО АСУ, состава и структуры задач персонала АСУ, а также, для уточнения взаимодействия КТС, ПО АСУ и персонала АСУ (компонентов АСУ) в реализации функций системы.
Проектную оценку надежности АСУ допускается проводить следующими методами:
аналитическими;
вероятностного моделирования;
комбинированными, представляющими собой сочетание аналитических методов и методов моделирования;
экспертными.
Экспериментальная оценка надежности АСУ учитывает совместное (результирующее) воздействие на уровень надежности системы КТС АСУ, ПО АСУ и действий персонала АСУ, а также всех реально воздействующих факторов внешней среды, режимов и параметров технической эксплуатации, режимов функционирования системы, внешних помех.
Экспериментальную оценку надежности АСУ допускается проводить:
путем организации и проведения специальных испытаний на надежность;
путем сбора и обработки статистических данных о надежности АСУ в условиях ее опытного и промышленного функционирования;
комбинированными методами, использующими оба эти направления;
расчетно-экспериментальными методами.
Необходимость проведения оценок надежности АСУ на различных стадиях ее создания и функционирования, методы получения таких оценок, а также состав оцениваемых при этом показателей надежности АСУ указывается в ТЗ на АСУ. Методы проектной и экспериментальной оценок надежности АСУ на разных стадиях создания и эксплуатации системы выбирают с учетом особенностей конкретной разрабатываемой (модернизируемой) АСУ и конкретных условий ее разработки. Учитывается наличие инженерных методик, алгоритмов и программ решения задач оценки надежности, наличие необходимых исходных данных для использования определенного метода и возможности проведения испытаний необходимого объема и пр. При проведении проектной и экспериментальной (расчетно-экспериментальными методами) оценок надежностями АСУ следует использовать данные по надежности элементов АСУ, приведенные в документации их изготовителей и разработчиков, в официальных отчетах об эксплуатации элементов АСУ, а также в справочниках.
Обеспечение надежности разрабатываемой (модернизируемой) АСУ
Необходимый уровень надежности конкретной АСУ обеспечивают специальным комплексом работ, проводимых на всех стадиях создания и функционирования АСУ.
К обязательным работам по обеспечению надежности АСУ, которые следует выполнять в процессе создания любой АСУ, относят:
анализ состава и содержания функций разрабатываемой (модернизируемой) АСУ, определение конкретного содержания понятия «отказ» и критериев отказа по каждому виду отказов для всех функций системы; анализ, при необходимости, аварийных ситуаций в АСУ, определение конкретного содержания понятия «аварийная ситуация» для данной АСУ и критериев аварийной ситуации по каждой из рассматриваемых ситуаций;
выбор состава показателей надежности по всем функциям АСУ, указанным в ТЗ на АСУ и, при необходимости, по всем аварийным ситуациям, и определение требований к уровню их значений;
выбор методов оценки надежности АСУ на различных стадиях ее создания и функционирования;
проведение проектной оценки надежности АСУ при разработке технического проекта системы;
определение режимов и параметров технической эксплуатации АСУ.
Состав, содержание и последовательность выполнения работ по обеспечению надежности системы устанавливают в «Программе обеспечения надежности АСУ», которую составляют для каждой вновь разрабатываемой или модернизируемой АСУ с учетом специфики системы и условий ее функционирования, важности выполняемых ею функций, требуемого уровня надежности, общего объема затрат на создание, а также особенностей ее создания (наличия необходимых исходных данных, сведений о надежности систем-аналогов и применяемых элементов и пр.).
Создание компьютерных систем управления должно базироваться на точном анализе возможностей реального построения системы и достижения ее целей. Для этого используют экономико-математические методы и модели, позволяющие создать надежные автоматизированные системы управления.
Системная надежность компьютерных технологий управления
При создании интегрированных систем автоматизированного управления важна роль оптимизационных расчетов, заключающаяся в определении условий, при которых существует заданное значение целевой функции принимаемое за экстремум. Чтобы считать систему интегрированной относительно заданной функции цели, ограничения должны соответствовать реальным возможностям управления ИАСУ. Характеристикам реализуемости АСУ могут служить показатели надежности. Эти взаимосвязанные значения ограничений образуют базу интеграции.
Комплекс оптимизационных расчетов играет роль системы управления базой интеграции, которая периодически обновляется.
Характеристикой реализуемости АСУП, АСУТП и других видов АСУ могут служить показатели надежности.
База интеграции может содержать разделы, отражающие оптимизационные расчеты показателей надежности АСУП и АСУТП, при которых распределение ресурсов на разработку этих компонентов при проектировании и функционировании, обеспечивает получение заданного эффекта.
Одно из направлений комплексной автоматизации управления связано с созданием организационно-технологических АСУ, относящихся к таким разновидностям интегрированных АСУ (АСУОТ), в которой согласованно функционируют АСУ технологическими процессами (АСУТП) и АСУ организационно-экономического типа (АСУП). В процессе функционирования АСУОТ согласованно решаются объединенные в комплекс задачи АСУП и АСУТП, образующие функциональную часть АСУОТ (рис. 4.4). В этих условиях параметры надежности функционирования элементов АСУП и АСУТП, в качестве которых выступают персонал и средства обеспечивающей части, должны быть согласованы, что определяет необходимость согласованного распределения ресурсов на создание АСУП и АСУТП.
Согласованное распределение ресурсов между различными компонентами автоматизированных систем, например АСУТП и АСУП, ведет к формированию, объединенных единой базой интеграции и системной технологией, организационно-технологических АСУ.
АСУТП может быть представлена взаимодействующими элементами: “производственный персонал - средства автоматизации - технологическое оборудование”. Компенсацию потока различных нарушений в технологическом процессе обеспечивает система автоматизированного организационного управления (АСУП). Параметры элементов АСУТП и АСУП связаны между собой. Оба вида систем достаточно сложные, многоэлементные с большим числом состояний. Для таких систем и их объединения в виде АСУОТ справедливы соотношения, связывающие энтропию распределения параметров надежности элементов, определяющих состояния систем, вызванных ненадежностью работы персонала и средств АСУОТ.
Анализ совместного функционирования систем технологического и организационного управления позволяет решить важный вопрос стратегии автоматизации, оптимально распределить ресурсы, затрачиваемые на автоматизацию каждой из систем.
Надежность каждого из элементов АСУП и АСУТП характеризуется произведением величины Кг (коэффициент готовности), Ро (вероятность безотказной работы) и Рs (вероятность безошибочной работы).
Те же параметры надежности могут характеризовать работу персонала АСУТП, обслуживающего технологическое оборудование, а также персонала АСУП, обслуживающего организационное управление. Низкое значение произведения величин Кг, Рs, Ро в неавтоматизированной системе определяется значительными информационными ошибками. Взаимодействие персонала с устройствами АСУТП и АСУП направлено на улучшение параметра
R=KгЧPoЧPs.
Информационные аспекты, связанные с оценкой деятельности персонала АСУП и АСУТП, позволяют оценить составляющие параметра R=KгЧPoЧPs для персонала и его изменение в условиях автоматизированного управления.
Параметр состояния R в каждой системе (АСУТП или АСУП) определяет вероятность своевременного (Кг, безотказного (Po), безошибочного (Ps) выполнения работ по управлению оборудованием (АСУТП) или управлению организационными процессами (АСУП). Тогда его можно представить в виде:
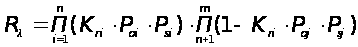
l=1,2,...,2m
где
m - число
элементов
одного из типов
в данной подсистеме
АСУП или АСУТП
(персонал,
оборудование).
Число состояний
- 2m. Энтропия2
распределений
элементов
подсистемы
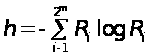 .
В общем случае параметры Кг, Рs, Ро элементов подсистемы персонала зависимы от параметров элементов подсистемы оборудования АСУТП и АСУП. Это определяет необходимость нахождения энтропии подсистемы персонала как условной энтропии при заданном распределении параметров состояния подсистемы оборудования.
Энтропия
- неопределенность
состояния
систем управления
АСУТП или АСУП
равна сумме
энтропии подсистем
персонала
 и
оборудования
 .
Для АСУТП
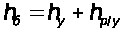 ,
Для АСУП На=Ну+Нр/у
Для АСУОТ НS=НА+hБ.
Схема взаимодействия объединенных в систему управления зависимых подсистем “производственный персонал — технологическое оборудование” (Б), и подсистемы автоматизации организационного управления - управленческий персонал” (А) приведена на рис. 4.5.

Общая энтропия
системы
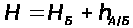 ,
где
 — условная
энтропия подсистемы
А при фиксированном
уровне энтропии
подсистемы
Б. Если hБ
увеличивается,
то очевидным
следствием
зависимости
систем является
увеличение
потока информации,
поступающего
управленческому
персоналу
подсистемы
А из-за возмущений
в подсистеме
Б, и увеличение
необходимого
объема данных
для принятия
управленческих
решений. Возрастание
потока информации
при увеличении
hБ может
быть проиллюстрировано
на примере
устранения
управленческим
персоналом
средствами
организационного
управления
таких возмущений
подсистемы
управления
технологическими
процессами,
как необнаруженные
нарушения в
управляемом
объекте. После
внедрения
комплекса
средств автоматизации,
позволяющих
осуществить
идеальное (в
соответствии
с параметрами
базы интеграции)
организационное
и технологическое
управление,
управленческому
и производственному
персоналу,
должен быть
создан режим
работы, свободный
как от избытка
информации,
так и от ее
недостатка.
Тогда подсистемы
А и Б могут
рассматриваться
как независимые
в предположении,
что используемые
средства
автоматизации
управления
и алгоритмы
их работы могут
создать персоналу
режим, инвариантный
к возмущениям
определенного
вида. В этом
случае обозначим
энтропию подсистем
НN, hN
соответственно.
Создание
промежуточных
по качеству
подсистем А
и Б, не обеспечивающих
указанного
условия, сохраняет
зависимость
между параметрами
подсистем А
и Б.
Сравнение
величины
 .с
 позволяет
выбрать направление
автоматизации
и решить вопрос
об оптимальном
распределении
ресурсов для
создания АСУП
и АСУТП в составе
АСУОТ при котором
обеспечивается
максимальный
эффект автоматизации.
Рассматриваемые
связи отражены
на рис. 4.6.
В результате может быть найдено соотношение величин ресурсов, которые следует направить на автоматизацию технологических процессов и организационного управления.
Изложенный подход может быть положен в основу принимаемых решений на этапах технико-экономического (ТЭО) и технического задания (ТЗ) при создании АСУОТ и других классов интегрированных систем.
В рассмотренном случае база интеграции включает комплекс надежностных характеристик элементов АСУП и комплекс надежностных характеристик элементов АСУТП (Кг, Ро, Рs), при которых энтропия распределения параметров этих систем не превышает заданных величин. Такие характеристики отражают физическую реализуемость АСУОТ.
В
случае соответствия
требованиям
базы интеграции
организационно-технологическая
АСУ будет
интегрированной
относительно
параметров
максимального
эффекта
 Б,
превышающего
сумму эффектов,
которые могут
быть получены
при локальном
функционировании
АСУП и АСУТП.
Динамическое обновление допустимых значений параметров АСУП и АСУТП путем установления нормативов надежности в результате решения рассмотренной задачи оптимизации распределения ресурсов обеспечивает обновление (актуализацию) базы интеграции.
Таким образом, важнейшим разделом базы данных интегрированных АСУ (ИАСУ) должна стать база интеграции, формируемая на основе комплекса оптимизационных надежностных расчетов, выполненных на разных этапах разработки и функционирования ИАСУ, отражающих реализуемость (достижимость) целей управления.
Экономико-математические методы и модели не нашли бы широкого применения в практике, если бы не были разработаны и применены надежные методологии создания и организации функционирования прикладных систем обработки данных АСУ как их разновидности. Применение надежных методологий создания АСУ и практические их использование повлияло на повышение продуктивности производства посредством систематического внедрения надежных компьютерных технологий, которое потребовало совершенствования методов, анализа и передачи информации.
Информационные технологии создания надежных систем управления
В конкретных системах, к которым относится система человек-машина, необходимо оценить элементную надежность и надежность структурных процессов по обработке данных так, чтобы с учетом ненадежности реальных элементов можно было бы осуществлять надежную и устойчивую работу системы. Это может быть достигнуто рациональным структурированием процессов, разделением на процедуры, операции (блоки, дуги) с тем, чтобы в нужных местах проводить резервирование, синхронизировать действия и исключать влияние ненадежных элементов. При этом должен быть обеспечен непрерывный и эффективный поток (Workflow). Это создает условия для формализации процессов надежного функционирования систем управления и упреждающих воздействий менеджера на процессы в управляемых системах путем их моделирования. На основе моделирования проводится реструктуризация процесса, формируются упреждающие действия к функциональному элементу в целях повышения надежности, а элементы, не отвечающие требованиям надежности, выбывают из системы.
В данном разделе эти менеджерские проблемы обеспечения надежного функционирования рассматриваются на примерах широко распространенных технологий структурирования, моделирования основных элементов, а также технологии организации надежных информационных потоков Workflow.
Методология структурного анализа и проектирования
Под словом “система” можно понимать совокупность взаимодействующих компонент и взаимосвязей между ними. Мир, в котором мы живем, можно рассматривать как сложную взаимосвязанную совокупность естественных и искусственных систем. Это могут быть достаточно сложные системы (планеты Солнечной системы), системы средней сложности (космический корабль) или сверхсложные системы (системы молекулярных взаимодействий в живых организмах). Искусственные системы, как правило, по своей сложности занимают среднее положение. Например, всемирная телефонная сеть содержит десятки или даже сотни тысяч переключателей, однако количество взаимодействий этих переключателей не идет в сравнение с количеством взаимодействий молекул в небольшом стакане воды. С точки зрения теории систем такие системы рассматриваются как системы средней сложности.
Под термином “моделирование” понимают процесс создания точного описания системы. Особенно трудным является описание системы средней сложности, таких, как системы коммутаций в телефонных сетях, управление аэровоздушными перевозками или движением подводной лодки, сборка автомобилей, челночные космические рейсы, функционирование перерабатывающих предприятий. Эти системы описать достаточно трудно, потому что невозможно перечислить все их компоненты со своими взаимосвязями. Неспособность дать простое описание, обеспечить понимание таких систем делает их проектирование и создание дорогостоящим и трудоемким процессом и повышает степень их ненадежности. С ростом технического прогресса адекватное описание систем становится все более актуальной проблемой.
Для того, чтобы облегчить описание и понимание искусственных систем, попадающих в разряд средней сложности, в 1969 году была создана и опробована на практике методология SADT.
SADT — аббревиатура слов Structured Analysis and Design Technique (Технология структурного анализа и проектирования) . С 1973 года сфера использования этой методологии существенно расширяется для решения задач, связанных с большими системами. Примерами могут служить проектирование телефонных коммуникаций реального времени, автоматизация производства, создание программного обеспечения для командных и управляющих систем, поддержка боеготовности. Она с успехом применялась для описания большого количества сложных искусственных систем из широкого спектра областей (банковское дело, очистка нефти, планирование промышленного производства, системы наведения ракет, организация материально-технического снабжения, методология планирования, технология программирования). Причина такого успеха заключается в том, что SADT является полной методологией для создания описания систем, основанной на концепциях системного моделирования.
Сущность методологии SADT
Использование экспертных систем, систем автоматизированного производства постоянно расширяется. Успех этих систем непосредственно зависит от возможности предварить их разработку и внедрение описанием всего комплекса проблем, которые необходимо разрешить, указанием того, какие функции системы должны быть автоматизированы, определением точек интерфейса человек-машина и того, как взаимодействует система со своим окружением. Иными словами, этап проектирования системы является критическим для создания высококачественных систем. Системное проектирование определяет подсистемы, компоненты и способы их соединения, задает ограничения, при которых система должна функционировать, выбирает наиболее эффективное сочетание людей, машин и программного обеспечения для реализации системы. SADT — одна из самых известных и широко используемых систем проектирования. Программное обеспечение телефонных сетей, системные поддержка и диагностика, долгосрочное и стратегическое планирование, автоматизированное производство и проектирование, конфигурация компьютерных систем, обучение персонала, встроенное программное обеспечение для оборонных систем, управление финансами и материально-техническим снабжением — вот некоторые из областей эффективного применения SADT. Широкий спектр областей указывает на универсальность и мощь методологии SADT, что привело к стандартизации и публикации ее части, называемой IDEF0.
Использование методологии IDEF при проектировании и анализе бизнес - процессов
Изменение либо нарушение привычных производственных связей, структурная перестройка экономики, ограничения в дополнительных капиталовложениях, развитие информационных технологий - все это требует совершенствования бизнес - процессов (СБП). Концепция СБП включает непрерывное совершенствование существующих бизнес - процессов, их перестройку и управление качеством (стандарт ISO 9000). Необходимо отметить как достоинства, так и недостатки упомянутой методологии: управляется большими транснациональными консалтинговыми компаниями, которые разрабатывают методологии и программные средства для совершенствования бизнес - процессов; они “сильны” в управлении проектами, имеют большой консалтинговый опыт, однако “слабы” в моделировании и анализе; большая часть поступающих на рынок программных продуктов не соответствует требованиям в области моделирования и анализа.
Основные сферы использования СБП:
Управление информационными потоками компании;
Программные средства поддержки закупок/поставок и материально-технического снабжения.
Проектирование одновременно происходящих бизнес-процессов и их взаимодействий.
Принципы системного анализа применяются для реорганизации и анализа работы компании с целью оптимизации уже существующих технологий и операций, “открытия” и “изобретения” принципиально новых возможностей и подходов. Для того, чтобы создать модель компании “как она есть”, используют методологию IDEF. Чтобы получить информацию о возможных путях совершенствования бизнес – процессов используется методология функционально-стоимостного анализа АВС (Activity-Based Costing), а имитационное моделирование используется для выбора наилучшего решения.
Определение системы и модели при проектировании бизнес - процессов
Система — это множество взаимодействующих компонент и связи между ними. При проектировании, модификации или проверке работы системы можно работать непосредственно с системой или моделью системы.
Модель — это символическое представление системы, позволяющее получить информацию и ответить на вопросы относительно системы. Для простых систем работа с моделью проще и дешевле, чем с самой системой, для больших и/или сложных систем — это единственный реальный подход, для некоторых систем (например, управление воздушными перевозками) — это единственная возможность.
Парадигма3 моделирования — множество абстракций, которые позволяют “схватить” и выразить суть моделируемой системы. Парадигма статического моделирования представляет структуру системы, но не ее поведение во времени. Парадигма динамического моделирования представляет как структуру, так и поведение во времени.
Основные принципы моделирования позволяют:
Четко сформулировать цель моделирования;
Создавать модель не большего размера, чем это необходимо для ответа на поставленные вопросы.
Модель не должна отображать все аспекты моделируемой системы, а лишь те которые необходимы для достижения цели моделирования.
Идеальная модель – это модель, которая полностью отвечает цели моделирования при минимальной стоимости ее создания.
Модель, которая соответствует ясно сформулированной цели, использует соответствующую парадигму, базируется на адекватной информации и создана квалифицированными разработчиками, с большой вероятностью будет успешной.
Методологии IDEF
При моделировании систем, содержащих дискретно выполняемые функции, используется методология IDEF, посредством которой преобразуется некоторая входная информация (объекты) в выходную.
Методологии IDEF (ICAMDEFinition):
ICAM (Integrated Computer-Aided Manufacturing);
IDEF0 — методология создания функциональной модели, которая является структурированным изображением функций производственной системы или среды, а также информации и объектов, связывающих эти функции;
lDEF1 — методология создания информационной модели, которая представляет структуру и семантику информации, необходимой для поддержки функций в производственной среде или системе;
IDEF2 — методология, позволяющая построить динамическую модель меняющегося во времени поведения функций, информации и ресурсов производственной системы или среды.
Основа IDEF0 – метод SADT, предназначенный для представления функций системы и анализа системных требований.
В терминах IDEF0 система представляется в виде комбинации блоков и дуг:
Функциональные блоки отображают функции системы;
Дуги представляют множество различных объектов системы. Они связывают блоки вместе и отображают взаимодействия и взаимосвязи между блоками;
Между объектами и функциями возможны четыре вида отношения: вход, управление, выход и механизм. Каждое из этих отношений изображается дугой, связанной с определенной стороной блока.
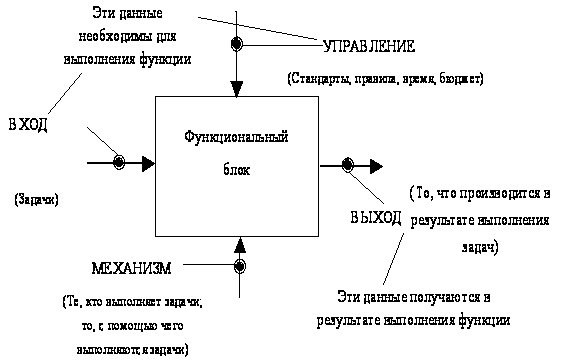
Рис. 4.7. Пример взаимодействия объектов и функций
Структура
IDEF0-модели: IDEF0-модели
состоят из
набора диаграмм,
образующих
иерархию. Каждая
диаграмма
обычно содержит
3-5 функциональных
блоков и является
подробным
описанием
функционального
блока, расположенного
на предшествующем
уровне иерархии.
Декомпозиция:
Каждый функциональный
блок IDEF0-диаграммы
может быть
декомпозирован,
т.е. представлен
в виде совокупности
других взаимосвязанных
блоков, детально
описывающих
исходный блок.
 Рис.
4.8. Декомпозиция
функциональных
блоков IDEF-диаграммы
Методология IDEF и анализ стоимостных характеристик
Для представления информации в форме, понятной для персонала фирмы, непосредственно участвующего в бизнес - процессах, распределении накладных расходов в соответствии с детальным просчетом использования ресурсов, подробным представлением о процессах и их влиянием на себестоимость, разработан метод АВС (Activity-Based Costing) как "операционно-ориентированная" альтернатива традиционным финансовым подходам.
Цель создания IDEF-модели для СБП — достичь улучшений в работе системы по показателям стоимости и производительности. АВС — один из методов, позволяющий указать на возможные пути улучшения стоимостных показателей.
IDEF и АВС связаны, потому что они оба рассматривают систему как множество последовательно выполняемых функций, дуги управления и дуги механизмов IDEF соответствуют стоимостным факторам и ресурсам АВС.
Связь IDЕF и АВС базируется на трех принципах:
Функция может иметь число, ассоциированное с ней, которое представляет стоимость выполнения этой функции;
Стоимость функции, которая не имеет декомпозиции,4 определяется разработчиком модели;
Стоимость функции, которая имеет декомпозицию, определяется как сумма стоимостей всех функций на ее странице декомпозиции.
Анализ рабочих потоков — это анализ моделей, которые описывают, каким образом различные документы обрабатываются в организации.
Деятельность организации рассматривается как совокупность взаимосвязанных функций, для выполнения которых требуются ресурсы, такие как персонал, оборудование и т.д.
Оценка моделей рабочих потоков производится на основе отчетов об имитационных экспериментах, в которых оценивается производительность процессов, указывается на задержки в их реализациях (т.е. на "узкие места") и неэффективное использование ресурсов.
Интегрированный подход:
1. Сбор информации о функциях, участвующих в процессе, их взаимодействиях, об использовании ими ресурсов и других параметрах, влияющих на производительность, таких как время и стоимость.
2. Сбор информации относительно ресурсов, используемых в процессе, которая может касаться, например, скорости работы (для оборудования) и их стоимости.
3. Создание функционально-ориентированной графической модели процесса с использованием методологии IDEF0 (Design/IDEF).
4. Трансляция
IDEF0-модели в модель
цветных сетей
Петри
(СР - модель)
и получение
выполняемой
имитационной
модели.
Имитационные модели создаются путем импортирования IDEF-диаграмм в иерархическую структуру СР - сетей
5. Использование СР - модели для генерации отчетов об имитационных экспериментах и анализа альтернативных решений.
СР - сети предоставляют язык для описания локальных ситуаций, которые не были определены в IDEF0-модели.
Использование цветных сетей Петри
При проектировании и анализе бизнес - процессов используются цветные сети Петри, так как они позволяют накладывать IDEF-диаграммы на СР - сети с сохранением их первоначальной структуры, имеют графическое представление информации и иерархический подход. Формальное представление параллельных процессов позволяет понять, как работает СР - модель, не вникая детально в реализацию средств моделирования, используемых для ее выполнения
Свойство выполняемости обеспечивает возможность создания имитационных моделей, которые могут быть использованы для анализа производительности и возможных путей реализации системы.
Для понимания функций IDEF служит следующий принцип:
Что6ы перейти к динамической модели необходимо интерпретировать IDEF-модель.
Для документов определяются атрибуты: идентификатор, тип, размер, время поступления в систему.
Для ресурсов определяются атрибуты: идентификатор, тип, скорость, стоимость, начальное и конечное время использования.
Для функций определяется продолжительность выполнения.
Метки входных дуг определяют тип входных документов. Метки дуг механизмов определяют тип ресурсов. Метки выходных дуг определяют: вес, время задержки, тип документов.
При проектировании и анализе бизнес - процессов используется методология IDEF0, которая легко изучаема, поскольку содержит всего лишь несколько базовых элементов и основана на широком использовании графики. Графическое представление, иерархический подход и простота изучения позволили широко использовать эту методологию в целях анализа бизнес - процессов, на ранних стадиях разработки программного обеспечения для крупных проектов Европейского аэрокосмического агентства (Columbus), в качестве федерального стандарта США и как стандарт IEEE, FIPS, ISO.
Инструментарий Design/IDEF хорошо подходит для моделирования рабочих потоков и документооборота в страховых компаниях (модель процесса вычисления квот для различных категорий страховых полисов), в банках для моделирования обработки чеков, для изучения путей увеличения пропускной способности процесса обработки или для оптимизации работы парка машин, предназначенных для перевозки чеков из отделений банка в шифровальные центры для дальнейшей обработки. Уникальный проект использует эту методологию по управлению программой ядерных отходов. Агентство, отвечающее за размещение отработанного ядерного топлива и высокорадиоактивных ядерных отходов, используя этот проект, определяет возможности приемки, транспортировки и хранения ядерных отходов и начать подготовку для размещения отходов в геологическом репозитории в 2010 году.
Примеры использования надежных технологий управления
Информатизация налоговых служб
Современное налоговое законодательство содержит в себе огромный объем документов и законодательных актов, которыми необходимо владеть налоговому инспектору. Отчетная документация налогоплательщиков, представляемая ими по окончании отчетных периодов включает большое количество отчетных форм, которые необходимо проанализировать и проверить правильность исчисления налогов. Эта задача информатизации сложной системы с внешними связями и сложной внутренней структурой, которая должна функционировать в изменяющемся временном и законодательном пространстве и быть адаптированной ко всяким изменениям.
В основе решения данной задачи лежит объектно-ориентированный подход и комплексное рассмотрение всех проблем, позволяющий осуществить следующие функции:
разработка компьютерной информационной технологии функционирования районных отделений налоговой инспекции;
разработка комплекса анализа и прогнозирования экономического состояния региона;
разработка интегрированной электронной базы данных налоговой полиции и налоговой инспекции;
систематизация управления налоговой инспекции;
пооперационный подход и внедрение четкого внутреннего разделения труда;
калькуляция затрат на функционирование;
определение методологии работы налогового инспектора;
использование созданных технологий для процесса обучения сотрудников налоговой инспекции.
Технология использования электронных денег
Примером использования устойчивых и надежных информационных технологий в управлении может служить система VeriSmart, предоставляющая удобную и практичную систему использования смарт-карт. Это открытая система, являющаяся программно зависимой, работающая со многими клиентскими приложениями, от VeriFone Personal ATM до smart-phones и set-top-boxes, предоставляющая доступ к большому количеству различных приложений для работы со смарт-картами. Система не связана одной схемой работы со смарт-картами, единственным платежным приложением или стандартной конфигурацией оборудования. Модульная технология client-server системы VeriSmart облегчает установку системы и предоставляет свободу управления отличной программой смарт-карт, как для домашнего, так и для делового применения.
Согласно статистическим данным и прогнозам специалистов в 2000 году в применении находилось более $3.1 млрд. смарт-карт, а уже к 2005 году по всему миру ожидается увеличение объема транзакций по смарт-картам до $1.6 млрд. Такого рода рост показывает, что смарт-карты должны работать в двух направлениях. Во-первых, смарт-карты предоставляют пользователям высоконадежную, безопасную и практичную систему. Во-вторых, финансовые учреждения получают экономическую прибыль, экономят деньги, уменьшая необходимое количество наличности, получая большую защиту от краж.
Технология использования электронных денег VeriSmart предлагает новейшие приложения от проведения банковских операций в режиме “online” до совершения покупок в сети Internet и, при необходимости, возможность произвести upgrade.
Надежность использования технологии смарт-карт позволяет применить их в различных сферах деятельности. Во Франции банками уже выпущено более 20 млн. смарт-карт, которые применяются для дебитных и кредитных платежных операций, а также для оплаты разговоров в телефонах-автоматах. Более 80 млн. граждан Германии вскоре получат смарт-карты, содержащие информацию по медицинскому страхованию держателя. В Юго-Восточной Азии правительства Сингапура и Малайзии запускают в действие многоцелевую программу, основанную на технологии смарт-карт, объединяющую в себе схему электронного кошелька с программой скидок и привилегий, телефонную карточку и многое другое.
Открытая система VeriSmart является программно зависимой и основана на использовании промышленно-стандартизованных протоколов. Она способна работать с большим числом приложений для клиентов и продавцов, предусмотрено объединение в компьютерную хост систему.
Ниже перечислены некоторые характеристики системы, которые позволяют быстро реагировать на изменения рынка смарт-карт:
Открытая/Интероперативная Архитектура, работающая как с Windows NT, UNIX и другими платформами. Таким образом, VeriSmart может быстро реагировать на изменения рынка, быстро и легко добавляя или изменяя смарт-карт программы;
Гибкость/независимость карт-схем: VeriSmart поддерживает многоцелевые приложения и способен виртуально работать с любыми карт-схемами; Mondex, VisaCash, Proton и другими. Это делает обслуживание более удобным;
Надежность и совместимость работы приложений/решений: VeriSmart может не только поддерживать работу огромного спектра пользовательских приложений, но может также быть внедренной и абсолютно совместимой с backend host системами и сетями.
Поэтому VeriSmart представляет собой гибкое программное решение для управления смарт-карт программами. Надежность приложений обеспечивается простой в установке, легкостью и доступностью в применении, элементарностью усовершенствования.
Аналогичные системы, как правило, более сложные и дорогие. Ведь только upgrade такой системы может потребовать замены операционной системы, повторной установки всех приложений, а нередко это грозит и перевыпуском смарт-карт, переподготовкой и переориентацией баз, как производителей, так и клиентов.
Надежность применения VeriSmart позволяет объединить в себе усовершенствованные и надежные методы защиты для обеспечения полной безопасности проведения финансовых операций и передачи конфиденциальной информации. Для идентификации промышленных и персональных электронных ключей VeriSmart использует эллиптическо-инкриционный изменяющийся алгоритм. Таким образом, передача данных приложения между сервером VeriSmart и host компьютером надежно защищена.
Технология VeriSmart может быть интегрирована практически в любое электронное приложение и позволяет использовать смарт-карты с помощью смарт-карт - совместимых домашних персональных компьютеров, сетевых компьютеров, смарт-телефонов, пейджеров, set-top boxes, предназначенных для использования смарт-карт с использованием телевизора и др.
Примеры приложений, использующих методологию Workflow:
Процедуры, связанные с кадровой работой;
Документооборот;
Требования по расходам;
Покупки;
Управление проектами;
Информационный центр;
Стандарты качества, например, ISO9000;
Процедуры, связанные с обслуживанием клиентов.
Указанная методология Workflow может также использоваться и на правительственном уровне, а именно в виде приложений для центрального правительства:
Служба занятости;
Декларация о доходах;
Рассмотрение апелляций;
Обработка жалоб;
Возмещение убытков.
Местные администрации могут использовать методологию Workflow для следующих целей:
Выдача разрешений/лицензий;
Продажа жилого фонда (право на покупку);
Специальные требования;
Ссуды на реконструкцию старых зданий;
Контракты с поставщиками;
Сбор задолженностей.
Ниже приведен список приложений, связанных с финансовой и юридической деятельностью.
Финансовые услуги:
Обработка требований по кредитам;
Обработка страховых исков;
Передача заложенного имущества;
Пересылка пенсий.
Профессиональный сервис:
Аудиторское планирование;
Апелляции, связанные, связанные с арендной платой и местными налогами;
Передача собственности — нотариальное оформление актов о передаче имущества;
Судебные процессы.
Надежные технологии системы обязательного медицинского страхования (ОМС)
Взаимозаменяемые (интероперабельные) карты на микропроцессоре Smart Card в силу их специфических характеристик гибкости и защищенности применяются в медицинских телекоммуникационных службах.
Использование Smart Card в ОМС
Можно выделить три главных направления телекоммуникации здравоохранения, входящих в стратегический план Информационной системы здравоохранения Европы:
определение и выработка способов обмена и управления потоком информации, содержащейся в “мультимедийной карте” пациента;
развитие телекоммуникационных предложений, которые увеличивают количество информации для лечащих врачей, для диагностики, лечения и управления службами, действующими как в интересах пациента, так и контролирующих органов;
телемедицина для помощи пациентам, находящимся в условиях изоляции; выдача информации, касающейся профилактики и распознавания опасных заболеваний как гражданам, так и медицинским специалистам.
Межнациональное взаимное использование медицинских карт может быть достигнуто благодаря наличию общих характеристик и соответствия существующих стандартов, позволит улучшить работу всех участников обязательного медицинского страхования (граждан, медицинских работников, медицинской администрации и заинтересованных промышленных предприятий).
Применение в системе ОМС автоматизированной системы обработки информации с использованием "Евро-Рус-карт" предполагает привлечение и участие пациентов, страховых медицинских организаций системы ОМС, фондов ОМС, лечебно-профилактических учреждений (амбулаторных и стационарных), научно-исследовательских и учебных медицинских учреждений, аккредитованных медицинских ассоциаций, медицинских операторов (врачей и фармацевтов), органов управления здравоохранением, органов исполнительной власти.
Автоматизированная система обработки информации ОМС
Новая система медицинского обслуживания населения на основе автоматизированной системы обработки информации (АСОИ) базируется на следующих технологиях:
Технология обеспечения полной и достоверной медицинской информации о пациенте, хранимой в базах данных лечебно-профилактических учреждений;
Технология работы медицинских учреждений и их интеграция с другими социальными фондами и службами;
Технология системы информатизации здравоохранения;
Технология экономических методов управления медицинскими учреждениями;
Технология телекоммуникационной связи между медицинскими операторами.
Необходимо рассматривать систему информатизации здравоохранения как часть единого информационного пространства и перепроектировать ее «снизу вверх» с непосредственным вовлечением медицинских учреждений, учитывая организационную, административную, имущественную, бухгалтерскую, управленческую и техническую автономию. Система контроля над управлением позволит