Системы цифрового видеонаблюдения при организации охранных структур на особо охраняемых объектах
Физический уровень 100Base-T4 - четырехпарная витая пара
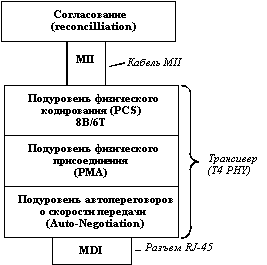
Спецификация PHY T4 была разработана для того, чтобы можно было использовать для высокоскоростного Ethernet'а имеющуюся проводку на витой паре категории 3. Эта спецификация использует все 4 пары кабеля для того, чтобы можно было повысить общую пропускную способность за счет одновременной передачи потоков бит по нескольким витым парам.
ATM
Технология ATM сначала рассматривалась исключительно как способ снижения телекоммуникационных расходов, возможность использования в ЛВС просто не принималась во внимание. Большинство широкополосных приложений отличается взрывным характером трафика. Высокопроизводительные приложения типа ЛВС клиент-сервер требуют высокой скорости передачи в активном состоянии и практически не используют сеть в остальное время. При этом система находится в активном состоянии (обмен данными) достаточно малое время. Даже в тех случаях, когда пользователям реально не нужна обеспечиваемая сетью полоса, традиционные технологии ЛВС все равно ее выделяют. Технология ATM позволяет решить эту проблему, Вместо выделения специальных сетевых ресурсов для каждого соединения сети с коммутацией пакетов выделяют ресурсы по запросам (сеансовые соединения). Для передачи пакетов по сетям ATM от источника к месту назначения источник должен сначала установить соединение с получателем. При использовании других технологий передачи данных, таких как Ethernet и Token Ring, соединение между источником и получателем не устанавливается - пакеты с соответствующей адресной информацией просто помещаются в среду передачи, а концентраторы, коммутаторы или маршрутизаторы находят получателя и доставляют ему пакеты.
Идея сети ATM очень проста: данные передаются по сети небольшими пакетами фиксированного размера, называемыми ячейками (cells), они должны вводиться в форме ячеек или преобразовываться в ячейки с помощью функций адаптации. Сети ATM состоят из коммутаторов, соединенных транковыми каналами ATM. Краевые коммутаторы, к которым подключаются пользовательские устройства, обеспечивают функции адаптации, если ATM не используется вплоть до пользовательских станций. Другие коммутаторы, расположенные в центре сети, обеспечивают перенос ячеек, разделение транков и распределение потоков данных. В точке приема функции адаптации восстанавливают из ячеек исходный поток данных и передают его устройству-получателю.
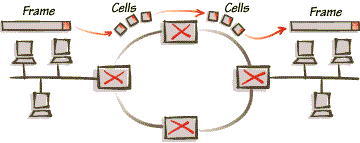
Ячейки имеют два важных преимущества:
Ячейки всегда имеют одну и ту же длину, они требуют меньшей буферизации (т.е. сохраняются в памяти), что гарантирует его целостность до начала передачи.
Ячейки имеют одинаковую длину: их заголовки всегда находятся на одном и том же месте. В результате коммутатор автоматически обнаруживает заголовки ячеек и их обработка происходит быстрее.
В сети АТМ так называемой сети с трансляцией ячеек, размер каждой из них должен быть достаточно мал, чтобы сократить время ожидания, но достаточно велик, чтобы минимизировать издержки. Время ожидания (latency) - это интервал между тем моментом, когда устройство запросило доступ к среде передачи (кабелю), и тем, когда оно получило этот доступ. Сеть, по которой передается восприимчивый к задержкам трафик (например, звук или видео), должна обеспечивать минимальное время ожидания.
Любое устройство, подключенное к сети ATM (рабочая станция, сервер, маршрутизатор или мост), имеет прямой монопольный доступ к коммутатору. Поскольку каждое из них имеет доступ к собственному порту коммутатора, устройства могут посылать коммутатору ячейки одновременно. Время ожидания становится проблемой в том случае, когда несколько потоков трафика достигают коммутатора в один и тот же момент. Чтобы уменьшить время ожидания в коммутаторе, размер ячейки должен быть достаточно маленьким; тогда время, которое занимает передача ячейки, будет незначительно влиять на ячейки, ожидающие передачи.
Уменьшение размера ячейки сокращает время ожидания, но, с другой стороны, чем меньше ячейка, тем большая ее часть приходится на "издержки" (то есть на служебную информацию, содержащуюся в заголовке ячейки), а соответственно, тем меньшая часть отводится реальным передаваемым данным. Если размер ячейки слишком мал, часть полосы пропускания занимается впустую и передача ячеек происходит длительное время, даже если время ожидания мало. Исходя из этого ячейки, равен 53 байтам, из которых 48 байт отводится данным и 5 байт - заголовку ячейки.
Сети с установлением соединения имеют один недостаток - устройства не могут просто передавать пакеты, они обязательно должны сначала установить соединение. Однако такие сети имеют и ряд преимуществ:
Поскольку коммутаторы могут резервировать для конкретного соединения полосу пропускания, сети с установлением соединения гарантируют данному соединению определенную часть полосы пропускания. Сети без установления соединения, в которых устройства просто передают пакеты по мере их получения, не могут гарантировать полосу пропускания.
Пусть два устройства передают в сеть ATM данные, срочность доставки которых различается (например, голос и трафик ЛВС). Сначала каждый из отправителей делит передаваемые данные на ячейки (53 байта). Даже после того, как данные от одного из отправителей будут приниматься в сеть, они могут чередоваться с более срочной информацией. Чередование может осуществляться на уровне целых ячеек и малые размеры последних обеспечивают в любом случае непродолжительную задержку. такое решение позволяет передавать срочный трафик практически без задержек, приостанавливая на это время передачу некритичной к задержкам информации. В результате ATM может обеспечивать эффективную передачу всех типов трафика.
Даже при чередовании и приоритизации ячеек в сетях ATM могут наступать ситуации насыщения пропускной способности. Для сохранения минимальной задержки даже в таких случаях ATM может отбрасывать отдельные ячейки при насыщении. Реализация стратегии отбрасывания ячеек зависит от производителя оборудования ATM, но в общем случае обычно отбрасываются ячейки с низким приоритетом (например, данные) для которых достаточно просто повторить передачу без потери информации. Коммутаторы ATM с расширенными функциями могут при отбрасывании ячеек, являющихся частью большого пакета, обеспечить отбрасывание и оставшихся ячеек из этого пакета - такой подход позволяет дополнительно снизить уровень насыщения и избавиться от излишнего объема повторной передачи.
Из вышесказанного следует что сети с установлением соединения гарантируют определенное качество сервиса (Quality of Service - QoS), т.е. некоторый уровень сервиса, который сеть может обеспечить. QoS включает в себя такие факторы, как допустимое количество потерянных пакетов и допустимое изменение промежутка между ячейками. В результате сети с установлением соединения могут использоваться для передачи различных видов трафика - звука, видео и данных - через одни и те же коммутаторы. Кроме того, сети с установлением соединения могут лучше управлять сетевым трафиком и предотвращать перегрузку сети ("заторы"), поскольку коммутаторы могут просто сбрасывать те соединения, которые они не способны поддерживать.
В сети ATM все устройства, такие как рабочие станции, серверы, маршрутизаторы и мосты, подсоединены непосредственно к коммутатору. Когда одно устройство запрашивает соединение с другим, коммутаторы, к которым они подключены, устанавливают соединение. При установлении соединения коммутаторы определяют оптимальный маршрут для передачи данных - традиционно эта функция выполняется маршрутизаторами. Когда соединение установлено, коммутаторы начинают функционировать как мосты, просто пересылая пакеты. Однако такие коммутаторы отличаются от мостов одним важным аспектом: если мосты отправляют пакеты по всем достижимым адресам, то коммутаторы пересылают ячейки только следующему узлу заранее выбранного маршрута. В сети ATM каждое устройство осуществляет прямой монопольный доступ к порту коммутатора, который не является устройством совместного доступа. Отсюда следует что отпадает необходимость арбитража для определения того, какое из этих устройств имеет доступ к коммутатору.
Архитектура ATM
Модель ATM, в соответствии с определением состоит из трех уровней:
физического;
уровня ATM;
уровня адаптации ATM.
Физический уровень
Стандарты для физического уровня устанавливают, каким образом биты должны проходить через среду передачи. Точнее говоря, стандарты ATM для физического уровня определяют, как получать биты из среды передачи, преобразовывать их в ячейки и посылать эти ячейки уровню ATM.
Стандарты ATM для физического уровня также описывают, какие кабельные системы должны использоваться в сетях ATM и с какими скоростями может работать ATM при каждом типе кабеля. Изначально была установлена скорость 45 Мбит/с и более высокие. Однако реализация ATM со скоростью 45 Мбит/с применяется главным образом провайдерами услуг WAN. Другие же компании чаще всего используют ATM со скоростью 25 или 155 Мбит/с.
Хотя ATM Forum первоначально не принял реализацию ATM со скоростью 25 Мбит/с, отдельные производители стали ее сторонниками, поскольку такое оборудование дешевле в производстве и установке, чем работающее на других скоростях. Только 25-мегабитная ATM может работать на неэкранированной витой паре (UTP) категории 3, а также на UTP более высокой категории и оптоволоконном кабеле. Вследствие того что оборудование для 25-мегабитной ATM относительно недорого, оно предназначено для подключения к сети ATM настольных компьютеров.
155-мегабитная ATM работает на кабелях UTP категории 5, экранированной витой паре (STP) типа 1, оптоволоконном кабеле и беспроводных инфракрасных лазерных каналах. 622-мегабитная ATM работает только на оптоволоконном кабеле и может использоваться в локальных сетях (хотя оборудование, работающее с такой скоростью, реализовано еще недостаточно широко).
Уровень ATM
Стандарты для канального уровня описывают, каким образом устройства могут совместно использовать среду передачи и гарантировать надежное физическое соединение. Стандарты для уровня ATM регламентируют передачу сигналов, управление трафиком и установление соединений в сети ATM.
Стандарты для уровня ATM описывают, как получать ячейку, сгенерированную на физическом уровне, добавлять 5-байтный заголовок и посылать ячейку уровню адаптации ATM. Эти стандарты также определяют, каким образом нужно устанавливать соединение с таким качеством сервиса (QoS), которое запрашивает ATM-устройство или конечная станция.
Стандарты установления соединения для уровня ATM определяют виртуальные каналы и виртуальные пути. Виртуальный канал ATM - это соединение между двумя конечными станциями ATM, которое устанавливается на время их взаимодействия. Виртуальный канал является двунаправленным; это означает, что после установления соединения каждая конечная станция может как посылать пакеты другой станции, так и получать их от нее.
После того как соединение установлено, коммутаторы между конечными станциями получают адресные таблицы, содержащие сведения о том, куда необходимо направлять ячейки. В них используется следующая информация:
адрес порта, из которого приходят ячейки;
специальные значения в заголовках ячейки, которые называются идентификаторами виртуального канала (virtual circuit identifiers - VCI) и идентификаторами виртуального пути (virtual path identifiers - VPI).
Адресные таблицы также определяют, какие VCI и VPI коммутатор должен включить в заголовки ячеек перед тем как их передать.
Имеются три типа виртуальных каналов:
постоянные виртуальные каналы (permanent virtual circuits - PVC);
коммутируемые виртуальные каналы (switched virtual circuits - SVC);
интеллектуальные постоянные виртуальные каналы (smart permanent virtual circuits - SPVC).
PVC - это постоянное соединение между двумя конечными станциями, которое устанавливается вручную в процессе конфигурирования сети.
PVC включает в себя конечные станции, среду передачи и все коммутаторы, расположенные между конечными станциями. После установки PVC для него резервируется определенная часть полосы пропускания, и двум конечным станциям не требуется устанавливать или сбрасывать соединение.
SVC устанавливается по мере необходимости - всякий раз, когда конечная станция пытается передать данные другой конечной станции. Когда отправляющая станция запрашивает соединение, сеть ATM распространяет адресные таблицы и сообщает этой станции, какие VCI и VPI должны быть включены в заголовки ячеек. Через произвольный промежуток времени SVC сбрасывается.
SVC устанавливается динамически, а не вручную. Для него стандарты передачи сигналов уровня ATM определяют, как конечная станция должна устанавливать, поддерживать и сбрасывать соединение. Эти стандарты также регламентируют использование конечной станцией при установлении соединения параметров QoS из уровня адаптации ATM.
SPVC - это гибрид PVC и SVC. Подобно PVC, SPVC устанавливается вручную на этапе конфигурирования сети. Однако провайдер ATM-услуг или сетевой администратор задает только конечные станции. Для каждой передачи сеть определяет, через какие коммутаторы будут передаваться ячейки.
PVC имеют два преимущества над SVC. Сеть, в которой используются SVC, должна тратить время на установление соединений, а PVC устанавливаются предварительно, поэтому могут обеспечить более высокую производительность. Кроме того, PVC обеспечивают лучший контроль над сетью, так как провайдер ATM-услуг или сетевой администратор может выбирать путь, по которому будут передаваться ячейки.
Однако и SVC имеют ряд преимуществ перед PVC.
Могут имитировать сети без установления соединений.
Используют полосу пропускания, только когда это необходимо.
Требуют меньшей административной работы (соединение устанавливаются автоматически, а не вручную).
SVC обеспечивают отказоустойчивость(когда выходит из строя коммутатор, находящийся на пути соединения, другие коммутаторы выбирают альтернативный путь).
Стандарты установления соединения для уровня ATM также определяют виртуальные пути (virtual path). В то время как виртуальный канал - это соединение, установленное между двумя конечными станциями на время их взаимодействия, виртуальный путь - это путь между двумя коммутаторами, который существует постоянно, независимо от того, установлено ли соединение. Другими словами, виртуальный путь - это "запомненный" путь, по которому проходит весь трафик от одного коммутатора к другому.
Когда пользователь запрашивает виртуальный канал, коммутаторы определяют, какой виртуальный путь использовать для достижения конечных станций. По одному и тому же виртуальному пути в одно и то же время может передаваться трафик более чем для одного виртуального канала. Например, виртуальный путь с полосой пропускания 120 Мбит/с может быть разделен на четыре одновременных соединения по 30 Мбит/с каждый.
Уровень адаптации ATM и качество сервиса
В модели ATM стандарты для уровня адаптации ATM выполняют три функции:
определяют, как форматируются пакеты;
предоставляют информацию для уровня ATM, которая дает возможность этому уровню устанавливать соединения с различным QoS;
предотвращают "заторы".
Уровень адаптации ATM состоит из четырех протоколов (называемых протоколами AAL), которые форматируют пакеты. Эти протоколы принимают ячейки с уровня ATM, заново формируют из них данные, которые могут быть использованы протоколами, действующими на более высоких уровнях, и посылают эти данные более высокому уровню. Когда протоколы AAL получают данные с более высокого уровня, они разбивают их на ячейки и передают их уровню ATM.
Уровень адаптации ATM определяет также четыре категории сервиса:
Постоянная скорость передачи в битах (constant bit rate - CBR);
Переменная скорость передачи в битах (variable bit rate - VBR);
Неопределенная скорость передачи в битах (unspecified bit rate - UBR);
Доступная скорость передачи в битах (available bit rate - ABR).
Категория CBR используется для восприимчивого к задержкам трафика, такого как аудио- и видеоинформация, при котором данные передаются с постоянной скоростью и требуют малого времени ожидания. CBR гарантирует самый высокий уровень качества сервиса, но использует полосу пропускания неэффективно. Чтобы защитить трафик CBR от влияния других передач, CBR всегда резервирует для соединения определенную часть полосы пропускания, даже если в данный момент в канале не происходит никакой передачи.
Существуют также два вида VBR, которые используются для различных типов трафика: VBR реального времени (Real-time VBR - RT-VBR) требует жесткой синхронизации между ячейками и поддерживает восприимчивый к задержкам трафик, такой как уплотненная речь и видео. VBR нереального времени (Non-real-time VBR - NRT-VBR) не нуждается в жесткой синхронизации между ячейками и поддерживает допускающий задержки трафик, такой как трансляция кадров (frame relay),VBR не резервирует полосу пропускания.
UBR применяется для трафика типа TCP/IP, который допускает задержки. Подобно VBR, UBR не резервирует дополнительной полосы пропускания для виртуального канала. Однако поскольку UBR не гарантирует качества сервиса, в сильно загруженных сетях UBR-трафик теряет большое число ячеек и имеет много повторных передач.
Подобно UBR, ABR используется для передачи трафика, который допускает задержки, и дает возможность многократно использовать виртуальные каналы. Однако если UBR не резервирует полосы пропускания и не предотвращает потерь ячеек, то ABR обеспечивает для соединения допустимые значения ширины полосы пропускания и коэффициента потерь.
Перед установлением соединения конечная станция запрашивает одну из четырех категорий сервиса. Затем сеть ATM устанавливает соединение, используя соответствующие параметры трафика и QoS. Например, если конечная станция запросила соединение CBR для передачи видеоинформации, сеть ATM резервирует необходимую ширину полосы пропускания и использует параметры трафика и QoS для обеспечения допустимых значений скорости передачи, коэффициента потерь ячеек, задержки и изменения задержки.
Сеть ATM использует параметры QoS и для защиты трафика, т. е. предотвращения перегрузки сети. Сеть "следит" за тем, чтобы установленные соединения не превышали максимальной ширины полосы пропускания, которая им была предоставлена. Если соединение начинает ее превышать, сеть отказывается передавать ячейки. Кроме того, сеть ATM определяет, какие ячейки можно отбросить в случае ее переполнения.Способность ATM обеспечивать для приложений различные уровни QoS считается одним из достоинств данной технологии.
Способы передачи информации
1. Голос, данные и видео преобразуются в ячейки ATM в сети оператора с использованием функций адаптации ATM. Оператор будет реализовать все функции доступа и передачи, а для каждого устройства потребуется отдельная линия доступа в сеть ATM.
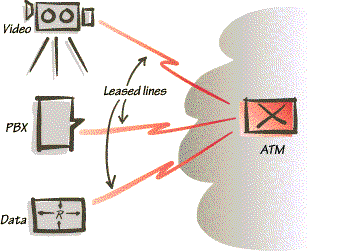
Преобразование в ATM осуществляется оператором
2. ЛВС, голосовые и видео-устройства подключаются к локальному коммутатору ATM для преобразования трафика в ячейки. Для доступа в сеть оператора используется одна линия, передающая все потоки трафика одновременно (как виртуальные устройства). Сеть оператора обеспечивает маршрутизацию трафика. Такое решение более экономично и может использоваться для организации "частных сетей ATM" для пользователей, которые имеют доступ к ATM-сервису или хотят создать свою распределенную сеть на базе ATM. Отметим, что находящийся в сети пользователя коммутатор ATM может принадлежать оператору и находиться у него на обслуживании.
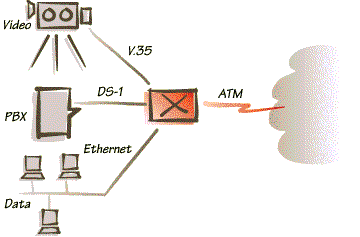
Преобразование в ATM осуществляется у пользователя
3. Устройства оборудуются собственными интерфейсами ATM. Одно устройство доступа позволяет объединить весь пользовательский трафик в одном транке, связанном с сетью оператора. В этом случае на стороне пользователя устанавливается принадлежащее ему оборудование ATM, которое можно использовать для организации магистралей ЛВС или подключения настольных станций.
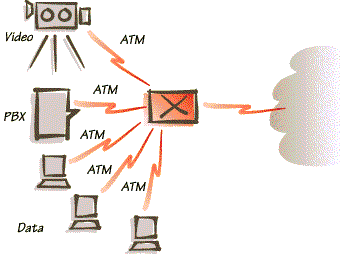
Сеть на базе ATM
ISDN
Понятие ISDN расшифровывается как цифровая сеть с интеграцией услуг (Integrated Services Digital Network). Концепция ISDN была разработана в 70-х годах компанией Bellcore. Благодаря ISDN различные устройства типа телефонов, компьютеров, факс-аппаратов могут одновременно передавать и принимать цифровые сигналы после установления коммутируемого соединения с абонентом на противоположном конце. Таким образом, ISDN позволяет сделать все соединение между конечными узлами (а не только между АТС) цифровым.
ISDN - это цифровая, а не аналоговая сеть, т. е. напряжение имеет несколько дискретных уровней, а не является прямым аналогом колебаний акустического давления, и как следует из названия, она обеспечивает интегрированное обслуживание, иначе говоря, позволяет передавать голос, данные видео по одной сети.
Обычная телефонная линия представляет собой одну неэкранированную пару медных проводов. Обычно эта линия называется абонентским шлейфом. АТС - это точки, куда сходятся все абонентские линии. Находящийся там телефонный коммутатор позволяет связаться с вызываемым абонентом. В принципе ту же самую абонентскую линию при определенных условиях можно использовать и для ISDN.
Вообще-то, абонентские линии имеют недостаточную ширину полосы, так как они предназначаются для передачи аналоговых сигналов в полосе 3,1 кГц (от 300 до 3400 Гц). Кроме того, характеристики нагружающей индукционной катушки таковы, что потери в указанном диапазоне минимальны, но резко возрастают при частоте свыше 3400 Гц. Что нарушает фазовые и амплитудные характеристики сигнала ISDN, поэтому получение ISDN возможно при следующих условиях:
Изъятии нагружающих индукционных катушек (как правило, они применяются на линиях протяженностью порядка 4-5 км и более);
Установке цифровых эхоподавителей на обоих концах линии;
Прокладке высококачественного телефонного кабеля;
Применении усилителей ISDN-сигнала.
В результате абонентская линия сможет передавать, например, два телефонных разговора вместо одного.
Каналы ISDN
Базовый интерфейс обмена (Basic Rate Interface, BRI) состоит из трех отдельных каналов - двух опорных каналов (bearer channel, или B-channel) и одного канала данных. Каждый канал B является каналом для передачи голоса, данных, видео c пропускной способностью 64 Кбит/с. Он предоставляется "чистым", т.е. вся его полоса пропускания доступна для передачи информации, а вызовы, сигнализация и другая системная информация передается по D-каналу. Канал "D" (Delta) - служебный канал для передачи управляющих сигналов с пропускной способностью 16 Кбит/с. Один канал типа "D" обслуживает 2 В-каналов и обеспечивает возможность быстрой генерации и сброса вызовов, а также передачу информации о поступающих вызовах.
Первичный интерфейс обмена (Primary Rate Interface, PRI) состоит из 30 каналов B на 64 кбит/с и одного канала D, также на 64 кбит/с. Как и в предыдущем случае, каналы B предназначены для передачи данных, а канал D - для служебной информации. Для PRI вы должны используют линию E-1 в 2,048 Мбит/с центральной АТС.
Время установления связи составляет всего от 1 до 3 секунд, благодаря тому что цифровая сигнализация по каналу D исключает медленный процесс генерации и декодирования тональных сигналов, а также необходимость согласования параметров связи модемами. Кроме того, канал D может использоваться не только для передачи сигнальной информации, но и для передачи данных телеметрии, электронной почты и т. п.
SS7 - система Общей канальной сигнализации номер 7. Она была разработана и стандартизована CCITT (или ITU) для увеличения возможностей по интеграции речи и данных, эффективного использования в телефонии компьютерных систем, быстрой установки соединений и качественной маршрутизации вызовов, использования единых информационных баз данных, интеграции и полной совместимости различных видов связи (телефония, сотовая связь, передача данных) вне зависимости от страны или региона и, в итоге, получения качественно нового уровня сервиса. SS7 охватывает три нижних уровня семиуровневой модели информационных сетей ISO и состоит из двух подсистем: Message Transfer Part (MTP) отвечает за передачу сообщений сигнализации, осуществляет функции обнаружения и исправления ошибок и ряд дополнительных функций; UP (User Part) - подсистема более высокого уровня - отвечает за поддержку пользователя и включает в себя часть ISUP (Integrated Services User Part), отвечающую за ISDN-сети, часть TUP (Telephone User Part), отвечающую за телефонию, и ряд других.
Компоненты ISDN
В число компонентов ISDN входят:
терминалы
терминальные адаптеры (ТА)
устройства завершения работы сети
оборудование завершения работы линии
оборудование завершения коммутации
Имеется два типа терминалов ISDN. Специализированные терминалы ISDN называются "терминальным оборудованием типа 1" (terminal equipment type 1) (TE1). Терминалы, разрабатывавшиеся не для ISDN, такие, как DTE, которые появились раньше стандартов ISDN, называются "терминальным оборудованием типа 2" (terminal equipment type 2) (TE2). Терминалы ТЕ1 подключают к сети ISDN через цифровую линию связи из четырех скрученных пар проводов. Терминалы ТЕ2 подключают к сети ISDN через терминальный адаптер, фактически терминальные адаптеры заменяют собой модем.. Teрминальный адаптер (ТА) ISDN может быть либо автономным устройством, либо платой внутри ТЕ2. Если ТЕ2 реализован как автономное устройств, то он подключает к ТА через стандартный интерфейс физического уровня (например, EIA232, V.24 или V.35). Примерами TE2 могут служить обычные аналоговые телефоны, ASCII-терминалы и компьютеры с последовательным портом RS-232.
Следующей точкой соединения в сети ISDN, расположенной за пределами устройств ТЕ1 и ТЕ2, является NT1 или NT2. Это устройства завершения работы сети, устройства завершения работы сети служит для подключения четырехпроводной проводки в помещении заказчика к обычной двухпроводной абонентской линии.
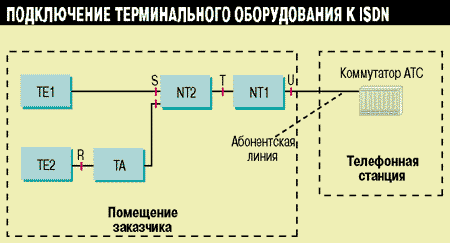
NT1 устанавливается оператором связи в помещении заказчика (в отличие от США, в Европе NT1 является, как правило, собственностью оператора связи) и связывает его с коммутатором ISDN на центральной АТС по витой паре, по которой ранее подключался обычный телефон. NT1 имеет разъем для пассивной шины. К этой шине заказчик может подсоединить до восьми ISDN-телефонов, терминалов и других устройств аналогично тому, как подобные устройства подключаются к локальной сети.
NT2 - фактически УАТС - позволяет обеспечить реальный интерфейс для телефонов, терминалов и другого оборудования. Как правило, NT2 используется с PRI, а не с BRI. NT2 выполняет функции протоколов второго и третьего уровня, а также функции концентрации. Однако NT2 может выполнять лишь часть или вообще не выполнять протокольные функции; в последнем случае он является "прозрачным".
Кроме того, комбинированное устройство NT1/2 осуществляет функции и NT1 и NT2.
Оконечное оборудование сети NT1
Ввиду его важности в данном разделе NT1 рассматривается подробнее. Оконечное оборудование сети NT1 обеспечивает интерфейс между двумя проводами витой пары со стороны телефонной компании и четырьмя проводами витой пары со стороны терминального оборудования конечного пользователя, т. е. он осуществляет подключение внутренней шины S к внешнему интерфейсу U. Внутренняя шина S представляет собой четырехпарный кабель (с 8-контактными модульными разъемами). Она используется для подключения, а также в некоторых ситуациях для электрического питания.
NT1 получает питание от общей сети переменного тока, однако некоторые устройства имеют встроенные аккумуляторы, чтобы телефонная связь не прерывалась во время сбоев питания (в отличие от обычных телефонов, ISDN-телефоны имеют активные электронные устройства и нуждаются в электропитании). Из четырех пар кабеля шины S две предназначены для передачи данных, а еще две - для подачи питания на ISDN-телефоны и другие подключенные устройства.
Опорные точки ISDN
Опорные точки или точки доступа представляют собой интерфейсы между различными функциональными устройствами ISDN. Основными опорными точками являются R, S, T, U.
Опорная точка R обеспечивает интерфейс между терминалом и терминальным адаптером. Стандарт на точку R отсутствует, и разрабатывать его не предполагается, так как в принципе терминальный адаптер должен быть частью терминала ISDN.
Опорная точка S реализует интерфейс между терминалом ISDN (или терминальным адаптером в случае не ISDN терминала) и оконечным оборудованием сети NT2. Терминальное оборудование со встроенным NT2 может подключаться к прозрачному NT2 или напрямую к NT1.
Опорная точка T служит для интерфейса между оконечным оборудованием сети NT2 и NT1. Последнее реализует функции физического уровня.
Опорная точка U обеспечивает интерфейс между NT1 в помещении заказчика (абонентском пункте) и NT1 на центральной АТС (узле коммутации) по абонентской линии. Стандарт на интерфейс U полностью не определен, общие рекомендации имеются только относительно скорости передачи.
Достоинства ISDN
Преодолевают порог56 Кбит/с для скорости обмена данными между компьютерами по обычной телефонной сети. ISDN позволяет оперировать одновременно несколькими цифровыми каналами по одной телефонной проводке, и таким образом использовать ее для