Исследование уровня защиты и эффективности применения средств защиты корпоративных сетей
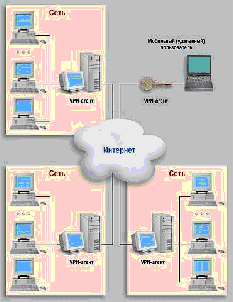
Рисунок 2.4. Территориально-распределенная КИС основанная на технологии VPN.
Использование коммутируемых каналов глобальных сетей передачи данных позволило добиться гибкости, масштабируемости и универсальности при построении VPN. Кроме того, расширение Internet позволило многим компаниям перевести часть персонала на домашний режим работы. В этом случае сотрудник имеет постоянную связь с фирмой в рамках, например, системы электронного документооборота, при этом проблемы связи его с сетью офиса решаются посредством провайдеров.
Необходимость в обеспечении безопасности сетей на основе протокола IP постоянно возрастает. В современном, сильно связанном мире бизнеса при наличии Интернета, интрасетей, дочерних отделений и удаленного доступа критически важная информация постоянно перемещается через границы сетей. Задача сетевых администраторов и других специалистов информационных служб состоит в том, чтобы этот трафик не допускал:
модификацию данных во время их передачи по каналам,
перехват, просмотр или копирование,
доступ к данным со стороны неавторизованных пользователей.
Указанные проблемы известны как обеспечение целостности данных, конфиденциальности и аутентификации. Кроме того, необходима защита от воспроизведения информации.
Для решения проблемы передачи информации через открытые каналы интернет используют VPN решения. VPN- это объединение ряда локальных сетей, подключенных к сети общего назначения, в единую виртуальную (логически выделенную) сеть. VPN средства организовывают защищенный туннель между двумя точками средствами криптографии. При этом они предоставляют широкие возможности по выборам алгоритмов аутентификации, шифрования и проверки целостности потока данных [27].
При использовании VPN ресурсы компании могут быть легко консолидированы и употреблены с большей эффективностью. По причине того, что VPN может работать по сети интернет, у компании не возникнет значительных затрат связанных с покупкой дополнительного оборудования и арендой линий связи. Использование выделенных (арендованных) линий связи может привести к повышению издержек до сотен тысяч долларов, а такие затраты весьма сложно оправдать.
К тому же главным достоинством VPN является возможность обеспечения безопасности множества коммуникационных потоков посредством одного механизма. При VPN- соединении web, e-mail, ftp, интернет-видеоконференции и любые другие потоки данных, использующие протокол TCP/IP, защищены от любопытных глаз. Более конкретно – потоки информации защищены от нежелательных получателей с использованием криптографических методов.
С помощью VPN можно избежать ряда угроз. VPN обеспечивает целостность и конфиденциальность данных путем шифрования а также их аутентификацию при помощи использования специальных протоколов и схем аутентификации.
Также средства VPN за счет скрытия информации относящейся к транспорту IP пакетов защищены от ряда сетевых атак, таких как IP-spoofing и hijacking, также они защищены от атак типа man-in-the-middle [28].
Конечно в реализации самого ПО для создания VPN или его аппаратной реализации могут быть уязвимости но как правило на практике используются проверенные временем решения известных разработчиков, которые выпускают постоянные обновления и заплатки для своих продуктов.
Основные требования, которые должны выполнять решения VPN, следующие :
Аутентификация пользователя. Средство должно аутентифицировать удаленного VPN-клиента и предоставлять доступ только авторизованным пользователям. Оно также должно обеспечивать политику аудита для просмотра активности пользователей: кто, когда и на сколько подключался.
Управление IP адресами. Средство VPN должно выдавать адреса из подсети и давать гарантию что эти адреса не раскроются.
Шифрование данных. Данные передаваемые по публичным сетям должны быть нечитаемыми.
Управление ключевой информацией. VPN-средство должно генерировать ключи для шифрования и обновлять их с определенной периодичностью.
Можно выделить четыре основных варианта построения сети VPN, которые используются при создании корпоративных VPN сетей:
1. Вариант «Intranet VPN», который позволяет объединить в единую защищенную сеть несколько распределенных филиалов одной организации, взаимодействующих по открытым каналам связи. Именно этот вариант получил широкое распространение во всем мире, и именно его в первую очередь реализуют компании-разработчики. Этот вариант представляет собой топологию сеть-сеть. В этой конфигурации каждый шлюз расположен на конце сети и обеспечивает безопасность канала связи между двумя (или более) сетями. Конфигурация этого типа лучше всего подходит для соединения территориально разделенных локальных сетей. Основное преимущество данной конфигурации заключается в том, что удаленные локальные сети в VPN прозрачны для конечного пользователя. Фактически шлюзы VPN являются для пользователей условными маршрутизаторами. Структуры сеть-сеть VPN могут быть использованы для связи внутренних сетей, как если бы они имели смежные каналы. Данные, передаваемые между сетями интранет, сохраняют конфиденциальность во время передачи. Эта схема применима также для внешних сетей (extranet) нескольких компаний, где каждая компания разделяет свои ресурсы только с партнерами по бизнесу.
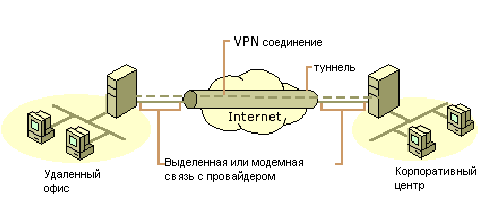
Рисунок 2.5. Схема подключения сеть-сеть
2. Вариант «Client/Server VPN», который обеспечивает защиту передаваемых данных между двумя узлами (не сетями) корпоративной сети. Особенность данного варианта в том, что VPN строится между узлами, находящимися, как правило, в одном сегменте сети, например между рабочей станцией и сервером. Такая необходимость очень часто возникает в тех случаях, когда необходимо создать в одной физической, несколько логических сетей. Например, когда требуется разделить трафик между финансовым департаментом и отделом кадров, которые обращаются к серверам, находящимся в одном физическом сегменте. Этот вариант похож на технологию VLAN, которая действует на уровне выше канального.
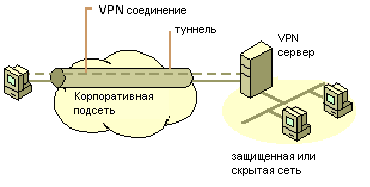
Рисунок 2.6. Подключение к сети VPN двух стационарных компьютеров
3. Вариант «Extranet VPN» предназначен для тех сетей, куда подключаются так называемые пользователи со стороны, уровень доверия к которым намного ниже, чем к своим сотрудникам. Примером Extranet VPN является объединение сетей различных корпорация для ведения совместной деятельности.
4. Вариант «Remote Access VPN», позволяющий реализовать защищенное взаимодействие между сегментом корпоративной сети (центральным офисом или филиалом) и одиночным пользователем, который подключается к корпоративным ресурсам из дома (домашний пользователь) или через notebook (мобильный пользователь). Данный вариант отличается тем, что удаленный пользователь, как правило, не имеет «статического» адреса и
подключается к защищаемому ресурсу не через выделенное устройство VPN, а напрямую с собственного компьютера, где и устанавливается программное обеспечение, реализующее функции VPN. Простой способ обеспечить мобильным пользователям возможность соединения с корпоративной сетью дает виртуальная защищенная сеть, или структура, хост-сеть VPN. В конфигурации такого рода каждый хост независимо связывается с локальной сетью через шлюз VPN. Каждый хост аутентифицируется, и для него организуется VPN-туннель. Мобильный хост может быть присоединен любым способом, будь то коммутируемая линия (dial-up), соединение с локальной сетью или беспроводное соединение.
Структура хост-сеть оправдана в случае удаленного доступа. Мобильный пользователь может иметь программное обеспечение VPN на своем портативном компьютере и соединяться с внутренней вычислительной сетью через шлюз VPN. Эта схема VPN может быть использована и для сотрудников, работающих дома (со своего домашнего компьютера). Медленный, но уверенный рост использования цифровых и кабельных модемов делает привлекательной возможность работать из дома. VPN делает поток информационного обмена конфиденциальным и нечитаемым до того момента, когда он попадает в корпоративный шлюз VPN.
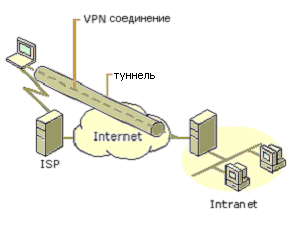
Рисунок 2.7. Подключение к сети VPN удаленного пользователя
2.4.2 Протоколы VPN
Широкое распространение VPN, построенных на основе глобальных сетей передачи данных, делает их уязвимыми по отношению к атакам потенциального нарушителя, поскольку такая конфигурация наследуют все уязвимости стека используемых протоколов. Наиболее актуально вопросы безопасности стоят для VPN, где в качестве транспортного протокола используется TCP/IP, так как сети такого типа часто используются в Internet для передачи конфиденциальных данных, пересылаемых в виде информационных пакетов по протоколам IP и/или IPX. Средства обеспечения информационной безопасности трансформируют IP-пакеты, встраивая их внутрь других пакетов (инкапсуляция), которые затем маршрутизируются через Internet. Таким образом, информационный поток трансформируется в другой информационный поток (туннелирование). При этом шифруются не только поля данных передаваемого IP пакета, но и адресная часть, и служебные поля данных.
Говоря о протоколах, используемых для передачи информации по сетям VPN, следует отметить, что основными в этих случаях являются четыре протокола: Layer 2 Forwarding Protocol (протокол трансляции канального уровня), Layer 2 Tunneling Protocol (протокол туннелирования канального уровня), Point-to-Point Tunneling Protocol (протокол туннелирования точка точка), а также протокол IP Security (IPSec), предложенный комитетом IETF.
В последнее время растет популярность технологии SSL VPN на базе протокола SSLTLS, который используется для защиты соединений в WEB-броузерах.
Первые три спецификации известны под общим названием протоколов трансляции канального уровня, поскольку в соответствии с ними пакеты протоколов сетевого уровня (AppleTalk, IP и IPX) сначала инкапсулируются в другие пакеты протокола канального уровня (РРР), а уже затем передаются адресату по IP-сети. Хотя эти спецификации и претендуют на решение проблемы безопасности в сетях VPN, они не обеспечивают шифрования, аутентификации, проверки целостности каждого передаваемого пакета, а также средств управления ключами. На сегодняшний день наиболее современным решением защиты сетей VPN является спецификация IPSec. Поэтому в случае использования первых трех спецификаций для обеспечения безопасности информации при передаче в рамках VPN необходимо применение дополнительных средств ее защиты.
Виртуальные частные сети на основе протокола SSL (Secure Sockets Layer) предназначены для безопасного предоставления корпоративных сетевых услуг любому авторизованному пользователю, который получает возможность удаленного доступа к корпоративным ресурсам из любой точки мира, где имеется Интернет и стандартный веб-браузер. Использование веб-броузера и встроенных систем шифрования SSL обеспечивает доступ к корпоративной сети с любых удаленных устройств, например, через домашние ПК, интернет-киоски или беспроводные устройства Wi-Fi, то есть из любой точки, включая и те, где установка клиентского программного обеспечения VPN и создание соединений VPN с протоколом IPSec сопряжены с большими трудностями. Администраторы могут настраивать параметры доступа к веб-сайтам и корпоративным приложениям индивидуально для каждого пользователя. Кроме того, поскольку корпоративные межсетевые экраны, как правило, поддерживают соединения по протоколу SSL, дополнительная настройка сети не требуется. В результате технология SSL VPN позволяет легко обходить межсетевой экран и обеспечивать доступ из любой точки.
2.4.3 Виды реализации VPN-устройств
Все продукты для создания VPN можно условно разделить на две категории: программные и аппаратные. Программное решение для VPN - это, как правило, готовое приложение, которое устанавливается на подключенном к сети отдельном компьютере. Ряд производителей, такие как компании Axent Technologies, Check Point Software Technologies и NetGuard, поставляют VPN-пакеты, которые легко интегрируются с программными межсетевыми экранами и работают на различных операционных системах, включая Windows NT/2000, Sun Solaris и Linux. Поскольку для построения VPN на базе специализированного программного обеспечения требуется создание отдельной компьютерной системы, такие решения обычно сложнее для развертывания, чем аппаратные. Создание подобной системы предусматривает конфигурирование сервера для распознавания данного компьютера и его операционной системы, VPN-пакета, сетевых плат для каждого соединения и специальных плат для ускорения операций шифрования. Такая работа в ряде случаев может оказаться затруднительной даже для опытных специалистов. С другой стороны, программные решения для VPN стоят относительно недорого. В отличие от них аппаратные VPN-решения включают в себя все, что необходимо для соединения, - компьютер, частную (как правило) операционную систему и специальное программное обеспечение. Ряд компаний, в том числе Cisco Systems, NetScreen и Sonic, предлагают целый спектр решений, которые могут масштабироваться в зависимости от количества одновременных VPN-соединений, с которыми предполагается работать, и ожидаемого объема трафика. Развертывать аппаратные решения, безусловно, легче. Они включают в себя все, что необходимо для конкретных условий, поэтому время, за которое их можно запустить, исчисляется минутами или часами. Еще одним серьезным преимуществом аппаратных VPN-решений является гораздо более высокая производительность. К минусам аппаратных VPN-решений можно отнести их высокую стоимость. Еще один недостаток таких решений состоит в том, что управляются они отдельно от других решений по безопасности, что усложняет задачу администрирования инфраструктуры безопасности, особенно при условии нехватки сотрудников отдела защиты информации.
Существуют также интегрированные решения, в которых функции построения VPN реализуются наряду с функцией фильтрации сетевого трафика, обеспечения качества обслуживания или распределения полосы пропускания. Основное преимущество такого решения - централизованное управление всеми компонентами с единой консоли. Второе преимущество - более низкая стоимость в расчете на каждый компонент по сравнению с ситуацией, когда такие компоненты приобретаются отдельно. Примером такого интегрированного решения может служить VPN-1 от компании Check Point Software, включающий в себя помимо VPN-модуля, модуль, реализующий функции межсетевого экрана, модуль, отвечающий за балансировку нагрузки, распределение полосы пропускания и т.д. Как правило, выбор VPN решения определяется тремя факторами: размер сети, технические навыки, которыми обладают сотрудники организации, и объем трафика, который планируется обрабатывать. Процесс шифрования данных требует существенных вычислительных ресурсов и может перегрузить компьютер, когда несколько VPN-соединений одновременно участвуют в передаче данных. В этом случае, чтобы разгрузить центральный процессор, возможно, придется установить специальные ускорительные платы.
Какой бы путь ни был выбран, все равно придется столкнуться с проблемой управления VPN-устройствами и поддержания согласованных правил безопасности для VPN и межсетевых экранов в масштабах всей организации. Если сотрудники не обладают достаточными навыками в этой области, можно доверить создание виртуальной частной сети независимой компании, оказывающей соответствующие услуги.
Следует также отметить, что использование VPN не является поводом для отказа от специализированных средств безопасности. По статистике, до 80% всех инцидентов, связанных с информационной безопасностью, происходит по вине авторизованных пользователей, имеющих санкционированный доступ в корпоративную сеть, а это значит, что атака или вирус от такого пользователя будут зашифрованы и переданы наравне с безобидным трафиком [30]. Необходимо упомянуть еще одну особенность VPN - использование этой технологии снижает производительность сети, что обусловлено задержками установления защищенного соединения между VPN-устройствами, задержками шифрования данных, задержками контроля их целостности и увеличенным трафиком из-за использования более длинных заголовков пакетов.
В общем средства VPN позволяют осуществлять безопасную передачу данных по открытым каналам связи, при этом обеспечивая надежную криптографическую защиту данных от всевозможных угроз. При этом уровень защищенности при использовании VPN средств зависит от правильности их настройки, что требует определенного квалификационного уровня системного администратора и знание технологии VPN и используемых протоколов.
2.5 Сервер обновлений ПО
В современных КИС численность рабочих станций уже давно превысила цифру в 100 единиц. При всем этом перечень прикладного ПО, которое используется пользователями в КИС, также может быть довольно большим. Многие администраторы сталкиваются с проблемой обновления ОС и приложений в локальной сети. Чтобы обеспечивать должный уровень безопасности ПО не должно содержать в себе потенциально опасных уязвимостей. Разработчики ПО при обнаружении уязвимостей сразу же выпускают к нему заплатки или патчи. Суть проблемы как раз и заключается в том, чтобы установить эти обновления на рабочие станции КИС. ПО может иметь в себе встроенные средства обновления, а производители данного ПО, как правило, регулярно обновляют свои веб-сайты новыми версиями ПО. Но если в сети насчитывается большое количество компьютеров, то обновление каждого из них займет определенный процент времени администратора, а также повлечет большой расход интернет трафика.
Для автоматизации процесса обновления, а также экономии ресурсов компании используется специализированное ПО для централизованного обновления. Сервер обновлений скачивает все необходимые заплатки с определенной периодичностью на свой локальный диск, а рабочие станции для обновления подключаются уже непосредственно к нему. Чаще всего эти средства обновления рассчитаны на конкретную операционную систему или антивирусный продукт. Выгоды такого решения очевидны: экономия времени администратора, актуальная версия ПО, содержащая последние программные улучшения, обновленная база вирусов обеспечивающая защиту от всех известных вирусов.
К тому же централизованная система обновлений уменьшает вероятность загрузки поддельных пакетов обновлений, измененных злоумышленником с целью нарушения безопасности организации. Многие программы обновления поддерживают проверку ЦП производителя для загружаемых пакетов и обеспечивают защищенный режим взаимодействия, исключая возможность подмены злоумышленником сервера обновлений и самих пакетов обновлений.
Таким образом, централизованная система обновления ПО в КИС способствует повышению уровня защищенности всей системы в целом, экономит время администраторов и ресурсы компании. В то же время такие системы перекрывают многие угрозы, такие как переполнение буфера, отказ в обслуживании и пр. Для обеспечения должного уровня защищенности КИС в ней обязательно должна присутствовать система централизованного обновления ПО.
В разделе были описаны основные средства и технологии, применяемые в настоящее время для защиты КИС в сетевом аспекте. Конечно, кроме перечисленных решений может существовать и масса других, отличающихся своими характеристиками, реализацией или набором средств. Как раз и выбор оптимального набора средств является одним из вопросов, решаемых в данной дипломной работе.3 Методика оценки эффективности средств защиты
3.1 Проблема выбора эффективного решения
Любая целенаправленная деятельность человека, начиная от бытовой и оканчивая профессиональной, представляет собой непрерывную последовательность принимаемых и реализуемых решений. Поэтому умение принимать эффективные решения отличает высококвалифицированных специалистов и жизненно успешных людей. Это обстоятельство определило давний и неугасающий интерес к разработке формальных методов, правил-алгоритмов, процедур, которым можно обучить, как альтернативы субъективному интуитивному искусству принятия решений. В процессе исследований было установлено, что принимаемые решения различаются по значимости последствий, особенностям ситуаций, в которых принимается решение, степени полноты и точности исходной информации, но с формальной точки зрения имеют общую методологию и инструментарий реализации. При этом большинство формальных процедур принятия решений является инвариантными предметной области.
Широкое распространение современной вычислительной техники, ее интенсивное использование во всех сферах как средства автоматизации интеллектуальной деятельности человека, придало дополнительный импульс изучению и формализации процессов принятия решений. Они отличаются сложностью, возможными последствиями, но с формальной точки зрения могут быть представлены одной обобщенной моделью, инвариантной конкретному содержанию проблемы принятия решений. Анализ позволяет выделить следующие основные задачи обобщенной процедуры принятия решения: [31]
формирование цели, ее анализ и формализация;
определение множества возможных путей ее достижения (множества решений);
формирование оценки (меры) позволяющей сравнивать (ранжировать) возможные решения между собой по качеству;
выбор из возможного множества экстремального, т.е. наилучшего по качеству единственного решения.
В теории принятия решений совокупность перечисленных задач образует общую проблему принятая решений, третья называется задачей оценивания, а четвертая – задачей оптимизации.
Конечной целью решения общей задачи принятия решений является выбор из допустимого множества решений X единственного наилучшего, т.е. экстремального по выбранным частным критериям решения
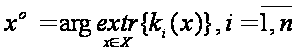 (3.1)
Если задача однокритериальная, т.е. n=1, то она имеет единственное решение, в случае если п>1, т.е. задача является многокритериальной, ее однозначное решение можно получить только в частных случаях, а в общем случае задача не имеет единственного решения.
Выше было показано, что задача многокритериальной оптимизации (3.1) является некорректной, так как в общем случае не обеспечивает определения единственного оптимального решения из допустимого множества X. Эта некорректность может быть устранена путем регуляризации задачи, т.е. введением некоторой дополнительной информации. математических соотношений или правил, позволяющих обеспечить выбор единственного решения. При реализации неконструктивного подхода источником регуляризационной информации является ЛПР. Однако ЛПР данную информацию не формализует, а использует на интуитивном уровне [31].
Общий подход к решению этой проблемы заключается в трансформации многокритериальной задачи в однокритериальную со скалярным критерием. Это обусловлено следующими двумя причинами. Во-первых, значение скалярного количественного критерия можно интерпретировать как точку на числовой оси, и ранжирование таких точек не представляет затруднений, так как отношения предпочтения и эквивалентности превращаются соответственно в неравенство (>) и равенство (=). Во-вторых, все методы поиска экстремума ориентированы на скалярную функцию.
Существует несколько способов трансформации многокритериальных оптимизационных задач в однокритериальные. Одним из этих методов является метод главного критерия, который мы в дальнейшем используем для решения оптимизационной задачи по оценке эффективности системы защиты.
Принцип базируется на выделении главного критерия и переводе всех остальных критериев в ограничения. Для этого проводится анализ конкретных особенностей многокритериальной задачи, из множества частных критериев выбирается один – самый важный, и он принимается в качестве единственного критерия оптимизации. Для каждого из остальных частных критериев назначается предельное значение, ниже которого он не может опускаться. Таким образом, все частные критерии, кроме одного превращаются в ограничения, дополнительно суживающие область допустимых решений X. Тогда исходная многокритериальная задача (3.1) превращается в однокритериальную вида
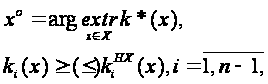 (3.2)
где
 - оптимизационный
скалярный
критерий;
 – наихудшие
допустимые
значения частных
критериев
-ограничений;
знак ">" используется
для критериев,
которые необходимо
максимизировать,
а знак "<" -
минимизировать.
Вывод
главного
(оптимизационного)
критерия и
уровней ограничений
для
всех других
критериев
является субъективной
операцией,
осуществляемой
экспертами
или ЛПР. Следует
отметить, что
можно рассмотреть
несколько
различных
вариантов и
сравнить результаты.
При реализации рассмотренного метода необходимо обращать особое внимание на то. чтобы допустимое множество решений, заданное частными критериями – ограничениями, не оказалось пустым..
3.2 Критерии оценивания системы СЗИ
В любой области деятельности для выбора эффективной системы, эта система должны характеризоваться некоторыми параметрами, на основании которых и делается выбор. В качестве таких параметров для СЗИ можно выделить следующие: производительность, стоимость, производительность, управляемость, совместимость, защищенность и пр. Как уже было отмечено выше, выбор оптимальной системы по такому множеству ее характеристик является классической задачей оптимизации и не всегда может иметь эффективное решение. Тем более что многие параметры противоречивы: с ростом уровня защищенности, например, растет стоимость, сложность настройки, в то же время падает производительность. Поэтому в нашей методике будет производиться оценка эффективности системы по параметру защищенности, как основного показателя, характеризующего уровень обеспечиваемой защиты СЗИ, а на остальные характеристики вводятся ограничения. Будем оценивать защищенность системы (Z) количественно в зависимости от стоимости защищаемой информации, вероятности взлома, стоимости самой системы защиты, производительности системы:
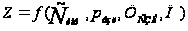 ,
где Синф — стоимость защищаемой информации;
рвзл –– вероятность взлома;
Цсзи — стоимость СЗИ;
П — производительность системы.
С учетом введенного понятия защищенности системы оптимизационная задача состоит в обеспечении максимального уровня защищенности (как функции стоимости защищаемой информации и вероятности взлома) при минимальной стоимости системы защиты и минимальном влиянии ее на производительность системы:
Zopt= тахZ(Синф,рвзл,Цсзи,П).
С учетом сказанного может быть сделан важный вывод о многокритериальном характере задачи проектирования системы защиты. При этом, кроме обеспечиваемого уровня защищенности, должен учитываться еще ряд важнейших характеристик системы. Например, обязательно должно учитываться влияние системы защиты на загрузку вычислительного ресурса защищаемого объекта.
В общем случае загрузка вычислительного ресурса определяется количеством прикладных задач, решаемых объектом в единицу времени.
Исходные параметры для задачи проектирования системы защиты, а также возможности сведения задачи к однокритериальной [32] проиллюстрированы рисунке. 3.1.
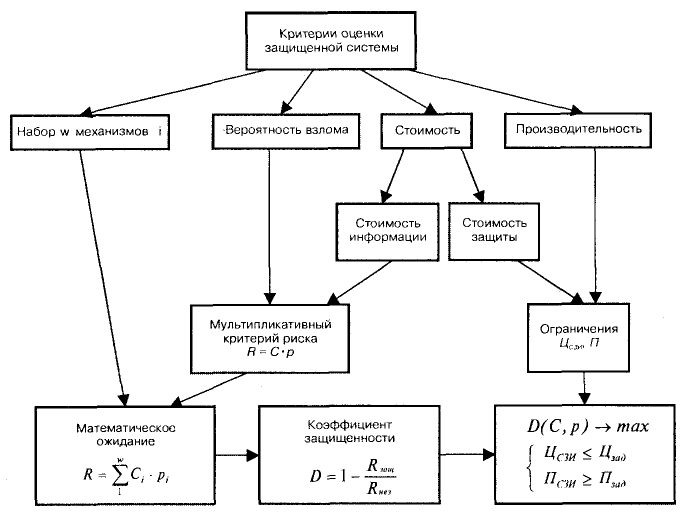
Рисунок. 3.1. Критерии оценки защищенности
3.3 Оценка защищенности при помощи рисков
Рассмотрим защищенность системы с точки зрения риска. Заметим, что использование теории рисков для оценки уровня защищенности на сегодняшний день является наиболее часто используемым на практике подходом. Риск (R) — это потенциальные потери от угроз защищенности:
R(p) = Синф*рвзл.
По существу, параметр риска здесь вводится как мультипликативная свертка двух основных параметров защищенности.
С другой стороны, можно рассматривать риск как потери в единицу времени:
R(l)=Синф*lвзл ,
где lвзл — интенсивность потока взломов (под взломом будем понимать удачную попытку реализации угрозы информации).
Эти две формулы связаны следующим соотношением:

где
 — общая интенсивность
потока несанкционированных
попыток нарушения
основных свойств
информации
злоумышленниками.
В качестве основного критерия защищенности будем использовать коэффициент защищенности (D), показывающий относительное уменьшение риска в защищенной системе по сравнению с незащищенной системой.
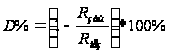 , (3.3)
где Rзащ – риск в защищенной системе;
Rнез – риск в незащищенной системе.
Таким образом, в данном случае задача оптимизации выглядит следующим образом:
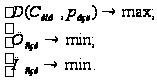
Для решения этой задачи сведем ее к однокритериальной посредством введения ограничений. В результате получим:
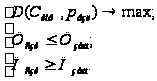
где Цзад и Пзад – заданные ограничения на стоимость системы защиты и производительность системы.
Целевая функция выбрана исходя из того, что именно она отражает основное функциональное назначение системы защиты — обеспечение безопасности информации.
Производительность системы Псзи рассчитывается с применением моделей и методов теории массового обслуживания и теории расписаний (в зависимости от того, защищается ли система оперативной обработки, либо реального времени) [32]. На практике возможно задание ограничения по производительности (влияние на загрузку вычислительного ресурса защищаемой системы) не непосредственно в виде требуемой производительности системы, а как снижение производительности (dПсзи) информационной системы от установки системы защиты. В этом случае задача оптимизации будет выглядеть следующим образом:
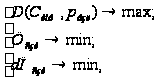
или после сведения ее к однокритериальной:
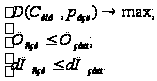
где Цзад и dПзад — заданные ограничения на стоимость системы защиты и снижение производительности.
Заметим, что на наш взгляд, именно такой принцип сведения задачи к однокритериальной целесообразен [32], т.к. в любом техническом задании на разработку системы защиты указывается, в какой мере система защиты должна оказывать влияние на производительность системы. Как правило, внедрение системы защиты не должно снижать производительность системы более чем на 10%. Кроме того, обычно вводится ограничение на стоимость системы защиты.
Если рассчитанное значение коэффициента защищенности (D) не удовлетворяет требованиям к системе защиты, то в допустимых пределах можно изменять заданные ограничения и решить задачу методом последовательного выбора уступок пример которого будет рассмотрен ниже. При этом задается приращение стоимости и снижение производительности:
Ц*зад = Цзад + DЦ ,
П*зад = Пзад - DП или dП*зад = dПзад + DdП.
В таком виде задача решается в результате реализации итерационной процедуры путем отсеивания вариантов, не удовлетворяющих ограничительным условиям, и последующего выбора из оставшихся варианта с максимальным коэффициентом защищенности.
Теперь выразим коэффициент защищенности через параметры угроз. В общем случае в системе присутствует множество видов угроз. В этих условиях зададим следующие величины:
W – количество видов угроз, воздействующих на систему;
 –
стоимость
(потери) от взлома
i-того
вида;
 –
интенсивность
потока взломов
i-того
вида, соответственно;