Исследование уровня защиты и эффективности применения средств защиты корпоративных сетей
 ;
 –
вероятность
отражения угроз
i-того
вида системой
защиты. Соответственно,
для коэффициента
потерь от взломов
системы защиты
имеем:
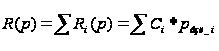 ,
где Ri(p) – коэффициент потерь от взлома i-того типа; показывает, какие в среднем потери приходятся на один взлом i-того типа. Для незащищенной системы Pугр i = Qi , для защищенной системы
Pугр i = Qi*(1-pi).
Соответственно, для коэффициента потерь от взломов системы защиты в единицу времени имеем:
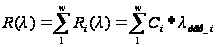 ,
где
 – коэффициент
потерь от взломов
i-того
типа в единицу
времени.
Для незащищенной
системы
 ,
для защищенной
системы
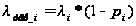 .
Соответственно,
из (3.3) имеем:
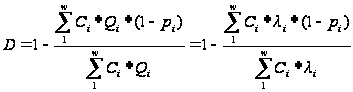 . (3.4)
Если в качестве исходных параметров заданы вероятности появления угроз Qi то коэффициент защищенности удобно считать через вероятности появления угроз. Если же в качестве исходных параметров заданы интенсивности потоков угроз li , то, естественно, коэффициент защищенности считается через интенсивность.
Очевидно, что при использовании любого математического метода проектирования системы защиты необходимо задавать определенные исходные параметры для оценки ее защищенности. Однако именно с этим связаны основные проблемы формализации задачи синтеза системы защиты. Поэтому мы отдельно рассмотрим основные пути решения данной задачи, рассмотрим возможные способы задания вероятностей и интенсивностей угроз.
3.4 Задание входных параметров системы для методики
3.4.1 Способы задания интенсивностей и вероятностей угроз
Основной проблемой проведения количественной оценки уровня защищенности является задание входных параметров для системы защиты — вероятностей и интенсивностей угроз. Рассмотрим возможные способы задания вероятностей и интенсивностей угроз.
1.Метод статистической оценки li (Qi) и pi.
Основным способом задания интенсивностей потоков угроз li (вероятностей угроз Qi ) и вероятностей взломов pi является получение этих значений на основе имеющейся статистики угроз безопасности информационных систем, в которых реализуется система защиты. Если существует статистика для аналогичной информационной системы, то задавать исходные параметры для оценки защищенности можно на ее основе. При этом желательно, чтобы сходные информационные системы эксплуатировалась на предприятиях со сходной спецификой деятельности.
Однако при практической реализации такого подхода возникают следующие сложности. Во-первых должен быть собран весьма обширный материал о происшествиях в данной области. Во-вторых данный подход оправдан далеко не всегда. Если информационная система достаточно крупная (содержит много элементов, расположена на обширной территории), имеет давнюю историю, то подобный подход, скорее всего, применим. Если же система сравнительно невелика и эксплуатирует новейшие элементы технологии (для которых пока нет достоверной статистики), оценки угроз могут оказаться недостоверными
Заметим, что статистика угроз периодически публикуется достаточно авторитетными изданиями, т.е. всегда существуют исходные данные для использования данного подхода для большинства приложений средств защиты информации. Обычно эта статистика доступна в Интернете на сайтах специализированных организаций.
Если же необходимая статистика по угрозам безопасности отсутствует, то можно воспользоваться одним из других подходов, описанных далее.
2.Оптимистически-пессимистический подход. В рамках данного подхода предусмотрено два разных способа.
Первый способ — это способ равных интенсивностей "li = a , a = const. При этом способе для расчета защищенности константа а может быть выбрана любой. В формуле (3.4) она будет вынесена за скобки и в конечном итоге сократится, так что защищенность в данном случае будет зависеть только от потерь:
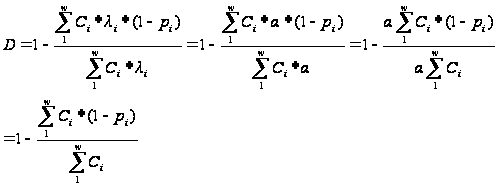 (3.5)
Второй способ — это способ пропорциональности потерям
li = a*Ci , a = const. При этом способе предполагается, что чем больше потери от взлома, тем чаще осуществляются попытки несанкционированного доступа к этой информации. То есть интенсивности потоков угроз прямо пропорциональны потерям. В этом случае защищенность будет зависеть от квадрата потерь:
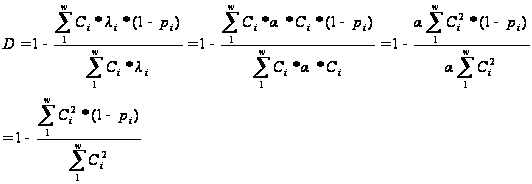 (3.6)
3. Метод экспертной оценки. Экспертная оценка исходных параметров для расчета защищенности может осуществляться с использованием так называемой дельфийской группы. Дельфийская группа — это группа экспертов, созданная в целях сбора информации из определенных источников по определенной проблеме.
При этом необходимо задать лингвистический словарь возможных оценок экспертов, определить набор вопросов и условных значений квалификаций отдельных экспертов. После определения всех входных переменных производится поочередный опрос каждого эксперта. После опроса всех экспертов с учетом их квалификации определяется общая оценка группы и согласованность (достоверность) ответов для каждого вопроса.
Эксперт оценивает эффективность (вероятность) отражения угроз элементами защиты рi и вероятность появления угроз Qi Вероятности эксперт задает лингвистическими оценками: отлично, хорошо, удовлетворительно, плохо, не отражает; вероятно, близко к нулю, близко к единице, весьма вероятно и т.п. Затем эти лингвистические оценки при помощи словаря переводятся в числа рi и Qi в диапазоне [0; 1]. В приложении А описываются дополнительные методы экспертных оценок.
Для задания вероятности появления угрозы возможна оценка вероятности появления угрозы i-того вида в общем потоке угроз:

Исходя из заданной квалификации экспертов, рассчитываются их веса (значимость) в группе по формуле:

где Se — квалификация эксперта, задаваемая в некотором диапазоне, например, от 0 до 10 в зависимости от опыта, образования и других качеств эксперта.
Затем оценки суммируются с учетом весов экспертов:
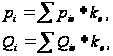
где рie и Qie – оценка вероятностей отражения и появления
угроз, сделанные одним экспертом;
ke – «вес» эксперта в группе.
После расчета общей оценки всей группы рассчитывается согласованность ответов, которая может использоваться для оценки достоверности результатов. Согласованность рассчитывается при помощи среднеквадратического отклонения и выражается в процентах.
Максимальная согласованность достигается при одинаковых значениях оценок экспертов и в этом случае равняется 100%. Минимальная согласованность достижима при максимальном разбросе оценок экспертов.
3.4.2 Способы задания стоимости информационных ресурсов
Важнейшей характеристикой защищаемого объекта (как следствие, и системы защиты) является стоимость потерь от взлома. Рассмотрим возможные способы задания стоимости потерь. Метод позволяет установить ценность ресурсов. Ценность физических ресурсов в данном методе зависит от цены их восстановления в случае разрушения. Ценность данных и программного обеспечения определяется в следующих ситуациях:
недоступность ресурса в течение определенного периода времени;
разрушение ресурса - потеря информации, полученной со времени последнего резервного копирования, или ее полное разрушение;
нарушение конфиденциальности в случаях несанкционированного доступа штатных сотрудников или посторонних лиц;
модификация данных - рассматривается для случаев мелких ошибок персонала (ошибки ввода), программных ошибок, преднамеренных ошибок;
наличие ошибок, связанных с передачей информации: отказ от доставки, недоставка информации, доставка по неверному адресу.
Для оценки возможного ущерба рекомендуется воспользоваться некоторыми из перечисленных критериев:
ущерб репутации организации;
нарушение действующего законодательства;
ущерб для здоровья персонала;
ущерб, связанный с разглашением персональных данных отдельных лиц;
финансовые потери от разглашения информации;
финансовые потери, связанные с восстановлением ресурсов;
потери, связанные с невозможностью выполнения обязательств;
дезорганизация деятельности.
1.Стоимость похищенной/искаженной/утерянной информации.
Исходные данные:
ci[грн./бит]удельная цена информации;
v[6um/c]скорость получения/искажения/уничтожения информации;
t[c]...время нахождения субъекта в системе;
Vi[6um]объем информации.
Сi =min(ci*v*tj ,ci*Vi).
2.Затраты от невозможности получения доступа к информации.
Исходные данные:
ci[грн./бит]удельная цена недоступности информации;
t[c]время восстановления системы.
Сi =ci*t.
Чтобы точнее определить ущерб в результате реализации угроз информации необходимо прибегнуть к некоторой классификации угроз и выделить тот принцип классификации который в большей мере характеризует стоимость потерь.
Существуют различные классификации угроз:
по принципам и характеру воздействия на систему;
по используемым техническим средствам;
по целям атаки и т.п.
Очевидно, что стоимость потерь Сi удобнее задавать для угроз, классифицированных по целям атаки. Что касается характеристики интенсивности угроз, то она определяется с помощью средств аудита и сетевого мониторинга, которые различают угрозы по принципам и характеру воздействия на систему (механизму атаки, способу проникновения). Вероятность отражения угрозы средствами защиты рi определяется в соответствии с теми механизмами, которые реализованы в каждом средстве. Причем каждый из механизмов в общем случае может отражать несколько видов атак.
Таким образом, необходимо задавать соответствие между всеми этими параметрами (см. рисунок. 3.2). Для успешного приведения в соответствие различных параметров оценки защищенности необходимо корректное построение модели нарушителя. В этой модели должны быть отражены практические и теоретические возможности нарушителя, его априорные знания, время и место действия.
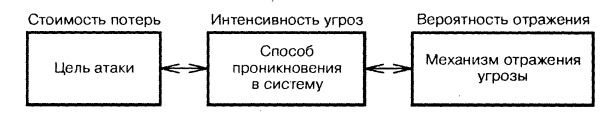
Рисунок 3.2. Взаимозависимость параметров защиты
Задание соответствия между стоимостью потерь и интенсивностью угроз можно осуществлять следующим образом:
1.Статистический подход. Статистический подход является основным, как обладающий большей достоверностью. Из анализа статистики можно выявить вероятности нанесения определенных видов ущерба при определенных видах взломов. Однако на практике далеко не всегда подобная статистика существует, в частности, при внедрении новых технологий защиты информации, новых версий ОС или приложений и т.д., т.к. для ее сбора требуется некоторое время. В этом случае может использоваться пессимистический подход.
2.Пессимистический подход. Если не имеется достаточной статистики, можно воспользоваться другим способом. Будем считать, что при проникновении в систему злоумышленник наносит наибольший вред, какой он только может причинить.
Именно этот подход мы используем для определения стоимости потерь в случае реализации хотя бы одной из угроз. К тому же, как показывает практика, при преодолении злоумышленником хотя бы одного из барьеров защиты, общий уровень защищенности всей системы резко снижается, что может привести к ее полной компрометации. Исходя из этих убеждений наш подход к оценке ущерба вполне обоснован, и уровень потерь будет равен максимальному при любых видах атак и нарушений.
При задании соответствия между интенсивностью угроз и вероятностью их отражения нужно учитывать, что, если в системе реализовано несколько механизмов, отражающих некоторую атаку, вероятность преодоления защиты рассчитывается следующим образом.
Если pk
есть
вероятность
отражения i-той
угрозы каждым
средством
защиты, то
вероятность
взлома системы
 будет:
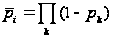 ,
а вероятность отражения угрозы системой защиты
 .
3.5 Метод уступок при выборе оптимального варианта защиты
Качественная зависимость изменения основных параметров, характеризующих систему защиты, от ее сложности — используемого набора механизмов защиты, представлена
на рисунке 3.3. Проанализировав характер зависимостей от сложности системы, можем сказать, что стоимость системы защиты возрастает неограниченно, а производительность снижается в пределе до нуля.
В то же время кривая коэффициента защищенности (D) стремится к предельному значению – к единице (100%) и в некоторый момент достигает насыщения. Это в свою очередь приводит к тому, что при дальнейшем нарастании сложности (и, соответственно, увеличении цены, а также снижении производительности) увеличение коэффициента защищенности происходит незначительно.
Следовательно, при проектировании системы защиты, параметры защищенности которой расположены в области насыщения, целесообразно проанализировать параметры альтернативных вариантов. То есть целесообразно исследовать возможность использования менее сложных систем защиты и, задав некоторый промежуток снижения коэффициента защищенности (dD), выбрать систему, уровень защищенности которой удовлетворяет полученному (D-dD). Конечно, если таковые имеются. При этом может быть получен ощутимый выигрыш в цене и производительности.
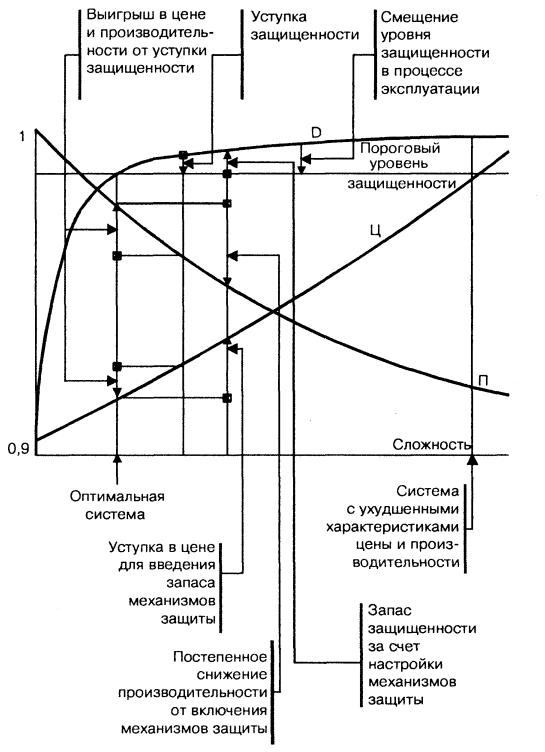
Рисунок 3.3. Пример применения метода последовательного выбора уступок
В этом и состоит применение известного метода последовательных уступок при выборе оптимальной системы защиты. Этот метод, как уже упоминалось, подразумевает сведение многокритериальной задачи оптимизации к однокритериальной.
Метод последовательных уступок представляет собою итерационную человеко-машинную процедуру, используя которую разработчик, давая допустимые приращения одним параметрам (в частности, задавая снижение коэффициента защищенности), анализирует изменение других, принимая решение о допустимости вводимых уступок.
Таким образом, весь процесс анализа уровня безопасности условно можно разделить на этапы сбора и анализа полученных данных и модификации параметров системы защиты.
3.6 Описание пошаговой методики
Оценка защищенности с учетом приведенных выше расчетных формул и выбор оптимального варианта системы защиты (необходимого набора механизмов защиты) осуществляется следующим образом:
Расчет параметров Сi, li, рi. для оценки защищенности по исходным данным, полученным статистическим или, в случае недостатка статистики, одним из приведенных выше способов (оптимистически-пессимистический подход, метод экспертной оценки).
Расчет критериев защищенности D, ЦС3И ,ПСЗИ (dПСЗИ) для каждого варианта системы защиты (набора механизмов защиты).
Выбор системы защиты (набора механизмов защиты при разработке системы) с максимальным коэффициентом защищенности D, удовлетворяющей ограничениям по стоимости ЦС3И и производительности ПС3И.
Анализ изменения коэффициента защищенности dD при задании приращений для критериев ЦС3И и dПСЗИ методом последовательного выбора уступок с оценкой целесообразности выбора системы, удовлетворяющей новым ограничениям.
Для получения более точных данных приближенных к реальности и в большей степени соответствующих специфике организации, на первом этапе (подготовительном), предшествующем этапу расчета параметров, требуется провести тщательное описание системы. Этот пункт является неотъемлемой частью многих международных стандартов в области информационной безопасности. Его значимость очевидна, т.к. чем лучше специалист знает объект который ему предстоит защищать, тем более точную оценку он сможет получить[8].
На данном шаге описываются цели создания информационной системы, ее границы, информационные ресурсы, требования в области ИБ и компонентов управления информационной системой и режимом ИБ.
Описание информационной системы рекомендуется выполнять в соответствии со следующим планом:
аппаратные средства ИС, их конфигурация;
используемое ПО;
интерфейсы системы, то есть внешние и внутренние связи с позиции информационной технологии;
типы данных и информации;
персонал, работающий в данной ИС (обязанности);
миссия данной ИС (основные цели);
критичные типы данных и информационные процессы;
функциональные требования к ИС;
категории пользователей системы и обслуживающего персонала;
формальные требования в области ИБ, применимые к данной ИС (законодательство, ведомственные стандарты и т.д.);
архитектура подсистемы ИБ;
топология локальной сети;
программно-технические средства обеспечения ИБ;
входные и выходные потоки данных;
система управления в данной ИС (должностные инструкции, система планирования в сфере обеспечения ИБ);
существующая система управления в области ИБ (резервное копирование, процедуры реагирования на нештатные ситуации, инструкции по ИБ, контроль поддержания режима ИБ и т.д.).
организация физической безопасности;
управление и контроль внешней по отношению к ИС средой (климатическими параметрами, электропитанием, защитой от затоплений, агрессивной среды и т.д.).
На втором шаге методике при оценке стоимости СЗИ может использоваться 2 подхода:
1. Первый подход - назовем его наукообразным - заключается в том, чтобы освоить, а затем применить на практике необходимый инструментарий получения метрики и меры безопасности, а для этого привлечь руководство компании (как ее собственника) к оценке стоимости защищаемой информации, определению вероятностей потенциальных угроз и уязвимостей, а также потенциального ущерба. Если информация не стоит ничего, существенных угроз для информационных активов компании нет, а потенциальный ущерб минимален - и руководство это подтверждает - проблемой ИБ можно, наверное, не заниматься. Если же информация стоит определенных денег, угрозы и потенциальный ущерб ясны, то понятны и рамки бюджета на корпоративную систему ИБ. Существенно, что при этом становится возможным привлечь руководство компании к осознанию проблем ИБ и построению корпоративной системы защиты информации и заручиться его поддержкой. В качестве такого подхода для оценки стоимости системы защиты может использоваться данная методика без введения ограничений на параметр ЦСЗИ, а ориентироваться только на требуемый уровень защищенности [5].
2. Второй подход (назовем его практическим) состоит в следующем: можно попробовать найти инвариант разумной стоимости корпоративной системы защиты информации. Ведь существуют аналогичные инварианты в других областях, где значимые для бизнеса события носят вероятностный характер. Поэтому эксперты-практики в области защиты информации нашли некий оптимум, позволяющий чувствовать себя относительно уверенно, - стоимость системы ИБ должна составлять примерно 10-20% от стоимости КИС - в зависимости от уровня конфиденциальности информации. Это и есть та самая оценка на основе практического опыта (best practice), на которую можно положиться. Очевидно, что второй подход не лишен недостатков. Здесь, скорее всего, не удастся заставить руководство глубоко осознать проблемы ИБ. Но зато можно смело прогнозировать объем бюджета на ИБ и существенно сэкономить на услугах внешних консультантов[4].
В данном разделе была описана пошаговая методика оценки средств СЗИ. Описаны параметры, с которыми оперирует методика, методы их получения и оценки. Также был описан принцип оценки рисков, положенный в основу методики и выведена формула для получения количественной оценки уровня защищенности, обеспечиваемого СЗИ.
4. Применение методики определения уровня защищенности и обоснования эффективности средстВ защиты КИС
4.1 Описание защищаемой корпоративной системы
Разработанная нами методика позволяет оценить уровень защищенности КИС при определенном наборе средств СЗИ и, соответственно, оценить эффективность средств СЗИ. Относительно КИС проведем оценку СЗИ по данной методике именно в аспекте сетевой защиты. Так как эта область ИБ является очень динамичной и требует к себе особого внимания.
Уровень защищенности и эффективность средств защиты будем оценивать для сети представленной на рисунке 4.1. Этот пример отражает в себе корпоративную сеть небольшого предприятия, с несколькими филиалами и сотрудниками, работающими на дому с возможностью удаленного подключения к сети.
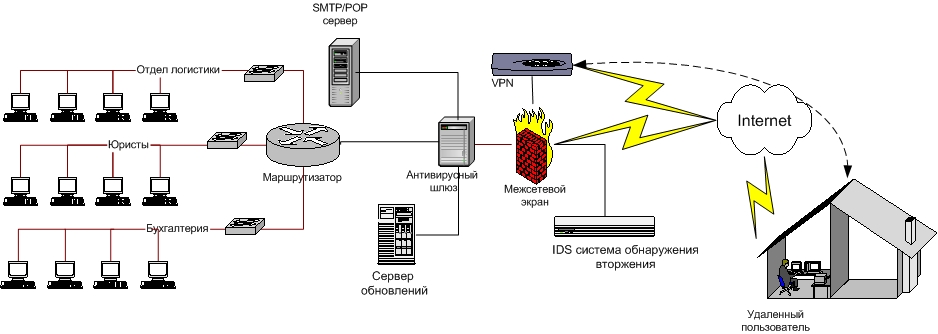
Рисунок 4.1. Пример КИС небольшого предприятия
Система состоит из следующих элементов:
точка доступа VPN для удаленного подключения к КИС сотрудников предприятия либо удаленных офисов;
межсетевой экран с поддержкой proxy и NAT;
IDS –система обнаружения вторжений;
сервер обновлений ПО, клиентских ОС;
сервер антивирусной защиты;
почтовый корпоративный сервер smtp и pop3.
внутренняя локальная сеть с рабочими станциями сотрудников отделов.
файл-сервер на котором хранятся документы отделов и информация общего пользования. Данный сервер одновременно является контроллером домена Windows NT.
На компьютерах сотрудников установлена операционная система MS Windows 2000 SP4 с последним набором обновлений и стандартным ПО от Microsoft.входящим в комплект поставки ОС. На контроллере домена установлена ОС Windows 2003 Server.
Для данной сети защищаемая информация хранится как на локальных компьютерах пользователей по отделам, так и на файл-сервере. Причем с этими данными пользователи должны иметь возможность работать как в локальной сети, так и удаленно из дома или из другого филиала предприятия. Для оценки уровня критичности данного сервиса отметим сделаем предположение, что 30 процентов персонала компании, имеющие доступ к защищаемой информации работают удаленно. Это обусловлено повышенной мобильностью персонала, частыми командировками, а также с целью повышения общей продуктивности персонала многие сотрудники работают на дому.
Как уже говорилось в первом разделе, в данном примере определения уровня защищенности КИС будет определяться только в сетевом аспекте, с защитой как от внешнего так и о внутреннего злоумышленника.
4.2 Определение списка угроз для данной КИС
В первую очередь нам нужно оценить информационные угрозы, вероятности их отражения СЗИ, а также величину потерь в результате реализации угроз. Для этого получения точных оценок требуется наиболее полное перечислений угроз сетевой безопасности для описанной сети. Важно выявить и идентифицировать полный список угроз, так как именно в этом случае будет получена точная оценка. Для перечня угроз можно использовать как стандарты в области безопасности, которые содержат в себе списки угроз и контрмер по защите от них, так и личный опыт по защите в данной области. В большинстве случаев стандарты дают только общий список угроз, берущийся за основу и достаточный для базового уровня защищенности. Для обеспечения более высоких требований к информационной безопасности этот список должен быть дополнен [5].
Применительно к конкретной системе этот список может дополняться пунктами, характеризующими данную систему и составленных на основе её специфики, области ее деятельности предприятия, специфической модели нарушителя, и стоимости информации.
За основу списка взят список угроз из германского стандарта BSI [9]. Этот стандарт появился в Германии в 1998 г. как «Руководство по защите информационных технологий для базового уровня защищенности». Можно выделить следующие блоки этого документа:
методология управления ИБ (организация менеджмента в области ИБ, методология использования руководства);
компоненты информационных технологий:
основные компоненты (организационный уровень ИБ, процедурный уровень, организация защиты данных, планирование действий в чрезвычайных ситуациях);
инфраструктура (здания, помещения, кабельные сети, организация удаленного доступа);
клиентские компоненты различных типов (DOS, Windows, UNIX, мобильные компоненты, прочие типы);
сети различных типов (соединения «точка-точка», сети Novell NetWare, сети с ОС UNIX и Windows, разнородные сети);
элементы систем передачи данных (электронная почта, модемы, межсетевые экраны и т.д.);
телекоммуникации (факсы, автоответчики, интегрированные системы на базе ISDN, прочие телекоммуникационные системы);
стандартное ПО;
базы данных;
каталоги угроз безопасности и контрмер (около 600 наименований в каждом каталоге).
При этом все каталоги структурированы следующим образом. Угрозы по классам:
форс-мажорные обстоятельства;
недостатки организационных мер;
ошибки человека;
технические неисправности;
преднамеренные действия.
Контрмеры по классам:
улучшение инфраструктуры;
административные контрмеры;
процедурные контрмеры;
программно-технические контрмеры;
уменьшение уязвимости коммуникаций;
планирование действий в чрезвычайных ситуациях.
Все компоненты рассматриваются по такому плану: общее описание, возможные сценарии угроз безопасности (перечисляются применимые к данному компоненту угрозы из каталога угроз безопасности), возможные контрмеры (перечисляются возможные контрмеры из каталога контрмер). Фактически сделана попытка описать с точки зрения ИБ наиболее распространенные компоненты информационных технологий и максимально учесть их специфику. Стандарт оперативно пополняется и обновляется по мере появления новых компонентов. Каталоги угроз безопасности и контрмер, содержащие по 600 позиций, являются наиболее подробными из общедоступных. Ими можно пользоваться самостоятельно - при разработке методик анализа рисков, управления рисками и при аудите информационной безопасности. Мы также ссылаемся на этот стандарт для определения базовых угроз безопасности. В соответствие с тем, что наша оценка защищенности дается в сетевом аспекте угрозы из стандарта выбирались из двух подклассов: технические неисправности и преднамеренные действия.
Угрозы которым подвержена корпоративная сеть в области сетевой защиты следующие [9]:
Неэффективный мониторинг событий безопасности в КИС.
Неавторизованное использование прав (маскарадинг)
Неконтролируемое использование ресурсов
Недоступность данных
Манипуляция данных и ПО.
Потеря конфиденциальности важных данных в UNIX системах
Неавторизованное использование ИТ системы
Прослушивание сети
Нарушение конфиденциальности данных
Злоупотребление правами пользователей и администраторов
Троянские кони
Вирусы
DoS и DDoS атаки
Макровирусы
Уязвимости ПО или ошибки
Подбор паролей
IP Spoofing
DNS Spoofing
WEB Spoofing
Захват сетевых подключений
Различные виды сканирования сети
Атаки на протоколы
Вредоносное ПО :spyware, adware
Переполнение буфера
Монополизация канала
Уязвимости протоколов аутентификации
4.3 Оценка стоимости информационных ресурсов
Следующим пунктом методики является оценка информационных ресурсов компании и оценка ущерба в результате реализации угроз. Этот пункт является важным звеном методики. Он позволяет ранжировать информационные ресурсы компаний по степени их критичности для ведения нормальной деятельности предприятия. На этом этапе становится понятно какие ресурсы требуют защиты в первую очередь и какие средства на это могут быть потрачены. То есть этот пункт позволяет нам определить в первую очередь стоимость информационных ресурсов, а во-вторых, задает предел стоимости СЗИ.
Для оценки уровня ущерба выраженного в денежном эквиваленте мы используем пессимистический подход и будем считать что убытки будут максимальны при реализации хотя бы одной из угроз. В частном случае, как правило, каждая из угроз представляет для информации определенное воздействие, которое не может характеризоваться полным разрушением информации либо ее непригодностью. К тому же практика и данные статистики защиты КИС показывают, что реализации хотя бы одной из угроз может привести к компрометации и нарушении целостности всей системы. А злоумышленники, как правило, начинают свое вторжение с мельчайших угроз и ошибок в деятельности персонала, последовательно увеличивая свои привилегии в системе. В нашем случае для простоты примера мы воспользуемся именно пессимистическим способом оценки стоимости информации. При этом угрозы классифицируем по способу воздействия на информацию. Разделим их на две группы: в первую включим угрозы, приводящие к недоступности информационного ресурса, во вторую угрозы, приводящие к нарушению целостности и конфиденциальности. Размер ущерба в денежном эквиваленте для двух видов воздействия составляет 1000 грн/час и 50000 грн соответственно. То есть компания несет убытки 1000 грн/час если ее сотрудники не могут получить своевременный доступ к информационному ресурсу (удаленные пользователи) и 50000 грн. если информация станет общедоступной или станет нечитаемой в результате искажений. В качестве основного источника защищаемой информации определен файл сервер находящийся внутри КИС.
4.4 Оценка уровня защищенности КИС и обоснование эффективности
выбранных средств защиты
Для оценки вероятности отражения угроз каждым из средств защиты использовался метод экспертной оценки. В качестве экспертов выступали сотрудники кафедры БИТ. Результат экспертной оценки вероятностей отражения угроз СЗИ приведен в таблице 4.1.
Общий уровень защищенности обеспечиваемый СЗИ будем считать по формуле (3.5) при этом будем использовать первый способ оптимистически-пессимистического подхода. При использовании этого способа предполагаем, что "li = a , a = const, что интенсивности угроз равные и равны константе. Таким образом, подставляя значения вероятностей pi и сумму потерь Сi в формулу (3.3) получаем общий уровень защищенности системы равный:
D = 0.903932*100% = 90 %.
Таблица 4.1. Таблица вероятностей отражения угроз безопасности СЗИ, полученная экспертным методом оценки.
| Вероятность отражения угрозы с учетом средств защиты | Общая вероятность | Ci | Ci*(1-pi) | ||||||
| Вид уязвимости | Средство защиты | Межсетевой экран/NAT | VPN шлюз | Сервер обновлений | IDS | Антивирус | Ущерб, грн | ||
| Троянские кони | 0,95 | 0,95 | 30000 | 1500 | |||||
| Вирусы | 0,90 | 0,9 | 10000 | 1000 | |||||
| DoS | 0,80 | 0,99 | 0,99 | 0,99998 | 5000 | 0,1 | |||
| DDoS | 0,60 | 0,80 | 0,95 | 0,996 | 5000 | 20 | |||
| Макро вирусы | 0,60 | 0,6 | 30000 | 12000 | |||||
| Уязвимости ПО или ошибки | 0,90 | 0,9 | 25000 | 2500 | |||||
| IP Spoofing | 0,70 | 0,99 | 0,93 | 0,99979 | 20000 | 4,2 | |||
| DNS Spoofing | 0,90 | 0,9 | 25000 | 2500 | |||||
| WEB Spoofing | 0,50 | 0,5 | 10000 | 5000 | |||||
| Захват сетевых подключений | 0,50 | 0,99 | 0,90 | 0,9995 | 25000 | 12,5 | |||
| Различные виды сканирования сети | 0,60 | 0,90 | 0,96 | 5000 | 200 | ||||
| Недоступность данных | 0,85 | 0,85 | 5000 | 750 | |||||
| Нарушение конфиденциальности данных | 0,95 | 0,30 | 0,965 | 45000 | 1575 | ||||
| Некорректные параметры заголовков пакетов и запросов | 0,7 | 0,5 | 0,8 |
Если Вам нужна помощь с академической работой (курсовая, контрольная, диплом, реферат и т.д.),
обратитесь к нашим специалистам. Более 90000 специалистов готовы Вам помочь.
Бесплатные корректировки и доработки. Бесплатная оценка стоимости работы.
Нужна помощь в написании работы?
Мы - биржа профессиональных авторов (преподавателей и доцентов вузов). Пишем статьи РИНЦ, ВАК, Scopus.
Помогаем в публикации. Правки вносим бесплатно.
Похожие рефераты: | |||||