Организация корпоративной компьютерной сети в предприятии
Второе преимущество доменов сделано для удобства пользователей: когда пользователи просматривают сеть в поисках доступных ресурсов, они видят сеть, сгруппированную в домены, а не разбросанные по всей сети серверы и принтеры.
5.2.4. Требования к домену
Минимальное требование для домена - один сервер, работающий под управлением Windows 2000 Server, который служит в качестве первичного контроллера домена и хранит оригинал базы данных учетных карточек пользователя и групп домена. В дополнение к сказанному, домен может также иметь другие серверы, работающие под управлением Windows 2000 Server и служащие в качестве резервных контроллеров домена, а также компьютеры, служащие в качестве стандартных серверов, серверов LAN Manager 2.x, клиентов Windows 2000 Workstation и других клиентов, как например, работающих с MS-DOS.
Первичный контроллер домена должен быть сервером, работающим под управлением Windows 2000 Server. Все изменения базы данных, учетных карточек пользователя и групп домена должны выполняться в базе данных первичного контроллера домена.
Резервные контроллеры домена, работающие под управлением Windows 2000 Server, хранят копию базы данных учетных карточек домена. База данных учетных карточек копируется во все резервные контроллеры домена.
Все резервные контроллеры домена дополняют первичный контроллер и могут обрабатывать запросы на начала сеанса от пользователей учетных карточек домена. Если домен получает запрос на начало сеанса, первичный контроллер домена или любой из резервных контроллеров домена может идентифицировать попытку начала сеанса.
Дополнительно к первичным и резервным контроллерам домена, работающим под управлением Windows 2000 Server, есть другой тип серверов. Во время установки Windows 2000 они определяются, как “серверы”, а не контроллеры домена. Сервер, который входит в домен, не получает копию базы данных пользователей домена. [5]
5.2.5. Выбор модели домена
Очень важным моментом является планировка домена.
Есть четыре модели для организации сети: модель единственного домена, модель основного домена, модель многочисленных основных доменов и модель полного доверия.
Модель единственного домена
Если сеть имеет не слишком много пользователей и не должна делиться по организационным причинам, можно использовать самую простую модель - модель единственного домена. В этой модели сеть имеет только один домен. Естественно, все пользователи регистрируются в этом домене.
Никаких связей доверия не нужно, поскольку в сети существует только один домен (рис. 5.1).
Рис. 5.1. Модель одного домена
Чтобы гарантировать хорошую производительность сети, можно использовать модель единственного домена, при условии, что у нее небольшое количество пользователей и групп. Точное количество пользователей и групп зависит от количества серверов в домене и аппаратных средств серверов.
Эта модель домена не подходит для сети предприятиеа, так как сеть делится по организационным причинам.
Модель основного домена
Для предприятий, где сеть имеет небольшое количество пользователей и групп, но должна быть разделена на домены из организационных соображений, основная модель домена может быть наилучшим выбором (рис.5.2).
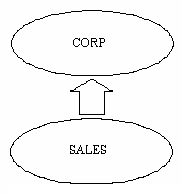
Рис. 5.2. Модель одного главного домена
Эта модель дает централизованное управление и организационные преимущества управления многими доменами.
В этой модели один домен - основной домен, в котором регистрируются все пользователи и глобальные группы. Все другие домены сети доверяют этому домену и таким образом можно использовать пользователей и глобальные группы, зарегистрированные в них.
Основная цель главного домена - управление сетевыми учетными карточками пользователя. Другие домены в сети - домены ресурса; они не хранят учетные карточки пользователя и не управляют ими, а только обеспечивают ресурсы (как, например, файлы и принтеры коллективного использования) сети.
В этой модели только первичные и резервные контроллеры домена в основном домене имеют копии учетных карточек пользователей сети.
Модель многочисленных основных доменов
Для больших предприятий, которые хотят иметь централизованную администрацию, модель многочисленных основных доменов может оказаться наилучшим выбором, поскольку он наиболее масштабируемый (рис. 5.3).
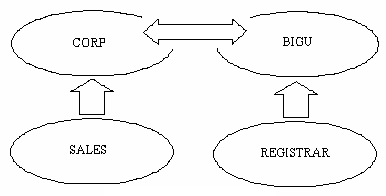
Рис. 5.3. Модель нескольких главных доменов
В этой модели небольшое количество основных доменов. Основные домены служат в качестве учетных доменов и каждая учетная карточка пользователя создается в одном из этих основных доменов.
Каждый основной домен доверяет всем другим основным доменам. Каждый ведомственный домен доверяет всем основным доменам, но ведомственным доменам не нужно доверять друг другу.
Модель полного доверия
При желании управлять пользователями и доменами, распределенными среди различных отделов, децентрализовано, можно использовать модель полного доверия (Рис.4.4).
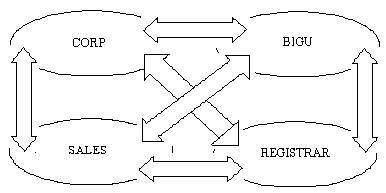
Рис. 4.4. Модель полного доверия
В ней каждый домен сети доверяет другому домену. Таким способом каждый отдел управляет своим собственным доменом и определяет своих собственных пользователей и глобальные группы, и эти пользователи и глобальные группы могут, тем не менее, использоваться во всех других доменах сети.
Из-за количества связей доверия, необходимого для этой модели, она не практична для больших предприятий.
5.2.6. Выбор модели организации сети
Проанализировав оргонизационно-штатную структуру предприятия, можно заключить, что оптимальным выбором является модель основного домена. Ее достоинства и недостатки сведены в табл. 5.1.
Таблица 5.1
Преимущества и недостатки модели основного домена.
Преимущества |
Недостатки |
Учетные карточки пользователей могут управляться централизовано. |
Ухудшение производительности в случае, если домен будет дополнен большим числом пользователей и групп. |
Ресурсы сгруппированы логически. Что актуально в связи с территориальной разбросанностью рабочих станций предприятия. |
Локальные группы должны быть определены в каждом домене, где они будут использоваться. |
Домены отделений могут иметь своих собственных администраторов, которые управляют ресурсами в отделе. Что является актуальным для предприятия так как в компьютерных классах обязательно должно быть администрирование сети. |
|
Глобальные группы должны быть определены только один раз (в основном домене). |
|
6. Защита информации в сети
Исследование и анализ многочисленных случаев воздействий на информацию и несанкционированного доступа к ней показывают, что их можно разделить на случайные и преднамеренные.
Для создания средств защиты информации необходимо определить природу угроз, формы и пути их возможного проявления и осуществления в автоматизированной системе. Для решения поставленной задачи все многообразие угроз и путей их воздействия приводится к простейшим видам и формам, которые были бы адекватны их множеству в автоматизированной системе.
Исследование опыта проектирования, изготовления, испытаний и эксплуатации автоматизированных систем говорят о том, что информация в процессе ввода, хранения, обработки и передачи подвергается различным случайным воздействиям.
Причинами таких воздействий могут быть:
- отказы и сбои аппаратуры;
- помехи на линии связи от воздействий внешней среды;
- ошибки человека как звена системы;
- системные и системотехнические ошибки разработчиков;
- структурные, алгоритмические и программные ошибки;
- аварийные ситуации;
- другие воздействия.
Преднамеренные угрозы связаны с действиями человека, причинами которых могут быть определенное недовольство своей жизненной ситуацией, сугубо материальный интерес или простое развлечение с самоутверждением своих способностей, как у хакеров, и т.д.[5]
Нет никаких сомнений, что на предприятии произойдут случайные или преднамеренные попытки взлома сети извне. В связи с этим обстоятельством требуется тщательно предусмотреть защитные мероприятия.
Для вычислительных систем характерны следующие штатные каналы доступа к информации:
терминалы пользователей, самые доступные из которых это рабочие станции в компьютерных классах;
терминал администратора системы;
терминал оператора функционального контроля;
средства отображения информации;
средства загрузки программного обеспечения;
средства документирования информации;
носители информации;
внешние каналы связи.
Принято различать пять основных средств защиты информации:
технические;
- программные;
- криптографические;
организационные;
- законодательные.
6.1. Анализ возможностей системы разграничения доступа Windows 2000 Server
Windows 2000 Server имеет средства обеспечения безопасности, встроенные в операционную систему. Ниже рассмотрены наиболее значимые из них.
6.1.1. Слежение за деятельностью сети
Windows 2000 Server дает много инструментальных средств для слежения за сетевой деятельностью и использованием сети. ОС позволяет просмотреть сервер и увидеть, какие ресурсы он использует; увидеть пользователей, подключенных к настоящему времени к серверу и увидеть, какие файлы у них открыты; проверить данные в журнале безопасности; записи в журнале событий; и указать, о каких ошибках администратор должен быть предупрежден, если они произойдут.
6.1.2. Начало сеанса на рабочей станции
Всякий раз, когда пользователь начинает сеанс на рабочей станции Windows 98, экран начала сеанса запрашивает имя пользователя, пароль и домен. Затем рабочая станция посылает имя пользователя и пароль в домен для идентификации. Сервер в домене проверяет имя пользователя и пароль в базе данных учетных карточек пользователей домена. Если имя пользователя и пароль идентичны данным в учетной карточке, сервер уведомляет рабочую станцию о начале сеанса. Сервер также загружает другую информацию при начале сеанса пользователя, как например установки пользователя, свой каталог и переменные среды.
По умолчанию не все учетные карточки в домене позволяют входить в систему. Только карточкам групп администраторов, операторов сервера, операторов управления печатью, операторов управления учетными карточками и операторов управления резервным копированием разрешено это делать.
Для всех пользователей сети предприятиа предусмотрено свое имя и пароль.
6.1.3. Учетные карточки пользователей
Каждый клиент, который использует сеть, должен иметь учетную карточку пользователя в домене сети. Учетная карточка пользователя содержит информацию о пользователе, включающую имя, пароль и ограничения по использованию сети, налагаемые на него. Имеется возможность также сгруппировать пользователей, которые имеют аналогичные ресурсы, в группы; группы облегчают предоставление прав и разрешений на ресурсы, достаточно сделать только одно действие, дающее права или разрешения всей группе.
Таблица 6.1 показывает содержимое учетной карточки пользователя.
Таблица 6.1
Содержимое учетной карточки.
|
Учетная карточка пользователя. |
Элемент учетной карточки. |
Комментарии. |
|
Username Password Full name Logon hours |
Имя пользователя Пароль Полное имя Часы начала сеанса |
Уникальное имя пользователя, выбирается при регистрации. Пароль пользователя. Полное имя пользователя. Часы, в течение которых пользователю позволяется входить в систему. Они влияют на вход в систему сети и доступ к серверу. Так или иначе, пользователь вынужден будет выйти из системы, когда его часы сеанса, определенные политикой безопасности, истекут |
Продолжение табл. 6.1 |
||
|
Logon workstations Expiration date |
Рабочие станции Дата истечения срока |
Имена рабочих станций, на которых пользователю позволяется работать. По умолчанию пользователь может использовать любую рабочую станцию, но возможно введение ограничений. Дата в будущем, когда учетную карточку автоматически исключают из базы, полезна при принятии на работу временных служащих |
|
Учетная карточка пользователя. |
Элемент учетной карточки. |
Комментарии. |
|
Home directory Logon script Profile Account type |
Собственный каталог Сценарий начала сеанса Установки (параметры) Тип учетной карточки |
Каталог на сервере, который принадлежит пользователю; пользователь управляет доступом к этому каталогу. Пакетный или исполняемый файл, который запускается автоматически, когда пользователя начинает сеанс. Файл, содержащий запись о параметрах среды рабочего стола (Desktop) пользователя, о таких, например, как сетевые соединения, цвета экрана и установочные параметры, определяющие, какие аспекты среды, пользователь может изменить. Тип учетной карточки - глобальный или локальный. |
6.1.4. Журнал событий безопасности
Windows 2000 Server позволяет определить, что войдет в ревизию и будет записано в журнал событий безопасности всякий раз, когда выполняются определенные действия или осуществляется доступ к файлам. Элемент ревизии показывает выполненное действие, пользователя, который выполнил его, а также дату и время действия. Это позволяет контролировать как успешные, так и неудачные попытки каких-либо действий.
Журнал событий безопасности для условий предприятиа является обязательным, так как в случае попытки взлома сети можно будет отследить источник.
Таблица 6.2 включает категории событий, которые могут быть выбраны для ревизии, а также события покрываемые каждой категорией.
Таблица 6.2
Категории событий для ревизии.
Категория |
События |
||
|
Начало и конец сеанса Доступ к файлам и объектам |
Попытки начала сеанса, попытки конца сеанса; создание и завершение сетевых соединений к серверу Доступы к каталогу или файлу, которые устанавливаются для ревизии в диспетчере файлов; использование принтера, управление компьютером |
||
|
Использование прав пользователя Управление пользователями и группами Изменения полиса безопасности Перезапуск, выключение и система Трассировка процесса |
Успешное использование прав пользователя и неудачные попытки использовать права, не назначенные пользователям Создание, удаление и модификация учетных карточек пользователя и групп Предоставление или отменена прав пользователя пользователям и группам, установка и разрыв связи доверия с другими доменами Остановка и перезапуск компьютера, заполнение контрольного журнала и отвержение данных проверки если контрольный журнал уже полон Начало и остановка процессов в компьютере |
||
Продолжение табл. 6.2 |
Таблица 6.3 показывает типы доступа к каталогам и файлам, которые можно проверить.
Таблица 6.3
Типы доступа к каталогам и файлам.
Доступ к каталогу |
Доступ к файлу |
||
|
Отображение имен файлов в каталоге Отображение атрибутов каталога Изменение атрибутов каталога |
Отображение данных, хранимых в файле Отображение атрибутов файла Отображение владельца файла и разрешений |
||
|
Создание подкаталогов и файлов Переход в подкаталогах каталога Отображение владельца каталога и разрешений Удаление каталога Изменение разрешений каталога Изменение владельца каталога |
Изменение файла Изменение атрибутов файла Запуск файла Удаление файла Изменение файловых разрешений Изменение владельца файла |
||
Продолжение табл. 6.3 |
6.1.5. Права пользователя
Права пользователя определяют разрешенные типы действий для этого пользователя. Действия, регулируемые правами, включают вход в систему на локальный компьютер, выключение, установку времени, копирование и восстановление файлов сервера и выполнение других задач.
В домене Windows 2000 Server права предоставляются и ограничиваются на уровне домена; если группа находится непосредственно в домене, участники имеют права во всех первичных и резервных контроллерах домена. В каждой рабочей станции Windows 98 и в каждом компьютере Windows 2000 Server, который не является контроллером домена, предоставленные права применяются только к этому единственному компьютеру.
Для каждого пользователя предприятия обязательно устанавливаются свои права доступа к информации, разрешение на копирование и восстановление файлов. [2]
6.1.6. Установка пароля и политика учетных карточек
Для домена можно определить все аспекты политики пароля: минимальную длину пароля (по умолчанию 6 символов), минимальный и максимальный возраст пароля (по умолчанию устанавливается 14 и 30 дней) и исключительность пароля, который предохраняет пользователя от изменения его пароля на тот пароль, который пользователь использовал недавно (по умолчанию должен предохранить пользователей от повторного использования их последних трех паролей).
Дается возможность также определить и другие аспекты политики учетных карточек:
- должна ли происходить блокировка учетной карточки;
- должны ли пользователи насильно отключаться от сервера по истечении часов начала сеанса;
- должны ли пользователи иметь возможность входа в систему, чтобы изменить свой пароль.
Когда разрешена блокировка учетной карточки, тогда учетная карточка блокируется в случае нескольких безуспешных попыток начала сеанса пользователя, и не более, чем через определенный период времени между любыми двумя безуспешными попытками начала сеанса. Учетные карточки, которые заблокированы, не могут быть использованы для входа в систему. Блокировка учетной карточки обязательно должна быть установлена в предприятие, что бы предотвратить попытки входа в систему.
Если пользователи принудительно отключаются от серверов, когда время его сеанса истекло, то они получают предупреждение как раз перед концом установленного периода сеанса. Если пользователи не отключаются от сети, то сервер произведет отключение принудительно. Однако отключения пользователя от рабочей станции не произойдет. Часы сеанса в фирме устанавливаться не будут, так как в успешной деятельности заинтересованы
все сотрудники и зачастую некоторые остаются работать сверхурочно или в выходные дни.
Если от пользователя требуется изменить пароль, то, когда он этого не сделал при просроченном пароле, он не сможет изменить свой пароль. При просрочке пароля пользователь должен обратиться к администратору системы за помощью в изменении пароля, чтобы иметь возможность снова входить в сеть. Если пользователь не входил в систему, а время изменения пароля подошло, то он будет предупрежден о необходимости изменения, как только он будет входить. Изменение своего пароля будет разрешено не для всех пользователей, в компьютерных классах будет запрещено менять пароль, эта возможность будет только у администрации сети.
6.1.7. Шифрованная файловая система EFS
Windows 2000 предоставляет возможность еще больше защитить зашифрованные файлы и папки на томах NTFS благодаря использованию шифрованной файловой системы EFS (Encrypting File System). При работе в среде Windows 2000 можно работать только с теми томами, на которые есть права доступа. В файловых системах, в которых не используется шифрование, если запускается компьютер по сети или воспользоваться загрузочной дискетой MS DOS или Windows 98, можно получить доступ ко всем файлам, хранящимся на диске, так как на пользователя в этом случае не распространяются ограничения доступа, сведения о которых содержатся в специальных списках контроля доступа.
При использовании шифрованной файловой системы EFS можно файлы и папки, данные которых будут зашифрованы с помощью пары ключей. Любой пользователь, который захочет получить доступ к определенному файлу, должен обладать личным ключом, с помощью которого данные файла будут расшифровываться. Система EFS так же обеспечивает схему защиты файлов в среде Windows 2000. Однако не следует
забывать о том, что при использовании шифрования производительность работы системы снижается.[2]
7. Расчеты затрат на создание сети
Для принятия решения о целесообразности создания корпоративной сети на предприятии необходима предварительная оценка ориентировочных трудовых, материальных и финансовых затрат на ее разработку.
В данном случае затраты на создание корпоративной сети складываются из расходов на оплату машинного времени при отладке настроек сети и на оплату труда разработчика.
Зобщ=Зпр + Змаш (чел/час)
где: Зобщ – общие затраты на создание,
Зпр - затраты на оплату труда разработчика,
Змаш – расходы по оплате машинного времени.
Расходы на оплату труда разработчика определяются путем умножения трудоемкости настройки сети на среднечасовую оплату труда разработчика.
Зпр = ЗПсрч * Тобщ * К (чел/ час)
где:
Зпр – расходы по оплате труда разработчика,
ЗПсрч – среднечасовая заработная плата разработчика,
Тобщ – трудоемкость отладки,
К – коэффициент, учитывающий отчисления на социальные
нужды, дополнительную заработную плату, поясной коэффициент и т.д.
7.1. Определение трудоемкости настройки корпоративной сети
Tобщ= t1 + t2 + t3 + t4 + t5 + t6 (чел/час)
где:
t1 - затраты труда на подготовку описания задачи,
t2 - затраты труда на исследование решения задачи,
t3 - затраты труда на исследование сетевой архитектуры,
t4 - затраты труда на настройку,
t5 - затраты труда на отладку,
t6 - затраты труда на подготовку документации.
Затраты труда на подготовку описания задачи (t1) точной оценке не поддаются, так как это связано с творческим характером работы.
Примем t1 = 24 чел/час.
Все остальные виды затрат труда можно выразить через условное число клиентов сети.
Укс = У * Ксл * (1 + Ккор)
где:
Укс – условное число клиентов сети,
У – предполагаемое число клиентов сети,
Ксл – коэффициент сложности сетевой архитектуры
(Ксл = 1,25-2,0),
Ккор – коэффициент коррекции сетевой архитектуры в ходе разработки (Ккор = 0,05-1,0).
Укс = 20 * 1,5 * (1 + 0,05) = 31,5
Затраты труда на исследование решения задачи (t2):
t2 = Укс * Куз / (5…10) * К
где:
Куз - коэффициент увеличения затрат труда, вследствие недостаточно точного описания задачи, последующих уточнений и дополнений (Куз = 1,2...1,5)
К – коэффициент, учитывающий квалификацию разработчика в зависимости от стажа работы:
Для работающих до 2-х лет 0.8
до 3-х лет 1
до 5-и лет 1,1...1,2
до 7-и лет 1,3...1,4
свыше 7 лет 1,5...1,6
t2 = 31,5 * 1,35 / 7 * 1 = 6 (чел/час)
(5…10) среднее количество клиентов сети, подлежащих настройке в один час.
Затраты труда на исследование сетевой архитектуры (t3):
t3 = Укс / (3…5) * К = 31,5 / 4 * 1 = 8 (чел/час)
Затраты труда на настройку сети (t4) вычисляются также:
Принимаем t4 =8 (чел/час)
Затраты труда на отладку (t5):
t5= (Укс / (1…3) * К) * 1,5 = 16 (чел/час)
При комплексной отладке t5 умножается 1,5.
Затраты на подготовку документации (t6):
t6 = t61 + t62
где:
t61 - затраты труда на подготовку документации в рукописи,
t62 – затраты на оформление документации.
t61 = Укс / (15…20) * К = 31,5 / (15…20) * 1 = 2 (чел/час)
t62 = 0.75 * t61 = 0.75 * 2 = 1 (чел/час)
итак:
t6 = 2 + 1 = 3 (чел/час)
Итого, общая трудоемкость создания программного продукта составит:
Тобщ = 24+6+8+8+16+3 = 65 (чел/час)
7.2. Определение среднечасовой оплаты труда разработчика
ЗПсрч = ОК / Др * Дпр
где: ОК – оклад разработчика (5000 руб.),
Др - среднемесячное число рабочих дней (21 день),
Дпр – продолжительность рабочего дня (8 час).
ЗПсрч = 5000 / 21 * 8 = 29,76 (руб/час)
Итак, расходы на оплату труда разработчика:
Зпр = ЗПсрч * Тобщ * Доп * Ур * ( 1 + ЕСН)
где:
Ур – уральский коэффициент, 15%
Доп – доплаты за вредные условия труда, 8%
ЕСН – единый соц. налог, 35,6%
Зпр = 29.76 *65 + 154.72 + 290 + 708 = 3087.12 (руб.)
Расходы по оплате машинного времени при отладке программного продукта определяются как произведение стоимости 1 часа машинного времени на трудозатраты по отладке:
Змаш = Тот * Счм
где: Счм – стоимость 1 часа машинного времени (30 руб.),
Тот – время отладки программы.
Змаш = 16 * 30 = 480 (руб.)
Итак, общие затраты на создание программного продукта составляют:
Зобщ = 3087.12 + 480 = 3567.12 (руб.)
7.3. Расчет затрат на организацию и обслуживание локальной компьютерной сети
Предприятие понесет затраты на приобретение недостающего для организации локальной информационной сети оборудования и программного обеспечения, в таблицах 6.1 и 6.2 приведен расчет необходимых денежных средств.
Таблица 7.1
Расчет затрат на приобретение оборудования.
|
Наименование оргтехники |
Количество шт. |
Цена за ед., руб. |
Сумма, руб. |
|
Сервер |
1 |
17558 |
17558 |
|
Концентратор 3COM серии 3C16751B |
2/16 |
7350 |
14700 |
|
Сетевые адаптеры CNet CNPro200 10/100 Мбит/с ТРО PCI |
23 |
450 |
9000 |
|
Сетевой кабель, метры UTP Leve l-5 |
200 |
6 |
1200 |
|
Итого: |
42458 |
Таблица 7.2
Стоимость услуг.
|
Наименование |
Количество |
Цена за ед. |
Сумма, руб. |
|
Прокладка кабеля в коробе |
200 |
10 |
2000 |
|
Обжим кабеля |
23 |
40 |
920 |
|
Наладка рабочей станции |
23 |
200 |
4600 |
|
Продолжение табл. 7.2 |
|||
|
Наладка сервера |
1 |
1800 |
1800 |
|
Сопровождение сети (за 1 мес.): Рабочие станции Сервер |
23 1 |
250 1300 |
5750 1300 |
|
Итого: |
16370 |
||
Общая стоимость внедрения сети составит 3567.12 + 42458 + 16370 = 65395 рублей.
8. АНАЛИЗ ФИНАНСОВОГО СОСТОЯНИЯ
Финансовое состояние предприятия - это экономическая категория, отражающая состояние капитала в процессе его кругооборота и способность субъекта хозяйствования к саморазвитию на фиксированный момент времени.
Финансовая деятельность как составная часть хозяйственной деятельности должна быть направлена на обеспечение планомерного поступления и расходования денежных ресурсов, выполнение расчетной дисциплины, достижение рациональных пропорций собственного и заемного капитала и наиболее эффективное его использование. Основными задачами анализа финансового состояния предприятия являются:
Своевременное выявление и устранение недостатков в финансовой деятельности и поиск резервов улучшения финансового состояния предприятия и его платежеспособности.
Прогнозирование возможных финансовых результатов, экономической рентабельности исходя из реальных условий хозяйственной деятельности и наличия собственных и заемных ресурсов, разработка моделей финансового состояния при разнообразных вариантах использования ресурсов.
Разработка конкретных мероприятий, направленных на более эффективное использование финансовых ресурсов
Если Вам нужна помощь с академической работой (курсовая, контрольная, диплом, реферат и т.д.), обратитесь к нашим специалистам. Более 90000 специалистов готовы Вам помочь.Бесплатные корректировки и доработки. Бесплатная оценка стоимости работы.Нужна помощь в написании работы?Мы - биржа профессиональных авторов (преподавателей и доцентов вузов). Пишем статьи РИНЦ, ВАК, Scopus. Помогаем в публикации. Правки вносим бесплатно.