Автоматизація доступу до каналів комп'ютерних мереж
Діаграма станів, що представляє операції канального рівня під час реконфігурації кільця і відновлення маркера, показана на рис. 3.5.
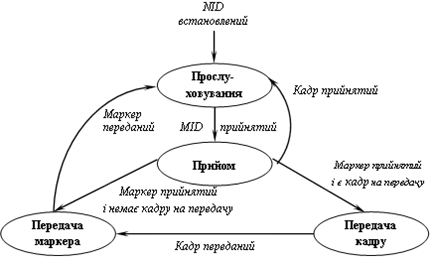
Рис. 3.5. Протокол для шини з передачею маркера (нормальна робота)
Для успішної реконфігурації кільця використовуються три стани: збою, бездіяльності й опитування. При наявності тільки одного вузла неможливо здійснити реконфігурацію кільця. Спроба реконфігурації з єдиним вузлом призводить до стану чекання збою, поки в мережу не буде доданий ще один вузол. Для відновлення маркера досить двох станів: бездіяльності й опитування. Як у випадку реконфігурації, так і у випадку відновлення маркера, як тільки встановлюється NID, стан канального рівня змінюється на стан нормальної роботи. Деталі цього стану подані на рис. 3.5. Зауважимо, що перехід канального рівня до стану нормальної роботи є фактично переходом до стану прослуховування відповідно до рис. 3.5. Відзначимо також, що маркер можна сприйняти як загублений (що викликає перехід до стану бездіяльності) тільки тоді, коли канальний рівень знаходиться в стані прослуховування. В усіх інших станах на рис. 3.6 вузол володіє маркером і тому не може загубити його.
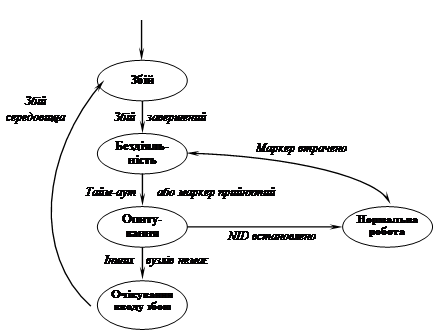
Рис. 3.6. Протокол для шини з передачею маркера (реконфігурація мережі та відновлення маркера)
Коли новий вузол підключається до мережі, він входить до стану збою, при якому в середовище починає передаватися безперервна збійна послідовність. Перешкоди в середовищі повинні викликати втрату маркера, примушуючи таким чином усі вузли, що беруть участь у передачі маркера по логічному кільцю, почати процедуру відновлення маркера. Після збою всі вузли, включаючи і новий, переходять до стану бездіяльності.
Вузол можна збудити, коли мине час його бездіяльності або коли він одержить маркер. Час бездіяльності різний для кожного вузла і пропорційний значенню ID. Оскільки всі вузли входять до стану бездіяльності практично одночасно, вузол із меншим значенням ID збудиться першим.
Після збудження вузол переходить до стану опитування, у якому він посилає маркер наступному вузлу в логічному кільці, починаючи з вузла NID, адреса якого на одиницю більше його власного ID (названого "my" ID або MID). Після посилання маркера вузлу, адресованому поточним значенням NID, вузол, що опитує, якийсь час чекає відповіді. Якщо в мережі немає вузла з таким ID, то немає і відповіді, і вузол, що опитує, збільшує NID на 1 і знову посилає маркер. Якщо в мережі є вузол із таким ID, він повинен бути в стані бездіяльності. Прихід маркера збуджує його, і він сам починає опитування мережі. Початок опитування наступним вузлом розглядається попереднім вузлом як відгук, і він вважає, що NID встановлений і переходить до стану нормальної роботи. Таким чином, стан опитування переходить від одного вузла до іншого за напрямком зростання розміру ID.
Логічне кільце замикається, коли вузол із найбільшим ID встановлює NID, що є адресою вузла, який збудився першим (із найменшим значенням ID, наявним у мережі).
На цей момент вузол із найменшим значенням ID уже знаходиться в стані нормальної роботи. Таким чином, коли він одержує опитуючий маркер, він не продовжує опитування, а посилає маркер вузлу з попередньо встановленим NID. На цьому опитування завершується і реконфігурація кільця, або відновлення маркера, закінчується.
Схема доступу до кільцевого середовища з передачею маркера.
Основна відмінність між даною схемою і двома попередніми полягає у фізичній топології середовища. Як метод CSMA/CD, так і метод доступу до шини з передачею маркера, використовують спосіб фізичного підключення до шини, на той час як кільцева схема з передачею маркера будується на топології фізичного кільця.
Сигнали, передані вузлом мережі, заснованої на топології фізичної шини, поширюються по всьому середовищу (широкомовна передача). У топології фізичного кільця сигнали поширюються через однонаправлені двохточечні шляхи між вузлами мережі. Вузли й однонаправлені ланки з’єднуються послідовно, формуючи фізичне кільце. У шинній структурі вузли діють тільки як передавачі або приймачі. Якщо вузол видалиться з мережі із шинною структурою, наприклад, у результаті несправності, це не вплине на проходження сигналу до інших вузлів.
Деякі мережі з кільцевою топологією використовують метод естафетної передачі. Спеціальне коротке повідомлення-маркер циркулює по кільцю, поки комп’ютер не зажадає передати інформацію іншому вузлу. Він модифікує маркер, добавляє електронну адресу і дані, а потім відправляє його по кільцю. Кожен із комп’ютерів послідовно одержує даний маркер із доданою інформацією і передає його сусідній машині, поки електронна адреса не збіжиться з адресою комп’ютера-отримувача, або маркер не повернеться до відправника. Комп’ютер, що одержав повідомлення, повертає відправнику відповідь, яка підтверджує, що повідомлення прийняте. Тоді відправник створює ще один маркер і відправляє його в мережу, що дозволяє іншій станції перехопити маркер і почати передачу. Маркер циркулює по кільцю, поки якась із станцій не буде готова до передачі і не захопить його.
У кільцевій структурі при поширенні сигналу вузли відіграють активну роль. Для досягнення вузла-отримувача сигнали, породжені портом вузла-відправника, повинні бути передані всіма вузлами, розміщеними по кільцю між вузлами відправника і отримувача. Відзначимо, що, як показано на рис. 3.7, у кожному вузлі сигнали передаються усередині самого вузла від прийомного порту до передаючого порту. Під час цієї передачі вузли можуть аналізувати і модифікувати вхідні сигнали.
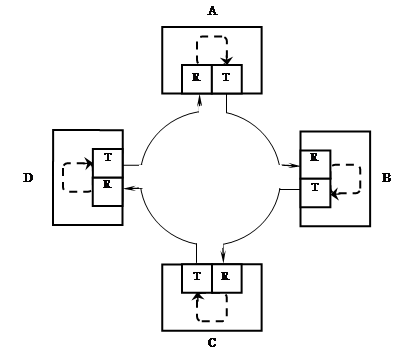
Рис. 3.7. Структура фізичного кільця
Перевага такого рішення полягає в тому, що сигнали під час передачі можуть підсилюватися, і, отже, максимальна довжина фізичного кільця не обмежується внаслідок ослаблення сигналу в середовищі. Однак ушкодження окремого вузла або кабельного сегмента фізичного кільця призводить до руйнації шляху проходження сигналів, і вся мережа виходить із ладу. Ця проблема кільцевих мереж із передачею маркера вирішується шляхом використання змішаної зірково-кільцевої топології (рис. 3.8).
Це рішення вимагає використання ведучих концентраторів, що можна легко (можливо, автоматично) переключити для обходження ушкоджених вузлів. Проста зміна внутрішньої конфігурації ведучого концентратора призводить до роз’єднання вузла C із мережею і зберігання кільцевого зв’язку для інших вузлів.
Як і у випадку шинної структури з передачею маркера, у схемі доступу до кільцевого середовища в якості маркера використовується унікальна послідовність бітів. Однак у цьому випадку маркер не має адреси. Замість цього маркер може перебувати в двох станах: вільному і зайнятому.
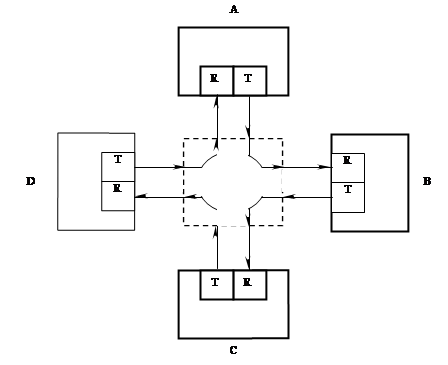
Рис. 3.8. Зірково-кільцева топологія
Якщо в жодному з вузлів кільця немає кадрів даних для передачі, вільний маркер циркулює по кільцю. Зауважимо, що на кожен конкретний момент часу в кільці циркулює тільки один вільний маркер (рис. 3.9, а). Вузол, у якого є кадр даних для передачі, повинен чекати, поки не одержить вільний маркер. На момент приходу вільного маркера вузол змінює його стан на "зайнятий", передає його далі по кільцю і добавляє до зайнятого маркера кадр даних.
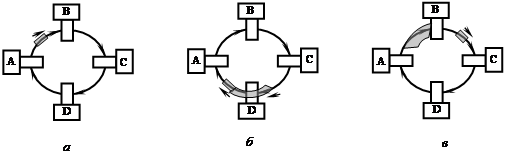
Рис. 3.9. Передача маркера і пакета в кільцевій мережі з передачею маркера
Зайнятий маркер разом із кадром даних передається по всьому кільцю (рис. 3.9, б). Змінити стан маркера знову на вільний може тільки той вузол, який змінив його на зайнятий. Кадр даних містить у своєму заголовку адресу отримувача. При проходженні через вузол-отримувач кадр копіюється. Наприклад, кадр даних, сформований у вузлі А, був посланий вузлу С. Зайнятий маркер (разом із кадром даних, що надходить за маркером) повинен бути ретрансльованим вузлами B, С і D. Однак у вузлі С кадр даних буде скопійованим. Іншими словами, усі вузли кільця, за винятком вузла відправника, ретранслюють пакет, але його приймає тільки один із них (вузол-отримувач). Коли зайнятий маркер разом із кадром повертається у вузол відправника, стан маркера змінюється на вільний, а кадр даних видаляється з кільця, тобто просто не передається далі (рис. 3.9, в).
Як тільки маркер стає вільним, будь-який вузол може змінити його стан на зайнятий і почати передачу даних.
Протокол кільцевої мережі з передачею маркера повинен вирішувати проблему втрати маркера в результаті помилок при передачі, а також при збоях у вузлі або в середовищі. Ці функції виконуються мережним моніторним вузлом. Наприклад, відсутність передач у мережі означає втрату маркера. Якщо виявлена втрата маркера, мережний монітор починає процедуру відновлення кільця.
3.4 Висновок
Таким чином, методи доступу до загального поділюваного середовища передачі даних можна розділити на два великих класи: випадкові і детерміновані.
Випадкові методи доступу передбачають можливість захвату загального поділюваного середовища передачі даних будь-яким вузлом мережі у довільний випадковий момент часу, якщо в даний момент він вважає середовище вільним.
Детерміновані методи, навпаки, передбачають можливість надання загального середовища в розпорядження вузла мережі за суворо визначеним (детермінованим) порядком.
Розділ 4. Засоби здійснення авторізації доступу до каналів комп’ютерних мереж
4.1 Місце процесів авторизації доступу при організації інформаційних систем на основі комп’ютерних мереж
Інформація є одним з найбільш цінних ресурсів будь-якої компанії, тому забезпечення захисту інформації є одному з найважливіших і пріоритетніших завдань.
Безпека інформаційної системи (ІС) - це властивість, що укладає в здатності системи забезпечити її нормальне функціонування, тобто забезпечити цілісність і секретність інформації. Для забезпечення цілісності і конфіденційності інформації необхідно забезпечити захист інформації від випадкового знищення або несанкціонованого доступу до неї.
Під цілісністю розуміється неможливість несанкціонованого або випадкового знищення, а також модифікації інформації. Під конфіденційністю інформації - неможливість витоку і несанкціонованого заволодіння інформації, що зберігається, передаваної або такої, що приймається.
Відомі наступні джерела погроз безпеці інформаційних систем:
антропогенні джерела, викликані випадковими або навмисними діями суб'єктів;
техногенні джерела, що приводять до відмов і збоїв технічних і програмних засобів із-за застарілих програмних і апаратних засобів або помилок в ПЗ;
стихійні джерела, викликані природними катаклізмами або форс-мажорними обставинами.
У свою чергу антропогенні джерела погроз діляться:
на внутрішні (дії з боку співробітників компанії) і зовнішні (несанкціоноване втручання сторонніх осіб із зовнішніх мереж загального призначення) джерела;
на ненавмисні (випадкові) і навмисні дії суб'єктів.
Існує достатньо багато можливих напрямів витоку інформації і шляхів несанкціонованого доступу до неї в системах і мережах:
перехоплення інформації;
модифікація інформації (початкове повідомлення або документ змінюється або підміняється іншим і відсилається адресатові);
підміна авторства інформації (хтось може послати лист або документ від вашого імені);
використання недоліків операційних систем і прикладних програмних засобів;
копіювання носіїв інформації і файлів з подоланням мерів захисту;
незаконне підключення до апаратури і ліній зв'язку;
маскування під зареєстрованого користувача і привласнення його повноважень;
введення нових користувачів;
впровадження комп'ютерних вірусів і так далі.
Для забезпечення безпеки інформаційних систем застосовують системи захисту інформації, які є комплексом організаційно - технологічних мерів, програмно - технічних засобів і правових норм, направлених на протидію джерелам погроз безпеці інформації.
При комплексному підході методи протидії погрозам інтегруються, створюючи архітектуру безпеки систем. Необхідно відзначити, що будь-яка системи захисту інформації не є повністю безпечною. Завжди доводитися вибирати між рівнем захисту і ефективністю роботи інформаційних систем.
До засобів захисту інформації ІС від дій суб'єктів відносяться:
засоби захист інформації від несанкціонованого доступу;
захист інформації в комп'ютерних мережах;
криптографічний захист інформації;
електронний цифровий підпис;
захист інформації від комп'ютерних вірусів.
Під захистом інформації від несанкціонованого доступу понімається діставання доступу до ресурсів інформаційної системи шляхом виконання трьох процедур: ідентифікація, аутентифікація і авторизація.
Ідентифікація - привласнення користувачеві (об'єкту або суб'єктові ресурсів) унікальних імен і код (ідентифікаторів).
Аутентифікація - встановлення достовірності користувача, що представив ідентифікатор або перевірка того, що особа або пристрій, що повідомив ідентифікатор є дійсно тим, за кого воно себе видає. Найбільш поширеним способом аутентифікації є привласнення користувачеві пароля і зберігання його в комп'ютері.
Авторизація - перевірка повноважень або перевірка права користувача на доступ до конкретних ресурсів і виконання певних операцій над ними. Авторизація проводиться з метою розмежування прав доступу до мережевих і комп'ютерних ресурсів.
Для централізованого вирішення завдань авторизації в крупних мережах предназначена мережева служба Kerberos. Вона може працювати в середовищі багатьох популярних операційних систем. У основі цієї достатньо громіздкої системи лежить декілька простих принципів.
У мережах, що використовують систему безпеки Kerberos, всі процедури аутентифікації між клієнтами і серверами мережі виконуються через посередника, якому довіряють обидві сторони аутентифікаційного процесу, причому таким авторитетним арбітром є сама система Kerberos.
У системі Kerberos клієнт повинен доводити свою автентичність для доступу до кожної служби, послуги якої він викликає.
Всі обміни даними в мережі виконуються в захищеному вигляді з використанням алгоритму шифрування.
Мережева служба Kerberos побудована по архітектурі клієнт-сервер, що дозволяє їй працювати в найскладніших мережах. Kerberos-клиент встановлюється на всіх комп'ютерах мережі, які можуть звернеться до якої-небудь мережевої служби. У таких випадках Kerberos-клиент від імені користувача передає запит на Kerberos-сервер і підтримує з ним діалог, необхідний для виконання функцій системи Kerberos.
Отже, в системі Kerberos є наступні учасники: Kerberos-сервер, Kerberos-клиент і ресурсні сервери (рис. 4.1). Kerberos-клиенты намагаються дістати доступ до мережевих ресурсів – файлів, додатком, принтеру і так далі Цей доступ може бути наданий, по-перше, тільки легальним користувачам, а по-друге, за наявності у користувача достатніх повноважень, визначуваних службами авторизації відповідних ресурсних сервер, – файловим сервером, сервером додатків, сервером друку.
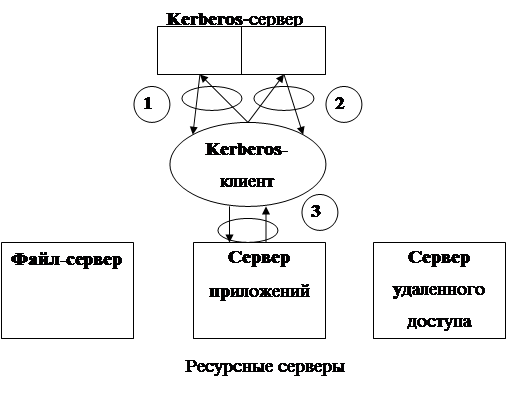 |
Рис. 4.1. Три етапи роботи системи Kerberos
Проте в системі Kerberos ресурсним серверам забороняється «безпосередньо» приймати запити від клієнтів, їм дозволяється починати розгляд запиту клієнта тільки тоді, коли на це поступає дозвіл від Kerberos-сервера. Таким чином, шлях клієнта до ресурсу в системі Kerberos складається з трьох етапів:
Визначення легальності клієнта, логічний вхід в мережу, отримання дозволу на продовження процесу діставання доступу до ресурсу.
Отримання дозволу на звернення до ресурсного сервера.
Отримання дозволу на доступ до ресурсу.
Для вирішення першого і другого завдання клієнт звертається до Kerberos-серверу. Кожне з цих завдань вирішується окремим сервером, що входить до складу Kerberos-сервера. Виконання первинної аутентифікації і видача дозволу на продовження процесу діставання доступу до ресурсу здійснюється так званим аутентифікаційним сервером (Authentication Server, AS). Цей сервер зберігає в своїй базі даних інформацію про ідентифікатори і паролі користувачів.
Другу задачу, пов'язану з отриманням дозволу на звернення до ресурсного сервера, вирішує інша частина Kerberos-сервера – сервер квитанцій (Ticket-Granting Server, TGS). Сервер квитанцій для легальних клієнтів виконує додаткову перевірку і дає клієнтові дозвіл на доступ до потрібного йому ресурсному серверу, для чого наділяє його електронною формою-квитанцією. Для виконання своїх функцій сервер квитанцій використовує копії секретних ключів всіх ресурсних серверів, які зберігаються у нього в базі даних. Окрім цих ключів сервер TGS має ще один секретний DES-ключ, який розділяє з сервером AS.
Третє завдання – отримання дозволу на доступ безпосередньо до ресурсу – вирішується на рівні ресурсного сервера.
Вивчаючи досить складний механізм системи Kerberos, не можна не задатися питанням: який вплив роблять всі ці численні процедури шифрування і обміну ключами на продуктивність мережі, яку частину ресурсів мережі вони споживають і як це позначається на її пропускній спроможності?
Відповідь вельми оптимістична – якщо система Kerberos реалізована і конфігурована правильно, вона трохи зменшує продуктивність мережі. Оскільки квитанції використовуються багато разів, мережеві ресурси, що витрачаються на запити надання квитанцій, невеликі. Хоча передача квитанції при аутентифікації логічного входу декілька знижує пропускну спроможність, такий обмін повинен здійснюватися і при використанні будь-яких інших систем і методів аутентифікації. Додаткові ж витрати незначні. Досвід впровадження системи Kerberos показав, що час відгуку