Автоматизація доступу до каналів комп'ютерних мереж
Додатковий захист мережі можна забезпечити за рахунок обмеження фізичного доступу зловмисника до кабельної системи підприємства. Наприклад, використання прихованої проводки є перешкодою зловмисникові, що здійснює спроби моніторингу мережевої активності і перехоплення повідомлень з використанням засобів аналізу ПЕМІН.
Гнучкість системи управління доступом до середовища передачі даних забезпечується за рахунок перспективного будівництва структурованої кабельної системи (СКС) підприємства. При проектуванні і будівництві СКС необхідно передбачити індивідуальні лінії зв'язку для всіх вузлів комп'ютерної мережі. Управління конфігурацією фізичних зв'язків повинне здійснюватися центарлизовано.
Нижче приведені основні рекомендації, що дозволяють понизити вірогідність експлуатації кабельної системи комп'ютерної мережі підприємства зловмисником.
1. Конфігурація фізичних зв'язків, що рекомендується, в комп'ютерній мережі підприємства — «зірка», при цьому для підключення кожного вузла виділений окремий кабельний сегмент. Як середовище передачі використовується восьмижильний мідний кабель типу «витаючи пара» або оптоволокно.
2. Для підключення критично важливих для підприємства серверів використовують два кабельні сегменти — основний і резервний.
3. Прокладка мережевого кабелю здійснюється в прихованій проводці, або в кабель-каналах, що закриваються, з можливістю опечатання не зриваними наклейками — «стикерами».
4. Кабельні сегменти, використовувані для підключення всіх вузлів комп'ютерної мережі, мають бути сконцентровані на одній комутаційній панелі.
5. У початковій конфігурації топології фізичних зв'язків має бути виключене сумісне використання середовища передачі будь-якою парою вузлів мережі. Виняток становить зв'язок з «вузол-комутатор».
6. Управління конфігурацією фізичних зв'язків між вузлами здійснюється тільки на комутаційній панелі.
7. Комутаційна панель змонтована в комутаційній шафі, що замикається. Доступ в приміщення комутаційної шафи строго обмежений і контролюється службою безпеці підприємства.
На рис. 4.2 приведені рекомендації по побудові комп'ютерної мережі на фізичному рівні.
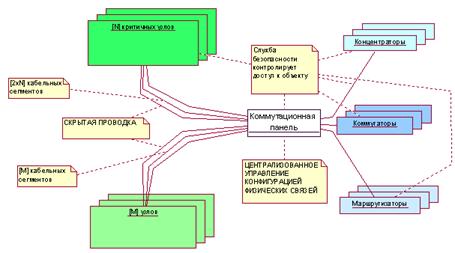
Рис. 4.2. Рекомендації по побудові комп'ютерної мережі на фізичному рівні.
Особливий клас середовищ передачі складає безпровідне середовище передачі або радіочастотний ресурс. При побудові комп'ютерних мереж підприємств в даний час широко застосовується технологія RadioEthernet. Топологія фізичних зв'язків мереж, побудованих за цим принципом, — або «крапка-крапка», або «зірка». Особливість організації безпровідних мереж передачі даних, побудованих з використанням технології RadioEthernet, припускає наявність у зловмисника повного доступу до середовища передачі. Зловмисник, що володіє радіомережевим адаптером в змозі без зусиль організувати прослуховування радіомережі передачі даних. Паралізувати роботу такої мережі можна за умови наявності у зловмисника випромінювача, працюючого 2ГГц-овом в діапазоні частот і що володіє вищими в порівнянні з випромінювачами радіомережі, що атакується, потужностними характеристиками.
Рекомендації по захисту радіомереж передачі даних.
1. Служба безпеці повинна забезпечити строге обмеження фізичного доступу персоналу підприємства і повне виключення доступу сторонніх на майданчики монтажу приймального і випромінюючого устаткування радіомереж передачі даних. Доступ на майданчики повинен контролюватися службою безпеці підприємства.
2. Прокладка високочастотного кабелю має бути виконана прихованим способом або в коробах з подальшим опечатанням коробів «стикерами».
3. Довжина високочастотного кабельного сегменту має бути мінімальною.
4. Доступ в приміщення з радіомодемами, радіомостами і станціями, оснащеними радіомережевими адаптерами повинен строго контролюватися службою безпеці підприємства.
5. Адміністратор мережі повинен детально документувати процедури налаштування радіомодемів, радіомостів і станцій, оснащених радіомережевими адаптерами.
6. Адміністратор мережі повинен регулярно міняти реквізити авторизації для видаленого управління цими пристроями.
7. Адміністратор мережі повинен виділити окремий адресний пул для адміністрування цих пристроїв по мережі.
8. Адміністратор мережі повинен відключити невживані функції радіомодемів, радіомостів і станцій, оснащених радіомережевими адаптерами.
9. Адміністратор повинен активувати функції радіомодему або радіомоста забезпечуючі «тунелирование» і криптографічний захист передаваних повідомлень, що приймаються.
10. Адміністратор повинен контролювати доступ до радіомодемів, радіомостів і станцій, оснащених радіоадаптерами з боку вузлів комп'ютерної мережі підприємства. Одін з можливих способів контролю — використання міжмережевого екрану.
4.3.2 Авторизація доступу на канальному рівні організації комп’ютерних мереж
Забезпечення безпеки розділення середовища передачі комунікаційними засобами канального рівня. Протоколи і стандарти цього рівня описують процедури перевірки доступності середовища передачі і коректності передачі даних. Здійснення контролю доступності середовища необхідне оскільки специфікації фізичного рівня не враховують те, що в деяких мережах лінії зв'язку можуть розділяється між декількома взаємодіючими вузлами і фізичне середовище передачі може бути зайнята. Переважна більшість комп'ютерних мереж побудована на основі технологій Ethernet, Fast Ethernet і Gigabit Ethernet. Алгоритм визначення доступності середовища для всіх технологій однаковий і заснований на постійному прослуховуванні середовища передачі всіма підключеними до неї вузлами. Ця особливість використовується зловмисниками для організації різних видів атак на комп'ютерні мережі. Навіть за умови дотримання рекомендацій щодо виключення розділення середовища передачі зловмисник може здійснити прослуховування трафіку між довільно вибраною парою вузлів комп'ютерної мережі. Причому використання простих комутаторів не є серйозною перешкодою для зловмисника. Твердження про повну захищеність мереж, побудованих на основі топології фізичних зв'язків «зірка» і оснащених простими комутаторами, є серйозною помилкою. Далі ми розглянемо недоліки застосування простих комутаторів як засоби забезпечення інформаційного обміну в комп'ютерних мережах на канальному рівні.
Процес передачі інформації від одного вузла (А) до іншого (Б) через простій комутатор відбувається поетапно і дані передаються блоками. Розмір блоків визначений стандартом канального рівня. Блок даних, яким оперує протокол канального рівня, називається кадром. Припустимо, що передавальний вузол (А) визначив доступність середовища і початків передачу. У першому передаваному кадрі буде широкомовний запит до всіх вузлів мережі про пошук вузла з необхідним мережевою адресою. Цей запит містить апаратна адреса вузла відправника (А) і його мережева адреса (в даному випадку мова йде про IP як протоколі мережевого рівня). Відмітимо, що комутатор відповідно до вимог специфікацій канального рівня зобов'язаний передати цей широкомовний запит всім підключеним до його портів вузлам. Звернемо увагу також на те, що в нашій комп'ютерній мережі виконана вимога про виключення розділення середовища передачі між двома вузлами, і кожен вузол підключений безпосередньо до свого порту комутатора. Проте, незважаючи, на виконання даної рекомендації, зловмисник отримає широкомовний запит вузла (А), оскільки вузол його (зловмисника може) опинитися шуканим. Таким чином, зловмисник отримуватиме нарівні зі всіма останніми широкомовні запити на дозвіл мережевих адрес. Накопичуючи відомості з широкомовних запитів, зловмисник матиме уявлення про мережеву активність всіх вузлів. Тобто про те - хто, і в який час і з ким намагався почати інформаційний обмін. За допомогою цієї нескладної техніки зловмисник може визначити апаратні і мережеві адреси вузлів що є серверами або маршрутизаторами. Кількість запитів на дозвіл мережевої адреси сервера або маршрутизатора буде на декілька порядків вище, ніж звичайній робочій станції. Сформувавши таким чином відомість мережевої активності і карту мережі з адресами передбачуваних серверів і маршрутизаторів, зловмисник може відразу приступити до реалізації атак відмови в доступі до цих вузлів. Відмітимо при цьому, що в процесі збору широкомовних пакетів зловмисник не проявляв ніякої мережевої активності, тобто залишався невидимим для всіх вузлів мережі окрім простого комутатора, до порту якого він підключений.
Розглянемо, що відбувається після того, як вузол призначення (Б) отримав кадр із запитом на дозвіл своєї мережевої адреси. Згідно вимог специфікацій канального рівня, вузол, що отримав широкомовний кадр, що містить запит на дозвіл своєї мережевої адреси, зобов'язаний передати відправникові цього кадру відповідь, що містить власні мережеву і апаратну адреси. Відповідь вузла (Б) буде вже не широкомовною, а адресованою вузлу (А). Комутатор, зобов'язаний транслювати відповідь вузла (Б) тільки на той порт, до якого підключений вузол (А). Таким чином, кадр канального рівня, що містить відповідь вузла (Б) вже ніяк не потрапить до зловмисника. Це пояснюється тим, що середовище передачі, використовуване для підключення зловмисника до комутатора, буде вільне у момент передачі відповіді. Після отримання кадру з відповіддю, вузол (А) дізнається апаратна (MAC) адреса вузла (Б) і зможе почати передачу пакетів мережевого рівня на аресу вузла (Б). Подальші аспекти взаємодії вузлів знаходяться поза компетенцією протоколів канального рівня. Завдання протоколу канального рівня вважається за виконане, якщо що обмінюються даними вузли знають апаратні адреси один одного і можуть інкапсулювати мережеві пакети в кадри канального рівня, що ідентифікуються комутатором по MAC-адресам вузлів.
Уразливість системи дозволу мережевих адрес, описаної вище (у IP-сетях ця система називається ARP — Address Resolution Protocol) полягає в тому, що вузол (А) довіряє вмісту кадру з відповіддю. Тобто дані, передані у відповідь на запит про дозвіл мережевої адреси, ніяк не перевіряються і нічим не підтверджуються. Цією уразливістю і скористається зловмисник, охочий підмінити собою вузол (Б) або прослуховувати потік кадрів, передаваних між будь-якими двома вузлами мережі. Відбувається це таким чином. Зловмисник, вузол якого далі позначимо літерою (Х), завчасно визначає апаратну і мережеву адреси вузлів, що атакуються. Потім починає безперервно відправляти на аресу вузла (А) помилкові відповіді з вказівкою мережевої адреси вузла (Б) і апаратної адреси свого вузла (Х). Отримуючи помилкові відповіді вузол (А) перебудовує свою таблицю дозволу мережевих адрес і з цієї миті всі кадри, що відправляються їм на аресу вузла (Б) матимуть в заголовку апаратну адресу вузла зловмисника. Оскільки простий комутатор ухвалює рішення про трансляцію кадру на той або інший порт тільки на підставі апаратної адреси, вказаної в заголовку цього кадру, зловмисник отримуватиме всі повідомлення, адресовані вузлу (Б). Якщо зловмисникові необхідно організувати прослуховування трафіку між вузлами (А) і (Б) він здійснює помилкову розсилку відповідей на аресу обох вузлів і отримані в свою адресу кадри після перегляду і аналізу транслює вузлу, якому вони призначалися.
Описана вище техніка підміни апаратних адрес (у народі відома під англомовною назвою ARP spoofing) не є новою, різні варіанти її реалізації доступні користувачам мережі Інтернет у вигляді готових програм з докладним керівництвом користувача. Проте, практика показує, що в комп'ютерних мережах підприємств продовжується використання дешевих простих комутаторів на відповідальних ділянках при підключенні критично важливих для підприємства вузлів (серверів, маршрутизаторів і так далі). Комп'ютерні мережі, оснащені багатофункціональними керованими комутаторами, часто також залишаються уразливими до подібного роду атакам. У багатьох випадках функції захисту і розмежування доступу до середовища передачі, реалізовані в цих виробах, залишаються незатребуваними у зв'язку з недоліком кваліфікації або недбалістю системних адміністраторів. Крім того, ефективне розмежування доступу засобами канального рівня можливо тільки за умови повної інвентаризації вузлів мережі і формалізації правил взаємодії між ними. На практиці керівництво підприємства неохоче виділяє кошти на проведення подібних робіт, не розуміючи їх важливості для забезпечення захисту комп'ютерної мережі.
Нижче приведені рекомендації, проходження яким дозволяє додатково захистити комп'ютерну мережу підприємства засобами канального рівня.
1. Адміністратор служби безпеці повинен вести інвентаризаційну відомість відповідності апаратних і мережевих адрес всіх вузлів мережі підприємства.
2. Службою безпеці, спільно з відділом інформаційних технологій, має бути розроблена політика захисту комп'ютерної мережі засобами канального рівня, що визначає допустимі маршрути передачі кадрів канального рівня. Розроблена політика повинна забороняти зв'язки типу «один-ко-многим», не обгрунтовані вимогами інформаційної підтримки діяльності підприємства. Політикою також мають бути визначені робочі місця, з яких дозволена конфігурація засобів комутації канального рівня.
3. Засоби комутації канального рівня, використовувані в комп'ютерній мережі підприємства, мають бути такими, що настроюються і забезпечувати розмежування доступу між вузлами мережі відповідно до розробленої політики. Як правило, такі засоби підтримують технологію VLAN, що дозволяє в рамках одного комутатора виділити групи апаратних адрес і сформувати для них правила трансляції кадрів.
4. Адміністратор мережі повинен виконати налаштування підсистеми управління VLAN комутатора, і інших підсистем, необхідних для реалізації розробленої політики захисту. У обов'язку адміністратора входить також відключення невживаних підсистем комутатора.
5. Адміністратор мережі повинен регулярно контролювати відповідність конфігурацій комутаторів розробленій політиці захисту.
6. Адміністратор мережі повинен вести моніторинг мережевої активності користувачів з метою виявлення джерел аномально високої кількості широкомовних запитів.
7. Служба безпеці повинна контролювати регулярність зміни реквізитів авторизації адміністратора в підсистемах управління комутаторами.
8. Служба безпеці повинна контролювати регулярність виконання адміністратором заходів, пов'язаних з моніторингом мережі, здійсненням профілактичних робіт по налаштуванню комутаторів, а також створенням резервних копій конфігурацій комутаторів.
9. Служба безпеці повинна забезпечити строгий контроль доступу в приміщення, в яких розташовані комутатори і робочі станції, з яких дозволено управління комутаторами. На рис. 4.3 приведений приклад формалізованої політики захисту комп'ютерної мережі засобами канального рівня.
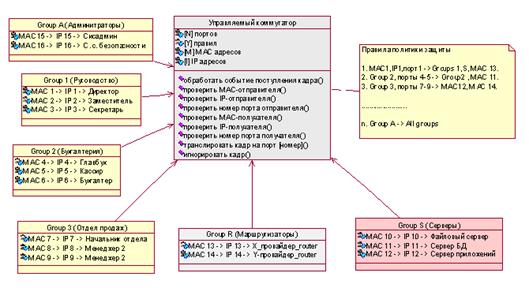
Рис. 4.3. Приклад формалізованого запису політики захисту комп'ютерної мережі засобами канального рівня.
В центрі схеми знаходиться керований комутатор, що забезпечує реалізацію правил політики безпеки. Атрибути комутатора перераховані у верхній частині блоку, а його операції (функції) в нижней. Вузли мережі згруповані за функціональною ознакою. Приклад запису правил фільтрації трафіку керованим комутатором приведений з права у відповідній нотації.
4.3.3 Авторизація доступу на мережевому рівні організації комп’ютерних мереж
Використання в комп'ютерній мережі протоколів мережевого рівня є необхідною умовою для забезпечення взаємодії між вузлами мереж з різними канальними протоколами. Мережеві протоколи дозволяють подолати обмеження, що накладаються специфікаціями канального рівня. Наприклад, дозволяють об'єднати комп'ютерну мережу підприємства з мережею інтернет-провайдера з використанням телефонних мереж загального користування. Зробити це тільки засобами канальних протоколів досить складно. Крім того, об'єднання двох різних за призначенням мереж з використанням мостів украй негативно позначається на рівні захищеності об'єднуваних мереж. В більшості випадків адміністратор і служба безпеці підприємства не можуть повністю проинвентаризировать вузли мережі, що підключається, і, отже, формалізувати правила обміну кадрами канального рівня.
Другий важливий аспект використання протоколів мережевого рівня — це розмежування доступу до ресурсів усередині мережі підприємства, що використовує тільки один стандарт канального рівня. Використання для цієї мети протоколів мережевого рівня вельми ефективно навіть для мереж, побудованих з використанням тільки одного стандарту канального рівня. Проблема сумісності в таких мережах не актуальна, і тому корисні властивості мережевих протоколів можна використовувати для захисту від дії на мережу зловмисника. Однією з таких властивостей є використання протоколами мережевого рівня роздільної схеми адресації мережі (тобто групи комп'ютерів) і окремо узятого вузла цієї групи. Зокрема адреса протоколу мережевого рівня IP складається з двох частин — номера мережі, і номера вузла. При цьому максимально можлива кількість вузлів в мережі або її адресний простір визначається значенням мережевої маски або (раніше, до введення безкласової маршрутизації CIDR) класом мережі.
Дану особливість адресації можуть використовувати як адміністратор мережі, так і зловмисник. Одним із завдань адміністратора мережі і співробітників служби безпеці є захист адресного простору мережі від можливості його використання зловмисником. Частково цю функцію виконують механізми маршрутизації, реалізовані модулями протоколу мережевого рівня. Тобто здійснення обміну між вузлами мереж з різними номерами неможливе без попереднього налаштування локальних таблиць маршрутизації вузлів цих мереж, або без внесення змін до конфігурації маршрутизатора, що здійснює обмін пакетами (пакетом називається блок даних, з яким працює протокол мережевого рівня).
Проте майже завжди в адресному просторі мережі залишається частина адрес, не зайнятих зараз і тому доступних для експлуатації зловмисником. Це пояснюється форматом представлення