Реорганизация схемы управления и оптимизация сегмента сети передачи данных
|
Преимущества |
Недостатки |
|
СКС |
Высокая надежность и скорость передачи данных. |
Длительные сроки проектирования и монтажа. Отсутствие мобильности, как пользователей, так и самой сети. Сложность расширения на новые территории. |
|
Wi-Fi |
Скорость развертывания. Беспроводная сеть может быть запушена в работу всего за несколько часов. Мобильность. Пользователи беспроводной сети могут свободно перемещаться. Также мобильна и сама сеть, ее легко перенести в другое место. |
Скорость передачи данных ниже, чем в проводной сети. Необходимость получения разрешения на использование полосы частот. |
Понятие виртуальной локальной сети
Предпосылки внедрения технологии виртуальной локальной сети в локальных сетях
Изначально коммутаторы не обеспечивали возможности создания Виртуальных Локальных сетей, так как они использовались для простой пересылки кадров между устройствами. Рынок коммутаторов начал быстро расти, когда концентраторы коллективного доступа к среде передачи данных (hubs) начали не справляться с растущими запросами на расширение полосы пропускания сети в связи с использованием приложений клиент-сервер, обеспечивающих Графический Интерфейс Пользователя (GUI).
Ключевая разница между коммутатором и концентратором заключается в том, как они работают с кадрами. Концентратор получает кадр, затем копирует и передает (повторяет) кадр во все другие порты. В этом случае сигнал повторяется, в основном продляя длину сетевого сегмента до всех подключенных станций. Коммутатор повторяет кадр во все порты, кроме того, из которого этот кадр был получен: unicast кадры (адресованные на конкретный MAC адрес), broadcast кадры, (адресованные для всех MAC адресов в локальном сегменте), и multicast кадры (адресованные для набора устройств в сегменте). Это делает их неприемлемыми для большого числа пользователей, так как каждая рабочая станция и сервер, подключенный к коммутатору, должен проверять каждый кадр для того, чтобы определить, адресован ли этот кадр ему или нет. В больших сетях, с большим количеством кадров, обрабатываемых сетевой картой, теряется ценное процессорное время. Это приемлемо для небольших рабочих групп, где передача данных имеет кратковременную "взрывную" природу.
Коммутатор работает с кадрами "интеллектуально" - он считывает MAC адрес входящего кадра и сохраняет эту информацию в таблице коммутации. Эта таблица содержит MAC адреса и номера портов, связанных с ними. Коммутатор строит таблицу в разделенной памяти и поэтому он знает, какой адрес связан с каким портом. Коммутаторы Cisco Catalyst создают эту таблицу, проверяя каждый кадр, попавший в память, и добавляют новые адреса, которые не были занесены туда ранее. Маршрутизаторы Cisco создали эту таблицу, адресуя ее по содержимому (content-addressable memory). Эта таблица обновляется и строится каждый раз при включении коммутатора, но мы можем настраивать таймер обновления таблицы в зависимости от наших нужд. На рисунке 1.8 показана CAM таблица коммутатора Catalyst 5000.
В этом примере столбец VLAN ссылается на номер VLAN, которой принадлежит порт назначения. Столбец Destination MAC ссылается на MAC адрес, обнаруженный в порту. Помните, что один порт может быть связан с несколькими MAC адресами, поэтому проверьте количество MAC адресов, которое может поддерживать наш коммутатор. Destination Ports описывает порт, из которого коммутатор узнал MAC адрес.
|
Cat5500> show cam dynamic VLAN Destination MAC Destination Ports or VCs --------------------- ------------------------------- ----------------------------------------- 1 00-60-2f-9d-a9-00 3/1 1 00-b0-2f-9d-b1-00 3/5 1 00-60-2f-86-ad-00 5/12 1 00-c0-0c-0a-bd-4b 4/10 Cat5500> |
Рисунок 1.8. Таблица коммутации
Далее, коммутатор проверяет MAC адрес назначения кадра и немедленно смотрит в таблицу коммутации. Если коммутатор нашел соответствующий адрес, он копирует кадр только в этот порт. Если он не может найти адрес, он копирует кадр во все порты. Unicast кадры посылаются на необходимые порты, тогда как multicast и broadcast кадры передаются во все порты.
Коммутация была объявлена как "новая" технология, которая увеличивает пропускную способность и увеличивает производительность, но на самом деле коммутаторы это высокопроизводительные мосты (bridges) с дополнительными функциями. Коммутация это термин, используемый в основном для описания сетевых устройств Уровня 2, которые переправляют кадры, основываясь на MAC адресе получателя.
Два основных метода, наиболее часто используемых производителями для передачи трафика это cut-through и store and forward.
Коммутация cut-through обычно обеспечивает меньшее время задержки, чем store-and-forward потому, что в этом режиме коммутатор начинает передачу кадра в порт назначения еще до того, как получен полностью весь кадр. Коммутатору достаточно того, что он считал MAC адреса отправителя и получателя, находящиеся вначале Token Ring и Ethernet кадров. Большинство cut-through коммутаторов начинает пересылку кадра, получив только первые 30 - 40 байт заголовка кадра.
Store and forward копирует весь кадр перед тем, как пересылать кадр. Этот метод дает большую задержку, но имеет больше преимуществ. Возможности фильтрации, управления и контроль над потоком информации являются главными преимуществами этого метода. В дополнение, неполные и поврежденные кадры не пересылаются, так как они не являются правильными кадрами. Коммутаторы должны иметь буферную память для чтения и сохранения кадров во время принятия решения, что увеличивает стоимость коммутатора.
По мере улучшения технологий и захвата рынка новой технологией, начали возникать VLAN. Простейший путь понять Виртуальные сети - сравнить их с физической сетью. Физическая сеть может состоять из конечных станций, связанных маршрутизатором (или маршрутизаторами), которые используют одно физическое соединение. VLAN это логическое комбинирование конечных станций в одном сегменте на Уровне 2 и Уровне 3, которые, связаны напрямую без маршрутизатора. Обычно пользователям, разделенным физически, требуется маршрутизатор для связи с другим сегментом. Коммутаторы с возможностью построения VLAN изначально были внедрены в основных учебных городках и небольших рабочих группах. Сначала коммутация разрабатывалась по мере надобности, но сейчас это является обычной практикой внедрять коммутаторы и VLAN в сетях
Функции технологии виртуальной локальной сети в локальных сетях
Кроме своего основного назначения - повышения пропускной способности связей в сети - коммутатор позволяет локализовать потоки информации в сети, а также контролировать эти потоки и управлять ими, используя пользовательские фильтры. Однако пользовательский фильтр может запретить передачи кадров только по конкретным адресам, а широковещательный трафик он передает всем сегментам сети. Так требует алгоритм работы моста, который реализован в коммутаторе, поэтому сети, созданные на основе мостов и коммутаторов иногда называют плоскими - из-за отсутствия барьеров на пути широковещательного трафика.
Технология виртуальных сетей (Virtual LAN, VLAN) позволяет преодолеть указанное ограничение. Виртуальной сетью называется группа узлов сети, трафик которой, в том числе и широковещательный, на канальном уровне полностью изолирован от других узлов сети. Это означает, что передача кадров между разными виртуальными сегментами на основании адреса канального уровня невозможна, независимо от типа адреса - уникального, группового или широковещательного. В то же время внутри виртуальной сети кадры передаются по технологии коммутации, то есть только на тот порт, который связан с адресом назначения кадра.
При использовании технологии виртуальных сетей в коммутаторах одновременно решаются две задачи:
повышение производительности в каждой из виртуальных сетей, так как коммутатор передает кадры в такой сети только узлу назначения;
изоляция сетей друг от друга для управления правами доступа пользователей и создания защитных барьеров на пути широковещательных штормов.
Основные преимущества технологии виртуальных локальных сетей в локальных сетях
Виртуальные сети (VLAN) предлагают следующие преимущества:
Контроль за широковещательным трафиком
Функциональные рабочие группы
Повышенная безопасность
Контроль над широковещательным трафиком: в отличие от традиционных LAN, построенных при помощи маршрутизаторов/мостов, VLAN может быть рассмотрен как широковещательный домен с логически настроенными границами. VLAN предлагает больше свободы, чем традиционные сети. Ранее используемые разработки были основаны на физическом ограничении сетей, построенных на основе концентраторов; в основном физические границы LAN сегмента ограничивались эффективной дальностью, на которую электрический сигнал мог пройти от порта концентратора. Расширение LAN сегментов за эти границы требовало использования повторителей (repeaters), устройств, которые усиливали и пересылали сигнал. VLAN позволяет иметь широковещательный домен вне зависимости от физического размещения, среды сетевого доступа, типа носителя и скорости передачи. Члены могут располагаться там, где необходимо, а не там, где есть специальное соединение с конкретным сегментом. VLAN увеличивают производительность сети, помещая широковещательный трафик внутри маленьких и легко управляемых логических доменов. В традиционных сетях с коммутаторами, которые не поддерживают VLAN, весь широковещательный трафик попадает во все порты. Если используется VLAN, весь широковещательный трафик ограничивается отдельным широковещательным доменом.
Функциональные рабочие группы: Наиболее существенным преимуществом технологии VLAN является возможность создания рабочих групп, основываясь на функциональности, а не на физическом расположении или типе носителя. Традиционно администраторы группировали пользователей функционального подразделения физическим перемещением пользователей, их рабочих мест и серверов в общее рабочее пространство, например в один сегмент. Все пользователи рабочей группы имели одинаковое физическое соединение для того, чтобы иметь преимущество высокоскоростного соединения с сервером. VLAN позволяет администратору создавать, группировать и перегруппировывать сетевые сегменты логически и немедленно, без изменения физической инфраструктуры и отсоединения пользователей и серверов. Возможность легкого добавления, перемещения и изменения пользователей сети - ключевое преимущество VLAN.
Повышенная Безопасность: VLAN также предлагает дополнительные преимущества для безопасности. Пользователи одной рабочей группы не могут получить доступ к данным другой группы, потому что каждая VLAN это закрытая, логически объявленная группа. Представим компанию, в которой Финансовый департамент, который работает с конфиденциальной информацией, расположен на трех этажах здания. Инженерный департамент и отдел Маркетинга также расположены на трех этажах. Используя VLAN, члены Инженерного отдела и отдела Маркетинга могут быть расположены на всех трех этажах как члены двух других VLAN, а Финансовый департамент может быть членом третьей VLAN, которая расположена на всех трех этажах. Сейчас сетевой трафик, создаваемый Финансовым департаментом, будет доступен только сотрудникам этого департамента, а группы Инженерного и отдела Маркетинга не смогут получить доступ к конфиденциальным данным Финансового департамента. Очевидно, есть другие требования для обеспечения полной безопасности, но VLAN может быть частью общей стратегии сетевой безопасности. Показанный ниже рисунок говорит о том, как функционирование VLAN может расширить традиционные границы.
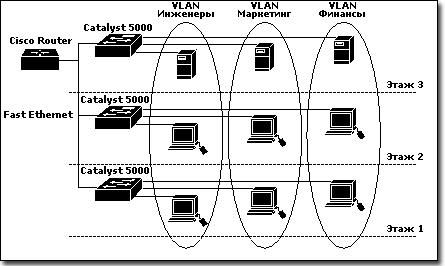
Рис. 1.9 Функционирование ВЛС
Обзор технологии виртуальных локальных сетей в локальных сетях.
Типы виртуальных сетей
Технология образования и работы виртуальных сетей с помощью коммутаторов долгое время была не стандартизована, хотя и была реализована в очень широком спектре моделей коммутаторов разных производителей. Такое положение изменилось, так как институт IEEE окончательно принял спецификации 802.1q/p, которые описывают стандартный способ построения виртуальных сетей.
В виду долгого отсутствия стандартов каждый производитель разработал свою технологию построения виртуальных сетей, которая, как правило, была несовместима с технологией других производителей. Поэтому виртуальные сети проще создавать пока на оборудовании одного производителя. Исключение составляют только виртуальные сети, построенные на основе спецификации LANE (LAN Emulation), предназначенной для обеспечения взаимодействия АТМ-коммутаторов с традиционным оборудованием локальных сетей. Существует несколько способов построения виртуальных сетей:
Группировка портов.
Группировка МАС-адресов.
Использование меток в дополнительном поле кадра - частные протоколы и спецификации IEEE 802.1 Q/p.
Спецификация LANE для АТМ-комутаторов.
Использование сетевого уровня.
VLAN на основе группировки портов
При создании виртуальных сетей на основе одного коммутатора обычно используется механизм группирования в виртуальные сети портов коммутатора
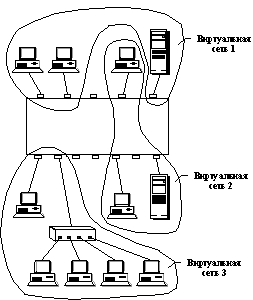
Рис. 1.10. Виртуальные сети, построенные на одном коммутаторе с помощью группировки портов
Это логично, так как виртуальных сетей, построенных на основе одного коммутатора, не может быть больше, чем портов. Если к одному порту подключен сегмент, построенный на основе повторителя, то узлы такого сегмента не имеет смысла включать в разные виртуальные сети - все равно трафик этих узлов будет общим.
Создание виртуальных сетей на основе группирования портов не требует от администратора большого объема ручной работы - достаточно каждый порт приписать к нескольким заранее поименованным виртуальным сетям. Обычно, такая операция выполняется путем перетаскивания мышью графических символов портов на графические символы сетей.
Виртуальные локальные сети на основе группировки МАС-адресов
Второй способ, который используется для образования виртуальных сетей, основан на группировании МАС-адресов. При существовании в сети большого количества узлов этот способ требует выполнения большого количества ручных операций от администратора. Однако он оказывается более гибким при построении виртуальных сетей на основе нескольких коммутаторов, чем способ группирования портов.
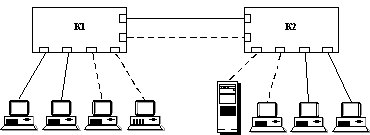
Рис. 1.11 Построение виртуальных сетей на нескольких коммутаторах с группировкой портов
Рисунок 1.11 иллюстрирует проблему, возникающую при создании виртуальных сетей на основе нескольких коммутаторов, поддерживающих технику группирования портов. Если узлы какой-либо виртуальной сети подключены к разным коммутаторам, то для соединения коммутаторов каждой такой сети должна быть выделена своя пара портов. В противном случае, если коммутаторы будут связаны только одной парой портов, информация о принадлежности кадра той или иной виртуальной сети при передаче из коммутатора в коммутатор будет утеряна. Таким образом, коммутаторы с группировкой портов требуют для своего соединения столько портов, сколько виртуальных сетей они поддерживают. Порты и кабели используются при таком способе очень расточительно. Кроме того, при соединении виртуальных сетей через маршрутизатор для каждой виртуальной сети выделяется в этом случае отдельный кабель, что затрудняет вертикальную разводку, особенно если узлы виртуальной сети присутствуют на нескольких этажах (рис. 1.12).
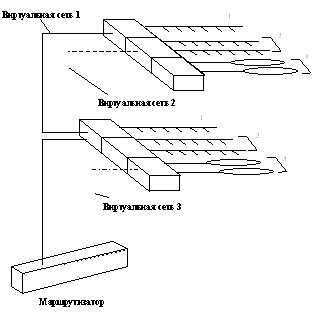
Рис. 1.12. Соединение виртуальных сетей, построенных на группировании портов, через маршрутизатор
Группирование МАС-адресов в сеть на каждом коммутаторе избавляет от необходимости их связи несколькими портами, однако требует выполнения большого количества ручных операций по маркировке МАС-адресов на каждом коммутаторе сети.
Использование меток в дополнительном поле кадра - стандарты 802.1 Q/p и фирменные решения
Описанные два подхода основаны только на добавлении дополнительной информации к адресным таблицам моста и не используют возможности встраивания информации о принадлежности кадра к виртуальной сети в передаваемый кадр. Остальные подходы используют имеющиеся или дополнительные поля кадра для сохранения информации и принадлежности кадра при его перемещениях между коммутаторами сети. При этом нет необходимости запоминать в каждом коммутаторе принадлежность всех МАС-адресов интерсети виртуальным сетям.
Если используется дополнительное поле с пометкой о номере виртуальной сети, то оно используется только тогда, когда кадр передается от коммутатора к коммутатору, а при передаче кадра конечному узлу оно удаляется. При этом модифицируется протокол взаимодействия "коммутатор-коммутатор", а программное и аппаратное обеспечение конечных узлов остается неизменным. Примеров таких фирменных протоколов много, но общий недостаток у них один - они не поддерживаются другими производителями. Компания Cisco предложила использовать в качестве стандартной добавки к кадрам любых протоколов локальных сетей заголовок протокола 802.10, предназначенного для поддержки функций безопасности вычислительных сетей. Сама компания использует этот метод в тех случаях, когда коммутаторы объединяются между собой по протоколу FDDI. Однако, эта инициатива не была поддержана другими ведущими производителями коммутаторов.
Новый стандарт IEEE 802.1Q определяет изменения в структуре кадра Ethernet, позволяющие передавать информацию о VLAN по сети. Стандарт IEEE 802.1p специфицирует метод указания приоритета кадра, основанный на использовании новых полей, определенных в стандарте IEEE 802.1Q. К кадру Ethernet добавлены два байта. Эти 16 бит содержат информацию по принадлежности кадра Ethernet к VLAN и о его приоритете. Говоря точнее, тремя битами кодируется до восьми уровней приоритета, 12 бит позволяют различать трафик до 4096 VLAN, а один бит зарезервирован для обозначения кадров сетей других типов (Token Ring, FDDI), передаваемых по магистрали Ethernet. Надо сказать, что добавление двух байтов к максимальному размеру кадра Ethernet ведет к возникновению проблем в работе многих коммутаторов, обрабатывающих кадры Ethernet аппаратно. Чтобы избежать их, группы по стандартизации предложили сократить на два байта максимальный размер полезной нагрузки в кадре. Спецификация IEEE 802.1p, создаваемая в рамках процесса стандартизации 802.1Q, определяет метод передачи информации о приоритете сетевого трафика. Стандарт 802.1p специфицирует алгоритм изменения порядка расположения пакетов в очередях, с помощью которого обеспечивается своевременная доставка чувствительного к временным задержкам трафика. В дополнение к определению приоритетов стандарт 802.1p вводит важный протокол GARP (Generic Attributes Registration Protocol) с двумя специальными его реализациями. Первая из них - протокол GMRP (GARP Multicast Registration Protocol), позволяющий рабочим станциям делать запрос на подключение к домену групповой рассылки сообщений. Поддерживаемую этим протоколом концепцию назвали подсоединением, инициируемым "листьями". Протокол GMRP обеспечивает передачу трафика только в те порты, из которых пришел запрос на групповой трафик, и хорошо согласуется со стандартом 802.1Q. Второй реализацией GARP является протокол GVRP (GARP VLAN Registration Protocol), похожий на GMRP. Однако, работая по нему, рабочая станция вместо запроса на подключение к домену групповой рассылки сообщений посылает запрос на доступ к определенной VLAN. Для согласования работы устройств, поддерживающих формат кадра 802.1 Q, с теми устройствами, которые не понимают этот формат, разработчики стандарта предложили делить весь трафик в сети на несколько типов:
Трафик входного порта
Внутренний трафик
Трафик выходного порта
Трафик входного порта (Ingress Port). Каждый кадр, достигающий коммутируемой сети и идущий либо от маршрутизатора, либо от рабочей станции, имеет определенный порт-источник. На основании его номера коммутатор должен "принять решение" о приеме (или отбрасывании) кадра и передаче его в ту или иную VLAN. Решение "судьбы" кадра, осуществляемое в единственной логической точке сети, делает возможным сосуществование самых разных видов VLAN. Приняв кадр, коммутатор "прикрепляет" к нему "ярлык" (tag) VLAN. Как только кадр с "ярлыком" VLAN оказывается в сети, он становится частью проходящего (Progress), или внутреннего трафика.
Внутренний трафик (Progress Traffic). Кадр с "ярлыком" коммутируется точно так же, как и без "ярлыка". Решения о его принадлежности к той или иной VLAN принимаются в пограничных элементах сети и остальные сетевые устройства индифферентно "относятся" к тому, как именно кадр попал в сеть. Так как максимальный размер кадра Ethernet остался неизменным, то пакеты всех VLAN смогут обрабатываться традиционными коммутаторами и маршрутизаторами внутренней части сети.
Трафик выходного порта (Egress Port). Чтобы попасть в межсетевой маршрутизатор или в оконечную рабочую станцию, кадр должен выйти за пределы коммутируемой сети. Ее выходное устройство "решает", какому порту (или портам) нужно передать пакет и есть ли необходимость удалять из него служебную информацию, предусмотренную стандартом 802.1Q. Дело в том, что традиционные рабочие станции не всегда воспринимают информацию о VLAN по стандарту 802.1Q, но сервер, обслуживающий несколько подсетей с помощью единственного интерфейса, должен ее активно использовать.
Условное деление трафика на внутренний, а также входного и выходного портов позволяет поставщикам нестандартных реализаций VLAN создавать шлюзы для их стыковки с VLAN, соответствующими стандарту 802.1Q.
Настройка VLAN Транков
Транки используются для обмена информацией о VLAN между коммутаторами, обеспечивая тем самым возможность построения сетей VLAN, перекрывающих физические границы коммутатора. Концепция транкинга подобна протоколам маршрутизации, используемым для построения сетевой топологии. Коммутаторы используют транковые протоколы для того, чтобы определить, на какой порт посылать кадры, если VLAN перекрывает физические границы. Используя транковый протокол, одна и та же VLAN может быть объявлена на каждом этаже 12-этажного дома. Коммутаторы Catalyst поддерживают различные транковые методы:
Inter-Switch Link (ISL) Fast Ethernet (100 Mbps), Gigabit Ethernet (1000 Mbps)
IEEE 802.1Q Fast Ethernet (100 Mbps), Gigabit Ethernet (1000 Mbps)
IEEE 802.10 Fiber/Copper Distributed Data Interface (FDDI)/(CDDI) (100 Mbps)
LAN Emulation ATM (155 Mbps OC-3 and 622 Mbps OC-12)
Это всегда хорошая идея, посмотреть "Release Notes" новых версий операционной системы коммутатора, так как они включают новые функции и возможности коммутаторов. Это поможет убедиться в том, что коммутатор будет поддерживать функции, требуемые для построения вашей сети
Использование спецификации LANE
Существует два способа построения виртуальных сетей, которые используют уже имеющиеся поля для маркировки принадлежности кадра виртуальной сети, однако эти поля принадлежат не кадрам канальных протоколов, а ячейкам технологии АТМ или пакетам сетевого уровня.
Спецификация LANE вводит такое понятие как эмулируемая локальная сеть - ELAN. Это понятие имеет много общего с понятием виртуальной сети:
ELAN строится в сети, состоящей из коммутаторов (коммутаторов АТМ);
связь между узлами одной и той же ELAN осуществляется на основе МАС-адресов без привлечения сетевого протокола;
трафик, генерируемый каким-либо узлом определенной ELAN, даже широковещательный, не выходит за пределы данной ELAN.
Кадры различных ELAN не свешиваются друг с другом внутри сети коммутаторов АТМ, так как они передаются по различным виртуальным соединениям и номер виртуального соединения VPI/VCI является тем же ярлыком, который помечает кадр определенной VLAN в стандарте 802.1Q и аналогичных фирменных решениях.
Если VLAN строятся в смешанной сети, где имеются не только коммутаторы АТМ, то "чистые" коммутаторы локальных сетей, не имеющие АТМ-интерфейсов, должны использовать для создания виртуальной сети один из выше перечисленных методов, а пограничные коммутаторы, имеющие наряду с традиционными еще и АТМ-интерфейсы, должны отображать номера VLAN на номера ELAN при передаче кадров через сеть АТМ.
Использование сетевого протокола
При использовании этого подхода коммутаторы должны для образования виртуальной сети понимать какой-либо сетевой протокол. Такие коммутаторы называют коммутаторами 3-го уровня, так как они совмещают функции коммутации и маршрутизации. Каждая виртуальная сеть получает определенный сетевой адрес - как правило, IP или IPX.
Тесная интеграция коммутации и маршрутизации очень удобна для построения виртуальных сетей, так как в этом случае не требуется введения дополнительных полей в кадры, к тому же администратор только однократно определяет сети, а не повторяет эту работу на канальном и сетевом уровнях. Принадлежность конечного узла к той или иной виртуальной сети в этом случае задается традиционным способом - с помощью задания сетевого адреса. Порты коммутатора также получают сетевые адреса, причем могут поддерживаться нестандартные, для классических маршрутизаторов ситуации, когда один порт может иметь несколько сетевых адресов, если через него проходит трафик нескольких виртуальных сетей, либо несколько портов имеют один и тот же адрес сети, если они обслуживают одну и ту же виртуальную сеть.
При передаче кадров в пределах одной и той же виртуальной сети коммутаторы 3-го уровня работают как классические коммутаторы 2-го уровня, а при необходимости передачи кадра из одной виртуальной сети в другую - как маршрутизаторы. Решение о маршрутизации обычно принимается традиционным способом - его делает конечный узел, когда видит на основании сетевых адресов источника и назначения, что кадр нужно отослать в другую сеть.
Однако использование сетевого протокола для построения виртуальных сетей ограничивает область их применения только коммутаторами 3-го уровня и узлами, поддерживающими сетевой протокол. Обычные коммутаторы не смогут поддерживать такие виртуальные сети и, это является большим недостатком. За бортом также остаются сети на основе немаршрутизируемых протоколов, в первую очередь сети NetBIOS.
По этим причинам наиболее гибким подходом является комбинирование виртуальных сетей на основе стандартов 802.1 Q/p с последующим их отображением на "традиционные сети" в коммутаторах 3-го уровня или маршрутизаторах. Для этого коммутаторы третьего уровня и маршрутизаторы должны понимать метки стандарта 802.1 Q.
Агент ретрансляции DHCP
Агент ретрансляции DHCP(dhcp-relay) позволяет ретранслировать DHCP и BOOTP запросы из подсети, в которой нет DHCP сервера в другую, или в несколько других подсетей, имеющих DHCP сервера.
Коммутатор может быть сконфигурирован как агент DHCP Relay. В этом случае расширяются возможности применения DHCP-серверов в сети, поскольку уже не нужно использовать несколько DHCP-серверов, по одному в каждой подсети. Коммутатор просто перенаправляет DHCP-запрос от клиента в локальной подсети на удалённый DHCP-сервер.
Option 82 используется для передачи дополнительной информации в DHCP-запросе. Причём эту информацию добавляет сам коммутатор. Эта информация может быть использована для применения политик для увеличения уровня безопасности и эффективности. Для простоты эти пакеты содержат информацию BOOTP, т.е. DHCP-запросы обрабатываются коммутатором также как BOOTP-запросы.
Когда DHCP клиент запрашивает информацию, агент ретрансляции DHCP пересылает запрос списку DHCP серверов, указанных при запуске агента. Когда DHCP сервер возвращает ответ, он отправляется либо широковещательно либо направленно в сеть, из которой был получен первоначальный запрос.
Формат поля DHCP option 82 для DES-35XX:
Формат поля опции с Circuit ID - в ней указывается порт коммутатора, за которым находится клиент и VID соответствующего VLAN:
| 1. | 2. | 3. | 4. | 5. | 6. | 7. |
| 1 | 6 | 0 | 4 | VLAN | Module | Port |
| 1 байт | 1 байт | 1 байт | 1 байт | 2 байта | 1 байт | 1 байт |
1. Тип опции
2. Длина
3. Тип Circuit ID
4. Длина
5. VLAN: VLAN ID DHCP-запроса клиента
6. Module: Для автономного коммутатора, поле Module всегда 0; для стекируемого коммутатора, Module = Unit ID.
7. Port: Порт коммутатора, с которого получен DHCP-запрос (начинается с 1) port
Формат поля опции с Remote ID - в ней указывается MAC-адрес коммутатора, являющегося агентом DHCP Relay:
| 1. | 2. | 3. | 4. | 5. |
| 2 | 8 | 0 | 6 | MAC address |
| 1 байт | 1 байт | 1 байт | 1 байт | 6 байтов |
1. Тип опции
2. Длина
3. Тип Remote ID type
4. Длина
5. MAC address: MAC-адрес коммутатора.
Пример настройки:
Оборудование:
DHCP-сервер 10.51.8.1 в подсети 10.0.0.0/8
Маршрутизатор или коммутатор L3, выступающий в роли шлюза для 2-ух подсетей
10.51.8.11 для подсети 10.0.0.0/8
30.51.8.11 для подсети 30.0.0.0/8
Коммутатор L2 (DES-3526/DES-3550) в роли агента DHCP Relay
30.51.8.12 в подсети 30.0.0.0/8
MAC-адрес: 00-80-C8-35-26-0A
2 ноутбука в качестве DHCP - клиентов, подсоединённые к портам 9 и 10 коммутатора L2 соответственно
Схема сети:
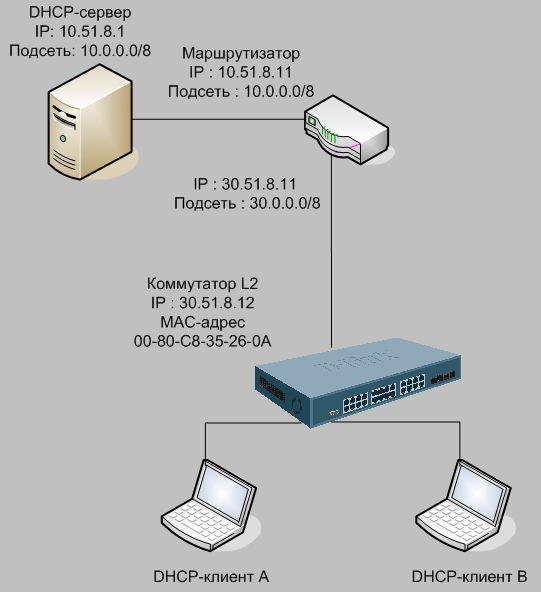
Рисунок 1.13
Задача:
DHCP-сервер
использует
диапазон адресов
30.51.8.100 - 30.51.8.200 для выдачи
DHCP-клиенту, запросы
которого
перенаправляются
агентом DHCP Relay
30.51.8.12 (коммутатор
L2)
- Обычный режим
DHCP
Как только какой-либо клиент DHCP подключается к порту 9 коммутатора L2, DHCP-сервер выдаст ему IP-адрес 30.51.8.161; если к порту 10 - то 30.51.8.162. - Функция DHCP option 82
Команды для настройки коммутатора L2 (DES-3526/DES-3550):
create iproute default 30.51.8.11
config dhcp_relay add ipif System 10.51.8.1
config dhcp_relay option_82 state enable
enable dhcp_relay
Настройка DHCP-сервера:
В этом примере используется 30-ти дневная версия haneWIN DHCP server 2.1, которую вы можете взять с сайта
В пункте Option -> Preferences -> DHCP взведите галочку Accept Relay Agent Information (Option 82)
Сконфигурируйте Option -> Default Client Profile -> Basic Profile Relay IP: 30.51.8.12 Dynamic IP Addresses: От 30.51.8.100 до 30.51.8.200 Subnet mask: 255.0.0.0 Gateway Address: 30.51.8.11
Сконфигурируйте DHCP option 82
a) Задайте IP-адрес 30.51.8.161 для DHCP-клиента A, подключённого к порту 9 коммутатора L2
"Add static entries"
Взведите галочки "Circuit Identifier" и "Remote