Реорганизация схемы управления и оптимизация сегмента сети передачи данных
Hardware Address: 00040001000900060080c835260a
IP Address: 30.51.8.161
b) Задайте IP-адрес 30.51.8.162 для DHCP-клиента B, подключённого
к порту 10 коммутатора L2
"Add static entries"
Взведите галочки "Circuit Identifier" и "Remote Identifier"
Hardware Address: 00040001000a00060080c835260a
IP Address: 30.51.8.162
Протоколы маршрутизации
RIP — так называемый дистанционно-векторный протокол, который оперирует хопами в качестве метрики маршрутизации. Максимальное количество хопов, разрешенное в RIP — 15 (метрика 16 означает «бесконечно большую метрику»). Каждый RIP-маршрутизатор по умолчанию вещает в сеть свою полную таблицу маршрутизации раз в 30 секунд, генерируя довольно много трафика на низкоскоростных линиях связи. RIP работает на прикладном уровне стека TCP/IP, используя UDP порт 520.
В современных сетевых средах RIP — не самое лучшее решение для выбора в качестве протокола маршрутизации, так как его возможности уступают более современным протоколам, таким как EIGRP, OSPF. Ограничение на 15 хопов не дает применять его в больших сетях. Преимущество этого протокола — простота конфигурирования.
OSPF (англ. Open Shortest Path First) — протокол динамической маршрутизации в сетях IPv4 и IPv6.
OSPF был разработан для больших и развивающихся сетей. Основанный на технологии отслеживания состояния канала (link-state technology), протокол выполняет две основные функции, присущие любому алгоритму маршрутизации:
Выбор пути
Коммутация по выбранному пути
Протокол OSPF был разработан IETF в 1988 году. Последняя версия протокола представлена в RFC 2328. Протокол OSPF представляет собой протокол внутреннего шлюза (Interior Gateway Protocol — IGP).
Протокол OSPF распространяет информацию о доступных маршрутах между маршрутизаторами одной автономной системы.
OSPF предлагает решение следующих задач:
Увеличение скорости сходимости
Поддержка сетевых масок переменной длины (VLSM)
Достижимость сети
Использование пропускной способности
Метод выбора пути
Многоадресная рассылка
Многоадресная рассылка (Multicast) – это технология экономии полосы пропускания, которая сокращает трафик за счет доставки одного потока информации сразу тысячам корпоративных или частных абонентов. Преимущества многоадресной рассылки используют такие приложения как видеоконференции, корпоративная связь, дистанционное обучение. Суть многоадресной рассылки заключается в том, что она позволяет нескольким получателям принимать сообщения без передачи сообщений каждому узлу широковещательного домена.
Многоадресная рассылка предполагает отправку сообщений или данных на IP-адрес группы многоадресной рассылки. У этой группы нет физических или географических ограничений: узлы могут находиться в любой точке мира. Узлы, которые заинтересованы в получении данных для определенной группы, должны присоединиться к этой группе (подписаться на рассылку) при помощи протокола IGMP. После этого пакеты многоадресной рассылки IP, содержащие групповой адрес в поле назначения заголовка, будут поступать на этот узел и обрабатываться.
Адресация многоадресной рассылки
Групповые адреса определяют произвольную группу IP-узлов, присоединившихся к этой группе и желающих получать адресованный ей трафик. Назначением групповых адресов управляет IANA (Internet Assigned Numbers Authority, Агентство по выделению имен и уникальных параметров протоколов Интернет). Оно выделило для групповой IP-адресации старые адреса класса D. Это означает, что область многоадресной рассылки охватывает адреса с 224.0.0.0 до 239.255.255.255.
IANA зарезервировало область многоадресной рассылки IP 224.0.0.0-224.0.0.255 для сетевых протоколов сегментов локальных сетей. Пакеты с такими адресами никогда не выходят за пределы локальной сети. Вторая группа адресов в диапазоне 224.0.1.0-224.0.1.255 – это глобальные адреса, которые могут использоваться для многоадресной передачи данных в
Интернет.
Подписка и обслуживание групп
Сам по себе многоадресный трафик не знает ничего о том, где находятся его адресаты. Как и для любого приложения для этого нужны протоколы.
Протокол IGMP (Internet Group Management Protocol, межсетевой протокол управления группами) используется для динамической регистрации отдельных узлов в многоадресной группе локальной сети. Узлы сети определяют принадлежность к группе, посылая IGMP сообщения на свой локальный многоадресный маршрутизатор. По протоколу IGMP маршрутизаторы получают IGMP-сообщения и периодически посылают запросы, чтобы определить, какие группы активны или неактивны в данной сети.
Протокол IGMP v1
В версии 1 протокола IGMP существуют два типа IGMP-сообщений:
�� Запрос о принадлежности к группе;
�� Ответ о принадлежности к группе.
Узлы отсылают IGMP-ответы, которые соответствуют u1086 определенной многоадресной группе, чтобы подтвердить свое желание присоединиться к этой группе. Маршрутизатор периодически отправляет IGMP-запрос, чтобы убедиться, что хотя бы один узел в подсети еще
намерен получать трафик, предназначенный для этой группы. При отсутствии ответа на три последовательных IGMP-запроса, маршрутизатор отключает группу и прекращает передавать адресованный ей трафик.
Протокол IGMP v2
В версии 2 протокола IGMP существуют четыре типа IGMP-сообщений:
�� Запрос о принадлежности к группе;
�� Ответ о принадлежности к группе по версии 1;
�� Ответ о принадлежности к группе по версии 2;
�� Покинуть группу.
В основном работа IGMP 2 не отличается от IGMP 1. Разница заключается в наличие сообщений о выходе из группы. Теперь узлы сами могут сообщить локальному многоадресному маршрутизатору о намерении покинуть группу. В ответ маршрутизатор отсылает группе специальный запрос, чтобы определить, остались ли в ней еще узлы, желающие получать данный трафик. Если ответа не поступит, маршрутизатор отключает группу и прекращает передачу трафика. Это может значительно сократить задержки, связанные с прекращением членства в группе, по сравнению с IGMP 1. Нежелательный и ненужный трафик может быть прекращен гораздо быстрее.
Управление многоадресной рассылкой на 2 уровне
Стандартное поведение коммутатора 2-ого уровня заключается в передаче всего многоадресного трафика на каждый порт, принадлежащий локальной сети-приемнику на данном коммутаторе. Это связано с тем, что коммутатор не находит записи об МАС-адресе групповой рассылки в своей таблице коммутации, и поэтому рассылает пакеты через все порты.
Это противоречит основному назначению коммутатора, которое заключается в ограничении трафика и доставке его только тем портам, для которых такие данные действительно предназначены.
Управление многоадресной рассылкой на коммутаторе может быть выполнено несколькими способами:
Виртуальные локальные сети VLAN могут определять соответствующие границы многоадресной группы. Этот подход прост, однако он не поддерживает динамическое добавление или исключение членов из группы.
Второй метод, который поддерживается коммутаторами D-Link – IGMP-
прослушивание (IGMP-snooping). IGMP-прослушивание – это проверки или прослушивание локальной сети на наличие в IGMP-пакетах, передаваемых между узлом и маршрутизатором, некоторой информации 3-его уровня. Когда коммутатор получает IGMP-отчет узла для многоадресной группы, он заносит номер порта узла в запись своей ассоциированной многоадресной таблицы. Когда коммутатор получает IGMP-сообщение о выходе узла из группы, он удаляет номер порта этого узла из записи таблицы.
Поскольку управляющие IGMP-сообщения передаются в виде многоадресных пакетов, они неотличимы от многоадресных данных 2-ого уровня. Коммутатор, на котором осуществляется IGMP-прослушивание, проверяет все многоадресные пакеты и ищет среди них те, которые содержат управляющую информацию. IGMP-прослушивание сильно загружает центральный процессор и может снизить производительность коммутатора. Поэтому в коммутаторах обычно используются специализированные микросхемы, которые проверяют IGMP-сообщения на аппаратном уровне.
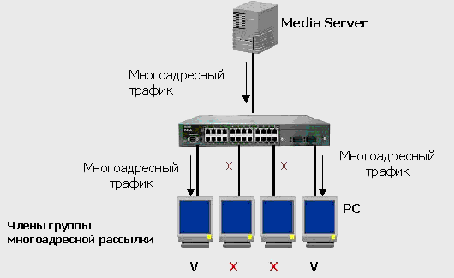
Рисунок 1.14
Требования, предъявляемые к домовым локальным сетям при их модернизации
Главным требованием, предъявляемым к домовым локальным сетям, является выполнение сетью ее основной функции - обеспечение пользователям возможности доступа в Интернет и внутренним ресурсам всех компьютеров, находящихся в данной сети. Остальные требования, такие как производительность, надежность, совместимость, управляемость и масштабируемость связаны с качеством выполнения этой основной задачи предоставления услуг пользователю.
Производительность - это свойство обеспечивается возможностью распараллеливания работ между несколькими компьютерами сети. Существуют следующие основные характеристики производительности сети – время реакции, пропускная способность и задержка передачи, и вариация задержки передачи.
Время реакции сети является интегральной характеристикой производительности с точки зрения пользователя. В общем случае время реакции определяется как интервал времени между возникновением запроса пользователя к какой-либо сетевой службе и получением ответа на этот запрос.
Пропускная способность отражает объем данных, переданных сетью или ее частью в единицу времени.
Задержка передачи определяется как задержка между моментом поступления пакета на вход какого-либо сетевого устройства или части сети и моментом появления его на выходе этого устройства.
Надежность ЛВС определяется следующими показателями:
• готовностью или коэффициентом готовности, который означает долю времени, в течении которого система может быть использована;
• вероятностью доставки пакета узлу назначения без искажений (вероятность потери пакета);
• вероятность искажения отдельного бита передаваемых данных, (отношение потерянных пакетов к доставленным);
• способностью системы защитить данные от несанкционированного доступа;
• отказоустойчивостью - способностью скрыть от пользователя отказ отдельных элементов сети;
• расширяемость означает возможность сравнительно легкого добавления отдельных элементов сети (пользователей, компьютеров, приложений и служб), наращивая длины сегментов сети и замены существующей аппаратуры более мощной;
• масштабируемость означает, что сеть позволяет наращивать количество узлов и протяженность связей в очень широких пределах, при этом производительность сети не ухудшается;
• поддержка разных видов трафика. Сеть должна обеспечить совместную передача традиционного компьютерного и мультимедийного трафика. Если сеть обладает поддержкой разных видов трафика эту сеть можно называть мультисервисной сетью;
• управляемость подразумевает собой возможность централизованно контролировать состояние магистральных и отдельных элементов сети, выявлять и разрешать проблемы, возникающие при работе сети, выполнять анализ производительности сети и планировать дальнейшее её развитие;
• совместимость или интегрируемость означает, что сеть способна включать в себя самое разнообразное программное и аппаратное обеспечение, то есть в ней могут сосуществовать различные операционные системы, поддерживающие различные стеки коммуникационных протоколов, и работать аппаратные средства и приложения от различных производителей.
Анализ домовой локальной вычислительной сети
Необходимость модернизации домовой локальной сети обусловлена следующими основными причинами:
1. На данный момент домовая сеть является сетью второго уровня построенная по технологии Gigabit Ethernet с использованием топологии звезда. На магистральных оптических линиях используются управляемые коммутаторы второго уровня и программируемый коммутатор третьего уровня в центре топологии.
2. Сеть не разделена на логические сегменты, т.е. маршрутизация трафика в сети не осуществляется. В следствии этого, с сети в одном broadcast домене оказываются около 6500 компьютеров. Этот фактор сказывается на качестве предоставляемых услуг доступа в Интернет, особенно по вечерам, когда активность широковещательного трафика в сети возрастает.
3. Входящий гигабитный Интернет канал в локальную сеть уже не может обеспечить должную скорость и требует его расширения.
4. Внедрение IP-телевидения вносит ряд проблем, связанных с передачей данных в реальном режиме времени. Для этого разработаны методики приоритезации трафика в сетях передачи данных. Текущее сетевое оборудование, установленное в локальной сети может обеспечить передачи данных в реальном режиме времени, но не при нынешней логической структуре и настройки, при имеющейся структуре возможны сбои в работе сервиса телевидение и сервиса IP-телефонии также критичного ко времени.
5. Нужно учесть, что постоянно поступают звонки от потенциальных пользователей на подключение к сети и нужно обеспечить запас производительности сети для новых пользователей.
6. Так же на рынке услуг связи существует конкуренция и для того, чтобы не растерять клиентскую базу, нужно идти в ногу с современными технологиями и сервисами локальных сетей.
Таким образом, настоящая архитектура сети уже не может обеспечивать должную пропускную способность каналов связи для внедрения новых услуг и повышения качества обслуживания клиентов.
Выводы по аналитической части
Рост клиентской базы, внедрение L2 услуг на построенной сети, влечёт за собой постоянное повышение нагрузки на коммутаторы всех уровней сети и border'ов, в целях недопущения перегрузки коммутаторов, снятия существующей предельной загрузки и для повышения качества предоставления услуг triple-play(данные, голос и видео), предлагается провести реорганизацию сети с минимальными финансовыми вложениями.
Исходя из анализа домовой локальной сети, однозначно можно сказать, что применяемая технология при модернизации сети останется Gigabit Ethernet, т.к. использование другой технологии экономически не выгодно и нецелесообразно. Так же эта технология экономически выгодна по цене за порт. Топологию менять нет смысла, так как это повлечет за собой строительство новых оптических трасс и потребует больших финансовые вложений, не говоря о всевозможных проблемах сопутствующих строительству новых каналов связи. Необходимо использовать как можно больше функций реализованных в имеющемся оборудование(DES-3526, DXS-3326GSR). Защита и управление на основе анализа пакетов и отслеживания состояния соединений, блокирование DoS-атак, списки контроля доступа (ACL).
Реорганизация инфраструктуры опорной сети для передачи голоса и видео, обеспечивающих улучшенное качество обслуживания, включая поддержку технологии для управления трафиком. Используя дифференцированные IP-услуги для приложений.
Вынести интерфейсы управления коммутаторов в отдельный VLAN, это позволит осуществлять удаленное управление и конфигурирование, через графический пользовательский интерфейс с помощью специального программного обеспечения или по протоколам Telnet, Secure Shell или Rlogin.
Централизованное оповещение о состоянии активного оборудования через протокол SNMP, что повысит возможность предупреждения и поиска неполадок в сети, наблюдение за загруженностью каналов связи.
Централизовать динамическую выдачу настроек сети пользователям, путём переноса dhcp-сервера с border'а на сервер находящийся в датацентре компании.
Проектная часть
Концепция развития домовой локальной вычислительной сети
С развитием информационных технологий люди передают по сетям передачи данных не только данные, но и голос, и изображение. Совокупность предоставления такого рода услуг, носит маркетинговый термин Triple-play, предполагающий наличие широкополосного доступа в сеть Интернет. Требования к такой услуге предъявляются высокие. Данные необходимо получать целиком. Голос необходимо слышать четко, не должно быть проблем с установкой связи, слышимостью. Видео должно быть качественным, не должно быть рассыпания картинки, зависаний изображений, звук и видео должны быть синхронизованы. Для того чтобы описанные критерии соблюдались, необходимо иметь надежную и качественную опорную сеть, где будет оптимально сбалансирована загрузка процессорной мощности коммутационного оборудования, пропускная способность каналов связи, паразитный трафик и шумы должны быть минимизированы чтоб не вызывать временных задержек.
Для реорганизации сети предлагаются следующие основные действия:
1. Вынести интерфейсы управления коммутаторов(management-интефейсов) в отдельный VLAN с выделением сети /21 для коммутаторов. Management-VLAN предлагается затерминировать на border. Выполнение этого пункта позволит исключить негативное влияние клиентского трафика на коммутаторы и позволит сократить размер ACL на ТКД за счёт выноса из него правил запрещающих пользователям подставлять ip-адреса из подсети management-интерфейсов коммутаторов. Вынос management'а будет осуществлён, не затрагивая предоставление сервисов клиентам
2. Перенести терминацию пользовательской подсети c border на У-2. На каждый У-2 выделить сеть /21, то есть 2045 адресов для клиентов. Выполнение данного пункта позволит сократить существующий огромный броадкаст домен в десятки раз, что во столько же раз снизит нагрузку на коммутаторы.
3. Поднять ospf-маршрутизацию между У-2 и border'ом, для направления трафика внутри района напрямую с У-2 на У-2 в обход border'а.
4.Вывести многоадресный трафик в отдельный VLAN из пользовательской подсети, это обеспечит беспрепятственный транспорт для введения нового бизнес процесса IP телевидения.
5. Централизовать динамическую выдачу настроек сети пользователям, путём переноса dhcp-сервера с граничного маршрутизатора на сервер находящийся в датацентре компании. Перенос будет осуществлён путём включения функции dhcp-relay на ТКД без прерывания сервиса клиентов. Выполнение данного пункта позволит нам выполнить последующие пункты данного проекта и получать дополнительную информацию о клиенте в полях dhcp option 82, которая может пригодиться для дальнейших разработок.
6. Поднять дистрибуцию статических маршрутов для сетей «локальных ресурсов» с У-2 в сторону клиентов, посредством протокола динамической маршрутизации OSPF. Данный протокол выбран из-за поддержки его операционными системами семейства Microsoft Windows. Данный пункт сделает более простой и удобной настройку клиентам. А главное добавит динамичность маршрутам прописываемых сейчас клиентами статикой
7. Перевести линки между ТКД и У-2 в полноценные транки. Данный пункт при необходимости, позволит легко внедрять QoS на домовой сети.
Аппаратное обеспечение модернизированной домовой локальной вычислительной сети
Модернизированная домовая сеть, построенная по логической схеме, представлена на рисунке 2.1.
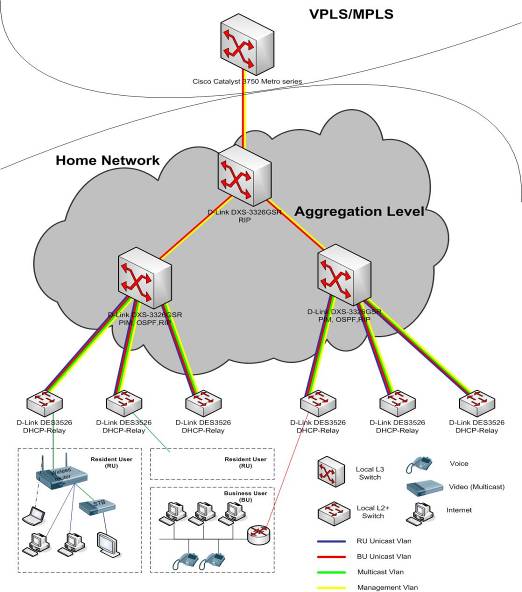
Рисунок 2.1
Рассмотрим архитектуру широкополосной сети доступа. Ключевым моментом дизайна сети является трехуровневая модель построения сети. В сети можно выделить оборудование Уровня Доступа (Access Layer) - это свитчи, к которым подключены клиенты, Уровня Распределения (Aggregation Layer) - узловые свитчи (1ый, 2ой уровни и агрегаторы), Уровня Ядра сети (Backbone Layer).
Таким образом, общая схема сети делится на три уровня:
Уровень доступа - осуществляет физическую концентрацию абонентских линий. Единицу оборудования данного уровня будем называть ТКД (Точка Коллективного Доступа). ТКД организует разделение абонентов на уровне Ethernet с использованием виртуальных сетей, обеспечивает ограничение скорости передачи данных на входе в сеть и осуществляет базовые функции безопасности.
Уровень распределения - терминирует виртуальные сети Уровня Доступа с использованием протокола IP.
Уровень ядра - служит высокоскоростной и надежной магистралью объединяющей все в единое целое.
Серверы широкополосного доступа (BRAS) – в качестве серверов широкополосного доступа устанавливаются маршрутизаторы Cisco 7301, на которых терминируются туннельные PPTP/L2TP сессии клиентов, обращающихся в Интернет. Трафик от клиентов в Интернет проходит сквозь серверы широкополосного доступа.
Для реорганизации сети потребуется 1 сервер для переноса dhcp-сервера с граничного маршрутизатора, коммутационное оборудование менять нет необходимости, так как коммутационной мощности и набора функций коммутаторов DES-3526, DXS-3326GSR хватит для основных пунктов модернизации.
Сервер HP ProLiant DL320 (G3)
Третье поколение серверов ProLiant DL320 (рисунок 2.2) разработано для работы со специализированными предложениями, используемые на малых и средних предприятиях. Кроме того, благодаря новейшим микросхемам Intel появилось множество новых технических возможностей.
• оптимизированные для плотного размещения, максимальной гибкости и управляемости;
• идеальное решение для развертывания много серверной конфигурации;
• стоечные и кластерные модели.
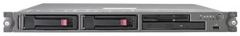
Рисунок 2.2 – Внешний вид сервера HP ProLiant DL320 (G3)
Таблица 2.1 Технические характеристики HP ProLiant DL320 (G3)
| Устройство | Характеристика |
| 1 | 2 |
| Процессор | Intel Pentium 4 3,2 ГГц с поддержкой Hyper-Threading и EM64T |
| Кэш-память | 2 MB кэш-памяти второго уровня |
| Количество процессоров | 1 |
| Набор микросхем | Intel E7221 с шиной FSB 800 МГц |
| Память | 2 ГБ PC3200 DDR SDRAM |
| Сетевой контроллер | двухпортовый интегрированный NC7782 10/100/1000 |
| Слоты расширения |
64-бит/133
МГц PCI-X — 1
(полноразмерный), |
| Контроллер/RAID-контроллер | интегрированный двухпортовый SATA контроллер с поддержкой RAID 0/1. |
| Флоппи-дисковод | опционально |
| Оптический привод | опционально |
| Максимальное количество стандартных внутренних дисковых отсеков | 2х1" (SATA или SCSI без горячей замены) |
| Дисковые массивы | 500 ГБ (SATA c/без горячей замены) |
| Интерфейсы |
USB 4 последовательный 1 указательное устройство (мышь) 1графический 1клавиатура 1разъем RJ-45 2 iLO remote management |
| Графический адаптер | интегрированный видеоконтроллер ATI RAGE XL с 8 МБ видеопамяти SDRAM |
| Форм-фактор | для монтажа в стойку 1U |
| Соответствие отраслевым стандартам |
ACPI 2.0, PCI 2.2 Compliant, PXE Support WOL Support, Microsoft® Logo certifications USB 2.0 |
| Функции управления | ASR (Automatic Server Recovery); iLO Advanced Pack (дополнительно); HP Systems Insight Manager; встроенный журнал управления; монитор контроля параметров накопителя (с контроллерами Smart Array); функция динамического восстановления секторов (с контроллерами Smart Array); профилактическая гарантия на жёсткие диски SAS и SCSI, память и процессоры |
| Управление безопасностью | Пароль на включение питания; пароль клавиатуры; контроль дисковода гибких дисков; контроль загрузки с дискеты; контроль порта USB; съёмные приводы для компакт-дисков и флоппи дисков; пароль администратора |
| Блок питания | Блок питания с автоматическим определением, 350 Вт, PFC, соответствие CE Mark |
Стекируемый коммутатор Gigabit Ethernet 2-го уровня D-Link DES-3526.
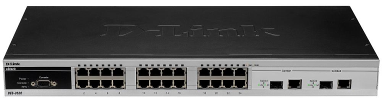
Рисунок 2.3
Коммутаторы серии 10/100 Мбит/с D-Link DES-3500 являются взаимно стекируемыми коммутаторами уровня доступа, поддерживающими технологию Single IP Management (SIM, управление через единый IP-адрес). Эти коммутаторы, имеющие 24 или 48 10/100BASE-TX портов и 2 комбо-порта 1000BASE-T/SFP Gigabit Ethernet в стандартном корпусе для установки в стойку, разработаны для гибкого и безопасного сетевого подключения. Коммутаторы серии DES-3500 могут легко объединяться в стек и настраиваться вместе с любыми другими коммутаторами с поддержкой D-Link Single IP Management, включая коммутаторы 3-го уровня ядра сети, для построения части многоуровневой сети, структурированной с магистралью и централизованными быстродействующими серверами.
В основном, коммутаторы серии DES-3500 формируют стек сети уровня подразделения, предоставляя порты 10/100 Мбит/с и возможность организации гигабитного подключения к магистрали. Трафик, передаваемый между устройствами стека, проходит через интерфейсы Gigabit Ethernet с поддержкой полного дуплекса и обычные провода сети, позволяя избежать использования дорогостоящих и громоздких кабелей для стекирования. Отказ от использования этих кабелей позволяет устранить барьеры, связанные с их длиной и ограничениями методов стекирования. В стек могут быть объединены устройства, расположенные в любом месте сети, исключая возможность появления любой точки единственного отказа (single point of failure).
Управление через единый IP-адрес (Single IP Management)
Коммутаторы серии DES-3500 упрощают и ускоряют задачу управления, т.к. множество коммутаторов могут настраиваться, контролироваться и обслуживаться через уникальный IP-адрес с любой рабочей станции, имеющей Web-браузер.
Cтек управляется как единый объект, и все устройства стека определяются по единственному IP-адресу. С помощью встроенного Web-менеджера, можно получить информацию, представленную в виде дерева (Tree View) о членах стека и топологии сети с указанием месторасположения устройств стека и связей между ними. Это простое и достаточно эффективное Web-управление исключает необходимость установки дорогого ПО для SNMP-управления.
В стек можно легко объединить до 32-х коммутаторов, независимо от модели. Виртуальный стек поддерживает любые модели коммутаторов со встроенным Single IP Management. Это означает, что стек может быть расширен коммутаторами, включая коммутаторы 3-го уровня для ядра сети, коммутаторы на основе шасси или любые другие коммутаторы.
Серия DES-3500 обеспечивает расширенный набор функций безопасности для управления подключением и доступом пользователей. Этот набор включает Access Control Lists (ACL) на основе МАС-адресов, портов коммутатора, IP адресов и/или номеров портов TCP/UDP, аутентификацию пользователей 802.1х и контроль МАС-адресов. Помимо этого, DES-3500 обеспечивает централизованное управление административным доступом через TACACS+ и RADIUS. Вместе с контролем над сетевыми приложениями, эти функции безопасности обеспечивают не только авторизованный доступ пользователей, но и предотвращают распространение вредоносного трафика по сети
Для повышения производительности и безопасности сети коммутаторы серии DES-3500 обеспечивает расширенную поддержку VLAN, включая GARP/GVRP, 802.1Q и асимметричные VLAN. Управление полосой пропускания позволяет установить лимит трафика для каждого порта, что дает возможность управлять объемом трафика на границе сети. Коммутатор поддерживает установку резервного источника питания. Другие характеристики включают поддержку 802.3ad Link Aggregation, 802.1d Spanning Tree, 802.1w Rapid Spanning Tree и 802.1s Multiple Spanning Tree для повышения надежности и доступности виртуального стека.
Серия DES-3500 имеет широкий набор многоуровневых (L2, L3, L4) QoS/CoS функций, для гарантии того, что критически важные сетевые сервисы, подобные VoIP, ERP, Intranet или видеоконференции будут обслуживаться с надлежащим приоритетом. Поддерживаются 4 очереди приоритетов для 802.1p/TOS/DiffServ с классификацией на основе МАС-адресов источника и приемник, IP-адресов источника или приемника и/или номеров портов TCP/UDP.
Стекируемый коммутатор Gigabit Ethernet 3-го уровня D-Link DES- 3326SR.
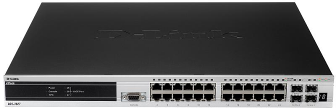
Рисунок 2.4
Коммутаторы нового поколения серии xStack DGS-3300 предоставляют сетям крупных предприятий и предприятий малого и среднего бизнеса (SMB) высокую производительность, гибкость, безопасность, многоуровневое качество обслуживания (QoS) и возможность подключения резервного источника питания. Коммутаторы обеспечивают высокую плотность гигабитных портов для подключения рабочих мест, оснащены слотами SPF для гибкого подключения по оптике, слотами для установки модулей расширения с портами 10 Gigabit Ethernet и поддерживают расширенные функции программного обеспечения. Коммутаторы можно использовать в качестве устройств уровня доступа подразделений или в ядре сети для создания многоуровневой сетевой структуры с высокоскоростными магистралями и централизованным подключением серверов. Провайдеры услуг могут также использовать преимущества коммутаторов с высокой плотностью портов SFP для формирования ядра оптической сети (FTTB).
Виртуальный стек.
Любой из коммутаторов серии DGS-3300 может функционировать в качестве автономного устройства или части масштабируемого стека. Встроенная поддержка технологии Single IP Management позволяет автономному коммутатору стать частью виртуального стека, в котором внутристековый трафик передается по обычным сетевым кабелям, исключая необходимость использования дорогостоящих специализированных кабелей для стекирования. Это позволяет избежать проблем, связанных с длиной кабелей и методом физического стекирования и объединить в виртуальный стек устройства, расположенные в любом месте сети, минимизируя влияние единой точки возможного отказа.
Безопасность, производительность и доступность
Коммутаторы серии DGS-3300 предоставляют широкий набор функций безопасности, включая многоуровневые L2/L3/L4 списки контроля доступа и аутентификацию пользователей 802.1x через серверы TACACS+ и RADIUS. Кроме того, они поддерживают статическую IP v.4/v.6 маршрутизацию на 3 уровне для повышения производительности и безопасности сети. Встроенная технология ZoneDefense представляет собой механизм, позволяющий совместно работать коммутаторам D-Link серии xStack и межсетевым экранам и обеспечивающий активную сетевую безопасность. Функция Zone-Defense автоматически изолирует инфицированные компьютеры сети и предотвращает распространение ими вредоносного трафика.
Для повышения производительности и безопасности коммутаторы серии DGS-3300 обеспечивают расширенную поддержку VLAN, включая GARP/GVRP и 802.1Q. Для поддержки объединенных приложений, включая VoIP, ERP и видеоконференций, широкий набор функций QoS/CoS 2/3/4 уровней гарантирует, что критичные к задержкам сетевые сервисы будут обслуживаться в приоритетном режиме. Для предотвращения загрузки центрального процессор обработкой вредоносного широковещательного трафика, генерируемого злоумышленниками или обусловленного вирусной активностью, коммутаторы серии DGS-3300 предоставляют функцию D-Link Safeguard Engine, позволяющую повысить надежность и доступность сети. Благодаря поддержке функции контроля полосы пропускания для каждого порта можно устанавливать лимиты, гарантируя определенный уровень обслуживания для конечных пользователей. Функция управления полосой пропускания для каждого потока позволяет настраивать типы обслуживания на основе определенных IP-адресов или протоколов.
2.3 Программное обеспечение и настройка коммутационного оборудования
Структура исходной сети представленной на рисунке 2.5 является работающей системой приносящей доход, следовательно, предоставление сервиса для конечных абонентов является приоритетной задачей. При проведение всех работ по реорганизации схемы управления и оптимизации структуры, необходимо обеспечить минимальное прерывание сервиса и возможность отката на старую работающую схему.
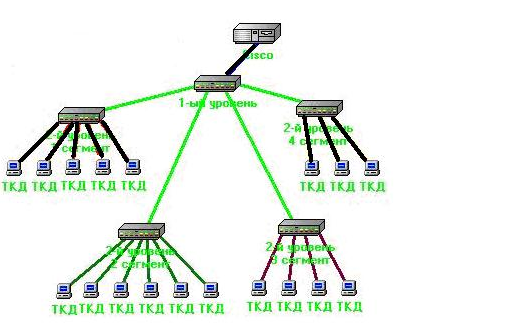
Рисунок 2.5
1. Этап подготовки сети.
Определение точной топологии домашней сети, если требуется заведение заявок на исправление (при наличии каких- либо временных каналов связи, каскадных подключениях) Проверка коммутаторов, определение портов сегмента.
2. Выделение требуемого количества сетей для реализации проекта.
Cети для работы OSPF /30
Cети для users /21
Cети для management /22
Сформировать конфиг DHCP сервера.
3. Подготовка конфигов:
Коммутаторов ДС для динамического формирования неблокируемого сервера DHCP
Магистрального оборудования для организации должного пиринга.
4. Запуск маршрутизации:
Терминируем интерфейсы на граничном маршрутизаторе
Терминируем интерфейсы на узлах сегментов
Убедиться, что маршрутизация работает правильно и сети анонсируются.
Удалить default route на узлах, убедиться что маршрут пришел по OSPF.
5.Запуск пользователей
Удаляем аплинк из влана пользователей
Терминируем пользователей на У2
Запускаем DHCP.
6. Убеждаемся, что пользователи начали получать ip и подключаться к vpn серверу.
Все пункты будут выполняться последовательно, с оповещением клиентов и необходимыми промежутками для перехода клиентов на новую адресацию. Планируемый перерыв сервиса не больше минуты на каждого клиента. Проект внедряется на существующем оборудовании без каких либо существенных материальных затрат. L3 трафик проходящий через У-2 достаточно мал и ресурсов DXS-3326GSR вполне хватит для такой схемы организации, единственное затрагивающее нас ограничение в нём это размер таблицы ipfdb в 3000 записей, но при подключении более 2500 клиентов в сегменте - его легко заменить на более мощный, например DGS-3627G с таблицей ipfdb в 8000 записей. L3 функции на У-1 задействованы не будут, и значит повышенных требований к нему не предъявляется. Настройка активного оборудование находиться в Приложение 1.
Расширение входящего канала. При строительстве оптических линий связи используется многожильный оптический кабель. При наличии свободных волокон можно расширить входящий канал, используя технологию агрегирование каналов — технология, которая позволяет объединить несколько физических каналов в один логический. Такое объединение позволяет увеличивать пропускную способность канала и увеличить надежность канала. Агрегирование каналов может быть настроено как между двумя коммутаторами, так и между коммутатором и сервером. Настройка активного оборудование находиться в Приложение 1.
В качестве платформы для сервера DHCP предлагается использовать Unix-подобную операционную система для ПК, основанную на самых различных, современных архитектурах. Эта операционная система выбрана в первую очередь из-за своей очень высокой надёжности, стабильности, защищённости и высокой производительности. Так же важную роль в выборе этой операционной системы сыграли факторы, что она является операционной системой с открытым кодом и для неё доступны тысячи бесплатных пакетов и прикладных программ. Можно настроить сервер DHCP, используя файл конфигурации /etc/dhcpd.conf приложение 2.
Информационная безопасность модернизированной домовой локальной вычислительной сети
Безопасность в локальной сети должна обеспечивать администрация сети, но пользователи тоже не должны забывать о безопасности в сети, так как большинство вредоносных программ распространяются через компьютеры пользователей. Таким образом требуется комплекс мер для обеспечения информационной безопасности в сети, как со стороны администрации, так и со стороны рядовых пользователей.
Пользователям сети нужно защищать только свой компьютер, что бы сохранить целостность конфиденциальной информации, скрыть её от других пользователей сети, так же компьютер может стать рассадником вирусов и всевозможных сетевых червей, которые будут мешать работать всем пользователям сети создавая создавать большой локальный трафик. Что бы пользователю защитить свой компьютер ему необходим комплекс программного обеспечения для обеспечения безопасности.
Существует множество программных комплексов защиты компьютера. Например: Kaspersky Internet Security, Norton Internet Security, Panda Internet