Оценка защищенности информационных ресурсов и управление защитой информации
- нарушение конфиденциальности информации;
- нарушение целостности информации;
- нарушение (частичное или полное) работоспособности АСОИ
- с использованием доступа субъекта системы к объекту угрозы
- использование скрытых каналов
- активное воздействие;
- пассивное воздействие (бездействие)
- неадекватность политики безопасности реалиям АСОИ;
- ошибки административного управления;
- ошибки в алгоритмах и программах;
- ошибки в реализации алгоритмов и программ
- непосредственное воздействие на объект угрозы;
- воздействие на систему разрешений;
- опосредованное воздействие (через других пользователей);
- «маскарад» (присвоение прав другого пользователя);
- использование «вслепую»
- в интерактивном режиме;
- в пакетном режиме
- АСОИ в целом;
- объекты АСОИ;
- субъекты АСОИ;
- каналы передачи данных, пакеты данных
- вирусы;
- программные ловушки
- хранение данных;
- передачи данных;
- обработки данных
2.2 Оценка ущерба от реализации информационных угроз анализ риска)
Объектом анализа в данной курсовой работе выступает Альфа-банк, поэтому необходимо отразить его основные характеристики, которые будут использоваться в нижеследующих расчетах.
Альфа-банк, основанный в 1991 году, семь последних лет остается крупнейшим частным банком России. «Успехами после кризиса 1998 года он во многом обязан основному владельцу Михаилу Фридману, который принимает самое активное участие в управлении банком, чего не скажешь о других владельцах «Альфа-Групп» - Германе Хане и Алексее Кузьмичеве, им в банке принадлежит 23% и 18% соответственно. Доля Фридмана – около 36%. Еще около 14% банка – в собственности президента Альфа-банка Петра Авена».
Активы банка – 230,3 млрд. руб., капитал – 30,6 млрд. руб., прибыль до налогообложения 2,6 млрд. руб., депозиты частных лиц – 36,8 млрд. руб., ставки по годовым депозитам на сумму до 100 000 руб. принесет 7,5%, а вклад свыше 1 млн. руб. – 9%, муниципальные облигации – 3,3 млрд. руб., корпоративные облигации – 8,5 млрд. руб., средства клиентов – 144,9 млрд. руб., доля срочных депозитов – 55,9%.
Под риском реализации угрозы информационной безопасности предприятия понимается вероятность свершения события, ведущего к нарушению режима его функционирования и экономическому ущербу (потерям). С оценкой степени риска связывается получение вероятностной оценки экономического ущерба, который может понести защищаемое предприятие в случае реализации информационной угрозы его безопасности:
R = PL,
где R – величина риска; P – вероятность реализации конкретной угрозы; L – ущерб от реализации этой угрозы.
Предлагаемый ниже подход к анализу риска позволит обосновать выбор эффективного варианта комплекса планируемых мероприятий, обеспечивающих защиту предприятия с допустимыми для его экономики значениями экономических потерь, т.е. с незначительными (допустимыми) изменениями параметров деятельности.
Первый этап – необходимо выбрать точку отсчета, от которой будут отмечаться достигнутые и прогнозные параметры деятельности (см. выше), как фиксированное состояние данной производственной системы, и все дальнейшие оценки динамики риска угроз ведутся от этого состояния.
Второй этап – определение аспектов деятельности, уязвимых в защищаемом объекте. В качестве примера этого этапа можно использовать таблицу 2.2, в которой отражается особенность реализации информационных угроз.
Третий этап – оценка вероятности проявления (частоты реализации) информационных угроз с использованием одного из методов (или их совокупности):
- эмпирической оценки числа проявлений угрозы за определенный период.
Табл. 2.2. Основные особенности реализации угроз информационной безопасности (применительно к АСОИ).
| Виды угроз | Объекты воздействия | |||
| Оборудование | Программы | Данные | Персонал | |
| Утечка информации |
Хищение носителей, подключение, несанкционирован- ное использование |
Несанк- ционированное копирование, перехват |
Хищение, копия, перехват | Разглашение халатность, передача сведений |
| Нарушение целостности информации |
Подключение, модификация, изменение режимов, несанкционирован- ное использование ресурсов |
Внедрение специальных программ | Искажение, модификация | Вербовка, подкуп |
| Нарушение работоспособности системы | Изменение режимов, вывод из строя, нарушение | Искажение, подмена, удаление | Удаление, искажение | Уход, физическое устранение |
- непосредственной регистрации проявлений угроз;
- оценки частоты проявления угроз по специальной таблице коэффициентов (см. приложение).
Четвертый этап – оценка величины потерь, ожидаемых в результате реализации информационной угрозы. Ожидаемые величины потерь следует рассматривать как некую функцию от уровня надежности применяемых в системе безопасности методов защиты.
Пятый этап – анализ возможных методов защиты с оценкой их стоимости и эффективности.
Стоимость метода защиты – величина совокупных затрат на его разработку, реализацию и эксплуатационные расходы.
Эффективность системы защиты – общая характеристика ее способности противостоять информационным угрозам предприятия и частный показатель эффективности системы защиты в целом.
Выбор одного из вариантов защиты информации должен соответствовать коэффициенту, отражающему соотношение «эффект/стоимость». За величину эффекта можно принять ущерб от реализации информационной угрозы, а стоимость, таким образом, выражает затраты на ее организацию и эксплуатацию.
Защита информации предполагает достижение определенного сочетания трех свойств: конфиденциальности, целостности и готовности.
Конфиденциальность информации понимается как засекреченная информация и предназначена для использования только допущенным к ней лицам. Целостность информации – на основе которой принимаются решения –должна быть достоверной и полной и защищена от возможных искажений. Готовность: информация предоставляется в подобающем ей виде соответствующим ей службам (структурам) в решении управленческих задач. Невыполнение хотя бы одного элемента будет означать уязвимость системы защиты, т.е. влиять на выживаемость организации.
Выживаемость организации с экономической точки зрения можно определить как финансовую устойчивость, т.е. состояние счетов организации, гарантирующее ее постоянную платежеспособность. Кризисное финансовое состояние означает вероятность банкротства организации.
Необходимо как можно лучше обеспечить защиту конфиденциальной информации при предельно допустимых затратах. Задачи защиты ставят с учетом оценки угроз от внешних (конкуренты, злоумышленники) и внутренних (отдельные работники с социально-психологическими или моральными проблемами) источников опасности.
«Количественную оценку угроз, исходящих из различных источников, производят применительно к потенциальным каналам несанкционированного распространения конфиденциальной информации, каждый из которых интерпретируется как вариант несанкционированного доступа к ней. Поэтому целесообразность организации защиты конфиденциальной информации будет определятся размерами потенциального ущерба, причиняемому предприятию утечкой (разглашением, утратой) конфиденциальной информации по каналам несанкционированного доступа.
Чаще всего затраты И на организацию защиты конфиденциальной информации принимают пропорционально размеру потенциального ущерба или упущенной выгоды предприятия от ее использования L:
И = kL,
где k – коэффициент, учитывающий допустимую величину затрат на организацию защиты конфиденциальной информации в долях от величины потенциального ущерба или упущенной выгоды (от 0,05 до 0,2).
При затруднении с оценкой размера упущенной выгоды L затраты на организацию защиты могут быть приняты пропорционально величине прибыли П, получаемой предприятием за счет использования конфиденциальной информации:
И = kП.
По мнению экспертов, если затраты на организацию защиты от информационных угроз L на предприятии составили менее 5% величины упущенной выгоды или прибыли за счет использования своей конфиденциальной информации, то оно рискует собственной экономической безопасностью. Если же они превышают 20% от этих величин, то целесообразно пересмотреть организацию (структуру средств) защиты конфиденциальной информации, чтобы сократить затраты на нее. <…>
По имеющимся оценкам, затраты на безопасность могут оказаться весьма значительными. Так, при эффективности защиты, близкой к единице (т.е. при расчетном сроке окупаемости инвестиций в комплекс защитных мер один год), и вероятности проявления угроз от 15 до 20% (примерно соответствует вероятности проявления на протяжении 5 лет имущественных угроз крупным коммерческим структурам) допустимые издержки на безопасность должны находиться в пределах от 15 до 19% активов предприятия».
Предположим, что Альфа-банк предполагает осуществить сделку с крупным предприятием выгода от которой банку составит 1 млрд. руб., то сумма средств на организацию конфиденциальной информации составит:
50 млн. руб. < затраты на организацию защиты < 200 млн. руб.
Допустимые издержки на безопасность = от 34,545 млрд. руб. до 43,757 млрд. руб.
Цель анализа риска состоит в выборе такой политики предприятия, которая позволит ему построить и реализовать оптимальный вариант собственной службы безопасности, речь о которой пойдет в третьем разделе.
Раздел 3. Стратегии служб безопасности в защите организаций от информационных угроз
3.1 Служба безопасности организации
Коммерческие предприятия на территории РФ вправе создавать независимо от организационно-правовых форм обособленные подразделения для осуществления охранно-сыскной деятельности в интересах собственной безопасности – службы безопасности.
В государственных структурах эти функции выполняют специальные службы. В области защиты информации, например, Государственная техническая комиссия при Президенте РФ (ГТК), ФАПСИ (Федеральное агентство правительственной связи и информации при Президенте РФ), ФСБ и т.д. В США – Совет по защите важнейших объектов инфраструктур, ФБР.
Рассмотрим службу безопасности (СБ) коммерческого объекта на примере Альфа-банка. Финансовая деятельность особенно нуждается в защите собственной конфиденциальной информации, обеспечиваемой техническими средствами безопасности (банк имеет подключение к Интернету, электронные торговые терминалы, множество документов в электронном виде, банкоматы и т.д.). Типовая структура службы безопасности крупного коммерческого банка представлена на рис. 3.1.
Различают программно-технические средства защиты:
- к классу технических средств относятся: средства физической защиты территорий; сети электропитания; аппаратные и аппаратно-программные средства управления доступом к персональным компьютерам, комбинированные устройства и системы;
- к программным средствам защиты относятся: проверка паролей, программы шифрования, цифровой подписи, средства антивирусной защиты, программы восстановления и резервного хранения.
Структурными подразделениями службы безопасности предприятия могут быть группы (отделения, отделы, службы) частных детективов и охранников, в том числе работников, проектирующих, монтирующих или эксплуатирующих средства охранно-пожарной сигнализации.
Типовые функции основных подразделений службы безопасности могут состоять в следующем:
Группа режима:
определяет перечень сведений, составляющих коммерческую тайну, осуществляет контроль за порядком засекречивания документов, периодически оценивает выходящие за пределы фирмы (объекты) документы и материалы на наличие служебных и конфиденциальных сведений;
разрабатывает положения и инструкции о порядке работы со служебной информацией и сведениями, составляющую коммерческую тайну;
организует и ведёт закрытое делопроизводство, учёт пользования, хранение и тиражирование документов с коммерческой тайной;
осуществляет только допуск персонала к работе с информацией, составляющей коммерческую тайну, разрабатывает и осуществляет проверки выполнения сотрудниками объекта нормативов работы с информацией различной категории важности;
участвует в работе по повышению квалификации персонала, работающего с документами и обрабатывающими различные категории информации;
организует и проводит изучение кандидатов для приёма на работу, связанную с допуском к информации различной категории;
обеспечивает физическую охрану руководителей фирмы, объектов с использованием соответствующих систем и средств, выявляет угрозы безопасности деятельности объекта, осуществляет защиту от угроз и их отражение;
при необходимости обеспечивает охрану отдельных лиц из числа персонала объекта и гостей.
Техническая группа:
- совместно с группой охраны участвует в обеспечении безопасности деятельности объекта (фирмы с помощью технических средств защиты – систем сигнализации, наблюдения, связи и т. п.);
- обеспечивает бесперебойную работу всех технических средств системы защиты объекта, осуществляет ремонт и настройку аппаратуры защиты, готовит и реализует предложения по повышению эффективности и совершенствованию технических средств защиты;
- планирует и выполняет мероприятия по специальной защите объекта и его помещений;
- по договорённости с руководством объекта обеспечивает работоспособность, настойку и ремонт различной техники и оборудования, используемых на объекте;
- осуществляет заказы, приобретение и установку различного рода технических средств по заданию руководства объекта.
Детективная группа:
- разрабатывает и проводит специальные мероприятия по изучению отдельных лиц из числа персонала объекта, клиентов фирмы и жителей ближайшего к объекту окружения, в действиях которых содержатся угрозы безопасности деятельности объекта (фирмы);
- осуществляет проверку кандидатов для приёма на работу в объект;
- по отдельным заданиям руководства разрабатывает и проводит специальные мероприятия в отношении фирм-конкурентов;
- поддерживает контакты с правоохранительными органами по всем вопросам обеспечения безопасности деятельности объекта (фирмы).
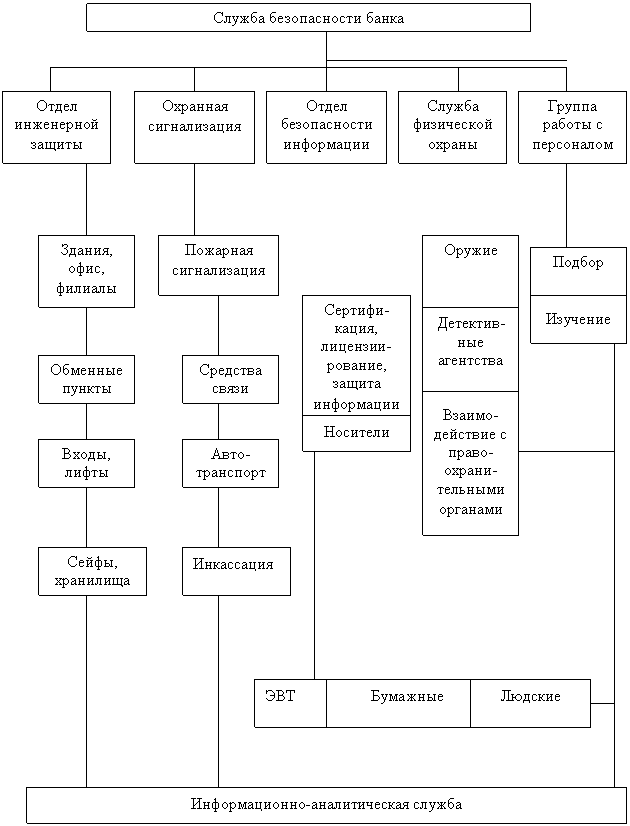 |
Рис. 3.1 Типовая структура службы безопасности коммерческого банка.
3.2 Обеспечение информационной безопасности организации
3.2.1 Технические средства защиты от подслушивания
Подслушивание – один из видов распространения информационной угрозы безопасности организации и коммерческой деятельности, заключающийся в несанкционированном съеме конфиденциальной информации следующими способами: подслушивание разговоров в помещении или автомашине с помощью предварительно установленных «радиожучков» или магнитофонов; контроль телефонных разговоров, телексных и телефаксных линий связи, радиотелефонов и радиостанций; дистанционный съем информации с различных технических средств, в первую очередь с мониторов и печатных устройств компьютеров и т.д.
Существенной преградой