Оценка защищенности информационных ресурсов и управление защитой информации
3.2.2 Защита технических средств обработки информации
Объектом интереса злоумышленников являются не только деловые разговоры, но и технические средства обработки информации, такие как: копировальные аппараты, компьютеры и другая техника излучают различного рода сигналы (электромагнитные, акустические, вибрационные), которые можно принимать в соседнем с объектом здании и затем и читать затем обрабатываемую на этой технике информацию.
Защита технических средств обработки информации ведется в двух направлениях: выявление и устранение (или существенное ослабление) излучающих сигналов путем доработки самих технических средств; экранировка средств обработки информации и помещений, в которых они используются.
Работы по этим направлениям доступны только специалистам и требуют существенных финансовых и трудовых затрат.
Защита коммуникаций
Важным атрибутом деятельности организации является связь – телефонная, телефаксная, радиосвязь, специальная компьютерная. Коммуникации можно разделить на две группы: внешние и внутренние.
Защита внешних коммуникаций включает в себя:
- использование собственной аппаратуры электронного шифрования для телефаксной, компьютерной и телефонной связи при обмене конфиденциальной или важной информацией с партнерами и клиентами;
- использование платных государственных защищенных каналов связи;
- сокращение или исключение обсуждений по городским телефонам важных коммерческих вопросов, особенно при использовании беспроводных телефонных аппаратов.
Защита внутренних коммуникаций включает в себя:
- экранирование всех коммуникаций банка данных;
- установка датчиков сигнализации на места возможных посторонних подключений к коммуникациям банка данных;
- использование в качестве внутренней телефонной связи селекторов, не подключенных к городским телефонным каналам;
- периодический контроль внутренних коммуникаций специалистами службы технической защиты.
Безопасность в виртуальном пространстве
«По данным американских СМИ, 82% взломов компьютерных систем компаний и учреждений США осуществляют их собственные служащие (действующие либо бывшие) и подрядчики, работающие по контрактам. Примерно 6% вторжений в системы составляют действия организованной преступности в целях вымогательства и «отмывания» денег. Около 5% взломов совершают киберпреступники, занимающиеся похищением и продажей информации. Такой же процент в статистику взломов вносит компьютерная «деятельность» детей и подростков. Приблизительно 2% взломов осуществляют правительственные органы США, включая спецслужбы. <…>
Согласно данным социологического опроса, проведенного министерством юстиции США среди 120 крупнейших американских корпораций и банков, жертвами криминальных операций хакеров с кредитными карточками стали 96,6% опрошенных, мошенничеств с телефонами сотовой связи – 95,5%, преступлений с помощью средств телекоммуникаций, включая электронную почту, - 96,6%. Случаи несанкционированного доступа к секретным данным были зарегистрированы в 95% опрошенных организаций, незаконного копирования программ – в 91,2%».
Другие виды компьютерных преступлений представлены в приложении.
Мерами, служащими защитой от несанкционированного проникновения, хищения или любого другого использования конфиденциальной информации, могут послужить скрытое наблюдение за сотрудниками организации со стороны СБ; привлечение в качестве эксперта бывших или так называемых «этичных» хакеров (белошляпочников), которые предлагают на возмездной основе проверить на уязвимость компьютерные сети и системы организации, оказывают консультационные услуги; страхование коммерческих структур от компьютерных взломщиков.
Все вышеперечисленные меры не могут полностью защитить организацию от хакерских атак или несанкционированного съема информации на всей протяженности ее жизнедеятельности, т.к. компьютерные технологии стремительно развиваются и кибернетическая преступность приобретает все более изощренные формы и охватывает широкий спектр криминальной деятельности.
Что касается данных по России (киберпреступность), то, по мнению автора работы, будь они собраны и опубликованы оказались бы достаточно близки к приведенным по США.
Основным выводом к разделу можно отнести следующие рекомендации: организация, чтобы защитить свою конфиденциальную информацию должна иметь либо собственную службу безопасности или пользоваться услугами других предприятий, оказывающих безопасность различных видов деятельности; организация не должна экономить на технических средствах обнаружения и противодействия подслушивания, защиты технических средств обработки информации, коммуникаций и безопасности виртуального пространства. В противном случае организация рискует получить материальный, крупный материальный ущерб, вплоть до состояния банкротства.
Раздел 4. Аналитический раздел.
Объект управления: Служба информационной безопасности банка (подразделение службы безопасности банка «Альфа-банк»). Основной деятельность данного подразделения является защита конфиденциальной информации, которой располагает банк. Одна из мер такой защиты это грамотный подбор персонала и постоянный контроль его действий на территории банка, а временами и за ее пределами. Набор персонала (прием на работу), увольнение и даже смена должности – это все бизнес-процессы, которые можно связать со службой информационной безопасности банка. Во всех этих процессах как субъекты менеджмента фигурируют люди, а люди, как известно это довольно не стабильный носитель информации. Вот поэтому от служб безопасности банка, а именно службы информационной безопасности требуется постоянный контроль персонала, как новоприбывшего, так и уже уволенного. Управление и структуру службы безопасности модно рассмотреть на схеме 3.1 (выше).
Виды обеспечения службы информационной безопасности:
Техническое: Все рабочие места службы информационной безопасности должны быть обеспечены новейшими по мощностям персональными компьютерами, весь отдел должен быть обеспечен локальной сетью и выходом в интернет на большой скорости
Программное: Использование спецпрограмм, корпоративная ИС банка (разработанная специально для конкретного банка и его филиалов), использование сертифицированного лицензионного ПО (т.к. антивирусы, брандмауэры, браузеры)
HR обеспечение: Только отборный и качественный персонал тщательно проверенный службой безопасности банка и высшим руководством. В общем, просто так туда не попасть…
Раздел 5. Проектный раздел.
5.1 Постановка задачи.
На предприятии появилось вакантное место, необходимо заполнить его квалифицированным сотрудником. Но есть вероятность, что приняв сотрудника на работу, предприятие получит информационную течь. Для этого отдел безопасности должен проверить резюме и личность сотрудника перед приемом на работу.
Задача: принять на работу квалифицированного сотрудника, который будет соблюдать правила конфиденциальности на предприятии.
5.2 Экономическая сущность задачи.
Цель – принять сотрудника на работу; вход – резюме, выход – обобренное резюме и трудовой договор; задача не периодична и выполняется по мере необходимости.
5.3 Архитектура задачи.
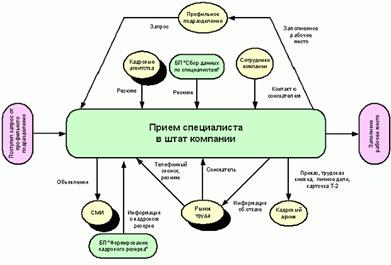
Рис. 5.3.1 Архитектура задачи
Для выполнения такого бизнес-процесса как прием сотрудника необходимо участие службы информационной безопасности банка, отдела HR (отдел кадров) и виза генерального директора. Так же необходим сотрудник-претендент и его резюме.
5.4 Описание метода решения задачи.
Задача решается по алгоритму бизнес-процесса показанному ниже на рисунке 5.6.1.
5.5 Информационное обеспечение подсистемы или задачи.
(Так как для приема сотрудника на работу и его проверки службой информационной безопасности банка никакой ИС не требуется, то приведу сравнение нескольких ERP систем)
Корпоративная информационная система (КИС) — управленческая идеология, объединяющая бизнес-стратегию и информационные технологии. Корпоративная информационная система — это масштабируемая система, предназначенная для комплексной автоматизации всех видов хозяйственной деятельности небольших и средних предприятий, в том числе корпораций, состоящих из группы компаний, требующих единого управления. Корпоративной Информационной Системой может считаться система, автоматизирующая более 80 % подразделений предприятия. Корпоративные информационные системы являются развитием систем для рабочих групп, они ориентированы на крупные компании и могут поддерживать территориально разнесенные узлы или сети. В основном они имеют иерархическую структуру из нескольких уровней. Для таких систем характерна архитектура клиент-сервер со специализацией серверов или же многоуровневая архитектура. При разработке таких систем могут использоваться те же серверы баз данных, что и при разработке групповых информационных систем. Однако в крупных информационных системах наибольшее распространение получили серверы Oracle, DB2 и Microsoft SQL Server.
AVARDA (до 2005 г. — «Мир торговли») — разработка российской софтверной компании Ansoft. Относятся к классу ERP-систем для торговли, охватывают торгово-складской, производственный и финансовый контуры деятельности оптовых и розничных компаний. Детально проработаны механизмы обмена данными в распределённых компаниях и холдингах. В рейтингах по количеству ERP-внедрений в торговле продукты AVARDA занимают 2 место в России[1]. Большинство инсталляций произведено в средних и крупных торговых компаниях, порядка 20 % проектов — в небольших компаниях, планирующих рост в краткосрочной перспективе. Продукты AVARDA реализуются непосредственно компанией Ansoft.
Линейка продуктов
Системы класса ERP для торговли
AVARDA.ERP — ERP-система для комплексной автоматизации торговых компаний. Функциональность системы позволяет автоматизировать оптовое и розничное направления торговли
AVARDA.RetailNetwork — ERP-решение для автоматизации розничных сетей. Поддерживает все современные форматы магазинов, от бутика до гипермаркета.
AVARDA.RetailNetwork for DIY — отраслевое ERP-решение для сетей магазинов и гипермаркетов строительных и отделочных материалов
Другие системы автоматизации
AVARDA.WMS — система управления складской логистикой
AVARDA.RPL — система обмена данными в распределённых компаниях
Технические характеристики
Операционная система для сервера БД: Linux или Windows
Операционная система для рабочих станций: Windows или Linux
СУБД: Firebird, InterBase
Архитектура системы: клиент/сервер
Технологии обмена с внешними системами: различные виды файлового обмена, XML, COM/DCOM и др.
Нагрузочные тестирования
Нагрузочные тестирования продуктов AVARDA проводятся на программно-аппаратном комплексе AVARDA.Emulator, созданном специалистами компании Ansoft. AVARDA.Emulator представляет собой локальную сеть из рабочих станций и серверов, и позволяет имитировать реальную работу предприятия в ERP-системе. Имитационный стенд AVARDA.Emulator постоянно функционирует в департаменте разработок и тестирования ПО компании Ansoft и предназначен для повышения качества разрабатываемого программного обеспечения. Регулярно AVARDA.Emulator используется для проведения публичных нагрузочных тестирований ERP-систем.
Публичные тестирования
2006 г. — Выставка Softool, публичное нагрузочное тестирование ERP-системы AVARDA. Имитация реальной работы системы в торговом холдинге. Параметры холдинга: 10 филиалов, 5000 отгрузок в сутки, база данных 120Гб., годовой оборот свыше 2 млрд евро
2007 г. — Выставка Softool, публичное нагрузочное тестирование ERP-системы AVARDA.RetailNetwork. Имитация реальной работы системы в розничной сети федерального масштаба. Параметры розничной сети: управляющая компания, 10 региональных офисов, 10 гипермаркетов, 50 супермаркетов, 500 минимаркетов, более 1000 одновременно работающих пользователей.
Система является платным коммерческим проектом.
ERP5 - ERP система с открытым исходным кодом - разрабатывается французской компанией Nexedi и распространяется по GPL лицензии.
Архитектура
ERP5 написана на языке Python и использует Zope в качестве application server. Так как клиентом является браузер, то ERP5 может легко использоваться как полнофункциональный интернет-магазин. Широкое применение Workflow в ERP5 позволяет наглядно автоматизировать бизнес-процессы и гибко настраивать права пользователей.
Бизнес-функционал
ERP5 состоит из модулей (Business Templates), каждый из которых расширяет бизнес-функционал системы в определенной области. Общее количество бизнес-модулей более 100. Для учета товарных остатков и создания каталогов используется модуль "Product data management", модуль "Trade" содержит необходимые документы и формы для учета закупок и продаж. Business Template "Accounting" позволяет вести бухгалтерский и управленческий учет, создавать отчеты и выставлять счета контрагентам. Для отражения отраслевых особенностей требуется установка специальных бизнес-модулей. Например модуль "Banking" позволяет использовать ERP5 в качестве операционной банковской системы, "Apparel" - используется для автоматизации компаний, производящих одежду и аксессуары. Для работы с ERP5 с помощью мобильных устройств создан модуль "Mobile".
Технические характеристики
Операционная система для сервера БД: Linux
Операционная система для рабочих станций: не важно
Архитектура системы: web-клиент/сервер
Интернационализация и локализация
Пользовательский интерфейс основан на UTF-8 и обеспечивает контекстный перевод. Внутри одной инсталляции могут использоваться несколько различных планов счетов, относящихся даже к разным странам. По умолчанию используется английский язык, доступны переводы на французский, японский, польский и русский.
Поддержка ERP5 в России
Русская локализация, мейл-листы на русском языке, зеркало исходников, пакеты для установки ERP5 для Debian/Ubuntu осуществляются компанией "Раскон".
5.6 Описание бизнес-процесса.
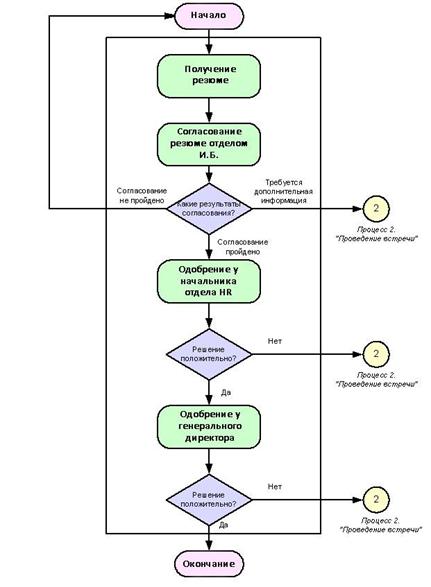
Рис. 5.6.1 Бизнес-процесс приема на работу.
Заключение
Информация всегда играла в жизни человека очень большую роль, но с середины 20-го века в результате социального прогресса и прорыва в развитии науки и техники роль информации неизмеримо возросла. Теперь, с усовершенствованием информационных технологий, можно не выходя из дома, а, только имея подключение к сети Интернет, совершать покупки, биржевые сделки и управлять персоналом организации.
Использование информационных технологий, сети Интернет и всех видов сетевой организации, большого числа компьютерных программ не только не позволяет оперативно получать информацию и принимать управленческие решения, но и вызывает множество коренных организационных изменений, выражающихся в сокращении бюрократического аппарата, пересмотре традиционных взглядов на роль и механизм эффективной связи корпораций, открытии безграничных возможностей финансовых рынков, инвестировании, интеграции персонала. С Интернетом связаны диффузионизм знаний, их доступность в любой точке планеты, увеличение темпов роста производительности физического и умственного труда. Экономический и управленческий потенциал организации во все большей степени зависит от способности управляющих контролировать информацию, манипулировать ею, защищать ее и нацеливать ресурсы персонала в конструктивное русло.
Электронный бизнес – абсолютно другая форма деловых отношений, оказала серьезное воздействие на внутреннюю организацию и методы деятельности фирмы. Фирмы стали широко применять делегирование отдельных функций и даже частей бизнес-процесса сторонним организациям и лицам, более компетентным в отдельных вопросах, чем они сами. Во многих развитых странах из центрального офиса осуществляется контроль за множеством мелких предприятий, разбросанных по всему миру, тем самым, создавая гибкую производственно-сбытовую сеть, используя возможности глобальной сети – электронную почту, телеконференцию и другие возможности.
Ахиллесова пята информационной безопасности множества организаций – компьютер, с использованием которого злоумышленники, имея доступ в глобальную сеть Интернет, совершают хулиганские, а чаще всего преступные действия, связанные с уничтожением, несанкционированным съемом с целью реализации или другими побуждениями информации и многое другое.
Угрозы, исходящие из различных источников, будучи неподконтрольными со стороны предприятия, могут оказывать дестабилизирующее воздействие на его деятельность. Например, бездействие в сфере защиты информации может привести к нарушению коммерческих интересов организации, вплоть до нанесения ему невосполнимых экономических потерь; снижения деловой активности или способности организации выступать в качестве конкурирующей стороны на товарных рынках; лишение предприятия научно-технического приоритета в соответствующих областях его деятельности; потеря деловой репутации и т.д.
Защита информации – это защищенность информационных систем, информационных ресурсов хозяйствующего субъекта, а также объектов его интеллектуальной собственности от внешних и внутренних угроз, затрудняющих эффективное использование информации и, в некоторых случаях приводящих к экономическому ущербу.
Выживаемость организации прямопропорционально зависит от качества защиты ее конфиденциальной информации. Поэтому руководство организации должно всеми силами противостоять различного рода угрозам, производить анализ риска организации.
Выживаемость организации с экономической точки зрения можно определить как финансовую устойчивость, т.е. состояние счетов организации, гарантирующее ее постоянную платежеспособность. Кризисное финансовое состояние означает вероятность банкротства организации.
Цель анализа риска состоит в выборе такой политики предприятия, которая позволит ему построить и реализовать оптимальный вариант собственной службы безопасности, т.е. обособленные подразделения для осуществления охранно-сыскной деятельности в интересах собственной безопасности.
В государственных структурах эти функции выполняют специальные службы. В области защиты информации, например, Государственная техническая комиссия при Президенте РФ (ГТК), ФАПСИ (Федеральное агентство правительственной связи и информации при Президенте РФ), ФСБ и т.д. В США – Совет по защите важнейших объектов инфраструктур, ФБР.
Организация, чтобы защитить свою конфиденциальную информацию должна иметь либо собственную службу безопасности или пользоваться услугами других предприятий, оказывающих безопасность различных видов деятельности; организация не должна экономить на технических средствах обнаружения и противодействия подслушивания, защиты технических средств обработки информации, коммуникаций и безопасности виртуального пространства. В противном случае организация рискует получить материальный, крупный материальный ущерб, вплоть до состояния банкротства.
«По оценкам экспертов, в странах «семерки» средний ущерб от одного компьютерного преступления (значительную часть их составляют злоупотребления в кредитно-финансовой сфере) достигает $450 тыс., а ежегодные потери в США и Западной Европе – соответственно $100 млрд. и $35 млрд. Несут убытки и российские коммерческие структуры, недооценивающие вопросы компьютерной (информационной) безопасности».
Вышеприведенные факты должны заставить задуматься руководство организаций в отношении всех аспектов противодействия угрозам информационной безопасности. Необходимо выделять необходимые денежные средства на обеспечение защиты телекоммуникаций, инженерных сетей; следить за выполнением своих