Анализ проблем информационной безопасности в компьютерной сети организации, подключенной к сети Интернтет
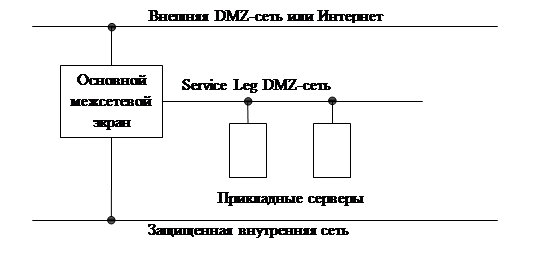
Рис. 2.6. Конфигурация Service Leg DMZ
Конфигурация с двумя DMZ-сетями
При наличии большого числа серверов с разными требованиями доступа можно иметь межсетевой экран пограничного роутера и два внутренних межсетевого экрана разместить все внешне доступные серверы во внешней DMZ между роутером и первым межсетевым экраном. Пограничный роутер будет фильтровать пакеты и обеспечивать защиту серверов, первый межсетевой экран будет обеспечивать управление доступом и защиту от серверов внутренней DMZ в случае, если они атакованы. Организация размещает внутренне доступные серверы во внутренней DMZ, расположенной между основным и внутренним межсетевыми экранами; межсетевые экраны будут обеспечивать защиту и управление доступом для внутренних серверов, защищенных как от внешних, так и от внутренних атак.
Окружение межсетевого экрана для данной сети показано на рис.2.7.
• Внешняя DMZ-сеть соединена с Интернетом через пакетный фильтр, служащий пограничным роутером, - выше были указаны причин, по которым использование пакетного фильтра является предпочтительным.
• Основной межсетевой экран является VPN-шлюзом для удаленных пользователей; такие пользователи должны иметь ПО VPN-клиента для соединения с межсетевым экраном.
• Входящий SMTP-трафик должен пропускаться основным межсетевым экраном.
• Исходящий HTTP-трафик должен проходить через внутренний межсетевой экран, который передает данный HTTP-трафик прикладному НТТР-прокси, размещенному во внутренней DMZ.
Основные и внутренние межсетевые экраны должны поддерживать технологию stateful inspection и могут также включать возможности прикладного прокси. Основной межсетевой экран должен выполнять следующие действия:
• разрешать внешним пользователям соединяться с VPN-сервером, где они должны аутентифицироваться;
• пропускать внутренние SMTP-соединения и данные к прокси-серверу, где данные могут быть отфильтрованы и переданы системам назначения;
• выполнять роутинг исходящего HTTP-трафика от HTTP-прокси и исходящего SMTP-трафика от SMTP-сервера;
• после этого запретить весь другой исходящий HTTP- и SMTP-трафик;
• после этого разрешить весь другой исходящий трафик;
Внутренний межсетевой экран должен принимать входящий трафик только от основного межсетевого экрана, прикладного HTTP-прокси и SMTP-сервера. Кроме того, он должен принимать SMTP- и HTTP-трафик только от прокси, но не от основного межсетевого экрана. Наконец, он должен разрешать все исходящие соединения от внутренних систем.
Чтобы сделать данный пример применимым к окружениям с более высокими требованиями к безопасности, можно добавить следующие сервисы:
• могут быть добавлены внутренний и внешний DNS-серверы, чтобы спрятать внутренние системы;
• может попользоваться NAT для дальнейшего сокрытия внутренних систем;
• исходящий трафик от внутренних систем может фильтроваться, что может включать фильтрование трафика к определенным сайтам или сервисам в соответствии с политикой управления;
• может быть использовано несколько межсетевых экранов для увеличения производительности;

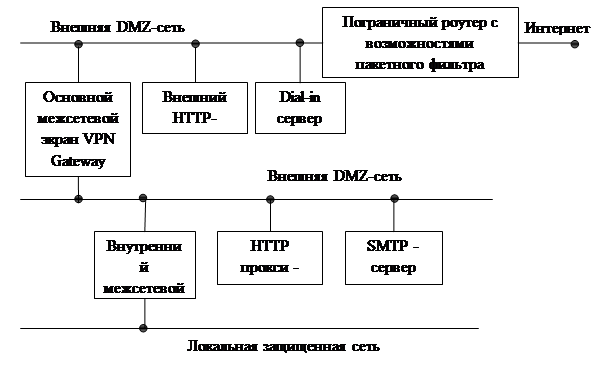 Рис.2.7. Пример окружения межсетевого
экрана с двумя DMZ-сетями
Интранет
Интранет является сетью, которая выполняет те же самые сервисы, приложения и протоколы, которые присутствуют в Интернете, но без наличия внешнего соединения с Интернетом. Например, сеть предприятии, поддерживающая семейство протоколов TCP/IP, можно рассматривать как Интранет.
Большинство организаций в настоящее время имеет некоторый тип Интранета. Во внутренней сети (интранет) могут быть созданы еще меньшие Интранеты, используя внутренние межсетевые экраны. Например, можно защитить свою собственную персональную сеть внутренним межсетевым экраном, и получившаяся защищенная сеть может рассматриваться как персональная интранет.
Так как Интранет использует те же самые протоколы и прикладные сервисы, что и Интернет, многие проблемы безопасности, унаследованные из Интернета, также присутствуют в Интранете.
Экстранет
Термин «Экстранет» применяется к сети, логически состоящей из трех частей: две интранет соединены между собой через Интернет с использованием VPN. Экстранет может быть определена как business-to-business Интранет. Эта сеть позволяет обеспечить ограниченный, управляемый доступ удаленных пользователей посредством той же формы аутентификации и шифрования, которые имеются в VPN.
Экстранет имеет те же самые характеристики, что и интранет, за исключением того, что экстранет использует VPN для создания защищенных соединений через публичный Интернет. Целью интранет является предоставление доступа к потенциально чувствительной информации удаленным пользователям или организациям, но при этом запрещая доступ всем остальным внешним пользователям и системам. Экстранет использует протоколы TCP/IP и те же самые стандартные приложения и сервисы, которые используются в Интернете. На рис. 2.8 показан пример топологии сети экстранет.
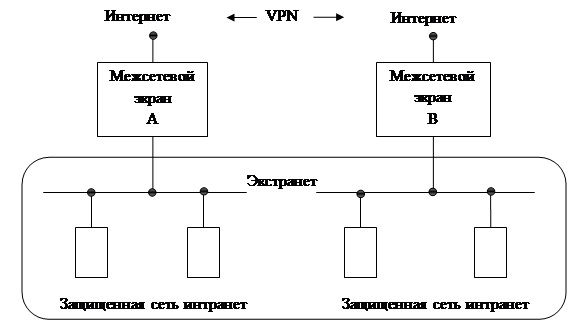
Рис.2.8. VPN и экстранет, соединяющие две сети Интранета
Компоненты инфраструктуры: концентраторы и коммутаторы
Дополнительно к роутерам и межсетевым экранам, связь между системами обеспечивают такие инфраструктурные устройства, как концентраторы (hubs) и коммутаторы (switches). Наиболее простым из них является сетевой концентратор. Концентраторы — это устройства, которые функционируют на уровне 1 модели OSI. Другими словами, они предназначены только для предоставления физического подсоединения сетевых систем или ресурсов.
У сетевых концентраторов существует много слабых мест. Первое и основное состоит в том, что концентраторы позволяют любому устройству, присоединенному к ним, просматривать весь сетевой трафик. По этой причине они не должны использоваться для построения DMZ-сетей или окружений межсетевого экрана.
Более развитыми инфраструктурными устройствами являются сетевые коммутаторы. Это устройства уровня 2, то есть они обладают определенной информацией при создании присоединения сетевых систем или компонент.
Основное свойство коммутаторов состоит в том, что системы, присоединенные к коммутатору, не могут «подсматривать» трафик друг друга; поэтому они лучше подходят для реализации DMZ-сетей и окружений межсетевых экранов.
Важно заметить, что коммутаторы не должны использоваться для предоставления каких-либо возможностей межсетевого экрана или обеспечения изолирования трафика вне окружения межсетевого экрана, так как при этом возможны DoS-атаки, которые могут привести к тому, что коммутаторы переполнят присоединенные сети пакетами.
2.4 Уровень защищенности межсетевых экранов
В соответствии с уровень защищенности межсетевых экранов оценивается по следующим показателям:
1. Управление доступом (фильтрация данных и трансляция адресов)
2. Идентификация и аутентификация
3. Регистрация
4. Администрирование: идентификация и аутентификация
5. Администрирование: регистрация
6. Администрирование: простота использования
7. Целостность
8. Восстановление
9. Тестирование
10. Руководство администратора защиты
11. Тестовая документация
12. Конструкторская (проектная) документация
Для каждого класса защищенности определяются требования к указанным показателям.
Далее следуют требования к межсетевому экрану в соответствии с документом Государственной Технической Комиссии по межсетевым экранам для пятого и четвертого класса защищенности и описание уровня соответствия этим требованиям.
1. Управление доступом.
Требования к пятому классу:
Межсетевой экран должен обеспечивать фильтрацию на сетевом уровне. Решение по фильтрации может приниматься для каждого сетевого пакета независимо на основе, по крайней мере, сетевых адресов отправителя и получателя или на основе других эквивалентных атрибутов.
Требования к четвертому классу:
Данные требования полностью включают аналогичные требования пятого класса. Дополнительно межсетевой экран должен обеспечивать:
· фильтрацию пакетов служебных протоколов, служащих для диагностики и управления работой сетевых устройств;
· фильтрацию с учетом входного и выходного сетевого интерфейса как средство проверки подлинности сетевых адресов;
· фильтрацию с учетом любых значимых полей сетевых пакетов.
Требования к третьему классу:
Данные требования полностью включают аналогичные требования четвертого класса.
Дополнительно межсетевой экран должен обеспечивать:
· фильтрацию на транспортном уровне запросов на установление виртуальных соединений. При этом, по крайней мере, учитываются транспортные адреса отправителя и получателя;
· фильтрацию на прикладном уровне запросов к прикладным сервисам. При этом, по крайней мере, учитываются прикладные адреса отправителя и получателя;
· фильтрацию с учетом даты/времени.
2. Идентификация и аутентификация
Нет требований к четвертому и пятому классу. Требования к третьему классу:
Межсетевой экран должен обеспечивать возможность аутентификации входящих и исходящих запросов методами, устойчивыми к пассивному и/или активному прослушиванию сети.
3. Регистрация
Нет требований к пятому классу. Требования к четвертому классу:
Межсетевой экран должен обеспечивать возможность регистрации и учета фильтруемых пакетов. В параметры регистрации включаются адрес, время и результат фильтрации.
Требования к третьему классу:
Данные требования включают аналогичные требования четвертого класса.
Дополнительно межсетевой экран должен обеспечивать:
· регистрацию и учет запросов на установление виртуальных соединений;
· локальную сигнализацию попыток нарушения правил фильтрации.
4. Администрирование: идентификация и аутентификация
Требования к пятому классу:
Межсетевой экран должен обеспечивать идентификацию и аутентификацию администратора межсетевого экрана при его локальных запросах на доступ. Межсетевой экран должен предоставлять возможность для идентификации и аутентификации по идентификатору (коду) и паролю условно-постоянного действия.
Требования к четвертому классу:
Данные требования полностью совпадают с аналогичными требованиями пятого класса.
Требования к третьему классу:
Данные требования включают аналогичные требования пятого класса. Дополнительно межсетевой экран должен препятствовать доступу неидентифицированного субъекта или субъекта, подлинность идентификации которого при аутентификации не подтвердилась. При удаленных запросах администратора межсетевого экрана на доступ идентификация и аутентификация должны обеспечиваться методами, устойчивыми к пассивному и активному перехвату информации.
5. Администрирование: регистрация
Требования к пятому классу:
Межсетевой экран должен обеспечивать регистрацию входа (выхода) администратора межсетевого экрана в систему (из системы) либо загрузка и инициализация системы и ее программный останов. Регистрация выхода из системы не проводится в моменты аппаратурного отключения межсетевого экрана;
В параметрах регистрации указываются:
· дата, время и код регистрируемого события;
· результат попытки осуществления регистрируемого события - успешная или неуспешная;
· идентификатор администратора межсетевого экрана, предъявленный при попытке осуществления регистрируемого события.
Требования к четвертому классу:
Данные требования включают аналогичные требования пятого класса.
Дополнительно межсетевой экран должен обеспечивать регистрацию запуска программ и процессов (заданий, задач).
Требования к третьему классу:
Данные требования полностью включают аналогичные требования четвертого класса.
Дополнительно межсетевой экран должен обеспечивать регистрацию действия администратора межсетевого экрана по изменению правил фильтрации.
6. Администрирование: простота использования
Нет требований к четвертому и пятому классу. Требования к третьему классу:
Многокомпонентный межсетевой экран должен обеспечивать возможность дистанционного управления своими компонентами, в том числе, возможность конфигурирования фильтров, проверки взаимной согласованности всех фильтров, анализа регистрационной информации.
7. Целостность
Требования к пятому классу:
Межсетевой экран должен содержать средства контроля над целостностью своей программной и информационной части.
Требования к четвертому классу:
Данные требования полностью совпадают с аналогичными требованиями пятого класса.
Требования к третьему классу:
Данные требования полностью включают аналогичные требования пятого класса.
Дополнительно должен обеспечиваться контроль целостности программной и информационной части межсетевого экрана по контрольным суммам.
8. Восстановление
Требования к пятому классу:
Межсетевой экран должен предусматривать процедуру восстановления после сбоев и отказов оборудования, которые должны обеспечивать восстановление свойств межсетевого экрана.
Требования к четвертому классу:
Данные требования полностью совпадают с аналогичными требованиями пятого класса.
Требования к третьему классу:
Данные требования полностью совпадают с аналогичными требованиями пятого класса.
9. Тестирование
Требования к пятому классу:
В межсетевом экране должна обеспечиваться возможность регламентного тестирования:
· реализации правил фильтрации;
· процесса идентификации и аутентификации администратора;
· процесса регистрации действий администратора межсетевого экрана;
· процесса контроля за целостностью программной и информационной части межсетевого экрана;
· процедуры восстановления.
Требования к четвертому классу:
В межсетевом экране должна обеспечиваться возможность регламентного тестирования:
· реализации правил фильтрации;
· процесса регистрации;
· процесса идентификации и аутентификации администратора межсетевого экрана;
· процесса регистрации действий администратора межсетевого экрана;
· процесса контроля за целостностью программной и информационной части межсетевого экрана;
· процедуры восстановления.
Требования к третьему классу:
В межсетевом экранированием должна обеспечиваться возможность регламентного тестирования
· реализации правил фильтрации;
· процесса регистрации;
· процесса идентификации и аутентификации запросов;
· процесса идентификации и аутентификации администратора межсетевого экрана;
· процесса регистрации действий администратора межсетевого экрана;
· процесса контроля за целостностью программной и информационной части межсетевого экрана;
· процедуры восстановления.
10. Руководство администратора защиты
Требования к пятому классу:
Документ содержит:
· описание контролируемых функций межсетевого экрана;
· руководство по настройке и конфигурированию межсетевого экрана;
· описание старта межсетевого экрана и процедур проверки правильности старта;
· руководство по процедуре восстановления.
Требования к четвертому классу:
Данные требования полностью совпадают с аналогичными требованиями пятого класса.
Требования к третьему классу:
Данные требования полностью совпадают с аналогичными требованиями пятого класса.
11. Тестовая документация
Требования к пятому классу:
Должна содержать описание тестов и испытаний, которым подвергался межсетевой экран, и результаты тестирования.
Требования к четвертому классу:
Должна содержать описание тестов и испытаний, которым подвергался межсетевой экран, и результаты тестирования.
Требования к третьему классу:
Должна содержать описание тестов и испытаний, которым подвергался межсетевой экран, и результаты тестирования.
12. Конструкторская документация
Требования к пятому классу:
Должна содержать:
· общую схему межсетевого экрана;
· общее описание принципов работы межсетевого экрана;
· описание правил фильтрации;
· описание средств и процесса идентификации и аутентификации;
· описание средств и процесса регистрации;
· описание средств и процесса контроля над целостностью программной и информационной части межсетевого экрана;
Требования к четвертому классу:
Данные требования полностью совпадают с аналогичными требованиями пятого класса по составу документации.
Требования к третьему классу:
Данные требования полностью включают аналогичные требования пятого класса по составу документации.
Дополнительно документация должна содержать:
· описание средств и процесса централизованного управления компонентами межсетевого экрана.
2.5 Виртуальные частные сети (VPN)
В связи с широким распространением Интернет, интранет, экстранет при разработке и применении распределенных информационных сетей и систем одной из самых актуальных задач является решение проблем информационной безопасности.
В последнее десятилетие в связи с бурным развитием Интернет и сетей коллективного доступа в мире произошел качественный скачок в распространении и доступности информации. Пользователи получили дешевые и доступные каналы связи. Стремясь к экономии средств, предприятия используют такие каналы для передачи критичной коммерческой информации. Однако принципы построения Интернет открывают злоумышленникам возможности кражи или преднамеренного искажения информации. Не обеспечена достаточно надежная защита от проникновения нарушителей в корпоративные и ведомственные сети.
Для эффективного противодействия сетевым атакам и обеспечения возможности активного и безопасного использования в бизнесе открытых сетей в начале 90-х годов родилась и активно развивается концепция построения защищенных виртуальных частных сетей - VPN. (Virtual Private Networks).
Концепция построения защищенных виртуальных частных сетей VPN
В основе концепции построения защищенных виртуальных частных сетей VPN лежит достаточно простая идея: если в глобальной сети есть два узла, которые хотят обменяться информацией, то для обеспечения конфиденциальности и целостности передаваемой по открытым сетям информации между ними необходимо построить виртуальный туннель, доступ к которому должен быть чрезвычайно затруднен всем возможным активным и пассивным внешним наблюдателям. Термин «виртуальный» указывает на то, что соединение между двумя узлами сети не является постоянным (жестким) и существует только во время прохождения трафика по сети.
Преимущества, получаемые компанией при формировании таких виртуальных туннелей, заключаются, прежде всего, в значительной экономии финансовых средств.
Функции и компоненты сети VPN
Защищенной виртуальной сетью VPN называют объединение локальных сетей и отдельных компьютеров через открытую внешнюю среду передачи информации в единую виртуальную корпоративную сеть, обеспечивающую безопасность циркулирующих данных.
При подключении корпоративной локальной сети к открытой сети возникают угрозы безопасности двух основных типов:
• несанкционированный доступ к корпоративным данным в процессе их передачи по открытой сети;
• несанкционированный доступ к внутренним ресурсам корпоративной локальной сети, получаемый злоумышленником в результате не санкционированного входа в эту сеть.
Защита информации в процессе передачи по открытым каналам связи основана на выполнении следующих основных функций:
• аутентификации взаимодействующих сторон;
• криптографическом закрытии (шифровании) передаваемых данных;
• проверке подлинности и целостности доставленной информации.
Для этих функций характерна взаимосвязь друг с другом. Их реализация основана на использовании криптографических методов защиты информации.
Для защиты локальных сетей и отдельных компьютеров от несанкционированных действий со стороны внешней среды обычно используют межсетевые экраны, поддерживающие безопасность информационного взаимодействия путем фильтрации двустороннего потока сообщений, а также выполнения функций посредничества при обмене информацией. Межсетевой экран располагают на стыке между локальной и открытой сетью. Для защиты отдельного удаленного компьютера, подключенного к открытой сети, программное обеспечение межсетевого экрана устанавливают на этом же компьютере, и такой межсетевой экран называется персональным.
Туннелирование
Защита информации в процессе ее передачи по открытым каналам основана на построении защищенных виртуальных каналов связи, называемых крипто защищенными туннелями. Каждый такой туннель представляет собой соединение, проведенное через открытую сеть, по которому передаются криптографический защищенные пакеты сообщений.
Создание защищенного туннеля выполняют компоненты виртуальной сети, функционирующие на узлах, между которыми формируется туннель. Эти компоненты принято называть инициатором и терминатором туннеля. Инициатор туннеля инкапсулирует (встраивает) пакеты в новый пакет, содержащий наряду с исходными данными новый заголовок с информацией об отправителе и получателе. Хотя все передаваемые по туннелю пакеты являются пакетами IP, инкапсулируемые пакеты могут принадлежать к протоколу любого типа, включая пакеты не маршрутизируемых протоколов, таких, как NetBEUI. Маршрут между инициатором и терминатором туннеля определяет обычная маршрутизируемая сеть IP, которая может быть и сетью отличной от Интернет. Терминатор туннеля выполняет процесс обратный инкапсуляции – он удаляет новые заголовки и направляет каждый исходный пакет в локальный стек протоколов или адресату в локальной сети.
Сама по себе инкапсуляция никак не влияет на защищенность пакетов сообщений, передаваемых по туннелю. Но благодаря инкапсуляции появляется возможность полной криптографической защиты инкапсулируемых пакетов. Конфиденциальность инкапсулируемых пакетов обеспечивается путем их криптографического закрытия, то есть зашифровывания, а целостность и подлинность