Анализ проблем информационной безопасности в компьютерной сети организации, подключенной к сети Интернтет
Для защиты сети предприятия рекомендуется рассмотреть комбинацию network-based IDS и host-based IDS. Далее следует определить стадии развертывания, начиная с network-based IDS, так как они обычно являются более простыми для инсталлирования и сопровождения. После этого следует защитить критичные серверы с помощью host-based IDS. Используя инструментальные средства анализа уязвимостей, следует протестировать IDS и другие механизмы безопасности относительно правильного конфигурирования и функционирования.
Такие технологии, как Honey Pot и аналогичные, должны использоваться только в том случае, если имеется достаточная техническая квалификация администратора. Более того, эти технологии должны использоваться только после анализа существующего законодательства.
Развертывание network-based IDS
Единственный вопрос, который следует тщательно продумать при развертывании network-based IDS, — это расположение системных сенсоров. Существует много вариантов расположения network-based IDS, каждый из которых имеет свои преимущества:
1. Основная подсеть
2. Подсеть с критичными ресурсами и дополнительными точками доступа
3. DMZ-сеть
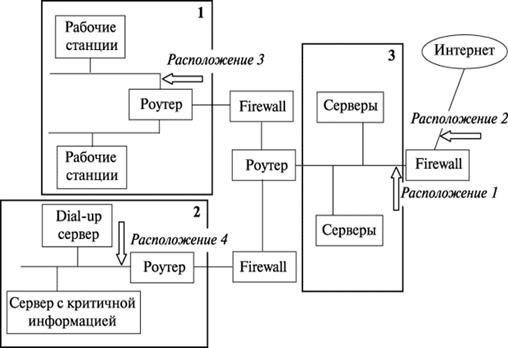
Рис. 3.1. Возможные варианты расположения сенсоров network-based IDS
Позади внешнего межсетевого экрана в DMZ-сети (расположение 1)
Преимущества:
· Видит атаки, исходящие из внешнего мира, которым удалось преодолеть первую линию обороны сетевого периметра.
· Может анализировать проблемы, которые связаны с политикой или производительностью межсетевого экрана, обеспечивающего первую линию обороны.
· Видит атаки, целями которых являются прикладные серверы (такие как web или ftp), обычно расположенные в DMZ.
· Даже если входящая атака не распознана, IDS иногда может распознать исходящий трафик, который возникает в результате компрометации сервера.
Перед внешним межсетевым экраном (расположение 2)
Преимущества:
· Документирует количество атак, исходящих из Интернета, целью которых является сеть.
· Документирует типы атак, исходящих из Интернета, целью которых является сеть.
На основной магистральной сети (расположение 3)
Преимущества:
· Просматривает основной сетевой трафик; тем самым увеличивается вероятность распознания атак.
· Определяет неавторизованную деятельность авторизованных пользователей внутри периметра безопасности организации.
В критичных подсетях (расположение 4)
Преимущества:
· Определяет атаки, целью которых являются критичные системы и ресурсы.
· Позволяет фокусироваться на ограниченных ресурсах наиболее значимых информационных ценностей, расположенных в сети.
Развертывание host-based IDS
После того как network-based IDS размещены и функционируют, для увеличения уровня защиты системы дополнительно может быть рассмотрено использование host-based IDS. Однако инсталлирование host-based IDS на каждый хост может потребовать существенных временных затрат. Поэтому рекомендуется, чтобы в первую очередь host-based IDS были инсталлированы на критичных серверах. Это может уменьшить общую стоимость развертывания и позволит основное внимание уделить реагированию на тревоги, касающиеся наиболее важных хостов. После того как host-based IDS начали функционировать в обычном режиме, организации с повышенными требованиями к безопасности могут обсудить возможность инсталлирования host-based IDS на другие хосты. В этом случае следует приобретать host-based системы, которые имеют централизованное управление и функции создания отчетов. Такие возможности могут существенно понизить сложность управления сообщениями о тревогах от большого числа хостов.
Далее следует рассмотреть возможность повышения квалификации администраторов. В большинстве случаев эффективность конкретной host-based IDS зависит от возможности администратора различать ложные и верные тревоги.
Также важно (так как часто администратор не сопровождает постоянно host-based IDS) установить график проверки результатов IDS. Если это не сделано, риск, что противник изменит что-либо в IDS в течение осуществления атаки, возрастает.
Стратегии оповещения о тревогах
Наконец, при развертывании IDS важной проблемой является определение того, какие именно возможности оповещения IDS о тревогах использовать в каждом конкретном случае. Большинство IDS поставляются с уже сконфигурированными возможностями оповещения о тревогах, которые допускают широкий диапазон опций, включая посылку сообщений на e-mail, пейджер, использование протоколов сетевого управления и даже автоматическое блокирование источника атаки.
Важно быть консервативным в использовании этих возможностей до тех пор, пока не будет стабильной инсталляции IDS и некоторого понимания поведения IDS в данном окружении. Иногда рекомендуется не активизировать оповещения о тревогах IDS в течение нескольких месяцев после инсталляции.
3.3 IPv6 как сильное влияние на конструкцию межсетевого экрана
Из всех новшеств, которые появились в ближайшие несколько лет, самое сильное влияние на конструкцию межсетевых экранов окажет одно - новое поколение протокола IP.
Текущей, четвертой версии протокола IP (или IPv4) уже почти 20 лет, и ее возраст начинает сказываться. Адресное пространство IPv4 быстро исчерпывается. Хакеры постоянно находят новые способы эксплуатации слабостей протокола и основанных на нем служб. Новые службы могли бы быть более надежными, если бы таким был сам протокол, лежащий в основе Интернет. Очевидно, что по всем этим и другим причинам в ближайшем будущем произойдет переход на новую, шестую версию протокола IP (IPv6). Работа над IPv6 началась в начале 90-х, а первый предложенный стандарт был одобрен в ноябре 1994 года в документе RFC 1752 «The Recommendation for the IP Next Generation Protocol».
IPv6 сможет взаимодействовать с IPv4, и скорее всего развертывание IPv6 произойдет путем плавной замены, в процессе которой оба протокола будут мирно сосуществовать.
Совместная работа IPv4 и IPv6
Как будет обеспечиваться возможность совместной работы IPv4 и IPv6 в одной сети? В настоящий момент для этого предлагается два метода. Первый из них состоит в использовании в системах с IPv6 двух различных стеков протоколов, одного для IPv4, а другого для IPv6. Их выбор будет определяться типом протокола, применяемого на узле, с которым устанавливается соединение. Второй метод заключается в туннелировании пакетов IPv6 внутри пакетов IPv4 при обмене данными между компьютерами с IPv6 по маршруту, содержащему компьютеры с IPv4.
Заголовок IPv6
Длина нового заголовка IP-пакета равна 40 байтам. Благодаря тому, что эта величина фиксирована, сетевые устройства смогут обрабатывать пакеты намного быстрее. На рис. 3.2 видно, что новый заголовок содержит меньше полей, чем заголовок IPv4.
Кроме уменьшения количества полей, самым заметным отличием заголовка IPv6 является больший размер полей адреса. Поля отправителя и получателя имеют 128 бит, что позволит создать достаточное количество адресов для уникальной идентификации каждой песчинки на планете. Этого должно хватить, по крайней мере, еще на несколько лет.
| Версия | Класс трафика | Метка потока | ||
| Длина данных | Следующий заголовок | Счетчик сегментов | ||
| Адрес отправителя | ||||
| Адрес получателя | ||||
Рис. 3.2. Длина заголовка IPv6 фиксирована и равна 40 байтам
Следующие поля заголовка IPv4 были исключены из заголовка IPv6:
· поля, относящиеся к фрагментации, такие как Fragment Offset (Смещение фрагмента) и Identification (Идентификатор), а также флаги Don't Fragment (Запрет фрагментации) и More Fragments (Флаг фрагментации);
· поле контрольной суммы;
· поле параметров.
Для увеличения скорости обработки пакетов в IPv6 было решено отказаться от их фрагментации. Очередной маршрутизатор, не способный передать дальше слишком большой пакет, не станет разбивать его на фрагменты, которые придется собирать на принимающем конце. Вместо этого пакет будет отброшен, а маршрутизатор вернет новое сообщение ICMP (Packet Too Big - слишком большой размер пакета) отправителю, который сможет самостоятельно разбить сообщение на более мелкие пакеты.
Дальнейшей попыткой увеличить скорость обработки пакетов в IPv6 является отказ от поля контрольной суммы пакета. Каждый маршрутизатор на пути пакета должен заново определять значение данного поля, так как счетчик сегментов в поле TTL уменьшается на каждом новом узле. Поскольку контрольная сумма вычисляется в лежащем в основе IP канальном уровне, а также в протоколах TCP и UDP, удаление этого поля из IP-заголовка не вызовет никаких проблем.
Новые сообщения ICMP
Протокол IP с помощью сообщений ICMP выполняет множество функций, наиболее известной из которых является проверка доступности узла удаленной сети утилитой PING, которая посылает для этого эхо сообщения ICMP. Как и протокол IP, ICMP будет расширен, чтобы идти в ногу со временем. Кроме изменений, связанных с введением IPv6, в ICMP будут включены функции протокола Internet Group Management Protocol (IGMP, протокола управления группами Internet).
С полем Options (Параметры) ситуация другая. Это поле переменной длины было убрано из IP-заголовка, чтобы его длина оказалась зафиксированной, но это не означает, что удалены также и параметры. Они могут быть заданы в поле Next Header (Следующий протокол), которое обычно обозначает другой протокол, такой как TCP или UDP. В этом случае параметры помещаются в область данных пакета, а в поле Next Header содержится указатель их положения. Благодаря отсутствию параметров в заголовке пакета (и тем самым сохранению длины заголовка постоянным) IP-пакеты обрабатываются намного быстрее.
В новом заголовок IPv6 могут содержаться следующие поля:
· Version (Версия) - 4-битное поле, обозначающее, как и в IPv4, версию протокола IP. В IPv6 всегда имеет значение 6;
· Traffic Class (Класс трафика) - 8-битное поле, предназначенное для тех же целей, что и поле Type of Service (Тип службы) в заголовке IPv4, хотя его спецификации еще не устоялись;
· Flow Label (Метка потока) - используется для обозначения различных потоков (flows) трафика. Позволяет задавать приоритеты обработки потоков. Окончательного определения потока еще нет. Это может быть более дорогостоящий трафик, либо трафик с аудио- или видеоданными;
· Payload Length (Длина данных) - 16-битное поле, указывающее число байт в блоке данных, который идет после заголовка;
· Next Header (Следующий заголовок) - служит для определения протокола более высокого уровня, которому IP передаст пакет для дальнейшей обработки. В данном поле применяются те же номера протоколов, что и в IPv4;
· Hop Limit (Счетчик сегментов) - максимально допустимое число сегментов. Каждый маршрутизатор, через который проходит пакет, уменьшает значение этого поля на единицу. Когда значение счетчика становится равным нулю, пакет отбрасывается;
· Source Address (Адрес отправителя) — 128-битное поле с адресом отправителя пакета;
· Destination Address (Адрес получателя) - 128-битное поле с адресом получателя пакета.
Расширенные заголовки
Поле Next Header в 40-байтном заголовке фиксированной длины служит для обозначения типа заголовка, который будет расположен в начале области данных IP-пакета. Вспомним, что внутри пакета IP обычно находится пакет протокола более высокого уровня, такого как TCP или UDP, который имеет собственный заголовок. За счет применения IP-заголовка фиксированной длины обработка пакетов на маршрутизаторах и других сетевых устройствах намного ускоряется. Но поскольку некоторые поля были исключены из заголовка, для выполнения их функций должны быть предусмотрены другие методы.
Поэтому было разработано несколько типов так называемых расширенных заголовков (extension headers), которые также могут находиться в начале области данных IP-пакета. При этом поле Next Header указывает на расширенный заголовок. В качестве подобных заголовков допускается указывать следующие:
· Hop-by-Hop Options (Параметры, проверяемые на каждом узле);
· Fragmentation (Фрагментация);
· Routing (Маршрутизация);
· Authentication (Аутентификация);
· Security Encapsulation (Защита содержания);
· Encapsulation Security Payload (Безопасное закрытие содержания);
· Destination Options (Параметры получателя).
Первый тип расширенного заголовка (проверяемые на каждом узле параметры) обозначается нулевым значением поля Next Header. В этом заголовке находится информация, которую должна контролировать каждая система на пути пакета. На настоящий момент определен лишь один подобный параметр - Jumbo Payload (Большой пакет), то есть IP-пакет размером более 65535 байт. Взглянув на формат расширенного заголовка (рис. 3.3), мы увидим, что он, как и заголовок IPv6, содержит поле Next Header. Это позволяет вводить несколько расширенных заголовков, каждый из которых указывает на следующий.
Расширенному заголовку Fragmentation соответствует значение поля Next Header, равное 44, и этот заголовок вводится в том случае, если отправитель пакета понимает, что для передачи по сети сообщение должно быть фрагментировано. IPv6 пакеты не фрагментируются - эта возможность была удалена для ускорения обработки IP-пакетов. Любая фрагментация сообщения выполняется отправителем пакета, и данный расширенный заголовок предназначен для хранения информации об этом процессе, чтобы принимающий узел был способен корректно собрать сообщение.
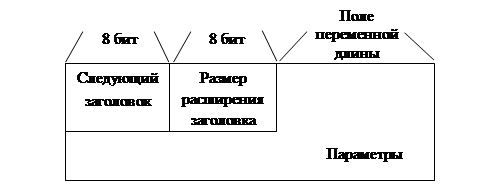
Рис. 3.3. Формат расширенного заголовка
Функции расширенного заголовка Routing (значение поля Next Header для которого равно 43) аналогичны маршрутизации от источника в IPv4. Здесь в заголовке задается один или несколько узлов, через которые должен пройти пакет на своем пути к месту назначения.
Расширенный заголовок Destinations Options (значение поля Next Header для которого равно 60) предназначен для записи информации, которую проверяет только получатель.
Значение 59 в поле Next Header говорит о том, что больше не осталось расширенных заголовков, которые необходимо проверить. Если размер области данных, указанный в поле Payload Length, превышает это значение, байты, оставшиеся после обнаружения заголовка с таким значением, будут игнорироваться.
Адресация IPv6
При переходе от 32 бит к 128 битам адресное пространство IPv6 астрономически увеличится по сравнению с IPv4.
В IPv6 существует три основных типа адресов:
· unicast (индивидуальный) - уникальный идентификатор определенного сетевого интерфейса;
· anycast (любой) - обозначает несколько интерфейсов. Пакет, направленный на адрес типа anycast, будет передан на ближайший интерфейс (определенный используемым протоколом маршрутизации), заданный этим адресом;
· multicast (групповой) - также указывает на несколько интерфейсов. Но в отличие от случая с адресом типа anycast, пакет, отправленный на адрес типа multicast, пересылается всем интерфейсам, обозначенным этим адресом.
Несмотря на то, что адрес типа unicast является уникальным идентификатором сетевого интерфейса, один интерфейс может иметь несколько unicast-адресов. Широковещательных (broadcast) адресов больше нет - их функциональность унаследовал тип адресов multicast.
Заключения
Ознакомившись с описанными проблемами, можно сделать вывод, что межсетевые экраны обеспечивают защиту компьютерной сети организации от несанкционированного вмешательства. Межсетевые экраны являются необходимым средством обеспечения информационной безопасности. Они обеспечивают первую линию обороны. При выборе и приобретении межсетевых экранов необходимо тщательно все продумать и проанализировать. Выбрать нужную архитектуру и компонентов межсетевого экрана. Правильно настроить программную обеспечению и тестировать конфигурацию межсетевого экрана.
Список сокращений и обозначений
| КСО | Компьютерный сеть организации |
| ИБ | Информационная безопасность |
| ОС | Операционная Система |
| ПО | Программное Обеспечение |
| НСД | Несанкционированный доступ |
| СОИБ |