Оптимальне управління діяльністю авіакопанії засобами гетерогенних комп’ютерних мереж
2.1.3 Розрахунок адресного простору IP-адрес
Адміністративній групі комп'ютерів привласнимо статичні адреси, які привласнюються комп'ютеру у ручну. Він прописується адміністратором мережі в налаштуваннях протоколу TCP/IP на кожному комп'ютері мережі і жорстко закріплюється за комп'ютером.
Перевага: постійна відповідність IP-адресов певним комп'ютерам. Це дозволяє, наприклад, заборонити певному комп'ютеру виходити в Інтернет, або визначити, з якого комп'ютера виходили в Інтернет і тому подібне
У привласненні статичних адрес комп'ютерам є певні недоліки:
адміністратор мережі повинен вести облік всіх використовуваних адрес, щоб виключити повтори;
при великій кількості комп'ютерів в локальній мережі установка і налаштування IP-адресів віднімають багато часу.
Діапазон 172.16.0.0 виділимо під активне мережеве устаткування.
Таблиця 2.5. IP-адресація корпоративної мережі
| Назва відділу | К-ть хостів | IP-адрес підмережі або діапазон | Примітка |
| Відділ маркетингу | 15 | 172.16.1.0/24 | |
| Відділ планування | 85 | 172.16.2.0/24 | |
| Бухгалтерія | 25 | 172.16.3.0/24 | |
| IT-відділ | 10 | 172.16.4.0/24 | |
| Лабораторія | 30 | 172.16.5.0/24 | |
| Склад | 40 | 172.16.6.0/24 | |
| Ремонтні цехи | 35 | 172.16.7.0/24 | |
|
Філія 1 |
190 |
172.16.9.0/24 172.16.10.0/24 |
172.16.10.0 – активне мережеве устаткування |
| Філія 2 | 190 |
172.16.11.0/24 172.16.12.0/24 |
172.16.12.0 – активне мережеве устаткування |
|
Філія 3 |
190 |
172.16.13.0/24 172.16.14.0/24 |
172.16.14.0 – активне мережеве устаткування |
| Видалений офіс 1 | 4 | 172.16.17.0/24 | |
| Видалений офіс 2 | 4 | 172.16.18.0/24 | |
| Видалений офіс 3 | 4 | 172.16.19.0/24 | |
| Видалений офіс 4 | 4 | 172.16.20.0/24 |
Для групи загального користування привласнимо динамічні IP-адреса 172.16.8.0/24, тобто адреса призначається автоматично службою DHCP в цьому діапазоні. При кожному підключенні комп'ютера до локальної мережі адреса може мінятися, але завжди залишатися в межах заданого діапазону. Функція автоматичного призначення IP-адреса гарантує унікальність видаваної IP-адреса. У мережах, керованих сервером, динамічна IP-адрес призначається спеціальною серверною службою DHCP, що входить до складу Windows Server 2003. Сервер, на якому працює ця служба, називається DHCP-сервер. Комп'ютер, одержуючий IP-адрес з мережі, називається DHCP-клієнт.
2.1.4 Вибір і обґрунтування програмного забезпечення комп'ютерної мережі авіакомпанії
Будь-яка ГКМ може бути представлена у вигляді п'ятирівневої ієрархічної моделі. Верхній рівень утворює прикладне програмне забезпечення (ПЗ), наступний – платформене ПЗ, третій – операційні системи (ОС), четвертий і п'ятий, – апаратні засоби і корпоративна мережа.
У прикладний рівень входять системи управління ресурсами підприємства, підтримки ухвалення рішень, автоматизації проектно-конструкторскої діяльності, управління виробничим процесом і високорівневі засоби розробки додатків. Під додатком розуміється програмне забезпечення, яке безпосередньо потрібне користувачеві, наприклад бази даних, електронна пошта, електронний документообіг і так далі
Основу платформеного ПЗ складають системи управління базою даних (СУБД) – Data Base Management System і орієнтовані на певну архітектуру інструментальні засоби розробки додатків.
Як основна СУБД візьмемо Oracle, оскільки вона зарекомендувала себе як надійна, швидка, масштабованою і програмованою системою управління базою даних. Дозволяє розробляти додатки як рівня невеликої робочої групи, так і рівня величезного підприємства з тисячами користувачів, террабайтними базами, розміщеними в різних будівлях і навіть країнах. Засоби Oracle дозволяють надійно захистити ці дані, забезпечити їх цілісність і несуперечність. При підвищенні навантаження на додаток можна замінити сервер могутніший, додати ще один сервер, винести частину обробки в інший вузол і так далі Oracle підтримує всі основні стандарти [1]. За наслідками тестів в комбінації сервера HP і СУБД Oracle належать кращі результати продуктивності оперативної обробки транзакцій (OLTP) серед всіх одиночних систем під управлінням Linux і UNIX. Призначений для користувача інтерфейс розробляється за допомогою пакету Oracle Forms. Використовуватимемо сервер HP Proliant DL380 G5 Server (458562–421) зі встановленою операційною системою UNIX.
Основною обліковою програмою буде «1C: Управление виробничим підприємством 8» – це комплексне прикладне рішення, що охоплює основні контури управління і обліку на виробничому підприємстві. Рішення дозволяє організувати комплексну інформаційну систему, відповідну корпоративним, російським і міжнародним стандартам і забезпечуючу фінансово-господарську діяльність підприємства. Прикладне рішення створює єдиний інформаційний простір для відображення фінансово-господарської діяльності підприємства, охоплюючи основні бізнес-процеси. В той же час чіткий розмежовується доступ до відомостей, що зберігаються, а також можливості тих або інших дій залежно від статусу працівників. Забезпечена висока надійність і продуктивність прикладного рішення, масштабованість, побудова територіально розподілених систем, інтеграція з іншими інформаційними системами. Внутрішній устрій прикладного рішення повністю відкрито для вивчення і налаштування під специфічні потреби підприємства [2]. «1C: Управление виробничим підприємством 8» може використовуватися у ряді підрозділів і служб виробничих підприємств, включаючи дирекцію, відділ планування, відділ маркетингу, виробничі цехи, бухгалтерію, склад. Для реалізації роботи в 1С використовуватимемо сервер HP Proliant DL380 G5 Server (458562–421) зі встановленою MS SQL Server 2000 і операційною системою MS Windows Server 2003 Standard Edition
На FTP, WEB, DHCP серверах стоятиме операційна система Microsoft Windows 2003 Server.
На робочих станціях використовуватимемо операційну систему Windows XP professional.
Як email-сервера використовуваний Microsoft Exchange Server 2007 – надійне і масштабоване рішення для обміну повідомленнями і спільної роботи, що дозволяє безпечно відправляти і одержувати листи як усередині організації, так і поза нею [3].
Як засіб управління, адміністрування і конфігурації налаштуваннями Інтернет використовуватимемо ISA 2006 (Internet Security and Acceleration Server 2006) Enterprise Edition. ISA Server 2006 є міжмережевим екраном з інтегрованими сервісами, який дозволяє захистити ІТ-середовище від погроз, що поступають через Інтернет, одночасно забезпечуючи користувачам швидкий і безпечний видалений доступ до додатків і даних [4].
2.1.5 Вибір оптимальної кількості і типів серверів
Описавши всі необхідні програмні засоби, тепер нам необхідно підсумувати кількість серверів: WEB-server, FTP-server, E-mail, Database server Oracle, Files server, 1C-server, DHCP-server, Контроллер домена, Backup Server.
Технічні характеристики серверів, використовувані в ГКМ, можуть істотно різнитися. Так, наприклад, як сервер баз даних, як правило, використовуються багатопроцесорні UNIX-сервери компаній HP і Sun Microsystems, а в деяких випадках – мейнфрейми компанії IBM. У теж час сервер друку може бути реалізований на РС з середніми характеристиками. Наприклад, сервером 1С буде Сервер HP Proliant DL160R05 / 445198–421, основні характеристики якого перерахованих в табл. 2.6.
Таблиця 2.6. Загальні характеристики Сервера HP Proliant DL160R05
| Форм – фактор | Rack 1U |
| Потужність блоку живлення, Вт | 650 Вт |
| Максимальна кількість блоків живлення, шт | 1 |
| Тип процесора | Четирех'ядерний процесор Intel® Xeon® E5472 |
| Частота процесора, Ггц | 3 Ггц |
| Встановлене (макс. можлива кількість) процес | 1 (2) |
| Частота системної шини, Мгц | 1333 Мгц |
| Кеш-пам'ять 2-го рівня | 12 Мб |
| Відео адаптер | інтегрований |
| Чіпсет | Intel® 5400 |
| Об'єм оперативної пам'яті, Мб | 8 Гб |
| Тип оперативної пам'яті | Пам'ять PC2–5300 (DDR2–667) і PC2–6400 (DDR2–800) |
| Колічство слотів | 8 |
| Типи жорстких дисків | SATA 500 Гб, 3,5» без гарячої заміни |
| Контроллер жорстких дисків | Контроллер HP Embedded SATA RAID |
| RAID | 1/0 |
| Швидкість обертання жорсткого диска | 7 200 об/мин |
| Ціна | 2300 долл. |
На даний момент часу ми маємо 25000 облікових записів, враховуючи, що 1 обліковий запис має об'єм 10 мб, робимо вивід, що нам потрібний жорсткий диск розміром мінімум 250Гб. Передбачається, що дана реалізація мережі функціонуватиме як мінімум 7–10 років і що кількість облікових записів з кожним роком зростає на 30%, у зв'язку з цим зробимо невеликий розрахунок, за допомогою якого ми зможемо вибрати об'єм жорсткої пам'яті на сервері (см. табл. 2.7).
Таблиця 2.7. Розрахунок займаного місця облікових записів на 10 років
| Рік | Об'єм займаного місця, Гб. |
| 2009 | 250 |
| 2010 | 325 |
| 2011 | 423 |
| 2012 | 549 |
| 2013 | 714 |
| 2014 | 928 |
| 2015 | 1206 |
| 2016 | 1568 |
| 2017 | 2039 |
| 2018 | 2651 |
| 2019 | 3446 |
З приведеної вище таблиці, ми бачимо, що жорсткого диска на даному сервері нам вистачить рік на 3, не більше, тому для збільшення об'єму жорсткого диска на даному сервері можна використовувати HP Harddisk 1000Gb (454146-B21) (див. таблиці. 2.8). Розміру цього жорсткого диска нам вистачить до 2014 року, на даний момент максимальний розмір 1Тб, думаю що через пару років можливо буде вже купити жорсткий диск розміром 5Тб, що буде достатнє для організації даної мережі на 10 і більше років.
Таблиця 2.8. Загальні характеристики HP Harddisk (454146-B21)
| Розмір жорсткого диска | 1000 Gb |
| Інтерфейс HDD | LFF SATA Midline HDD (3,5») |
| Гаряча заміна | Hot Plug |
| Швидкість обертання | 7200 о./мин. |
| Ціна | 600 долл. |
У головному корпусі в Києві на 1 поверсі є серверна, де і розташовуватимуться всі сервери.
Робочі
станції матимуть
наступні технічні
характеристики
(см. табл. 2.9):
Таблиця 2.9. Загальні характеристики ПК HP DC5800 MT / AK819AW
| Тип процесора | Intel® Core™2 Duo processor E8400 – 3.0 GHz |
| Кеш-пам'ять 2-го рівня | 6 MB L2 cache, 1333 MHz front side bus |
| Чіпсет | Intel® Q33 Express |
| Тип відеоадаптера | інтегрована |
| Відеоадаптер | Intel® Graphics Media Accelerator 3100 |
| Об'єм оперативної пам'яті, Мб | DDR2-Synch DRAM PC-6400 – 2 x 1 GB |
| Максимальний об'єм оперативної пам'яті, Мб | 8 Гб |
| Об'єм жорсткого диска | 160 GB |
| Швидкість обертання жорсткого диска | 7200 rpm |
| Інтерфейс | SATA 3.0Gb/s NCQ SMART IV |
| Ціна |
900 долл. |
2.2 Технічні засоби функціонування комп'ютерної мережі
2.2.1 Вибір технології передачі даних
На структурній схемі (Рис. 2.1) зображена загальна схема розташування центрального офісу, філій і видалених офісів, з вказівкою відстані. Ми бачимо, що видалені офіси далеко знаходяться від філій. На структурній схемі (Рис. 2.2) зображено підключення до Internet за допомогою високошвидкісної технології передачі даних ADSL (англ. Asymmetric Digital Subscriber Line – асиметрична цифрова абонентська лінія) – модемна технологія, призначена для вирішення проблеми останньої милі. Перетворить стандартні абонентські телефонні аналогові лінії в лінії високошвидкісного доступу. Основна перевага даної технології в тому, що немає необхідності прокладати кабель до абонента. Використовуються вже прокладені телефонні кабелі, на які встановлюються сплиттери для розділення сигналу на «телефонний» і «модемний». Для прийому і передачі даних використовуються різні канали: приймальний володіє істотно більшою пропускною спроможністю. Технологія ADSL використовується при побудові гібридних мереж, які включають і цифрові, і аналогові лінії передачі інформації, що означає можливість передачі аналогових сигналів звичайному телефонному зв'язку по тій же парі проводів, яка використовується для передачі потоку даних. Дана технологія є асиметричною, тобто швидкість передачі даних в напрямі від мережі до користувача значно вище, ніж швидкість передачі даних від користувача в мережу. Така асиметрія, у поєднанні із станом «постійно встановленого з'єднання» (коли виключається необхідність кожного разу набирати телефонний номер і чекати установки з'єднання), робить технологію ADSL ідеальною для організації доступу в мережу Інтернет, а також для доступу до локальних мереж (ЛВС) і т. п. При організації таких з'єднань користувачі зазвичай отримують набагато більший об'єм інформації, чим передають.
ADSL2 спеціально розроблявся для поліпшення швидкості і дальності ADSL, в основному для досягнення кращої продуктивності на довгих лініях з перешкодами. ADSL2 може досягати швидкостей прийому і передачі 12 Мбіт/с і 1 Мбіт/с відповідно, залежно від дальності і інших чинників. Це стало можливим завдяки використанню ефективніших методів модуляції, зменшенню кількості службової інформації, збільшенню ефективності кодування, і застосуванню розширених алгоритмів обробки сигналу. У даній роботі проектується підсистема кампусу, вона характеризується великою кількістю відгалужень кабелю. Кабель, використовуваний в такій проводці, повинен володіти зручністю прокладки в приміщеннях і зручністю виконання відгалужень. Корпуси центрального офісу сполучені між собою за допомогою волоконно-оптичної лінії зв'язку (ВОЛЗ) (Рис. 2.3) – це вид системи передачі, при якому інформація передається по оптичних діелектричних хвилеводах, відомих під назвою «оптичне волокно». ВОЛЗ в основному використовуються при побудові об'єктів, в яких об'єднується багатоповерхова будівля або будівля великої протяжності, а також при об'єднанні територіально-розрізнених будівель.
Переваги ВОЛЗ:
Широка смуга пропускання – обумовлена надзвичайно високою частотою 1014Гц, що несе. Це дає потенційну можливість передачі поодинці оптичному волокну потоку інформації в декілька терабит в секунду.
Мале загасання світлового сигналу у волокні. Мале загасання і невелика дисперсія дозволяють будувати ділянки ліній без ретрансляції протяжністю до 100 км. і більш.
Низький рівень шумів у волоконно-оптичному кабелі
Висока перешкодозахисна.
Мала вага і об'єм.
Висока захищеність від несанкціонованого доступу.
Гальванічна розв'язка елементів мережі
Тривалий термін експлуатації.
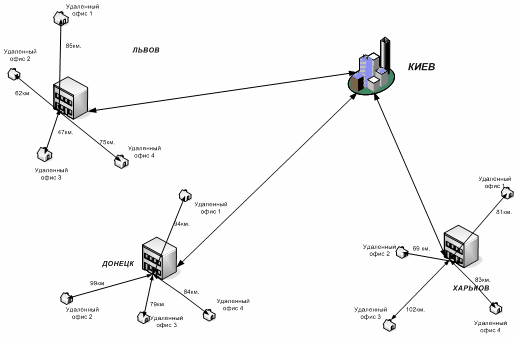
Рис. 2.1. Загальна схема розташування офісів
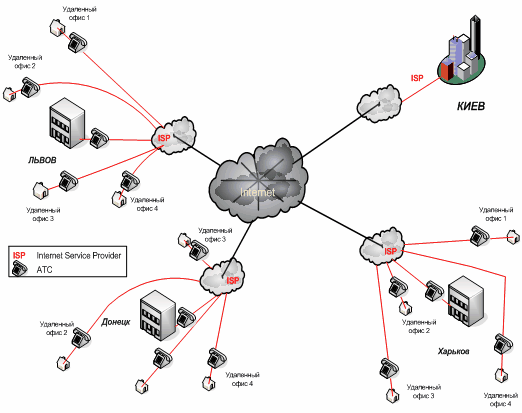
Рис. 2.2. Структурна схема організації
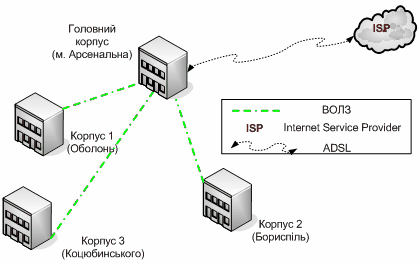
Рис. 2.3. Схема з'єднання корпусів центрального офісу
2.2.2 Вибір активноного комунікаційного устаткування
Центральний офіс в Києві складається з 4 корпусів, в кожному корпусі різна кількість робочих станцій. Розглянемо кожну будівлю окремо. На структурній схемі (Рис. 2.4) зображений головний корпус. У нім розташовується 8 серверів, 325 хостів з них 180 на 1-му поверсі і 145 на 2-му поверсі. Розглянемо докладніше активне комунікаційне устаткування. Сигнал від провайдера поступає на маршрутизатор Cisco 2821.
Маршрутизатор – це пристрій мережевого рівня еталонної моделі OSI, що використовує одну або більш за метрики для визначення оптимального шляху передачі мережевого трафіку на підставі інформації мережевого рівня. З цього визначення витікає, що маршрутизатор, перш за все, необхідний для визначення подальшого шляху даних, посланих у велику і складну мережу. Користувач такої мережі відправляє свої дані в мережу і указує адреса свого абонента. І все. Дані проходять по мережі і в крапках з розгалуженням маршрутів поступають на маршрутизатори, які якраз і встановлюються в таких крапках. Маршрутизатор вибирає подальший якнайкращий шлях. То, який шлях кращий, визначається кількісними показниками, які називаються метриками. Кращий шлях – це шлях з найменшою метрикою. У метриці може враховуватися декілька показників, наприклад, довжина шляху, час проходження і так далі
Серія Cisco 2800 є маршрутизаторами з інтеграцією сервісів (ISR), оптимізовані для безпечної передачі даних, голосу і відео на швидкості каналу зв'язку. В порівнянні з серією Cisco 2600, серія Cisco 2800 забезпечує більш ніж п'ятикратне зростання продуктивності, нові інтегровані сервіси і значно збільшену щільність інтерфейсів при збереженні зворотної сумісності з більш ніж 90 існуючими модулями, доступними сьогодні для маршрутизаторів серії Cisco 1700 і 2600.
Серія Cisco 2800 відрізняється гнучкою модульною конструкцією. Маршрутизатори мають інтегровані засоби апаратного прискорення шифрування, забезпечують функціональність системи виявлення вторгнень і міжмережевого екрану. Основні характеристики вибраної моделі можна подивитися в таблиці 2.10.
Таблиця 2.10. Основні характеристики маршрутизатора Cisco 2821
| Cisco 2800 Series | Cisco2821 |
| Пам'ять DRAM | За умовчанням: 256 MB Максимум: 1 Gb |
| Пам'ять Compact Flash | За умовчанням: 64 MB Максимум: 256 |
| Вбудовані USB 1.1 ports | 2 |
| Вбудовані порти LAN | 2–10/100/1000 |
| Вбудований слот AIM | 2 |
| Кількість слотів для інтерфейсних модулів | 4 слота, всі слоти підтримують HWIC, WIC, VIC, або VWIC типи інтерфейсних модулів |
| Слоти для мережевих модулів | 1 слот, підтримує NM або модулі NME |
| Extension Voice Module Slot | 1 |
| PVDM (DSP) слоти на материнській платі | 3 |
| Вбудоване апаратне прискорення шифрування |
Так |
| Вбудована підтримка VPN | DES, 3DES, AES 128, AES 192, AES 256 |
| Консольний порт управління | 1 |
| Auxiliary порт (up to 115.2 kbps) | 1 |
| Мінімальна версія ПО Cisco | 12.3 (8) T |
Маршрутизатор Cisco 2821 сполучений з комутатором 3 рівні Cisco Catalyst 3560G-48TS.
Мережевий комутатор або свитч (жарг. від англ. switch – перемикач) – пристрій, призначений для з'єднання декількох вузлів комп'ютерної мережі в межах одного сегменту. На відміну від концентратора, який поширює трафік від одного підключеного пристрою до всіх останніх, комутатор передає дані тільки безпосередньо одержувачеві. Це підвищує продуктивність і безпеку мережі, позбавляючи решту сегментів мережі від необхідності (і можливості) обробляти дані, які їм не призначалися. Комутатори підрозділяються на керованих і некерованих (найбільш прості). Складніші комутатори дозволяють управляти комутацією на канальному (другому) і мережевому (третьому) рівні моделі OSI.
Управління комутатором може здійснюватися за допомогою протоколу Web-интерфейса, SNMP, RMON (протокол, розроблений Cisco) і тому подібне Багато керованих комутаторів дозволяють виконувати додаткові функції: VLAN, QOS, агрегація.
Складні комутатори можна об'єднувати в один логічний пристрій – стік, з метою збільшення числа портів (наприклад, можна об'єднати 4 комутатори з 24 портами і отримати логічний комутатор з 96 портами).
Catalyst 3560 – серія комутаторів Ethernet з фіксованою конфігурацією, що підтримує стандарт IEEE 802.3af (Power over Ethernet), а також Cisco Inline Power (prestandart POE). Комутатори серії призначені для застосування на рівні доступу. Ідеально підходять організаціям, що використовують мережеву інфраструктуру для впровадження нових продуктів, наприклад IP телефонів, точок радіодоступу, систем управління будівлею, відеокамер і так далі.
Основні особливості:
Високошвидкісна маршрутизація трафіку: завдяки технології Cisco Express Forwarding (CEF) серія Catalyst 3560 забезпечує високопродуктивну маршрутизацію трафіку IP.
Висока безпека: підтримка протоколу 802.1х, функціональність Identity-Based Networking Services (IBNS), списки доступу для трафіку, комутованого на другому рівні (VLAN ACL), на третьому і четвертому рівнях (Router ACL).
Висока доступність: для захисту від збоїв внутрішніх блоків живлення комутатори підтримують резервну систему живлення Cisco Redundant Power System 675 (RPS 675).
Таблиця 2.11. Основні характеристики комутатора Cisco Catalyst серії 3560
| Catalyst 3560–24PS | Catalyst 3560–48PS | |
| Кількість портів Fast Ethernet 10/100 TX | 24 | 48 |
| Кількість портів Gigabit Ethernet SFP | 2 | 4 |
| Пропускна спроможність, Гбіт/с | 8,8 | 17,6 |
| Продуктивність маршрутизації, млн. пак/с | 6,6 | 13,1 |
| Тип ранков VLAN | 802.lq, ISL | |
| Тип ПЗ | SMI або EMI | |
| Об'єм flash-памяти, Мб | 16 | |
| Об'єм ОЗП, Мб | 128 | |
| Розміри (Вхшхг), дюймів | 1,73х7,50х11,81 | 1,73х17,50х14,85 |
На даному комутаторі третього рівня буде встановлено програмне забезпечення Enhanced Multilayer Software Image (EMI) – включає розширену підтримку QOS, списки доступу, можливість статичної маршрутизації і маршрутизації за допомогою протоколу RIP. Забезпечує розширену функціональність корпоративного класу, включаючи апаратну маршрутизацію одноадресного (unicast) і багатоадресного (multicast) трафіку IP, PBR, протокол WCCP.
Якщо подивитися на структурну схему (Рис. 2.4), ми бачимо, що комутатор третього рівня Catalyst 3560G-48TS сполучений з комутаторами другого рівня Catalyst 2950SX-48 (24) – Sl.
Комутатори серії Catalyst 2950 є сімейством комутаторів як з фіксованою конфігурацією, так і стекируемо. Комутатори мають порти Fast Ethernet і Gigabit Ethernet, призначені для підключення користувачів в мережах невеликого і середнього розмірів.
Основні особливості
Висока безпека: підтримуються функціональність Port Security, Private VLAN Edge, протокол 802.1x, аутентифікація користувачів на серверах TACACS+ або RADIUS. Серія Catalyst 2950 з ПЗ Enhanced Image (EI) також підтримує фільтрацію трафіку за допомогою апаратної реалізації параметрів управління доступом (ACP) на 2, 3 і 4 рівнях, списки доступу, засновані на часі або на значенні DSCP.
Розвинені засоби якості обслуговування (QOS): серія Catalyst 2950 EI підтримує класифікацію трафіку за полями DSCP або 802.1p (COS), а також по початкових і кінцевих адресах або портах TCP/UDP MAC, IP, полисинг і маркіровка вхідних пакетів, пріоритетну черговість і черговість WRR для витікаючих пакетів, функціональність AutoQoS.
Висока доступність: підтримка резервної системи живлення Cisco Redundant Power System 300 (RPS 300) або 675 (RPS 675), функціональність IGMP snooping, PER-VLAN Spanning Tree Plus, Multicast VLAN Registration (MVR), додаткова функціональність Spanning-Tree: PortFast, UplinkFast, BackboneFast.
Відмінна керованість: упроваджене в комутатор ПЗ Cisco CMS дозволяє управляти до 16 комутаторами за допомогою стандартного web-браузера незалежно від їх фізичного розташування, функціональність Cisco Express Setup, підтримка управління за допомогою SNMP-платформ, таких як CiscoWorks for Switched Internetworks, підтримка SNMP і Telnet, RMON, SPAN, NTP, TFTP.
На даному комутаторі другого рівня буде встановлено програмне забезпечення Enhanced Image (EI) – забезпечує базову функціональність Cisco IOS для передачі даних, голосу і відео. Також забезпечує розширену функціональність в області якості обслуговування (QOS), безпеки і доступності.
Таблиця 2.12. Основні характеристики серії комутаторів Catalyst 2950
| Catalyst 2950SX-24 | Catalyst 2950SX-48 | |
| Кількість портів Fast Ethernet 10/100TX | 24 | 48 |
| Кількість портів Gigabit Ethernet | 2 (1000SX) | 2 (10/100/1000) |
| Пропускна спроможність, Гбіт/с | 8,8 | 13,6 |
| Тип транков VLAN | 802.1q | |
| Об'єм flash-памяти, Мб | 8 | |
| Об'єм ОЗП, Мб | 16 | |
| Розміри (У х Ш х Грама), дюймів | 1,72x17,5x9,52 | 1,72x17,5x13 |
| Тип ПЗ | Standard Image (SI) | |
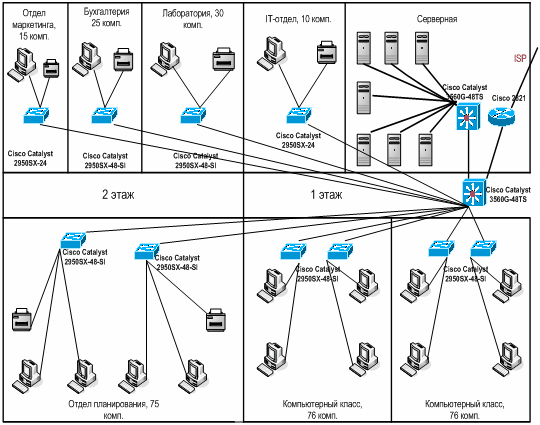
Рис. 2.4. З'єднання устаткування в головному корпусі
На структурній схемі (Рис. 2.5) зображений корпус №1 (Коцюбинського) на території, якого розташовуються склади авіаційного устаткування, загальна кількість яких 5, розрізняються продукцією, що зберігається. З кожної робочої станції є доступ в 1С, електронна пошта, FTP, вихід в Інтернет. У кожному приміщенні є свій мережевий принтер. Використовується мережевий кабель у вигляді екранованої витої пари, встановлено два комутатори другого рівня Catalyst 2950SX-48-Sl, сполучені з комутаторами третього рівня Catalyst 3560G-48TS.
Допускаються два варіанти під'єднування комутаторів Catalyst 2950SX-48-Sl:
підключення обох комутаторів другого рівня Catalyst 2950SX-48-Sl від комутатора Catalyst 3560G-48TS безпосередньо;
від комутатора третього рівня (Catalyst 3560G-48TS) підключити один комутатор Catalyst 2950SX-48-Sl і через нього підключити другий комутатор Catalyst 2950SX-48-Sl. Це можливо оскільки окрім 48 портів для користувачів є ще два гигабитних порта. У перший з них підключається 3560G, в другій – ще один 2950.
При підключенні другим способом знижується відмовостійка мережі (при виході з ладу 2950, другий, підключений до нього, теж буде недоступний), і пропускна спроможність виходить менше, але варіант цілком робочий. Виходячи з перерахованих мінусів, вибираємо перший спосіб підключення, зображений на структурній схемі.
На структурній схемі (Рис. 2.6) зображений мережа корпусу №2, яка посоставу технічних засобів і організаційній структурі едентична з мережею в корпусі №3. На території корпусів розташовуються ремонтні цехи, по 4 цехи в корпусі. З кожної робочої станції є доступ в 1С, електронна пошта, FTP, вихід в Інтернет. У кожному приміщенні є свій мережевий принтер. Використовується мережевий кабель у вигляді екранованої витої пари, встановлено чотири комутатори другого рівня Catalyst 2950SX-48 (24) – Sl (один 24 портовий, і три 12 портових), сполучені з коммутатороами третього рівня Catalyst 3560G-48TS.
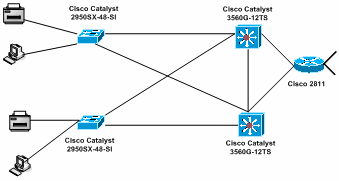
Рис. 2.5. З'єднання устаткування в корпусі №1
Так само в кожному корпусі знаходитися Backup Server, що виконує роль вторинного контроллера домена і що відповідає за резервне копіювання інформації, сполучений безпосередньо з комутатором третього рівня Catalyst 3560G-48TS.
Backup Server – це надання місця на спеціальному сервері зберігання даних (бэкап-сервере) під періодичне резервне копіювання критичних даних. Підвищення надійності зберігання даних користувачів, що орендують або мають інтернет сервери – головна перевага. Використання Backup Server гарантує збереження інформації у разі втрати даних, збоївши або виходу з ладу основного сервера.
Основні переваги використання серверів резервного копіювання (Backup Server) в порівнянні з резервуванням даних на магнітну стрічку: висока швидкість доступу до копій даних;
короткий час відновлення даних з сервера резервного копіювання;
можливість користуватися архівом даних у будь-який час самостійно, без допомоги провайдера.
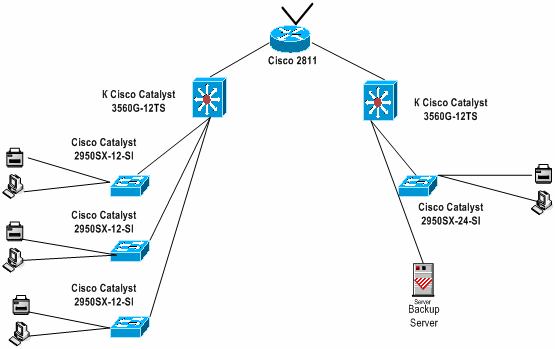
Рис. 2.6. З'єднання устаткування у в корпусах №2 і №3
Розглянемо докладніше активне комунікаційне устаткування у філіях. Кількість робочих станцій в них однакова, підключення у всіх аналогічне, тому досить розглянути який-небудь одна філія, наприклад в м. Львові. На структурній схемі (Рис. 2.7) зображено підключення активного мережевого устаткування і робочих станцій (190 хостов). Сигнал від провайдера поступає на маршрутизатор Cisco 2811.
Серія Cisco 2800 є маршрутизаторами з інтеграцією сервісів (Integrated ServicesRouters, ISR), оптимізовані для безпечної передачі даних, голосу і відео на швидкості каналу зв'язку. В порівнянні з серією Cisco 2600, серія Cisco 2800 забезпечує більш ніж п'ятикратне зростання продуктивності, нові інтегровані сервіси і значно збільшену щільність інтерфейсів при збереженні зворотної сумісності з більш ніж 90 існуючими модулями, доступними сьогодні для маршрутизаторів серіїв Cisco 1700 і 2600.
Серія Cisco 2800 відрізняється гнучкою модульною конструкцією. Маршрутизатори мають інтегровані засоби апаратного прискорення шифрування, забезпечують функціональність системи виявлення вторгнень і міжмережевого екрану. Велика кількість різних типів інтерфейсів і запас продуктивності створюють основу для подальшого розширення мережі і впровадження майбутніх застосувань.
Основні можливості (див. таблиці. 2.13):
Підтримка повного спектру функцій ПЗ Cisco IOS ТМ.
Вбудовані засоби апаратного прискорення шифрування (DES, 3DES, AES 128, AES 192, AES 256; підтримуються у версіях ПЗ Cisco IOS Software з функціональністю забезпечення мережевої безпеки).
Вбудовані порти Fast Ethernet 10/100 (у Cisco 2801 і 2811.
Інтегрований асинхронний порт (AUX) підтримує з'єднання на швидкості до 115,2 кбит/с.
ПЗ Cisco Router and Security Device Manager (SDM) спрощує конфігурацію і моніторинг маршрутизатора.
Підтримка функціональності Network Admission Control для надання доступу в мережу тільки хостам, відповідним корпоративній політиці безпеки.
Обмежена підтримка функціональності MPLS VPN.
У маршрутизаторах серії Cisco 2800 використовуються модулі, загальні для серії Cisco 1700, 1800, 2600, 3600, 3700 і 3800.
Таблиця 2.13. Основні характеристики маршрутизатора серії 2811
| Модель | Вбудовані порти LAN | Слоти розширення |
Пам'ять, Мб (стандартная / макс.) |
|
| DRAM | Flash | |||
|
Cisco 2811 |
2 10/100ТХ |
4 слота, всі слоти підтримують HWIC, WIC, VIC, або VWIC типи інтерфейсних модулів | 256/768 | 64/128 |
Розглянемо докладніше активне комунікаційне устаткування у видалених офісах. Кількість робочих станцій в них однакова, підключення у всіх аналогічне, тому досить розглянути який-небудь один видалений офіс. На структурній схемі (Рис. 2.8) зображено підключення активного мережевого устаткування і робочих станцій (4 хоста). Сигнал від провайдера поступає на маршрутизатор Cisco 1801.
Cisco 1800 – це серія маршрутизаторів початкового рівня з інтеграцією сервісів (Integrated Services Routers, ISR). Маршрутизатори серії Cisco 1800 забезпечують більш ніж п'ятикратне зростання продуктивності в порівнянні з попередньою серією Cisco 1700 і значне збільшення щільності інтерфейсів при збереженні зворотної сумісності з більш ніж 30 інтерфейсними модулями WIC і VWIC для маршрутизаторів Cisco 1700.
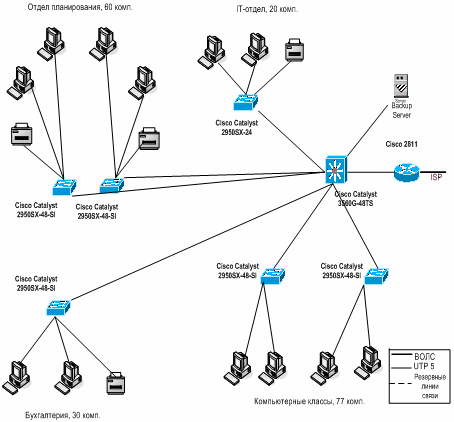
Рис. 2.7. З'єднання устаткування у філіяхОсновні можливості Cisco 1800:
Підтримка повного спектру функцій ПЗ Cisco IOSTM.
Вбудовані засоби апаратного прискорення шифрування (DES, 3DES, AES 128, AES 192, AES 256; підтримуються у версіях ПЗ Cisco IOS Software з функціональністю забезпечення мережевої безпеки).
Вбудовані порти Fast Ethernet 10/100.
Внутрішнє гніздо розширення (AIM) для установки сервісних модулів.
Інтегрований асинхронний порт (AUX) підтримує з'єднання на швидкості до 115,2 кбит/с.
Підтримка функціональності Network Admission Control для надання доступу в мережу тільки хостам, відповідним корпоративній політиці безпеки.
Таблиця 2.14. Технічні характеристики серії маршрутизаторів Cisco 1800
| Модель | Порти ЛВС 10/100 Мбіт/с | BRI | ADSL | Ethernet | Безпровідною доступ |
| Cisco 1801 / 1801-W | 1/1 | 1/1 | 1/1 POTS | 8/8 | -/802.11abg |