Шпоры к ГОС экзаменам Воронеж, 2004г.)
Интерфейс серверной части определен и фиксирован. Поэтому возможно создание новых клиентских частей существующей системы (пример интероперабельности на системном уровне).
Основной проблемой систем, основанных на архитектуре "клиент-сервер", является то, что в соответствии с концепцией открытых систем от них требуется мобильность в как можно более широком классе аппаратно-программных решений открытых систем. Даже если ограничиться UNIX-ориентированными локальными сетями, в разных сетях применяется разная аппаратура и протоколы связи. Попытки создания систем, поддерживающих все возможные протоколы, приводит к их перегрузке сетевыми деталями в ущерб функциональности.
Еще более сложный аспект этой проблемы связан с возможностью использования разных представлений данных в разных узлах неоднородной локальной сети. В разных компьютерах может существовать различная адресация, представление чисел, кодировка символов и т.д. Это особенно существенно для серверов высокого уровня: телекоммуникационных, вычислительных, баз данных.
Общим решением проблемы мобильности систем, основанных на архитектуре "клиент-сервер" является опора на программные пакеты, реализующие протоколы удаленного вызова процедур (RPC - Remote Procedure Call). При использовании таких средств обращение к сервису в удаленном узле выглядит как обычный вызов процедуры. Средства RPC, в которых, естественно, содержится вся информация о специфике аппаратуры локальной сети и сетевых протоколов, переводит вызов в последовательность сетевых взаимодействий. Тем самым, специфика сетевой среды и протоколов скрыта от прикладного программиста.
При вызове удаленной процедуры программы RPC производят преобразование форматов данных клиента в промежуточные машинно-независимые форматы и затем преобразование в форматы данных сервера. При передаче ответных параметров производятся аналогичные преобразования.
Если система реализована на основе стандартного пакета RPC, она может быть легко перенесена в любую открытую среду.
Серверы баз данных
Термин "сервер баз данных" обычно используют для обозначения всей СУБД, основанной на архитектуре "клиент-сервер", включая и серверную, и клиентскую части. Такие системы предназначены для хранения и обеспечения доступа к базам данных.
Хотя обычно одна база данных целиком хранится в одном узле сети и поддерживается одним сервером, серверы баз данных представляют собой простое и дешевое приближение к распределенным базам данных, поскольку общая база данных доступна для всех пользователей локальной сети.
Принципы взаимодействия между клиентскими и серверными частями
Доступ к базе данных от прикладной программы или пользователя производится путем обращения к клиентской части системы. В качестве основного интерфейса между клиентской и серверной частями выступает язык баз данных SQL.
Это язык по сути дела представляет собой текущий стандарт интерфейса СУБД в открытых системах. Собирательное название SQL-сервер относится ко всем серверам баз данных, основанных на SQL. Соблюдая предосторожности при программировании, некоторые из которых были рассмотрены на предыдущих лекциях, можно создавать прикладные информационные системы, мобильные в классе SQL-серверов.
Серверы баз данных, интерфейс которых основан исключительно на языке SQL, обладают своими преимуществами и своими недостатками. Очевидное преимущество - стандартность интерфейса. В пределе, хотя пока это не совсем так, клиентские части любой SQL-ориентированной СУБД могли бы работать с любым SQL-сервером вне зависимости от того, кто его произвел.
Недостаток тоже довольно очевиден. При таком высоком уровне интерфейса между клиентской и серверной частями системы на стороне клиента работает слишком мало программ СУБД. Это нормально, если на стороне клиента используется маломощная рабочая станция. Но если клиентский компьютер обладает достаточной мощностью, то часто возникает желание возложить на него больше функций управления базами данных, разгрузив сервер, который является узким местом всей системы.
Одним из перспективных направлений СУБД является гибкое конфигурирование системы, при котором распределение функций между клиентской и пользовательской частями СУБД определяется при установке системы.
Преимущества протоколов удаленного вызова процедур
Упоминавшиеся выше протоколы удаленного вызова процедур особенно важны в системах управления базами данных, основанных на архитектуре "клиент-сервер".
Во-первых, использование механизма удаленных процедур позволяет действительно перераспределять функции между клиентской и серверной частями системы, поскольку в тексте программы удаленный вызов процедуры ничем не отличается от удаленного вызова, и следовательно, теоретически любой компонент системы может располагаться и на стороне сервера, и на стороне клиента.
Во-вторых, механизм удаленного вызова скрывает различия между взаимодействующими компьютерами. Физически неоднородная локальная сеть компьютеров приводится к логически однородной сети взаимодействующих программных компонентов. В результате пользователи не обязаны серьезно заботиться о разовой закупке совместимых серверов и рабочих станций.
Типичное разделение функций между клиентами и серверами
В типичном на сегодняшний день случае на стороне клиента СУБД работает только такое программное обеспечение, которое не имеет непосредственного доступа к базам данных, а обращается для этого к серверу с использованием языка SQL.
В некоторых случаях хотелось бы включить в состав клиентской части системы некоторые функции для работы с "локальным кэшем" базы данных, т.е. с той ее частью, которая интенсивно используется клиентской прикладной программой. В современной технологии это можно сделать только путем формального создания на стороне клиента локальной копии сервера базы данных и рассмотрения всей системы как набора взаимодействующих серверов.
С другой стороны, иногда хотелось бы перенести большую часть прикладной системы на сторону сервера, если разница в мощности клиентских рабочих станций и сервера чересчур велика. В общем-то при использовании RPC это сделать нетрудно. Но требуется, чтобы базовое программное обеспечение сервера действительно позволяло это. В частности, при использовании ОС UNIX проблемы практически не возникают.
Требования к аппаратным возможностям и базовому программному обеспечению клиентов и серверов
Из предыдущих рассуждений видно, что требования к аппаратуре и программному обеспечению клиентских и серверных компьютеров различаются в зависимости от вида использования системы.
Если разделение между клиентом и сервером достаточно жесткое (как в большинстве современных СУБД), то пользователям, работающим на рабочих станциях или персональных компьютерах, абсолютно все равно, какая аппаратура и операционная система работают на сервере, лишь бы он справлялся с возникающим потоком запросов.
Но если могут возникнуть потребности перераспределения функций между клиентом и сервером, то уже совсем не все равно, какие операционные системы используются.
Открытые системы
Реальное распространение архитектуры "клиент-сервер" стало возможным благодаря развитию и широкому внедрению в практику концепции открытых систем. Поэтому мы начнем с краткого введения в открытые системы. Основным смыслом подхода открытых систем является упрощение комплексирования вычислительных систем за счет международной и национальной стандартизации аппаратных и программных интерфейсов. Главной побудительной причиной развития концепции открытых систем явились повсеместный переход к использованию локальных компьютерных сетей и те проблемы комплексирования аппаратно-программных средств, которые вызвал этот переход. В связи с бурным развитием технологий глобальных коммуникаций открытые системы приобретают еще большее значение и масштабность.
Ключевой фразой открытых систем, направленной в сторону пользователей, является независимость от конкретного поставщика. Ориентируясь на продукцию компаний, придерживающихся стандартов открытых систем, потребитель, который приобретает любой продукт такой компании, не попадает к ней в рабство. Он может продолжить наращивание мощности своей системы путем приобретения продуктов любой другой компании, соблюдающей стандарты. Причем это касается как аппаратных, так и программных средств и не является необоснованной декларацией. Реальная возможность независимости от поставщика проверена в отечественных условиях.
Практической опорой системных и прикладных программных средств открытых систем является стандартизованная операционная система. В настоящее время такой системой является UNIX. Фирмам-поставщикам различных вариантов ОС UNIX в результате длительной работы удалось придти к соглашению об основных стандартах этой операционной системы. Сейчас все распространенные версии UNIX в основном совместимы по части интерфейсов, предоставляемых прикладным (а в большинстве случаев и системным) программистам. Как кажется, несмотря на появление претендующей на стандарт системы Windows NT, именно UNIX останется основой открытых систем в ближайшие годы.
Технологии и стандарты открытых систем обеспечивают реальную и проверенную практикой возможность производства системных и прикладных программных средств со свойствами мобильности (portability) и интероперабельности (interoperability). Свойство мобильности означает сравнительную простоту переноса программной системы в широком спектре аппаратно-программных средств, соответствующих стандартам. Интероперабельность означает упрощения комплексирования новых программных систем на основе использования готовых компонентов со стандартными интерфейсами.
Использование подхода открытых систем выгодно и производителям, и пользователям. Прежде всего открытые системы обеспечивают естественное решение проблемы поколений аппаратных и программных средств. Производители таких средств не вынуждаются решать все проблемы заново; они могут по крайней мере временно продолжать комплексировать системы, используя существующие компоненты.
Заметим, что при этом возникает новый уровень конкуренции. Все производители обязаны обеспечить некоторую стандартную среду, но вынуждены добиваться ее как можно лучшей реализации. Конечно, через какое-то время существующие стандарты начнут играть роль сдерживания прогресса, и тогда их придется пересматривать.
Преимуществом для пользователей является то, что они могут постепенно заменять компоненты системы на более совершенные, не утрачивая работоспособности системы. В частности, в этом кроется решение проблемы постепенного наращивания вычислительных, информационных и других мощностей компьютерной системы.
Структура и характеристики систем телекоммуникаций. (10)
Маршрутизация - это процедура определения пути следования пакета из одной сети в другую. Такой механизм доставки становится возможным благодаря реализации во всех узлах сети протокола межсетевого обмена IP. Если обратиться к истории создания сети Internet, то с самого начала предполагалось разработать спецификации сети коммутации пакетов. Это значит, что любое сообщение, которое отправляется по сети, должно быть при отправке разделино на фрагменты. Каждый из фрагментов должен быть снабжен адресами отправителя и получателя, а также номером этого пакета в последовательности пакетов, составляющих все сообщение в целом. Такая система позволяет на каждом шлюзе выбирать маршрут, основываясь на текущей информации о состоянии сети, что повышает надежность системы в целом. При этом каждый пакет может пройти от отправителя к получателю по своему собственному маршруту. Порядок получения пакетов получателем не имеет большого значения, т.к. каждый пакет несет в себе информацию о своем месте в сообщении.
При создании этой системы принципиальным было обеспечение ее живучести и надежной доставки сообщений, т.к. предполагалось, что система должна была обеспечивать управление Вооруженными Силами США в случае нанесения ядерного удара по территории страны.
Коммутаторы, организующие рабочую группу, мосты, соединяющие два сегмента сети и локализующие трафик в пределах каждого из них, а также switch, позволяющий соединять несколько сегментов локальной вычислительной сети - это все устройства, предназначенные для работы в сетях IEEE 802.3 или Еthernet. Однако, существует особый тип оборудования, называемый маршрутизаторами (routегs), который применяется в сетях со сложной конфигурацией для связи ее участков с различными сетевыми протоколами (в том числе и для доступа к глобальным (WАN) сетям), а также для более эффективного разделения трафика и использования альтернативных путей между узлами сети. Основная цель применения маршрутизаторов - объединение разнородных сетей и обслуживание альтернативных путей.
Различные типы маршрутизаторов отличаются количеством и типами своих портов, что собственно и определяет места их использования. Маршрутизаторы, например, могут быть использованы в локальной сети Ethernet для эффективного управления трафиком при наличии большого числа сегментов сети, для соединения сети типа Еthernet с сетями другого типа, например Тоkеn Ring, FDDI, а также для обеспечения выходов локальных сетей на глобальную сеть.
Маршрутизаторы не просто осуществляют связь разных типов сетей и обеспечивают доступ к глобальной сети, но и могут управлять трафиком на основе протокола сетевого уровня (третьего в модели OSI), то есть на более высоком уровне по сравнению с коммутаторами. Необходимость в таком управлении возникает при усложнении топологии сети и росте числа ее узлов, если в сети появляются избыточные пути, когда нужно решать задачу максимально эффективной и быстрой доставки отправленного пакета по назначению. При этом существует два основных алгоритма определения наиболее выгодного пути и способа доставки данных: RIP и OSPF. При использовании протокола маршрутизации RIР, основным критерием выбора наиболее эффективного пути является минимальное число "хопов" (hops), т.е. сетевых устройств между узлами. Этот протокол минимально загружает процессор мартрутизатора и предельно упрощает процесс конфигурирования, но он не рационально управляет трафиком. При использовании OSPF наилучший путь выбирается не только с точки зрения минимизации числа хопов, но и с учетом других критериев: производительности сети, задержки при передаче пакета и т.д. Сети большого размера, чувствительные к перегрузке трафика и базирующиеся на сложной маршрутизирующей аппаратуре, требуют использования протокола ОSРF. Реализации этого протокола возможна только на маршрутизаторах с достаточно мощным процессором, т.к. его реализация требует существенных процессинговых затрат.
Маршрутизация в сетях, как правило, осуществляться с применением пяти популярных сетевых протоколов - ТСР/IР, Nоvеll IРХ, АррlеТаlk II, DECnеt Phase IV и Хегох ХNS. Если маршрутизатору попадается пакет неизвестного формата, он начинает с ним работать как обучающийся мост. Кроме того, маршрутизатор обеспечивает более высокий уровень локализации трафика, чем мост, предоставляя возможность фильтрации широковещательных пакетов, а также пакетов с неизвестными адресами назначения, поскольку умеет обрабатывать адрес сети.
ФУНКЦИИ КОММУТАЦИИ
Очевидно,
основной функцией
любой коммутационной
системы является
установление
и разъединение
соединений
между каналами
передачи в
соответствии
с поступающими
требованиями.
Структура и
функционирование
коммутационной
системы могут
изменяться
в широких пределах,
однако существенно
зависят от
конкретного
применения.
Можно выделить
три основные
категории
соединений,
устанавливаемых
при коммутации
речевых каналов:
местные соединения
линий с линией,
транзитные
(сквозные) соединения
и распределение
вызовов.
Наиболее общая
функция коммутации
сводится к
установлению
прямых соединений
между абонентскими
шлейфами на
оконечной
станции, или
между станционными
шлейфами на
УТС.
Для осуществления
этих соединении
в первую очередь
требуется
установить
соединительный
путь через
коммутационную
систему от
линии вызывающего
абонента к
определенной
линии вызываемого
абонента. Каждая
линия должна
быть доступна
любой другой.
Этот уровень
коммутации
иногда называют
коммутацией
линий.
Транзитные
соединения
требуют установления
соединительного
пути от определенной
входящей (вызывающей)
линии к исходящей
линии или группе
исходящих
(соединительных)
линий. Обычно
бывают доступны
более одной
исходящих
линий. Например,
при установлении
соединения
с группой
межстанционных
соединительных
линий может
использоваться
любая в этой
группе. Следовательно,
структура
системы при
транзитной
коммутации
может быть
упрощена, поскольку
существуют
альтернативы
при выборе
исходящей
линии. Кроме
того, даже нет
необходимости
в том, чтобы
любая исходящая
линия была
доступна любой
входящей. Функции
транзитной
коммутации
должны быть
реализованы
на всех коммутационных
системах телефонной
сети. Некоторые
системы, такие,
как удаленные
концентраторы
и междугородные
или транзитные
коммутационные
станции, обслуживают
только транзитную
нагрузку (в
частности, не
устанавливают
местных соединений).
Введенные выше
понятия поясняет
рис.
1.
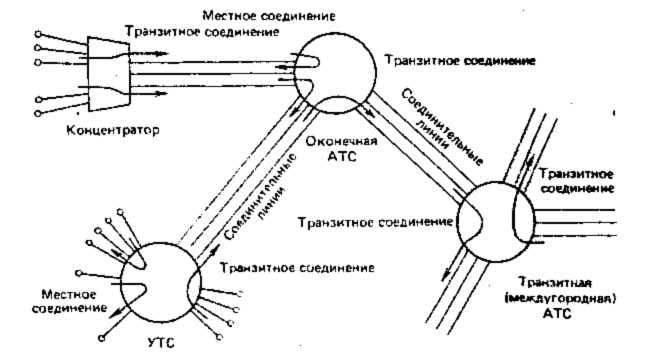
Распределители вызовов часто реализуются на том же самом базовом оборудовании, что и УТС. Однако способ функционирования (программное обеспечение) существенно отличается тем, что при отсутствии прямых путей входящие вызовы могут направляться по обходному пути к любому свободному оператору. Обычно программное обеспечение автоматического распределителя вызовов (АРВ) строится так, чтобы некоторым случайным образом распределять поступающие вызовы среди операторов. Хотя это и не является обязательным требованием того, чтобы каждая входящая линия (или тракт) могла быть соединена с любым оператором, тем не менее распределители вызовов обычно проектируются таким образом, чтобы обеспечить полный доступ к любому оператору. Кроме того, часто желательно, чтобы распределитель вообще работал без блокировок. (Это означает, что независимо от того, какие соединительные пути заняты, новое требование будет обслужено, если только имеется свободный оператор.)
Управление транзакциями (17,21)
Транзакция - это последовательность операций над БД, рассматриваемых СУБД как единое целое. Либо транзакция успешно выполняется, и СУБД фиксирует (COMMIT) изменения БД, произведенные этой транзакцией, во внешней памяти, либо ни одно из этих изменений никак не отражается на состоянии БД. Понятие транзакции необходимо для поддержания логической целостности БД. Если вспомнить наш пример информационной системы с файлами СОТРУДНИКИ и ОТДЕЛЫ, то единственным способом не нарушить целостность БД при выполнении операции приема на работу нового сотрудника является объединение элементарных операций над файлами СОТРУДНИКИ и ОТДЕЛЫ в одну транзакцию. Таким образом, поддержание механизма транзакций является обязательным условием даже однопользовательских СУБД (если, конечно, такая система заслуживает названия СУБД). Но понятие транзакции гораздо более важно в многопользовательских СУБД. То свойство, что каждая транзакция начинается при целостном состоянии БД и оставляет это состояние целостным после своего завершения, делает очень удобным использование понятия транзакции как единицы активности пользователя по отношению к БД. При соответствующем управлении параллельно выполняющимися транзакциями со стороны СУБД каждый из пользователей может в принципе ощущать себя единственным пользователем СУБД (на самом деле, это несколько идеализированное представление, поскольку в некоторых случаях пользователи многопользовательских СУБД могут ощутить присутствие своих коллег). С управлением транзакциями в многопользовательской СУБД связаны важные понятия сериализации транзакций и сериального плана выполнения смеси транзакций. Под сериализаций параллельно выполняющихся транзакций понимается такой порядок планирования их работы, при котором суммарный эффект смеси транзакций эквивалентен эффекту их некоторого последовательного выполнения. Сериальный план выполнения смеси транзакций - это такой план, который приводит к сериализации транзакций. Понятно, что если удается добиться действительно сериального выполнения смеси транзакций, то для каждого пользователя, по инициативе которого образована транзакция, присутствие других транзакций будет незаметно (если не считать некоторого замедления работы по сравнению с однопользовательским режимом). Существует несколько базовых алгоритмов сериализации транзакций. В централизованных СУБД наиболее распространены алгоритмы, основанные на синхронизационных захватах объектов БД. При использовании любого алгоритма сериализации возможны ситуации конфликтов между двумя или более транзакциями по доступу к объектам БД. В этом случае для поддержания сериализации необходимо выполнить откат (ликвидировать все изменения, произведенные в БД) одной или более транзакций. Это один из случаев, когда пользователь многопользовательской СУБД может реально (и достаточно неприятно) ощутить присутствие в системе транзакций других пользователей.