Моделювання ефективності комплексної системи захисту автоматизованих інформаційних ресурсів комерційного банку
Програмний продукт представляє комплекс виконуємого модуля Protect.exe та баз даних, який повністю працездатний при запуску з контрольної дискети, USB –носія на ПЕОМ з операційною системою Windows XP SP2-3 при інсталяції на ПЕОМ оболонки бібліотек Borland ( BDE 5.1) для підтримки ODBC – інтерфейса.
Зовнішній вигляд екранного інтерфейсу наданий на рис.3.24:
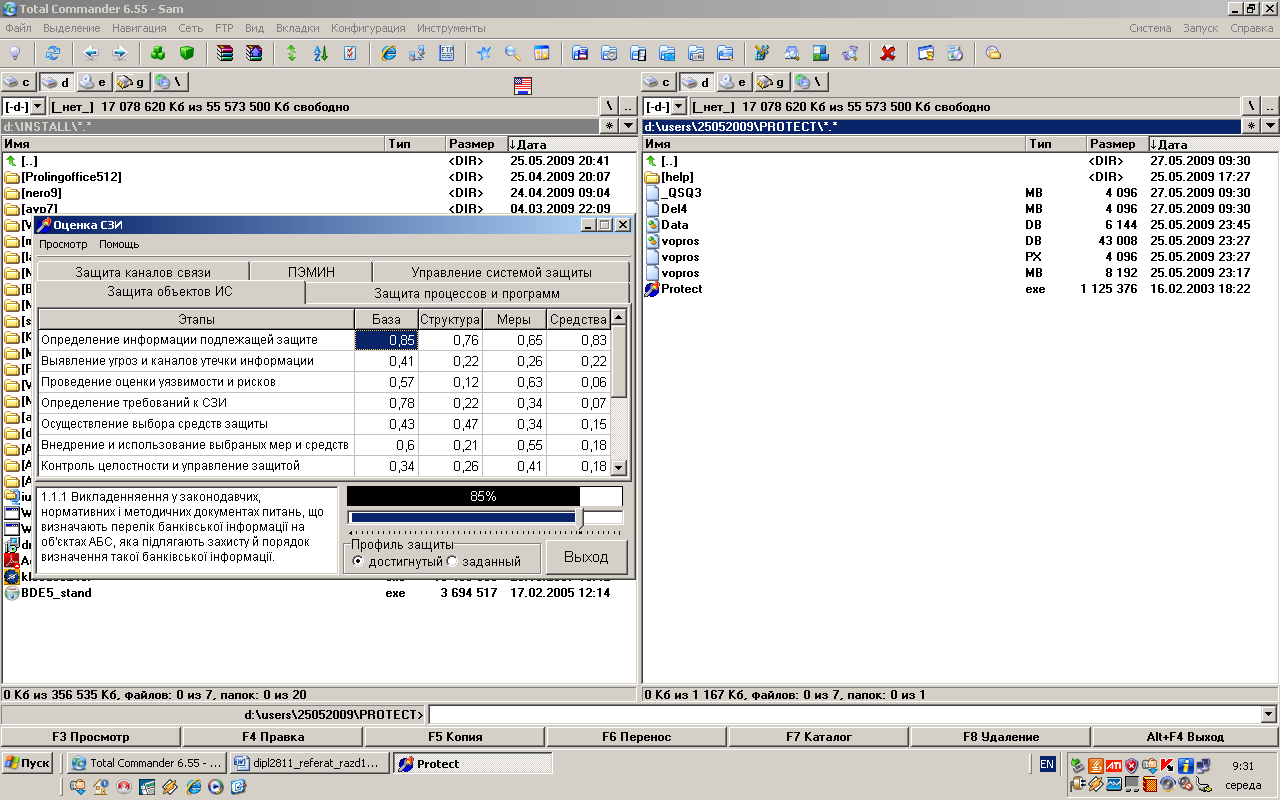
Рис.3.24 Програмного продукту «Модель системної інтеграції модулів захисту інформації в АБС банку»
В інтерактивному режимі в кожну з чарунків матриції вноситься досягнутий рівень виконання проектного рівня документації, дослідження, вибору та впровадження засобів і систем захисту інформації (рис.3.25-3.26):
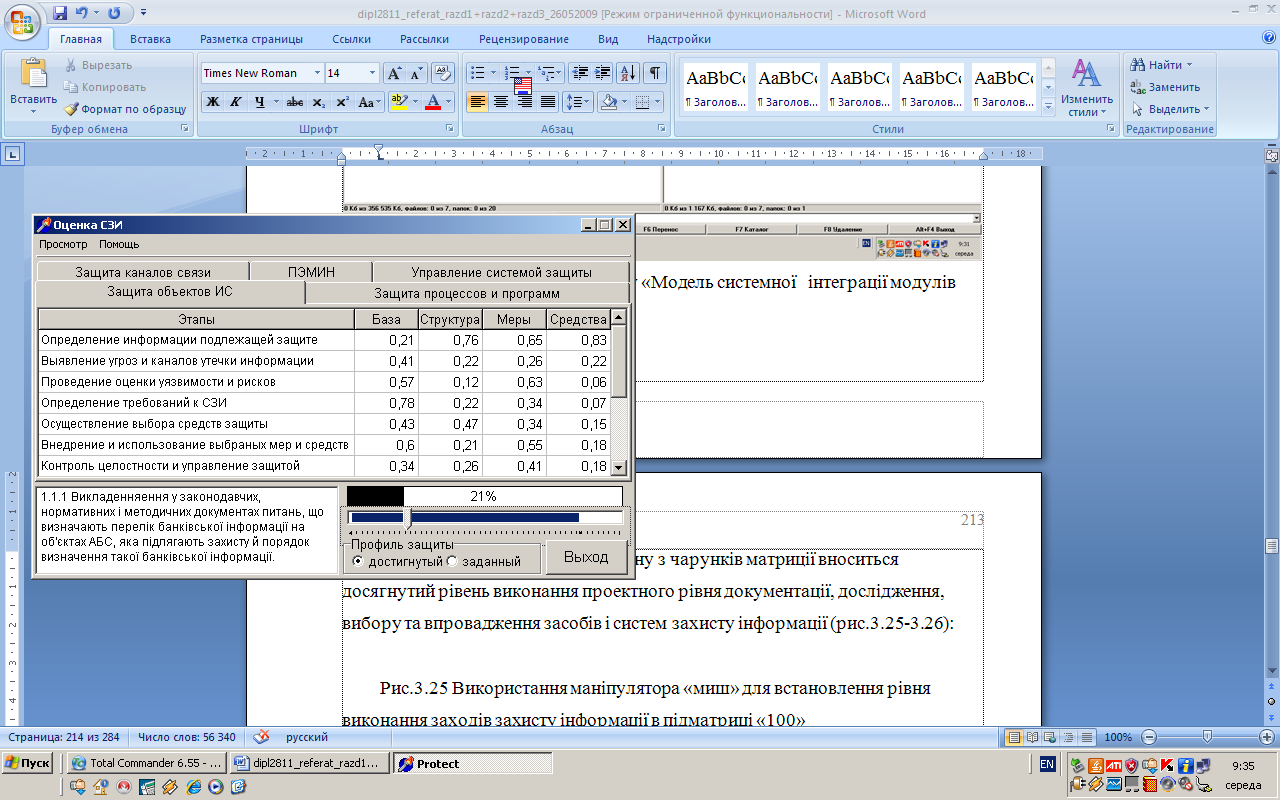
Рис.3.25 Використання маніпулятора «миш» для встановлення рівня виконання заходів захисту інформації в підматриці «100» (пункт 1.1.1)
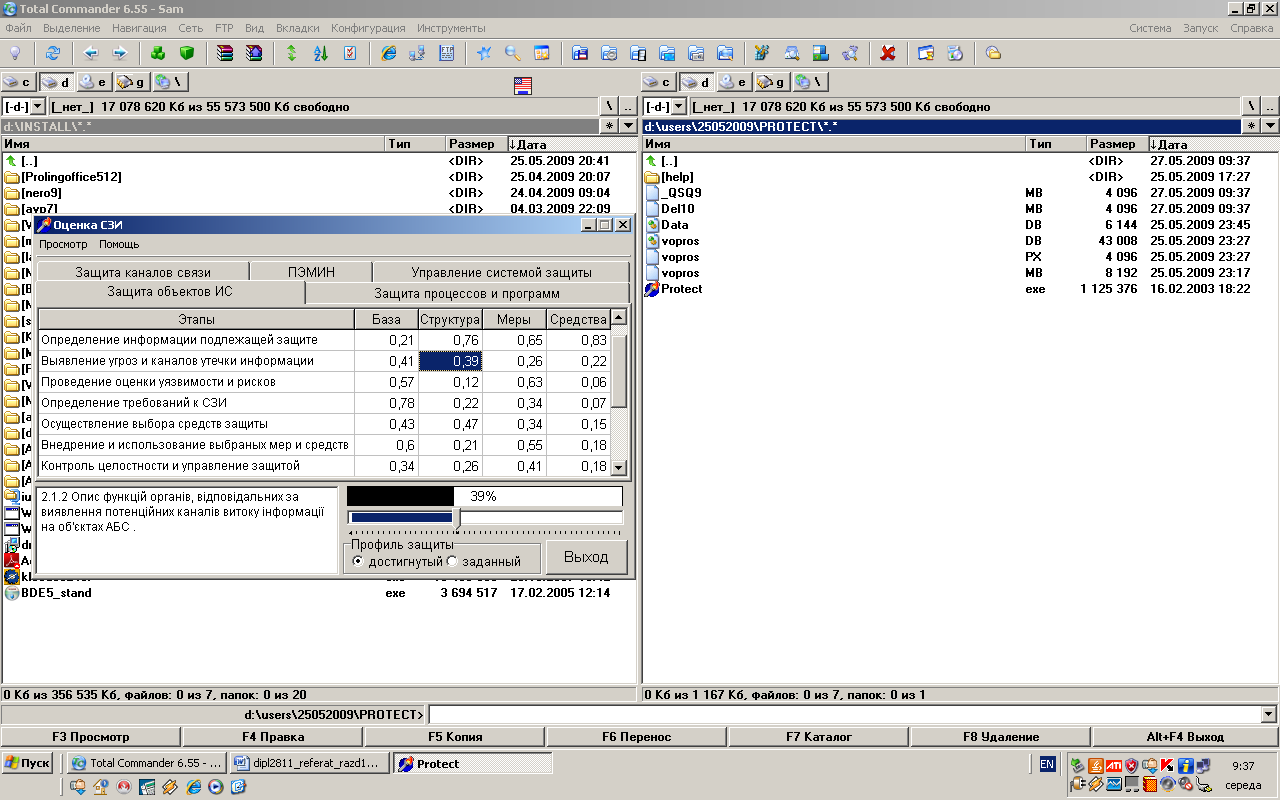
Рис.3.26 Використання маніпулятора «миш» для встановлення рівня виконання заходів захисту інформації в підматриці «100» (пункт 2.1.2)
З використанням меню задачі (рис.3.27) виконується побудова графічного рівня виконання пунктів матриці КСЗІ (рис.3.28).
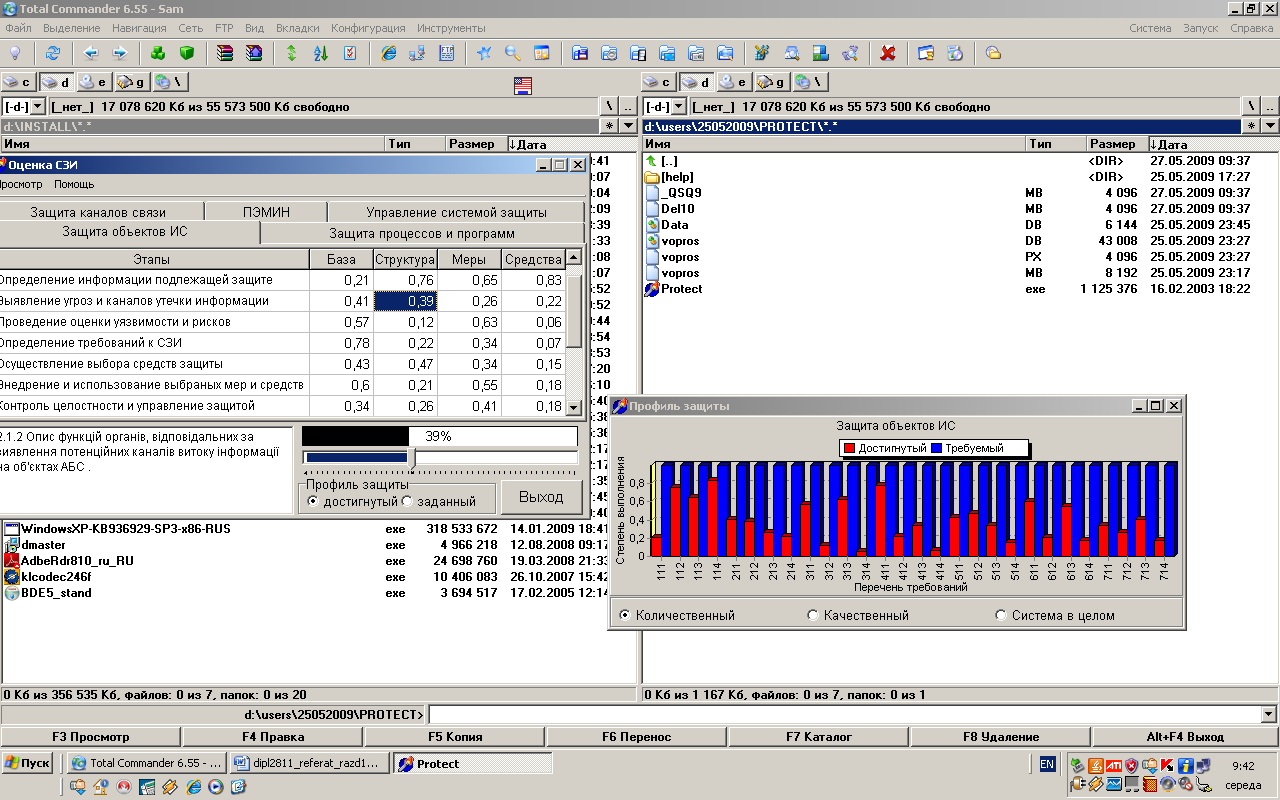
Рис.3.27 Використання маніпулятора «миш» для управління режимами меню задачі
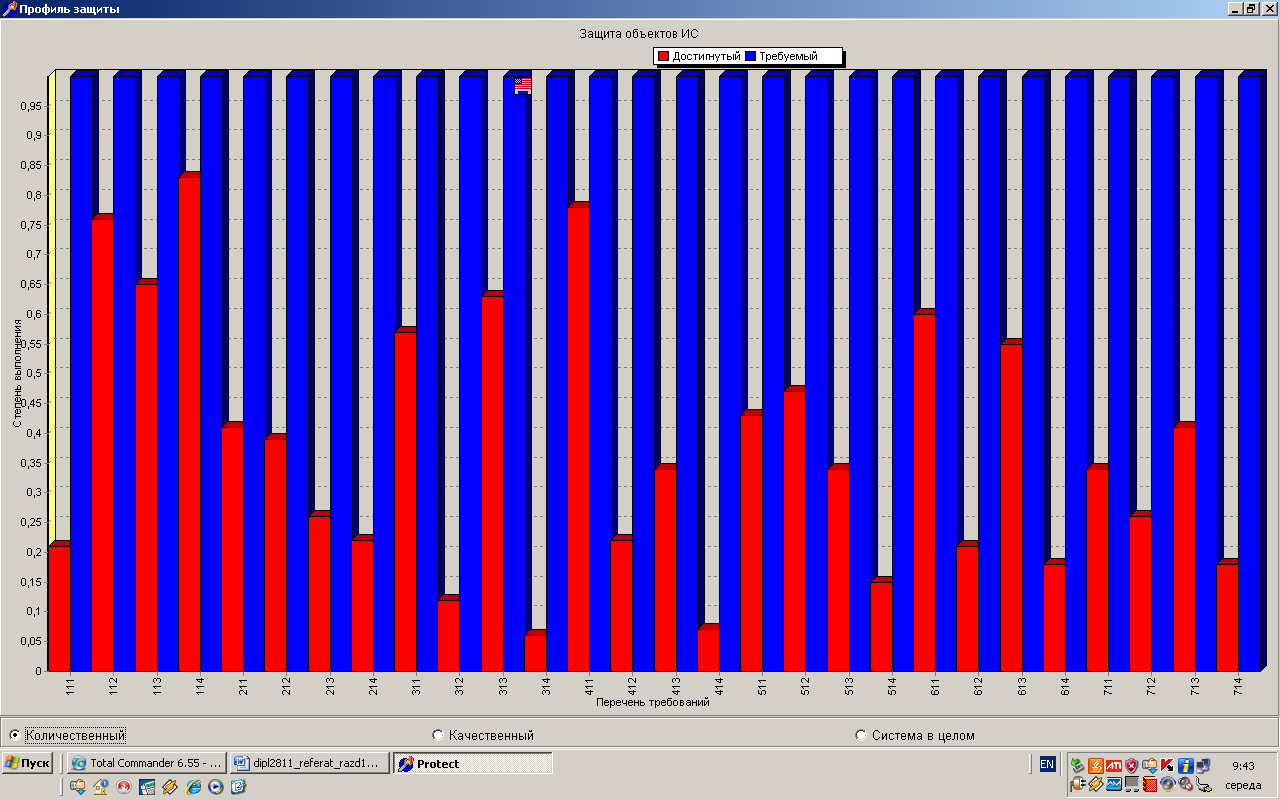
Рис.3.28 Графічне представлення результатів роботи модуля аналіза задачі (повноекранний режим графіків)
3.4 Оцінка рівня вразливості банківської інформації за результатами тестової роботи моделі системної інтеграції модулів захисту інформації в АБС АКБ „Промінвестбанк”
Стандартні функціональні профілі захищеності в КС, що входять до складу АС класу 2 (локальна та корпоративна мережі АБС «Промінвестбанку»), з підвищеними вимогами до забезпечення конфіденційності(К), цілісності(Ц) і доступності(Д) оброблюваної інформації розподіляються на 5 рівнів профілів захищенності із зростанням обсягів витрат на забезпечення кожного наступного рівня:
Формат = <<клас КС>>.<K>,<Д>,<Ц>.<рівень>
1 рівень - 2.КЦД.1 = { КД-2, КО-1, ЦД-1, ЦО-1, ДР-1, ДВ-1, НР-2, НИ-2, НК-1, НО-2, НЦ-2, НТ-2 }
2 рівень - 2.КЦД.2 = { КД-2, КА-2, КО-1, ЦД-1, ЦА-2, ЦО-1, ДР-1, ДВ-1, НР-2, НИ-2, НК-1, НО-2, НЦ-2, НТ-2 }
3 рівень - 2.КЦД.3 = { КД-2, КА-2, КО-1, КК-1, ЦД-1, ЦА-3, ЦО-2, ДР-2, ДС-1, ДЗ-1, ДВ-2, НР-3, НИ-2, НК-1, НО-2, НЦ-3, НТ-2 }
4 рівень - 2.КЦД.4 = { КД-3, КА-3, КО-1, КК-1, ЦД-1, ЦА-3, ЦО-2, ДР-3, ДС-2, ДЗ-2, ДВ-2, НР-4, НИ-2, НК-1, НО-3, НЦ-3, НТ-2 }
5 рівень - 2.КЦД.5 = { КД-4, КА-4, КО-1, КК-2, ЦД-4, ЦА-4, ЦО-2, ДР-3, ДС-3, ДЗ-3, ДВ-3, НР-5, НИ-2, НК-2, НО-3, НЦ-3, НТ-2 }
На графіках рис.3.29 – 3.33 представлна оцінка стану виконання та експлуатації КСЗІ АКБ «Промінвестбанк», виконана з використанням запропонованої моделі системної інтеграції модулів захисту інформації в АБС АКБ „Промінвестбанк” (оцінки на графіках – умовно-тестові в зв’язку з тим, що на документі по реальному рівню захисту КСЗІ в банку стоїть гриф «Банківська таємниця»).
Робота запропонованого модуля системної інтеграції та оцінки рівня ефективності КСЗІ банку спирається на обробку інформації з фактично розгор-нутих в АБС «Промінвестбанку» комплексів програмно-апаратного захисту.
Проведені дослідження оцінки стану захищеності інформації з використанням побудованої моделі та данних, отриманих з сегментів системи захисту інформації банку, показали, що фактичний профіль захищеності інформації суттєво не відповідає нормативному в наступних елементах загроз та систем захисту інформації:
відсутність серверів сертифікатів в корпоративній мережі банку, що дозволяє проникнення мобільних Note-book та їх несанкціоноване підключення в мережі банку (маскування та підміна легалізованого комп’ютера в мережі);
Відсутність програмно-апаратних засобів боротьби з підключенням мобільних телефонів в локальні станції мережі та несанкціонованим виходом в глобальну мережу Інтернет без шлюзів безпеки (створення каналів витоку банківської інформації та каналів проникнення компьютерних вірусів із Інтернет- мережі в локальну мережу банку);
Відсутність сертифікованих програмних комплексів захисту локальних та корпоративної мережі банку від доступу «хакерів» із глобальної мережі Інтернет;
Недостатній рівень резервування банківської інформації в спеціальних «сховищах даних транзакцій», серед яких тільки на головному рівні є територіально відділене сховище. Фактично в банку використовується тільки вбудована технологія фірми SYBASE по багатократній реплікації кожної банківської транзакції на системі серверів по RAID-5 технології.
З врахуванням вищезазначених недоліків інтегрований показник профілю захисту становить 0,73 від нормативного, тобто банку необхідно посилити увагу для побудови додаткових систем захисту інформації в виявлених напрямках.
Аналіз даних показує що банк досягнув рівня Г-3 гарантій безпеки захисту інформації (по 5 бальній шкалі), що еквівалентно формулі [ ]:
3 рівень - 2.КЦД.3 = { КД-2, КА-2, КО-1, КК-1, ЦД-1, ЦА-3, ЦО-2, ДР-2, ДС-1, ДЗ-1, ДВ-2, НР-3, НИ-2, НК-1, НО-2, НЦ-3, НТ-2 }
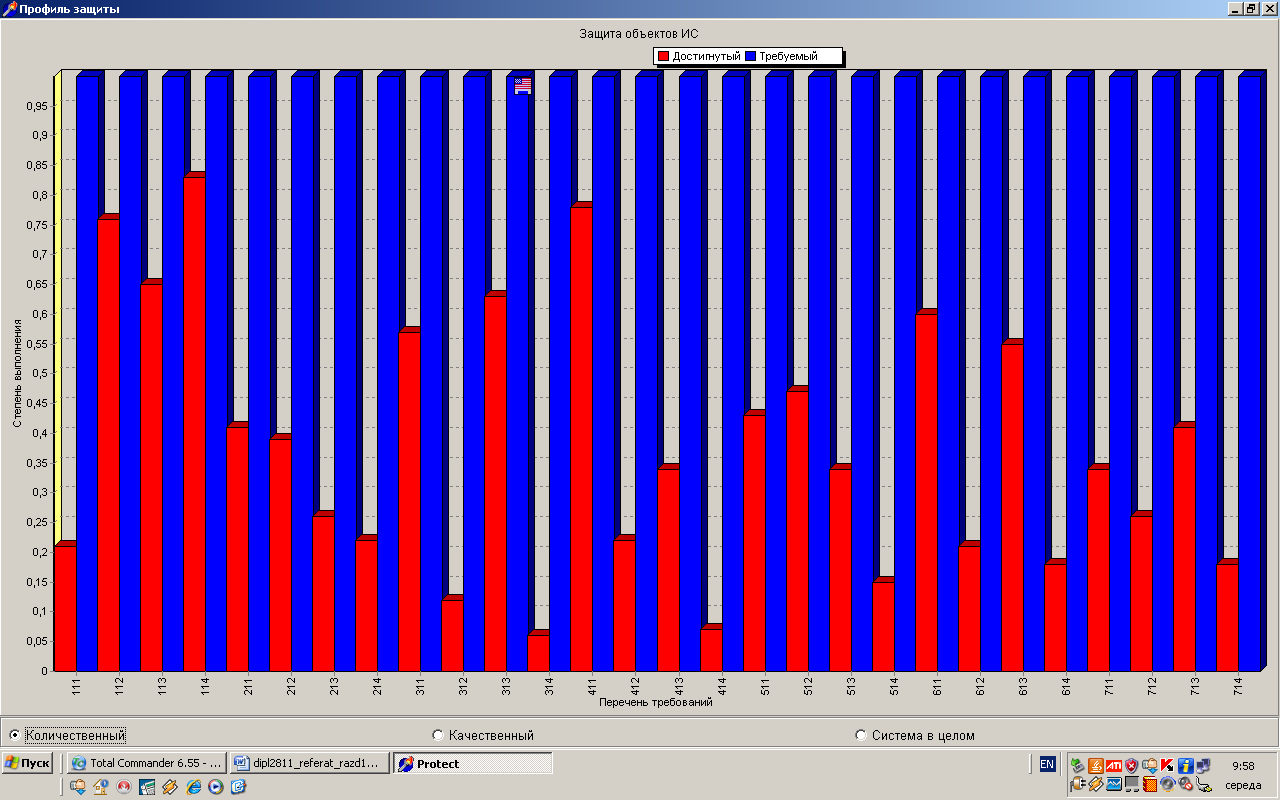
Рис.3.29 Графічне представлення результатів роботи модуля аналіза блока матриці контролю КСЗІ банку - сегмент 010 - «Захист об’’єктів інформаційної діяльності банку (територіально-апаратна інфраструктура АБС )
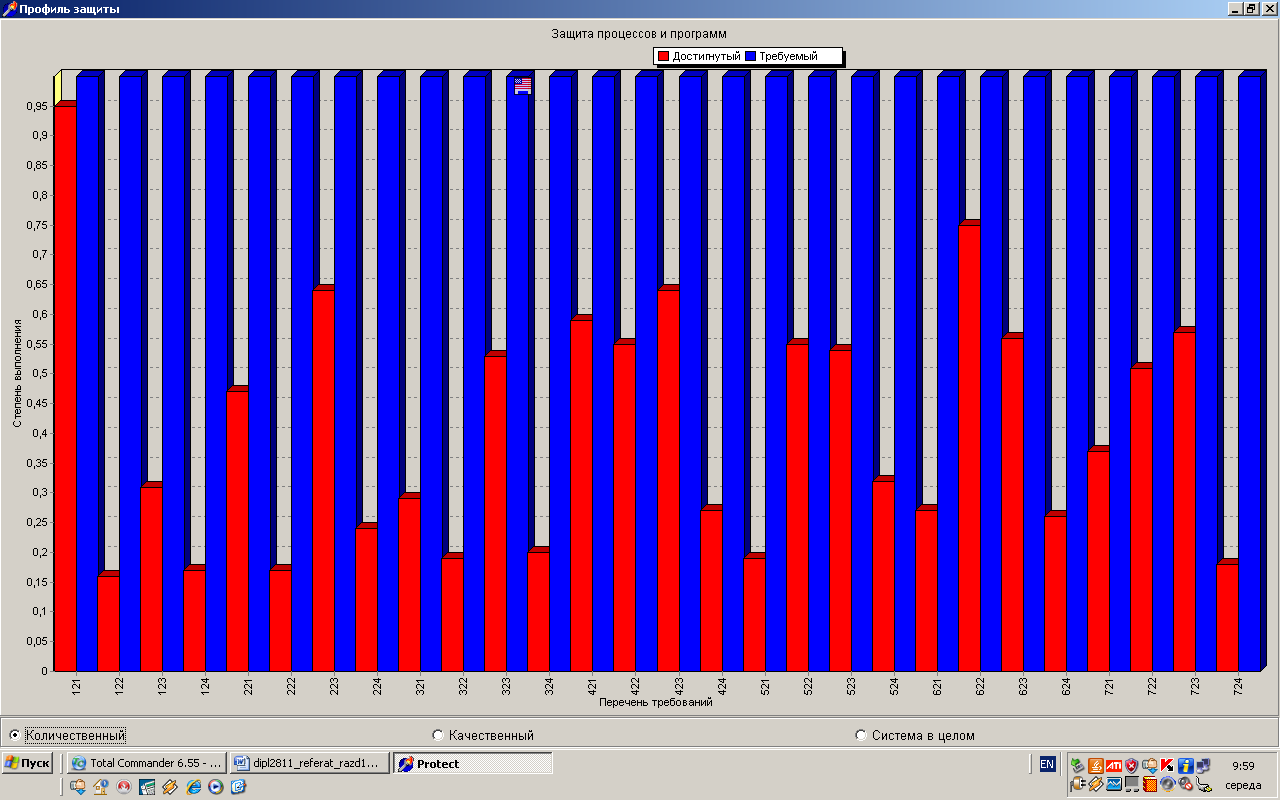
Рис.3.30 Графічне представлення результатів роботи модуля аналіза блока матриці контролю КСЗІ банку - сегмент 020 - «Захист обчислювальних мереж, баз даних і програм АБС»
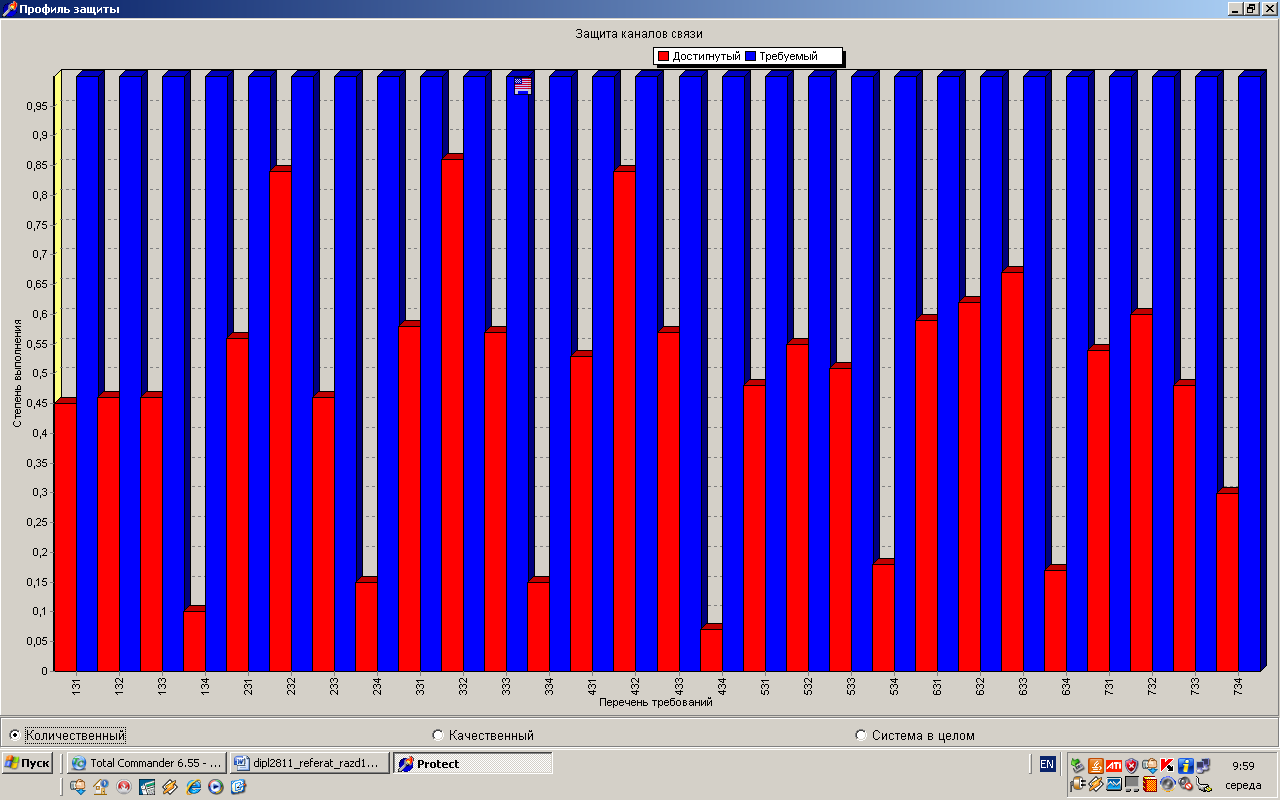
Рис.3.31 Графічне представлення результатів роботи модуля аналіза блока матриці контролю КСЗІ банку - сегмент 030 - «Захист міжфілійних корпоративних мереж та каналів зв’язку»
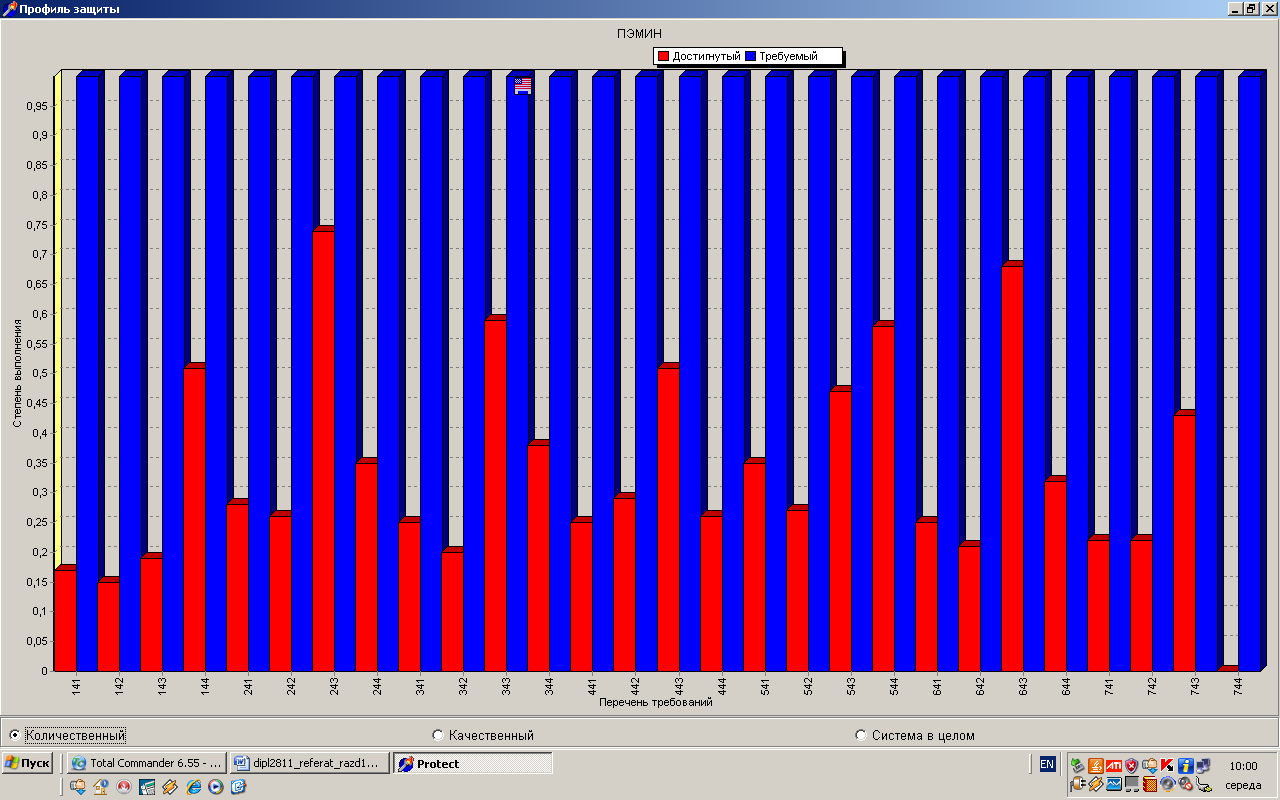
Рис.3.32 Графічне представлення результатів роботи модуля аналіза блока матриці контролю КСЗІ банку - сегмент 040 - «Захист від витоку ПЕВМІН»
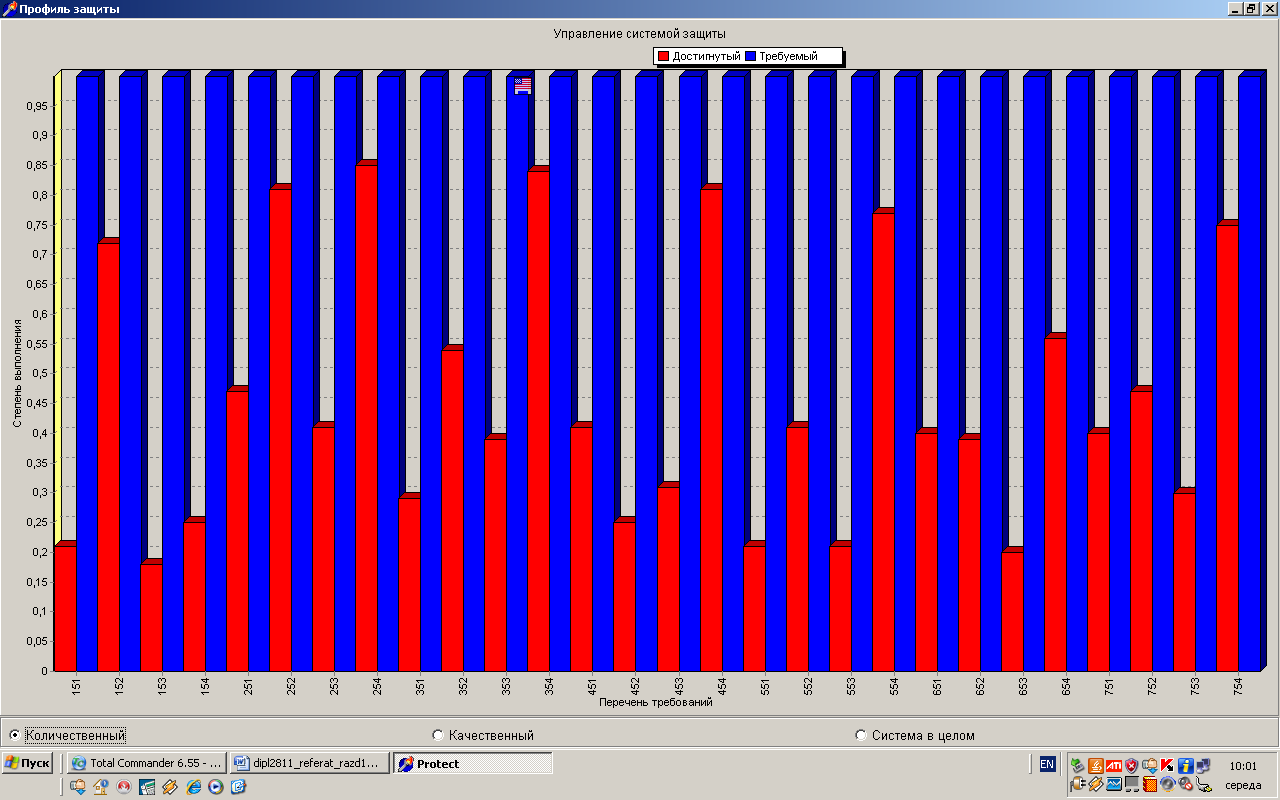
Рис.3.33 Графічне представлення результатів роботи модуля аналіза блока матриці контролю КСЗІ банку - сегмент 050 - «Оперативне управління моніторами системи захисту інформації»
ВИСНОВКИ
Аналіз законодавчих та нормативних документів по приналежності бан-ківської інформації до конфіденційної показав, що згідно з главою 10 стаття 60 Закону України «Про банки та банківську діяльність» («Банківська таємниця та конфіденційність») - інформація щодо діяльності та фінансового стану клієнта, яка стала відомою банку у процесі обслуговування клієнта та взаємовідносин з ним чи третім особам при наданні послуг банку і розголошення якої може зав-дати матеріальної чи моральної шкоди клієнту, є банківською таємницею.
Банківською таємницею, зокрема, є:
1) відомості про банківські рахунки клієнтів, у тому числі кореспон-дентські рахунки банків у Національному банку України;
2) операції, які були проведені на користь чи за дорученням клієнта, здійснені ним угоди;
3) фінансово-економічний стан клієнтів;
4) системи охорони банку та клієнтів;
5) інформація про організаційно-правову структуру юридичної особи - клієнта, її керівників, напрями діяльності;
6) відомості стосовно комерційної діяльності клієнтів чи комерційної таємниці, будь-якого проекту, винаходів, зразків продукції та інша комерційна інформація;
7) інформація щодо звітності по окремому банку, за винятком тієї, що підлягає опублікуванню;
8) коди, що використовуються банками для захисту інформації.
Таким чином, в комерційних банках захист інформації в автоматизованих системах накоплення, обробки та передачі банківської інформації повинен бути побудований за стандартами обробки конфіденційної інформації обмеженого користування :
- ДСТУ 3396.2-97 - ДЕРЖАВНИЙ СТАНДАРТ УКРАЇНИ „Захист інфор-мації. Технічний захист інформації. Терміни та визначення”;
- НД ТЗІ СБУ 2.5-004-99 - Критерії оцінки захищенності інформації в комп’ютерних системах від несанкціонованого доступу;
- НД ТЗІ СБУ 2.5-005-99 - Класифікація автоматизованих систем і стандартні функціональні профілі захищеності оброблюваної інформації від несанкціонованого доступу.
Згідно цим нормативним документам профіль захищеності інформації в комплексній системі захисту інформації (КСЗІ) комерційного банку повинен бути не нижче визначаємого формулою:
2.КЦД.2а = {КД-2, КА-2, КО-1, ЦД-1, ЦА-2, ЦО-1, ДР-1, ДС-1, ДЗ-1, ДВ-1, НР-2, НК-1, НЦ-2, НТ-2, НИ-2, НО-2}.
Тобто мати функції - ДВ-1 - ручне відновлення; ДЗ-1 – модернізація; ДР-1 – розподіл квот; ДС-1 - стійкість при обмежених відмовах; КА-2 - базову адміністративну конфіденційність; КД-2 - базову довірчу конфіденційність; КО-1 - повторне використання об'єктів; НИ-2 - одиночну ідентифікація та автентифікація; НК-1 - однонаправлений достовірний канал; НО-2 - розподіл обов'язків адміністраторів; НТ-2 - самотестування при старті; НР-2 - захищений журнал; НЦ-2 – прострої системи захисту інформації з гарантованою цілісністю; ЦА-2 – базова адміністративна цілісність; ЦД-1 - мінімальна довірча цілісність; ЦО-1 - обмежений відкат.
Організаційна структура досліджує мого банку - акціонерне товариство закритого типу “Акціонерний комерційний промислово-інвестиційний банк” (Україна, 01001, Київ-1, пров. Шевченка, 12) станом на 31.12.2008 року представлене 825 установами, в тому числі:
- ОПЕРУ Промінвестбанку - 1;
- філії - 161;
- безбалансові відділення - 662;
- Представництво в Російській Федерації - 1.
В Дніпропетровській області Промінвестбанк представлений 7 філіями – балансовими відділеннями Промінвестбанку та 52 безбалансовими відділеннями, які структурно входять до філій.
Промінвестбанк є універсальним фінансовим інститутом, що надає весь спектр банківських послуг юридичним і фізичним особам. Банк переважно спеціалізується на кредитуванні підприємств промисловості, агропромислового комплексу, розрахунково-касовому обслуговуванні юридичних осіб.
Здійснюється весь спектр валютно-обмінних операцій, а саме: купівля-продаж готівкової іноземної валюти, приймання на інкасо банкнот іноземних держав, виплата валюти за платіжними картками.
У 2006 - 2009 роках Промінвестбанк продовжував співпрацювати з американською компанією MoneyGram Payment Systems, Inc. по здійсненню міжнародних грошових переказів в іноземній валюті за дорученням фізичних осіб по системі MoneyGram. Промінвестбанк є одним із найбільших агентів компанії MoneyGram в Україні та в країнах СНД (враховуючи Росію), які пропонують цю послугу.
Протягом звітного року мережа пунктів обслуговування переказів Промінвестбанку збільшена з 425 до 599 пунктів (в 1,40 раза). В них здійснюються операції по відправленню та виплаті транскордонних термінових грошових переказів з 170 країн світу, в яких діють 100 тис. пунктів MoneyGram.
З 2006 року Промінвестбанк розпочав здійснювати міжнародні грошові перекази в доларах США та євро за дорученням та на користь фізичних осіб по системі CONTACT. Ця система має 29 тис. пунктів обслуговування та дає можливість здійснювати грошові перекази з 81 країни світу.
За рік мережа пунктів обслуговування переказів Промінвестбанку по системі CONTACT зросла до 599 пунктів.
В березні 2006 року Промінвестбанк уклав договір з компанією Travelex Money Transfer, Ltd. (Англія) щодо впровадження в Промінвестбанку міжнародних грошових переказів по системі Travelex, яка дасть можливість здійснювати грошові перекази в доларах США та євро за дорученням та на користь фізичних осіб в 138 країнах світу. Здійснення переказів по системі Travelex розпочато в 2007 році.
Протягом 2006 -2008 років банк активно працював на ринку платіжних карток. Загальна кількість випущених платіжних карток для клієнтів банку складала на кінець 2008 року 3407,4 тисяч штук проти 2781,4 тисяч за 2007 рік (приріст 626,0 тисяч, що складає 1,23 раза). Найбільшими темпами зростали картки міжнародних платіжних систем. Їх кількість зросла за рік на 538,8 тисяч (1,35 раза) і склала на 31 грудня 2008 року 2071,1 тисяч. Кількість банкоматів банку збільшилась за рік на 205 одиниць (в 1,2 раза) і складала на кінець року 1380 одиниць. В 2006 році банком запроваджено надання послуг клієнтам через систему “Інтернет-Клієнт-Банк“. Надалі збільшуватимуться обсяги та якість послуг населенню в сфері безготівкових платежів та грошових переказів, зберігання цінностей та продажа банківських металів, надання послуг по відкриттю і веденню пенсійних рахунків.
Промінвестбанк має солідну клієнтську базу - майже 4 млн. громадян та суб'єктів господарської діяльності, надає клієнтам понад 300 видів послуг: від розрахунково-касового обслуговування до сучасних електронних послуг та операцій з банківськими металами, постійно вдосконалює форми обслуговування клієнтів.
Промінвестбанк підтримує відносини з більш ніж 200 провідними іноземними фінансовими установами. Клієнти банку здійснюють свої розрахунки через 35 кореспондентських рахунків Промінвестбанку, що відкриті у 22 банках світу.
Банк активно працює в системі банківських телекомунікацій SWIFT та REUTER, здійснює перекази фізичних осіб за міжнародними системами Money Gram та Contact, а у 2007 році - розчате здійснення грошових переказів за системою Western Union.
Функціональний аналіз структури системи автоматизації в досліджує-мому комерційному банку показав, що банківські послуги АТЗТ «АК Промінвестбанк», які повинна обслуговувати АБС банку, розбиті на наступні сегменти послуг:
Юридичним особам
Фізичним особам
Банкам
Вкладні операції
Валютні операції
Курси валют
Фондовий ринок
Пластикові картки
Банкомати та POS-термінали
Інноваційно-інвестиційна діяльність
Відповідно, Автоматизована банківська система (АБС) забезпечує:
автоматизацію внутрібанківської діяльності, і насамперед внутрибан-кiвських операцій, пов’язаних з обробкою платiжних та інших документів у тих пiдроздiлах банкiвської установи, які працюють безпосередньо з клiєнтами, включаючи територіально віддалені філії та без балансові відділення;
автоматизацію виконання мiжбанкiвських розрахунків та інших зов-нiшньобанкiвських операцій;
автоматизацію фінансових операцій в межах міжнародного банківсь-кого бізнесу.
Вивчення структур різних банківських систем та проведене певне їх уза-гальнення дають змогу виділити такі основні функціональні підсистеми АБС :
- операційний день банку (ОДБ),
- управління кредитними ресурсами (Кредити),
- управління валютними операціями (Валютні операції),
- управління депозитами (Депозити),
- управління цінними паперами (Цінні папери),
- управління касою (Каса),
- внутрибанківський облік (Внутрішній облік),
- управління розрахунками з використанням пластикових карток (Карткові операції),
- звітність, аналіз діяльності банку (Аналіз).
Досліджуєма в дипломному проекті АБС(Автоматизована банківська сис-тема) — це технологічна система, яка забезпечує функціонування банківської установи. Ядром АБС є підсистема ОДБ (Операційний день банку), яка інфор-маційно зв’язана з іншими функціональними підсистемами.
Крім внутрішніх інформаційних зв’язків, АБС характеризується великим спектором інформаційних зв’язків із зовнішнім середовищем, в ролі якого вис-тупають клієнти банку, інші банки, фінансові та державні органи.
Апаратно-структурна реалізація АБС в багатофілійному досліджуємому АКБ «Промінвестбанк», який у 2009 році після приходу нових російських інвесторів прийняв стратегію підвищення рівня захисту та сертифікованості банківських програмних продуктів, замінює автоматизовану банківську систему, засновану на засобах комплексної системи автоматизації фірми SYBASE та програмних продуктах власної розробки банку, спирається на новітню Автоматизовану Банківську систему "БАРС-Millennium" фірми «Уніті-Барс», яка впроваджена в Національному банку України, в Державному ощадному банку України та інших великих комерційних банках України.
Основні загрози безпеці банківській інформації в дослідженій АБС та засоби захисту інформації можна розподілити на такі групи: інформаційні, програмно-математичні, фізичні, радіоелектронні, організаційно-правові:
Несанкціонований доступ — вид комп’ютерних порушень, який полягає в отриманні користувачем доступу до об'єкта, на який у нього немає санкціонованого дозволу адміністратора системи.
Маніпулювання даними — це свідома фальсифікація, дезинформація чи приховування даних.
Установка програмних закладок — це спеціально розроблена і приховано впроваджена в захищену систему програма, яка дає змогу зловмиснику дістати доступ до захищених ресурсів системи.
Неправильне розмежування прав доступу — це надання певних повноважень особам, які не є відповідальними за ту чи іншу технологічну операцію.
Технічні збої та пошкодження - порушення функціонування компью-терно-телекомунікаційної техніки, носіїв електронної інформації, систем електропостачання, стихійні лиха, пожежі та техногенні катастрофи;
Свідоме нанесення персоналом чи зовнішніми зловмисниками пошкоджень чи кража компьютерно-телекомунікаційної техніки та носіїв інформації.
Фізичні засоби захисту — це засоби, необхідні для зовнішнього захисту ЕОМ, території та об’єктів на базі обчислювальної техніки, які спеціально призначені для створення фізичних перешкод на можливих шляхах проник-нення і доступу потенційних порушників до компонентів інформаційних систем та інформації, що захищаються.
Апаратні засоби захисту — це різні електронні, електронно-механічні та інші пристрої, які вмонтовуються в серійні блоки електронних систем обробки і передачі даних для внутрішнього захисту засобів обчислювальної техніки: терміналів, пристроїв введення та виведення даних, процесорів, ліній зв’язку та ін.
Програмні засоби захисту необхідні для виконання логічних і інтелектуальних функцій захисту, які вмонтовані до складу програмного забезпечення системи.
Апаратно-програмні засоби захисту — це засоби, які основані на синтезі програмних та апаратних засобів. Ці засоби широко використовуються при аутентифікації користувачів АБС.
Криптографічні методи захисту — це методи, основані на криптографічних перетвореннях даних, тобто на їх шифруванні.
Адміністративні засоби захисту — це заходи організаційного характеру, регламентуючі процеси функціонування АБС, використання її ресурсів, діяль-ність персоналу і т. д.
Основні потоки інформації в дослідженій АБС «Промінвестбанку» функ-ціонують в наступних основних напрямках:
сегмент АБС головного банка – сегменти АБС обласних філій – сегмен-ти АБС територіальних безбалансових відділень (Внутрішньобанківська платіжна система);
сегмент автоматів самообслуговування (Транзакційний центр – банко-мати + POS-термінали);
сегмент виділених систем «Клієнт-банк», «Безбалансове територіальне відділення – балансова філія банку»
сегмент Інтернет-платіжних систем «Клієнт-банк», «Система грошових переказів»;
сегмент «Електронна пошта НБУ» + «Система електронних міжбанків-ських платежі НБУ»
сегмент міжнародної системи передачі валютних платіжних повідом-лень «Комерційний банк – банки-нерезиденти»;
сегмент електронної пошти та послуг глобальної мережі Інтернет.
В дипломному дослідженні запропонована та реалізована у програмному комплексі розрахунків матриця контролю стану побудови та експлуатації комплексної системи захисту інформації в комерційному банку, яка представлена у вигляді 7-рівневої структурної матриці , на кожному рівні в якої є 5 визначальних сегментів (напрямів захисту інформації в банку).
Основні структурні рівні сегментів КСЗІ банку:
1. Перший рівень (100) матриці контролю КСЗІ банку - «Визначення банківської інформації та її носіїв, які підлягають захисту»
2. Другий рівень (200) матриці контролю КСЗІ банку - «Виявлення дже-рел загроз інформації та каналів витоку, модифікації чи знищення банківської інформації»
3. Третій рівень (300) матриці контролю КСЗІ банку - «Проведення дос-лідження технології функціонування АБС банку, оцінка уязвимості та ризиків»
4. Четвертий рівень (400) матриці контролю КСЗІ банку - «Визначення вимог до елементів КСЗІ»
5. П’ятий рівень (500) матриці контролю КСЗІ банку - «Здійснення вибо-ру заходів та засобів захисту інформації»
6. Шостий рівень (600) матриці контролю КСЗІ банку - «Впровадження та експлуатація вибраних засобів та технологій захисту інформації»
7. Сьомий рівень (700) матриці контролю КСЗІ банку - «Контроль та управління сегментом захисту інформації»
На кожному з структурних рівнів матриці розташована інформація по 5-ти характерним сегментам КСЗІ комерційного банку:
а) сегмент 010 - «Захист об’єктів інформаційної діяльності банку (тери-торіально-апаратна інфраструктура АБС)»
б) сегмент 020 - «Захист обчислювальних мереж, баз даних і програм АБС»
в) сегмент 030 - «Захист міжфілійних корпоративних мереж та каналів зв’язку»
г) сегмент 040 - «Захист від витоку інформації по каналам ПЕВМІН»
д) сегмент 050 - «Оперативне управління моніторами системи захисту інформації».
Робота запропонованого модуля системної інтеграції та оцінки рівня ефективності КСЗІ банку спирається на обробку інформації з фактично розгор-нутих в АБС «Промінвестбанку» комплексів програмно-апаратного захисту.
Проведені дослідження оцінки стану захищеності інформації з використанням побудованої моделі та данних, отриманих з сегментів системи захисту інформації банку, показали, що фактичний профіль захищеності інформації суттєво не відповідає нормативному в наступних елементах загроз та систем захисту інформації:
відсутність серверів сертифікатів в корпоративній мережі банку, що дозволяє проникнення мобільних Note-book та їх несанкціоноване підключення в мережі банку (маскування та підміна легалізованого комп’ютера в мережі);
Відсутність програмно-апаратних засобів боротьби з підключенням мобільних телефонів в локальні станції мережі та несанкціонованим виходом в глобальну мережу Інтернет без шлюзів безпеки (створення каналів витоку банківської інформації та каналів проникнення компьютерних вірусів із Інтернет-мережі в локальну мережу банку);
Відсутність сертифікованих програмних комплексів захисту локальних та корпоративної мережі банку від доступу «хакерів» із глобальної мережі Інтернет;
Недостатній рівень резервування банківської інформації в спеціальних «сховищах даних транзакцій», серед яких тільки на головному рівні є територіально відділене сховище. Фактично в банку використовується тільки вбудована технологія фірми SYBASE по багатократній реплікації кожної банківської транзакції на системі серверів по RAID-5 технології.
Аналіз даних показує що банк досягнув рівня Г-3 гарантій безпеки захисту інформації (по 5 бальній шкалі), що еквівалентно формулі:
3 рівень - 2.КЦД.3 = { КД-2, КА-2, КО-1, КК-1, ЦД-1, ЦА-3, ЦО-2, ДР-2, ДС-1, ДЗ-1, ДВ-2, НР-3, НИ-2, НК-1, НО-2, НЦ-3, НТ-2 }
Тобто нормативний рівень КСЗІ для банків 2.КЦД.2а (рівень гарантій Г-2а – для наявності в автоматизованій банківських таємних документів, що не є власністю держави і знаходяться на рівні «для службового користування») перевищений на 0,5 бала.
З врахуванням вищезазначених недоліків інтегрований показник профілю захисту становить 0,63 від нормативного, тобто банку необхідно посилити увагу для побудови додаткових систем захисту інформації в виявлених напрямках.
Практична цінність отриманих результатів дипломного дослідження полягає в отриманні об’єктивних показників необхідності та ефективності впровадження комплексної системи захисту інформації в автоматизованих системах АКБ «Промінвестбанк».
Впровадження пропозицій і рекомендацій проведеного дипломного дослідження в комерційному банку дозволить:
суттєво підвищити якість моніторингу роботи систем захисту інформації (криптозахист, антивірусний захист, захист доступу до інформації, технічний захист обладнання мережі класу АС-2, програмний захист комп’ютерів мережі класу АС-2 від неліцензійного пограмного забезпечення та технологічних збоїв т інш.) на базі комплексної системи захисту інформації в автоматизованих системах банку;
підготувати банк до масового впровадження автоматів банківського самообслуговування та зменшити ризик несанкціонованого втручання в роботу систем обробки банківської інформації;
побудувати систему ієрархічних резервних сховищ банківської інформації, які дозволяють на протязі 1-2 суток відновити роботу аби-якого зруйнованого відділення банку без втрат клієнтської та банківської інформації;
побудувати систему розподілених серверів обробки інформації та розподілених баз транзакцій, що дозволить на протязі робочого «Операційного дня» автоматично використовувати інформаційну систему банка територіальним філіям та відділенням при виході з ладу одного з найближчих серверів обробки інформації;
побудувати систему розподілених серверів обробки інформації та розподілених баз транзакцій, що дозволить цілодобово банкоматам, POS-терміналам та системам грошових переказів автоматично використовувати інформаційну систему банка при виході з ладу одного з найближчих серверів обробки інформації;
побудувати надійну систему захисних міжмережевих шлюзів між комп’ютерними мережами банку класу АС-2 та клієнтськими терміналами системи «Клієнт-банк» та «Інтернет-банкінг», які працюють через глобальну мережу класу АС-3;
побудувати надійну систему антивірусного захисту в комп’ютерній мережі банка класа АС-2;
здійснювати надійну авторизацію та аутентифікацію користувачів та комп’ютерів в мережі класу АС-2, а також своєчасно сповіщати про появу в мережі несанкціонованого обладнання з’єднання мереж АС-2 та АС-3 за радіоканалами мобільних операторів зв’язку;
контролювати появу на локальних станціях мережі АС-2 нових пристроїв та програм несанкціонованого доступу до інформації та її витоку;
СПИСОК ВИКОРИСТАНИХ ДЖЕРЕЛ
1. ЗАКОН УКРАЇНИ „Про інформацію” від 2 жовтня 1992 року N 2658-XII // Із змінами і доповненнями, внесеними Законами України станом від 23 червня 2005 року N 2707-IV
2. Закон України „Про захист інформації в інформаційно-телекомуні-каційних системах” (Законом України від 31 травня 2005 року N 2594-IV цей Закон викладено у новій редакції) // Із змінами і доповненнями, внесеними Законами України станом від 15 січня 2009 року N 879-VI
3. Закон України „Про Державну службу спеціального зв'язку та захисту інформації України” від 23 лютого 2006 року N 3475-IV // Із змінами і допов-неннями, внесеними Законами України станом від 15 січня 2009 року N 879-VI
4. Закон України „Про науково-технічну інформацію” від 25 червня 1993 року N 3322-ХII //Із змінами і доповненнями, внесеними Законами України станом від 20 листопада 2003 року N 1294-IV
5. Закон України „Про банки і банківську діяльність” від 7 грудня 2000 року N 2121-III // Із змінами і доповненнями, внесеними Законами України станом від 12 грудня 2008 року N 661-VI
6. Закон України „ Про електронні документи та електронний доку-ментообіг „ від 22 травня 2003 року N 851-IV // Із змінами і доповненнями, внесеними Законом України від 31 травня 2005 року N 2599-IV
7. Закон України «Про електронний цифровий підпис» від 22 травня 2003 року N 852-IV // Із змінами і доповненнями, внесеними Законом України ста-ном від 15 січня 2009 року N 879-VI
8. Закон України „ Про платіжні системи та переказ коштів в Україні” від 5 квітня 2001 року N 2346-III // Із змінами і доповненнями, внесеними Закона-ми України станом від 27 квітня 2007 року N 997-V
9. Закон України
„Про телекомунікації”
від 18 листопада
2003 року
N 1280-IV // Із
змінами і
доповненнями,
внесеними Законами
України станом
від 11 січня 2007
року N 580-V
10. Про затвердження Правил забезпечення захисту інформації в інфор-маційних, телекомунікаційних та інформаційно-телекомунікаційних системах // Постанова Кабінету Міністрів України від 29 березня 2006 р. N 373 (Із змінами і доповненнями, внесеними постановою Кабінету Міністрів України від 8 груд-ня 2006 року N 1700)
11. Про затвердження Правил організації захисту електронних банківсь-ких документів з використанням засобів захисту інформації Національного банку України // Постанова Правління Національного банку України від 2 квітня 2007 року N 112
12. Про затвердження Правил з технічного захисту інформації для при-міщень банків, у яких обробляються електронні банківські документи // Пос-танова Правління Національного банку України від 4 липня 2007 року N 243 (Із змінами і доповненнями, внесеними постановою Правління Національного банку України від 29 грудня 2007 року N 493)
13.Положення про захист інформації в Національній системі масових електронних платежів // Національний банк України, Платіжна організація Національної системи електронних масових платежів - протокол Ради Платіжної організації Національної системи масових електронних платежів від 2 червня 2008 р. N 119
14. Про затвердження Інструкції про міжбанківський переказ коштів в Україні в національній валюті // Постанова Правління Національного банку України від 16 серпня 2006 року N 320 ( Із змінами і доповненнями, внесеними постановами Правління Національного банку України станом від 5 червня 2008 року N 165)
15. Про затвердження Правил зберігання, захисту, використання та розкриття банківської таємниці // Постанова Правління Національного банку Украї-ни від 14 липня 2006 року N 267 (Із змінами і доповненнями, внесеними поста-новою Правління НБУ від 9 листопада 2006 року N 428)
16. Про затвердження Положення про організацію операційної діяльності в банках України // Постанова Правління Національного банку України від 18 червня 2003 року N 254 (Із змінами і доповненнями, внесеними постановами Правління НБУ станом від 6 листопада 2006 року N 422)
17. ДСТУ 3396.2-97 - ДЕРЖАВНИЙ СТАНДАРТ УКРАЇНИ „Захист інформації. Технічний захист інформації. Терміни та визначення” // Чинний від 01.01.1998 р.
18. НД ТЗІ 3.7-001-99 - „Методичні вказівки щодо розробки технічного завдання на створення комплексної системи захисту інформації в автоматизованій системі”// Наказ Департаменту спеціальних телекомунікаційних систем та захисту інформації Служби безпеки України від 28 квітня 1999 р. № 22
19. НД ТЗІ 1.1-002-99 - Загальні положення