Моделювання ефективності комплексної системи захисту автоматизованих інформаційних ресурсів комерційного банку
На кожний відправлений в РРП файл vA обов’язково має прийти квитанція, по якій можна визначити, пройшли чи ні файли в СЕП. Якщо протягом деякого інтервалу (1-2 годин) довідка не отримана, то це свідчить, що файл взагалі не надійшов у СЕП. В такому разі необхідно його шукати в статистиці роботи електронної пошти чи зв’язуватись по телефону з РРП.
РРП обслуговується комплексом АРМ-2, що працює циклічно в автоматичному режимі. За сеанс електронної обробки вважається один цикл обробки файлів, прийнятих в момент початку циклу.
В сеансі обробляються файли платіжних документів типу vA і vB, а також файли квитанцій типу vT і vS. Після закінчення сеансу РРП надсилає тим комерційним банкам, від яких в даному сеансі були отримані файли типу vA та vS, файл з інформацією про динамічний стан технічного кореспондентського рахунку — файл типу vK. Ця інформація дає змогу формувати пакети платіжних документів для передачі у СЕП таким чином, щоб не допустити овердрафт.
АРМ-3 приймає від ОДБ тільки файли поточного банківського дня.
АРМ-3 передає в ОДБ всі файли незалежно від їх банківської дати, крім файлів vB.
ОДБ повинен обробляти незалежно від дати файли V і U. При надходженні в ОДБ більше одного файла U вони повинні бути оброблені в хронологічному порядку.
Єдиний тип файлів СЕП, який може прийматись і оброблятися за різні банківські дні — це файл B. У день формування пакета «функціональний підтип файла СЕП» формується рівним «0». Якщо в день формування пакета платежу файл не був проведений по технічному коррахунку банку, то він переночує на спеціальному рахунку в РРП, який дістав умовну назву «нічного», і на наступний банківський день АРМ-2 привласнює даному пакету нове ім’я і знову відправляє його банку.
При цьому:
· склад і вміст платіжних документів пакета (тобто інформаційних рядків пакета) не змінюється,
· день і місяць в імені файла (і в заголовному рядку) змінюється — заноситься дата нового банківського дня,
· до «функціонального підтипу» імені файла додається одиниця.
Таким чином, непідтверджені файли B відправляються одержувачу протягом 9 банківських днів (в день формування vB «функціональний підтип» рівний 0, в подальші дні змінюється відповідно на «1», «2», ..., «9»). СЕП не зберігає файли vB більше 10 днів. Файли, не підтверджені протягом цього терміну, підлягають примусовій квітовці в РРП.
г) Робота в режимі «Кінець дня»
Режим «Кінець дня» складається з кількох етапів. Необхідними умовами завершення дня є:
· отримання квитанції від РРП на всі відправлені банком файли початкових платежів;
· отримання квитанцій від ОДБ на всі отримані банком від РРП і надіслані до ОДБ файли зворотних платежів.
АРМ-3 виконує перевірку, чи на всі відправлені в РРП файли vA отримано з РРП файли-квитанції vT. Якщо в РРП відправлені файли типу vA і виконано закриття банківського дня раніше, ніж прийшли квитанції на них, то це вважається порушенням технології роботи в СЕП. АРМ-3 контролює цю ситуацію й видає повідомлення про те, що закривати день ще не можна з тієї причини, що в системі залишились несквітовані файли vA.
Формується й відправляється в АРМ-2 файл vZ, що містить звіт про роботу системи за даний банківський день.
Протокольний звіт використовується для архівування в РРП, обліку, звітності та для вирішення спірних питань. Відправка цього файла обов’язкова. Відправити файл vZ наступного дня неможливо.
Виконується архівування журналу програми криптографування. Після закриття дня створюється архів закритого дня. При спробі заархівувати незакритий день буде видано відповідне повідомлення.
Система безпеки СЕП розроблена з урахуванням таких вимог:
- система захисту охоплює всі етапи розробки, впровадження та експлуатації програмно-технічного комплексу СЕП;
- система безпеки включає організаційні, технічні, апаратні і програмні засоби захисту;
- в системі чітко розподілена відповідальність за різні етапи обробки та виконання платежів.
В системі виділені такі основні задачі захисту СЕП:
- захист від зловживань (несанкціоноване розшифрування повідомлень, поява фальсифікованих повідомлень);
- автоматичне протоколювання використання банківської мережі з метою локалізації порушників технології роботи в СЕП;
- захист від технічних пошкоджень та збоїв в роботі обладнання (вихід з ладу апаратних та програмних засобів, поява перешкод в каналах зв’язку).
Система безпеки СЕП є багатоступеневою. Вона не тільки включає засоби шифрування інформації на різних її рівнях, а й вміщує цілий комплекс технологічних та бухгалтерських засобів контролю за проходженням платежів у СЕП. Технологічний та бухгалтерський контроль забезпечується програмно на всіх рівнях, що дає змогу персоналу РРП і учасникам СЕП слідкувати за порядком проходження платежів як на протязі дня, так і за підсумками його завершення.
а) Технологічні засоби контролю включають:
- механізм обміну квитанціями, що дозволяє однозначно ідентифікувати отримання адресатом конкретного пакета документів і достовірність отриманої в ньому інформації;
- механізм інформування банків-учасників про поточний стан його кореспондентського рахунку за підсумками кожного технологічного сеансу, що дозволяє банку простежити відповідність змін коррахунку після сеансу прийому/передачі пакетів платіжних документів;
- обмін банку та РРП підсумковими документами в кінці дня, програмне зведення підсумкових документів як в РРП, так і в банку;
- програмний комплекс самодіагностики, що дозволяє виявити порушення цілісності та узгодженості баз даних АРМ-2, що можуть виникнути в результаті збою функціонування системи, спроб несанкціонованого доступу (НДС) до баз даних АРМ-2 чи їх фізичного пошкодження;
- обмін АРМ-2 та АРМ-1 звітними повідомленнями про функціонування РРП в цілому;
- механізм контролю програмних засобів на предмет несанкціонованої модифікації виконавчих модулей.
Всі технологічні засоби контролю вмонтовані в програмне забезпечення. У випадках виникнення нестандартної ситуації чи підозри на НДС оператору АРМ-2 видається відповідне повідомлення з наданням йому можливості оперативного втручання, а також автоматично дублюється повідомлення про виникнення нестандартної ситуації на АРМ-1.
б) Бухгалтерські засоби контролю включають:
- низку звітних документів, отриманих як від АРМ-2, так і від АРМ-3, що вміщують повну технологічну та бухгалтерську інформацію, перехресні посилання та аналіз балансу;
- низку звітних форм АРМ-1, що вміщують інформацію про стан СЕП в Україні;
- засоби вивірення взаємодій РРП в АРМ-1, що дозволяють виявити неузгодженість в звітній інформації, що надана в РРП;
- засоби аналізу причин відсутності балансу в масштабах України.
Використання тільки технологічних та бухгалтерських методів контролю є недостатнім для забезпечення захисту від зловживань при передачі платіжних документів в СЕП. Тому необхідне автоматичне ведення протоколу виконуваних дій в системі платежів, що має також забезпечувати захист цього протоколу від підробки та модифікацій. Всі ці вимоги можуть бути виконані тільки за допомогою програмних та апаратних засобів захисту.
в) Програмні та апаратні засоби захисту інформації
Захист банківської інформації в СЕП включає комплекс дій, пов’язаних з шифруванням інформації, що циркулює в платіжній системі. Шифруванню підлягають усі файли СЕП: початкові і зворотні платіжні файли, файли квитанцій, файли звітів, файли лімітів, файли стану коррахунку, файли нормативно-довідкової інформації.
Усі платіжні документи СЕП перед відправленням з банку обробляються апаратно-програмними засобами захисту інформації, що забезпечують виконання таких вимог з точки зору безпеки інформації:
- інформація, що передається, має бути закритою, тобто повідомлення може бути прочитане лише тим, кому воно адресоване;
- цілісність — випадкове чи навмисне пошкодження повідомлення на етапі його передачі буде виявлене під час його прийому;
- аутентичність відправника (під час прийому повідомлення можна однозначно визначити, хто його відправив).
Крім перерахованих основних вимог, необхідно виконувати низку допоміжних, що дає змогу більш детально аналізувати можливі нестандартні ситуації:
- засобами захисту інформації ведеться шифрований арбітражний журнал, в якому зберігається протокол обробки інформації, а також вміст файлів, що обробляються;
- у шифроване повідомлення включені поля дати та часу обробки.
В основу роботи засобів захисту інформації в СЕП покладено алгоритм шифрування із закритими ключами відповідно до ДЕСТУ 28147-89. Цей метод характеризується високою надійністю з точки зору його дешифрування, але ставить дуже високі вимоги до процедури транспортування та зберігання закритих ключів, секретність яких забезпечує на практиці стійкість системи шифрування.
Основними засобами захисту інформації в СЕП є апаратні засоби. Секретність ключів у них забезпечується технологічно:
- ключі зберігаються в спеціальній електронній картці, прочитати їх можна тільки за допомогою спеціального блоку, що виконує процес шифрування інформації. Прочитати ключі іншими засобами неможливо;
- електронна картка видається банку з попередньою прив’язкою її до конкретного блоку шифрування цього ж банку; втрачена чи викрадена картка не буде працювати в іншому шифро-блоці (наприклад, в апаратурі іншого банку);
- у випадку крадіжки одночасно блоку і картки у конкретного банку передбачено режим виключення цієї апаратури зі списку користувачів СЕП; банк може продовжити роботу в СЕП після вирішення юридичних та фінансових питань, пов’язаних з втратою апаратури та отриманням нового комплексу.
Найбільш слабким місцем з точки зору безпеки є ділянка підготовки платежів персоналом банку—учасника СЕП. Всі зареєстровані більш-менш успішні спроби НДС були з боку представників банків, що призводило до крадіжки коштів у власного банку, а не в держави чи в інших банках. В усіх цих випадках особи, які робили спроби НДС, мали легальний доступ до системи підготовки та захисту платіжної інформації, причому їх повноваження були перевищені (доступ до багатьох чи навіть до всіх банківських ресурсів системи).
З метою гарантування безпеки інформації на цій ділянці від учасників СЕП вимагається виконання низки організаційних вимог [ ]:
- допуск тільки довірених осіб до ключових операцій підготовки платіжних документів;
- виконання відповідальними особами банку постійного, реального та достатнього контролю за станом бухгалтерського балансу та кореспондентського рахунку банку;
Всі повноваження щодо доступу до програмно-апаратних засобів банку недоцільно зосереджувати в особі одного співробітника банку: за кожну ділянку обробки платежів має відповідати окремо уповноважений (адміністратор локальної мережі, адміністратор електронної пошти, відповідальний за роботу АРМ-3 СЕП і т.ін.).
Для гарантування безпеки інформації на рівні банків—учасників СЕП пропонується впровадження перехресного накладення електронного підпису на платіжні документи.
Банкам пропонується використання програмних засобів, що реалізують цифровий підпис, реалізований на основі алгоритму RSA.
Алгоритм RSA належить до асиметричних алгоритмів шифрування. Кожний учасник обміну електронними документами має два ключі: секретний, що повинен ретельно оберігатися від сторонніх осіб і бути відомим тільки його власнику, та відкритий, що розповсюджений в системі і може бути відомим кожному учаснику системи.
Суть алгоритму RSA зводиться до того, що в основу електронного цифрового підпису покладено оброблене спеціальним алгоритмом саме повідомлення, яке підписується, причому шифрування цього прототипу електронного цифрового підпису виконується за допомогою секретного ключа відправника і відкритого ключа отримувача повідомлення. При цьому саме повідомлення може не шифруватись (цей варіант реалізовано в програмному комплексі НБУ), але спробу модифікувати підписане повідомлення (навіть один біт) буде відразу виявлено при перевірці підпису отриманого повідомлення. Під час перевірки електронного цифрового підпису програмним комплексом отримувача формується прототип електронного підпису отриманого повідомлення. Отриманий цифровий підпис дешифрується відкритим ключем відправника і секретним ключем отримувача повідомлення і вираховується прототип електронного цифрового підпису. Отриманий прототип порівнюється з обрахованим прототипом електронного цифрового підпису. Збіг цих двох прототипів підпису (отриманого та обчисленого) показує, що повідомлення було підписане зазначеним відправником інформації та отримане у тому ж вигляді, в якому воно було підписане.
Схему використання електронного цифрового підпису представлено на рис.2.10.
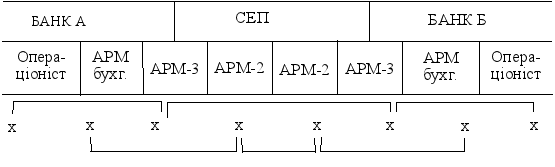
Рис. 2.10. Схема накладення електронного цифрового підпису в СЕП
Виходячи з технології обробки платежів для СЕП, ОДБ має забезпечувати чітке виконання двох операцій для різних робочих місць.
1. На робочому місці операціоніста має виконуватись накладення електронного цифрового підпису на адресу АРМ-3, яке в подальшому буде включатися до файлу початкових платежів банку (тип А). При цьому треба використовувати секретний ключ операціоніста та відкритий ключ АРМ-3 банку.
2. На робочому місці АРМ-бухгалтера після формування файла початкових платежів має виконуватись операція накладення електронного цифрового підпису на адресу АРМ-2 на файл типу A. При цьому використовується секретний ключ бухгалтера і відкритий ключ АРМ-2.
При отриманні зворотного файла типу B на АРМ-бухгалтера виконується перевірка електронного цифрового підпису АРМ-2 на адресу АРМ-бухгалтера. При цьому використовується відкритий ключ оператора АРМ-2 та секретний ключ бухгалтера.
Секретні ключі кожного учасника локальної мережі ОДБ мають бути записані на дискету чи інший апаратний засіб зберігання ключів і ретельно зберігатися господарем секретного ключа від крадіжок та втрат.
Згідно «Правил організації захисту електронних банківських документів з використанням засобів захисту інформації Національного банку України» [ ], в СЕП НБУ банки використовують наступні принципи побудови системи фізичного та програмно-технічного захисту інформації:
1. Система захисту електронних банківських документів Національного банку складається з комплексу апаратно-програмних засобів захисту інформації та ключової інформації до них, а також технологічних й організаційних заходів.
2. Система захисту електронних банківських документів охоплює всі етапи розроблення, упровадження й експлуатації програмно-технічного забезпечення СЕП та інформаційних задач автоматизації банківської діяльності. Ця система визначає чіткий розподіл відповідальності на кожному етапі підготовки, оброблення та виконання електронних банківських документів на всіх рівнях.
3. Службові особи організації, які відповідають за захист електронних банківських документів, зобов'язані надавати письмові або усні відомості про стан засобів захисту та їх використання, а також про стан захисту інформації в програмному забезпеченні САБ (у тому числі системи "клієнт-банк", а також інших систем, на які поширюються вимоги Національного банку щодо інформаційної безпеки), технологію оброблення електронних банківських документів в організації та систему захисту інформації під час їх оброблення на вимогу територіального управління / Центральної розрахункової палати Національного банку.
4. Організація, яка отримала засоби захисту, не має права передавати їх іншим організаціям або особам, у тому числі й іншим організаціям однієї юридичної особи.
5. Організація, яка отримала засоби захисту, не має права використову-вати їх в інших платіжних системах банків, у територіально відокремлених відділеннях (філіях) банків, якщо ці відділення (філії) не є безпосередніми учасниками СЕП та/або інформаційних задач, зокрема, якщо їх працівники працюють у САБ банку (філії), системах "клієнт-банк" тощо.
6. Організація, яка використовує засоби захисту, зобов'язана мати приміщення, у яких обробляються електронні банківські документи, використовуються та зберігаються в неробочий час засоби захисту, які відповідають вимогам цієї глави.
7. Організація зобов'язана розмістити АРМ-СЕП у спеціально виділеному для цього приміщенні з обмеженим доступом, двері якого повинні бути оснащені кодовим або автоматичним замком і місцем для опечатування або систе-мою доступу, яка забезпечуватиме персоніфіковану реєстрацію входу/виходу осіб у спеціальному електронному журналі.
Організація має право розміщувати АРМ-НБУ в приміщенні з АРМ-СЕП або в окремому приміщенні з обмеженим доступом, за винятком приміщення адміністратора захисту інформації, двері якого повинні бути оснащені кодовим або автоматичним замком і місцем для опечатування або системою доступу, яка забезпечуватиме персоніфіковану реєстрацію входу/виходу осіб у спеціальному електронному журналі.
Організація має право розміщувати АРМ-СЕП та АРМ-НБУ на одній ПЕОМ. Організація має право розміщувати ПЕОМ з АРМ-СЕП та АРМ-НБУ в серверному приміщенні, якщо цей програмно-апаратний комплекс працює в автоматичному режимі. У цьому разі адміністратор АРМ-СЕП зобов'язаний реагувати на інформаційні повідомлення, які надсилаються на АРМ-СЕП.
8. Організація зобов'язана оснастити вікно (вікна) у приміщенні АРМ-СЕП ґратами.
9. Організація зобов'язана обладнати приміщення з АРМ-СЕП/АРМ-НБУ системою охоронної сигналізації з двома рубежами захисту:
- перший - установлення сигналізації по периметру;
- другий - установлення відповідного обладнання для стеження за переміщенням об'єктів у приміщенні.
10. Організація зобов'язана встановити в приміщенні з АРМ-СЕП/АРМ-НБУ сейфи (металеві шафи), призначені для зберігання в неробочий час засобів захисту і документів до них.
11. Організація зобов'язана призначати працівників, які мають допуск до приміщення з АРМ-СЕП/АРМ-НБУ, розпорядчим документом, у якому повинні зазначатися всі відповідальні особи і засоби захисту, які вони використовують.
Адміністратор захисту інформації обліковує призначених осіб у журналі обліку адміністратора захисту інформації (розділ 4 додатка 3).
12. Працівники організації, які мають право на допуск до приміщення з АРМ-СЕП/АРМ-НБУ, зобов'язані перебувати в приміщенні з АРМ-СЕП/АРМ-НБУ тільки під час виконання своїх обов'язків, що пов'язані з роботою АРМ-СЕП/АРМ-НБУ, і лише в присутності адміністратора АРМ-СЕП/АРМ-НБУ, який заступив на зміну.
Працівники організації мають право на допуск до приміщення з АРМ-СЕП/АРМ-НБУ на підставі усного розпорядження керівника організації (або особи, яка виконує його обов'язки) лише в присутності адміністратора АРМ-СЕП/АРМ-НБУ для вирішення окремих питань.
13. Організація зобов'язана розміщувати АРМ-СЕП та АРМ бухгалтера САБ в окремих приміщеннях з обмеженим доступом.
14. Організація зобов'язана розмістити робоче місце адміністратора захисту інформації в окремому приміщенні з обмеженим доступом та обладнати його сейфом для зберігання засобів захисту, справ і журналу обліку адміністратора захисту інформації тощо. Це приміщення повинно обладнуватися системою охоронної сигналізації з одним рубежем захисту та в неробочий час опечатуватися.
15. Організація зобов'язана обладнати робоче місце адміністратора захисту інформації ПЕОМ, яка не підключена до локальної мережі організації, для копіювання ПМГК і генерування ключів відповідальними особами.
16. Організація зобов'язана розмістити інші робочі місця САБ, на яких використовуються засоби захисту, у приміщеннях з обмеженим доступом, які обладнані сейфом оператора робочого місця для зберігання ТК.
17. Організація має право розміщувати АРМ бухгалтера САБ у будь-якому приміщенні організації з обмеженим доступом, за винятком кімнати з АРМ-СЕП і приміщення адміністратора захисту інформації.
18. Організація зобов'язана обладнати сейфи, які використовуються для зберігання засобів захисту, місцем для опечатування.
Сейф з кодовим замком також має обладнуватися місцем для опечатуван-ня, що дасть змогу виявляти спроби його несанкціонованого відкривання.
19. Принципи побудови криптографічного захисту інформації
19.1. Система захисту інформації Національного банку створена для забезпечення конфіденційності та цілісності електронної інформації, а також суворої автентифікації учасників СЕП, учасників інформаційних задач і фахівців організацій, які беруть участь у підготовці й обробленні електронних документів.
19.2. У засобах захисту інформації для СЕП та інших інформаційних задачах використовуються механізми суворої автентифікації та формування/ перевірки ЕЦП на базі несиметричного алгоритму RSA. Організація отримує від територіального управління / Центральної розрахункової палати Національного банку персональний ПМГК із убудованим ідентифікатором цієї організації для забезпечення роботи цього алгоритму.
19.3. АРМ-СЕП/АРМ-НБУ забезпечує конфіденційність електронних банківських документів, що містять конфіденційну інформацію, за допомогою апаратного/програмного шифрування всіх файлів/пакетів, які обробляються.
АРМ-СЕП і АРМ-НБУ є єдиними програмно-апаратними комплексами, які забезпечують обмін електронною інформацією в СЕП та інформаційних задачах.
Організація зобов'язана виконувати системні вимоги до ПЕОМ та інструкції щодо налаштування комплексів АРМ-СЕП і АРМ-НБУ.
19.4. АРМ-СЕП уключає вбудовані засоби захисту, що забезпечують конфіденційність і цілісність інформації під час її пересилання каналами зв'язку. Убудовані засоби захисту інформації забезпечують два режими роботи АРМ-СЕП - з використанням апаратних і програмних засобів захисту.
19.5. АРМ-НБУ включає вбудовані програмні засоби захисту, які забезпечують програмне шифрування.
19.6. Використання стандартизованих криптографічних алгоритмів у вбудованих засобах захисту гарантує задану криптостійкість. Криптографічні алгоритми не становлять таємниці. Криптостійкість засобів захисту забезпечується криптостійкістю алгоритмів та ключової інформації і ключів, тому інформація про це належить до інформації з обмеженим доступом, яка має гриф "Банківська таємниця" і розголошенню не підлягає.
19.7. Національний банк виконує побудову ключової системи криптографічного захисту. Ця система складається з ключів програмних засобів захисту, що генеруються в організаціях за допомогою наданих ПМГК, і ключів апаратних засобів захисту, які генеруються безпосередньо за допомогою АРМ-СЕП.
19.8. Організація, яка використовує засоби захисту, зобов'язана виконувати організаційні вимоги щодо їх отримання, використання та зберігання і своєчасної заміни відповідних ключів до них.
Територіальне управління / Центральна розрахункова палата Національного банку має право вилучати з організації засоби захисту в разі невиконання вимог щодо використання та зберігання засобів захисту і режимних вимог до приміщень.
19.9. Організація забезпечує захист електронних документів за допомогою таких засобів захисту:
а) апаратні засоби захисту для СЕП:
АКЗІ;
СК;
програмне забезпечення керування АКЗІ (убудоване в АРМ-СЕП і не може бути вилучене);
б) програмні засоби захисту для СЕП та інформаційних задач:
програмний модуль для шифрування (убудований в АРМ-СЕП та АРМ-НБУ);
ПМГК (з відповідними незаповненими ТВК);
бібліотеки накладання/перевірки ЕЦП (Національний банк надає безкоштовно всім організаціям, які використовують засоби захисту, для вбудовування в програмне забезпечення САБ або інше відповідне програмне забезпечення).
19.10. Основними засобами захисту в АРМ-СЕП є АКЗІ.
Адміністратор АРМ-СЕП зобов'язаний здійснити перехід до роботи з програмними засобами захисту в разі виходу з ладу АКЗІ.
19.11. Територіальне управління / Центральна розрахункова палата Національного банку надає організації АКЗІ разом із СК та/або ПМГК відповідно до встановленого порядку (глава 5 цих Правил).
19.12. ПМГК генерує пару ключів одночасно, яка складається з ТК і ВК.
Таблиця 2.3
Перелік засобів захисту інформації в СЕП НБУ (комерційний банк)
|
N |
Найменування засобів захисту | Кількість |
| 1 | 2 | 3 |
| 1 | АКЗІ | 1 |
| 2 | СК | 2 |
| 3 | ПМГК | 1 |
| 4 | Копія ПМГК | 1 |
| 5 | ТК АРМ-СЕП | 1 |
| 6 | ТК АРМ-НБУ | 1 |
| 7 | ТК АРМ бухгалтера САБ | За кількістю відповідальних осіб, але не більше 5 |
| 8 | ТК технолога | За кількістю відповідальних осіб, але не більше 5 |
| 9 | ТК операціоністів | За кількістю відповідальних осіб |
| 10 | ТК інших робочих та технологічних місць для інформаційних задач | За вказівками Департаменту інформатизації Національного банку |
Міжнародна міжбанківська платіжна телекомунікаційна система (SWIFT) — одна з найвідоміших комп’ютерних мереж, які було створено з ініціативи фінансових організацій.
Системи обробки банківських операцій можна поділити на два типи. До першого типу належать системи, в яких виконується оперативне пересилання та зберігання міжбанківських документів, а до другого — системи, в яких виконуються також функції, безпосередньо пов’язані з виконанням взаємних вимог і зобов’язань банків.
Система СВІФТ належить до першого типу, оскільки вона забезпечує лише передавання та доставляння банківських повідомлень різного типу між банками — учасниками системи, але не виконує жодних розрахункових чи інших операцій з банківської обробки цих повідомлень.
Прикладом систем другого типу може бути система електронних міжбанківських розрахунків (СЕП) Національного банку України, яка не лише забезпечує приймання та передавання банківських повідомлень, а й виконує операції з кореспондентськими рахунками банків — учасників розрахунків.
Головна мета створення СВІФТ і її основна функція полягають у тому, щоб надавати своїм користувачам цілодобовий доступ до високошвидкісної мережі передавання банківської інформації за умови високого ступеня контролю та захисту від несанкціонованого доступу.
Система СВІФТ базується на використанні єдиної мови, забезпечуючи єдину організацію обробки інформації, її захист і швидке передавання. Вона працює 24 год на добу і 365 днів у році. У разі, коли відправник і одержувач повідомлення працюють у мережі одночасно, то доставляння повідомлення виконується не більш як протягом 20 с.
Система СВІФТ — типовий приклад використання мережі пакетної комутації. Дані передаються по мережі у вигляді структурованих повідомлень, кожне з яких призначено для виконання певної фінансової операції. Для кожного підімкненого вузла та банку система індивідуально підтверджує приймання повідомлення та його обробку.
Особливістю СВІФТ є використання єдиних для всіх користувачів правил і понять. Єдина ділова мова поряд із можливістю ввімкнення користувачів у єдину всесвітню мережу телекомунікацій перетворюють цю систему на важливий інтеграційний чинник сучасного фінансового світу. Розроблені типи повідомлень охоплюють сферу переміщення платежів клієнтів, міжбанківський рух платежів, дані про торгівлю грошима та валютою, виписки з поточних рахунків банків тощо.
Усі платіжні повідомлення вводяться в систему в стандартному форматі, який спрощує автоматизовану обробку повідомлень та їх розуміння одержувачем, виключаючи можливість різного тлумачення повідомлень відправником і одержувачем. Переваги стандартизації настільки очевидні, що стандартні тексти повідомлень СВІФТ стають стандартами «де-факто» для фінансових повідомлень.
Для забезпечення єдності підходу всі повідомлення поділено на 11 (0, 1, ..., 9, n) категорій, які охоплюють понад 130 типів повідомлень. До категорії 0 належать системні повідомлення, які дають змогу взаємодіяти системі з користувачем. Такі повідомлення застосовуються для запитів щодо певних дій і отримання спеціальних звітів, для пошуку повідомлень у базі даних, для навчальних і тренувальних цілей. СВІФТ може надсилати запити й очікувати відповіді на них користувача або інформувати його про стан системи, про її оновлення, появу нових послуг тощо.
До категорій 1—9 належать типи повідомлень, які призначено для визначення операцій, безпосередньо пов’язаних із банківською діяльністю. Категорії мають таке призначення: 1 — операції з обслуговування клієнтів; 2 — міжбанківські операції; 3 — валютні операції; 4 — акредитиви; 5 — цінні папери; 6 – операції з дорогоцінними металами, 7 — документальний кредит, 8 — дорожні чеки і 9 — спеціальні повідомлення, пов’язані з банківськими операціями (запит, звіт, підтвердження тощо). Категорія n містить повідомлення загальної групи.
Будь-яке повідомлення в системі СВІФТ утворюється з чотирьох складових: заголовок, текст, посвідчення і закінчення.
Заголовок містить адресну інформацію, необхідну для доставляння повідомлення, зокрема код одержувача (11 знаків), код термінала-відправника, (поточний п’ятисимвольний номер, який виконує контрольну та захисну функції), трисимвольний код типу повідомлення і т. ін.
Тип повідомлення в системі визначається його трицифровим номером, в якому перша цифра визначає номер категорії, а останні дві — номер типу в категорії. Наприклад, код повідомлення 100 означає операцію «переказ за дорученням клієнта»; 200 — переказ за рахунок коштів банку; 300 — підтвердження валютної угоди тощо. Код Х99 у всіх категоріях означає вільний формат.
Кожна категорія має свою групу типів повідомлень. Кількість типів повідомлень за категоріями різна. Наприклад, категорії 5 відповідає група в 16 типів повідомлень, а категорії 4 — 18 типів повідомлень.
Текст банківського повідомлення складається з послідовності полів, які заздалегідь пронумеровані двоцифровими кодами. Скажімо, 32 — сума, 70 — призначення платежу, 71 — за чий рахунок комісія, її сума тощо. Залежно від типу повідомлення поля можуть бути обов’язково заповнюваними або заповнюваними за вибором.
Посвідчення має гарантувати, що текст повідомлення не буде спотворений у процесі передавання. Фактично посвідчення відіграє роль «контрольної суми» і є, по суті, електронним підписом повідомлення.
Остання складова повідомлення — закінчення, слугує для визначення кінця повідомлення.
Безпека обміну повідомленнями дуже важлива для нормальної банківської діяльності. Саме тому їй приділяється велика увага і в системі СВІФТ. Високий рівень безпеки роботи системи досягається організаційними, програмними, технічними й технологічними засобами.
Організаційну гарантію безпеки та надійності роботи системи бере на себе Генеральна Інспекція — група спеціалістів, до обов’язків якої входить перевірка діяльності всієї компанії та її підрозділів. Ця структура підпорядкована безпосередньо лише Раді директорів, яка є виконавчим органом СВІФТ.
Для всіх приміщень існує режим обмеженого та контрольованого доступу. Крім того, співробітники центрів працюють і переміщуються в обмежених їхніми обов’язками робочих зонах. Існують також спеціальні інструкції на випадок пожежі, терористичних актів, витікання газу, збоїв у живленні і т. ін.
На програмному рівні спеціальна система автоматично виявляє випадки несанкціонованого доступу або необґрунтованого проникнення в роботу регіонального процесора. Автоматично фіксуються й аномалії та відхилення від норм параметрів системи.
Крім того, кожному повідомленню при його вводі в систему автоматично присвоюється послідовний вхідний номер, а при виводі — вихідний. Повідомлення, які вводяться до системи з порушенням послідовності цих номерів, з відхиленнями від чинного стандарту, протоколу або формату, відкидаються.
Усі пересилання повідомлень на міжнародних лініях зв’язку кодуються СВІФТ з використанням шифрів (вони діють і змінюються через випадкові проміжки часу) та спеціальних криптографічних пристроїв. Високий рівень безпеки забезпечується також системою контролю доступу до мережі, яка включає в себе місцеві паролі для вузлів, журнальні файли, в яких зберігається інформація про кожне підімкнення до мережі тощо. За час існування системи не було зареєстровано жодного випадку її «злому».
2.6 Структура та захист інформаційних потоків в платіжних системах банківських автоматів обслуговування пластикових платіжних карт
Пластикова картка — це загальний термін, яким називають всі види карток, які можуть відрізнятись технічними можливостями, призначенням та видами наданих ними послуг. Пластикові картки набули широкого застосування в банківських системах. Пластикова картка — це ключ клієнта для отримання електронних банківських послуг. З точки зору банку — це можливість персоніфікувати картку і таким чином ідентифікувати клієнта і визначити, які послуги може надати йому банк.
Розпізнання картки чи її персоналізація виконуються за допомогою PIN-коду (персонального ідентифікаційного коду). PIN-код відповідно до стандартів ISO вміщує від 4 до 6 символів, іноді до 12 символів. Цей код призначається клієнту під час придбання ним картки і служить засобом безпеки і захисту інформації від несанкціонованого доступу в тих випадках, якщо картка загублена чи